Die Kurzantwort
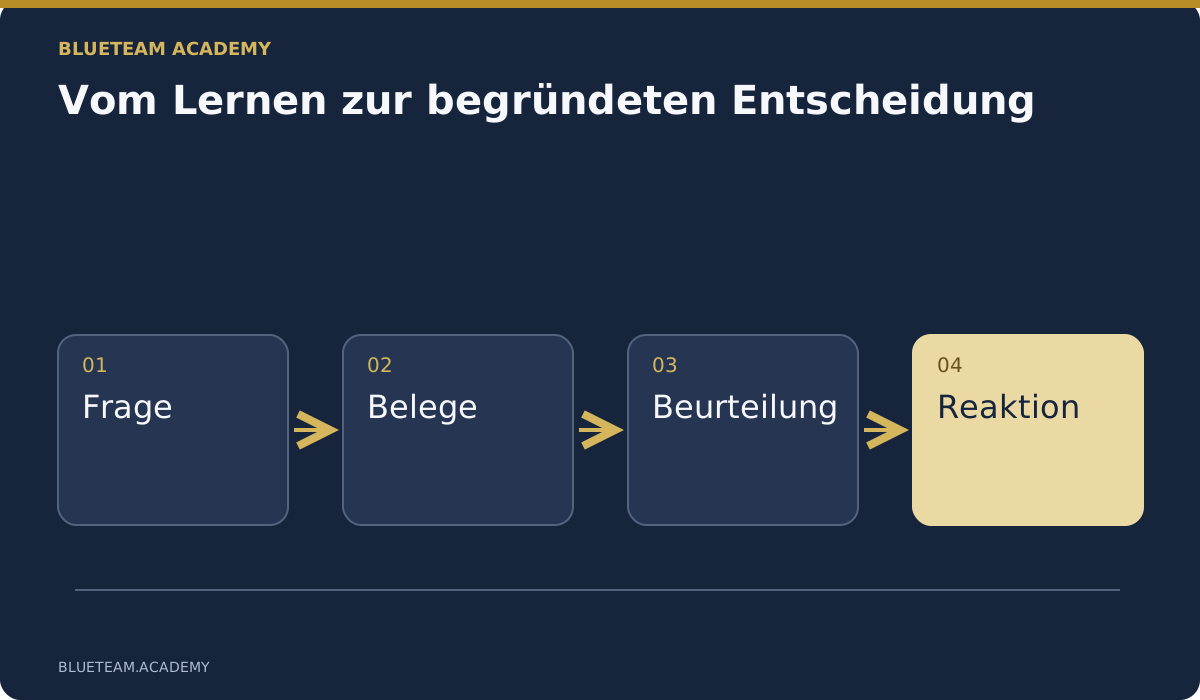
Wirksames Training für Cyberabwehr-Teams verbindet technische Grundlagen, beleggestützte Untersuchungen, kontrollierte KI-Nutzung, Reaktionsübungen und überprüfte Arbeitsergebnisse. Ausgangspunkt sind die Vorfälle, die Ihre Organisation bewältigen muss. Ermitteln Sie den Kenntnisstand und prüfen Sie die Arbeit mit unbekannten Daten. Kursabschlüsse dokumentieren Teilnahme und Anforderungen; verlässliche Entscheidungen und eine nachweislich gelungene Wiederherstellung zeigen den betrieblichen Nutzen.
1. Was sollen Schulungen für Cyberabwehr-Teams tatsächlich bewirken?
Training für Cyberabwehr-Teams sollte verändern, wie Ihr Team mit einer verdächtigen Meldung umgeht. Analysten müssen die Frage eingrenzen, vorhandene Belege prüfen, Wissenslücken benennen und einen angemessenen nächsten Schritt empfehlen können. Incident Responder müssen die Entscheidung bis zur Eindämmung und Wiederherstellung umsetzen, mit den nötigen Befugnissen und Kontrollen. Führungskräfte sollten einen abgeschlossenen Lernauftrag von einer nachgewiesenen Verbesserung dieser Fähigkeiten unterscheiden können.
Eine strukturierte Lernstrecke bietet AI-Assisted Incident Response & Investigation. Vergleichen Sie dessen Themen mit den Aufgaben, Voraussetzungen und Lücken Ihres Teams. Entscheidend ist anwendbare Übung, nicht eine weitere Videosammlung ohne Verbindung zum Arbeitsalltag.
Formulieren Sie konkrete Ergebnisse. „Sicherheitsbewusstsein verbessern“ ist für einen SOC-Entwicklungsplan zu allgemein. „Eine verdächtige Sitzung bewerten, relevante Datensätze sichern, betroffene Ressourcen bestimmen und eine begründete Eindämmungsmaßnahme empfehlen“ lässt sich beobachten. Gleichzeitig werden Abhängigkeiten sichtbar: Protokollzugriff für die Analyse, ein freigegebener Handlungspfad für die Reaktion und eine fachliche Abnahme der wiederhergestellten Leistung.
Notieren Sie drei bis fünf Ergebnisse, bevor Sie Kurse vergleichen. Eine erfahrene Person sollte erklären, welche Arbeitsnachweise sie akzeptiert: eine reproduzierbare Zeitleiste, eine Entscheidungsnotiz, eine getestete Erkennungsregel oder einen Wiederherstellungsnachweis. Nutzen Sie diese Maßstäbe für Anbieter, Übungen und abschließende Arbeitsergebnisse. Das Zertifikat dokumentiert den Abschluss; die Arbeit zeigt dessen Bedeutung.
2. Gemeinsame Grundlagen schaffen, anschließend rollenbezogen vertiefen
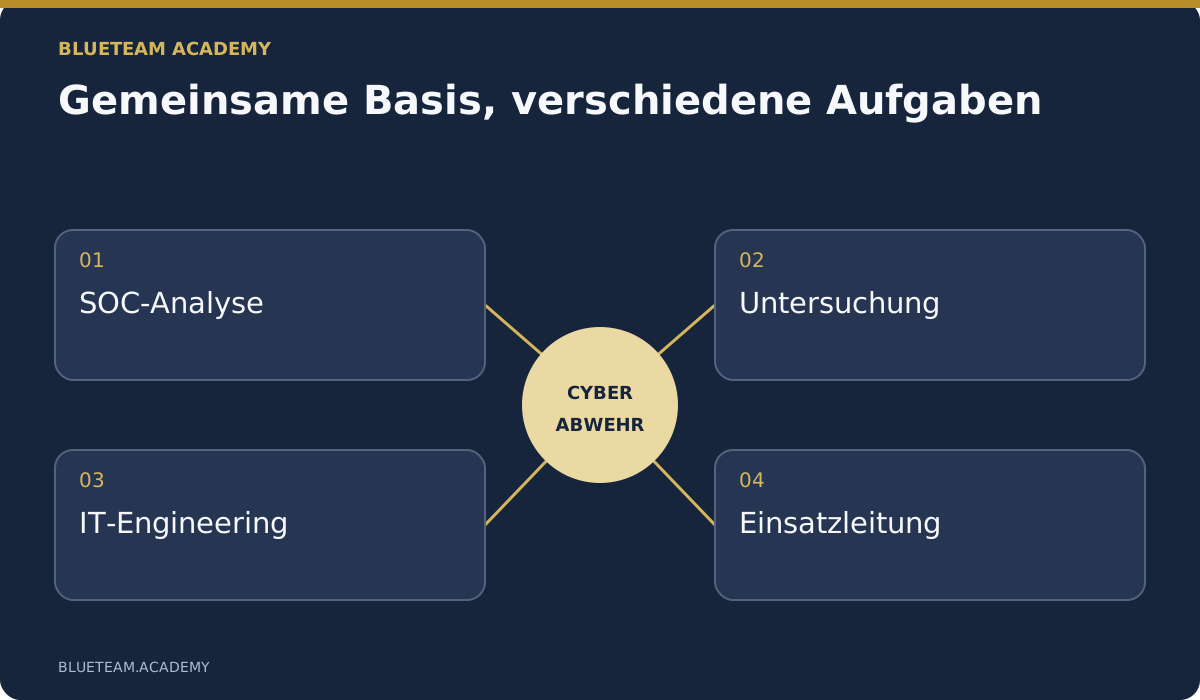
In einem Cyberabwehr-Team übernehmen die Mitglieder unterschiedliche Aufgaben. Ein Junior-SOC-Analyst, ein Windows-Administrator, eine Einsatzleitung und eine Application-Security-Fachkraft können denselben Vorfall aus verschiedenen Blickwinkeln bearbeiten. Identisches Material für alle verschwendet möglicherweise Zeit und lässt Einsteigern trotzdem wichtige Grundlagen fehlen. Trennen Sie eine gemeinsame Fachsprache von der jeweiligen Spezialisierung.
Die gemeinsame Basis umfasst Identitäten, Endgeräte, Netzwerkverbindungen, Anwendungsverhalten, Zeitstempel sowie Beobachtung und Interpretation. Eine erfolgreiche Anmeldung beweist nicht, dass der rechtmäßige Kontoinhaber sie ausgelöst hat. Ein unauffälliger Scan beweist nicht, dass keine Kompromittierung vorliegt. Ebenso wichtig ist zu erkennen, wann Vermutungen durch weitere Quellen oder fachkundige Unterstützung ersetzt werden müssen.
Definieren Sie anschließend Rollenergebnisse. SOC-Analysten benötigen Triage, Korrelation und verständliche Eskalation. IT-Fachkräfte müssen unsichere Konfiguration erkennen, relevante Aufzeichnungen erhalten und freigegebene Korrekturen ohne Beweisverlust umsetzen. Untersuchende brauchen Hypothesen, Erhebungsprioritäten und zuverlässige Fallnotizen. Einsatzleitungen müssen Entscheidungen, Kommunikation, Abhängigkeiten und Wiederherstellungskriterien beherrschen. Detection Engineers benötigen repräsentative Daten, Testfälle und eine Bewertung von Regeländerungen.
Das NICE Framework des NIST beschreibt Cybersecurity-Arbeit anhand von Aufgaben, Wissen und Fähigkeiten. Nutzen Sie diese Unterscheidung für einen schlanken Lernplan. Halten Sie pro Person die Verantwortung, eine schwierige wichtige Aufgabe und einen Verbesserungsnachweis fest. Prüfen Sie auch Übergaben: Eine technisch hervorragende Analyse verursacht Mehrarbeit, wenn die nächste Schicht den Fall nicht weiterführen kann.
3. Einen Untersuchungsprozess vermitteln, der Werkzeugwechsel übersteht
Zu wissen, wo man in einer Konsole klickt, ist nützlich. Die Konsole entscheidet jedoch nicht, welche Frage relevant ist. Beginnen Sie mit einem abgegrenzten Problem: Was geschah, welche Identität oder welches System ist betroffen, in welchem Zeitraum und mit welchen möglichen geschäftlichen Folgen? „War diese Sitzung autorisiert?“ ist ein besserer Einstieg als „Finden Sie alles Verdächtige im Mandanten“.
In einem fiktiven Fall meldet eine Finanzmitarbeiterin eine unbekannte Postfachregel. Prüfen Sie die Meldung, die tatsächliche Regelkonfiguration und den vorhandenen Audit-Datensatz. Wer oder was hat die Regel angelegt, seit wann gilt sie und welche Nachrichten könnte sie betreffen? Vergleichen Sie dies mit relevanten Anmeldungen und der Schilderung der Mitarbeiterin. Halten Sie mehrere Erklärungen offen: ein genehmigter Ablauf, eine administrative Änderung, eine kompromittierte Sitzung oder Anwendungszugriff erfordern unterschiedliche Belege und Maßnahmen.
Trennen Sie in der Zeitleiste Ereigniszeit und Erhebungszeit. Dokumentieren Sie Quelle, Zeitzone und Abfrage beziehungsweise Exportmethode. Kennzeichnen Sie die Sicherheit wichtiger Schlussfolgerungen. „Die Regel leitet Nachrichten an diese Adresse weiter“ und „der Angreifer las sämtliche älteren Nachrichten“ sind verschiedene Aussagen. Die zweite benötigt zusätzliche Belege. Ungeklärte Fragen lassen sich präzise benennen, ohne ausweichend zu berichten.
Führen Sie während der Übung neue Informationen ein: etwa ein relevantes Ereignis nach der Kontosperre oder einen Datensatz, der eine Anwendung statt des Benutzers nennt. Die Teilnehmenden sollen Erklärung und Erhebungsplan überarbeiten. Belohnen Sie begründete Revisionen. Wer nur das Erraten einer versteckten Angriffsgeschichte bewertet, trainiert die Verteidigung der ersten Antwort. Gute Untersuchende erkennen, wenn eine überzeugende Erklärung nicht mehr zu den Fakten passt.
4. Protokolle, Dateien und Netzwerkdaten zu einem Fall verbinden
Praktisches Training benötigt unabhängig überprüfbares Material: exportierte Identitätsereignisse, Endgerätedaten, Anwendungsprotokolle, einen kleinen Paketmitschnitt oder eine Dateisystem-Zeitleiste. Entscheidend sind eine klare Frage, genügend Kontext und ein nachvollziehbarer Weg zur Schlussfolgerung. Hundert relevante Datensätze können lehrreicher sein als ein unerklärter Download mit mehreren Gigabyte.
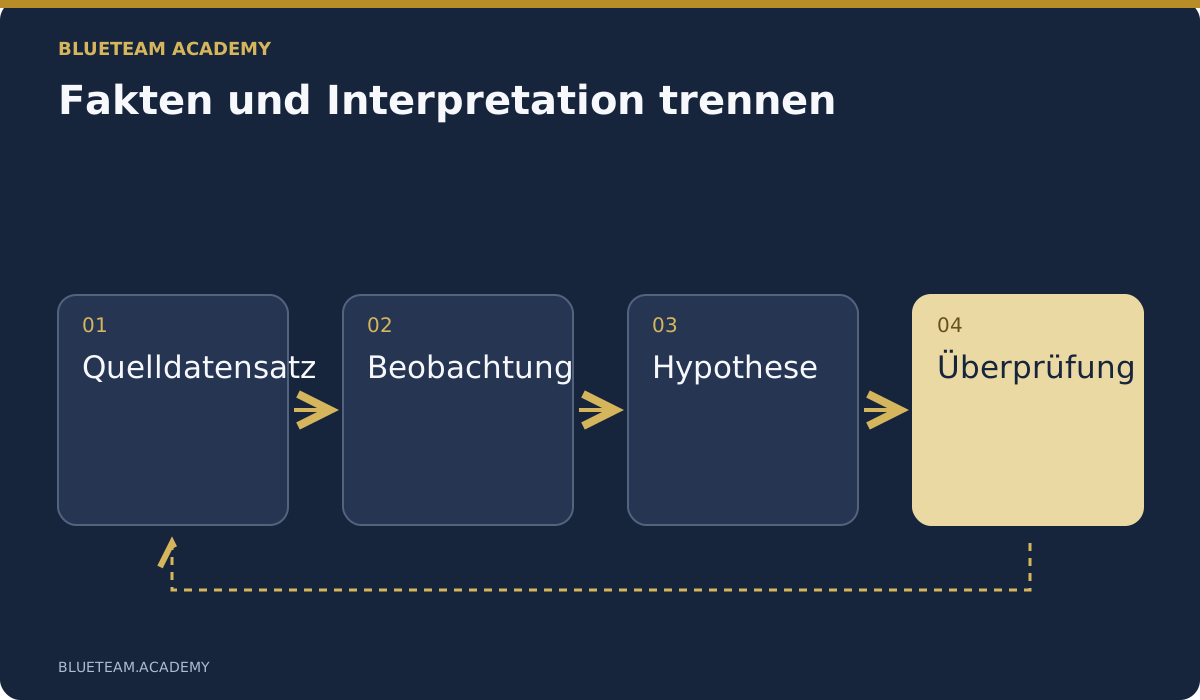
Bewahren Sie Originale getrennt von Arbeitskopien und abgeleiteten Tabellen auf. Hashwerte sind sinnvoll, wo sie helfen; erklären Sie ihre Grenze. Übereinstimmung bestätigt die Gleichheit der Bytes mit dem festgehaltenen Wert, nicht die Echtheit des ursprünglichen Ereignisses oder eine vollständige Erhebung. Dokumentieren Sie Erhebungsmethode, Filter, Aufbewahrungslücken und bekannte Einschränkungen. Bevor fehlende Daten beruhigen, muss klar sein, was der Datensatz gar nicht enthält.
Eine Verbindung im Mitschnitt kann Kommunikation zwischen Systemen belegen, ohne den Inhalt verschlüsselter Übertragungen offenzulegen. Ein Dateizeitstempel benötigt möglicherweise Kontext zu Dateisystem, Uhr und Erhebungsmethode. Eine Produktwarnung verweist auf ein Ereignis, bestätigt aber nicht unabhängig die Erklärung des Herstellers. Vermitteln Sie solche Unterschiede durch Fragen und Gegenbeispiele statt nur durch einen Haftungshinweis.
Nutzen Sie ein kleines Belegregister mit Kennung, Quelle, Erhebungszeit, relevantem Zeitraum, Ablageort und Einschränkung. Eine andere Person sollte den Befund daraus reproduzieren können. Entfernen Sie anschließend eine Quelle oder offenbaren Sie einen Zeitversatz. Die überarbeitete Aussage muss die Unsicherheit genauer ausdrücken. So wird Beweissicherung Teil der Analyse und nicht nur eine Lektion über Dateinamen.
5. KI zur Beschleunigung nutzen, Urteilsfähigkeit behalten
Modernes Training für Cyberabwehr-Teams braucht einen disziplinierten Umgang mit KI. OpenAI, Claude und freigegebene lokale Modelle können Material ordnen, Abfragen entwerfen, alternative Erklärungen vorschlagen und Berichte vorbereiten. Das Ziel ist kein auswendig gelernter Idealprompt, sondern ein wiederholbarer Ablauf mit überprüfbaren Ergebnissen und kontrollierten Befugnissen.
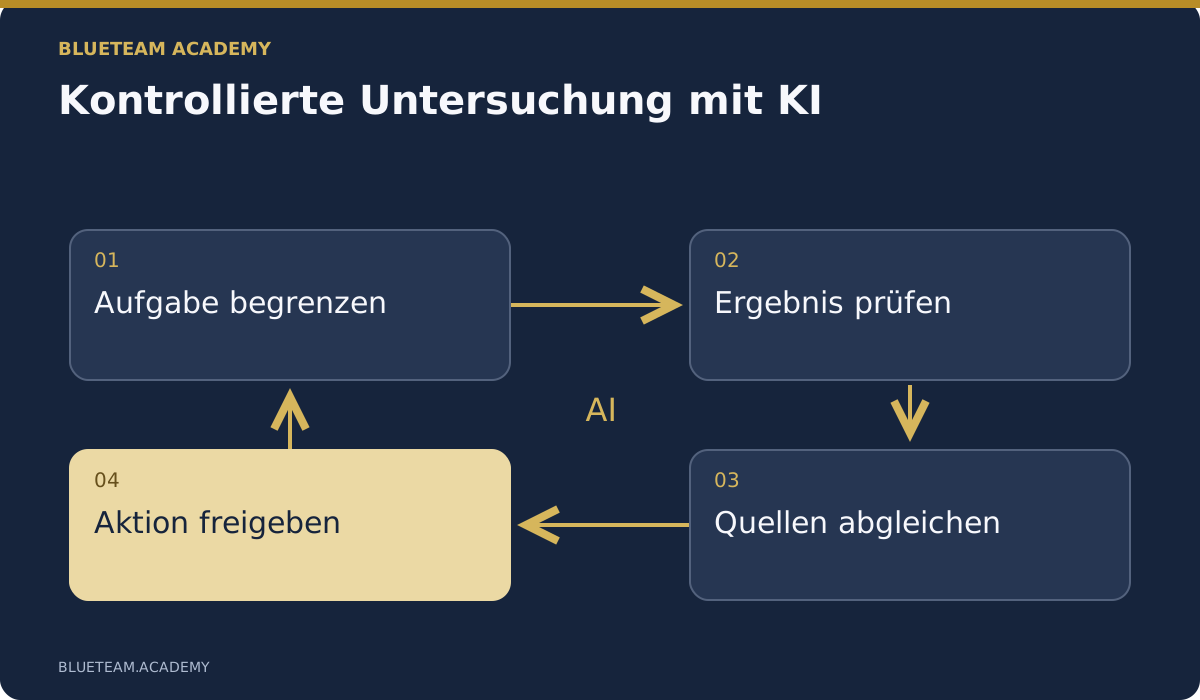
Beginnen Sie mit einem freigegebenen, begrenzten Datensatz. Beschreiben Sie Inhalt, Zeitraum, Untersuchungsfrage und unzulässige Annahmen. Verlangen Sie Beobachtungen mit Quellenkennungen, anschließend Hypothesen und fehlende Belege. Trennen Sie wörtlichen Datensatzinhalt von Interpretation. Prüfen Sie vorgeschlagene Skripte oder Abfragen und führen Sie sie auf der Trainingskopie aus. Vergleichen Sie eine kleine Stichprobe manuell, bevor Sie den Umfang erweitern.
Hinterfragen Sie die erste Antwort: Welche Schlussfolgerung ist am schwächsten belegt? Welche Alternative passt ebenfalls? Welche weitere Erhebung würde die Entscheidung am stärksten beeinflussen? Eine gute Übung enthält eine plausible, unbelegte KI-Aussage. Lernende müssen sie finden, Originaldaten prüfen und den Bericht korrigieren. Ein zweites Modell liefert eine weitere Perspektive; die Übereinstimmung zweier Modelle ist kein unabhängiger Wahrheitsbeleg.
Anweisungen in Nachrichten, Dokumenten und Protokollen sind Untersuchungsmaterial, keine Befehle an den Assistenten. Ein manipulierter Text darf den Agenten weder zum Regelbruch noch zum Dateiexport berechtigen. Begrenzen Sie Werkzeuge, beginnen Sie mit lesendem Zugriff und verlangen Sie Prüfung vor folgenreichen Änderungen. Das OWASP GenAI Security Project behandelt Risiken von LLM-Anwendungen und Agenten. Berücksichtigen Sie die einschlägigen Prinzipien auch bei deren Werkzeugzugriff.
Nutzen Sie nur Dienste und Konten, die für die Sensibilität des Materials freigegeben sind. Große Uploadgrenzen erlauben nicht automatisch das Hochladen vertraulicher Protokolle. Lokaler Betrieb benötigt ebenfalls Zugriffsschutz, Aufbewahrungsregeln, geschützte Zugangsdaten und klare Betriebsverantwortung. Für die Belegqualität gilt derselbe Maßstab, unabhängig von Standort, Modellpreis oder Anbieter.
6. Eindämmung, Wiederherstellung und Folgen von Maßnahmen üben
Eine Übung darf nicht mit der Identifizierung des verdächtigen Kontos enden. Das Team muss entscheiden, was zu tun ist, wer zustimmt und woran der Erfolg erkennbar wird. Hier wirken technische Entscheidungen auf Kunden, Mitarbeitende und Geschäftsleistungen. Ein Lehrplan, der bei Indikatoren stoppt, lässt eine entscheidende Lücke.
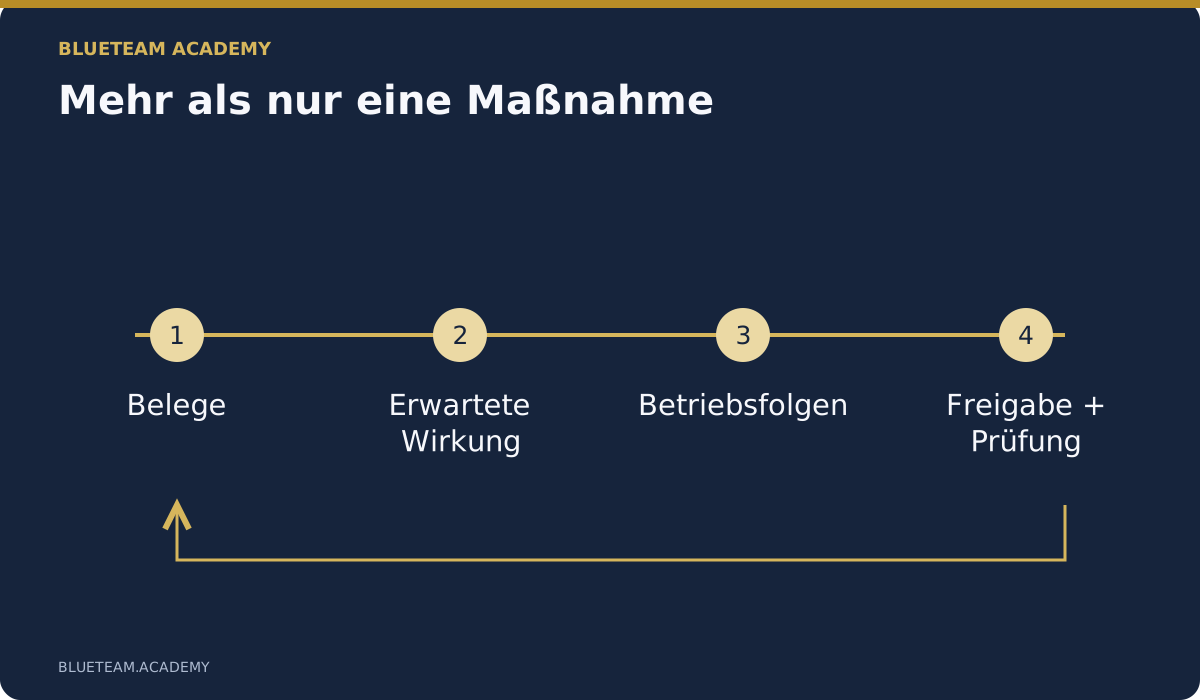
Ein Entscheidungsprotokoll benötigt sechs Felder: Belege, vorgeschlagene Maßnahme, erwarteter Nutzen, mögliche Beeinträchtigung, Freigabe und Überprüfung. Unterscheiden Sie beim Postfachfall Kontosperre, unterstützten Sitzungswiderruf, Entfernung der unerlaubten Regel und Prüfung von Anwendungsberechtigungen. Diese Schritte betreffen unterschiedliche Mechanismen. Ein Passwortwechsel ist keine universelle Lösung für alle Token-, Anwendungs- oder Persistenzszenarien. Die Lernenden müssen die tatsächliche Wirkung erklären.
Ergänzen Sie eine betriebliche Einschränkung: Das Konto unterstützt einen Zahlungstermin oder der Server eine abteilungsübergreifende Leistung. Das rechtfertigt nicht automatisch fortgesetzten Angreiferzugriff. Es verlangt einen Vergleich realistischer Optionen, eine Erklärung der Exposition und die zuständige Freigabe. Üben Sie Änderungen in einem Simulator oder einer genehmigten, entbehrlichen Umgebung, nicht durch beiläufige Anweisungen zur Sperrung produktiver Benutzer.
Wiederherstellung braucht eigene Nachweise: Funktionieren legitime Arbeitsabläufe, ist der betroffene Zugriff kontrolliert, arbeitet das Monitoring und wurde die Schwachstelle nicht wiederhergestellt? Dokumentieren Sie Abnahme und verbleibende Beobachtung. NIST SP 800-61 Revision 3 verbindet Incident Response mit dem übergreifenden Cybersecurity-Risikomanagement. Überführen Sie Erkenntnisse deshalb zurück in Vorbereitung, Zuständigkeiten und Kontrollen.
7. Cloud-Identitäten, Anwendungen und die eigene Umgebung abdecken
Die Ausbildung muss zur tatsächlichen IT-Landschaft passen. Microsoft-365-Teams benötigen Identitätswissen, Verständnis von Anwendungszugriff und verfügbaren Belegen. Teams für öffentlich erreichbare SaaS-Produkte brauchen zusätzlich API-Autorisierung, Anwendungsaudit und Deployment-Konfiguration. Ein reiner Endgeräte-Lehrplan kann wertvoll sein, ersetzt diese Verantwortlichkeiten aber nicht.
Microsoft beschreibt Anmelde- und Auditprotokolle als unterschiedliche Quellen in seiner Entra-Dokumentation. Verknüpfen Sie Authentifizierungsdaten in Übungen mit der betreffenden Änderung oder Ressourcenaktivität. Eine Ortsangabe erklärt allein weder handelnde Person noch Absicht. Fragen Sie nach zugänglichen Ressourcen, Anwendungsberechtigungen und Belegen für tatsächliche Nutzung.
Für Anwendungsteams eignet sich eine unerlaubte mandantenübergreifende API-Anfrage. Entwickler reproduzieren den Fehler, korrigieren die serverseitige Zugriffsentscheidung und ergänzen einen Regressionstest. Responder müssen versuchte und erfolgreiche Aktionen anhand brauchbarer Auditdaten unterscheiden können. „Etwas ist schiefgelaufen“ hilft ebenso wenig wie das Protokollieren kompletter Anfragen einschließlich Geheimnissen.
Verbinden Sie die Rollen: Der SOC erkennt die Sequenz, die Anwendungsverantwortlichen erklären normales Verhalten, Engineering testet die Zugriffsgrenze und die Einsatzleitung koordiniert Eindämmung und Prüfung. Microsoft 365 & Entra ID Incident Investigation und Secure Software Development with LLMs adressieren unterschiedliche Teile dieser Arbeit. Wählen Sie nach Verantwortung, statt von allen Spezialisierung auf jede Plattform zu erwarten.
8. Übungen mit überprüfbaren Ergebnissen und hilfreichem Feedback auswählen
Eine ausführbare Übung braucht Voraussetzungen, eindeutig benannte Dateien, eine erlaubte Umgebung, klare Schritte und Erfolgskriterien. Eine interessante Geschichte und ein Downloadknopf reichen nicht. Lernende müssen wissen, ob sie feste Belege analysieren, einen Simulator bedienen oder ein laufendes System testen. Diese Formate können sinnvoll sein, belegen aber Unterschiedliches.
Fordern Sie vor einem größeren Einkauf eine Beispielübung an. Gelingt die Einrichtung allein anhand der Anleitung? Passen die Befehle zur genannten Umgebung? Scheitert die absichtlich defekte Implementierung aus dem vorgesehenen Grund? Lässt sich der Fehler ohne Entfernen von Assertions reparieren? Werden erlaubte und verweigerte Aktionen geprüft? Damit erkennen Sie Labore, die in einer Vorführung überzeugend aussehen, selbstständig aber nicht funktionieren.
Feedback sollte die Begründung behandeln: übersehene Daten, unbelegte Annahmen oder versagende Kontrollen. Erlauben Sie Überarbeitung und prüfen Sie anschließend den Transfer mit einer anderen Identität, einem neuen Berechtigungspfad, fehlender Telemetrie oder einer irreführend beruhigenden KI-Zusammenfassung. Eine wiederholte Antwort beweist noch keine übertragbare Fähigkeit.
Nutzen Sie MITRE ATT&CK als Sprache für Angreiferverhalten, nicht als Farbraster. Verbinden Sie relevantes Verhalten mit erhobenen Belegen und einer möglichen Entscheidung. Ein Techniklabel ohne getestete Datenquelle und umsetzbare Reaktion gibt wenig Sicherheit. Zum Abschluss sollten Lernende benennen, was nachgewiesen wurde, was ungetestet bleibt und was sie auf einem realen System anders tun würden.
9. Einen realistischen 90-Tage-Plan entwickeln
Ein 90-Tage-Plan ist ein Organisationsbeispiel, keine Garantie für Expertenniveau nach drei Monaten. Berücksichtigen Sie Ausgangskenntnisse, Schichtabdeckung und Übungszeit. Reservieren Sie Lernzeit im Dienstplan. Unmögliche Fristen erzeugen überhastete Abschlüsse, Vermeidung oder unbezahlte Mehrarbeit. Führungskräfte müssen Hindernisse beseitigen und nicht nur mehr Erinnerungen versenden.
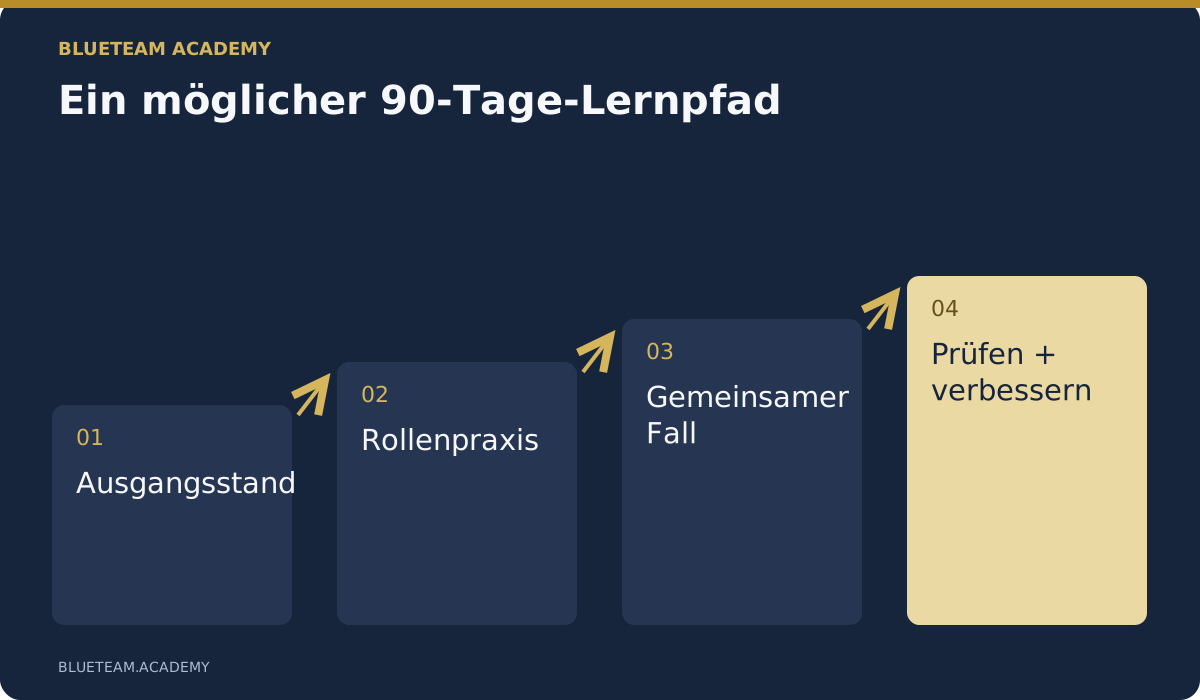
Im ersten Monat bestimmen Sie den Ausgangsstand und eine gemeinsame Methode. Jede Person bearbeitet einen kurzen unbekannten Fall mit Befund und Handlungsempfehlung. Wählen Sie Grundlagen anhand der beobachteten Lücken. Führen Sie Belegregister, Zeitleiste und Entscheidungsnotiz ein. Legen Sie fest, wer Ergebnisse prüft und wie Fragen erfahrene Kolleginnen und Kollegen erreichen.
Im zweiten Monat vertiefen Sie rollenbezogene Aufgaben: Korrelation und Eskalation im SOC, alternative Erklärungen in Untersuchungen, Logging- oder Zugriffskorrekturen im Engineering, Freigaben und Wiederherstellung in der Einsatzleitung. Ergänzen Sie eine KI-gestützte Variante und vergleichen Sie mit der Ausgangsaufgabe. Prüfen Sie Qualität und Effizienz der Verifikation, statt schnelleres Schreiben mit besserer Analyse gleichzusetzen.
Im dritten Monat folgt ein gemeinsamer Fall mit Übergabe und veränderter Lage. Fordern Sie ein kurzes Lagebild, einen freigegebenen Reaktionsplan und Wiederherstellungsbelege aus der Übungsumgebung. Bestimmen Sie danach eine Prozessverbesserung, eine Telemetrielücke und eine Lernpriorität mit Verantwortlichen und Prüftermin. Kleine regelmäßige Übungen sollten folgen; ungenutzte Fähigkeiten lassen sich schwer erhalten.
10. Fähigkeiten statt bloßer Teilnahme oder Geschwindigkeit messen
Abschlussdaten zeigen Beginn, Fristüberschreitung und möglichen Unterstützungsbedarf. Sie beweisen keine selbstständige Bewältigung unbekannter Vorfälle. Ergänzen Sie administrative Daten um geprüfte Arbeitsproben und beobachtete Teamübungen. Bewerten Sie rollenangemessen: First-Line-Analyse und Einsatzleitung haben unterschiedliche Entscheidungsverantwortung.
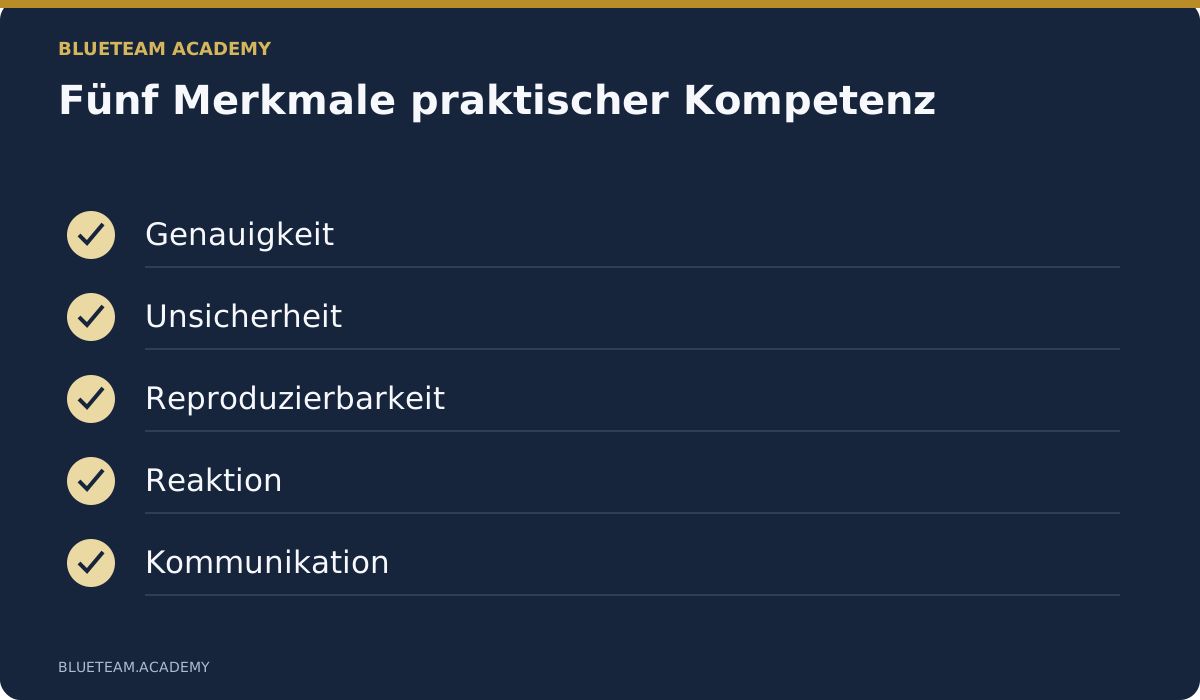
Ein praktisches Raster umfasst Beleggenauigkeit, Umgang mit Unsicherheit, Reproduzierbarkeit, Reaktionsqualität und Kommunikation. Definieren Sie beobachtbares Verhalten. Aussagen müssen zu den Quellen passen; andere müssen Erhebung oder Abfrage nachvollziehen können. Reaktionsqualität schließt Wirkung, Befugnis, erwartbare Störung und Überprüfung ein. Kommunikation muss dem Empfänger Lage und benötigte Entscheidung verständlich machen.
Behandeln Sie Geschwindigkeit vorsichtig. Ein schneller Abschluss kann Kompetenz oder ausgelassene Prüfungen bedeuten. Vergleichen Sie ähnliche Fälle und lesen Sie die Ergebnisse. Spart ein KI-Bericht Schreibzeit, benötigt aber eine Stunde Korrektur durch einen Kollegen, wurde Aufwand verlagert. Belohnen Sie präzise Kürze und rechtzeitige Eskalation wesentlicher Unsicherheit.
Nutzen Sie die Erkenntnisse auch für Arbeitsbedingungen. Wiederholte Fehler können auf fehlenden Zugriff, unklare Zuständigkeit oder unbrauchbare Runbooks hinweisen. Prüfen Sie, ob dieselbe Lücke nach Coaching erneut auftritt. Besprechen Sie eine Arbeitsprobe mit der Person und vereinbaren Sie die nächste Übung. Das ist ein besseres Entwicklungsgespräch als eine Rangliste der schnellsten Folienklicks.
11. Was Sie vor der Buchung von Schulungen für Cyberabwehr-Teams prüfen sollten
Vergleichen Sie den Lehrplan mit Ihren gewünschten Ergebnissen. Fordern Sie aktuelle Inhalte, Voraussetzungen, eine Beispiellektion und eine Prüfungsaufgabe an. Klären Sie enthaltene Übungen, notwendige externe Konten und Zusatzkosten. Lokale Datenanalyse und ein Cloud-Labor mit kostenpflichtigen Diensten haben unterschiedliche Betriebsanforderungen.
Prüfen Sie die Lernoberfläche. Navigation, Wiederaufnahme, Transkripte und Übungsdateien müssen leicht auffindbar sein. Unternehmensadministratoren benötigen praktikable Zuweisungen und Fristübersichten. Kontrollieren Sie Zugänglichkeit und Sprache der tatsächlich gekauften Ausgabe: Eine übersetzte Werbeseite beweist keine vollständige Übersetzung technischer Lektionen oder Audioaufnahmen.
Fragen Sie nach Änderungen: Was geschieht mit dem Fortschritt, wenn Lektionen oder Prüfungen ergänzt werden? Wie verhindert der Anbieter veraltete Anleitungen und unpassendes Audio? Verlangen Prüfungen Begründungen oder nur das Wiedererkennen einer Formulierung? Unterscheiden Sie Abschlussbescheinigung und unabhängig geregelte Berufszertifizierung. Wenn Nachweise wichtig sind, prüfen Sie das konkrete System hinter dem Wort „zertifiziert“.
Pilotieren Sie mit einer kleinen repräsentativen Gruppe. Eine erfahrene Fachkraft soll Inhalte hinterfragen; eine Person auf dem vorgesehenen Einstiegsniveau soll die Anleitung testen. Bewerten Sie Ergebnisse und Zeitbedarf vor der Ausweitung. Der längste Lehrplan oder die größte Bildsammlung zählt weniger als eine glaubwürdige Verbesserung der tatsächlich benötigten Arbeit.
12. Den nächsten Kurs nach dem konkreten Problem wählen
Beginnen Sie mit der Lücke, die Ihre Reaktion am häufigsten verlangsamt oder schwächt. Können Menschen Werkzeuge bedienen, aber Belege schlecht verbinden und Schlüsse begründen, prüfen Sie Incident Response and Investigation. Für disziplinierte Untersuchung und Reaktion mit KI eignet sich AI-Assisted Incident Response & Investigation. Die Bedürfnisse überschneiden sich, die Schwerpunkte unterscheiden sich.
Für Administratoren mit Bedarf an defensiven Grundlagen bietet sich Cybersecurity for IT Experts an. Identitätsvorfälle passen zum Microsoft-365- und Entra-ID-Pfad, sichere und betreibbare SaaS-Produkte zum Entwicklungskurs. Allgemeine Phishing-Schulung stärkt Melde- und Prüfgewohnheiten, ergänzt jedoch die Spezialausbildung statt sie zu ersetzen.
Schreiben Sie vor der Anmeldung einen kurzen Lernauftrag: Verantwortung, Voraussetzungen, verfügbare Zeit, Übungsumgebung, erwartete Arbeitsprobe und prüfende Person. Erklären Sie den Zweck. Fragen Sie nach der ersten Übung, welche reale Aufgabe klarer geworden ist und welches Hindernis bleibt. Daraus ergibt sich der nächste sinnvolle Lernschritt.
Vergleichen Sie die Themen im technischen Kurskatalog. Wählen Sie ein praktisches Ergebnis, weisen Sie passendes Lernen zu und prüfen Sie danach eine Arbeitsprobe. Der Nutzen zeigt sich in besseren Untersuchungsfragen, klareren Reaktionsbefugnissen und einer belegten sicheren Wiederaufnahme des Betriebs.
Häufige Fragen
Für wen eignen sich Schulungen für Cyberabwehr-Teams?
Für SOC-Analysten, Responder, Untersuchende und IT-Fachkräfte, mit unterschiedlichen Lernpfaden. Gemeinsame Grundlagen zu Belegen und Untersuchungen werden um verantwortungs- und erfahrungsgerechte Praxis ergänzt.
Sollten Einsteiger mit Werkzeugen oder Theorie beginnen?
Verbinden Sie technische Grundlagen mit kleinen beleggestützten Übungen. Lernende müssen verstehen, was ein Datensatz bedeutet und welche Frage ein Werkzeug beantwortet. Fortgeschrittene Untersuchungen setzen Identitäts-, Betriebssystem- und Netzwerkkenntnisse voraus.
Können wir eigene KI-Abonnements verwenden?
Wenn die Übung dies unterstützt, verwenden Sie einen freigegebenen Dienst mit den Trainingsdaten. Beachten Sie Anforderungen und betriebliche Datenregeln. Vertrauliches Vorfallmaterial gehört nicht in nicht genehmigte Konten.
Wie lange sollte das Programm dauern?
Das hängt von Voraussetzungen, Aufgaben und Übungszeit ab. Die 90 Tage sind ein Planungsbeispiel, kein Kompetenzversprechen. Audiozeiten enthalten nicht die gesamte Untersuchungs-, Reparatur- und Prüfzeit.
Beweist das Abschlusszertifikat Incident-Response-Kompetenz?
Es dokumentiert den Abschluss nach den Kursanforderungen. Betriebliche Kompetenz prüfen Sie anhand von Belegen, neuen Szenarien, Entscheidungen und Teamübungen. Eine Berufszertifizierung ist ein eigenständiges Verfahren.
Quellen und weiterführende Informationen
Primärquellen zu den genannten Rahmenwerken und Produktkonzepten. Szenarien, Trainingsplan und Auswahlkriterien sind eigene praktische Vorschläge.
- NIST — Incident Response Recommendations and Considerations, SP 800-61 Rev. 3
- NIST — NICE Framework
- MITRE ATT&CK
- Microsoft Learn — Sign-in logs in Microsoft Entra ID
- OWASP — GenAI Security Project
Bildungsorientierte Hinweise. Nutzen Sie freigegebene Umgebungen und Daten. Ein Kursabschluss allein belegt keine betriebliche Kompetenz.