
الإجابة المختصرة
يجمع التدريب الفعال لفرق الدفاع السيبراني بين الأساس التقني والتحقيق القائم على الأدلة والاستخدام الآمن للذكاء الاصطناعي وممارسة الاستجابة ومراجعة العمل. ابدأ بالحوادث التي تحتاج شركتك إلى معالجتها، وقيّم المستوى الحالي، واختبر قدرة المتعلمين على التعامل مع أدلة غير مألوفة. يسهل سجل إتمام الدورة الإدارة، لكن النتيجة العملية هي قرارات موثوقة وتعافٍ تم التحقق منه.
1. ما الذي ينبغي أن يحققه تدريب فريق الدفاع السيبراني؟
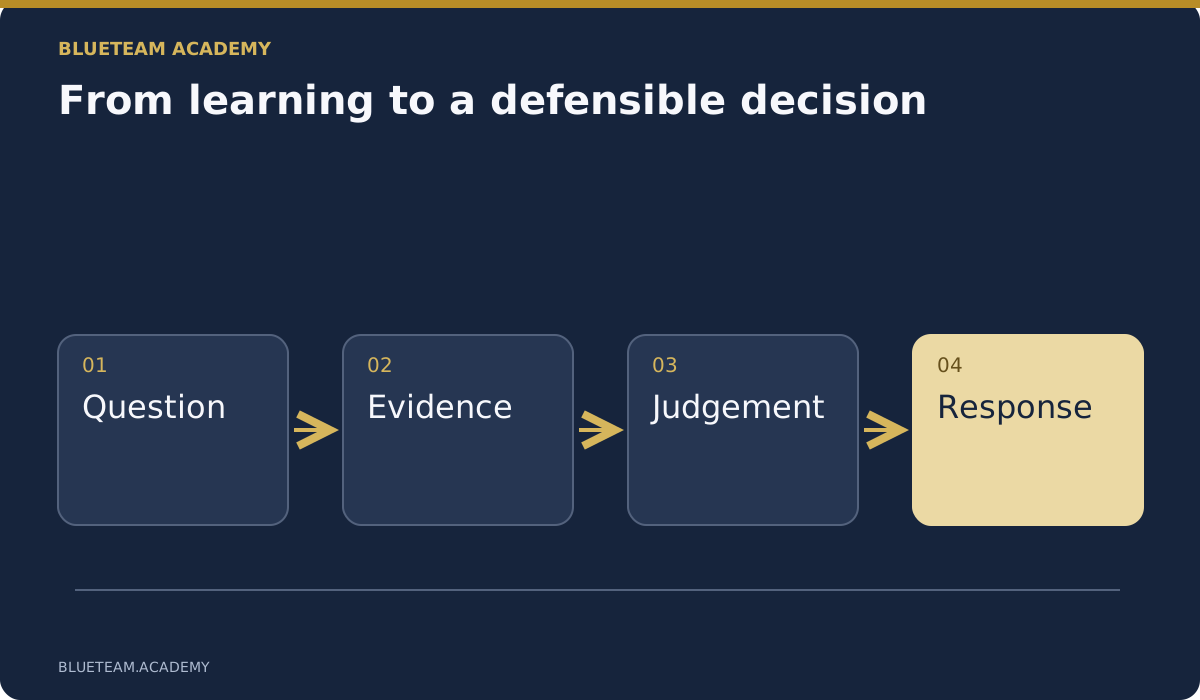
ينبغي أن يحسّن تدريب فريق الدفاع السيبراني طريقة التعامل مع النشاط المشبوه. يجب أن يستطيع المحلل تحديد السؤال وفحص الأدلة وشرح ما لا يزال مجهولًا واقتراح خطوة متناسبة. وعلى مستجيب الحوادث تنفيذ القرار عبر الاحتواء والتعافي، بالتفويض المناسب والتحقق من النتائج. أما المدير فيجب أن يميّز بين إتمام تكليف تدريبي والتحسن المثبت في هذه القدرات.
إذا كان فريقك بحاجة إلى مسار منظم للعمل، فاستكشف الاستجابة والتحقيق في الحوادث بمساعدة الذكاء الاصطناعي. استخدم مخطط الدورة التدريبية لمقارنة المهارات أدناه بمسؤوليات فريقك والمتطلبات المسبقة والفجوات الحالية. الهدف هو اختيار التدريب المفيد، بدلاً من شراء مجموعة أخرى من مقاطع الفيديو التي لا يربطها أحد بالعمل اليومي.
ابدأ بنتيجة محددة. عبارة «تحسين الوعي الأمني» أوسع من أن تصلح هدفًا لخطة تطوير مركز عمليات أمنية. أما «تقييم جلسة حساب مشبوهة، وحفظ سجلاتها، وتحديد الموارد المتأثرة، واقتراح احتواء مبرر» فيمكن ملاحظته وتقييمه. ويكشف الهدف ما يحتاج إليه الفريق: وصول المحلل إلى السجلات، ومسار إجراءات معتمد للمستجيب، وطريقة يتحقق بها مسؤول الخدمة من عودة الأعمال.
اكتب ثلاثًا إلى خمس نتائج مستهدفة قبل تصفح أسماء الدورات. اطلب من زميل خبير تحديد الأدلة التي يقبلها لإثبات كل نتيجة: تسلسل زمني يمكن إعادة بنائه، أو مذكرة قرار، أو تعديل لقاعدة كشف خضع للاختبار، أو سجل تعافٍ. تصبح هذه النماذج معيارًا لتقييم التدريب والتمارين والعمل النهائي. تسجل الشهادة الإتمام، ويبيّن العمل ما الذي تحقق بالفعل.
2. بناء أساس مشترك، ثم تدريب الأشخاص على أدوارهم.
فريق الدفاع السيبراني يجمع مسؤوليات متعددة، وليس وظيفة واحدة. قد يحقق محلل مبتدئ ومسؤول Windows وقائد استجابة ومهندس أمن تطبيقات في الحدث نفسه من زوايا مختلفة. تقديم المادة نفسها للجميع قد يهدر وقت الخبراء ويترك المبتدئين دون الأساس المطلوب. افصل بين المعرفة المشتركة التي يحتاجها الفريق والمهارات المتعمقة الخاصة بكل دور.
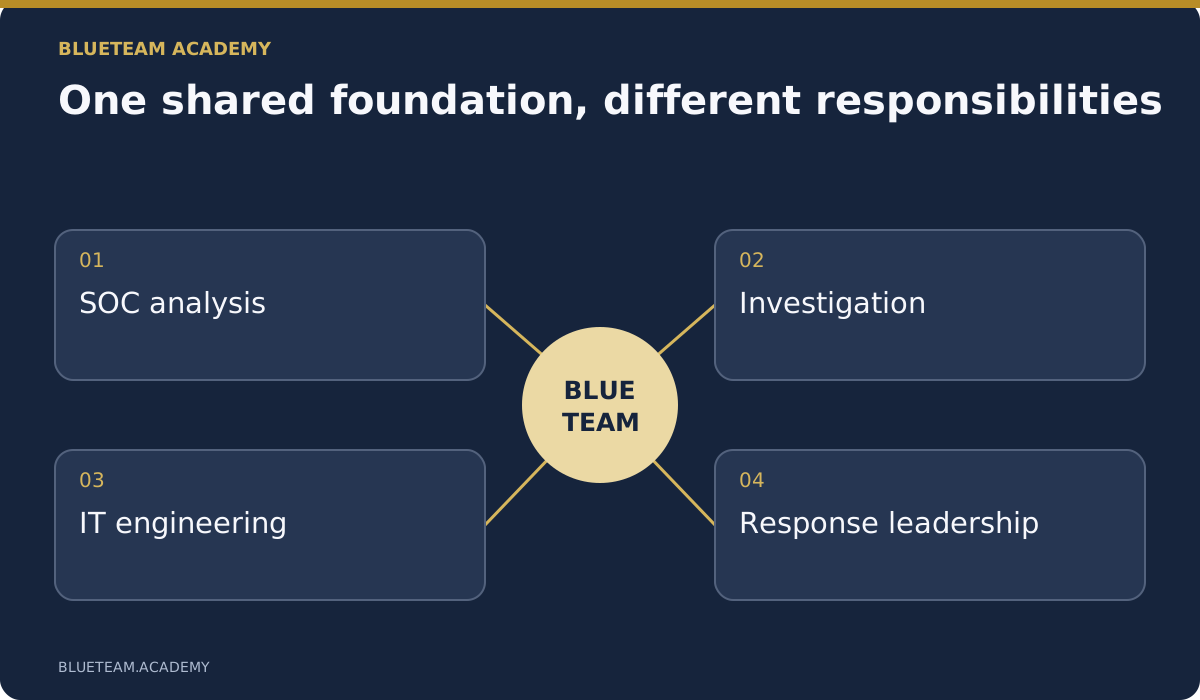
يجب أن يغطي الأساس المشترك الهويات، ونقاط النهاية، واتصالات الشبكة، وسلوك التطبيقات، والطوابع الزمنية، والفرق بين الملاحظة والتفسير. يجب أن يفهم الأشخاص سبب عدم إثبات تسجيل الدخول الناجح أن الموظف المخول هو من قام به، ولماذا لا يثبت الفحص النظيف عدم حدوث أي اختراق. يجب عليهم أيضًا أن يعرفوا متى يجب عليهم التوقف عن التخمين وطلب مصدر آخر أو الاستعانة بخبرة زميل.
حدّد بعدها نتائج التعلم لكل دور. يحتاج محللو مركز العمليات الأمنية إلى الفرز الأولي وربط الأدلة والتصعيد الواضح. ويحتاج مهندسو تقنية المعلومات إلى اكتشاف الإعدادات غير الآمنة وحفظ السجلات وتنفيذ الإصلاحات المصرح بها دون إتلاف الأدلة. ويحتاج المحققون إلى بناء الفرضيات وترتيب جمع الأدلة وتوثيق القضية. ويحتاج قادة الاستجابة إلى تنسيق القرارات والتواصل والاعتماديات ومعايير التعافي. أما مهندسو الكشف فيحتاجون إلى بيانات ممثلة للواقع وحالات اختبار وطريقة لقياس أثر تعديل القواعد.
يصف NIST NICE Framework العمل السيبراني من خلال المهام والمعارف والمهارات. استخدم هذا الفصل لتحسين موجز التدريب، دون تحويله إلى مشروع مطابقة ضخم. سجّل لكل متعلم مسؤوليته الحالية ومهمة مهمة يواجه صعوبة فيها ودليل التحسن المتوقع. راجع أيضًا التداخل بين الأدوار؛ فالمحلل الممتاز تقنيًا الذي لا يحسن تسليم القضية يحمّل المناوبة التالية عملًا إضافيًا.
3. علّم منهج تحقيق يظل مفيدًا عند تغيّر الأدوات
معرفة موضع النقر في لوحة التحكم مفيدة، لكنها لا تحدد السؤال المهم. يبدأ التحقيق بمشكلة واضحة: ماذا حدث، ولأي هوية أو أصل، وفي أي فترة، وما أثره المحتمل على الأعمال؟ اجعل السؤال الأول محددًا بما يكفي للإجابة عنه بالأدلة. «هل كانت هذه الجلسة مصرحًا بها؟» بداية أفضل من «ابحث عن كل ما هو ضار في بيئة الشركة».
تخيل موظفًا في قسم الشؤون المالية يبلغ عن قاعدة غير مألوفة تتعلق بصناديق البريد الإلكتروني. ابدأ بالتقرير، والتكوين الفعلي للقاعدة، وسجلات التدقيق المتاحة. تحقق من من أو ما الذي أنشأها، ومتى أصبحت نشطة، وما هي الرسائل التي يمكن أن تؤثر عليها. قارن هذا النشاط بتسجيلات الدخول ذات الصلة، ورواية الموظف للأحداث. حافظ على عرض التفسيرات المتنافسة: قد تتطلب سير عمل مصرح به، أو تغييرات قام بها مسؤول، أو جلسة مستخدم تم اختراقها، أو وصول تطبيق، أدلة مختلفة واستجابات مختلفة.
حافظ على جدول زمني يوضح الأحداث بشكل منفصل عن وقت جمع البيانات. سجل المصدر، والمنطقة الزمنية، وطريقة الاستعلام أو التصدير. أرفق بيانًا بالثقة بالاستنتاجات المهمة. "القاعدة أرسلت الرسائل إلى هذا العنوان" و "المهاجم قرأ جميع الرسائل السابقة" هما ادعاءان مختلفان. يتطلب الادعاء الثاني دعمًا إضافيًا. يجب على المتعلمين التدرب على التعبير عن أن سؤالًا ما لم يتم حله دون جعل تقاريرهم غامضة أو ملتوية.
أضف دليلًا جديدًا في منتصف التمرين: ربما عُطّل الحساب المشتبه به قبل حدث لاحق، أو نسب سجل التدقيق النشاط إلى تطبيق لا إلى المستخدم. اطلب تعديل التفسير وخطة جمع الأدلة، وكافئ التعديل حين يستند إلى الدليل. إذا كافأ التدريب تخمين رواية خفية للمهاجم فقط، فسيتعلم الناس الدفاع عن إجابتهم الأولى. الكفاءة الحقيقية تشمل إدراك أن تفسيرًا مقنعًا لم يعد يلائم الوقائع.
4. اربط السجلات والملفات وأدلة الشبكة في تحقيق واحد
التدريب العملي يتطلب أدلة يمكن للمتعلمين فحصها بشكل مستقل. يمكن أن تتضمن المواد المناسبة أحداث الهوية المصدرة، وسجلات نقاط النهاية، وسجلات التطبيقات، وملف صغير لالتقاط الحزم، وجدول زمني لنظام الملفات. الميزة المهمة ليست حجم البيانات. بل هي ما إذا كان التمرين يوفر سؤالًا واضحًا، وسياقًا كافيًا، ومسارًا يمكن الدفاع عنه من المواد المصدر إلى استنتاج. يمكن لمائة سجل ذات صلة أن تعلم أكثر من تنزيل غير مفسر بحجم عدة جيجابايت.
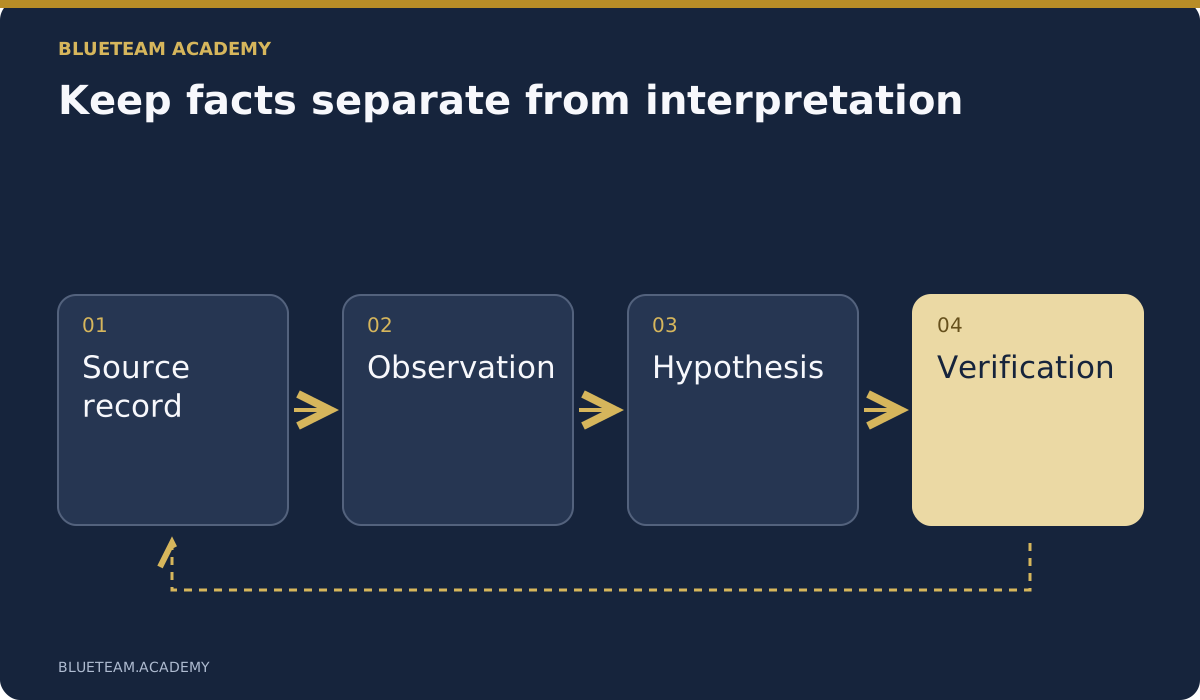
افصل الأدلة الأصلية عن نسخ العمل والجداول المشتقة. سجّل قيم التجزئة عند فائدتها، واشرح حدودها: تطابق القيمة يدل على تطابق محتوى الملف مع المحتوى الذي حُسبت له القيمة، لكنه لا يثبت صحة الحدث الأصلي أو اكتمال جمع البيانات. وثّق طريقة الجمع والمرشحات وفجوات الاحتفاظ والقيود المعروفة. علّم المتعلم أن يسأل عمّا لا تتضمنه البيانات قبل اعتبار غياب الدليل سببًا للاطمئنان.
قد يثبت اتصال ظاهر في ملف التقاط حزم أن نظامين تبادلا حركة شبكة، لكن تشفير المحتوى قد يمنع معرفة ما نُقل بالضبط. وقد يدعم توقيت ملف تسلسلًا للأحداث، مع ضرورة تفسيره وفق نظام الملفات والساعة وطريقة الجمع. ويمكن للتنبيه أن يشير إلى حدث دون أن يثبت تفسير المورّد له. اجعل هذه الفروق ملموسة بأسئلة وأمثلة مضادة، بدلًا من دفنها في تنبيه جانبي.
استخدم سجل أدلة بسيطًا يتضمن المعرّف والمصدر ووقت الجمع والنطاق والموقع والقيود. اطلب نتيجة يستطيع شخص آخر إعادة التوصل إليها من هذا السجل. ثم غيّر شرطًا، مثل غياب مصدر سجلات أو اكتشاف فرق في توقيت الساعة. ينبغي أن يصبح الاستنتاج المعدّل أدق في التعبير عن عدم اليقين. بذلك يصبح حفظ الأدلة جزءًا من التحليل، لا مجرد درس في تسمية الملفات.
5. سرّع التحليل بالذكاء الاصطناعي مع إبقاء الحكم بيد المحقق
ينبغي أن يتضمن تدريب الدفاع السيبراني الحديث استخدام الذكاء الاصطناعي بمنهج منضبط. يمكن لـOpenAI أو Claude أو النماذج المحلية المعتمدة تنظيم المواد وصياغة الاستعلامات واقتراح التفسيرات وإعداد التقارير. الهدف ليس حفظ تعليمة مثالية، بل بناء عملية يمكن تكرارها للتحقق من مخرجات المساعد مقابل الأدلة وضبط الإجراءات المصرح بها.
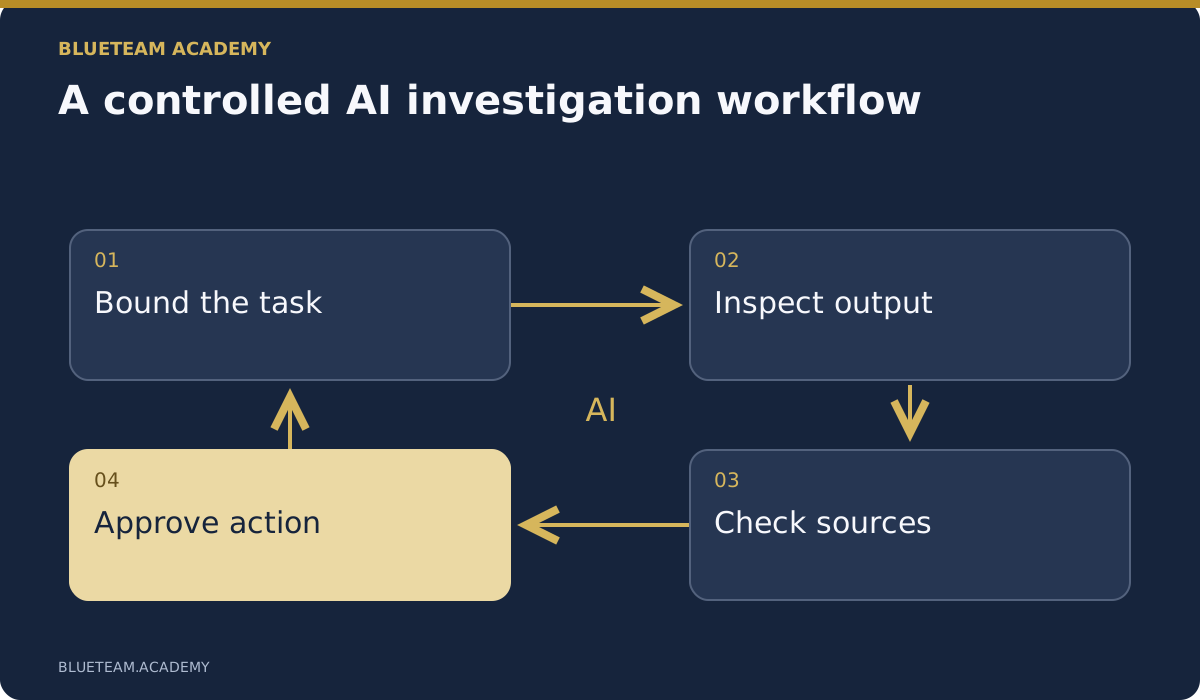
ابدأ بمجموعة بيانات محددة ومعتمدة. وضّح محتوياتها وفترتها الزمنية وسؤال التحقيق والافتراضات غير المسموح بها. اطلب جدول ملاحظات بمعرّفات المصادر، ثم الفرضيات والأدلة الناقصة. اشترط الفصل بين النص الحرفي للسجل وتفسيره. وإذا اقترح المساعد استعلامًا أو برنامجًا نصيًا، فراجع منطقه وشغّله على نسخة التدريب، ثم قارن الناتج بعينة تفحصها يدويًا قبل توسيع النطاق.
تحدى الإجابة الأولى. اسأل عن الاستنتاج الذي يحظى بأضعف دليل، وما هو التفسير البديل الذي يتناسب مع نفس الحقائق، وما هي المجموعة التالية من البيانات التي قد تغير القرار بشكل أكبر. تعتبر ممارسة مفيدة تضمين ادعاء ذكاء اصطناعي معقول ولكنه غير مدعوم. يجب على المتعلم تحديد هذا الادعاء، وتحديد السجلات الأصلية ذات الصلة، وتصحيح التقرير. يمكن لنموذج ثان أن يقدم وجهة نظر مختلفة، ولكن الاتفاق بين نموذجين لا يعتبر دليلًا مستقلاً على صحة الادعاء.
تعامل مع التعليمات داخل الرسائل والمستندات والسجلات بوصفها أدلة، لا أوامر تتحكم في المساعد. يجب ألا توسّع رسالة خبيثة تطلب تجاهل القواعد أو تصدير الملفات صلاحيات التحقيق. قيّد الأدوات، وابدأ بجمع البيانات للقراءة فقط، واشترط المراجعة قبل التغييرات المؤثرة. يغطي OWASP GenAI Security Project مخاطر تطبيقات النماذج اللغوية ووكلائها. طبّق مبادئه المناسبة على التحقيق والأدوات التي يستطيع النموذج استدعاءها.
علّم حماية البيانات بوضوح. استخدم فقط الخدمات والحسابات المعتمدة لمستوى حساسية الأدلة، ولا ترفع سجلات سرية لمجرد أن المساعد يقبل مرفقات كبيرة. قد تُبقي الاستضافة المحلية المعالجة داخل الشركة، لكنها لا تلغي الحاجة إلى ضبط الوصول وسياسة الاحتفاظ وحماية بيانات الاعتماد وتحديد مسؤول التشغيل. معيار التحقق من الأدلة واحد، سواء كان النموذج سحابيًا أو محليًا أو مدفوعًا أو مجانيًا.
6. قم بتضمين إجراءات الاحتواء والاستعادة وعواقب الإجراءات.
لا ينبغي أن تنتهي تجربة التحقيق عندما يحدد شخص ما الحساب المشبوه. يجب على الفريق أن يقرر ما يجب القيام به، ومن يمكنه الموافقة عليه، وكيفية تحديد ما إذا كان الإجراء قد نجح. برنامج تدريبي يتوقف عند تحديد المؤشرات يترك فجوة تحديدًا في المكان الذي تبدأ فيه القرارات الفنية في التأثير على العملاء والموظفين والخدمات التجارية. يجب أن تجعل التدريبات على الاستجابة هذا الانتقال واضحًا.
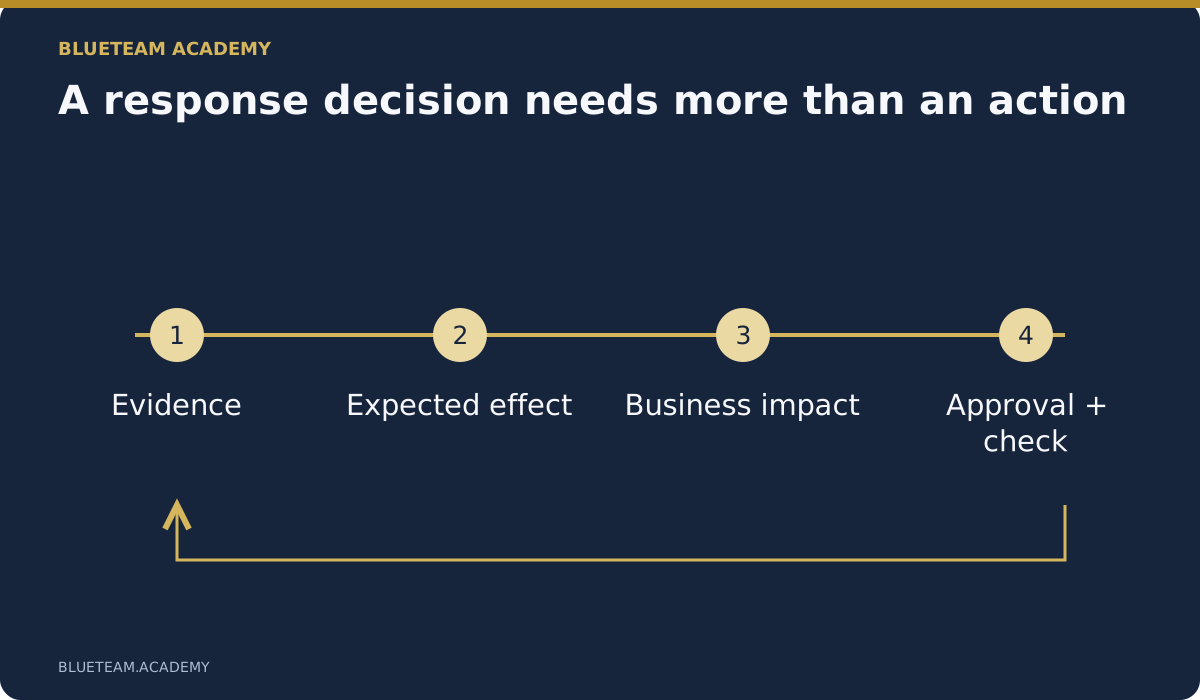
استخدم سجل قرار بستة حقول: الأدلة الحالية، والإجراء المقترح، والفائدة المتوقعة، والتعطيل المحتمل، والموافقة، والتحقق. في مثال البريد، ميّز بين تعطيل الحساب، وإبطال الجلسات التي تدعم الإبطال، وحذف قاعدة غير مصرح بها، ومراجعة أذونات التطبيقات؛ فكل إجراء يعالج آلية مختلفة. لا تعلّم إعادة تعيين كلمة المرور بوصفها علاجًا شاملًا لرموز الوصول أو التطبيقات أو وسائل بقاء المهاجم. يجب أن يشرح المتعلم ما يغيّره الإجراء فعلًا.
أضف قيدًا من واقع الأعمال: ربما يُستخدم الحساب لإنجاز دفعة مستحقة أو يخدم الخادم عدة أقسام. لا يبرر ذلك ترك المهاجم نشطًا، لكنه يستدعي مقارنة الخيارات وشرح المخاطر والحصول على التفويض المناسب. استخدم محاكيًا أو بيئة اختبار مؤقتة معتمدة للتدرب على التغييرات، ولا توجّه المتعلم لتعطيل مستخدمي الإنتاج لمجرد تنفيذ تمرين.
يحتاج التعافي إلى أدلة خاصة به. تحقق من قدرة المستخدمين المصرح لهم على العمل، وضبط مسار الوصول المتأثر، وتشغيل الرصد المطلوب، وعدم إعادة الثغرة الأصلية أثناء الاستعادة. سجّل من وافق على إعادة الخدمة وما لا يزال قيد المراقبة. يربط NIST SP 800-61 Revision 3 الاستجابة للحوادث بإدارة المخاطر السيبرانية الأوسع. ويعني ذلك تدريبيًا تحويل الدروس إلى تحسين الاستعداد والمسؤوليات والضوابط، لا اعتبار إغلاق القضية نهاية التعلم.
7. يجب أن يغطي التدريب جوانب الهوية السحابية، والتطبيقات، والأنظمة التي يعمل بها الفريق.
يجب أن تعكس الخطة الأنظمة الفعلية للشركة. يحتاج فريق Microsoft 365 إلى فهم الهوية ووصول التطبيقات والأدلة المتاحة هناك. ويحتاج فريق منتجات SaaS المتصلة بالإنترنت إلى فهم تفويض طلبات API وأحداث تدقيق التطبيق وإعدادات النشر. قد يفيد منهج يركز على الأجهزة الطرفية، لكنه لا يغطي جميع مسؤوليات الدفاع في شركة تعتمد على الخدمات السحابية.
توضح Microsoft الفرق بين سجلات الدخول وسجلات التدقيق في إرشادات التسجيل في Entra. اطلب في التمرين ربط أدلة المصادقة بتغيير الإعدادات أو النشاط على المورد. موقع الدخول وحده لا يفسر من تصرف أو لماذا. اسأل عمّا تستطيع الهوية الوصول إليه، ودور أذونات التطبيقات، والأدلة اللازمة لإثبات استخدام المورد فعلًا.
بالنسبة لفرق التطبيقات، قم بإنشاء سيناريو بسيط حول طلب واجهة برمجة تطبيقات (API) غير مصرح به بين الشركات. يجب على المطور إعادة إنتاج المشكلة، وإصلاح آلية اتخاذ القرار على جانب الخادم، وإضافة اختبار للتأكد من عدم تكرار المشكلة. يجب أن يكون لدى المسؤول القدرة على تحديد العمليات التي تم تنفيذها بنجاح أو فشلت من خلال سجلات التدقيق المفيدة. لا يستفيد أي من الدورين من سجل بسيط يقول "حدث خطأ ما" أو يعرض الطلب بأكمله مع تضمين معلومات حساسة.
اربط المسؤوليات بتمارين مشتركة: يحدد مركز العمليات الأمنية تسلسلًا مشبوهًا، ويشرح مسؤول التطبيق السلوك المتوقع، ويختبر المهندس حدود الوصول، وينسّق قائد الاستجابة الاحتواء والتحقق. تتناول دورة التحقيق في حوادث Microsoft 365 وEntra ID ودورة تطوير البرمجيات الآمنة باستخدام AI/SI/LLMs جوانب مختلفة من العمل. اختر وفق المسؤولية، بدلًا من افتراض أن كل عضو في فريق الدفاع يجب أن يتخصص في كل منصة.
8. اختر تمارين ذات نتائج واضحة وتعليقات مفيدة.
تتطلب التمارين القابلة للتنفيذ أكثر من مجرد قصة مثيرة وزر للتنزيل. يجب أن تحدد المتطلبات الأساسية، وتحدد الملفات، وتصف البيئة المسموح بها، وتقدم خطوات واضحة، وتشرح ما الذي يعتبر نتيجة صحيحة. يحتاج المتعلمون إلى معرفة ما إذا كانوا يقومون بتحليل أدلة ثابتة، أو التفاعل مع محاكي، أو اختبار نظام حقيقي. يمكن أن تكون جميع هذه التجارب مفيدة، ولكنها تثبت أشياء مختلفة.
اطلب تمرينًا نموذجيًا قبل شراء التدريب لفريق كبير. هل يمكن إعداده من التعليمات وحدها؟ وهل تعمل الأوامر في البيئة المحددة؟ وهل تفشل النسخة المعيبة عمدًا للسبب المقصود؟ وهل يستطيع المتعلم إصلاحها دون حذف شروط الاختبار؟ وهل تشمل النتيجة المتوقعة طلبات مسموحة وأخرى يجب رفضها؟ تكشف هذه الأسئلة المختبرات السطحية التي تبدو مقنعة في العرض لكنها تفشل عند التطبيق.
حافظ على ربط الملاحظات بالمنطق. إذا كانت الإجابة خاطئة، اشرح الأدلة التي تم تجاهلها، أو الافتراض الذي لم يتم دعمه، أو التحكم الذي فشل. اسمح للمتعلم بمراجعة عمله. ثم اختبر التطبيق مع حالة مختلفة قليلاً: هوية جديدة، مسار أذونات مختلف، بيانات تتبع مفقودة، أو ملخص ذكاء اصطناعي يبدو مطمئنًا. تكرار نفس الإجابة ليس هو نفسه تطبيق المبدأ الأساسي.
استخدم MITRE ATT&CK لوصف سلوك المهاجم، لا لمجرد تلوين مربعات تغطية. اربط السلوك بالأدلة التي تجمعها والقرار الذي تدعمه. تسمية التقنية دون مصدر جمع مختبَر أو استجابة قابلة للتنفيذ لا تمنح ثقة حقيقية. اختم التمرين بشرح ما ثبت وما لم يُختبر وما سيفعله المتعلم بصورة مختلفة في نظام حقيقي.
9. حول المنهج الدراسي إلى خطة عمل واقعية لمدة 90 يومًا.
خطة عمل لمدة 90 يومًا هي مجرد مثال على الجدول الزمني، وليست وعدًا بأن يصبح الجميع خبراء في غضون ثلاثة أشهر. قم بتعديلها لتناسب نقطة البداية للفريق، ونطاق التغطية، والوقت المتاح للممارسة. احمِ وقت الدراسة في الجدول الزمني. غالبًا ما يؤدي تخصيص دورة تدريبية بمهلة زمنية مستحيلة إلى إنجاز متسرع، أو تجنب العمل، أو العمل خارج ساعات العمل المدفوعة. يجب على المدير إزالة العقبات، وليس مجرد إرسال المزيد من التذكيرات.
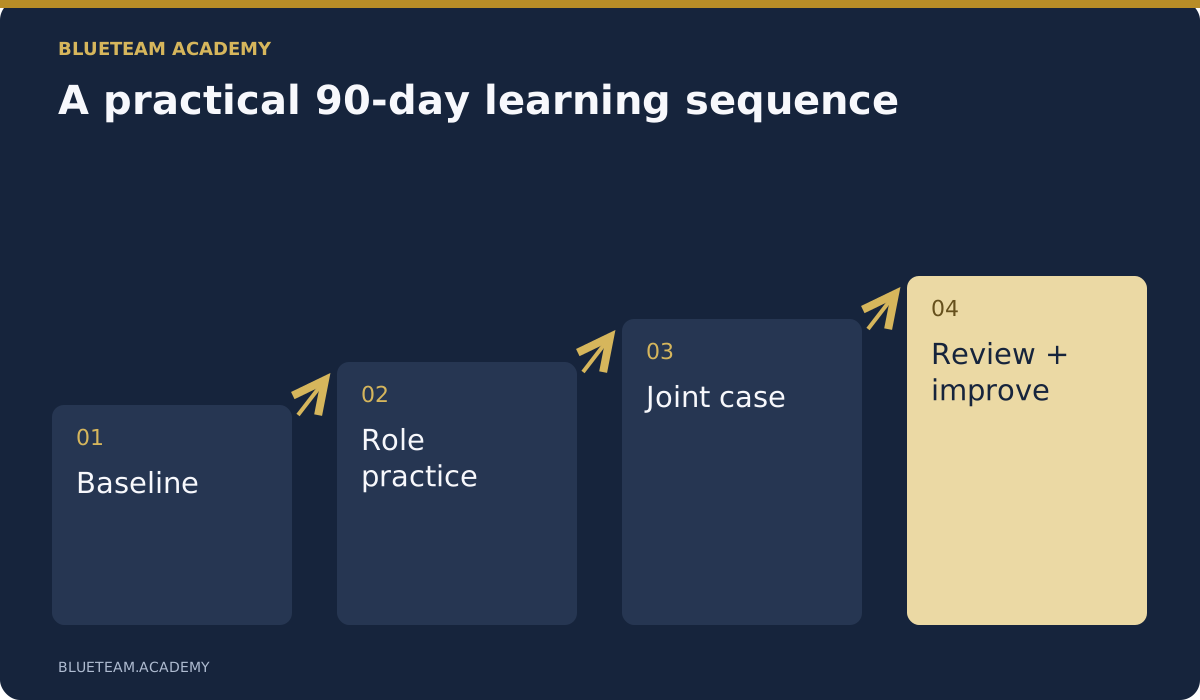
خلال الشهر الأول، حدد مستوى الأداء الأساسي وطريقة التحقيق المشتركة. امنح كل متعلم حالة قصيرة وغير مألوفة، واطلب منه تقديم النتائج والإجراءات التالية، وراجع النتيجة. اختر الدروس الأساسية بناءً على الثغرات الملاحظة. قدم سجل الأدلة، والجدول الزمني، وملاحظة القرار التي سيستخدمها الفريق طوال البرنامج. اتفق على من يقوم بمراجعة العمل وكيف تصل الأسئلة إلى زميل ذي خبرة.
في الشهر الثاني، عمّق الممارسة لكل دور. يتدرب محللو مركز العمليات الأمنية على ربط الأدلة والتصعيد، والمحققون على التفسيرات البديلة، والمهندسون على إصلاح التسجيل وضبط الوصول، وقادة الاستجابة على الموافقة والتعافي. أضف تنفيذًا بمساعدة الذكاء الاصطناعي وقارنه بالمستوى الأولي. قِس تحسن التحقق وكفاءته، لا سرعة إنتاج النص وحدها.
في الشهر الثالث، نفّذ قضية تجمع الأدوار وتتضمن تسليم العمل وتغيّر الوقائع. اطلب تحديثًا موجزًا للحادث وخطة استجابة معتمدة وأدلة على التعافي في بيئة التمرين. اختم بمراجعة جماعية تحدد تحسينًا للعملية وفجوة في الرصد وأولوية تعلم، مع مسؤول وموعد مراجعة لكل إجراء. واصل التمارين الصغيرة الدورية بعد البرنامج؛ فالمهارات غير المستخدمة يصعب الحفاظ عليها.
10. قم بقياس القدرة، وليس فقط الحضور أو السرعة.
تساعد بيانات إكمال الدورة الإداريين على معرفة من بدأ الدورة، ومن تأخر، ومن قد يحتاج إلى دعم. يجب عدم الخلط بين هذه البيانات وإثبات قدرة الشخص على التعامل مع حادثة غير مألوفة بشكل مستقل. قم بدمج التقدم الإداري مع نماذج العمل التي تمت مراجعتها وملاحظات حول ممارسة الفريق. حافظ على أن يكون التقييم متناسبًا مع الدور: يجب ألا يتم تقييم المحلل من الخط الأول وقائد الحوادث بناءً على نفس المعايير.
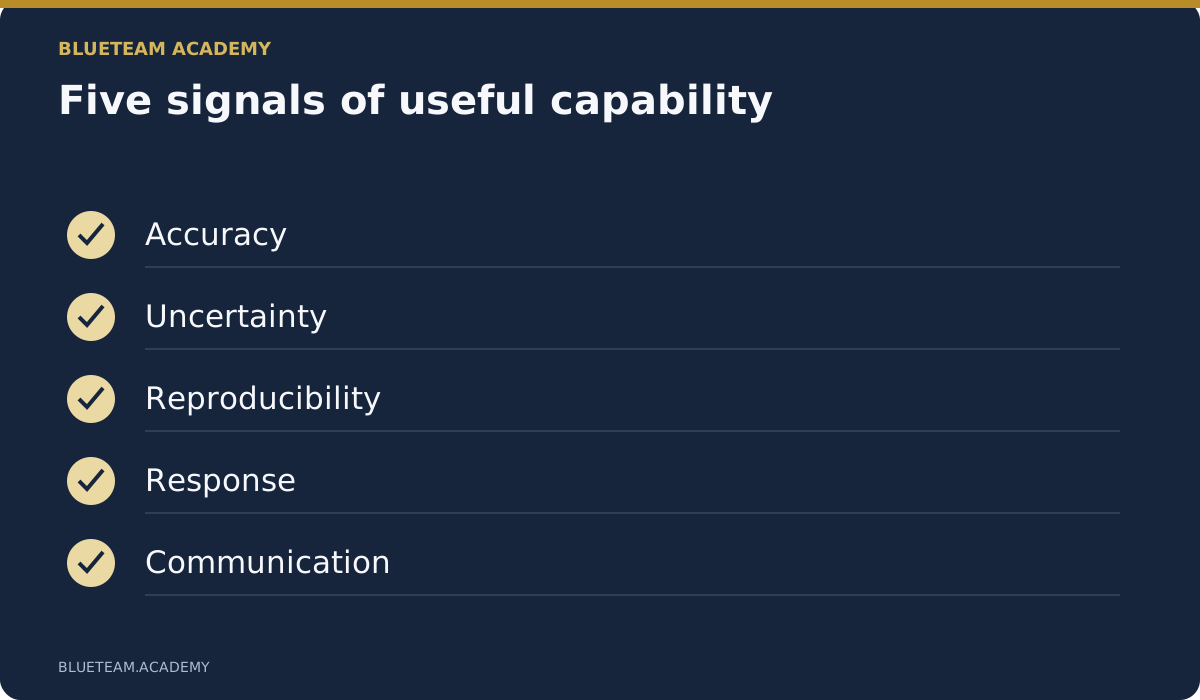
يمكن لمعيار عملي تقييم خمسة جوانب: دقة الأدلة، والتعامل مع عدم اليقين، وقابلية التكرار، وجودة الاستجابة، والتواصل. لكل جانب، حدد السلوكيات القابلة للملاحظة. تعني دقة الأدلة أن الادعاءات تتطابق مع السجلات المذكورة. تعني قابلية التكرار أن محللًا آخر يمكنه اتباع عملية جمع البيانات أو الاستعلام. تشمل جودة الاستجابة التأثير المقصود، والسلطة، والاضطرابات المتوقعة، والتحقق. يعني التواصل أن المستلم يمكنه فهم الوضع الحالي واتخاذ القرار المطلوب.
كن حذرًا بشأن السرعة. قد يعكس الإغلاق الأسرع مهارة محسنة، ولكنه قد يعكس أيضًا عمليات تحقق تم إغفالها أو استنتاجًا غير مبرر. قارن بين حالات مماثلة وتفحص جودة العمل. إذا كتب محلل مدعوم بالذكاء الاصطناعي تقريرًا في خمس دقائق، بينما يستغرق زميله ساعة لتصحيحه، فإن سير العمل قد نقل التكلفة بدلاً من إزالتها. كافئ التقارير الموجزة والدقيقة، والتصعيد في الوقت المناسب لأي عدم يقين مهم.
استخدم النتائج لتحسين التدريب وظروف العمل. قد تكشف الأخطاء المتكررة عن نقص في الوصول، أو عدم وضوح في المسؤولية، أو دليل تشغيل غير قابل للاستخدام، بدلاً من نقص في الجهد. تتبع ما إذا كانت نفس المشكلة تتكرر بعد التدريب. راجع عينة من العمل المنجز مع المتعلم، واتفق على المهمة التدريبية التالية. هذا ينتج عنه حوار تطوير أكثر فائدة من تصنيف الأشخاص بناءً على مدى سرعة نقراتهم على الشرائح.
11. ما الأسئلة التي تطرحها قبل شراء تدريب للدفاع السيبراني؟
قارن البرنامج بالنتائج التي كتبتها في البداية. اطلب المنهج الدراسي الحالي، والشروط المسبقة، وعينة من الدروس، ومثالاً على طريقة التقييم. استفسر عن التمارين المشمولة، والتمارين التي تتطلب حسابات خارجية، والتكاليف التي لا تدخل ضمن سعر التدريب. تتطلب التمارين العملية المحلية والمختبرات السحابية التي تقدم خدمات مدفوعة متطلبات تشغيل مختلفة. يجب أن يأخذ قرار الشراء الخاص بك في الاعتبار كلا الأمرين.
تحقق من تجربة التعلم. يجب أن يكون المتعلمون قادرين على التنقل بسهولة، واستئناف عملهم، والعثور على النصوص والملفات التدريبية دون الحاجة إلى البحث في أقسام غير ذات صلة. يحتاج مدراء الشركات إلى طريقة عملية لتعيين الدورات التدريبية ذات الصلة ومتابعة المواعيد النهائية. راجع إمكانية الوصول وتغطية اللغة للإصدار الفعلي من الدورة التدريبية التي تنوي شراؤها؛ فصفحة التسويق المترجمة لا تثبت أن كل درس تقني أو شرح متاح بتلك اللغة.
اسأل عن إدارة تغييرات المحتوى: ماذا يحدث لتقدم المتعلمين عند إضافة درس أو تعديل طريقة العمل أو استبدال التقييم؟ وكيف تُمنع التعليمات القديمة والصوت غير المطابق للنص؟ وهل تختبر التقييمات التفكير، أم مجرد تذكر عبارة من الشريحة السابقة؟ ميّز أيضًا بين شهادة إتمام الدورة والشهادة المهنية التي تديرها جهة مستقلة. إذا كان الاعتماد مهمًا لشركتك، فافحص نظامه المحدد ولا تكتفِ بكلمة «معتمد».
أخيرًا، قم بتجربة البرنامج مع مجموعة صغيرة تمثل الجمهور المستهدف. قم بتضمين ممارس متمرس يمكنه تحدي المادة، وشخص أقرب إلى مستوى الدخول المستهدف يمكنه اختبار التعليمات. راجع مخرجاتهم والوقت الذي استغرقوه. استخدم هذه الأدلة لاتخاذ قرار بشأن ما إذا كنت ستوسع نطاق البرنامج. فإن أطول منهج دراسي أو أكبر مكتبة صور لدى المزود أقل أهمية من التحسين الموثوق به في العمل الذي يجب أن يؤديه فريقك.
12. اختر الدورة التدريبية التالية بناءً على المشكلة التي يحتاج فريقك إلى حلها.
ابدأ بالفجوة التي تبطئ استجابتك أو تضعفها أكثر. إذا كان الفريق يجيد الأدوات ويجد صعوبة في ربط الأدلة وتبرير النتائج، فراجع الاستجابة للحوادث والتحقيق فيها. وإذا احتاج إلى منهج منضبط للعمل بمساعدة الذكاء الاصطناعي، فابدأ بـالاستجابة للحوادث والتحقيق بمساعدة الذكاء الاصطناعي. تتداخل الحاجتان، لكن تركيز التعلم مختلف.
إذا احتاج مسؤولو الأنظمة إلى أساس دفاعي أقوى، فراجع الأمن السيبراني لخبراء تقنية المعلومات. لحوادث الهوية، اختر مسار Microsoft 365 وEntra ID. وللمطورين المسؤولين عن أمن منتج SaaS وتشغيله، اختر دورة التطوير الآمن. تدعم التوعية بالتصيد عادات الإبلاغ والتحقق لدى الموظفين، لكنها تكمل تدريب التحقيق المتخصص ولا تحل محله.
قبل تسجيل الفريق، اكتب موجز تعلم يحدد المسؤوليات والمتطلبات المسبقة والوقت وبيئة الممارسة ونموذج العمل المتوقع ومن سيراجعه. اشرح للمتعلمين أهمية المهارات وموضع تطبيقها. بعد التمرين الأول، اسأل: أي جانب من العمل أصبح أوضح، وما العائق المتبقي؟ استخدم الإجابة لتحديد المهمة التالية.
استكشف فهرس الدورات التقنية وقارن المناهج المناسبة. اختر نتيجة عملية واحدة، وأسند التدريب الملائم، ثم راجع نموذجًا من العمل. تظهر قيمة تدريب فريق الدفاع السيبراني عندما تتحسن أسئلة التحقيق، وتتضح صلاحيات الاستجابة، وتوجد أدلة على أن الخدمة أصبحت آمنة للاستخدام بعد التعافي.
أسئلة شائعة.
لمن يناسب تدريب الدفاع السيبراني؟
يستفيد محللو مركز العمليات الأمنية ومستجيبو الحوادث والمحققون ومهندسو تقنية المعلومات، لكنهم يحتاجون إلى مسارات مختلفة. ابدأ بأساس مشترك في الأدلة والتحقيق، ثم اختر تمارين تناسب مسؤوليات كل شخص وخبرته.
هل يجب على المبتدئين البدء بالأدوات أم بنظرية التحقيق؟
اجمع الفهم التقني الأساسي بتمارين صغيرة قائمة على الأدلة. يجب أن يفهم المبتدئ معنى السجل والسؤال الذي تستطيع الأداة الإجابة عنه. يصعب متابعة التحقيق المتقدم دون أساس في الهوية وأنظمة التشغيل والشبكات.
هل يمكننا استخدام اشتراكات الذكاء الاصطناعي الخاصة بنا؟
إذا كانت الدورة تدعم هذا الأسلوب، فاستخدم خدمة معتمدة مع أدلة التدريب المرفقة. راجع متطلبات التمرين وقواعد شركتك للتعامل مع البيانات. لا ترفع أدلة حادث سرية إلى حساب غير معتمد.
كم يستغرق برنامج تدريب الفريق في الشركة؟
حدّد الجدول وفق المتطلبات المسبقة والمسؤوليات ووقت الممارسة. مثال التسعين يومًا إطار للتخطيط، لا وعد بالاحتراف. مدة السرد الصوتي لا تشمل كل وقت التحقيق والإصلاح والمراجعة.
هل تثبت شهادة الإتمام الكفاءة في الاستجابة للحوادث؟
يسجل إتمام الدورة وفقًا لمتطلباتها. يتم تقييم الكفاءة التشغيلية من خلال مراجعة الأدلة، والسيناريوهات غير المألوفة، وقرارات الاستجابة، والتمارين الجماعية. كما أن شهادة الدورة تختلف عن نظام الاعتماد المهني المستقل.
المصادر وقراءات إضافية
المراجع الأساسية للإطار والمفاهيم المتعلقة بالمنتج المذكورة أعلاه. السيناريوهات، وخطة التدريب، ومعايير الاختيار هي اقتراحات عملية أصلية.
- NIST — توصيات واعتبارات الاستجابة للحوادث، SP 800-61 Rev. 3
- NIST — إطار NICE
- MITRE ATT&CK
- Microsoft Learn — سجلات الدخول في Microsoft Entra ID
- OWASP — مشروع أمن الذكاء الاصطناعي التوليدي
إرشادات تعليمية. استخدم البيئات والبيانات المعتمدة. إن تسجيل إتمام الدورة وحده لا يثبت الكفاءة التشغيلية.


