Odpowiedź krótka
Dobre szkolenie dla zespołów obrony cybernetycznej łączy podstawy techniczne, analizę materiału dowodowego, kontrolowane wykorzystanie AI i ćwiczenia z reagowania. Zacznij od incydentów, które organizacja musi obsłużyć, określ poziom wyjściowy i oceń pracę na nowych przypadkach. Ukończenie kursu ułatwia zarządzanie szkoleniami; celem operacyjnym są trafne decyzje i zweryfikowane przywrócenie usług.
1. Co szkolenie zespołu obrony cybernetycznej powinno zmienić?
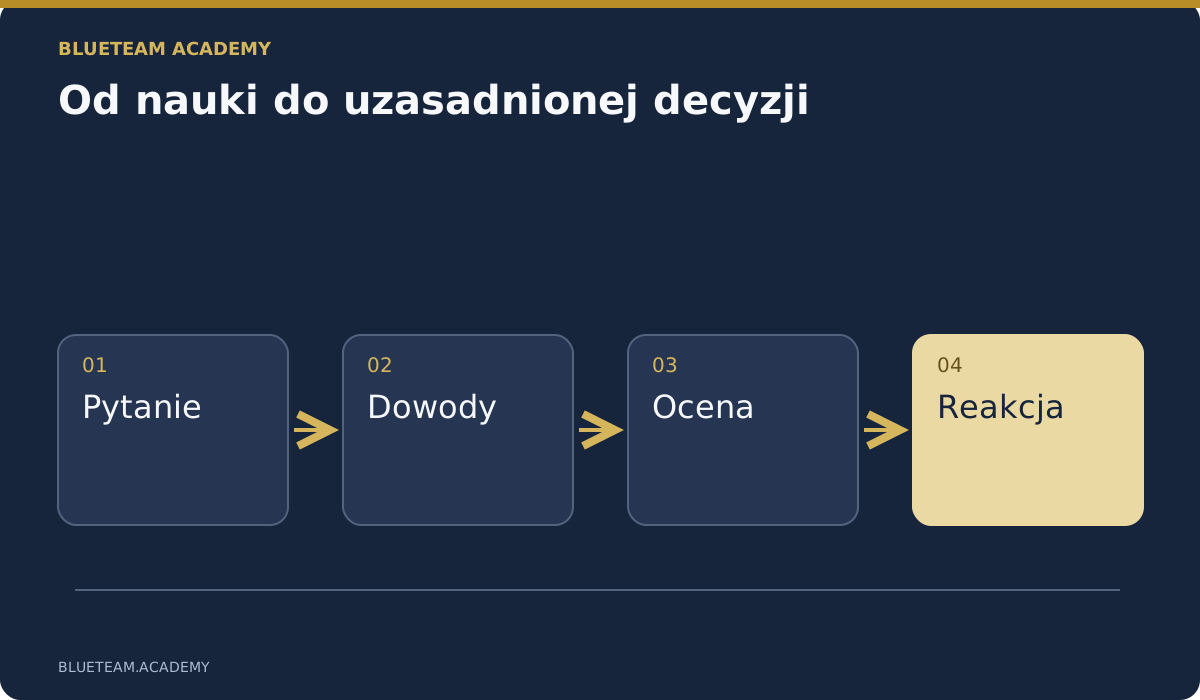
Szkolenie zespołu obrony cybernetycznej powinno zmienić sposób pracy, gdy zespół zauważy podejrzane zdarzenie. Analityk musi postawić pytanie, zbadać materiał, wskazać niewiadome i zaproponować proporcjonalny kolejny krok. Osoba reagująca na incydent musi przełożyć decyzję na ograniczenie skutków i odtworzenie usługi, z odpowiednią zgodą i weryfikacją. Kierownik powinien odróżniać ukończenie kursu od poprawy tych umiejętności.
Jeśli potrzebujesz uporządkowanej ścieżki, sprawdź AI-Assisted Incident Response & Investigation. Porównaj program z obowiązkami, wymaganiami wstępnymi i brakami swojego zespołu. Wybieraj ćwiczenia przydatne w codziennej pracy, a nie kolejną kolekcję nagrań bez związku z rzeczywistymi zadaniami.
Określ konkretny wynik. „Zwiększyć świadomość” to za mało dla planu rozwoju SOC. „Ocenić podejrzaną sesję, zabezpieczyć zapisy, ustalić objęte zdarzeniem zasoby i uzasadnić ograniczenie dostępu” daje coś, co można sprawdzić. Ujawnia też zależności: dostęp do logów, zatwierdzony sposób działania i właściciela usługi, który potwierdzi jej powrót do pracy.
Przed wyborem kursów zapisz od trzech do pięciu wyników. Poproś doświadczoną osobę o wskazanie prac, które je potwierdzą: odtwarzalnej osi czasu, notatki decyzyjnej, przetestowanej reguły detekcji lub protokołu odtworzenia usługi. To kryteria oceny szkolenia i końcowych prac. Certyfikat potwierdza ukończenie; wykonana praca pokazuje, co ono oznacza.
2. Wspólne podstawy, potem zadania właściwe dla roli
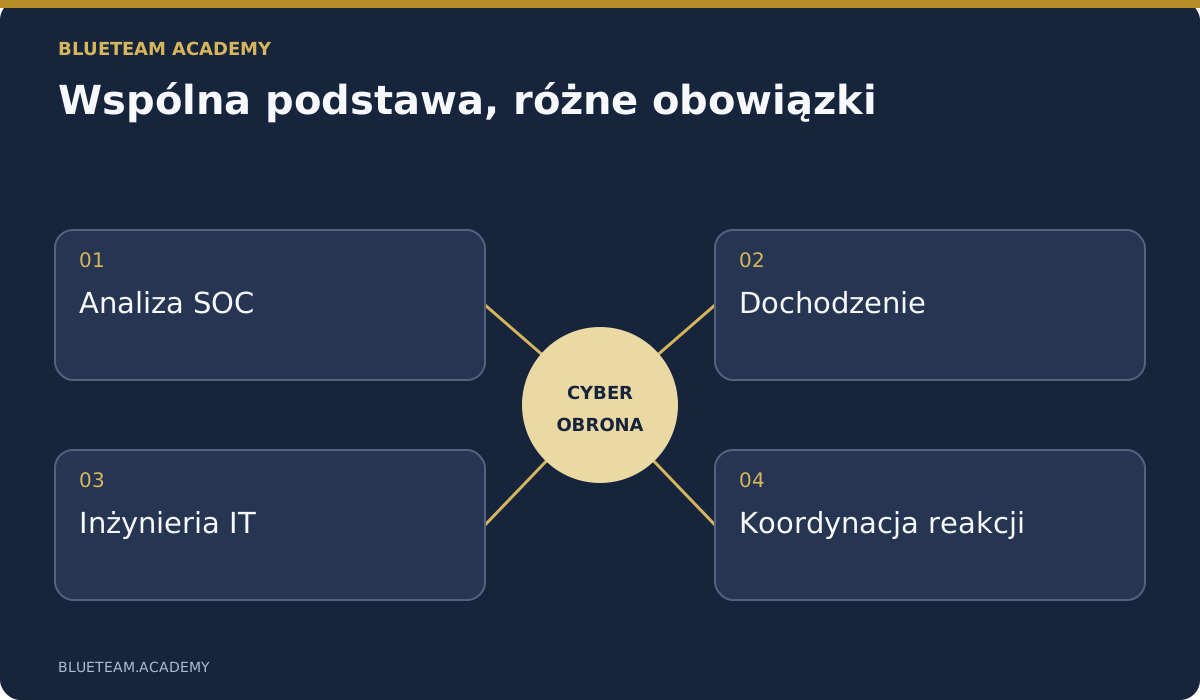
W zespole obrony cybernetycznej poszczególne osoby mają różne obowiązki. Młodszy analityk, administrator Windows, koordynator incydentu i inżynier bezpieczeństwa aplikacji mogą pracować nad jednym zdarzeniem z odmiennych perspektyw. Identyczne materiały mogą marnować czas ekspertów, a początkującym nie zapewnić podstaw. Oddziel wspólny język od specjalizacji.
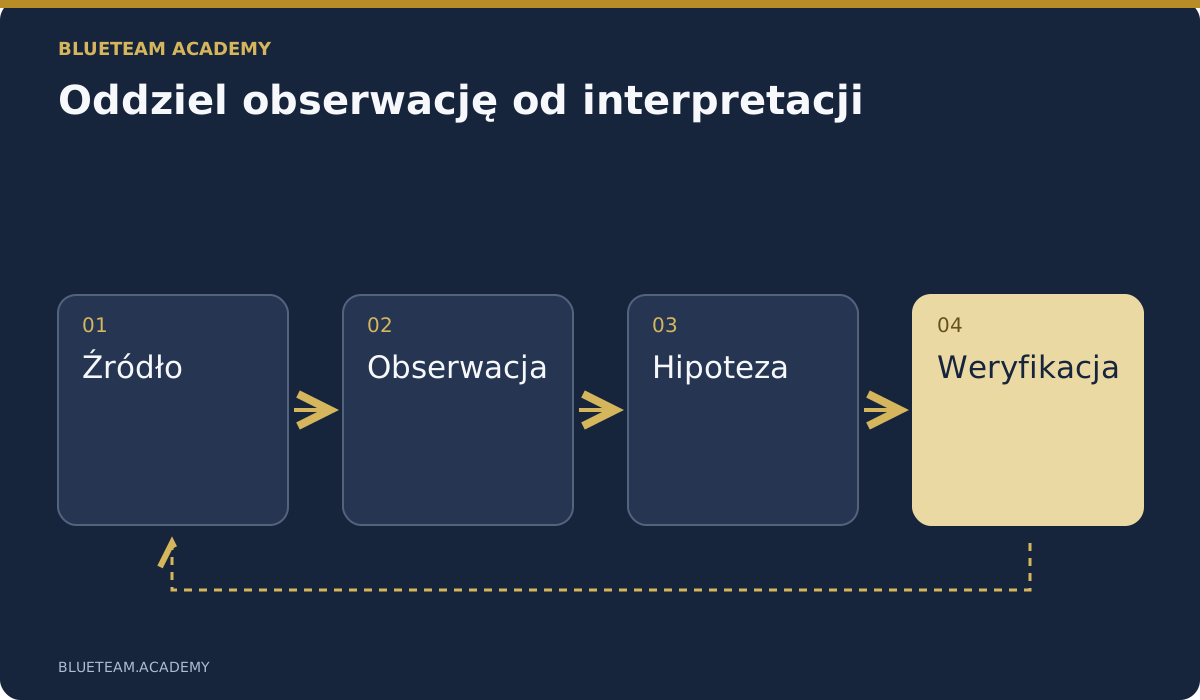
Podstawy obejmują tożsamości, urządzenia, połączenia, zachowanie aplikacji, znaczniki czasu oraz różnicę między obserwacją a interpretacją. Udane logowanie nie dowodzi, że wykonał je uprawniony pracownik. Brak wykryć w skanowaniu nie dowodzi braku włamania. Trzeba również rozpoznawać moment, w którym potrzebna jest inna informacja lub wiedza kolegi.
Analitycy SOC potrzebują triage, korelacji i czytelnej eskalacji. Inżynierowie IT muszą rozpoznawać ryzykowne ustawienia, zachowywać zapisy i wprowadzać zatwierdzone poprawki bez niszczenia dowodów. Prowadzący dochodzenie pracują z hipotezami, priorytetami zbierania i notatkami. Liderzy odpowiedzi zarządzają decyzjami, komunikacją i kryteriami odtworzenia usług. Inżynierowie detekcji potrzebują reprezentatywnych danych i testów reguł.
NICE Framework NIST opisuje pracę przez zadania, wiedzę i umiejętności. Wykorzystaj to do doprecyzowania planu, bez rozbudowanej biurokracji. Dla każdej osoby zapisz odpowiedzialność, trudne zadanie i dowód postępu. Uwzględnij przekazanie sprawy: świetna analiza, której kolejna zmiana nie potrafi kontynuować, tworzy dodatkową pracę.
3. Metoda dochodzenia przydatna mimo zmiany narzędzi
Znajomość konsoli pomaga, lecz konsola nie wybiera właściwego pytania. Ustal, co zaszło, jakiej tożsamości lub zasobu dotyczy, w jakim okresie i z jakim możliwym skutkiem. „Czy ta sesja była autoryzowana?” jest lepszym początkiem niż „Znajdź wszystko, co złe w tenancie”.
Wyobraź sobie pracownika finansów zgłaszającego nieznaną regułę pocztową. Zacznij od zgłoszenia, rzeczywistej konfiguracji reguły i dostępnego audytu. Sprawdź, kto lub co ją utworzyło, od kiedy działa i których wiadomości dotyczy. Porównaj odpowiednie logowania i relację pracownika. Zachowaj alternatywy: zatwierdzony proces, zmiana administratora, przejęta sesja albo dostęp aplikacji wymagają innych dowodów i działań.
Na osi czasu oddziel czas zdarzenia od czasu pozyskania danych. Zapisuj źródło, strefę czasową i zapytanie lub sposób eksportu. Określ pewność istotnych wniosków. „Reguła przekazywała wiadomości na ten adres” to inne twierdzenie niż „Napastnik przeczytał całą wcześniejszą korespondencję”. Drugie wymaga dodatkowego potwierdzenia. Nierozstrzygnięte pytanie można opisać precyzyjnie.
W połowie ćwiczenia dodaj nowy fakt: konto wyłączono przed kolejnym zdarzeniem albo audyt wskazuje aplikację, nie użytkownika. Poleć zrewidować wyjaśnienie i plan zbierania danych. Nagradzaj zmianę uzasadnioną materiałem. Ocenianie wyłącznie trafienia w ukrytą historię uczy obrony pierwszej odpowiedzi, nawet gdy przestaje pasować.
4. Logi, pliki i sieć jako części jednej sprawy
Uczestnicy potrzebują materiału do samodzielnego sprawdzenia: eksportu zdarzeń tożsamości, zapisów endpointów, logów aplikacji, niewielkiego PCAP i osi czasu systemu plików. Liczą się pytanie i kontekst, nie rozmiar pobierania. Sto istotnych rekordów może nauczyć więcej niż gigabajty bez wyjaśnień.
Oddziel oryginały, kopie robocze i tabele pochodne. Zapisuj hashe tam, gdzie są przydatne, ale wyjaśnij ograniczenie: zgodność potwierdza bajty względem zapisanego wyniku, nie autentyczność zdarzenia ani kompletność pozyskania. Dokumentuj metodę, filtry, luki retencji i ograniczenia. Zanim uznasz brak zapisu za uspokajający, ustal, czego zestaw danych nie obejmuje.
Przechwycony ruch może potwierdzać komunikację, lecz szyfrowanie uniemożliwiać ustalenie treści. Znacznik czasu wymaga kontekstu systemu plików, zegara i sposobu zbierania. Alert wskazuje zdarzenie, ale sam nie potwierdza interpretacji dostawcy. Ćwicz te rozróżnienia na pytaniach i kontrprzykładach.
Wprowadź prosty rejestr: identyfikator, źródło, czas pozyskania, zakres, lokalizacja i ograniczenie. Uczestnik ma przedstawić ustalenie, które kolega odtworzy z rejestru. Następnie usuń źródło lub ujawnij przesunięcie zegara. Odpowiedź powinna odpowiednio zmienić opis niepewności. W ten sposób zabezpieczanie materiału staje się częścią analizy.
5. AI przyspiesza analizę, ale nie przejmuje odpowiedzialności
OpenAI, Claude i zatwierdzone modele lokalne mogą porządkować dane, proponować zapytania, alternatywne wyjaśnienia i szkice raportów. Celem szkolenia jest powtarzalny proces weryfikacji, nie zapamiętanie idealnego promptu. Wyniki trzeba odnosić do źródeł, a działania utrzymać w granicach uprawnień.
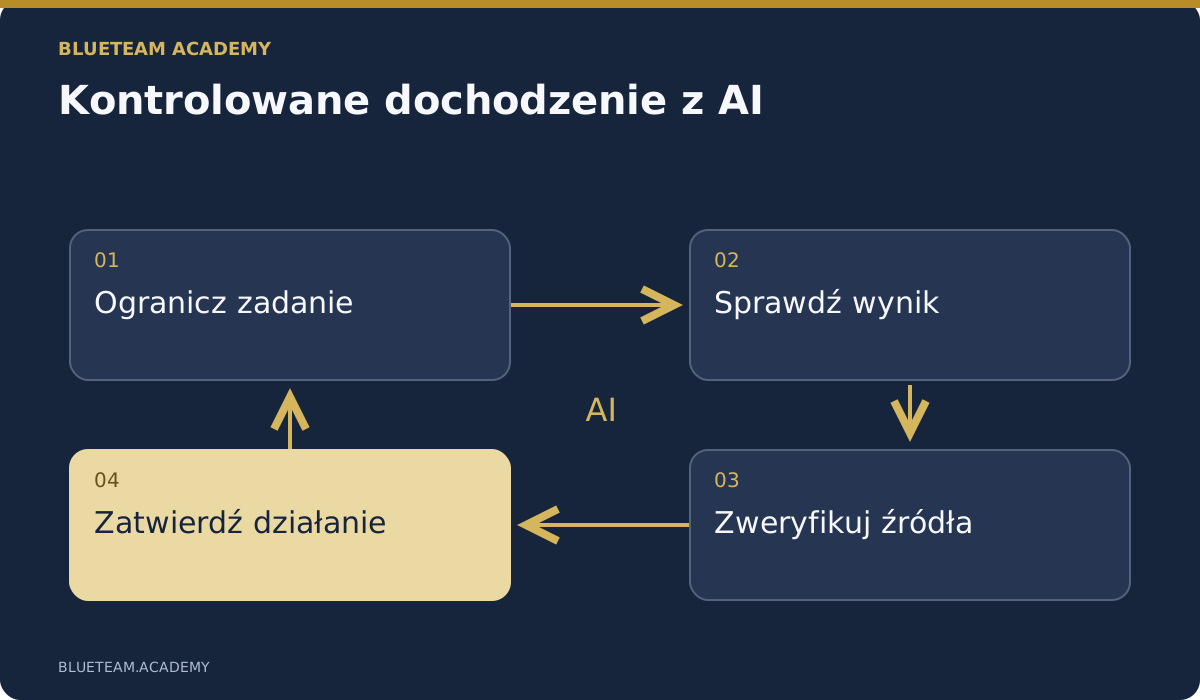
Zacznij od zatwierdzonego, ograniczonego zestawu danych. Opisz zawartość, czas, pytanie i założenia, których asystent nie może przyjąć. Poproś o obserwacje z identyfikatorami źródeł, następnie hipotezy i brakujące dowody. Oddziel dosłowną treść od interpretacji. Sprawdź logikę proponowanego zapytania lub skryptu i uruchom go na kopii szkoleniowej. Porównaj próbkę ręcznie przed rozszerzeniem zakresu.
Podważ pierwszą odpowiedź: który wniosek ma najsłabsze podstawy, jaka alternatywa pasuje do faktów i jakie nowe dane najmocniej zmieniłyby decyzję? Umieść w ćwiczeniu wiarygodnie brzmiące, lecz nieudowodnione twierdzenie AI. Uczestnik ma je rozpoznać, odnaleźć rekordy i poprawić raport. Zgodność dwóch modeli nie stanowi niezależnego dowodu.
Instrukcje w wiadomościach, dokumentach i logach są badanym materiałem, a nie poleceniami dla agenta. Złośliwa wiadomość nie może rozszerzać uprawnień ani wywoływać eksportu. Ogranicz narzędzia, zacznij od odczytu i wymagaj przeglądu istotnych zmian. OWASP GenAI Security Project obejmuje ryzyka aplikacji LLM i agentów; stosuj odpowiednie zasady również w dochodzeniu.
Korzystaj z usług i kont zatwierdzonych dla wrażliwości materiału. Możliwość dodania załącznika nie uprawnia do wysyłania poufnych logów. Lokalne wdrożenie także potrzebuje kontroli dostępu, retencji, ochrony poświadczeń i odpowiedzialnego operatora. Wymagania dowodowe są takie same niezależnie od ceny i miejsca działania modelu.
6. Ograniczenie skutków, odtworzenie usług i konsekwencje
Ćwiczenie nie kończy się po wskazaniu podejrzanego konta. Trzeba zdecydować o działaniu, uzyskać zgodę i sprawdzić wynik. W tym momencie decyzje techniczne zaczynają wpływać na klientów, pracowników i usługi. Szkolenie kończące się na wskaźnikach pomija ważny etap.
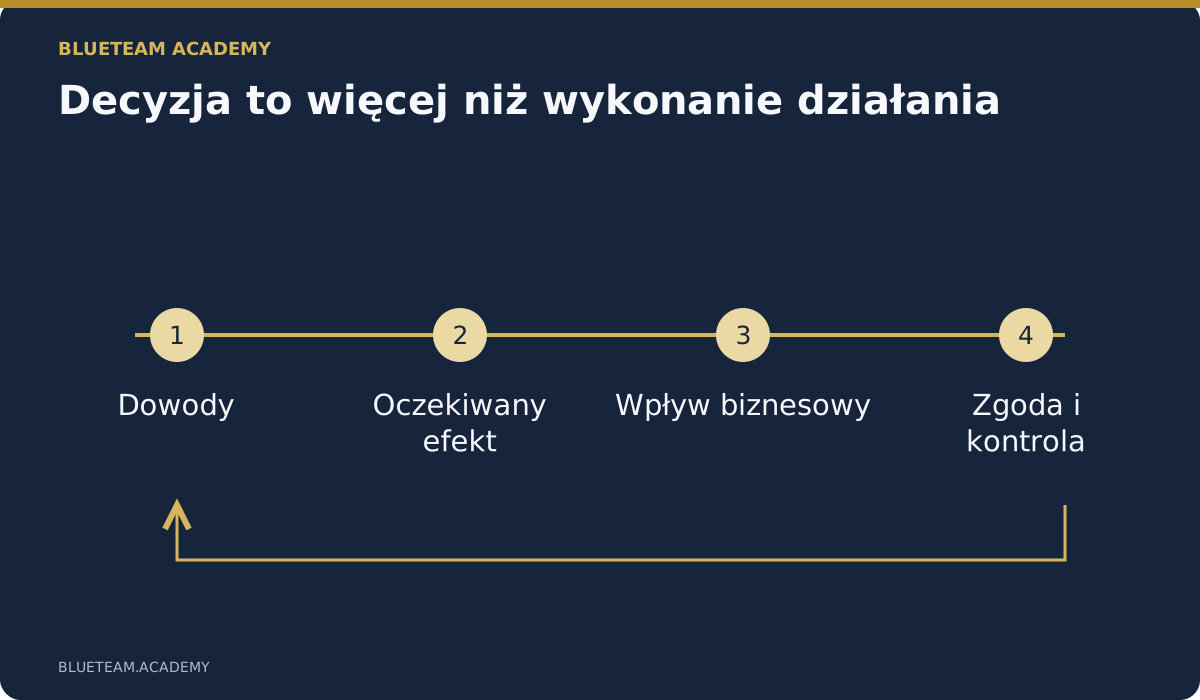
Każda propozycja powinna zawierać sześć elementów: dowody, działanie, oczekiwany efekt, możliwe zakłócenie, zatwierdzenie i weryfikację. Reset hasła, unieważnienie sesji i odebranie zgody aplikacji nie są tym samym. Kontrola musi odpowiadać zaobserwowanej ścieżce dostępu, zamiast mechanicznie powielać listę czynności.
Dodaj ograniczenie biznesowe: konto obsługuje zbliżające się rozliczenie albo zmiana przerwie usługę klienta. Uczestnik powinien wyjaśnić kompromis, uprawnienia i wykonalną alternatywę. Ćwicz w symulatorze lub zatwierdzonym środowisku, z jawnymi ograniczeniami. Sukces w symulacji nie dowodzi bezpieczeństwa produkcji.
Sprawdź odtworzenie usługi: czy podejrzany dostęp jest opanowany, prawidłowy proces działa i dostępny jest użyteczny monitoring? Zielony status nie wystarczy. NIST SP 800-61 Rev. 3 łączy reagowanie z szerszym zarządzaniem ryzykiem. Łącz więc przygotowanie, decyzje podczas incydentu i późniejsze usprawnienia.
7. Tożsamości i aplikacje z rzeczywistego środowiska zespołu
Dobieraj przypadki do usług, których bronisz. Jeśli organizacja opiera się na Microsoft 365, tożsamości w chmurze i SaaS, same ćwiczenia endpointowe nie wystarczą. Zmiana nazw produktów w scenariuszu to za mało: pokaż, które źródło odpowiada na konkretne pytanie.
Logi logowania Microsoft Entra pomagają analizować uwierzytelnianie; audyt opisuje inne działania i zmiany. Łącz te źródła, nie utożsamiaj ich. Rozróżniaj udane uwierzytelnienie, faktyczne użycie zasobu i działania aplikacji. Ten obszar rozwija Microsoft 365 & Entra ID Incident Investigation.
W aplikacji przedstaw żądanie klienta dotyczące obiektu innej firmy. Programista naprawia autoryzację, testuje żądania dozwolone i zabronione oraz tworzy użyteczne logi bez sekretów. Osoba prowadząca dochodzenie określa, jakie żądania i dane można udokumentować. Odpowiedź obejmuje poprawkę, ocenę wpływu i kontrolę wydanej wersji.
Połącz role: SOC zadaje pytanie, IT objaśnia system, programista sprawdza zachowanie, a właściciel usługi ocenia wpływ. Secure Software Development with LLMs łączy obronę z projektowaniem, testowaniem i wydawaniem bezpieczniejszych produktów.
8. Ćwiczenia, które da się wykonać i sprawdzić
Dobry lab opisuje wymagania, środowisko, pliki, kroki i oczekiwany wynik. Uczestnik powinien rozpocząć pracę i sprawdzić rezultat bez zgadywania brakujących instrukcji. Przy agentach AI trzeba określić dane wejściowe, uprawnienia, kontrole i materiał do oddania.
W zadaniu naprawczym najpierw pokaż nieudany test, potem zmianę i udany wynik. Usunięcie asercji nie jest naprawą. Sprawdź przypadek zabroniony i prawidłowy: zablokowanie wszystkiego nie dowodzi właściwej autoryzacji. Oddziel działanie szkoleniowej imitacji od zapewnień potrzebnych w produkcji.
Informacja zwrotna powinna dotyczyć rozumowania. Wskaż źródło przeczące błędnemu wnioskowi i poproś o rewizję. Po przykładzie prowadzonym zmień istotny warunek, aby sprawdzić przeniesienie umiejętności. Nowy identyfikator bez zmiany problemu może pozwalać wyłącznie powtórzyć instrukcję.
MITRE ATT&CK dostarcza słownictwa opisującego obserwowane taktyki i techniki. Używaj go do komunikacji i stawiania pytań. Pokolorowana macierz nie potwierdza pokrycia detekcją ani zdolności dochodzeniowych. Wymagaj dowodu przypisania i wskazania brakującej weryfikacji.
9. Przykładowy plan na dziewięćdziesiąt dni
Dziewięćdziesiąt dni to przykład organizacji pracy, nie obietnica eksperckości. Zapewnij czas na naukę, ćwiczenia i przegląd. Długość nagrań nie obejmuje całego dochodzenia, naprawiania i dyskusji. Uzgodnij obciążenie z osobami utrzymującymi usługę.
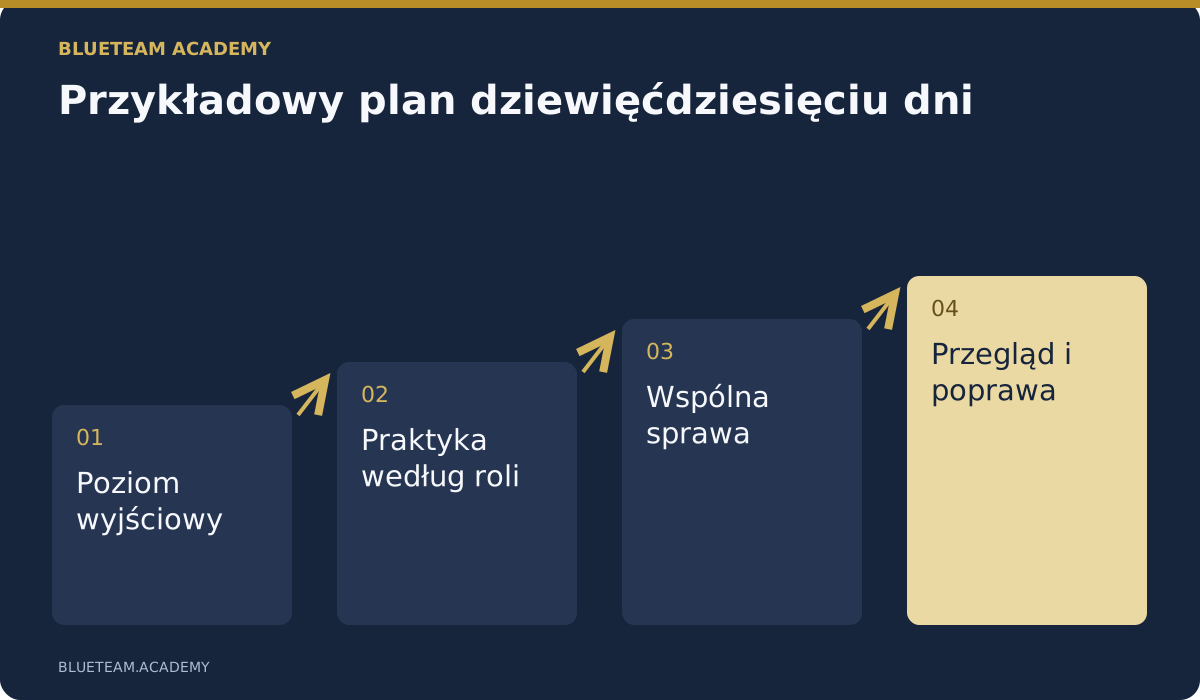
W pierwszym miesiącu oceń poziom na niewielkim przypadku. Przećwicz pytanie, rejestr dowodów, oś czasu i notatkę decyzyjną. Zidentyfikuj braki techniczne i dobierz materiały. Zachowaj pierwszą pracę do późniejszego porównania.
W drugim miesiącu różnicuj zadania. Analitycy porównują wyjaśnienia, inżynierowie sprawdzają poprawki, a koordynatorzy ćwiczą zatwierdzanie i komunikację. Porównaj analizę ręczną i wspomaganą AI, uwzględniając czas kontroli oraz poprawiania, a nie tylko generowania wyniku.
W trzecim miesiącu rozwiąż wspólny przypadek z nowymi dowodami, przekazaniem zmiany i ograniczeniami operacyjnymi. Wymagaj decyzji o ograniczeniu skutków i kryteriów odtworzenia usługi. Zakończ przeglądem: co zadziałało, co spowolniło pracę, kto i do kiedy wdroży poprawę? Później sprawdź realizację ustaleń.
10. Mierz przydatne umiejętności
Ukończenie kursu pomaga zarządzać przypisaniami i terminami. Samo nie mierzy zdolności reagowania. Można skończyć szybko z błędnymi wnioskami albo wolniej, odkrywając ważną sprzeczność. Oceniaj materiał pracy, nie wyłącznie procent ukończenia.
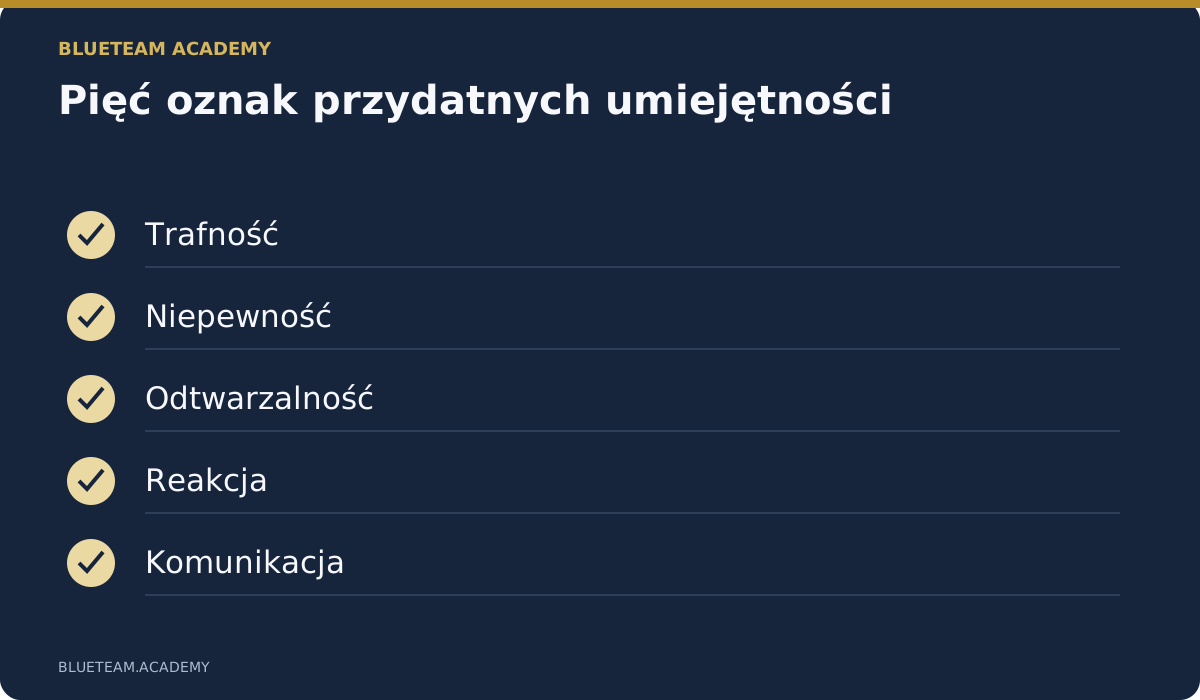
Przydatna rubryka obejmuje trafność, niepewność, odtwarzalność, reakcję i komunikację. Określ zachowania: twierdzenia zgodne ze źródłami, powtarzalne zapytania, jawne ograniczenia i działania z efektem, uprawnieniem, wpływem oraz kontrolą. Odbiorca powinien rozumieć sytuację i potrzebną decyzję.
Ostrożnie interpretuj szybkość. Szybkie zamknięcie może oznaczać postęp albo pominięcie kontroli. Porównuj podobne sprawy. Raport AI napisany w pięć minut, ale poprawiany godzinę, przenosi koszt na inny etap. Doceniaj krótką, trafną informację i terminową eskalację istotnych niewiadomych.
Wyniki wykorzystuj również do poprawy warunków pracy. Powtarzające się błędy mogą wynikać z braku dostępu, niejasnych obowiązków lub niewykonalnej procedury. Po udzieleniu wsparcia sprawdź, czy problem trwa. Wspólny przegląd pracy i wybór następnego ćwiczenia są lepsze niż ranking najszybszego klikania.
11. Co sprawdzić przed zakupem?
Porównaj program z oczekiwanymi wynikami. Poproś o aktualny zakres, wymagania wstępne, przykładową lekcję i oceniane zadanie. Ustal, jakie ćwiczenia, konta zewnętrzne i dodatkowe koszty są potrzebne. Analiza lokalna i płatny lab chmurowy mają inne wymagania.
Sprawdź nawigację, wznawianie pracy, transkrypcje i dostęp do plików. Administrator firmy powinien przypisywać właściwe kursy i śledzić terminy. Zweryfikuj dostępność i język kupowanej edycji. Przetłumaczona strona marketingowa nie gwarantuje tłumaczenia wszystkich lekcji technicznych i nagrań.
Zapytaj o aktualizacje i zachowanie postępu po zmianie lekcji lub egzaminu. Jak usuwa się nieaktualne instrukcje i niedopasowane audio? Czy ocena wymaga rozumowania, czy rozpoznania zdania? Odróżniaj zaświadczenie ukończenia od certyfikacji zawodowej o określonym systemie oceny.
Przeprowadź pilotaż na małej, reprezentatywnej grupie: ekspert zakwestionuje treść, a osoba blisko poziomu wejściowego sprawdzi instrukcje. Przed rozszerzeniem oceń prace i potrzebny czas. Długość kursu jest mniej ważna niż wiarygodna poprawa wymaganych zadań.
12. Wybierz następny kurs na podstawie problemu
Zacznij od luki, która najczęściej osłabia lub opóźnia odpowiedź. Do łączenia dowodów i uzasadniania ustaleń poza samą obsługą narzędzi służy Incident Response and Investigation. Kontrolowaną pracę z AI rozwija AI-Assisted Incident Response & Investigation. Cele się uzupełniają, ale nie są identyczne.
Administratorom Cybersecurity for IT Experts pomaga rozwinąć podstawy obrony. Incydenty tożsamości wymagają praktyki Microsoft 365 i Entra ID; bezpieczne SaaS wymaga projektowania, testów i wdrażania. Świadomość phishingu poprawia zgłaszanie i weryfikację, lecz uzupełnia, a nie zastępuje specjalistyczne dochodzenie.
Przed zapisem przygotuj krótki plan: obowiązki, wymagania, czas, środowisko, oczekiwana praca i recenzent. Wyjaśnij jej przydatność. Po pierwszym ćwiczeniu zapytaj, które realne zadanie stało się jaśniejsze i co nadal przeszkadza. Na tej podstawie dobierz kolejny krok.
Sprawdź katalog kursów technicznych, wybierz praktyczny wynik i przejrzyj później konkretną pracę. Wartość to lepsze pytania, wyraźna odpowiedzialność za reakcję i dowody, że odtworzona usługa może bezpiecznie działać.
Najczęstsze pytania
Dla kogo są szkolenia z obrony cybernetycznej?
Dla analityków SOC, zespołów reagowania, prowadzących dochodzenia i inżynierów IT, z osobnymi ścieżkami. Wspólne podstawy poprzedzają ćwiczenia dopasowane do doświadczenia i obowiązków.
Od czego zaczynać: teorii czy narzędzi?
Łącz podstawy z małymi zadaniami. Trzeba rozumieć znaczenie rekordu i pytanie, na które odpowiada narzędzie. Zaawansowane dochodzenia wymagają wiedzy o tożsamości, systemach i sieciach.
Czy można korzystać z własnej subskrypcji AI?
Jeśli kurs to przewiduje, używaj zatwierdzonej usługi z materiałem szkoleniowym. Sprawdź instrukcje i zasady organizacji. Nie wysyłaj poufnych danych na niezatwierdzone konta.
Ile czasu potrzeba?
To zależy od podstaw, obowiązków i czasu ćwiczeń. Dziewięćdziesiąt dni jest przykładem, nie gwarancją biegłości. Audio nie obejmuje całego dochodzenia, napraw i przeglądu.
Czy certyfikat potwierdza zdolność operacyjną?
Dokumentuje ukończenie według wymagań kursu. Umiejętności oceniaj przez sprawdzone prace, nowe przypadki, decyzje i wspólne ćwiczenia. Certyfikacja zawodowa ma odrębny system.
Źródła i materiały dodatkowe
Źródła pierwotne dotyczą przywołanych modeli i pojęć. Scenariusze, plan nauki i kryteria wyboru są autorskimi propozycjami praktycznymi.
- NIST — Incident Response Recommendations and Considerations, SP 800-61 Rev. 3
- NIST — NICE Framework
- MITRE ATT&CK
- Microsoft Learn — Sign-in logs in Microsoft Entra ID
- OWASP — GenAI Security Project
Materiał edukacyjny. Korzystaj z zatwierdzonych danych i środowisk. Samo ukończenie kursu nie dowodzi sprawności operacyjnej.