Răspunsul scurt
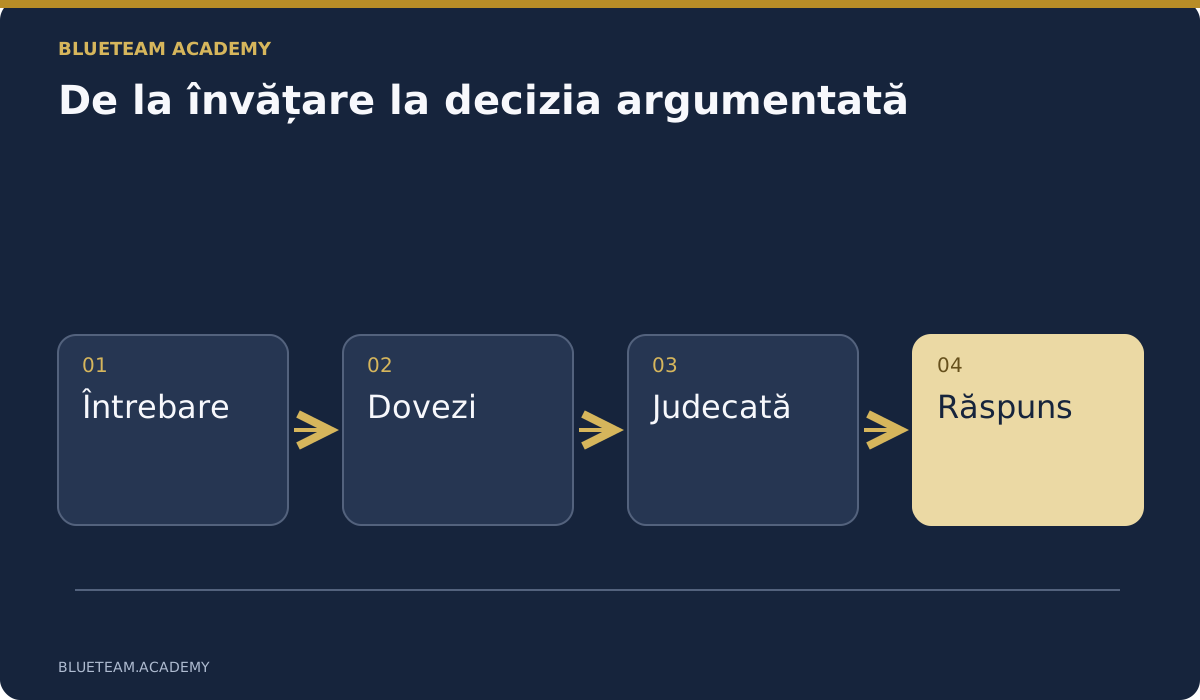
Pregătirea eficientă combină baze tehnice, investigații susținute de dovezi, utilizarea controlată a AI și exerciții de răspuns. Pornește de la incidentele pe care organizația trebuie să le gestioneze, stabilește nivelul inițial și evaluează lucrul cu situații noi. Finalizarea cursurilor ajută administrarea; deciziile corecte și restabilirea verificată a serviciilor sunt rezultatele operaționale.
1. Ce trebuie să schimbe pregătirea unei echipe de apărare cibernetică?
Pregătirea echipelor de apărare cibernetică trebuie să schimbe modul în care echipa abordează o activitate suspectă. Analistul trebuie să formuleze întrebarea, să examineze dovezile, să explice necunoscutele și să propună următorul pas proporțional. Echipa de răspuns trebuie să ducă decizia până la limitarea incidentului și restabilirea serviciului, cu autorizare și verificare. Managerul trebuie să distingă cursul terminat de competența îmbunătățită.
Pentru un parcurs structurat, consultă AI-Assisted Incident Response & Investigation. Compară programa cu responsabilitățile, cerințele preliminare și lacunele echipei. Scopul este să alegi exerciții utile în activitatea zilnică, nu încă o colecție de înregistrări fără legătură cu munca.
Definește un rezultat concret. „Creșterea nivelului de conștientizare” este prea general pentru un plan SOC. „Evaluarea unei sesiuni suspecte, păstrarea înregistrărilor, identificarea resurselor afectate și justificarea limitării accesului” poate fi observată. Apar și dependențele: acces la loguri, o procedură autorizată de intervenție și un responsabil care confirmă reluarea activității serviciului.
Scrie între trei și cinci rezultate înainte de a compara cursuri. Cere unui coleg experimentat să precizeze ce lucrări le-ar demonstra: o cronologie reproductibilă, o notă de decizie, o regulă de detecție testată sau un raport de restabilire. Acestea devin criteriile pentru furnizor, exerciții și evaluare. Certificatul consemnează finalizarea; lucrarea arată ce a însemnat.
2. O bază comună, apoi pregătire pentru fiecare rol
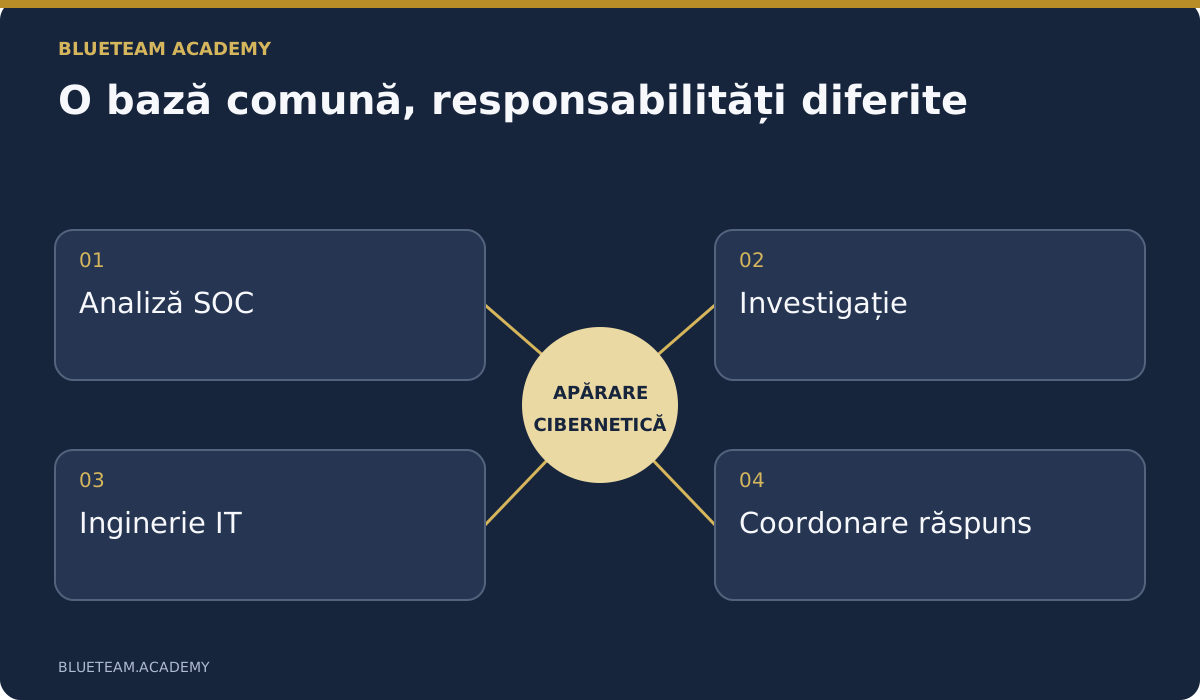
Într-o echipă de apărare cibernetică, membrii au responsabilități diferite. Un analist junior, un administrator Windows, un coordonator de incident și un inginer de securitate a aplicațiilor pot lucra la același eveniment din perspective distincte. Materialul identic poate irosi timpul experților și poate lăsa începătorii fără baze. Separă limbajul comun de specializare.
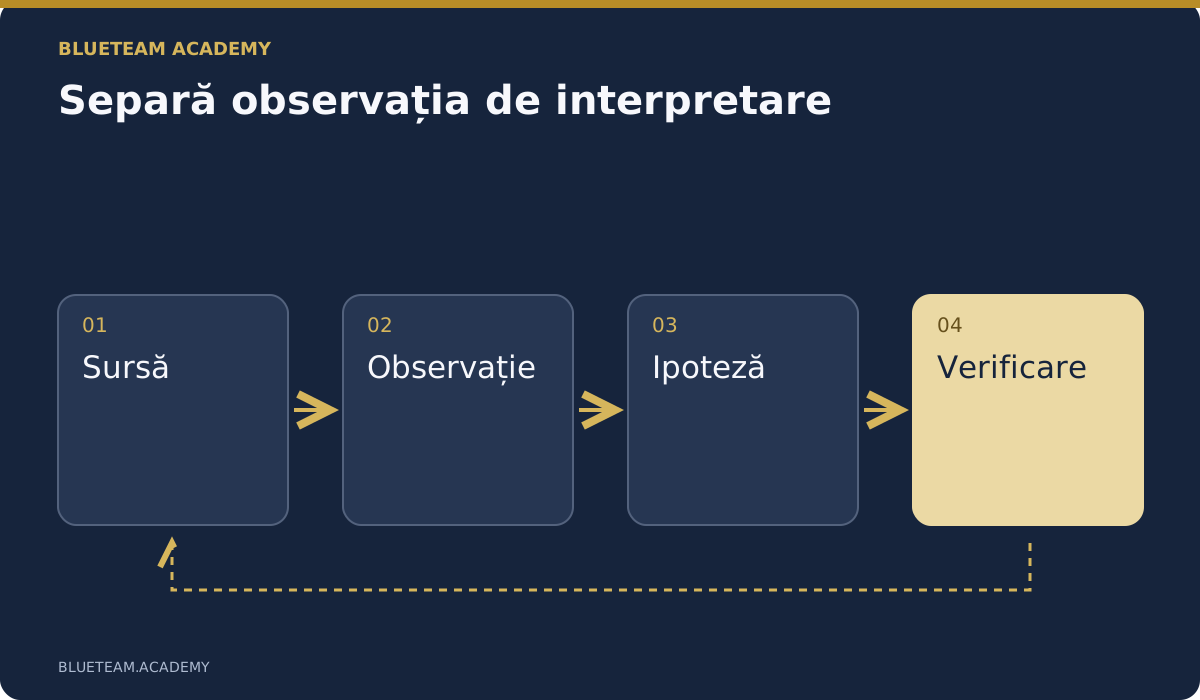
Baza include identități, endpointuri, conexiuni, comportamentul aplicațiilor, marcaje temporale și diferența dintre observație și interpretare. O autentificare reușită nu demonstrează că a inițiat-o angajatul legitim. O scanare fără rezultate nu demonstrează absența compromiterii. Oamenii trebuie să știe și când au nevoie de altă sursă sau de un coleg.
Analiștii SOC au nevoie de triaj, corelare și escaladare clară. Inginerii IT trebuie să recunoască setări nesigure, să păstreze înregistrările și să aplice remedieri autorizate fără distrugerea dovezilor. Investigatorii lucrează cu ipoteze, priorități de colectare și note fiabile. Coordonatorii gestionează decizii, comunicare și criterii de restabilire. Inginerii de detecție au nevoie de date reprezentative și teste pentru reguli.
Cadrul NICE al NIST descrie munca prin sarcini, cunoștințe și abilități. Folosește distincția pentru a clarifica planul, fără un exercițiu birocratic uriaș. Pentru fiecare persoană, identifică responsabilitatea, o sarcină dificilă și dovada progresului. Include predarea cazului: o analiză excelentă pe care tura următoare nu o poate continua produce muncă suplimentară.
3. Un proces de investigație care rămâne util când se schimbă instrumentele
Orientarea într-o consolă este utilă, dar consola nu decide întrebarea importantă. Delimitează ce s-a întâmplat, identitatea sau resursa, perioada și efectul posibil asupra activității. „A fost autorizată această sesiune?” este un început mai bun decât „Găsește tot ce este rău în tenant”.
Imaginează-ți un angajat financiar care raportează o regulă de e-mail necunoscută. Pornește de la sesizare, configurația reală și auditul disponibil. Verifică cine sau ce a creat regula, când și ce mesaje afectează. Compară autentificările relevante și relatarea angajatului. Păstrează explicații alternative: proces autorizat, schimbare administrativă, sesiune compromisă sau acces al unei aplicații. Acestea cer dovezi și răspunsuri diferite.
Separă în cronologie momentul evenimentului de momentul colectării. Notează sursa, fusul orar și interogarea sau metoda de export. Precizează încrederea în concluziile importante. „Regula redirecționa mesaje la această adresă” nu înseamnă „Atacatorul a citit toate mesajele anterioare”. A doua afirmație cere alte dovezi. O întrebare nerezolvată poate fi descrisă precis.
Introdu informații noi la mijlocul exercițiului: contul fusese dezactivat înaintea altui eveniment sau auditul indică o aplicație. Cere revizuirea explicației și a colectării. Apreciază schimbarea susținută de dovezi. Dacă premiem doar ghicirea unei povești ascunse, îi învățăm pe oameni să apere primul răspuns chiar când nu mai corespunde faptelor.
4. Leagă logurile, fișierele și traficul într-un singur caz
Participanții au nevoie de date verificabile independent: evenimente de identitate exportate, înregistrări de endpoint, loguri de aplicație, o captură mică de rețea și o cronologie de fișiere. Contează întrebarea și contextul, nu volumul. O sută de înregistrări relevante pot învăța mai mult decât gigabytes fără explicații.
Separă originalele, copiile de lucru și tabelele derivate. Înregistrează hashuri când sunt utile, explicând limita: potrivirea confirmă octeții față de valoarea notată, nu autenticitatea evenimentului ori completitudinea colectării. Documentează metoda, filtrele, lipsurile de retenție și limitările. Întreabă ce exclude setul înainte de a considera absența unui eveniment liniștitoare.
O captură poate arăta comunicarea dintre sisteme fără a dezvălui conținutul criptat. Un marcaj temporal cere context despre sistemul de fișiere, ceas și colectare. O alertă indică un eveniment, dar nu demonstrează singură explicația furnizorului. Exersează diferențele cu întrebări și contraexemple.
Folosește un registru simplu: identificator, sursă, momentul colectării, interval, locație și limitare. Cere o constatare pe care alt coleg să o reproducă. Apoi elimină o sursă sau dezvăluie un decalaj al ceasului. Răspunsul trebuie să ajusteze incertitudinea. Păstrarea dovezilor devine astfel parte din analiză, nu doar denumire de fișiere.
5. Folosește AI pentru viteză, fără a-i ceda judecata
OpenAI, Claude și modelele locale aprobate pot organiza materialul, propune interogări, sugera alternative și redacta ciorne. Scopul este un proces repetabil de verificare, nu memorarea unui prompt perfect. Rezultatele trebuie confruntate cu sursele, iar acțiunile trebuie să rămână în limitele autorizării.
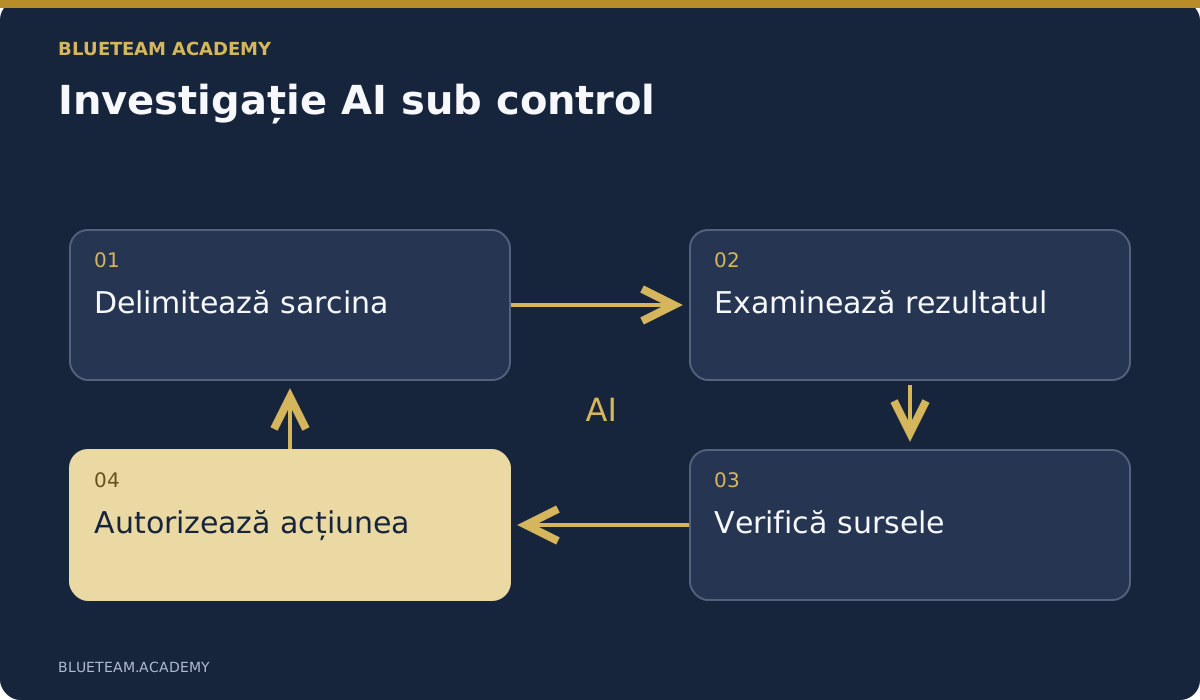
Pornește cu un set aprobat și delimitat. Descrie conținutul, intervalul, întrebarea și presupunerile interzise. Cere observații cu identificatori de sursă, apoi ipoteze și dovezi lipsă. Separă textul înregistrării de interpretare. Verifică logica oricărei interogări sau a oricărui script și rulează pe copia didactică. Compară manual un eșantion înainte de extindere.
Contestă primul răspuns: care concluzie este cel mai slab susținută, ce alternativă explică aceleași fapte și ce colectare ar schimba decizia? Include o afirmație AI plauzibilă, dar nedemonstrată. Participantul trebuie să o identifice, să găsească înregistrările și să corecteze raportul. Acordul dintre două modele nu este dovadă independentă.
Instrucțiunile din mesaje, documente și loguri sunt material investigat, nu autoritate asupra agentului. Un mesaj ostil nu trebuie să extindă permisiuni sau să provoace exporturi. Limitează instrumentele, începe cu acces doar pentru citire și cere revizuirea schimbărilor importante. OWASP GenAI Security Project tratează riscuri ale aplicațiilor LLM și agenților; aplică principiile relevante și fluxului de investigație.
Utilizează servicii și conturi aprobate pentru sensibilitatea datelor. Acceptarea unui atașament nu autorizează încărcarea logurilor confidențiale. Găzduirea locală cere tot controale de acces, retenție definită, credențiale protejate și un operator responsabil. Standardul dovezilor nu depinde de prețul sau locația modelului.
6. Exersează limitarea incidentului și restabilirea serviciilor
Exercițiul nu se termină la identificarea contului suspect. Trebuie aleasă acțiunea, obținută aprobarea și verificat efectul. Aici deciziile tehnice afectează clienți, angajați și servicii. Un curs care se oprește la indicatori lasă un gol important.
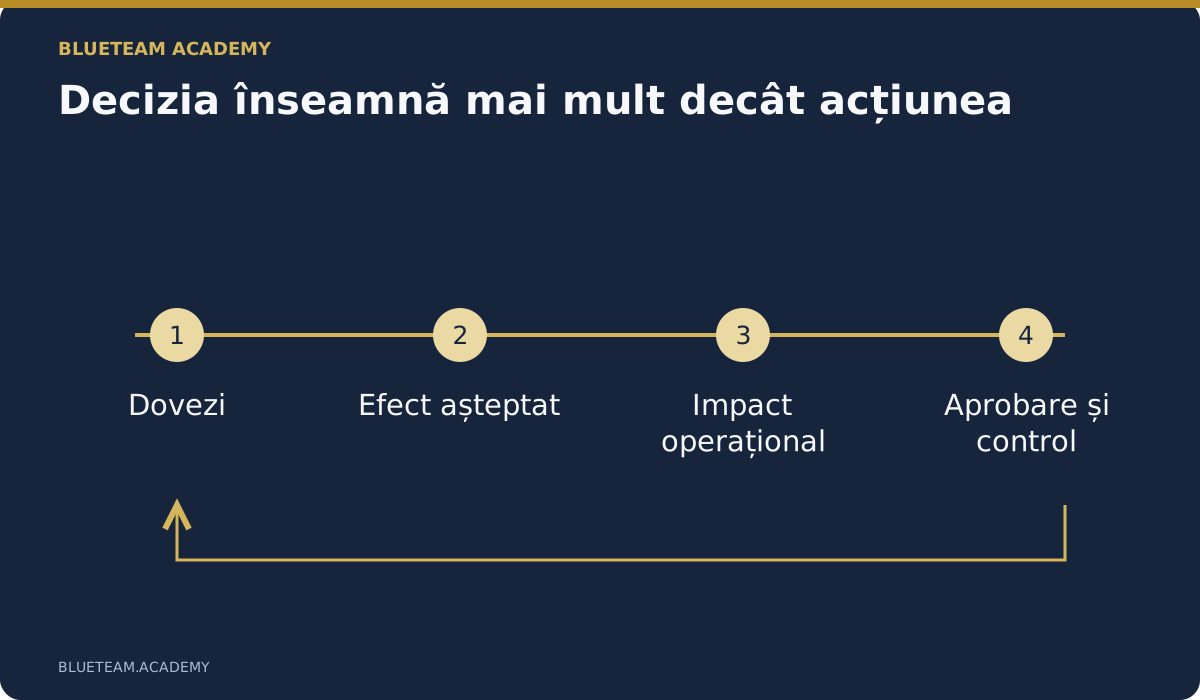
Solicită șase elemente pentru o decizie: dovezi, acțiune, efect așteptat, întrerupere posibilă, aprobare și verificare. Resetarea parolei, revocarea sesiunilor și eliminarea permisiunii unei aplicații sunt acțiuni diferite. Măsura trebuie să corespundă căii de acces observate, nu unei liste executate automat.
Introdu o constrângere operațională: contul deservește o procesare financiară apropiată sau schimbarea întrerupe serviciul unui client. Participantul trebuie să explice compromisul, autoritatea și alternativa realizabilă. Lucrează în simulatoare sau medii aprobate, cu limite explicite. Succesul în simulare nu dovedește securitatea producției.
Verifică restabilirea: accesul suspect a fost controlat, procesul legitim funcționează și există monitorizare utilă? Un indicator verde nu ajunge. NIST SP 800-61 Rev. 3 leagă răspunsul de gestionarea riscului. Conectează pregătirea, deciziile din incident și îmbunătățirile ulterioare.
7. Identități și aplicații relevante pentru organizație
Alege situații care reflectă serviciile apărate. Dacă organizația depinde de Microsoft 365, identitate cloud și SaaS, exercițiile exclusiv pe endpointuri omit activități importante. Nu este suficient să schimbi numele produselor: arată care sursă răspunde fiecărei întrebări.
Logurile de autentificare Microsoft Entra ajută la înțelegerea autentificării; auditul surprinde alte activități și modificări. Corelează-le fără a le considera interschimbabile. Distinge autentificarea reușită, utilizarea efectivă a resursei și acțiunile unei aplicații. Explorează domeniul în Microsoft 365 & Entra ID Incident Investigation.
Pentru aplicații, construiește un caz în care un client solicită un obiect al altei companii. Dezvoltatorul repară autorizarea, testează cereri permise și interzise și creează loguri utile fără secrete. Investigatorul stabilește ce cereri și date pot fi documentate. Răspunsul include remediere, evaluarea impactului și verificarea versiunii publicate.
Pune rolurile să colaboreze: SOC formulează întrebarea, IT explică sistemul, dezvoltatorul verifică comportamentul, iar responsabilul serviciului evaluează impactul. Secure Software Development with LLMs conectează apărarea cu proiectarea, testarea și lansarea unor produse mai sigure.
8. Cere exerciții executabile, cu rezultate verificabile
Un laborator bun precizează cerințe, mediu, fișiere, pași și rezultat. Participantul trebuie să poată începe și verifica fără să ghicească instrucțiuni lipsă. Pentru agenții AI, specifică intrări, permisiuni, controale și dovezile de predat.
La o remediere, arată mai întâi testul eșuat, apoi modificarea și testul reușit. Ștergerea verificării nu este soluție. Testează cazul interzis și cazul legitim: blocarea tuturor cererilor nu demonstrează autorizare corectă. Separă comportamentul simulării didactice de garanțiile necesare în producție.
Feedbackul trebuie să vizeze raționamentul. Arată sursa care contrazice concluzia și cere revizuirea. După cazul ghidat, schimbă o condiție importantă pentru a verifica aplicarea abilității într-o situație nouă. Un alt identificator poate permite doar repetarea unei rețete.
MITRE ATT&CK oferă un vocabular al tacticilor și tehnicilor observate. Folosește-l pentru comunicare și întrebări. Colorarea matricei nu demonstrează acoperire sau competență investigativă. Cere dovada încadrării și verificarea încă necesară.
9. Un exemplu de plan pentru nouăzeci de zile
Nouăzeci de zile reprezintă o organizare posibilă, nu o promisiune de expertiză. Rezervă timp pentru studiu, practică și revizuire. Durata audio nu include toată investigația, repararea și discuția. Stabilește efortul împreună cu cei care operează serviciul.
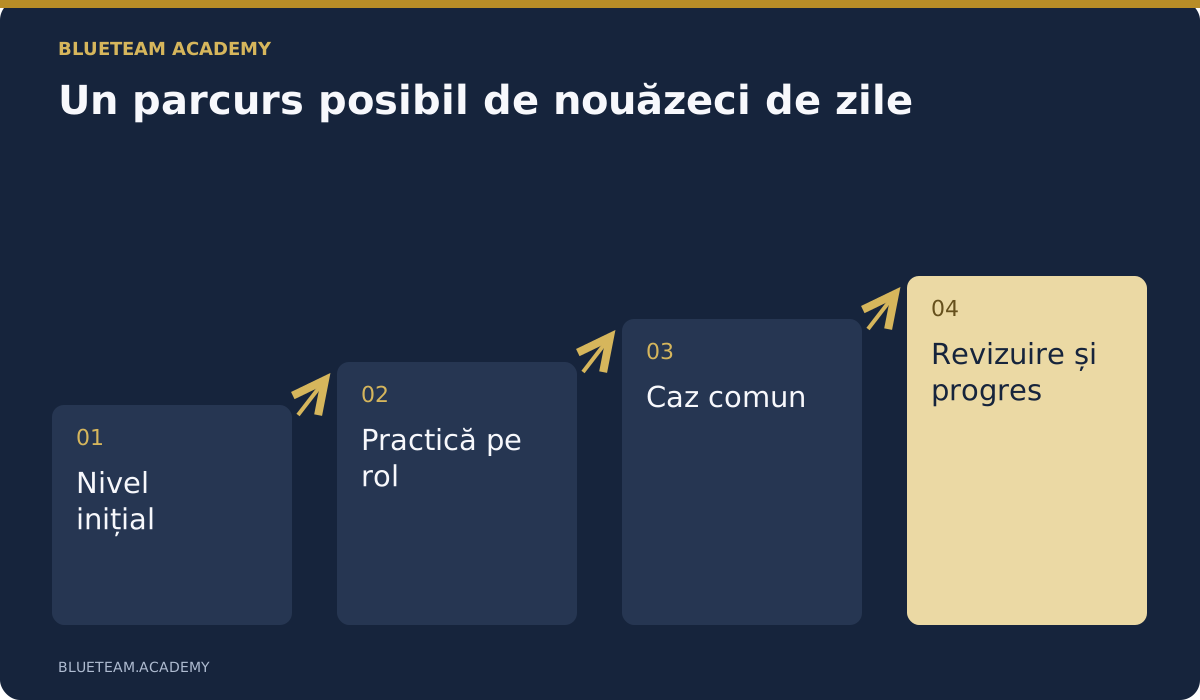
În prima lună evaluează nivelul cu un caz mic. Exersează întrebarea, registrul dovezilor, cronologia și nota de decizie. Identifică lipsurile tehnice și atribuie materiale potrivite. Păstrează prima lucrare pentru o comparație ulterioară.
În luna a doua diferențiază practica: analiștii compară explicații, inginerii verifică remedieri, coordonatorii exersează aprobări și comunicare. Compară analiza manuală cu cea asistată de AI, incluzând verificarea și corectarea, nu doar timpul de generare.
În luna a treia rezolvă un caz comun cu dovezi noi, predare între ture și limite operaționale. Cere o decizie de limitare și criterii de restabilire. Încheie cu ce a funcționat, ce a încetinit munca și cine implementează fiecare îmbunătățire, până când. Verifică ulterior îndeplinirea acțiunilor.
10. Măsoară competența, nu doar finalizarea
Finalizarea ajută la gestionarea atribuirilor și termenelor, dar nu măsoară singură capacitatea de răspuns. Cineva poate termina repede cu concluzii slabe; altcineva poate descoperi mai lent o contradicție decisivă. Examinează lucrarea, nu doar procentul.
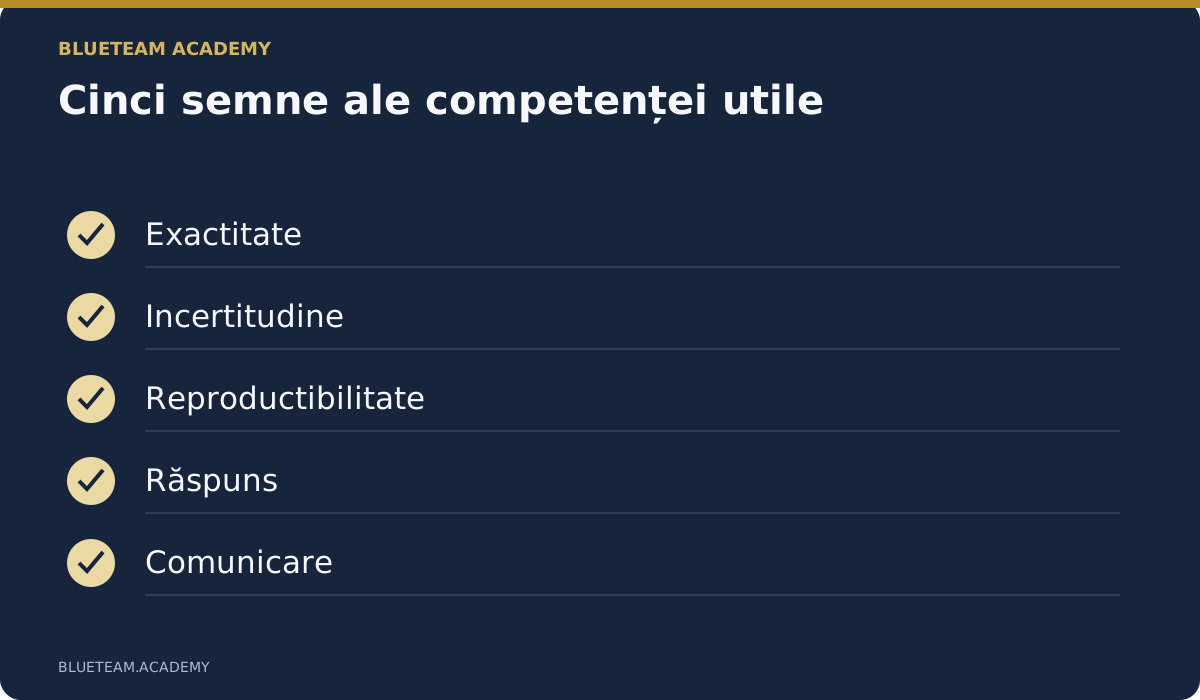
O grilă utilă acoperă exactitate, incertitudine, reproductibilitate, răspuns și comunicare. Definește comportamente observabile: afirmații susținute de surse, interogări repetabile, limite explicite și acțiuni cu efect, autoritate, impact și control. Destinatarul trebuie să înțeleagă situația și decizia cerută.
Interpretează prudent viteza. Închiderea rapidă poate însemna progres sau verificări omise. Compară situații asemănătoare. Un raport AI generat în cinci minute și corectat într-o oră mută costul. Apreciază concizia exactă și escaladarea la timp a necunoscutelor importante.
Folosește rezultatele pentru a îmbunătăți și condițiile de lucru. Erorile repetate pot indica lipsă de acces, responsabilități neclare sau proceduri imposibil de aplicat. După sprijin, verifică dacă problema persistă. Revizuirea unei lucrări împreună cu autorul este mai utilă decât clasamentul celor mai rapide clicuri.
11. Ce verifici înainte de cumpărare?
Compară programa cu rezultatele dorite. Cere conținut actual, cerințe preliminare și exemple de lecție și evaluare. Clarifică exercițiile incluse, conturile externe și costurile suplimentare. Analiza locală și laboratorul cloud plătit au cerințe diferite.
Verifică navigarea, reluarea, transcrierile și accesul la fișiere. Administratorii trebuie să poată atribui cursuri și urmări termene. Verifică accesibilitatea și limba ediției cumpărate. Pagina comercială tradusă nu garantează traducerea tuturor lecțiilor tehnice și înregistrărilor audio.
Întreabă despre actualizări și păstrarea progresului când se schimbă lecții sau examene. Cum sunt evitate instrucțiunile învechite și audio nealiniat? Evaluarea cere raționament sau recunoașterea unei fraze? Distinge certificatul de finalizare de o certificare profesională cu propriul sistem de evaluare.
Testează cu un grup mic, reprezentativ: un expert care poate contesta conținutul și o persoană apropiată de nivelul minim care verifică instrucțiunile. Evaluează lucrările și timpul înainte de extindere. Lungimea programei contează mai puțin decât o îmbunătățire credibilă a sarcinilor necesare.
12. Alege următorul curs pornind de la problema de rezolvat
Începe cu lacuna care slăbește sau întârzie cel mai des răspunsul. Pentru corelarea dovezilor și justificarea concluziilor dincolo de instrumente, consultă Incident Response and Investigation. Pentru investigație și răspuns cu AI în mod controlat, consultă AI-Assisted Incident Response & Investigation. Obiectivele se completează, dar nu sunt identice.
Pentru administratori, Cybersecurity for IT Experts consolidează bazele defensive. Incidentele de identitate cer practica Microsoft 365 și Entra ID; SaaS sigur cere proiectare, testare și lansare. Conștientizarea phishingului îmbunătățește raportarea și verificarea, dar completează investigația specializată.
Înainte de înscriere scrie un plan scurt: responsabilități, cerințe, timp, mediu, lucrare așteptată și evaluator. Explică utilitatea. După primul exercițiu întreabă ce sarcină reală a devenit mai clară și ce obstacol rămâne. Folosește răspunsurile pentru următorul pas.
Explorează catalogul tehnic, alege un rezultat practic și revizuiește apoi o lucrare concretă. Valoarea apare în întrebări mai bune, autoritate de intervenție mai clară și dovezi că serviciul restabilit poate fi utilizat în siguranță.
Întrebări frecvente
Cui i se adresează pregătirea în apărare cibernetică?
Analiștilor SOC, echipelor de răspuns, investigatorilor și inginerilor IT, pe trasee distincte. Baza comună precede practica potrivită experienței și responsabilităților.
Începătorii pornesc de la teorie sau instrumente?
Leagă bazele de exerciții mici. Trebuie înțeles sensul unei înregistrări și întrebarea la care răspunde instrumentul. Investigațiile avansate cer cunoștințe despre identități, sisteme și rețele.
Se pot folosi abonamente AI proprii?
Când cursul permite, folosește un serviciu aprobat cu materialul didactic. Verifică instrucțiunile și regulile interne. Nu încărca date confidențiale în conturi neaprobate.
Cât timp este necesar?
Depinde de baze, responsabilități și practică. Cele nouăzeci de zile sunt un exemplu, nu o garanție de expertiză. Audio nu include toată investigația, remedierea și revizuirea.
Certificatul dovedește competență operațională?
Documentează finalizarea conform cerințelor cursului. Evaluează competența prin lucrări verificate, cazuri noi, decizii și exerciții comune. Certificarea profesională are un sistem distinct.
Surse și lecturi suplimentare
Surse primare pentru cadrele și conceptele citate. Scenariile, planul și criteriile de selecție sunt propuneri practice originale.
- NIST — Incident Response Recommendations and Considerations, SP 800-61 Rev. 3
- NIST — NICE Framework
- MITRE ATT&CK
- Microsoft Learn — Sign-in logs in Microsoft Entra ID
- OWASP — GenAI Security Project
Ghid educațional. Folosește date și medii aprobate. Finalizarea unui curs nu demonstrează singură competența operațională.