
Guvernanță02
Un ghid practic de supraveghere a riscului TIC: ce să aprobați, ce să analizați critic și cum să urmăriți aplicarea integrală a deciziilor.

Riscuri legate de furnizori03
Registrul furnizorilor este un punct de plecare. Supravegherea eficientă pune în legătură contractul, serviciul de afaceri susținut, dovezile privind restabilirea sa și decizia pe care trebuie să o ia consiliul.

Coordonarea răspunsului la incidente04
O întrerupere fictivă, trei etape de decizie și rezultate concrete pentru îmbunătățirea răspunsului. Pentru membrii consiliului și directorii entităților financiare.
Raportare către consiliu05
Un ghid practic pentru a transforma datele despre reziliența operațională în decizii pe care membrii conducerii le pot înțelege, analiza critic și urmări până la punerea în aplicare.
Instruire pentru conducere06
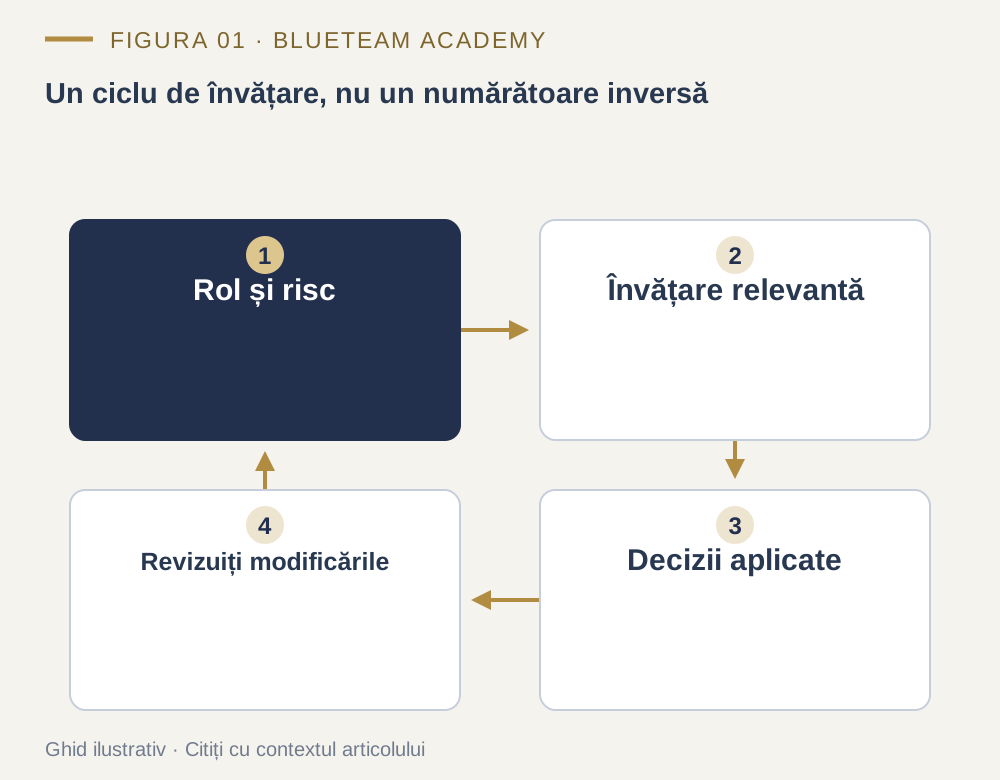
Organizați un ciclu de formare periodică adaptat riscurilor, rolurilor și schimbărilor. Un curs anual poate fi punctul de plecare, dar nu înlocuiește întregul plan.
Instruire pentru conducere07
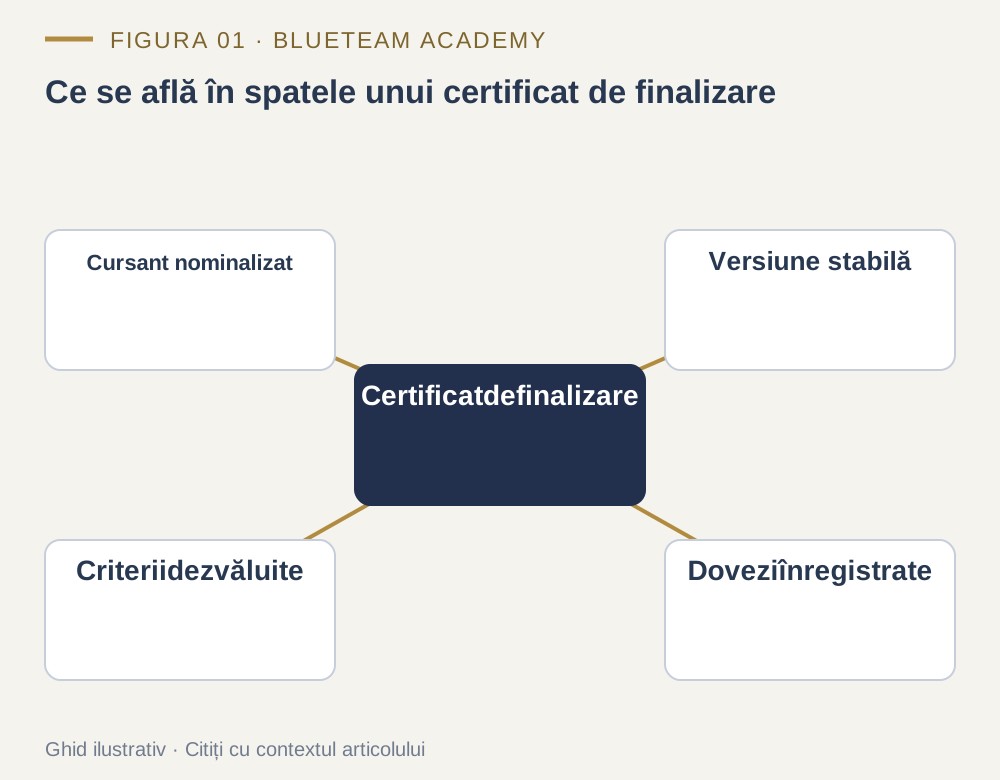
Un certificat util arată ce formare a fost parcursă. Documentația care îl susține trebuie să prezinte și criteriile de finalizare, versiunea cursului, deciziile participantului și aspectele rămase neacoperite.
Dezvoltarea echipelor de apărare cibernetică08
Alege calificările în funcție de munca reală a echipei. Compară opțiunile, exersează competențele și păstrează o evidență clară a cursurilor absolvite.

Dezvoltarea echipelor de apărare cibernetică09
Un ghid pentru liderii SOC, echipele de răspuns și managerii IT: alege pregătirea care transformă alertele în decizii argumentate și verifică aplicarea ei.

Răspuns la incidente cu AI10
De la primul eveniment suspect la o decizie justificată de repunere în funcțiune: cum ghidezi asistentul, verifici concluziile și păstrezi controlul incidentului.

 Instruire pentru conducere