
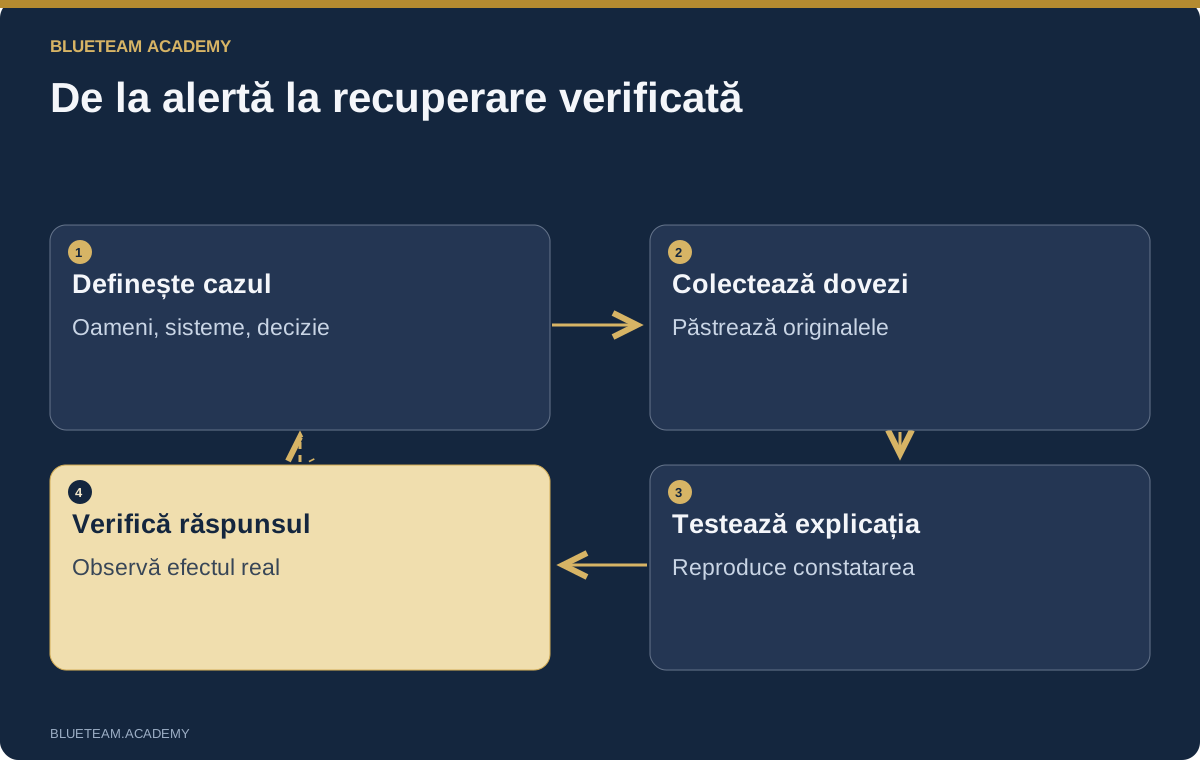
Răspunsul scurt
Un curs util de răspuns la incidente cu AI te învață să formulezi întrebări de investigație, să verifici dovezile originale, să pui la încercare concluziile modelului și să confirmi efectul măsurilor. Alege Claude, Codex/OpenAI SAU un model local aprobat. Nu sunt necesare toate trei. Criteriul rămâne același: alt analist trebuie să poată reproduce constatarea și explica de ce reacția este justificată.
Începe cu o situație și o decizie concretă
Luni, ora 9:20. Un angajat care procesează plățile către furnizori în compania fictivă Riverton primește o cerere de schimbare a contului bancar. Mesajul apare într-o conversație cunoscută. După câteva minute, furnizorul sună și neagă cererea. O alertă de securitate semnalează și o regulă necunoscută în căsuța poștală. Financiarul întreabă dacă trebuie oprită plata. Echipa de identitate întreabă dacă trebuie dezactivat contul. Asistentul tău nu a văzut încă niciunul dintre aceste fapte.
Aici începe investigația: un om, un serviciu, un eveniment observat și o decizie cu urmări. „Analizează această breșă” oferă prea puțin context. „Stabilește din aceste înregistrări dacă cererea de plată contestată are legătură cu acces neautorizat la poștă și indică următoarele dovezi necesare” delimitează munca. În cursul de investigare și răspuns la incidente cu AI, analiza dovezilor este legată de exerciții de limitare și recuperare.
Scrie o prezentare scurtă înainte de a aduna volume mari de date. Identifică procesul de afaceri, contul observat, sistemele, identificatorul alertei, intervalul și riscul imediat. Precizează cine poate opri plata sau modifica accesul. Separă suspiciunea de observație: o regulă necunoscută trebuie verificată, dar nu dovedește că atacatorul a citit toate mesajele.
Exemplele sunt situații didactice fictive, nu rapoarte complete ale unor incidente reale de la clienți. Ele arată cum se raționează pe baza probelor. Metoda este transferabilă: folosește asistentul pentru organizare, iar sursele și rezultatele observabile pentru a stabili ce știi cu adevărat.
Recunoaște tipul incidentului înainte de a selecta dovezile
O sesiune furată, un API expus, un server de fișiere criptat și un proces de construire software compromis pun întrebări diferite. „Atac cibernetic” este prea general. Începe de la rezultatul de afaceri amenințat. Confidențialitatea privește datele devenite accesibile sau scoase din organizație. Integritatea privește modificările neautorizate în date, plăți, software și configurații. Disponibilitatea privește capacitatea serviciului de a-și face treaba. O intruziune poate afecta toate trei.
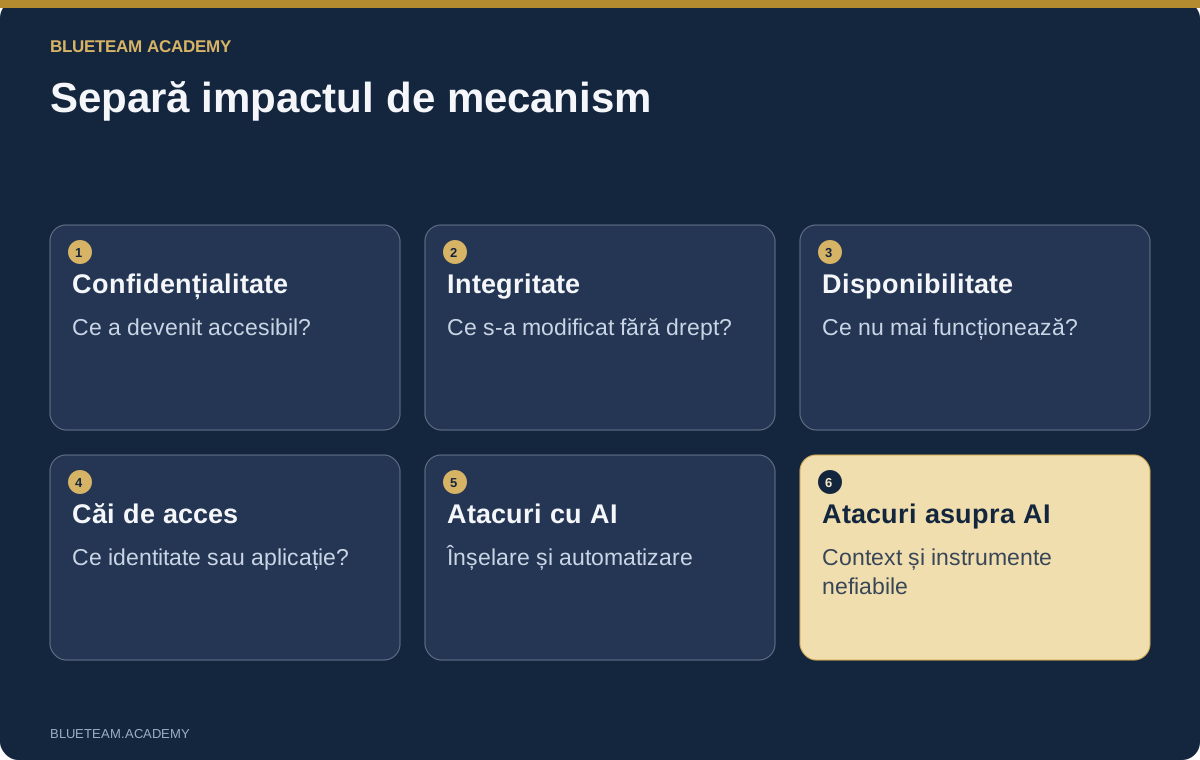
Analizează apoi mecanisme plauzibile. Frauda prin e-mail poate folosi un expeditor fals, căsuța reală compromisă a unui furnizor sau sesiunea unui angajat. Permisiunea unei aplicații poate rămâne activă după schimbarea parolei. Ransomware poate fura date înainte de criptare. Pe Linux pot fi legate aplicația web, contul de serviciu și sarcinile programate. În cloud și containere contează acțiunile administrative, identitățile aplicațiilor și resursele accesate.
Deosebește atacurile asistate de AI de atacurile asupra sistemelor AI. Un adversar poate redacta mesaje convingătoare și automatiza activități fără o „semnătură AI” unică în jurnalele victimei. Un agent de aplicație poate fi manipulat prin documente, conținut recuperat sau drepturi prea largi. Investighează comportamentul observabil și limita de încredere încălcată. Nu afirma ce model a folosit atacatorul fără dovezi.
Cere un tabel scurt: tip posibil, observație favorabilă, explicație alternativă, următoarea sursă decisivă și protecție imediată. O listă a tuturor tehnicilor nu ajută. Valoarea este alegerea următoarei verificări și explicarea modului în care rezultatul schimbă reacția.
Claude, Codex/OpenAI sau model local: o singură variantă ajunge
Metoda nu trebuie să depindă de mai multe abonamente. Claude, Codex/OpenAI și un model local sau găzduit de companie pot urma același proces: primesc o întrebare delimitată, verifică datele permise, propun un pas și produc un rezultat verificabil. Capacitățile și interfețele diferă, dar standardul probelor rămâne același.
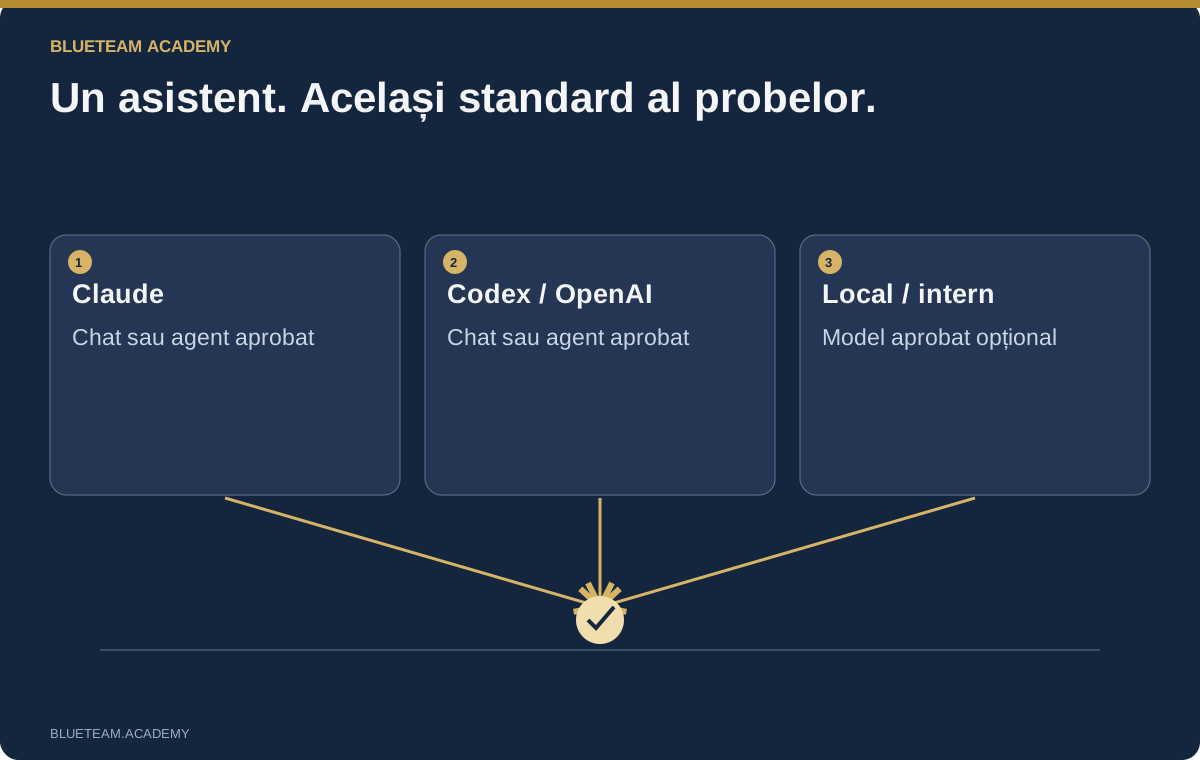
Un asistent în browser este un început valid. Oferă înregistrări sintetice selectate sau extrase aprobate, cere un plan de citire, execută tu interogarea și returnează rezultatul real. Un agent în terminal poate inspecta fișiere și scrie mici programe de parsare, dar primește și drepturi de execuție. Verifică permisiuni, servicii conectate și directoare modificabile înainte de deschiderea cazului. Consultă ghidul de securitate Codex sau documentația permisiunilor Claude Code. „Doar citire” în prompt nu creează o izolare la nivelul sistemului de operare.
Modelele locale sunt opționale. Qwen3-14B, de exemplu, trebuie evaluat pe extragerea câmpurilor, interpretarea timpului, contradicții și refuzul de a inventa informații lipsă. Numărul de parametri nu demonstrează calitatea investigației. Un serviciu intern are nevoie de autentificare, separarea cazurilor, retenție și teste de capacitate. O adresă locală nu garantează că fiecare procesare rămâne locală.
Alege calea aprobată și înregistrează furnizorul, modelul, data, setările și instrumentele. Nu muta un caz sensibil la alt serviciu doar fiindcă primul răspuns dezamăgește. Îmbunătățește întrebarea și testează rezultatul înainte de a modifica limitele de prelucrare a datelor.
Protejează originalele și traseul fiecărui rezultat
Păstrează originalele separat de materialele de lucru. O structură utilă deosebește evidența colectării, probele originale, tabelele derivate, interogările, discuțiile cu modelul și jurnalul de răspuns. Un CSV convingător produs de AI este un rezultat derivat, nu înlocuitorul sursei. Păstrează interogarea și regulile de transformare.
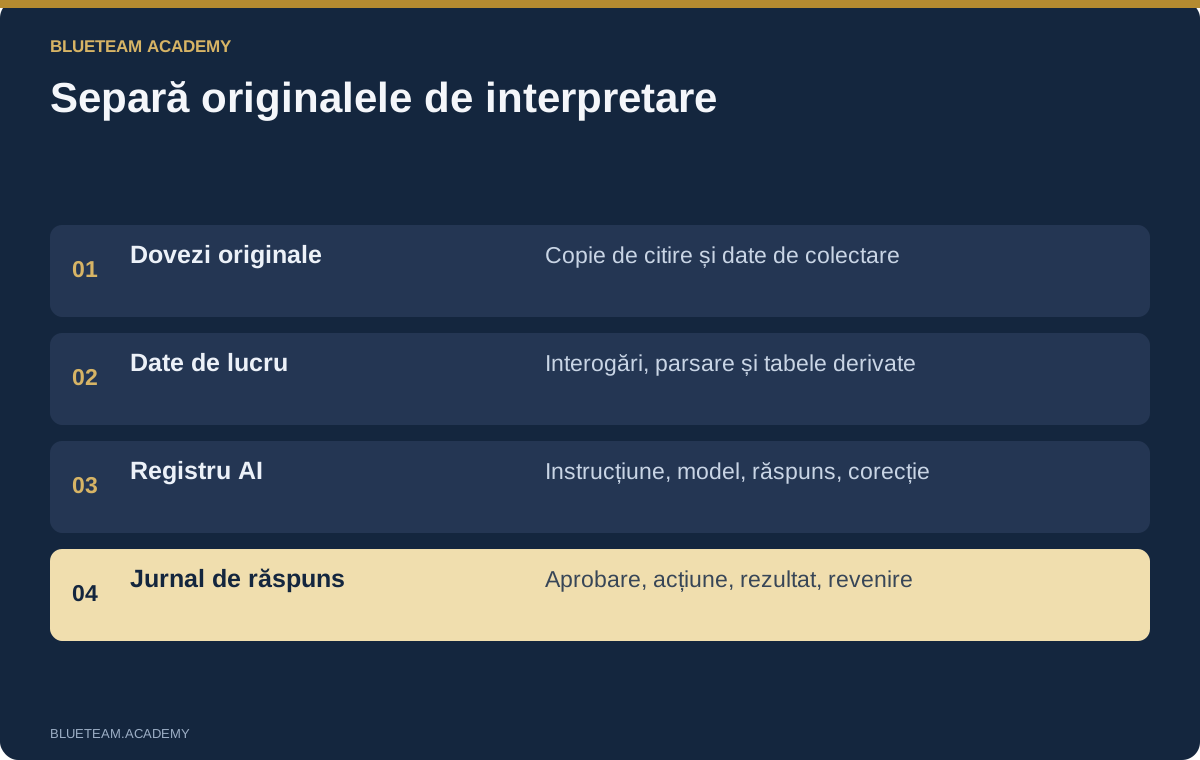
Fă un registru simplu: identificator stabil, sistem sursă, metodă și moment de colectare, perioadă acoperită, fus orar, filtre și lacune cunoscute. Un checksum detectează modificări ale octeților. Nu demonstrează completitudinea colectării sau încrederea în sursă. Explică utilitatea și limita când folosești un hash ca argument.
Limitează asistentul la o copie de lucru. Exclude dosare fără legătură, credențiale de producție, profiluri de browser și secretele echipei. Tratează textele din loguri, documente și nume de fișiere ca date nefiabile: pot conține instrucțiuni ale atacatorului. Modelul le poate citi ca dovezi, dar ele nu pot autoriza instrumente sau acces.
Fiecare rezultat are nevoie de nume și proveniență. O cronologie a proceselor trebuie să indice fișierul de intrare, versiunea parserului, interogarea, ipoteza de timp și înregistrările excluse. Salvează răspunsul inițial înainte de editare. Altfel, recenzentul nu poate distinge sursa de analist sau model. Notele bune permit altcuiva să preia munca fără să refacă întreaga conversație.
Folosește un ciclu repetabil de investigație
Cere întâi un plan, nu un verdict. Asistentul trebuie să propună câteva verificări numai pentru citire, sursa necesară și explicația alternativă pe care o testează fiecare. Un plan bun include condiții de oprire. O întrebare restrânsă nu cere toate jurnalele, toate stațiile și acces nelimitat.
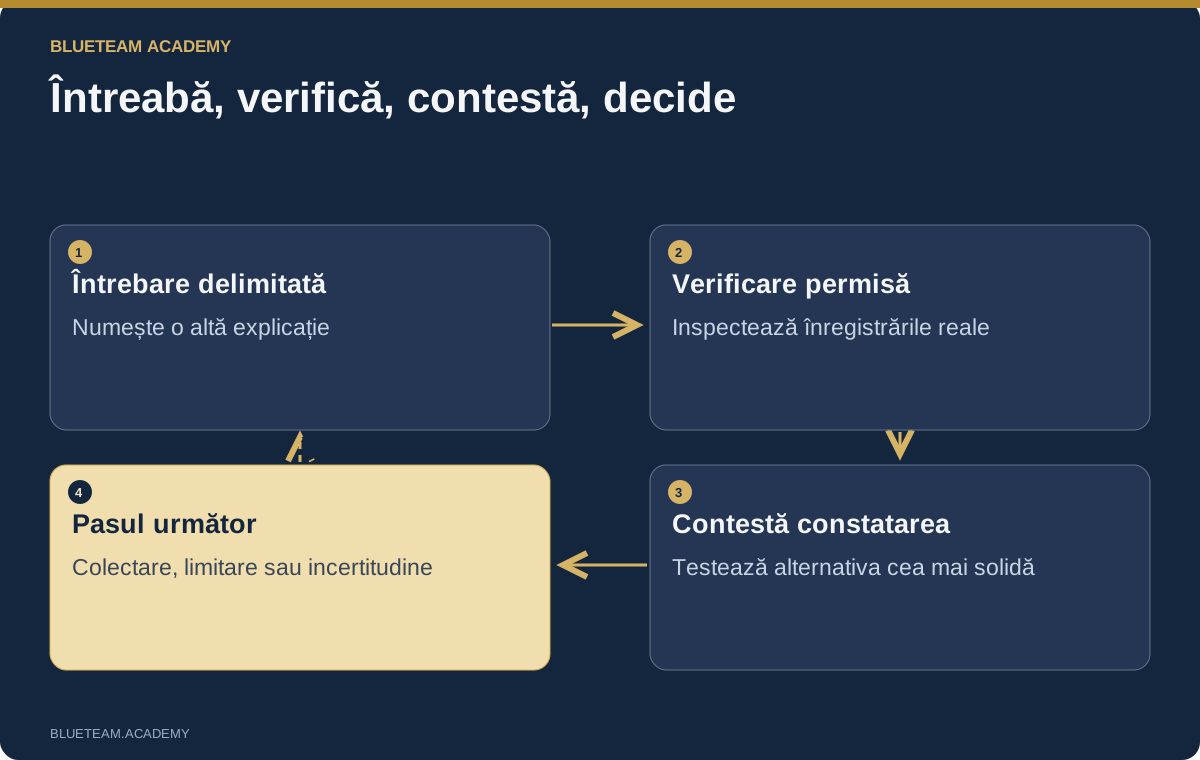
Analizează doar înregistrările furnizate în acest caz. Propune mai întâi maximum șase verificări numai pentru citire. Pentru fiecare indică sursa, câmpurile, perioada și explicația alternativă. Nu executa măsuri de răspuns și nu inventa date lipsă. După ce returnez rezultatele, separă observațiile, deducțiile și necunoscutele. Citează o înregistrare și un câmp exact pentru fiecare afirmație importantă. Încheie cu întrebarea al cărei răspuns ar schimba cel mai mult reacția.
Revizuiește planul, execută o verificare permisă și inspectează rezultatul efectiv. Confirmă intervalul, câmpul de identitate și setul de date. Returnează rezultatul și întreabă ce susține și ce rămâne deschis. Păstrează interogarea și înregistrările, nu doar rezumatul conversației.
A doua trecere trebuie să conteste prima explicație. Ce variantă benignă încă se potrivește? Ce probe contrazic ipoteza principală? Ce lipsă ar putea inversa concluzia? Un al doilea model poate ajuta, dar nu este obligatoriu. Două răspunsuri bazate pe aceeași presupunere nedovedită nu sunt verificare independentă. Reproduce singur corelarea critică.
Încheie fiecare ciclu cu o decizie: altă sursă, măsură autorizată, restrângerea ariei sau comunicarea unei incertitudini precise. Astfel promptul devine muncă de investigație. Fără decizie, și un răspuns elegant poate rămâne un document nefolosit în timpul incidentului.
Investighează frauda prin e-mail, sesiunile și aplicațiile
Revenim la plata Riverton. Adună identificatori de mesaje, rutare, autentificare, reguli de poștă, audit și explicația furnizorului. SPF, DKIM sau DMARC reușite răspund la întrebări despre autentificarea mesajului, nu legitimitatea plății. Contul real poate fi compromis sau conversația autentică folosită abuziv.
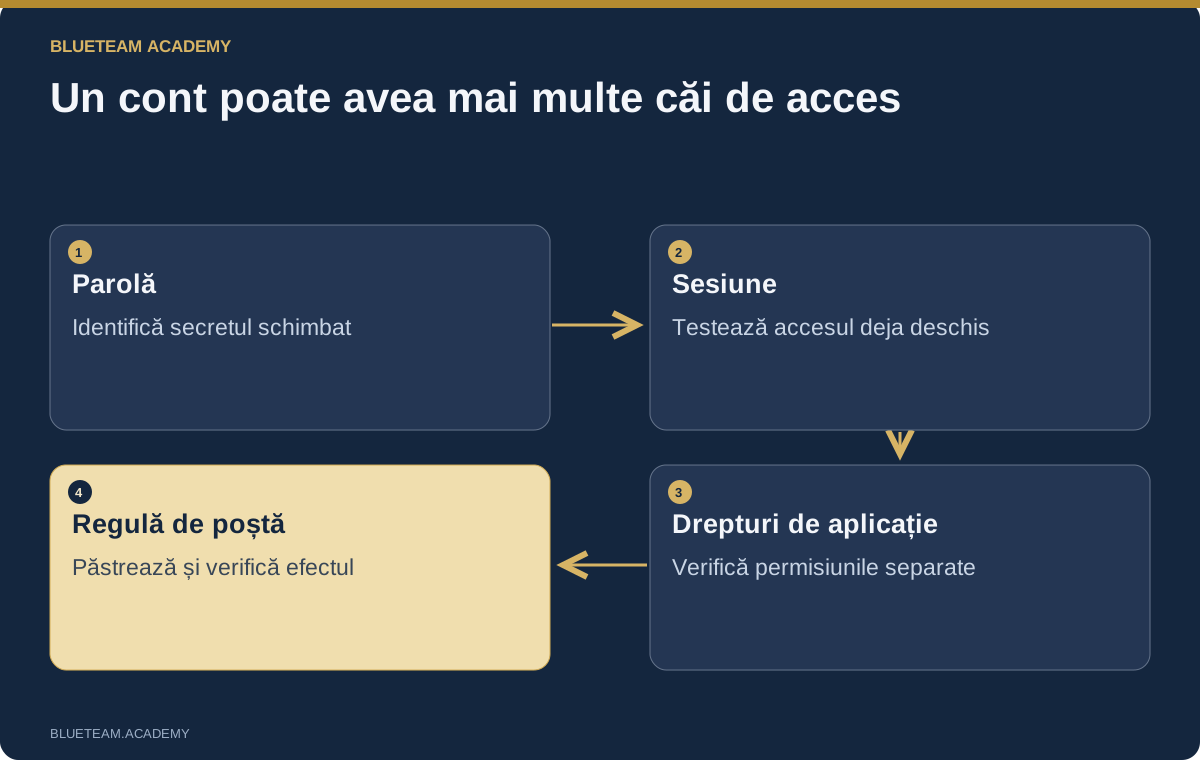
Cere corelarea operației asupra regulii cu un cont, o aplicație sau o sesiune. Verifică ce sursă identifică actorul și dacă descrie autentificare umană, administrare sau acces de aplicație. Compară atent orele. Un IP comun sau dispozitiv cunoscut oferă context, fără a demonstra cine opera sesiunea.
Separă căile de acces înainte de reacție. Schimbarea parolei, invalidarea sesiunilor, eliminarea redirecționării și revocarea unei permisiuni de aplicație rezolvă mecanisme diferite. Nu declara contul sigur după succesul unei singure comenzi. Conservă probele, stabilește aprobarea și testează dacă accesul suspect mai funcționează. Într-un exercițiu, o măsură nereușită trebuie să se vadă în rezultate.
În Microsoft 365, Google Workspace sau altă platformă întreabă: ce identitate, prin ce sesiune sau aplicație, asupra cărei resurse, cu ce drept și efect? Interfața se schimbă, raționamentul se transferă. Include blocarea plății și verificarea independentă a furnizorului. O acțiune tehnică reușită nu recuperează banii și nu confirmă noul cont bancar.
Analizează fișiere suspecte fără execuții inventate
Un executabil suspect oferă tipuri diferite de dovezi. Analiza statică descrie structură, importuri, secțiuni, șiruri și semnătură. Datele stației descriu activitate observată pe un host. Un sandbox arată o rulare în condițiile sale. Serviciile de reputație adaugă observații din altă parte. Nu lăsa una să o înlocuiască pe alta.
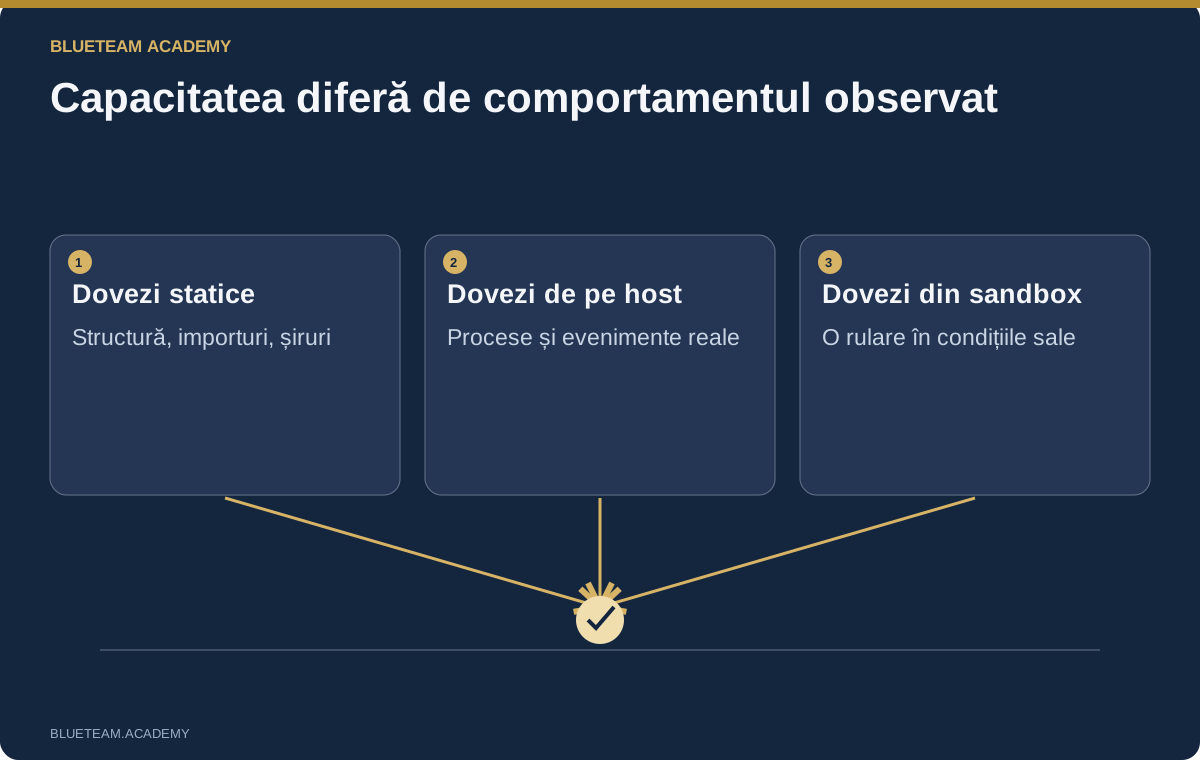
Un fișier importă o funcție de rețea, iar un jurnal arată un proces PowerShell copil. Asta nu dovedește furt de credențiale, criptare sau contact cu toate domeniile din șiruri. Cere separarea capacităților, comportamentului observat și ipotezelor. Afirmațiile despre execuție au nevoie de relația exactă dintre procese și sursă. O linie de comandă absentă rămâne absentă, fără completare cu un atac cunoscut.
Folosește instrumente aprobate pentru rezultate limitate pe care asistentul le explică. PEStudio, un analizator de capabilități sau un dezasamblor răspund la întrebări diferite. Păstrează rezultatul original și versiunea. Dacă modelul propune decodarea unui șir, verifică operația și tratează ieșirea ca date. Nu executa comenzile extrase ca să vezi efectul.
Exercițiile pot folosi artefacte inerte, rezumate de sandbox pregătite și dovezi publice selectate cu proveniență clară. O sarcină utilă cere calcularea hashului real al mostrei, deosebirea lui de un identificator ilustrativ și numirea dovezilor suplimentare necesare. Testează și regulile de detecție: o regulă YARA care caută un nume API comun poate produce multe alarme false. Cere mostre pozitive și benigne și examinează rezultatele înainte de utilizare operațională.
Corelează corect jurnale, MFT și procese
AI poate explica o schemă, scrie un parser și găsi o secvență. Nu înlocuiește contextul unor exporturi neetichetate. Începe cu formatul și acoperirea colectării. Un tabel normalizat este lizibil, dar poate omite câmpuri care disting evenimente. Păstrează legătura cu originalele.
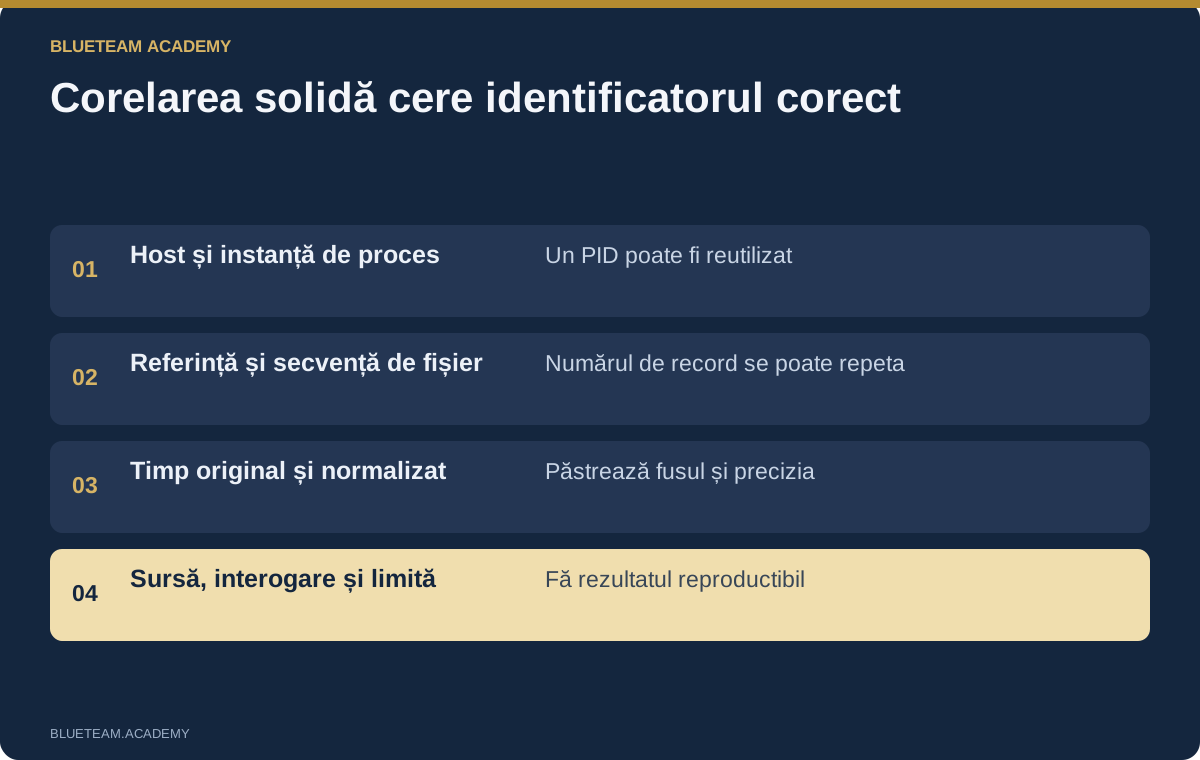
Pe Windows, separă PID de identificatorul instanței procesului și include hostul și perioada în corelare. PID-urile se reutilizează. Relația părinte–copil are nevoie de câmpurile corecte: nume asemănătoare și ore apropiate nu dovedesc descendență. În filesystem, înțelege referința și numărul de secvență al înregistrării. O intrare MFT reutilizată nu înseamnă automat același fișier.
Verifică separat ora evenimentului, colectării, timpii fișierului și ora locală afișată. Cere precizarea valorii folosite, fusului, preciziei și diferențelor de ceas. Păstrează originalul lângă valoarea normalizată. Nu ordona mai precis decât permit datele.
Dă o sarcină concretă: candidați, chei exacte de asociere, rânduri fără potrivire și un contraexemplu. Testează interogarea pe un pozitiv cunoscut și o valoare absentă intenționat. Zero rezultate înseamnă lipsă în acel set colectat, nu lipsa unui eveniment pe o stație nemonitorizată. Limitele explicite întăresc investigația.
Testează ipotezele de exfiltrare cu dovezi de rețea
O conexiune externă este un indiciu, nu dovada completă a exfiltrării. Stabilește sursă, destinație, protocol, timp, proces dacă există și punctul de observare. Firewall, proxy și captură pot descrie aspecte diferite ale aceleiași activități. Explică ce măsoară fiecare înainte de combinarea cifrelor.
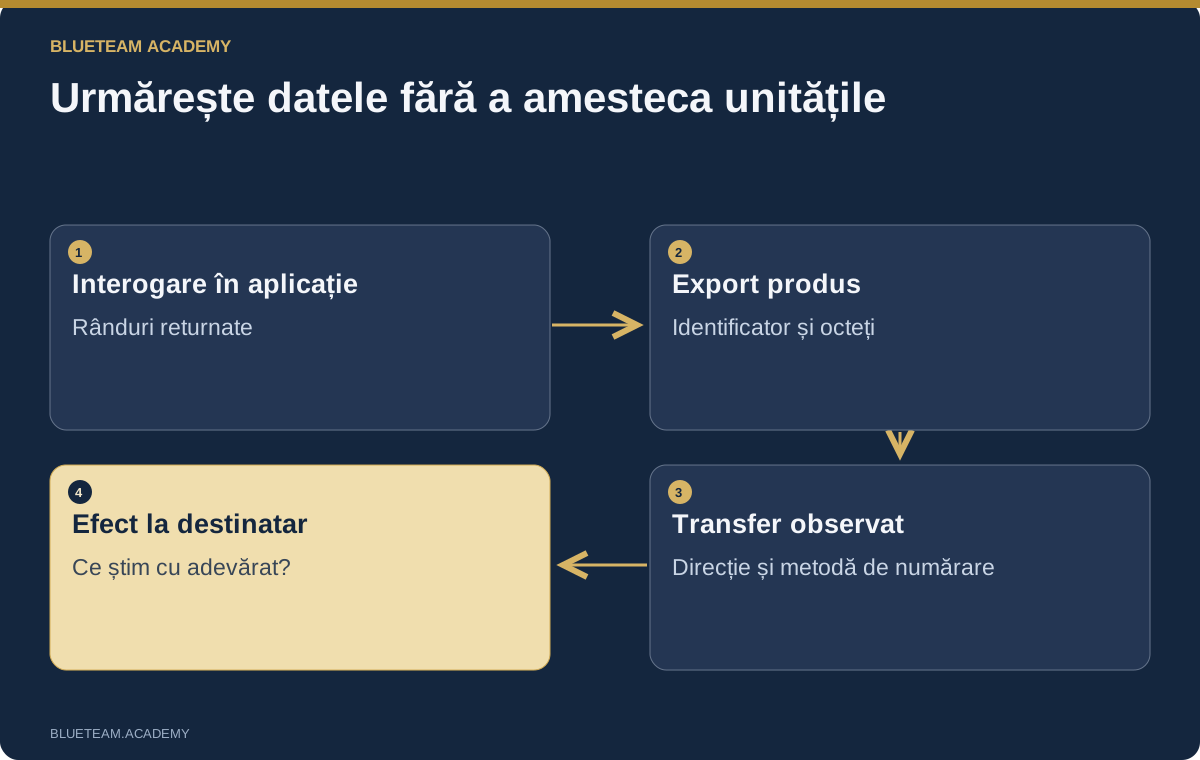
Numărarea octeților este o capcană. Captura poate include retransmisii, proxy-ul poate număra la nivel de aplicație, iar TLS poate ascunde conținutul. Dimensiunea răspunsului nu este numărul de înregistrări unice de clienți. Cere unitate, direcție, sursă și agregare pentru fiecare cantitate.
Un caz mai solid leagă interogarea aplicației, exportul, identificatorul sau hashul fișierului, livrarea și observația de rețea. Confirmă că hashul din alertă desemnează același artefact, nu un nume asemănător. Separă legăturile probate de cele ipotetice. Cererea de încărcare nu demonstrează întotdeauna că destinatarul a păstrat sau citit datele.
O instrucțiune utilă: „Arată traseul demonstrat de la date la transfer. Pentru fiecare legătură citează originalul și testul lipsă”. Apoi cere o explicație alternativă. Blocarea unei destinații, suspendarea exportului sau schimbarea drepturilor necesită responsabil și verificare de efect. Blocarea unui IP comun poate opri trafic legitim și lăsa altă cale deschisă.
Leagă ATT&CK de probe, nu de aspectul raportului
MITRE ATT&CK oferă un vocabular al comportamentului advers. Folosește-l pentru observații, surse necesare și comunicarea ariei. Eticheta unui produs nu trebuie transformată într-un lanț de tehnici confirmate. Modelul trebuie să explice comportamentul și proba fiecărei asocieri.
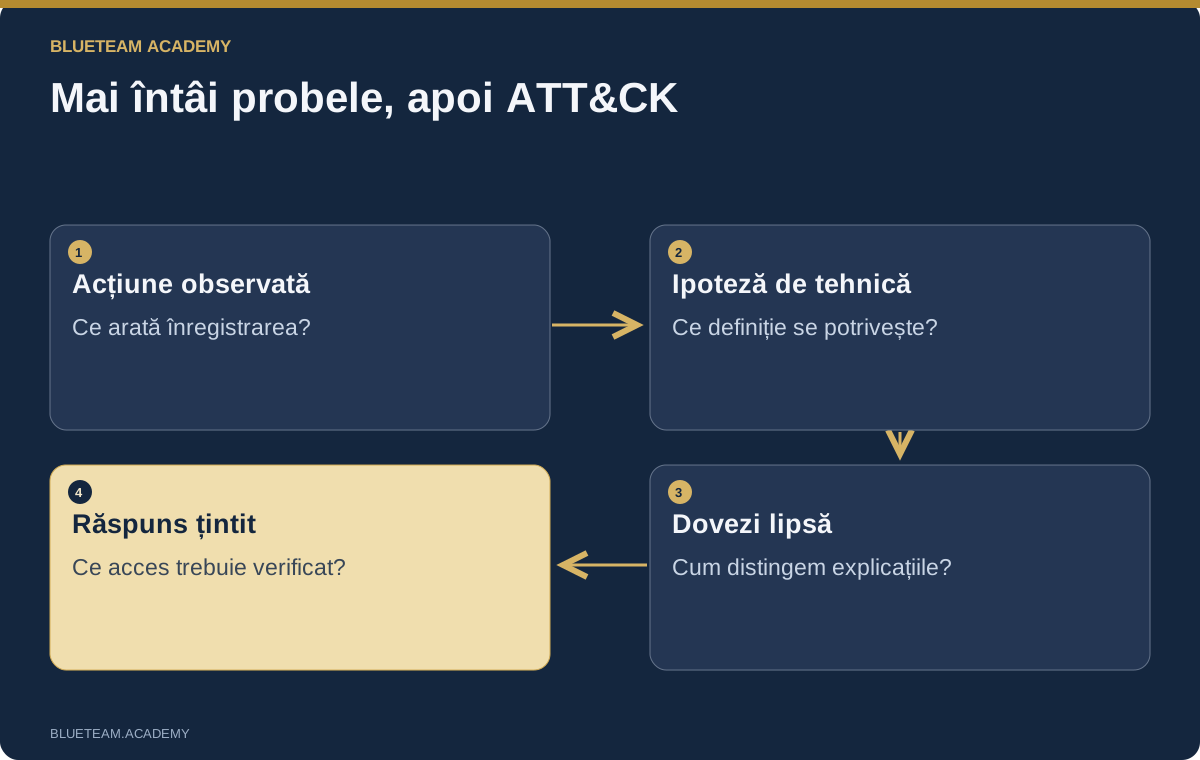
O autentificare de rețea, o verificare permisă pe un share administrativ, un serviciu nou și un proces lansat de managerul de servicii pot susține analiza deplasării laterale. Nu demonstrează extragerea credențialelor sau obținerea secretului. Cere tehnică, comportament, surse, încredere și următorul test. Posibilitățile nedovedite rămân ipoteze.
Verifică definițiile actuale Enterprise ATT&CK. Cadrul evoluează. Pentru AI, intrări precum Indirect Prompt Injection și MITRE ATLAS oferă context. Un identificator amintit de model nu este referință autoritativă.
Beneficiul este un plan mai bun. Pentru execuție de serviciu la distanță caută date care o separă de administrare aprobată. Pentru aplicații examinează permisiuni și operații pe resurse. Diagrama trebuie să arate lacune și întrebări. Mai multe căsuțe colorate nu completează cazul și nu explică efectul asupra afacerii.
Investighează Linux și autorizarea defectuoasă a API-urilor
Un incident web trece prin reverse proxy, aplicație, sistem și rețea. Corelează identificatori de cereri, relații între workeri, căi și ascendența proceselor când există. Un shell după o încărcare merită atenție, dar apropierea temporală nu dovedește legătura cerere–proces.
Analizează împreună aplicația și hostul. A fost admis un tip interzis? A fost salvat fișierul unde se putea executa? Ce identitate rula workerul? Există sarcini, schimbări de servicii sau conexiuni? Grupează înregistrările Linux audit împărțite după identificatorul comun și păstrează câmpurile. Un fișier deținut de root nu identifică persoana care l-a creat.
Un incident API poate necesita alt răspuns decât un host compromis. Un utilizator legitim poate cere obiectul altei firme dacă serverul nu verifică proprietatea. Compară identitatea autentificată, tenantul stabilit pe server, obiectul și decizia. Un tenant primit de la client sau model nu este autoritate de încredere.
Cere AI-ului rute înrudite și teste negative: exporturi, joburi de fundal, descărcări, cache și operații în masă. Revizuiește codul și rulează teste reprezentative în mediu autorizat. O funcție reparată nu dovedește toate căile. Delimitează expunerea istorică din cereri și livrări păstrate, declarând lipsurile. Revenirea cere atât control reparat, cât și acces legitim funcțional.
Urmărește identități și controllere în cloud
Separă administrarea de accesul la date. Modificarea drepturilor, crearea unei chei sau schimbarea jurnalizării explică uneori cum a devenit posibil accesul. Pentru citiri și schimbări reale sunt necesare evenimente pe resurse, dacă se colectează. Verifică setările înainte de interpretarea unui export gol. Documentația evenimentelor de date CloudTrail explică această acoperire.
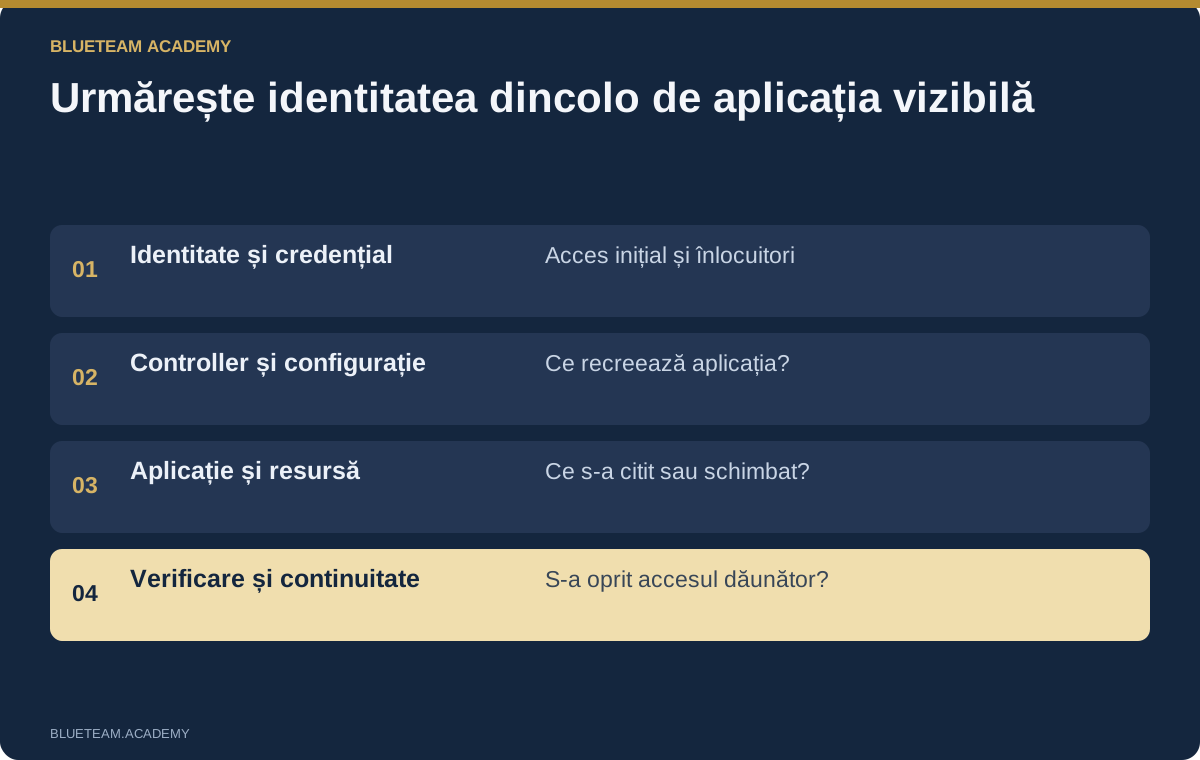
Gândește în căi de acces. Dacă o cheie expusă creează alta, dezactivarea doar a primei poate lăsa acces. Cere un graf de identități, credențiale, permisiuni, operații și schimbări ulterioare. Fiecare legătură are nevoie de probă sau etichetă de ipoteză. Păstrează identificatori, momente de emitere și resurse pentru a separa execuția de refuz.
Pentru containere include controllerul și nodul. Ștergerea unui pod poate declanșa recrearea lui. Verifică service account, admitere, digestul imaginii, contextul de securitate, montările hostului și observațiile nodului. O cerere reușită de listare a secretelor se interpretează după detaliile înregistrate; auditul poate să nu conțină valorile.
Planul acoperă identitate, controller, aplicație și secrete expuse. Acțiunile distructive rămân în afara instrumentului de analiză. Testează în staging sau proces aprobat dacă resursa reapare și funcțiile legitime rezistă. AI intern are aceleași riscuri. Locația nu înlocuiește verificarea identității și configurației.
Separă ransomware de o avarie obișnuită
Criptarea și distrugerea cer viteză, dar nu fac fiecare simptom concludent. Identifică sisteme modificate anormal, proces sau identitate, continuarea activității și servicii dependente. Păstrează dovezi volatile dacă nu prelungești daune evitabile. Coordonatorul răspunsului trebuie să decidă explicit compromisul.
Compară suspiciunea cu mentenanța aprobată. Un cont de deployment poate fi legitim, dar folosirea sa pe un server fără legătură nu. Un dashboard de backup verde nu dovedește restaurare reușită. Succesul comenzii nu dovedește obiectivul serviciului. Testează rezultatul operațional real.
Versiuni defecte, conexiuni epuizate și configurații greșite pot opri serviciul. Trafic mare poate fi atac, cerere normală sau efect secundar. Compară resurse, schimbări, erori și rețea. Dacă rollbackul rezolvă, documentează fără a exclude automat intenția răuvoitoare.
Planul include limitare, continuitate, probe, sursă de restaurare sigură, acceptare și prag de revenire. Ce faci dacă prima restaurare eșuează sau reconectarea redeschide slăbiciunea? Exercițiul trebuie să trateze eșecul. „Avem backup” descrie pregătirea; „restaurarea testată îndeplinește criteriile” este constatare verificată.
Investighează lanțul software și atacurile asupra AI
Investigația lanțului software leagă proveniența codului de expunerea credențialelor. Compară sursa aprobată, dependențele, mediul build, artefactul și digestul instalat. Un tag cunoscut sau semnătură validă nu dovedește codul dorit. Verifică ce leagă semnătura, cine controla identitatea și dacă intrările corespund livrării.
Furnizează modificări lockfile, jurnale build și inventare pentru o comparație limitată. Nu rerula un build necunoscut pe o stație privilegiată doar pentru reproducere. Identifică secretele runnerului și operațiile efective. Urmărește artefactul prin digest în distribuție și deployment. O reconstrucție curată poate produce alt hash; reproductibilitatea depinde de proces.
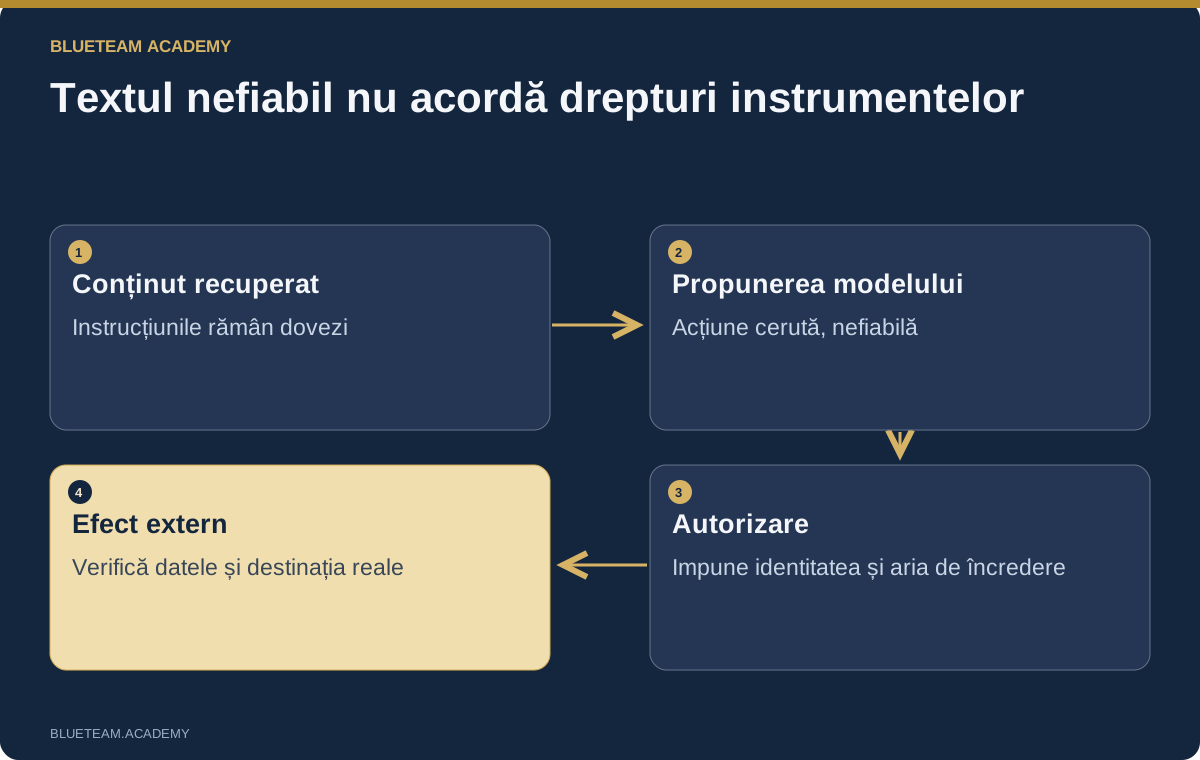
La aplicațiile AI există lanțul intrare nefiabilă, propunere a modelului, autorizare a instrumentului și efect extern. O instrucțiune dintr-un tichet recuperat poate influența fără să schimbe identitatea de încredere. Verifică dacă dispatcherul o impune independent. Separă citirea între firme refuzată de transmiterea externă permisă.
Analizează conținutul suspect separat, fără instrumentele privilegiate inițiale. Verifică proveniență, argumente, audit, restricții de destinație și datele returnate ori transmise. Test negativ: textul rămâne vizibil ca date, dar nu autorizează acces străin sau transfer. Repară limita și verifică. Instrucțiunea „ignoră comenzile rele” nu demonstrează siguranța aplicației.
Conectează VirusTotal fără a publica dosarul incidentului
Reputația ajută prioritizarea, nu dă verdictul întregului caz. Începe cu un hash cunoscut și reguli aprobate de divulgare. Căutarea exactă solicită un raport existent, spre deosebire de încărcarea fișierului. Tot dezvăluie unui terț ce verifici. Nu este invizibilă sau automat permisă.
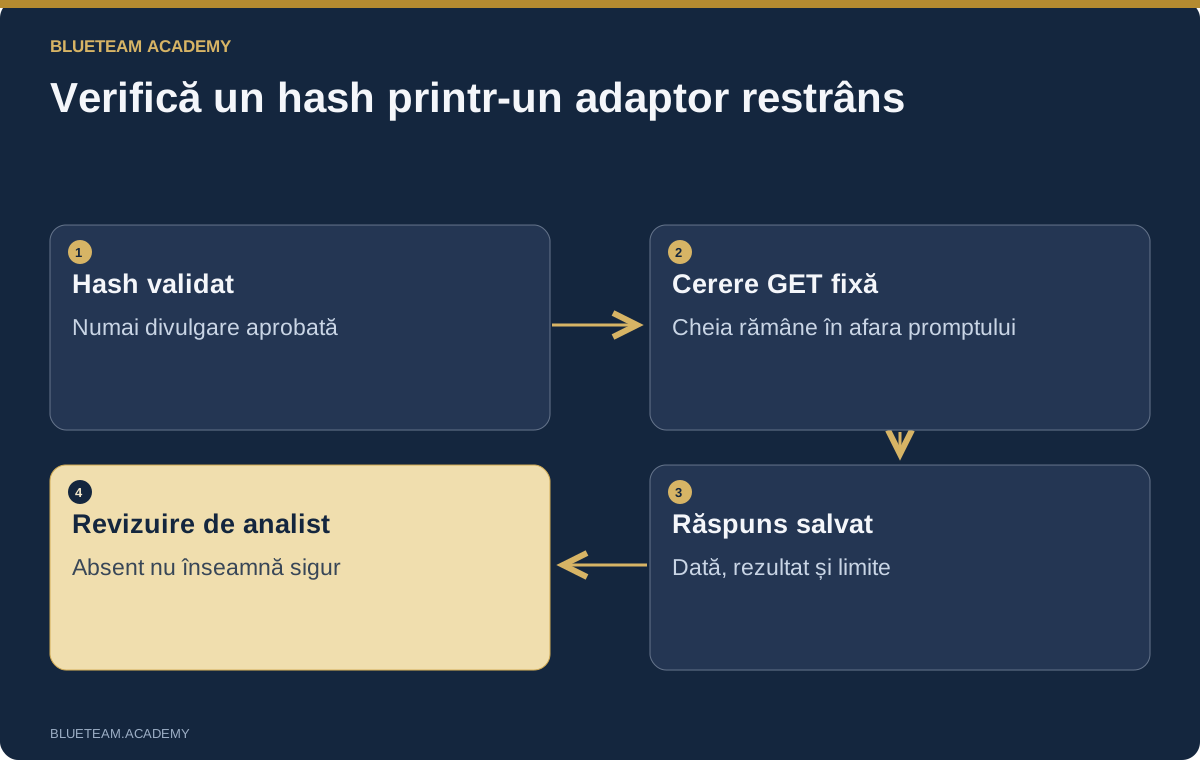
Endpointul VirusTotal pentru rapoarte de fișiere întoarce informații după identificator. Un adaptor restrâns acceptă numai SHA-256 valid, folosește destinație fixă, citește cheia din variabilă protejată, refuză redirecționări și limitează timpul. Textul probelor nu trebuie să aleagă URL-ul, iar cheia nu intră în prompt. Verifică utilizarea comercială în condițiile API VirusTotal.
Interpretează o copie salvată cu momentul interogării, data raportului și rezultatele. Lipsa raportului nu înseamnă curat. Limitarea solicitărilor trebuie să oprească sau să amâne, nu să declanșeze rotații de chei și încercări infinite. Detecțiile sunt observații. Proporția motoarelor care detectează nu este probabilitate calibrată de atac.
Nu încărca documente confidențiale, memorie, exporturi de poștă și fișiere de clienți într-un flux public „de probă”. Pot conține date personale, secrete și informații proprietare. Folosește analiză privată aprobată când e necesar. Cursul poate demonstra succes, lipsă și limitare cu răspunsuri înregistrate și oferi opțional o cerere reală autorizată.
Pregătește răspunsul și verifică efectul
Un raport frumos poate lăsa accesul dăunător activ. Fiecare constatare importantă trebuie să ducă la întrebări: ce schimbăm, cine aprobă, ce păstrăm, ce funcție poate suferi și cum verificăm succesul? Asistentul organizează raționamentul, nu devine autoritatea de aprobare.
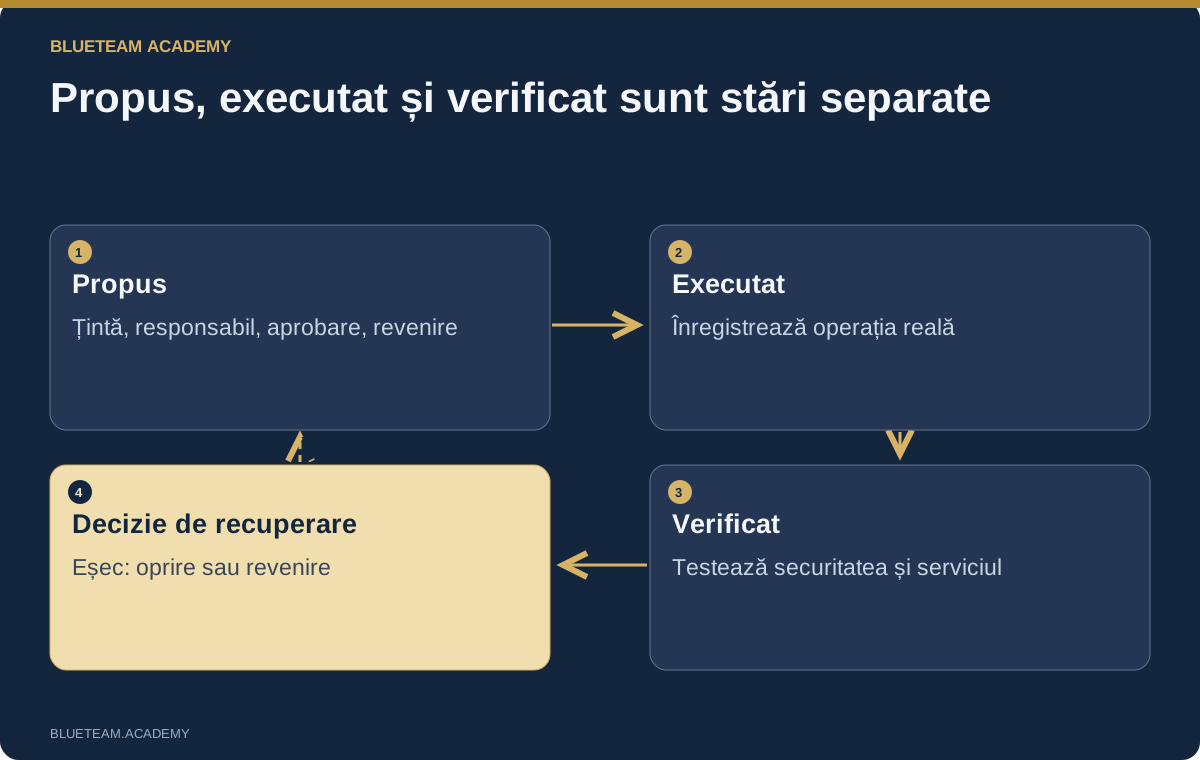
Separă propus, executat și verificat. „Dezactivează cheia” este propunere. Un audit al dezactivării dovedește execuție. Testul controlat care respinge cheia veche, plus căutarea de înlocuitoare, contribuie la verificare. Nu comprima trei stări într-o bifă verde. Reguli de poștă, permisiuni, izolare și rollback cer aceeași distincție.
Jurnalul de răspuns include ID, țintă, bază probatorie, responsabil, aprobator, efect așteptat, referință de execuție, rezultat de verificare și condiție de anulare. Adaugă timp și dependențe. Dacă izolarea oprește plăți critice, documentează continuitatea și decidentul. Dacă amânarea crește dauna, justifică urgența și probele posibil pierdute.
Recuperarea cere criterii independente. Testează accesul inițial interzis, persistența și alternativele, controlul reparat și serviciul. Definește revenire limitată și condiție de oprire. Un test eșuat înseamnă să nu continui, nu să ceri un raport mai încrezător.
NIST SP 800-61 Rev. 3 pune răspunsul în contextul riscului cyber. Transformă lecțiile în sarcini atribuite: lipsuri de jurnalizare, roluri neclare, teste slabe și permisiuni excesive. Cazul nu se închide doar pentru că alerta dispare.
Verifică probele și sensul raportului AI
Cititorii au nevoi diferite. Predarea tehnică cere identificatori, interogări, relații, incertitudini, acțiuni și teste rămase. Conducerea cere efect asupra afacerii, ce este controlat, ce nu știm, decizia și următorul punct de informare. Ambele trebuie să descrie aceeași stare. Rezumatul nu poate fi mai sigur decât dovezile tehnice.
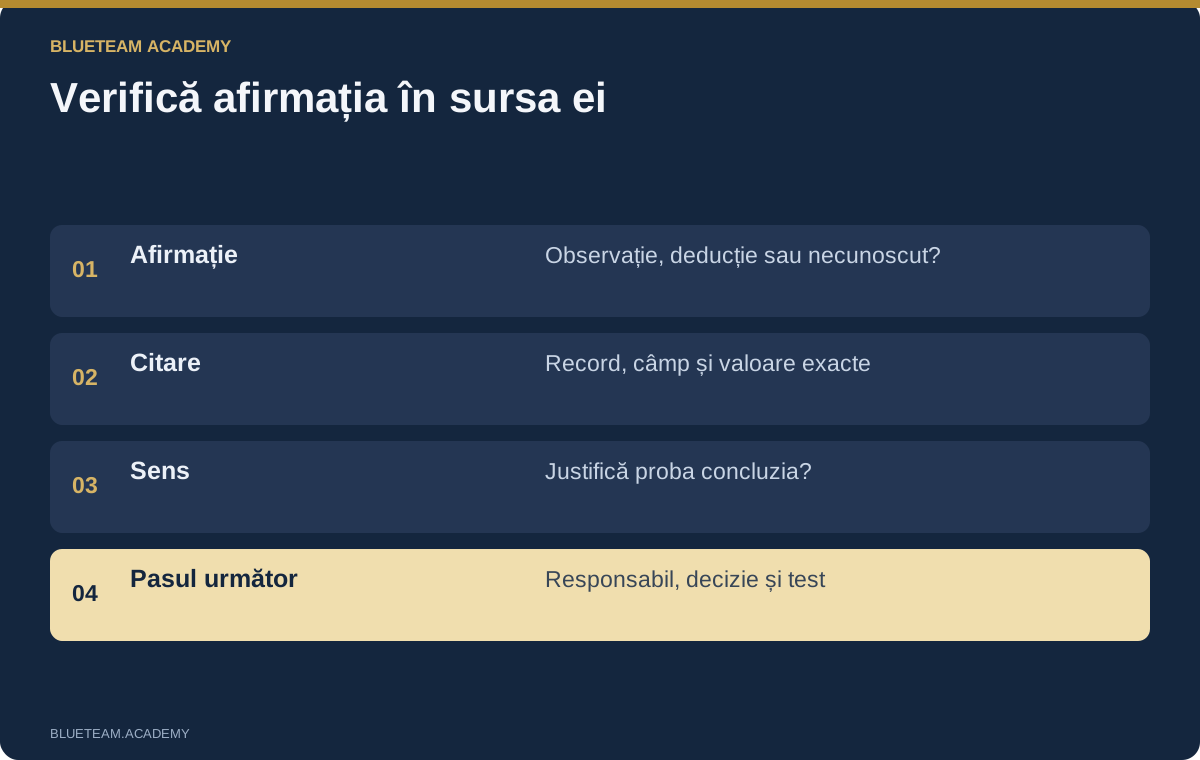
Controlează fiecare afirmație: există înregistrarea, conține câmpul valoarea și susține interpretarea? Sursa e din alt caz? O propunere este descrisă ca executată? „Niciun eveniment în export” a devenit „nicio compromitere”? Sunt verificări de fond, nu gramaticale.
Ține un registru al afirmațiilor: observație sau deducție, sursă, câmp, limită și următorul test. Un validator detectează referințe absente și valori inventate, dar nu decide orice sens. Un citat corect dintr-un login nu demonstrează că proprietarul contului s-a autentificat. Judecata umană rămâne necesară când concluzia depășește câmpul.
Păstrează răspunsul inițial și raportul corectat. Explică schimbarea concluziilor după noi dovezi. Cere unui coleg să reproducă rezultatul decisiv fără întreaga conversație. Dacă nu găsește interogarea, sursa sau ipoteza, îmbunătățește notele. Raportul util permite continuarea: ce faci, ce nu presupui și ce rezultat ar schimba decizia.
Ce să cauți într-un curs de răspuns la incidente cu AI
Alege instruire care cere investigație și răspuns, nu colecționarea de prompturi. Primul ecran trebuie să explice situație, alertă, sisteme, identități și decizie. Dovezile descărcabile au nevoie de proveniență și limite. Exercițiile trebuie să ofere pași executabili, rezultate reale și teste care pot eșua.
Caută acoperire dincolo de un furnizor: identitate, endpoint, fișiere, rețea, aplicații, cloud și AI. Contează următoarea întrebare, nu doar meniul. Alegerea trebuie să fie Claude, Codex/OpenAI SAU model local aprobat, cu probe și criterii echivalente. Infrastructura locală poate fi opțională, nu obstacol.
Cursul BlueTeam Academy de răspuns cu AI are 49 de lecții în engleză, 16 capitole și 331 de diapozitive narate: aproximativ patru ore și 27 de minute de audio, plus practică. Treisprezece cazuri sintetice suplimentare completează investigația Aster/Birch și atelierele cu dovezi publice. Participanții leagă constatările de surse, controlează îmbogățirea datelor, exersează răspunsul și decid recuperarea. Limita dintre simulare și validare în producție este explicată.
Echipele pot compara interpretări, reproduce interogări, contesta izolarea și explica teste eșuate. Certificatul atestă cerințele de finalizare, nu garantează competență operațională și nu înlocuiește practica supravegheată. Consultă programa și exercițiile, apoi alege punctul de pornire după responsabilități și regulile pentru dovezi.
Răspuns cu AI: întrebări practice
Cu ce ar trebui să înceapă un curs de răspuns cu AI?
Cu tipurile de incidente, efectul asupra afacerii și limitele dovezilor. Trebuie separate observațiile de ipoteze. Apoi se practică citirea limitată, rezultatul real, verificarea și următoarea decizie de investigație sau răspuns.
Am nevoie de Claude, Codex și model local?
Nu. Alege o cale aprobată. Aceleași probe, instrucțiuni, interogări și criterii pot fi folosite cu Claude, Codex/OpenAI sau model local potrivit. Browserul este suficient dacă verifici și execuți pașii. Instalarea locală și hardware-ul companiei sunt opționale.
Poate AI înlocui instrumentele criminalisticii digitale?
Poate ajuta la utilizare, parsare și explicații, dar colectarea și prelucrarea fiabilă rămân necesare. Păstrează originale, versiuni și interogări reproductibile. Verifică interpretarea față de rezultatul real, inclusiv lipsurile.
Poate fi conectat agentul direct la producție?
Depinde de sarcină și controalele aprobate. Începe cu copii sau citire restrânsă. Verifică identitate, drepturi, instrumente, destinații și audit. Acțiunile importante cer aprobare și verificare separate. Promptul singur nu impune limitele.
Cum verificăm un raport generat de AI?
Leagă afirmațiile importante de înregistrarea și câmpul originale, apoi evaluează concluzia. Reproduce interogări, testează alternative și separă propunere, execuție și verificare. O citare existentă nu justifică automat interpretarea.
Sunt necesare malware activ și date confidențiale?
Nu. Cursul oferă cazuri sintetice, materiale inerte și dovezi publice atribuite. Sunt marcate originale, normalizări, reluări pregătite și răspunsuri simulate. Datele companiei, conexiunile reale și schimbările în producție necesită aprobare separată.
Surse și lecturi suplimentare
Referințe oficiale pentru cadrele și funcțiile citate. Exemplele, instrucțiunile, diagramele și metoda sunt materiale originale ale Academy.
- NIST — Incident Response Recommendations, SP 800-61 Rev. 3
- MITRE — Enterprise ATT&CK techniques
- MITRE — Indirect Prompt Injection, T1698
- MITRE ATLAS
- VirusTotal — File report API
- VirusTotal — Public and premium API usage
- Claude Code — Permissions
- Codex — Security
- AWS — CloudTrail data events
Folosește date și medii aprobate. Exemplele fictive și exercițiile offline nu demonstrează faptele unui incident real.


