
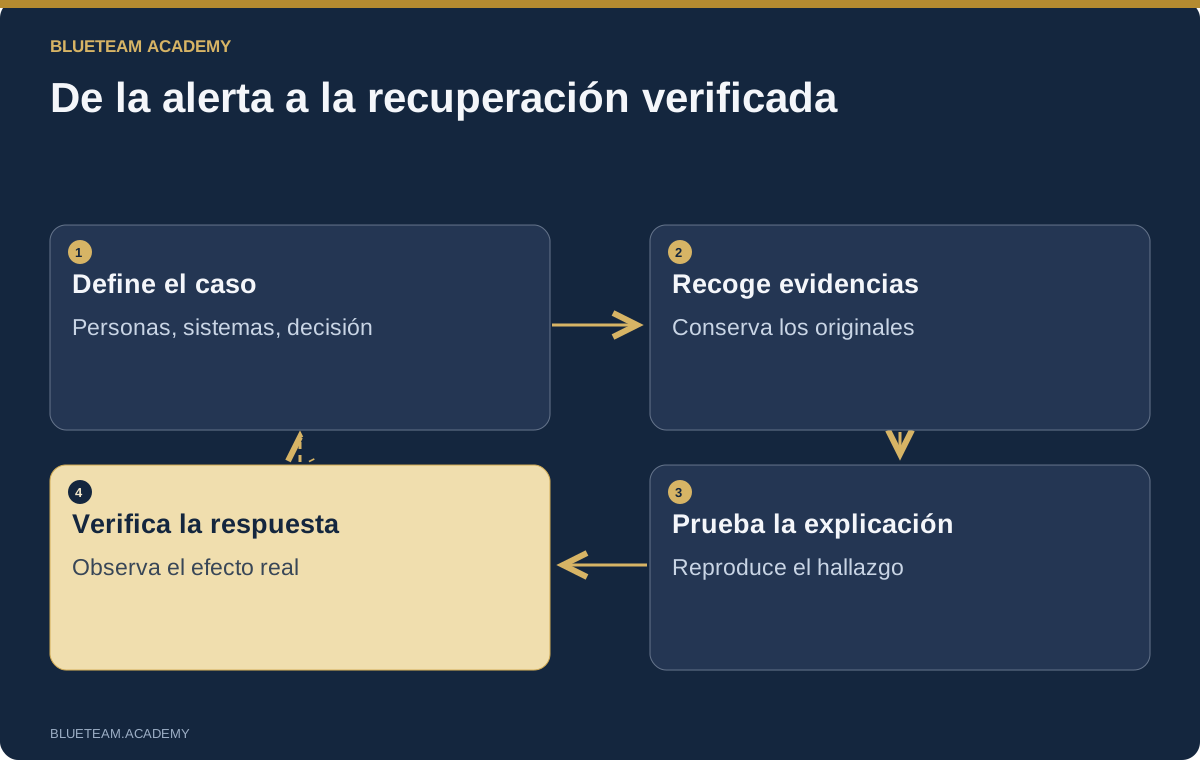
La respuesta breve
Un buen curso de respuesta a incidentes con IA enseña a formular preguntas de investigación, consultar evidencias originales, cuestionar conclusiones del modelo y comprobar las medidas aplicadas. Elige Claude, Codex/OpenAI O un modelo local autorizado. No necesitas los tres. El criterio es el mismo: otro analista debe poder reproducir el hallazgo y explicar por qué la respuesta está justificada.
Empieza con una situación y una decisión concretas
Lunes, 9:20. Una persona encargada de pagar a proveedores en la empresa ficticia Riverton recibe una solicitud para cambiar una cuenta bancaria. El mensaje pertenece a una conversación conocida. Minutos después, el proveedor llama y niega haber enviado la petición. Una alerta de seguridad también identifica una regla de correo desconocida. Finanzas quiere saber si debe detener el pago. El equipo de identidades pregunta si debe deshabilitar la cuenta. Tu asistente aún no ha visto ninguno de estos hechos.
Aquí empieza una investigación: una persona, un servicio, un evento observado y una decisión con consecuencias. «Analiza esta brecha» aporta muy poco contexto. «Determina, usando estos registros, si la solicitud de pago está relacionada con acceso no autorizado al buzón e identifica las pruebas que faltan» delimita el trabajo. El curso de investigación y respuesta a incidentes con IA conecta ese análisis con ejercicios de contención y recuperación.
Escribe una breve presentación antes de reunir montañas de datos. Identifica proceso empresarial, cuenta observada, sistemas, identificador de alerta, intervalo temporal y riesgo inmediato. Indica quién puede retener el pago o cambiar el acceso. Separa la sospecha de la observación: una regla desconocida exige investigar, pero no prueba que alguien haya leído todos los mensajes.
Los ejemplos de este artículo son situaciones didácticas ficticias, no informes completos de incidentes de clientes. Enseñan a razonar con evidencias. El método es transferible: usa el asistente para organizar el trabajo y las fuentes y resultados observables para determinar lo que realmente sabes.
Reconoce el tipo de incidente antes de elegir las pruebas
Una sesión robada, una API expuesta, un servidor de archivos cifrado y una cadena de compilación comprometida plantean preguntas diferentes. «Ciberataque» es demasiado genérico. Empieza por el resultado empresarial en riesgo. La confidencialidad afecta a datos accesibles o extraídos. La integridad afecta a cambios no autorizados en información, pagos, software o configuración. La disponibilidad afecta a la capacidad del servicio para cumplir su función. Una intrusión puede perjudicar las tres.
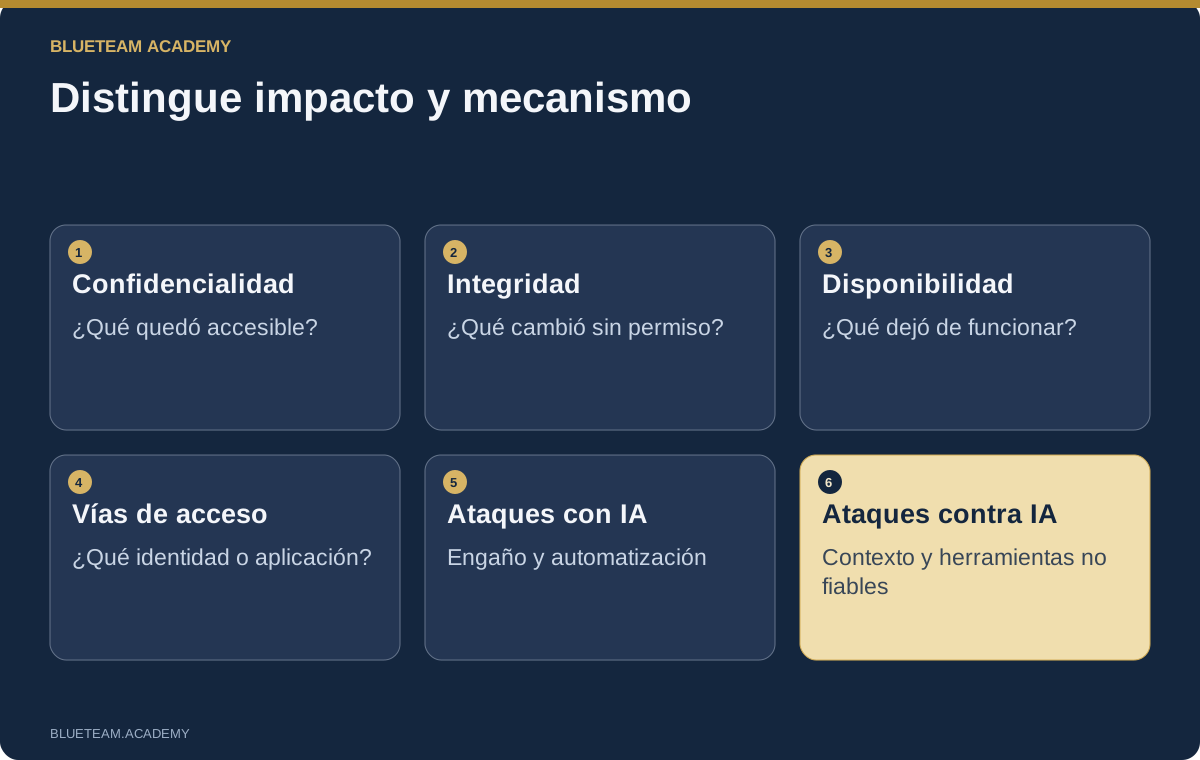
Después identifica mecanismos plausibles. El fraude por correo puede utilizar suplantación, el buzón real comprometido de un proveedor o una sesión robada. Un permiso de aplicación puede mantener acceso tras cambiar la contraseña. El ransomware puede robar datos antes de cifrarlos. En Linux pueden intervenir aplicación web, cuenta de servicio y tareas programadas. En nube y contenedores hay que revisar operaciones de administración, identidades de las cargas y recursos alcanzados.
Distingue ataques ayudados por IA de ataques contra sistemas de IA. Un adversario puede crear mensajes convincentes o automatizar tareas sin dejar una «firma de IA» inequívoca en los registros de la víctima. Un agente de aplicación puede ser manipulado mediante documentos, contenido recuperado o permisos excesivos. Investiga el comportamiento observable y el límite de confianza que falló. No atribuyas un modelo al atacante sin pruebas.
Pide una tabla breve: posible tipo de incidente, observación que lo respalda, explicación alternativa, siguiente fuente decisiva y protección inmediata. Un listado de todas las técnicas conocidas no ayuda a avanzar. Lo importante es elegir la siguiente comprobación y explicar cómo cada resultado cambiaría la respuesta.
Claude, Codex/OpenAI o un modelo local: una opción basta
El método no debe exigir varias suscripciones. Claude, Codex/OpenAI y un modelo local o empresarial aprobado pueden participar en el mismo flujo: recibir una pregunta limitada, examinar datos permitidos, proponer un paso y producir un resultado verificable. Cambian capacidades e interfaces; el estándar de prueba permanece.
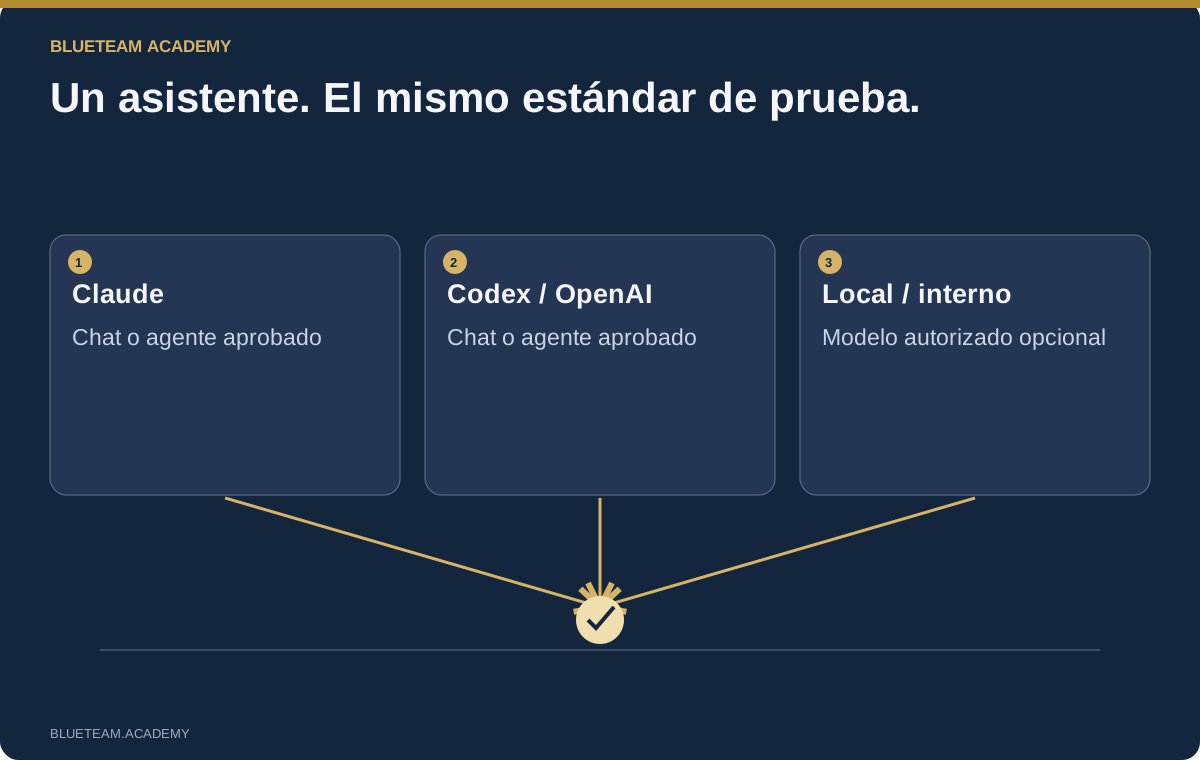
Un asistente en el navegador es un punto de partida válido. Entrega registros sintéticos seleccionados o extractos aprobados, pide un plan de lectura, ejecuta tú la consulta propuesta y devuelve su resultado real. Un agente de terminal puede inspeccionar archivos y crear analizadores, pero introduce permisos de ejecución. Revisa permisos, servicios conectados y carpetas modificables antes de abrir el caso. Consulta la guía de seguridad de Codex o la documentación de permisos de Claude Code. Escribir «solo lectura» no crea un aislamiento del sistema operativo.
Los modelos locales son opcionales. Un modelo como Qwen3-14B necesita evaluación sobre las tareas reales: extracción de campos, interpretación de tiempos, contradicciones y resistencia a inventar información ausente. El número de parámetros no demuestra calidad investigadora. Un servicio interno requiere autenticación, separación de casos, retención y pruebas de capacidad. Una dirección local no garantiza que todo el procesamiento permanezca dentro.
Elige la vía autorizada y registra proveedor, modelo, fecha, ajustes y herramientas. No traslades un caso sensible a otro servicio solo porque la primera respuesta decepcione. Mejora la pregunta y comprueba el resultado antes de cambiar el perímetro de tratamiento de datos.
Organiza el caso para preservar los originales
Separa originales y materiales de trabajo. Una estructura útil distingue registros de adquisición, evidencias originales, tablas derivadas, consultas, conversaciones y medidas de respuesta. Un CSV convincente creado por el asistente es un artefacto derivado, no sustituye la fuente. Conserva la consulta y las reglas de transformación junto al resultado.
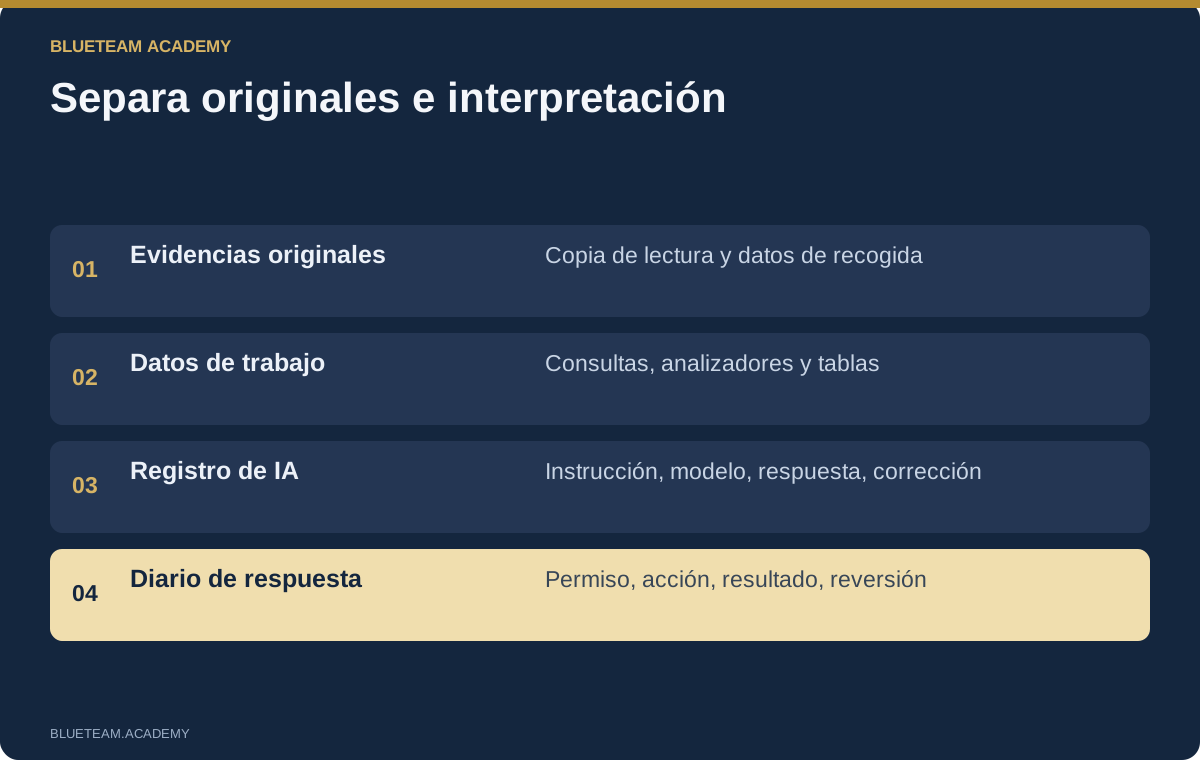
Mantén un registro breve de evidencias: identificador estable, sistema origen, método y momento de recogida, período cubierto, zona horaria, filtros y lagunas conocidas. Una suma de comprobación detecta cambios en los bytes. No demuestra que la recogida sea completa ni que la fuente sea fiable. Explica ambas cosas cuando emplees un hash para fundamentar un hallazgo.
Limita el asistente a una copia de trabajo. Excluye carpetas ajenas, credenciales de producción, perfiles del navegador y secretos del equipo. Trata mensajes de registro, documentos y nombres de archivo como entrada no fiable: pueden contener instrucciones del atacante. El modelo puede leerlas como pruebas, pero no deben autorizar herramientas ni accesos.
Cada salida necesita nombre y procedencia. Una cronología de procesos debe indicar archivo de entrada, versión del analizador, consulta, supuesto horario y registros excluidos. Guarda la primera respuesta antes de editarla. De lo contrario, no se sabrá si una afirmación proviene de una fuente, un analista o el modelo. Unas buenas notas permiten a otra persona continuar sin reconstruir toda la conversación.
Utiliza un ciclo de investigación reproducible
Solicita primero un plan, no un veredicto. El asistente debe proponer pocos controles de lectura, identificar su fuente y explicar qué alternativa permite distinguir cada uno. Un buen plan establece cuándo detenerse. Una pregunta concreta no requiere todos los registros, todos los equipos y acceso sin límites.
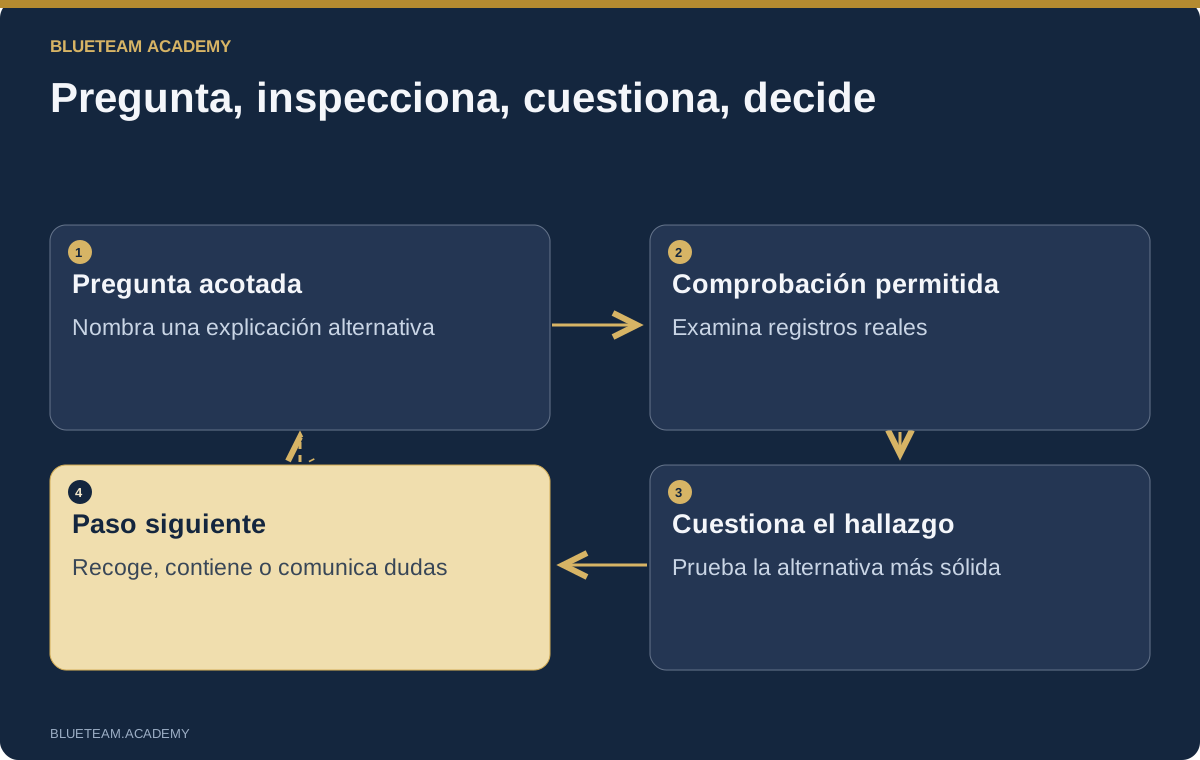
Analiza únicamente los registros proporcionados para este caso. Propón primero hasta seis comprobaciones de solo lectura. Indica fuente, campos, período y explicación alternativa para cada una. No ejecutes medidas de respuesta ni inventes datos ausentes. Cuando devuelva los resultados, separa observaciones, inferencias e incógnitas. Cita un registro y un campo precisos por cada afirmación importante. Termina con la pregunta cuya respuesta pueda cambiar más la reacción.
Revisa el plan, ejecuta un control autorizado e inspecciona la salida real. Confirma período, campo de identidad y conjunto de datos. Devuelve el resultado y pide explicar qué sostiene y qué queda pendiente. Conserva consulta y registros, no solo el resumen del diálogo.
La segunda revisión debe cuestionar la primera. ¿Qué explicación inocua sigue encajando? ¿Qué contradice la hipótesis principal? ¿Qué laguna podría invertir la conclusión? Otro modelo puede ayudar, pero es opcional. Dos respuestas basadas en la misma suposición sin demostrar no son verificación independiente. Reproduce la correlación decisiva personalmente.
Cierra cada ciclo con una decisión: recopilar otra fuente, aplicar protección autorizada, reducir el alcance o comunicar una incertidumbre concreta. Así las instrucciones se convierten en investigación. Sin esa decisión, hasta una respuesta impecable puede acabar como otro documento que nadie utiliza durante el incidente.
Investiga fraude por correo, sesiones y permisos de aplicaciones
Volvamos al pago de Riverton. Reúne identificadores de mensajes, rutas, autenticación, configuración de reglas, eventos de auditoría y explicación del proveedor. Superar SPF, DKIM o DMARC responde a cuestiones de autenticación del correo, no a la legitimidad del pago. La cuenta auténtica puede estar comprometida o una conversación real puede haberse utilizado de forma fraudulenta.
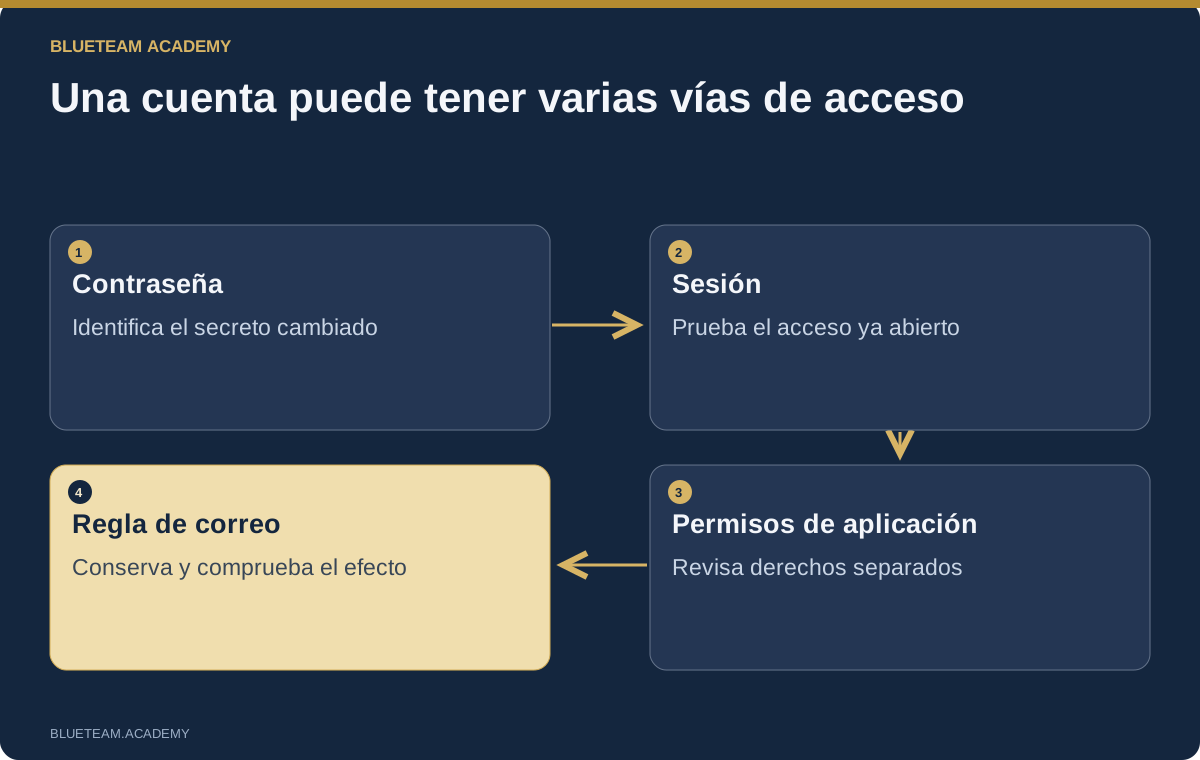
Pide correlacionar la operación sobre la regla con cuenta, aplicación o sesión. Comprueba qué fuente identifica al actor y si representa inicio de sesión humano, administración o acceso de aplicación. Compara los tiempos con cuidado. Una IP compartida o un dispositivo conocido aporta contexto, pero no prueba quién manejaba la sesión.
Separa las vías de acceso antes de responder. Cambiar contraseña, invalidar sesiones, eliminar reenvíos y revocar permisos de una aplicación resuelven mecanismos distintos. No declares la cuenta segura porque un comando haya terminado bien. Preserva reglas y auditoría, define quién autoriza cada cambio y verifica si la vía sospechosa sigue funcionando. En un ejercicio, el fallo de una medida debe poder observarse.
Con Microsoft 365, Google Workspace u otra plataforma, pregunta siempre qué identidad actuó, mediante qué sesión o aplicación, sobre qué recurso, con qué permiso y efecto. Cambian las interfaces, no el razonamiento. Incluye retención del pago y validación independiente con el proveedor. Una operación técnica exitosa no recupera dinero ni confirma nuevas cuentas bancarias.
Analiza malware sin inventar ejecuciones
Un ejecutable sospechoso proporciona tipos de evidencia distintos. El análisis estático describe estructura, importaciones, secciones, cadenas y firmas. Los registros del equipo describen actividad observada en un host. Un entorno aislado describe una ejecución bajo sus condiciones. Los servicios de reputación aportan observaciones de otros lugares. Ninguno debe sustituir silenciosamente a los demás.
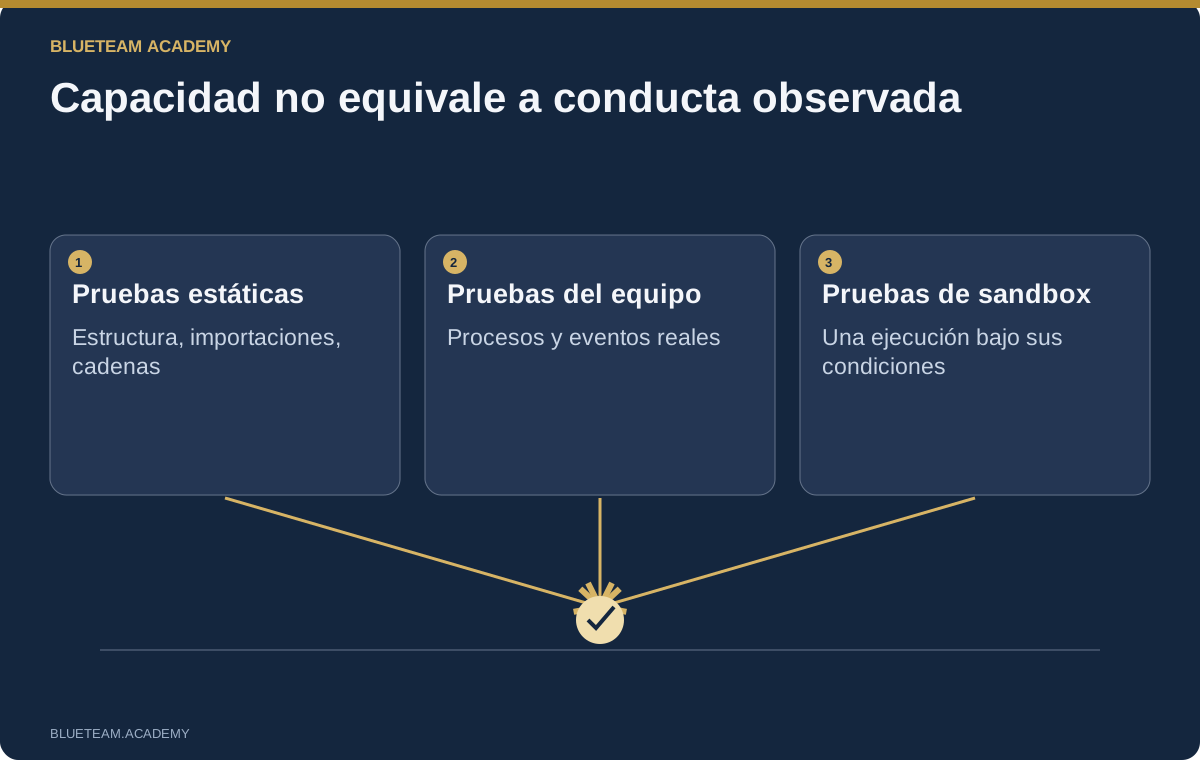
Supón que un archivo importa una función de red y un registro muestra un proceso PowerShell hijo. Eso no demuestra robo de credenciales, cifrado ni conexión con cada dominio de sus cadenas. Pide separar capacidades, comportamiento observado e hipótesis. Las afirmaciones de ejecución necesitan relación exacta entre procesos y fuente. Una línea de comandos ausente debe seguir ausente, no completarse con un ejemplo conocido.
Usa herramientas autorizadas para generar resultados delimitados que el asistente pueda explicar. PEStudio, una herramienta de análisis de capacidades o un desensamblador contestan preguntas diferentes. Conserva salida original y versión. Si se propone decodificar una cadena, revisa la operación y trata el resultado como datos. No ejecutes comandos extraídos simplemente para probarlos.
Los ejercicios pueden usar artefactos inertes, resúmenes de sandbox preparados y evidencias públicas seleccionadas con procedencia clara. Una tarea útil exige calcular el hash real de la muestra, distinguirlo de un identificador ilustrativo e indicar las pruebas adicionales necesarias. También hay que probar las reglas de detección: una regla YARA que busque una API común puede generar muchos falsos positivos. Pide muestras positivas y benignas y revisa los resultados antes de un posible uso operativo.
Relaciona correctamente registros, MFT y procesos
La IA puede explicar un esquema, escribir un analizador o identificar una secuencia candidata. No sustituye el contexto cuando recibe exportaciones sin describir para reconstruir toda una intrusión. Empieza por formato y cobertura. Una tabla normalizada se lee mejor, pero puede omitir campos que distinguen eventos. Conserva la conexión con los originales.
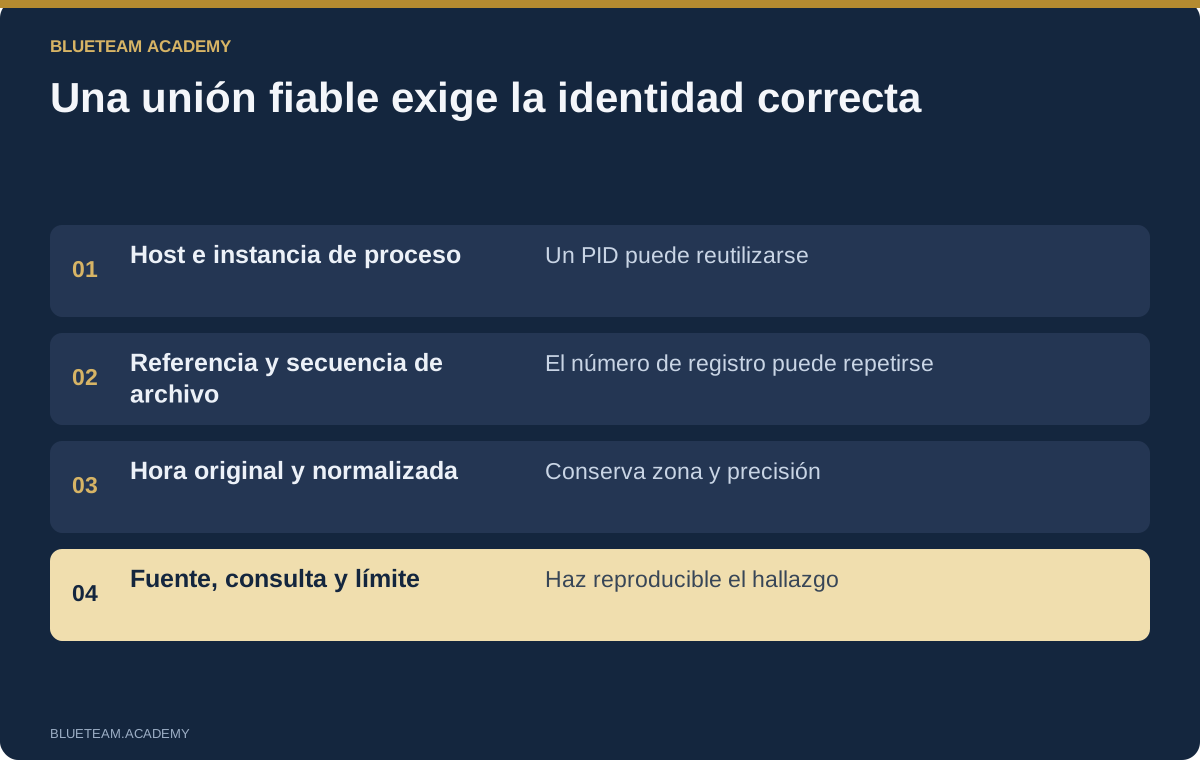
En Windows distingue PID e identificador de instancia del proceso e incluye host y período al relacionar datos. Un PID puede reutilizarse. La relación padre-hijo necesita los campos apropiados: nombres parecidos y tiempos cercanos no prueban parentesco. En sistemas de archivos, entiende referencia de registro y número de secuencia antes de unir coincidencias. Una entrada MFT reutilizada no representa automáticamente el mismo archivo.
Revisa los tiempos por separado. Hora del evento, recogida, sistema de archivos y hora local mostrada pueden responder a preguntas diferentes. Pide especificar la marca utilizada y el tratamiento de zonas, precisión y diferencias de reloj. Guarda valor original junto al normalizado. No ordenes con más exactitud de la que permiten los datos.
Da una tarea concreta: localizar candidatos, mostrar claves de unión, enumerar filas sin pareja y explicar un contraejemplo. Prueba la consulta con un positivo conocido y un valor ausente a propósito. Cero resultados solo significa que no se encontró nada en ese conjunto recogido. No demuestra ausencia de actividad en un equipo sin monitorización. Las limitaciones visibles hacen más sólida la investigación.
Comprueba hipótesis de fuga con evidencias de red
Una conexión saliente es una pista, no un hallazgo completo de exfiltración. Establece origen, destino, protocolo, hora, proceso si está disponible y punto de observación. Cortafuegos, proxy y captura pueden describir aspectos diferentes de la misma actividad. Explica qué mide cada fuente antes de combinar cifras.
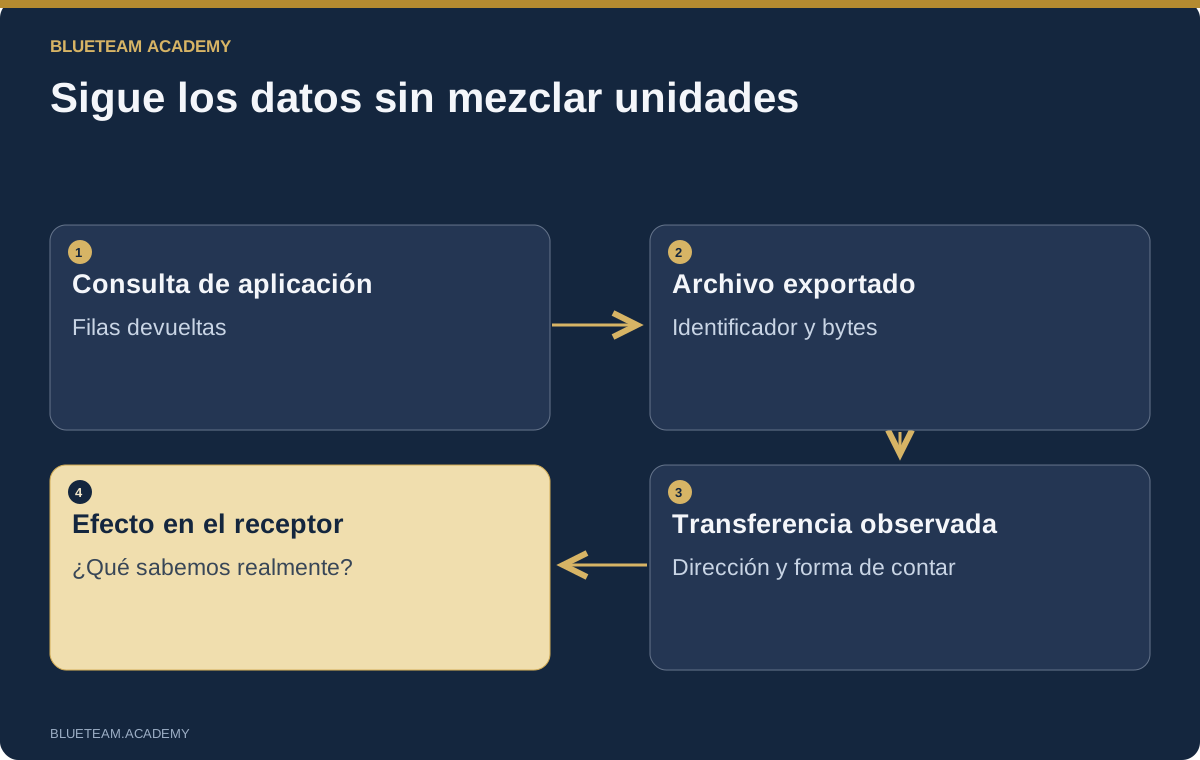
Los bytes son una trampa frecuente. Una captura puede incluir retransmisiones, mientras un proxy cuenta a nivel de aplicación. TLS puede ocultar el contenido aunque los metadatos sean visibles. El tamaño de respuesta no equivale al número de registros de clientes únicos. Exige unidad, dirección, fuente y agregación para cada cantidad.
Para fundamentar mejor una fuga, relaciona consulta, exportación, identificador o hash del archivo, entrega y observación de red. Si una alerta cita el hash de un archivo comprimido, verifica que sea el mismo artefacto. Un nombre parecido no basta. Distingue eslabones demostrados e hipotéticos. Una petición de subida no siempre prueba que el receptor haya guardado o leído los datos.
Una instrucción útil es: «Muestra el recorrido demostrado desde los datos hasta la transferencia. Cita el registro original y la comprobación pendiente de cada vínculo». Después pregunta qué explicación alternativa encaja. Bloquear un destino, detener una exportación o cambiar permisos necesita responsable y comprobación del efecto. Una IP compartida bloqueada puede perjudicar tráfico legítimo y dejar otra salida abierta.
Relaciona ATT&CK con hechos, no con adornos
MITRE ATT&CK aporta vocabulario para el comportamiento adversario. Úsalo para organizar observaciones, identificar fuentes necesarias y comunicar alcance. No debe transformar la etiqueta de una alerta en una cadena confirmada. El modelo debe explicar el comportamiento detrás de cada asociación y citar su respaldo.
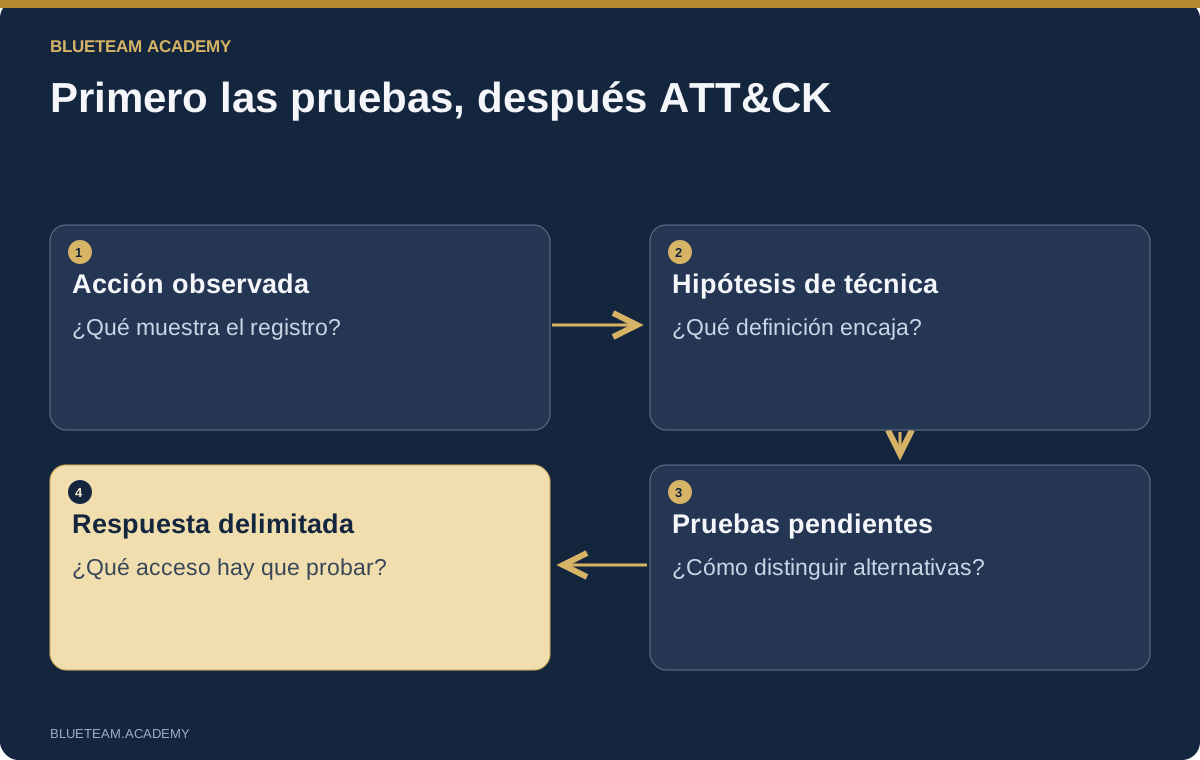
Un inicio de sesión de red, una comprobación permitida de recurso administrativo, un servicio nuevo y un proceso lanzado por el gestor de servicios pueden sostener una investigación de movimiento lateral. No prueban extracción de credenciales ni cómo se obtuvo el secreto. Pide técnica, conducta, fuentes, confianza y siguiente prueba. Lo no demostrado sigue siendo hipótesis.
Consulta las definiciones actuales de Enterprise ATT&CK. El marco y sus nombres cambian. Para IA, entradas como Indirect Prompt Injection y MITRE ATLAS aportan contexto. Un identificador recordado por el modelo no es una referencia autorizada.
El beneficio es un plan mejor de recogida y respuesta. Ante ejecución remota de servicios, busca datos que la distingan de administración autorizada. Ante acceso de aplicación, revisa concesión y operaciones sobre recursos. Un diagrama debe revelar lagunas y preguntas. Colorear más técnicas no completa el caso ni explica por sí solo el daño al negocio.
Investiga Linux y fallos de autorización en API
Un incidente web atraviesa proxy inverso, aplicación, sistema operativo y red. Correlaciona identificadores de petición, relaciones de workers, rutas y ascendencia de procesos cuando existan. Una shell tras una subida merece investigación, pero la cercanía temporal no prueba el vínculo petición-proceso.
Examina conjuntamente aplicación y host. ¿Se admitió un tipo de archivo prohibido? ¿Se guardó en un lugar ejecutable? ¿Qué identidad ejecutaba el worker? ¿Hay tareas, cambios de servicio o conexiones relacionadas? Agrupa registros Linux audit divididos mediante el identificador de evento común y conserva los campos. Que un archivo pertenezca a root no identifica a su autor humano.
Un incidente API puede exigir una respuesta diferente de un host comprometido. Un usuario válido puede solicitar un objeto de otra empresa si el servidor no verifica propiedad. Compara identidad autenticada, tenant resuelto en servidor, objeto y autorización. Un tenant suministrado por cliente o modelo no es una fuente fiable de permisos.
Usa IA para localizar rutas relacionadas y proponer pruebas negativas: exportaciones, trabajos en segundo plano, descargas, cachés y operaciones masivas. Revisa código y ejecuta pruebas representativas en un entorno autorizado. Una función corregida no demuestra que todas las rutas lo estén. Delimita exposición histórica con peticiones y entregas conservadas y declara huecos. La recuperación exige barrera corregida y acceso legítimo funcional.
Sigue identidades y controladores en nube y contenedores
Separa acciones administrativas y acceso a los datos. Cambios de permisos, creación de claves o modificación del registro pueden explicar cómo se habilitó acceso. Para determinar qué se leyó o cambió se necesitan eventos de recursos, si existen. Revisa configuración de recogida antes de interpretar un export vacío. La documentación de eventos de datos de CloudTrail muestra por qué importa la cobertura.
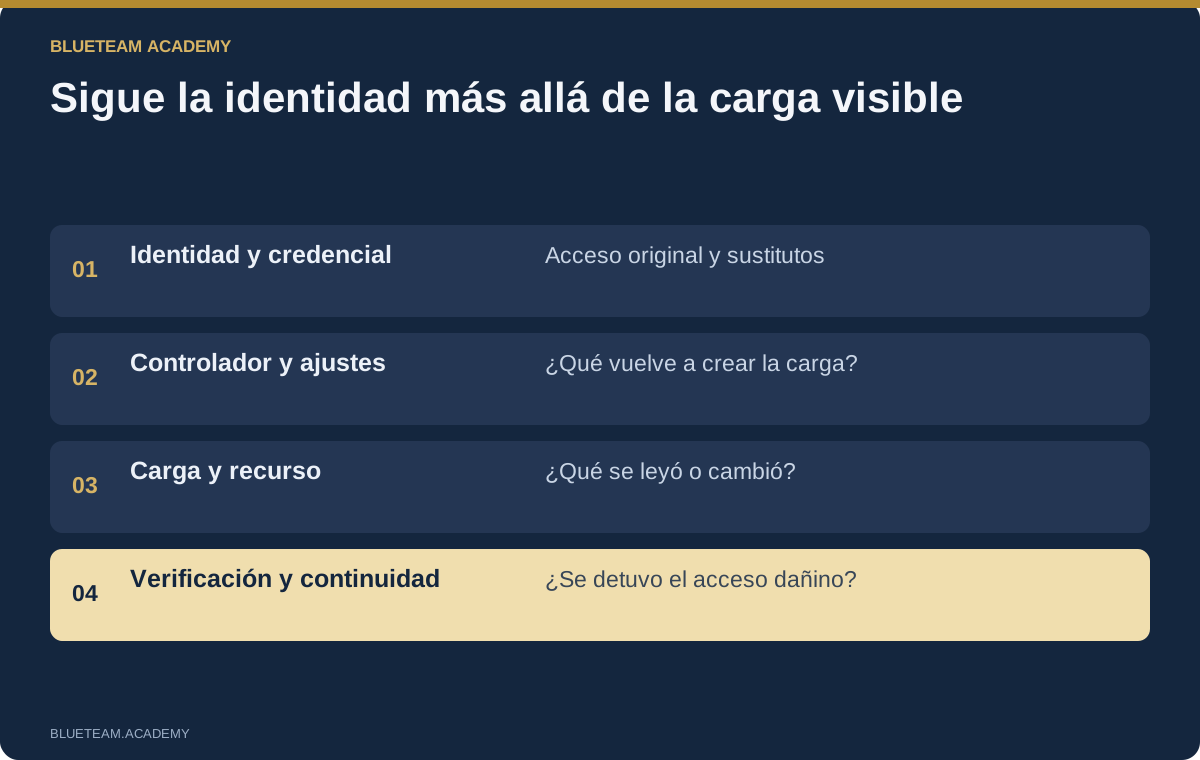
Piensa en vías de acceso. Si una clave expuesta crea otra, desactivar solo la original puede dejar una ruta. Pide un grafo de identidades, credenciales, permisos, operaciones y cambios posteriores. Cada enlace requiere evidencia o etiqueta de hipótesis. Conserva identificadores, emisión y recursos para distinguir operación ejecutada e intento denegado.
En contenedores incluye controlador y nodo. Eliminar un pod sospechoso puede provocar que se vuelva a crear. Revisa cuenta de servicio, admisión, digest de imagen, contexto de seguridad, montajes del host y observaciones del nodo. Una solicitud exitosa de listado de secretos se interpreta según los detalles registrados; el evento puede no contener sus valores.
El plan debe cubrir identidad, controlador, carga y credenciales expuestas. Las acciones destructivas quedan fuera del acceso de análisis. Comprueba en preproducción o proceso autorizado si reaparece la carga y si funcionan los servicios legítimos. La IA interna está expuesta a estos mismos riesgos. Su ubicación no elimina la necesidad de revisar identidades y configuración.
Distingue ransomware y problemas ordinarios de disponibilidad
Cifrado y destrucción exigen rapidez, pero no convierten todo síntoma en diagnóstico. Determina sistemas con cambios anómalos, proceso o identidad, continuidad de la actividad y servicios dependientes. Preserva evidencia volátil cuando no prolongue daños evitables. La persona que dirige la respuesta debe hacer explícito ese equilibrio.
Compara actividad sospechosa y mantenimiento aprobado. Una cuenta de despliegue puede ser legítima, pero no su uso en un servidor ajeno. Un panel de copias en verde no demuestra restauración exitosa. El éxito de un comando no prueba el objetivo de servicio. Incluye una restauración que mida el resultado empresarial real.
Versiones defectuosas, conexiones agotadas y errores de configuración también causan caídas. Un gran volumen puede ser ataque, demanda normal o efecto secundario. Compara recursos, cambios, errores y red. Si volver a la versión anterior resuelve la caída, documenta el hecho sin declarar automáticamente descartada la intención maliciosa.
El plan incluye alcance de contención, continuidad, pruebas, fuente fiable de restauración, aceptación y criterio de reversión. ¿Qué pasa si falla el primer intento o reconectar expone la misma debilidad? Un ejercicio útil hace afrontar ese fallo. «Hay copias» es preparación; «la restauración probada cumple estos criterios técnicos y empresariales» es un hallazgo verificado.
Investiga la cadena de suministro y los ataques a aplicaciones IA
La investigación de cadena de suministro conecta procedencia del software y exposición de credenciales. Compara código aprobado, dependencias resueltas, entorno de compilación, artefacto y digest desplegado. Una etiqueta conocida o firma válida no demuestra por sí sola el código esperado. Revisa qué vincula la firma o atestación, quién controlaba la identidad y si las entradas coinciden con la versión.
Entrega cambios del lockfile, registros de compilación e inventarios para una comparación acotada. No repitas una compilación desconocida en una estación privilegiada solo para reproducir el incidente. Identifica credenciales disponibles al runner y operaciones realizadas. Sigue el artefacto por digest durante distribución y despliegue. Una reconstrucción limpia puede producir otro hash: la reproducibilidad depende del proceso.
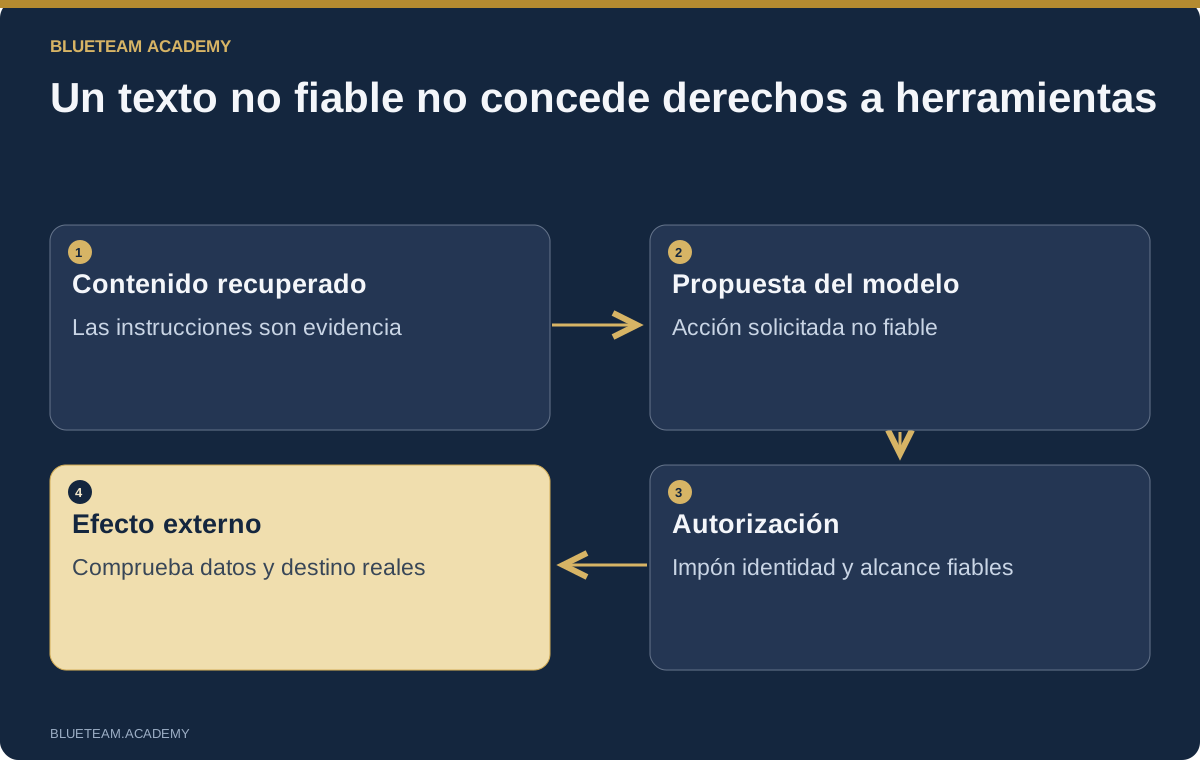
En IA existe otra cadena: contenido no fiable, propuesta del modelo, autorización de herramienta y efecto externo. Una instrucción maliciosa en un ticket recuperado puede influir sin cambiar la identidad de confianza. Comprueba si el despachador de herramientas la impone de forma independiente. Distingue una lectura entre empresas denegada de una acción saliente permitida.
Analiza el contenido sospechoso en contexto separado y sin las herramientas privilegiadas originales. Examina procedencia, argumentos, autorización, restricciones de destino y datos devueltos o transmitidos. Prueba el caso negativo: el texto sigue visible como dato, pero no autoriza lecturas ajenas ni envíos. Corrige el límite que falló y verifícalo. Pedir al modelo que ignore instrucciones malas no demuestra seguridad.
Conecta VirusTotal sin subir los datos del incidente
La reputación ayuda a priorizar, pero no sentencia todo el caso. Empieza por un hash conocido y una política aprobada de divulgación. Buscar un hash exacto solicita un informe existente, a diferencia de subir el archivo. Aun así revela a un tercero qué investigas. No es invisible ni automáticamente aceptable.
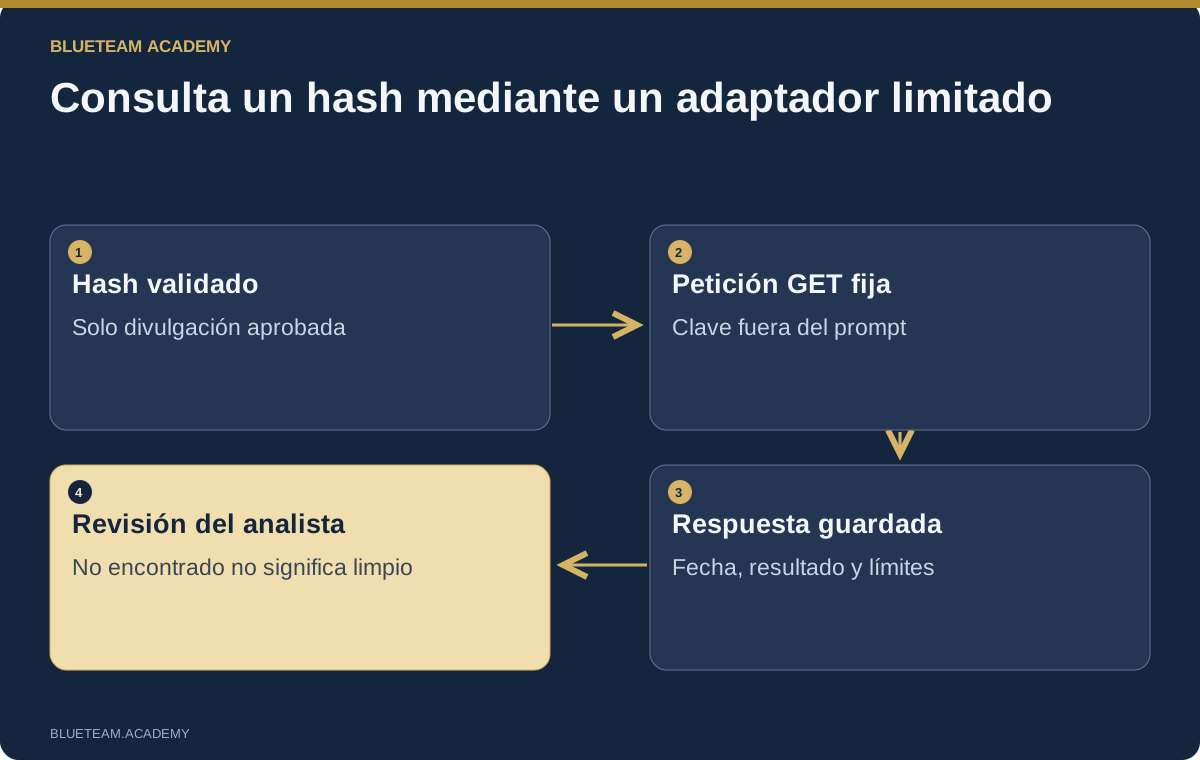
El endpoint de informes de archivos de VirusTotal recupera información por identificador. Un adaptador restringido puede aceptar solo SHA-256 válido, usar destino fijo, leer la clave de una variable protegida, rechazar redirecciones y limitar tiempos. Las pruebas no deben definir la URL ni la clave aparecer en el prompt. Revisa el derecho de uso comercial en las condiciones API de VirusTotal.
Pide interpretar una respuesta guardada con hora de consulta, fecha del informe y resultados. No encontrado no significa limpio. Un límite de solicitudes debe detener o aplazar, no provocar rotación de claves o intentos infinitos. Las detecciones son observaciones; dividirlas por el número de motores no da una probabilidad calibrada de incidente malicioso.
No subas documentos confidenciales, memoria, exportaciones de correo o archivos de clientes por una vía pública «para ver». Pueden incluir información personal, secretos y propiedad intelectual. Usa análisis privado aprobado cuando proceda. La formación puede enseñar éxito, ausencia y límite con respuestas guardadas, y ofrecer una consulta real opcional con cuenta autorizada.
Prepara la respuesta con IA y verifica el resultado
Una investigación con un buen informe final puede dejar activo el acceso dañino. Cada hallazgo debe conducir a preguntas de acción: qué cambiar, quién autoriza, qué preservar, qué función podría afectarse y cómo verificar el éxito. El asistente estructura el razonamiento, no se convierte en quien aprueba el cambio.
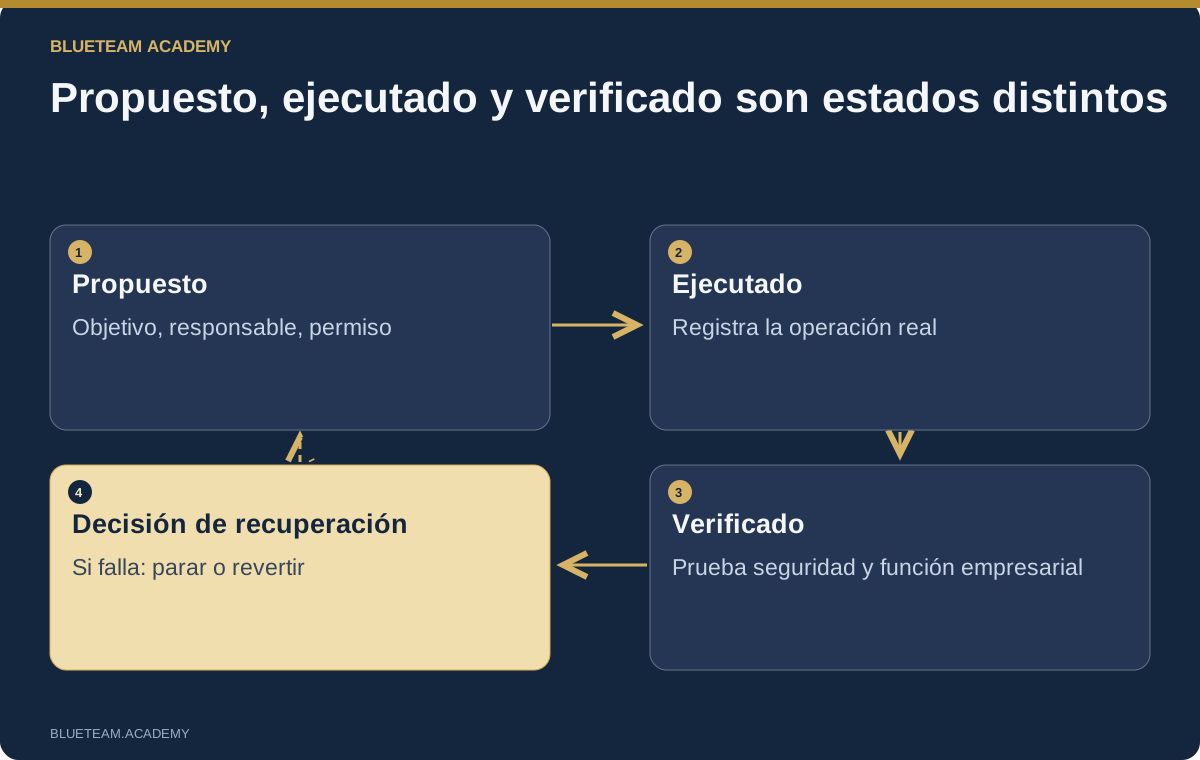
Separa propuesto, ejecutado y verificado. «Desactivar clave» es propuesta. Un registro de desactivación prueba ejecución. Una comprobación que rechaza la clave anterior, junto con la búsqueda de sustitutas, contribuye a verificar. No reduzcas los tres estados a una marca verde. Se aplica a reglas de correo, permisos, aislamiento y reversión de despliegues.
Lleva un diario con ID de acción, objetivo, fundamento, responsable, aprobación, efecto esperado, referencia de ejecución, resultado de verificación y condición de reversión. Incluye tiempos y dependencias. Si aislar interrumpe un pago crítico, registra continuidad y decisor. Si retrasar aumenta el daño, explica la autorización urgente y las pruebas que podrían perderse.
Recuperar exige criterios independientes. Prueba la vía no autorizada, persistencia y accesos alternativos, control reparado y servicio empresarial. Define una vuelta limitada y condiciones de parada o reversión. Una prueba fallida implica no continuar, no pedir que el informe suene más seguro.
NIST SP 800-61 Rev. 3 sitúa la respuesta dentro de la gestión del riesgo. Convierte lo aprendido en mejoras asignadas: registros ausentes, responsabilidades confusas, restauraciones poco probadas y permisos excesivos de agentes. El caso no termina solo porque la alerta deje de aparecer.
Revisa pruebas y razonamiento, no solo la redacción
Solicita entregables distintos para cada lector. El relevo técnico necesita identificadores, consultas, relaciones, incertidumbres, acciones y controles pendientes. Dirección necesita impacto, lo controlado, lo incierto, decisión y próxima actualización. Ambos deben reflejar el mismo estado. Un resumen ejecutivo no puede ser más categórico que su base técnica.
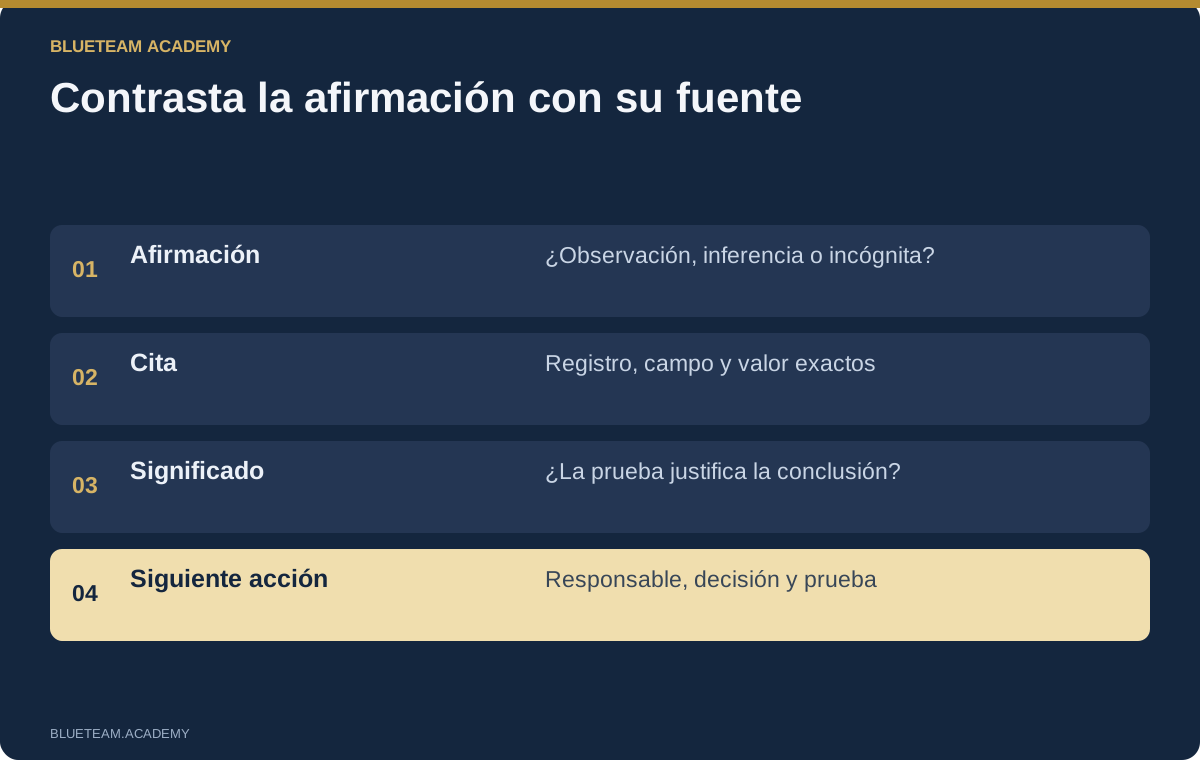
Contrasta cada frase importante. ¿Puedes abrir el registro? ¿Contiene el campo ese valor? ¿Justifica la interpretación? ¿La fuente es de otro caso? ¿Se presenta una propuesta como completada? ¿«Sin eventos en este export» se convirtió en «sin compromiso»? Son revisiones sustantivas, no gramaticales.
Usa un registro de afirmaciones: observación o inferencia, fuente, campo, limitación y próxima prueba. Un validador automático puede rechazar referencias inexistentes y valores inventados. No resuelve todas las cuestiones de significado. Una cita válida de inicio de sesión no demuestra que actuara el dueño de la cuenta. El juicio humano sigue siendo necesario cuando la conclusión supera el campo observado.
Guarda primera respuesta e informe corregido. Explica por qué cambió un juicio con nuevas pruebas. Pide a alguien reproducir el hallazgo decisivo sin leer toda la conversación. Si no encuentra consulta, fuente o supuesto, mejora las notas. Un informe útil permite continuar: qué hacer, qué no dar por hecho y qué resultado cambiaría la decisión.
Qué buscar en un curso de respuesta a incidentes con IA
Elige formación que haga investigar y responder, no acumular prompts atractivos. La primera pantalla debe explicar situación, alerta, sistemas, identidades y decisión. Las evidencias descargables necesitan procedencia y límites. Los ejercicios deben ofrecer pasos ejecutables, resultados reales inspeccionables y pruebas que puedan fallar.
Busca cobertura más allá de un proveedor: identidad, endpoint, archivos, red, aplicaciones, nube e IA. Importa aprender la siguiente pregunta, no solo el menú. La elección debe ser Claude, Codex/OpenAI O modelo local autorizado, con pruebas y criterios equivalentes. La infraestructura local puede ser opcional, no un obstáculo.
El curso de respuesta a incidentes con IA de BlueTeam Academy incluye 49 lecciones en inglés, 16 capítulos y 331 diapositivas narradas: unas cuatro horas y 27 minutos de audio, además de la práctica. Trece casos sintéticos adicionales complementan la investigación Aster/Birch y los talleres con evidencias públicas. Se practican hallazgos vinculados a fuentes, enriquecimiento controlado, ensayos de respuesta y recuperación. Se explica dónde acaba la simulación y comienza la validación real.
Los equipos pueden comparar interpretaciones, reproducir una consulta, cuestionar una contención y explicar una recuperación fallida. El certificado acredita requisitos de finalización, no garantiza competencia operativa ni sustituye práctica supervisada. Consulta el programa y los ejercicios y elige el inicio según responsabilidades y reglas de tratamiento de pruebas.
Respuesta con IA: preguntas prácticas
¿Qué debe enseñar primero un curso de respuesta a incidentes con IA?
Tipos de incidente, impacto empresarial y límites de las evidencias. Hay que distinguir observación e hipótesis antes de pedir análisis. Después, practicar el ciclo de lectura delimitada, resultado real, verificación y próxima decisión de investigación o respuesta.
¿Necesito Claude, Codex y un modelo local?
No. Elige una vía aprobada. Las mismas pruebas, instrucciones, consultas y criterios sirven con Claude, Codex/OpenAI o un modelo local adecuado. El navegador también vale si revisas y ejecutas los pasos. Instalación local y hardware empresarial son opcionales.
¿Puede la IA sustituir herramientas forenses?
Puede ayudar a usarlas, escribir analizadores y explicar resultados, pero siguen siendo necesarias adquisición y procesamiento fiables. Conserva originales, versiones y consultas reproducibles. Contrasta la interpretación con la salida real, incluidas ausencias y lagunas.
¿Es seguro conectar un agente directamente a producción?
Depende de controles y tarea aprobados. Empieza con copias o lectura muy limitada. Revisa identidad, permisos, herramientas, destinos y auditoría. Las acciones relevantes requieren autorización y verificación separadas. Una instrucción no impone por sí sola esos límites.
¿Cómo verificar un informe generado por IA?
Relaciona cada afirmación importante con registro y campo originales y evalúa la inferencia. Reproduce consultas, prueba alternativas y separa propuesta, ejecución y verificación. Una cita existente no justifica automáticamente la conclusión.
¿Se necesitan malware activo y datos privados?
No. Hay casos sintéticos, materiales inertes y pruebas públicas atribuidas. Se identifican originales, registros normalizados, reproducciones preparadas y respuestas simuladas. Datos reales, conexiones a modelos y cambios de producción requieren aprobación independiente.
Fuentes y lecturas adicionales
Referencias oficiales de marcos y funciones citados. Ejemplos, instrucciones, diagramas y método de revisión son materiales originales de la Academy.
- NIST — Incident Response Recommendations, SP 800-61 Rev. 3
- MITRE — Enterprise ATT&CK techniques
- MITRE — Indirect Prompt Injection, T1698
- MITRE ATLAS
- VirusTotal — File report API
- VirusTotal — Public and premium API usage
- Claude Code — Permissions
- Codex — Security
- AWS — CloudTrail data events
Usa datos y entornos autorizados. Los ejemplos ficticios y ejercicios sin conexión no prueban los hechos de un incidente real.


