
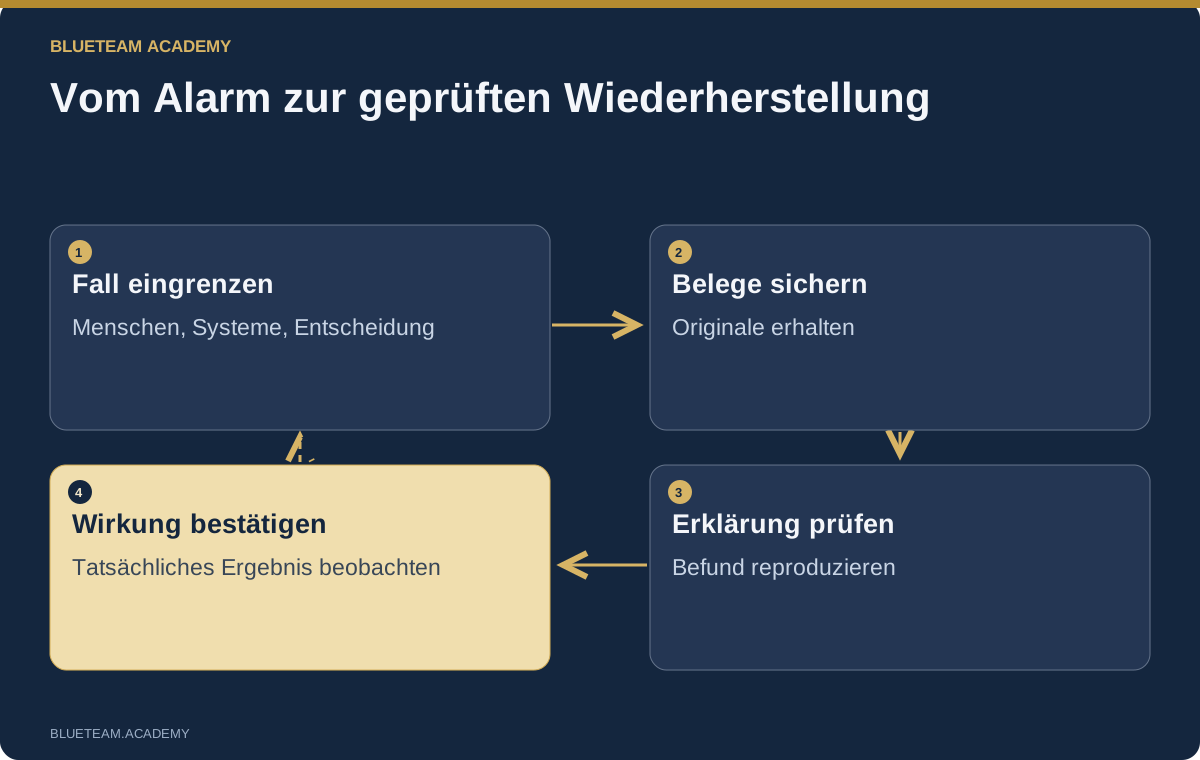
Die Kurzantwort
Ein guter Kurs für Incident Response mit KI vermittelt investigative Fragen, die Prüfung von Originaldaten, den kritischen Umgang mit Modellantworten und die Überprüfung von Gegenmaßnahmen. Wählen Sie Claude, Codex/OpenAI ODER ein freigegebenes lokales Modell. Sie brauchen nicht alle drei. Entscheidend ist, dass ein anderer Analyst den Befund reproduzieren und die gewählte Reaktion nachvollziehen kann.
Mit einer konkreten Lage und Entscheidung beginnen
Montag, 09:20 Uhr. Ein Mitarbeiter der Kreditorenbuchhaltung des fiktiven Unternehmens Riverton erhält eine Bitte, die Bankverbindung eines Lieferanten zu ändern. Die Nachricht steht in einem vertrauten E-Mail-Verlauf. Wenige Minuten später ruft der Lieferant an und bestreitet die Änderung. Gleichzeitig meldet ein Sicherheitssystem eine unbekannte Postfachregel. Die Finanzabteilung möchte wissen, ob sie die Zahlung stoppen soll. Das Identitätsteam fragt, ob das Konto gesperrt werden muss. Ihr Assistent kennt bisher keinen dieser Sachverhalte.
Hier beginnt die Untersuchung: mit einem Menschen, einem Geschäftsprozess, einer Beobachtung und einer folgenreichen Entscheidung. „Analysiere diesen Angriff“ liefert einem Modell zu wenig Kontext. „Prüfe anhand dieser Datensätze, ob die bestrittene Zahlungsanweisung mit unbefugtem Postfachzugriff zusammenhängt, und benenne die als Nächstes benötigten Belege“ ist ein klar begrenzter Auftrag. Im Kurs für KI-gestützte Incident Response und Untersuchung verbinden Sie die Beweisanalyse mit Übungen zur Eindämmung und Wiederherstellung.
Schreiben Sie eine kurze Fallbeschreibung, bevor Sie wahllos Daten sammeln. Benennen Sie den betroffenen Geschäftsprozess, das beobachtete Konto, die Systeme, die Alarmkennung, das Zeitfenster und die unmittelbare Gefahr. Halten Sie fest, wer eine Zahlung anhalten oder Zugriffsrechte ändern darf. Trennen Sie Verdacht und Beobachtung: Eine unbekannte Regel muss untersucht werden; sie beweist noch nicht, dass jemand sämtliche Nachrichten gelesen hat.
Die Beispiele dieses Artikels sind fiktive Lehrsituationen, keine vollständigen Berichte realer Kundenfälle. Sie zeigen, wie sich Belege auswerten lassen. Die Methode funktioniert mit unterschiedlichen Assistenten: Der Assistent strukturiert die Arbeit, während Originalquellen und beobachtbare Ergebnisse bestimmen, was tatsächlich bekannt ist.
Den Vorfall einordnen, bevor Sie die Daten auswählen
Ein gestohlener Sitzungstoken, ein verwundbarer API-Endpunkt, ein verschlüsselter Dateiserver und eine manipulierte Build-Pipeline werfen unterschiedliche Fragen auf. „Cyberangriff“ ist dafür zu ungenau. Beginnen Sie mit dem gefährdeten Geschäftsergebnis. Vertraulichkeit betrifft Daten, die zugänglich wurden oder das Unternehmen verlassen haben. Integrität betrifft unbefugte Änderungen an Daten, Zahlungen, Software oder Einstellungen. Verfügbarkeit betrifft die Frage, ob der Dienst seine Aufgabe noch erfüllt. Ein einziger Einbruch kann alle drei Schutzziele betreffen.
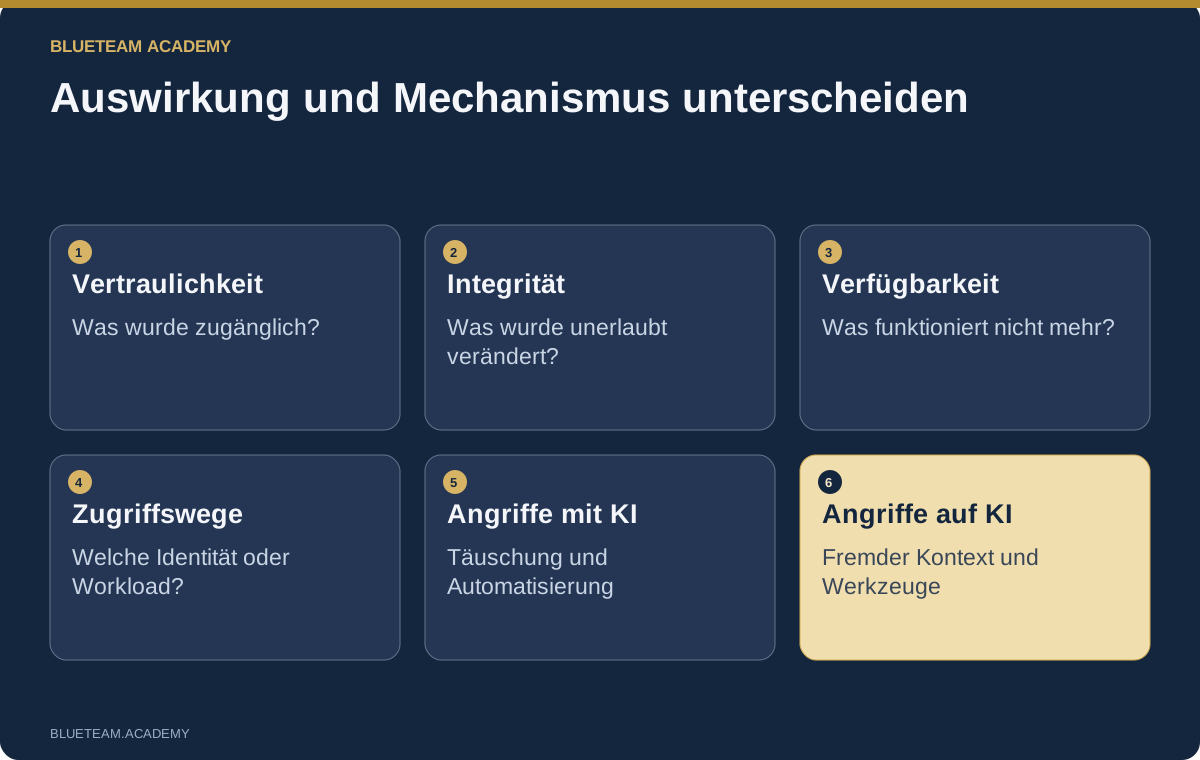
Prüfen Sie anschließend plausible Mechanismen. E-Mail-Betrug kann auf einer gefälschten Absenderadresse, einem kompromittierten Lieferantenpostfach oder einer gestohlenen Mitarbeitersitzung beruhen. Eine Anwendungsberechtigung kann nach einem Passwortwechsel weiterbestehen. Ransomware kann vor der Verschlüsselung Daten stehlen. Bei Linux können Webanwendung, Dienstkonto und geplante Aufgaben zusammenhängen. In Cloud- und Containerumgebungen sind Verwaltungsaktionen, Workload-Identitäten und die erreichten Ressourcen wichtig.
Unterscheiden Sie KI-unterstützte Angriffe von Angriffen auf KI-Systeme. Angreifer können mit KI überzeugende Nachrichten erstellen oder Routinearbeiten automatisieren, ohne eine eindeutige „KI-Signatur“ in den Opferprotokollen zu hinterlassen. Ein Anwendungsagent kann dagegen durch fremde Dokumente, manipulierte Suchinhalte oder zu weitreichende Werkzeugrechte beeinflusst werden. Untersuchen Sie das beobachtbare Verhalten und die versagte Sicherheitsgrenze. Behauptungen über das vom Angreifer verwendete Modell brauchen eigene Belege.
Fordern Sie eine kleine Hypothesentabelle an: möglicher Vorfalltyp, stützende Beobachtung, alternative Erklärung, entscheidende nächste Quelle und sofortige Schutzmaßnahme. Eine Aufzählung sämtlicher bekannter Angriffstechniken hilft wenig. Nützlich ist die begründete Auswahl der nächsten Prüfung und die Erklärung, wie deren Ausgang die Reaktion verändern würde.
Claude, Codex/OpenAI oder ein lokales Modell: ein Weg genügt
Eine Untersuchungsmethode sollte nicht mehrere KI-Abonnements voraussetzen. Claude, Codex/OpenAI und ein freigegebenes lokales oder unternehmenseigenes Modell können denselben Ablauf unterstützen: eine begrenzte Frage erhalten, erlaubte Daten prüfen, einen nächsten Schritt vorschlagen und ein überprüfbares Ergebnis liefern. Fähigkeiten und Bedienung unterscheiden sich. Der Beweismaßstab bleibt gleich.
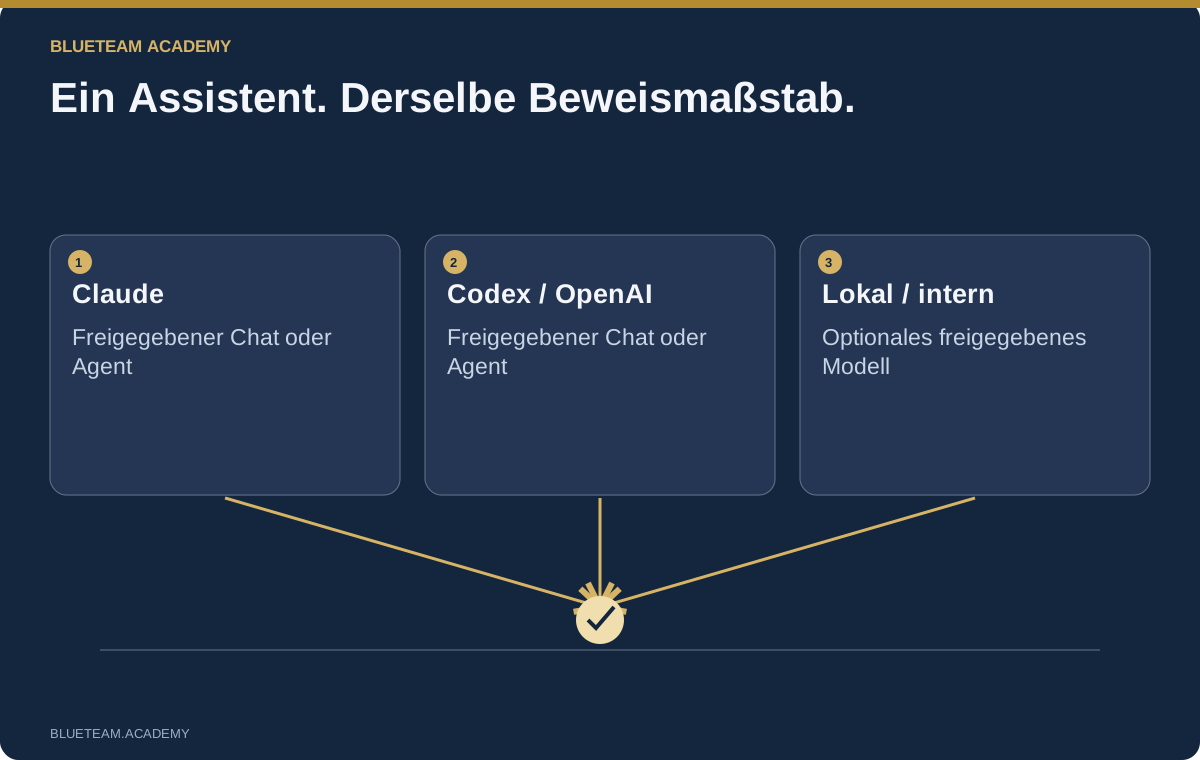
Ein Assistent im Browser ist ein geeigneter Einstieg. Übergeben Sie ausgewählte synthetische Datensätze oder freigegebene Auszüge, lassen Sie einen Leseplan erstellen, führen Sie die vorgeschlagene Abfrage selbst aus und geben Sie das tatsächliche Ergebnis zurück. Ein Kommandozeilenagent kann Dateien untersuchen und kleine Parser schreiben, benötigt dafür aber Ausführungsrechte. Prüfen Sie Berechtigungen, verbundene Dienste und beschreibbare Verzeichnisse, bevor Sie den Fall öffnen. Nutzen Sie die aktuelle Sicherheitsdokumentation für Codex beziehungsweise die Berechtigungsdokumentation von Claude Code. „Nur lesen“ im Prompt ersetzt keine Sandbox des Betriebssystems.
Lokale Modelle sind optional. Ein Modell wie Qwen3-14B muss an den konkreten Aufgaben geprüft werden: Felder extrahieren, Zeitstempel interpretieren, Widersprüche erkennen und fehlende Tatsachen nicht erfinden. Die Parameterzahl allein belegt keine Untersuchungsqualität. Ein unternehmenseigener Dienst braucht ebenfalls Authentifizierung, Falltrennung, Aufbewahrungsregeln und Kapazitätstests. Eine lokale Netzwerkadresse beweist nicht, dass jeder Verarbeitungsschritt lokal bleibt.
Wählen Sie die freigegebene Variante und dokumentieren Sie Anbieter, Modellkennung, Datum, relevante Einstellungen und angebundene Werkzeuge. Verschieben Sie einen sensiblen Fall nicht zu einem anderen Dienst, nur weil die erste Antwort enttäuscht. Präzisieren Sie zunächst die Frage und testen Sie das Ergebnis, bevor Sie den erlaubten Verarbeitungsbereich verändern.
Originaldaten vor stillen Änderungen schützen
Bewahren Sie Originale getrennt von Arbeitsmaterial auf. Eine zweckmäßige Fallablage unterscheidet Erfassungsnachweise, Originalbelege, abgeleitete Tabellen, Abfragen, Modellgespräche und Maßnahmenprotokolle. Wenn ein Assistent eine überzeugende CSV erstellt, ist diese ein abgeleitetes Artefakt und kein Ersatz für die Quelle. Speichern Sie Abfrage und Transformationsregeln zusammen mit dem Ergebnis.
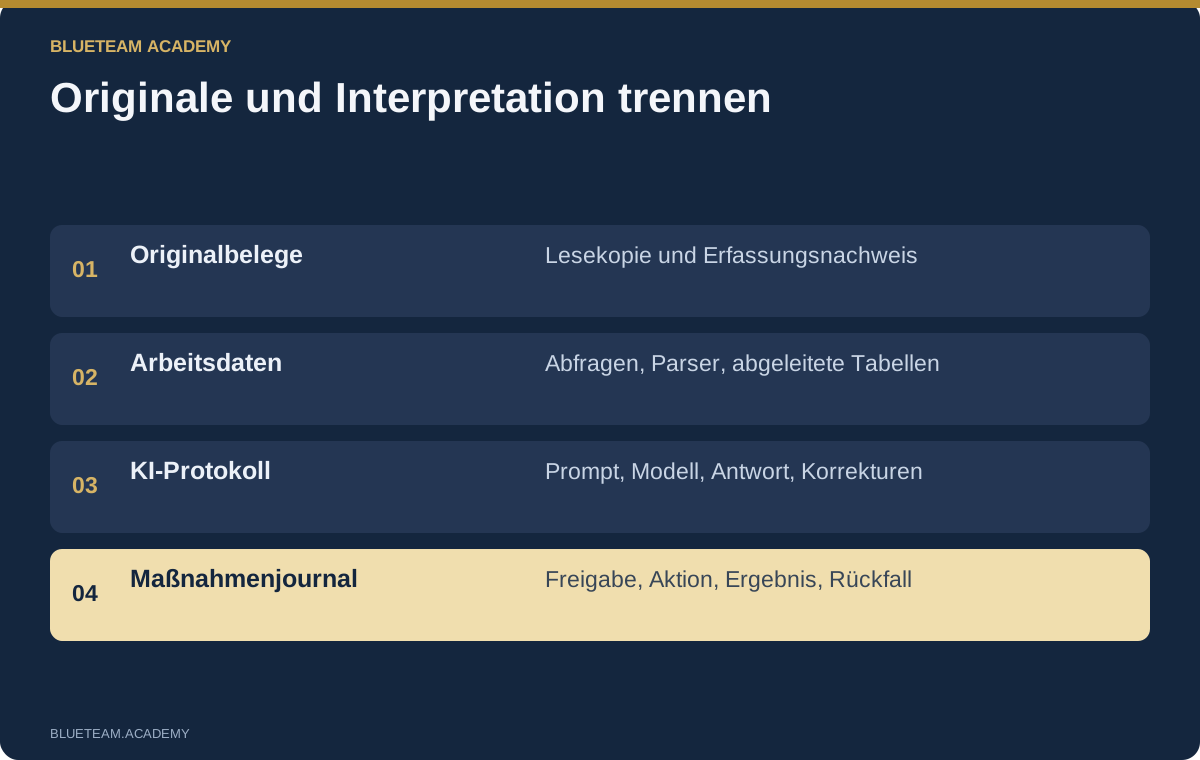
Führen Sie ein kurzes Beweisverzeichnis. Pro Element gehören eine dauerhafte Kennung, Quellsystem, Erfassungsmethode und -zeit, Ereigniszeitraum, Zeitzone, Filter und bekannte Lücken hinein. Eine Prüfsumme macht veränderte Bytes erkennbar. Sie beweist weder eine vollständige Erfassung noch die Vertrauenswürdigkeit des Quellsystems. Erklären Sie diesen Nutzen und diese Grenzen, wenn Sie einen Hash als Beleg verwenden.
Beschränken Sie den Assistenten auf eine Arbeitskopie. Andere Kundenordner, Produktionszugänge, Browserprofile und Geheimnisse des Response-Teams gehören nicht in seinen Zugriff. Behandeln Sie Protokolltexte, Dokumente und Dateinamen als nicht vertrauenswürdige Eingaben: Darin können Anweisungen eines Angreifers stehen. Das Modell darf diese als Beweismaterial lesen, aber sie dürfen keine Werkzeugrechte oder Datenzugriffe bestimmen.
Jedes Ergebnis braucht einen verständlichen Namen und nachvollziehbare Herkunft. Eine Prozesszeitleiste sollte Eingabedatei, Parser-Version, Abfrage, Zeitzonenannahme und ausgeschlossene Datensätze nennen. Speichern Sie die ursprüngliche Modellantwort vor der Bearbeitung. Sonst bleibt unklar, ob eine sichere Behauptung aus einer Quelle, von einem Analysten oder vom Modell stammt. Gute Fallnotizen sind eine praktische Schutzmaßnahme: Ein Kollege kann die Untersuchung fortführen, ohne das gesamte Gespräch rekonstruieren zu müssen.
Einen wiederholbaren Untersuchungsablauf verwenden
Fordern Sie zuerst einen Plan an, kein abschließendes Urteil. Der Assistent soll wenige reine Leseprüfungen vorschlagen, die jeweils benötigte Quelle nennen und erklären, welche konkurrierenden Deutungen der Test unterscheidet. Ein guter Plan enthält Abbruchbedingungen. Eine eng gefasste Frage erfordert nicht automatisch alle Mandantenlogs, alle Endgeräte und uneingeschränkten Zugriff.
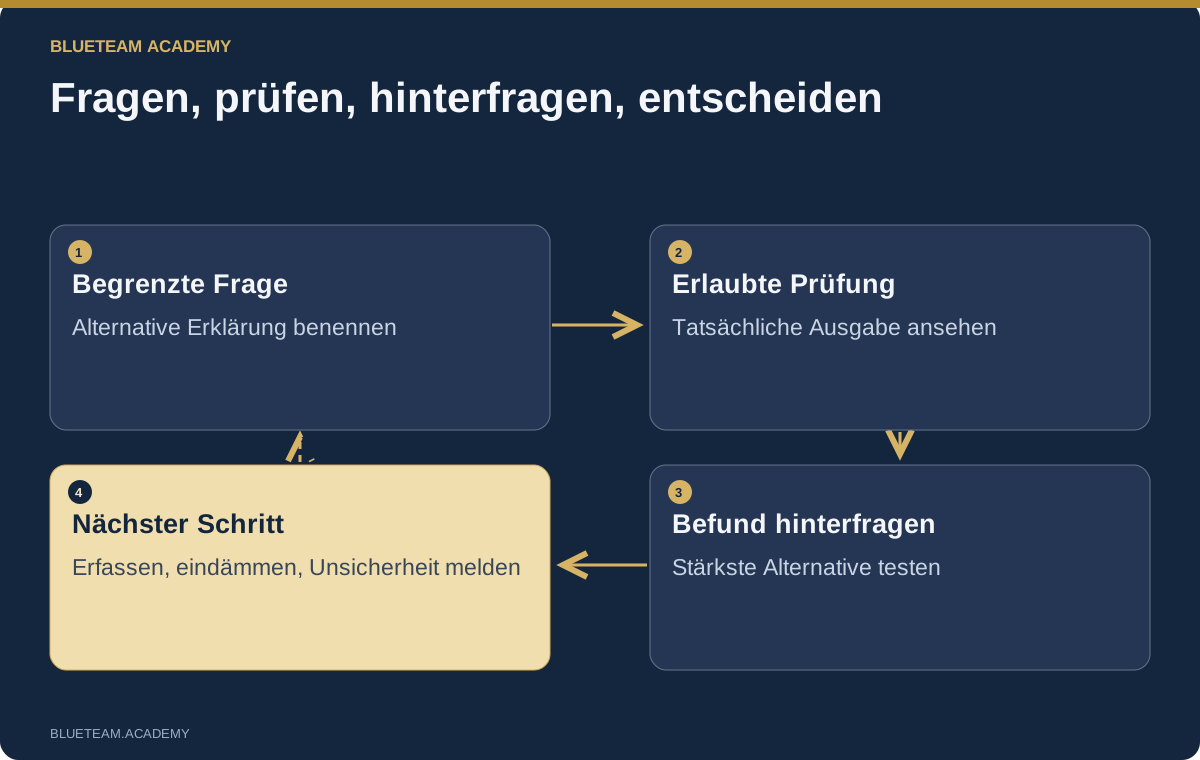
Analysiere ausschließlich die bereitgestellten Daten dieses Falls. Schlage zunächst höchstens sechs reine Leseprüfungen vor. Nenne jeweils Quelle, relevante Felder, Zeitfenster und alternative Erklärung. Führe keine Gegenmaßnahmen aus und erfinde keine fehlenden Datensätze. Trenne nach Rückgabe der Ergebnisse Beobachtungen, Schlussfolgerungen und Unbekanntes. Belege jede wesentliche Aussage mit einem konkreten Datensatz und Feld. Nenne abschließend die Frage, deren Antwort die Reaktion am ehesten verändern würde.
Prüfen Sie den Plan, führen Sie einen erlaubten Schritt aus und betrachten Sie dessen tatsächliche Ausgabe. Stimmen Zeitraum, Identitätsfeld und Datenbestand? Geben Sie dieses Ergebnis zurück und fragen Sie, welche Aussage es stützt und was offenbleibt. Bewahren Sie Abfrage und zurückgegebene Datensätze auf, nicht nur die Zusammenfassung des Dialogs.
Im zweiten Durchgang wird die erste Erklärung herausgefordert. Welche harmlose Erklärung passt noch? Welche Belege widersprechen der führenden Hypothese? Welche Erfassungslücke könnte das Urteil umkehren? Ein zweites Modell kann helfen, ist aber optional. Zwei Antworten mit derselben unbelegten Annahme ergeben keine unabhängige Verifikation. Reproduzieren Sie die entscheidende Datenverknüpfung selbst.
Schließen Sie jede Runde mit einer Entscheidung ab: weitere Quelle erfassen, eine genehmigte Schutzmaßnahme umsetzen, den Umfang eingrenzen oder eine konkrete Unsicherheit melden. So wird Prompting zu Untersuchungsarbeit. Ohne diese Entscheidung bleibt auch eine elegant formatierte Antwort womöglich ein weiteres Dokument, das im Vorfall niemand verwendet.
E-Mail-Betrug, gestohlene Sitzungen und Anwendungszugriffe untersuchen
Zurück zur bestrittenen Zahlung bei Riverton. Sammeln Sie Nachrichtenkennungen, Routing- und Authentifizierungsergebnisse, Postfachregeln, relevante Audit-Ereignisse und die Darstellung des Lieferanten. Erfolgreiches SPF, DKIM oder DMARC beantwortet Fragen zur Mailauthentifizierung, nicht zur Legitimität der Zahlungsanweisung. Das echte Absenderkonto kann kompromittiert oder eine echte Unterhaltung missbraucht worden sein.
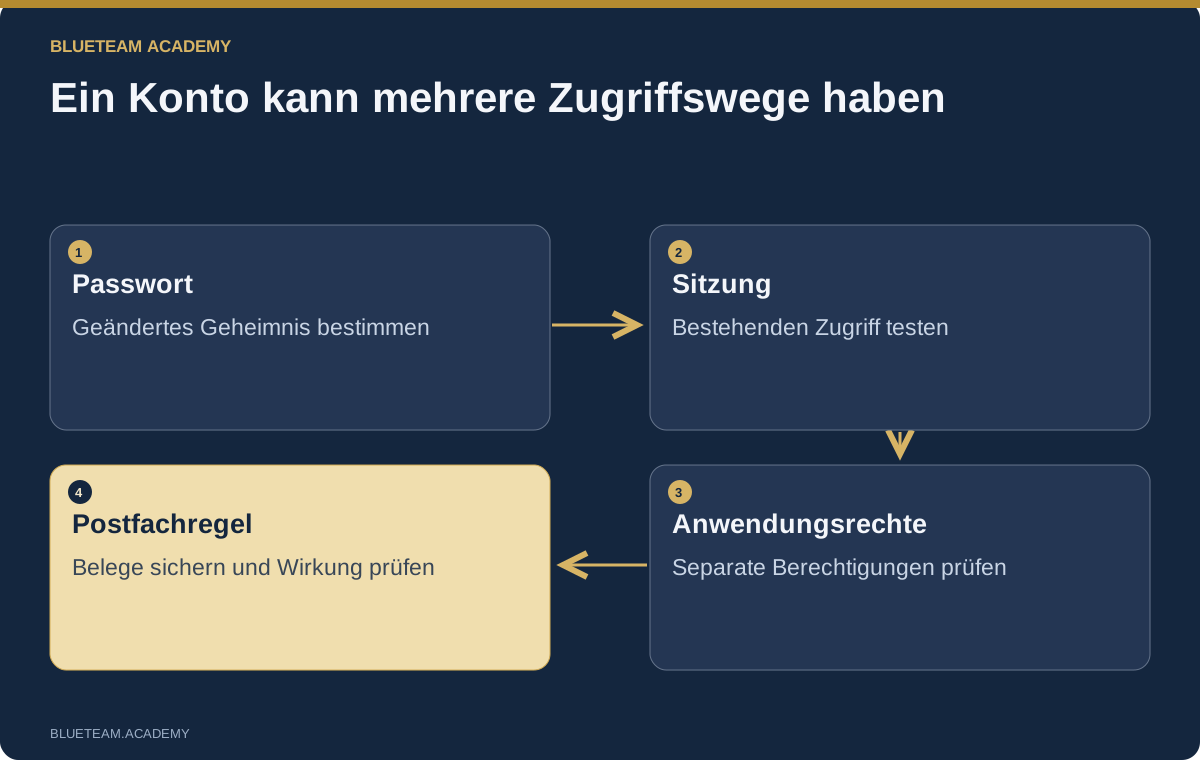
Lassen Sie die Regeländerung mit dem betreffenden Konto, der Anwendung oder Sitzung korrelieren. Prüfen Sie, welche Quelle den Akteur benennt und ob sie eine menschliche Anmeldung, eine Administratoraktion oder Anwendungszugriff beschreibt. Vergleichen Sie die Zeiten sorgfältig. Eine gemeinsam genutzte IP-Adresse oder eine bekannte Geräteangabe liefert Kontext, identifiziert aber nicht sicher die handelnde Person.
Trennen Sie vor der Reaktion die Zugriffswege. Passwortwechsel, Sitzungswiderruf, Entfernung einer Weiterleitungsregel und Widerruf einer Anwendungsberechtigung betreffen verschiedene Mechanismen. Melden Sie nicht „Konto abgesichert“, nur weil ein Befehl erfolgreich war. Sichern Sie Regel- und Audit-Belege, klären Sie die Freigabe jeder Änderung und prüfen Sie anschließend, ob der verdächtige Weg noch funktioniert. In einer Übung muss eine fehlgeschlagene Maßnahme beobachtbar sein und darf nicht nur in der Musterlösung stehen.
Bei Microsoft 365, Google Workspace und anderen Identitätsplattformen gelten dieselben Grundfragen: Welche Identität handelte über welche Sitzung oder Anwendung mit welcher Berechtigung an welcher Ressource, und mit welchem Ergebnis? Die Oberflächen unterscheiden sich, die Logik lässt sich übertragen. Nehmen Sie auch Zahlungsstopp und unabhängige Lieferantenprüfung in den Maßnahmenplan auf. Ein technisch erfolgreicher Kontoeingriff holt kein Geld zurück und bestätigt keine neue Bankverbindung.
Verdächtige Dateien analysieren, ohne Ausführung zu erfinden
Eine verdächtige ausführbare Datei liefert verschiedene Belegarten. Statische Analyse beschreibt Aufbau, Imports, Sektionen, Zeichenketten und Signaturinformationen. Endpunktdaten zeigen beobachtete Aktivität auf einem bestimmten Rechner. Eine Sandbox beschreibt einen Lauf unter ihren Bedingungen. Reputationsdienste liefern zusätzliche, andernorts erhobene Beobachtungen. Diese Quellen dürfen nicht unbemerkt füreinander eintreten.
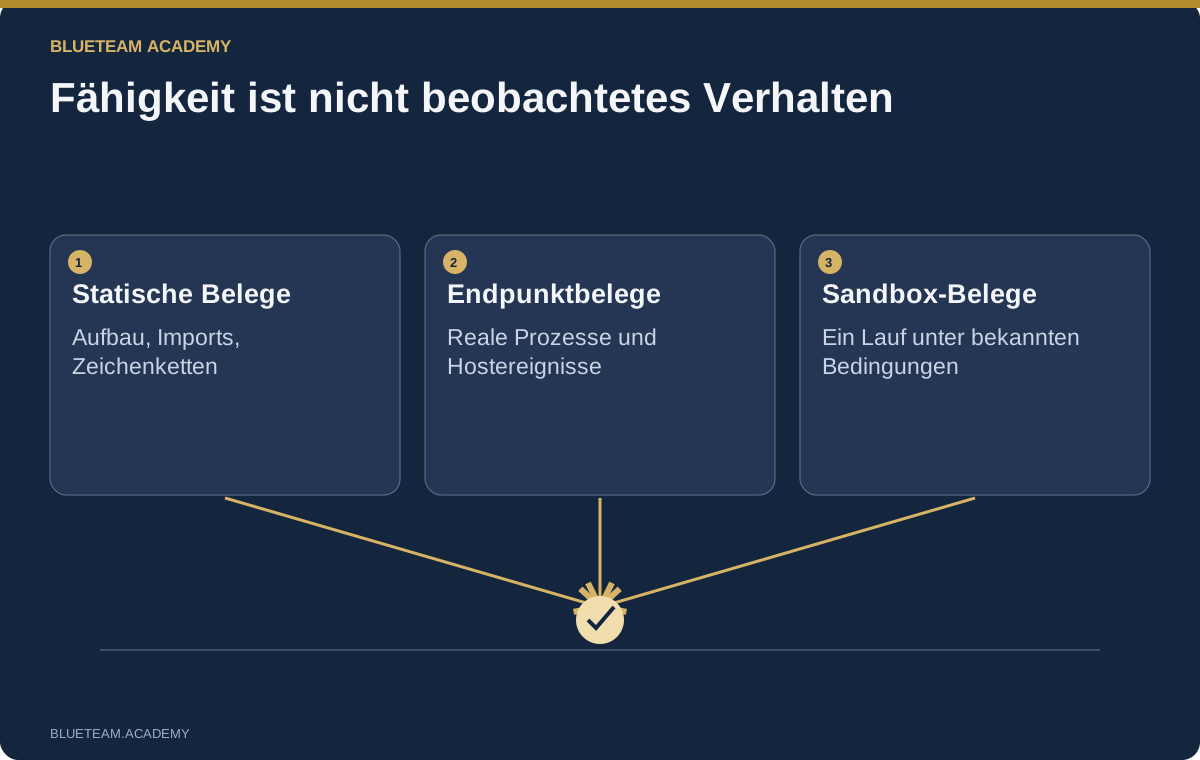
Angenommen, eine Datei importiert eine Netzwerkfunktion und ein Endpunktprotokoll zeigt einen PowerShell-Kindprozess. Das beweist weder Passwortdiebstahl noch Dokumentenverschlüsselung oder Kontakt zu jeder Zeichenkette mit Domainnamen. Lassen Sie Fähigkeiten, beobachtetes Verhalten und Hypothesen getrennt darstellen. Aussagen zur Ausführung benötigen die konkrete Prozessbeziehung und ihre Quelle. Eine fehlende Kommandozeile bleibt fehlend; das Modell darf kein bekanntes Angriffsmuster ergänzen.
Erzeugen Sie mit freigegebenen Analysewerkzeugen begrenzte Ausgaben, die der Assistent erläutern kann. PEStudio, ein Werkzeug zur Fähigkeitserkennung oder ein Disassembler beantworten unterschiedliche Fragen. Bewahren Sie Originalausgabe und Version auf. Bei einem vorgeschlagenen Dekodierungsschritt prüfen Sie die Operation und behandeln das Ergebnis als Daten. Führen Sie extrahierte Befehle nicht aus, nur um ihre Wirkung auszuprobieren.
Übungen können ungefährliche Artefakte, eigens erstellte Sandbox-Zusammenfassungen und ausgewählte öffentliche Belege mit klarer Herkunft nutzen. Lernende sollten den echten Hash der Probe berechnen, ihn von einer Beispielkennung unterscheiden und die zusätzlich benötigten Belege nennen. Auch Erkennungsregeln brauchen Tests: Eine YARA-Regel für einen verbreiteten API-Namen kann viele Fehlalarme auslösen. Verlangen Sie positive und harmlose Testproben und prüfen Sie die Ergebnisse vor einem möglichen betrieblichen Einsatz.
Logs, MFT-Einträge und Prozessidentitäten richtig verknüpfen
KI kann ein Logschema erklären, einen Parser entwerfen oder eine mögliche Ereignisfolge finden. Für die Rekonstruktion eines gesamten Einbruchs aus unbeschrifteten Exporten fehlen ihr dagegen entscheidende Voraussetzungen. Beginnen Sie mit Quellformat und Erfassungsumfang. Eine normalisierte Tabelle ist lesbarer, lässt aber möglicherweise Felder weg, die zwei Ereignisse auseinanderhalten. Der Rückweg zu den Originalen muss erhalten bleiben.
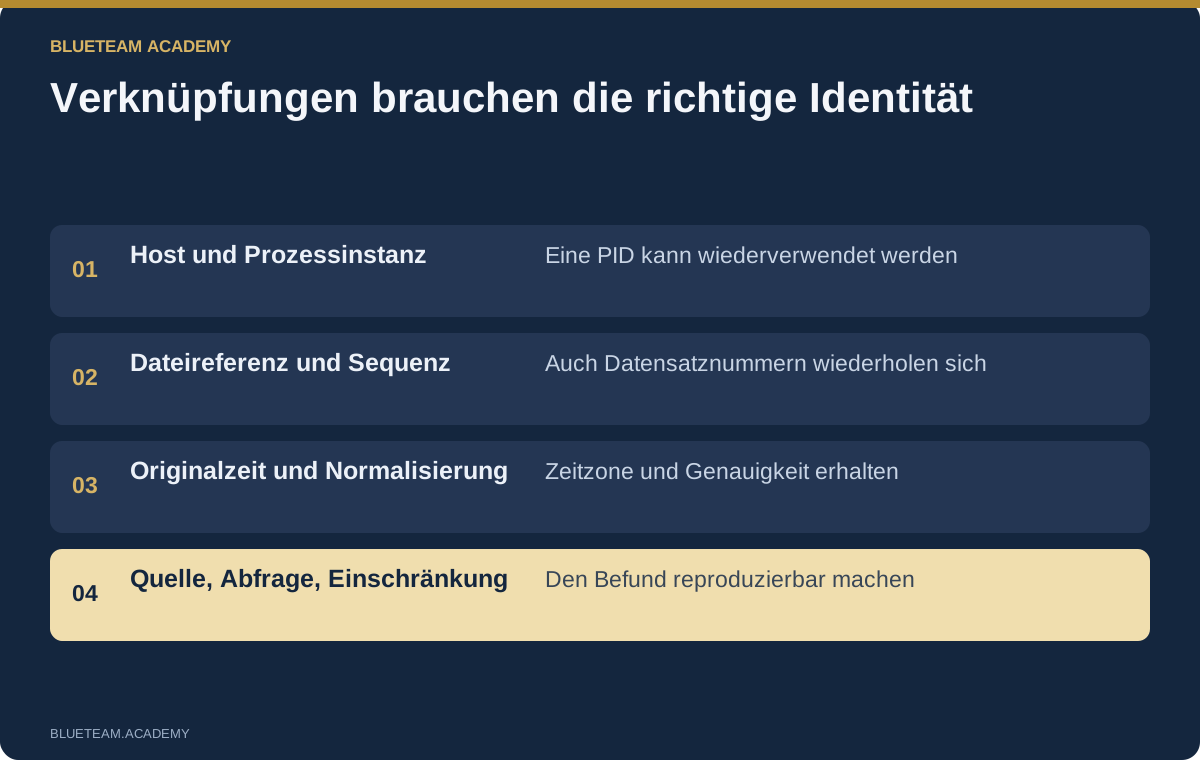
Unterscheiden Sie bei Windows zwischen einer Prozess-ID und einer dauerhaften Kennung der konkreten Prozessinstanz. Berücksichtigen Sie Host und Zeitraum bei Verknüpfungen. PIDs können wiederverwendet werden. Eine Eltern-Kind-Beziehung benötigt passende Quellfelder; ähnliche Namen und nahe Zeitstempel beweisen keine Abstammung. Bei Dateisystemdaten müssen Datensatzreferenz und Sequenznummer verstanden sein, bevor Treffer zusammengeführt werden. Ein wiederverwendeter MFT-Eintrag gehört nicht automatisch zur selben Datei.
Prüfen Sie Zeitangaben gesondert. Ereigniszeit, Erfassungszeit, Dateisystemzeiten und angezeigte Ortszeit beantworten unterschiedliche Fragen. Der Assistent soll verwendeten Zeitstempel, Zeitzonenoffsets, Genauigkeit und Uhrabweichungen nennen. Bewahren Sie den Originalwert neben dem normalisierten Wert auf. Ordnen Sie Ereignisse nicht genauer, als die Quelle es zulässt.
Geben Sie einen konkreten Auftrag: Kandidaten finden, genaue Verknüpfungsschlüssel zeigen, nicht zugeordnete Zeilen aufführen und ein Gegenbeispiel erläutern. Testen Sie die Abfrage mit einem bekannten positiven Fall und einem bewusst fehlenden Wert. Null Treffer bedeutet nur, dass die Abfrage in diesem erhobenen Bestand nichts fand. Daraus folgt nicht, dass auf einem unbeobachteten Endgerät kein Ereignis stattgefunden hat. Sichtbare Grenzen machen die Untersuchung belastbarer.
Datenabfluss mit Netzwerkbelegen prüfen
Eine ausgehende Verbindung ist ein Anhaltspunkt, kein vollständiger Exfiltrationsnachweis. Bestimmen Sie Quelle, Ziel, Protokoll, Zeitpunkt, gegebenenfalls verantwortlichen Prozess und Beobachtungspunkt. Firewall-Log, Proxy-Eintrag und Paketmitschnitt können unterschiedliche Aspekte derselben Aktivität erfassen. Erklären Sie vor dem Zusammenführen, was die Quelle tatsächlich misst.
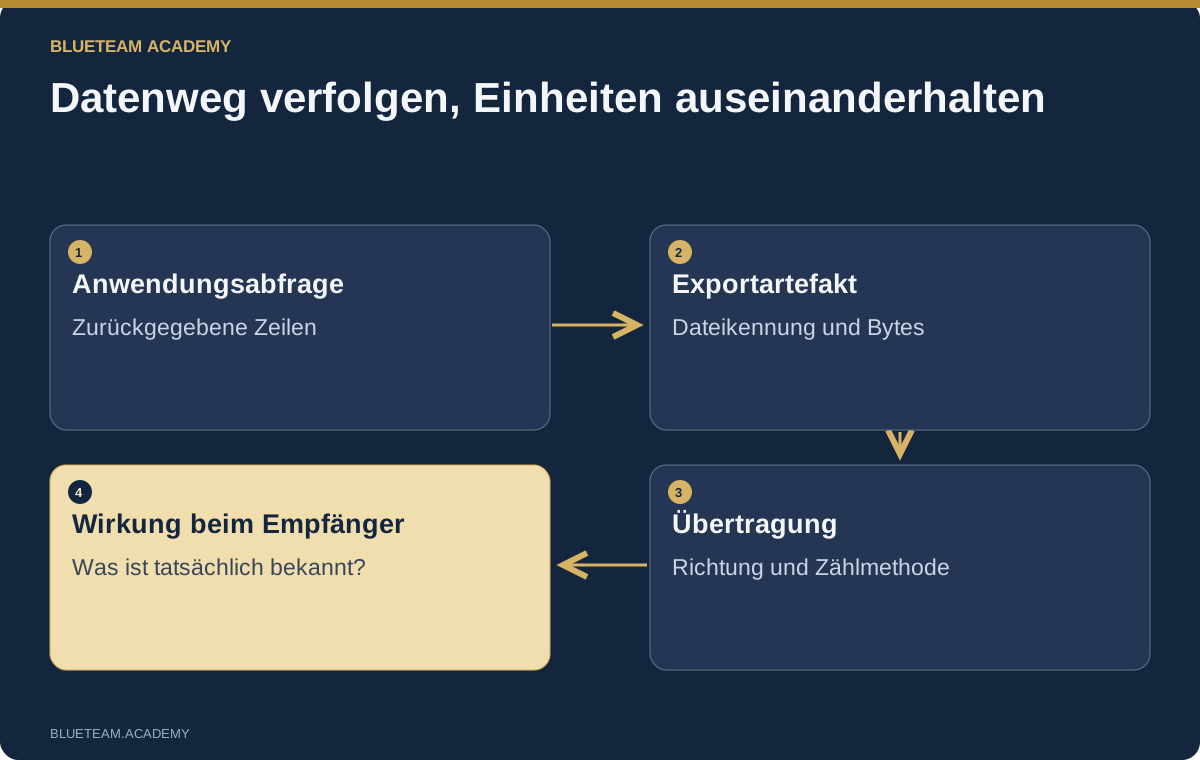
Bytezahlen sind eine häufige Fehlerquelle. Ein Mitschnitt kann erneut übertragene Nutzdaten enthalten, während ein Proxy auf Anwendungsebene zählt. TLS kann Inhalte verbergen, obwohl Verbindungsmetadaten sichtbar bleiben. Die Größe einer Antwort ist nicht gleich der Zahl eindeutiger Kundendatensätze. Verlangen Sie für jede Menge Einheit, Richtung, Quelle und Aggregationsmethode.
Ein stärkerer Datenabflussbefund verbindet Anwendungsabfrage, erzeugten Export, Dateikennung oder Hash, Zustellnachweis und Netzwerkbeobachtung. Prüfen Sie, ob ein im Alarm genannter Archivhash wirklich dasselbe Artefakt bezeichnet. Ein ähnlicher Dateiname genügt nicht. Kennzeichnen Sie belegte und hypothetische Teile der Kette. Selbst eine Upload-Anfrage beweist nicht immer, dass die Gegenseite den Inhalt gespeichert oder gelesen hat.
Ein hilfreicher Prompt lautet: „Zeige den belegten Weg von den Quelldaten bis zur ausgehenden Übertragung. Nenne für jede Verbindung den Originaldatensatz und die fehlende Prüfung.“ Fragen Sie anschließend nach einer alternativen Erklärung für denselben Verkehr. Ziele blockieren, Exporte sperren oder Anwendungsrechte ändern kann sinnvoll sein, braucht aber Zuständigkeit und Wirkungskontrolle. Eine gemeinsam genutzte IP zu sperren kann legitime Arbeit stören und einen anderen Abflussweg offenlassen.
ATT&CK mit Belegen verbinden statt Berichte dekorieren
MITRE ATT&CK schafft einen gemeinsamen Wortschatz für Angreiferverhalten. Nutzen Sie ihn, um Beobachtungen zu ordnen, benötigte Quellen zu erkennen und den Umfang zu kommunizieren. Ein Herstellerlabel darf dadurch nicht zur bestätigten Angriffskette werden. Das Modell muss das Verhalten hinter jeder Zuordnung erklären und den stützenden Datensatz nennen.
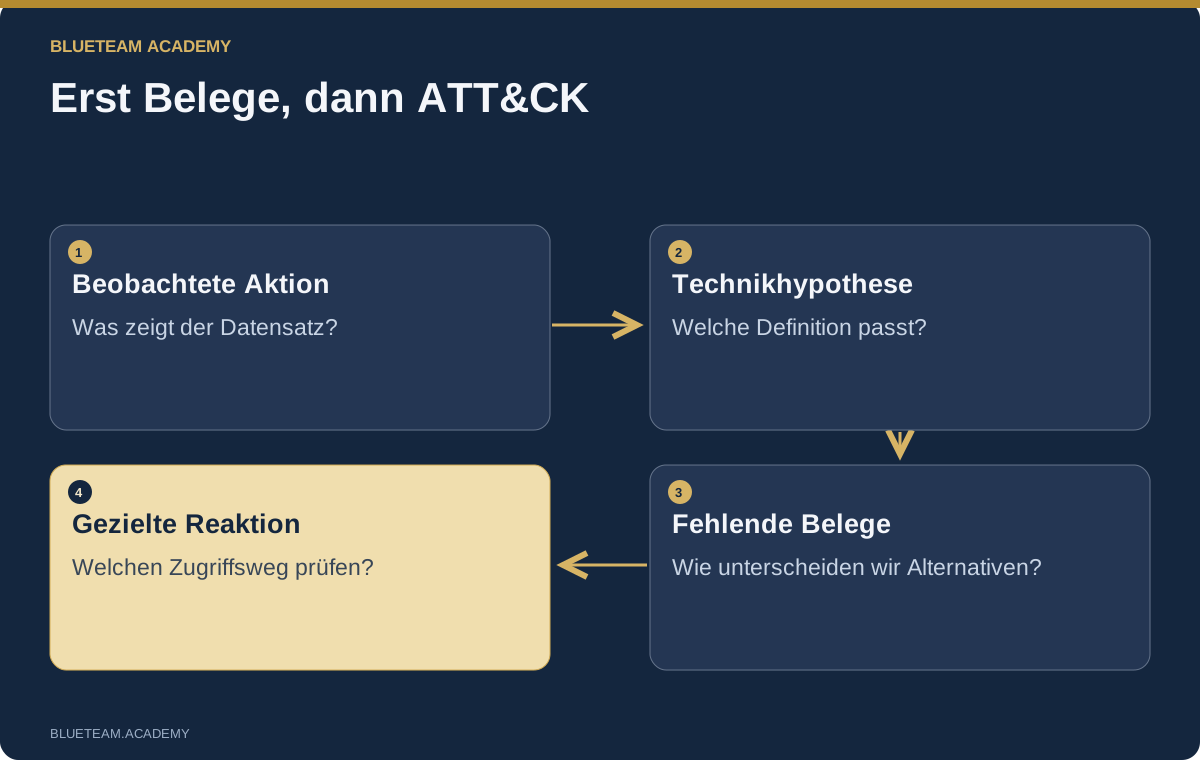
Eine Netzwerkanmeldung, eine gewährte Zugriffsprüfung auf eine administrative Freigabe, ein neu installierter Dienst und ein vom Dienstmanager gestarteter Prozess können eine Untersuchung lateraler Bewegung stützen. Sie beweisen weder Credential Dumping noch die Herkunft des Kontogeheimnisses. Fordern Sie Technik, beobachtetes Verhalten, Quellenkennungen, Sicherheit der Einschätzung und nächste Prüfung. Nicht belegte Kandidaten bleiben Hypothesen.
Prüfen Sie Zuordnungen anhand der aktuellen Enterprise-ATT&CK-Definitionen. Namen und Framework entwickeln sich weiter. Bei KI-Systemen liefern Einträge wie Indirect Prompt Injection zusammen mit MITRE ATLAS zusätzlichen Kontext. Eine vom Modell erinnerte Kennung ist keine maßgebliche Referenz.
Der praktische Nutzen liegt in einem besseren Erfassungs- und Maßnahmenplan. Bei vermuteter entfernter Dienstausführung fragen Sie nach Host- und Dienstereignissen, die sie von genehmigter Administration unterscheiden. Bei Anwendungszugriff prüfen Sie Berechtigung und Ressourcenoperationen. Eine Übersicht soll Beweislücken und Fragen offenlegen. Mehr farbige Technikfelder machen einen Fall nicht vollständiger und erklären noch nicht die Auswirkungen auf das Geschäft.
Linux-Server und fehlerhafte API-Autorisierung untersuchen
Ein Webservervorfall durchläuft mehrere Ebenen: Reverse Proxy, Anwendung, Betriebssystem und gegebenenfalls ausgehenden Netzwerkverkehr. Korrelieren Sie Anfragekennungen, Worker-Beziehungen, Pfade und Prozessabstammung, soweit vorhanden. Eine Shell kurz nach einem Upload verdient Aufmerksamkeit, aber zeitliche Nähe allein verbindet Anfrage und Prozess nicht beweiskräftig.
Prüfen Sie Anwendungs- und Hostdaten gemeinsam. Ließ der Upload einen eigentlich verbotenen Dateityp zu? War der Speicherort ausführbar? Unter welcher Identität lief der Worker? Gibt es zugehörige geplante Aufgaben, Dienständerungen oder ausgehende Verbindungen? Fassen Sie aufgeteilte Linux-Audit-Datensätze über die gemeinsame Ereigniskennung zusammen und erhalten Sie relevante Felder. Eine root gehörende Datei identifiziert nicht die Person, die sie erstellt hat.
API-Vorfälle verlangen oft andere Maßnahmen als eine Hostkompromittierung. Ein legitimer Nutzer kann Daten eines anderen Unternehmens anfordern, wenn der Server die Eigentümerschaft nicht prüft. Vergleichen Sie authentifizierte Identität, serverseitig ermittelten Mandanten, angefragtes Objekt und Zugriffsentscheidung. Ein vom Client oder Modell gelieferter Mandantenwert ist keine vertrauenswürdige Berechtigungsgrundlage.
Lassen Sie KI verwandte Wege und Negativtests vorschlagen: synchrone Exporte, Hintergrundjobs, Downloads, Cache-Ergebnisse und Sammelendpunkte. Prüfen Sie den Codepfad und führen Sie repräsentative Tests in einer erlaubten Umgebung aus. Ein Treffer für eine korrigierte Funktion beweist nicht, dass alle Wege abgesichert sind. Grenzen Sie historische Offenlegung anhand erhaltener Anfrage- und Zustellbelege ein und benennen Sie Lücken. Wiederherstellung bedeutet korrigierte Zugriffskontrolle plus weiterhin funktionierenden legitimen Zugriff.
Identitäten und Controller über die sichtbare Workload hinaus verfolgen
Trennen Sie Verwaltungsaktionen vom Zugriff auf eigentliche Daten. Berechtigungsänderungen, Schlüsselerstellung oder Änderungen an der Protokollierung erklären möglicherweise, wie Zugriff möglich wurde. Was tatsächlich gelesen oder geändert wurde, erfordert Ressourcenereignisse, sofern diese protokolliert werden. Prüfen Sie die Erfassungskonfiguration vor der Bewertung eines leeren Exports. Die CloudTrail-Dokumentation zu Datenereignissen zeigt, warum dieser Umfang wichtig ist.
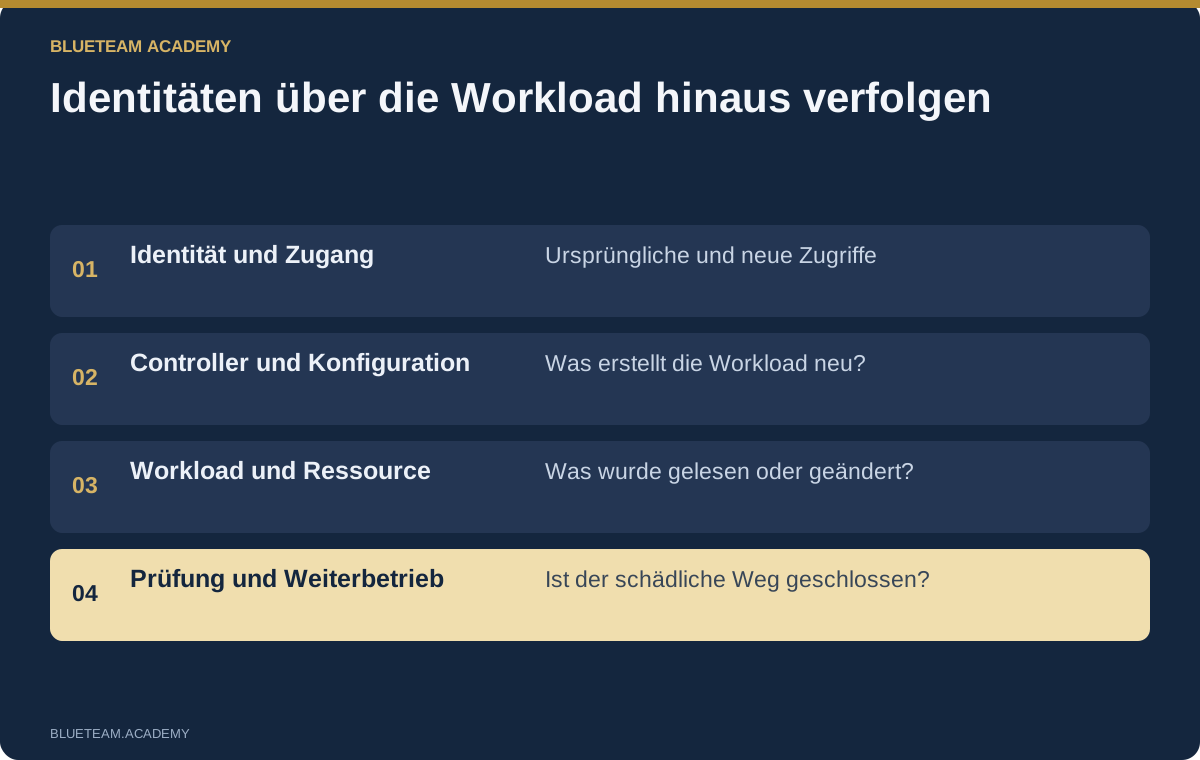
Denken Sie in Zugriffswegen. Erstellt ein offengelegter Schlüssel einen weiteren Schlüssel, reicht die Sperre des ursprünglichen nicht unbedingt aus. Lassen Sie Identitäten, Zugangsdaten, Berechtigungen, Ressourcenoperationen und Folgeänderungen verknüpfen. Jede Verbindung benötigt Belege oder eine ausdrückliche Hypothesenkennzeichnung. Kennungen, Ausstellungszeiten und Ressourcen helfen, ausgeführte Operationen von abgewiesenen Versuchen zu unterscheiden.
Bei Containern gehören Controller und Node-Kontext dazu. Das Löschen eines verdächtigen Pods kann dessen Neuerstellung auslösen. Prüfen Sie Service Account, Admission-Entscheidung, Image-Digest, Security Context, Host-Mounts und passende Node-Beobachtungen. Ein erfolgreicher API-Aufruf zum Auflisten von Secrets muss anhand der aufgezeichneten Antwortdetails bewertet werden; der Auditeintrag enthält möglicherweise keine Secret-Werte.
Der Eindämmungsplan muss Identität, Controller, Workload und offengelegte Zugangsdaten berücksichtigen. Destruktive Aktionen bleiben außerhalb der Analyseberechtigung. Testen Sie in Staging oder einem genehmigten Vorfallprozess, ob die Workload wiederkehrt und legitime Funktionen erhalten bleiben. Unternehmensinterne KI unterliegt denselben Infrastrukturrisiken. Ihr Standort ersetzt keine Prüfung von Identitäten und Konfiguration.
Ransomware von anderen Betriebsstörungen unterscheiden
Verschlüsselung und Zerstörung erzwingen schnelle Entscheidungen. Dringlichkeit macht aber nicht jedes Symptom eindeutig. Stellen Sie fest, welche Systeme ungewöhnliche Änderungen zeigen, welcher Prozess oder welche Identität beteiligt ist, ob die Änderungen weitergehen und welche Geschäftsleistungen davon abhängen. Sichern Sie flüchtige Belege, soweit dadurch keine vermeidbare Schädigung fortgesetzt wird. Die Einsatzleitung sollte diese Abwägung ausdrücklich treffen.
Vergleichen Sie verdächtige Aktivitäten mit genehmigter Wartung. Ein Deployment-Konto kann legitim sein, seine Nutzung auf einem fremden Dateiserver jedoch nicht. Eine grüne Backup-Anzeige beweist keinen erfolgreichen Restore. Eine erfolgreiche Befehlsausgabe belegt nicht das erreichte Wiederherstellungsziel. Messen Sie im Wiederherstellungstest die tatsächliche Dienstleistung.
Verfügbarkeitsprobleme entstehen auch durch fehlerhafte Releases, erschöpfte Verbindungspools oder Konfigurationsfehler. Hohes Anfragevolumen kann Angriff, legitimer Anstieg oder Folgeeffekt sein. Vergleichen Sie Ressourcenmetriken, Änderungshistorie, Anwendungsfehler und Netzwerkdaten. Behebt ein Rollback die Störung, dokumentieren Sie das Ergebnis, ohne daraus automatisch das Fehlen böswilliger Absicht abzuleiten.
Der Plan braucht Eindämmungsumfang, Notbetrieb, Beweissicherung, vertrauenswürdige Wiederherstellungsquelle, Abnahmetests und Rückfallkriterien. Was geschieht, wenn der erste Restore scheitert oder die erneute Verbindung dieselbe Schwachstelle öffnet? Eine gute Übung lässt Lernende diesen Fehlschlag bearbeiten. „Backups vorhanden“ beschreibt Vorbereitung; „der getestete Restore erfüllt diese Sicherheits- und Geschäftskriterien“ ist ein überprüfter Befund.
Lieferkettenangriffe und Angriffe auf KI-Anwendungen untersuchen
Lieferkettenuntersuchungen verbinden Softwareherkunft mit möglichen Zugangsdatenlecks. Vergleichen Sie freigegebenen Quellcode, Abhängigkeitsauflösung, Build-Umgebung, Artefakt und ausgerollten Digest. Ein bekannter Release-Tag oder gültige Signatur beweist allein nicht den beabsichtigten Codeinhalt. Fragen Sie, was Signatur oder Attestierung tatsächlich bindet, wer diese Identität kontrollierte und ob Eingaben und Release zusammenpassen.
Geben Sie Lockfile-Änderungen, Build-Logs und Deployment-Inventare für einen begrenzten Vergleich frei. Starten Sie einen unbekannten Build zur Reproduktion nicht auf einer privilegierten Arbeitsstation. Ermitteln Sie die dem Runner verfügbaren Zugangsdaten und die damit tatsächlich ausgeführten Operationen. Verfolgen Sie das betroffene Artefakt über seinen Digest durch Auslieferung und Betrieb. Ein sauberer Neubau kann einen anderen Digest ergeben; Reproduzierbarkeit hängt vom Build-Verfahren ab.
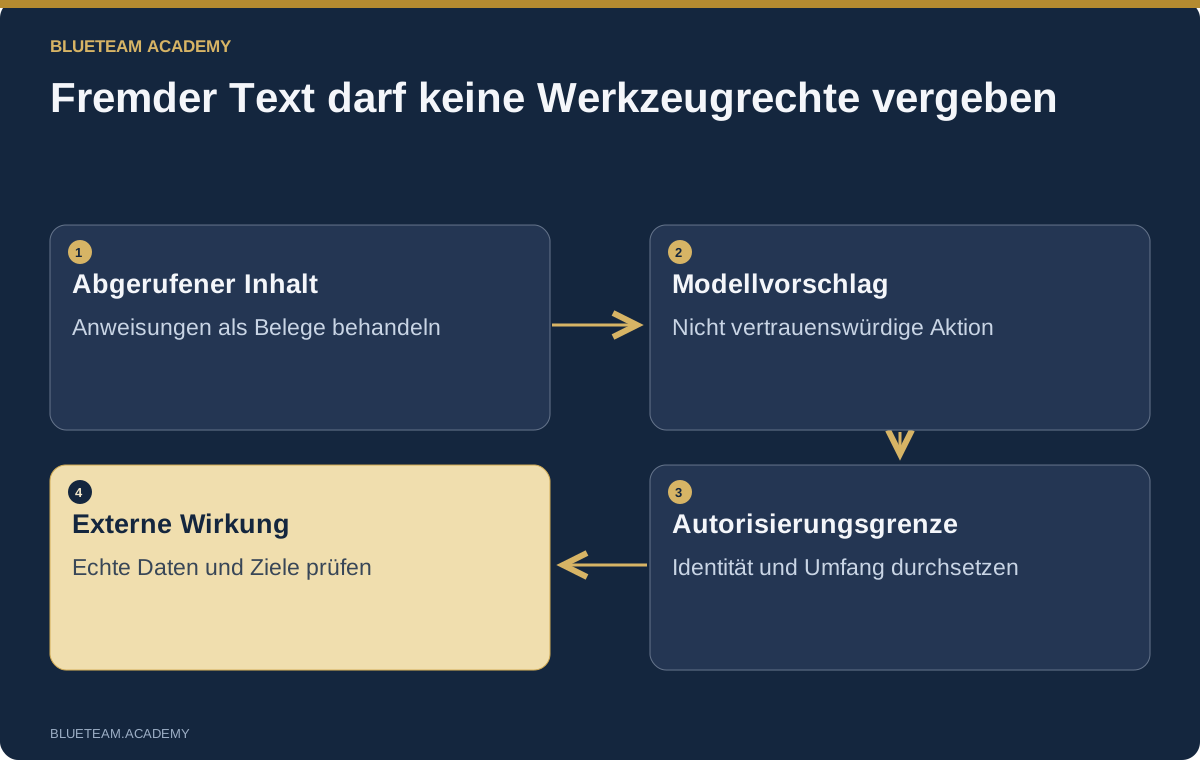
Bei KI-Anwendungen kommt eine weitere Kette hinzu: nicht vertrauenswürdiger Inhalt, Modellvorschlag, Werkzeugautorisierung und externe Wirkung. Eine bösartige Anweisung in einem abgerufenen Ticket kann das Modell beeinflussen, ohne die vertrauenswürdige Nutzeridentität zu ändern. Prüfen Sie, ob der Tool-Dispatcher diese unabhängig durchsetzt. Ein abgewiesener unternehmensübergreifender Leseversuch ist von einer erlaubten ausgehenden Aktion zu unterscheiden.
Untersuchen Sie verdächtigen Inhalt in einem separaten Kontext ohne die ursprünglichen privilegierten Werkzeuge. Prüfen Sie Herkunft der Retrieval-Daten, Werkzeugargumente, Autorisierungslogs, Zielbeschränkungen und tatsächlich zurückgegebene oder gesendete Daten. Testen Sie den Negativfall: Der schädliche Text bleibt als Daten sichtbar, kann aber weder fremde Lesezugriffe noch Übertragungen erlauben. Reparieren und testen Sie die versagte Grenze. „Ignoriere bösartige Anweisungen“ im Prompt genügt nicht als Sicherheitsnachweis.
VirusTotal anbinden, ohne den gesamten Vorfall hochzuladen
Reputationsinformationen können Prioritäten unterstützen, sind aber kein Urteil über den Gesamtvorfall. Beginnen Sie mit einem bekannten Dateihash und einer freigegebenen Offenlegungsregel. Eine exakte Hashabfrage fordert einen vorhandenen Bericht an und unterscheidet sich vom Datei-Upload. Trotzdem erfährt ein externer Dienst, was Sie untersuchen. Die Abfrage ist weder unsichtbar noch automatisch erlaubt.
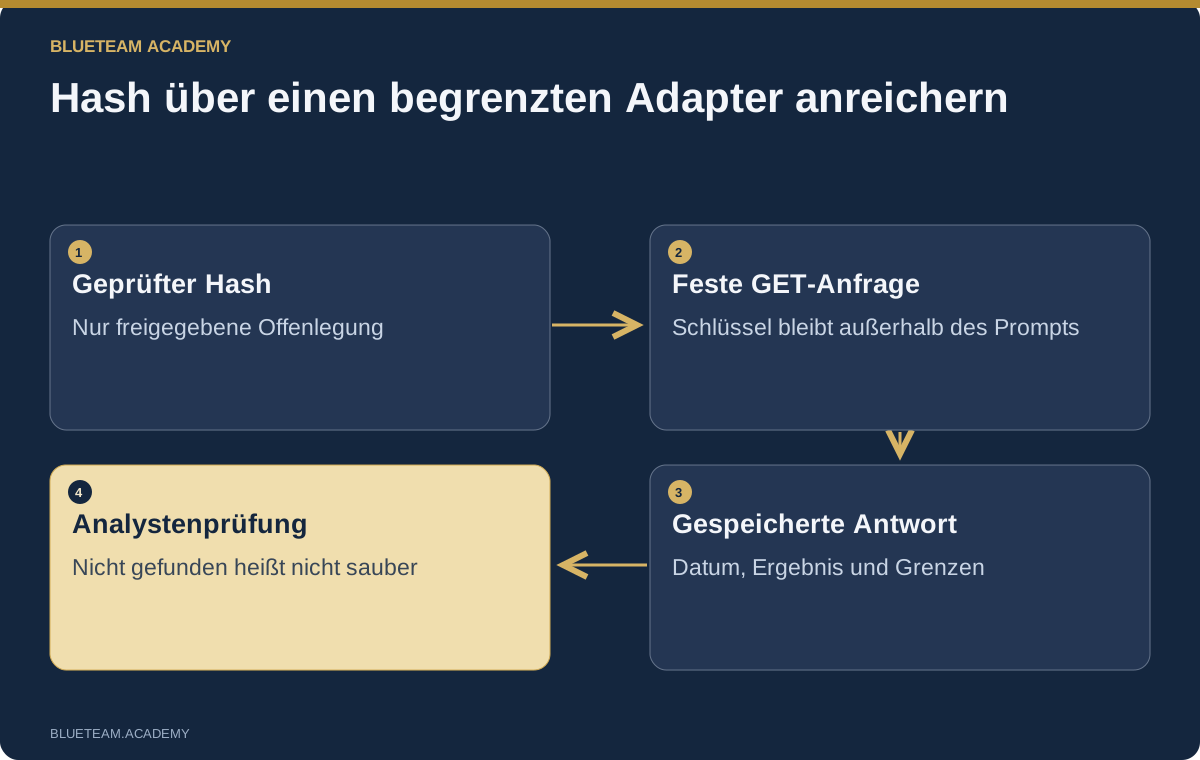
Der VirusTotal-Endpunkt für Dateiberichte liefert Informationen zu einer Kennung. Ein eng begrenzter Adapter kann ausschließlich gültige SHA-256-Werte akzeptieren, ein festes Ziel verwenden, den Schlüssel aus einer geschützten Umgebungsvariable lesen, Weiterleitungen ablehnen und Zeitlimits durchsetzen. Beweisdaten dürfen nicht die Ziel-URL liefern, und der Schlüssel gehört nicht in den Prompt. Prüfen Sie vor kommerzieller Nutzung die Berechtigung gemäß den API-Nutzungsbedingungen von VirusTotal.
Lassen Sie eine gespeicherte Antwort mit Abfragezeit, Berichtsdatum und relevanten Ergebnissen auswerten. Ein fehlender Bericht bedeutet nicht „sauber“. Bei Rate Limits muss die Abfrage stoppen oder warten, statt Schlüssel zu wechseln oder endlos zu wiederholen. Herstellererkennungen sind zu bewertende Beobachtungen. Ihr Anteil an allen Engines ist keine kalibrierte Wahrscheinlichkeit für einen bösartigen Vorfall.
Laden Sie vertrauliche Dokumente, Speicherabbilder, Postfachexporte oder Kundendateien nicht testweise über einen gewöhnlichen öffentlichen Ablauf hoch. Sie können personenbezogene Daten, Geheimnisse und geschützte Informationen enthalten. Nutzen Sie bei Bedarf eine freigegebene private Analyseumgebung. Ein Kurs kann Erfolg, nicht gefunden und Rate Limit mit gespeicherten Antworten lehren und einen echten Lookup mit autorisiertem Konto optional anbieten.
Gegenmaßnahmen planen und ihre Wirkung überprüfen
Eine Untersuchung mit einem schönen Abschlussbericht kann schädlichen Zugriff aktiv lassen. Jeder wichtige Befund muss zu Handlungsfragen führen: Was soll geändert werden, wer darf es freigeben, welche Belege sind zu sichern, welche Geschäftsfunktion könnte leiden und woran erkennen wir den Erfolg? Der Assistent strukturiert diese Überlegungen, er wird nicht zur Genehmigungsinstanz.
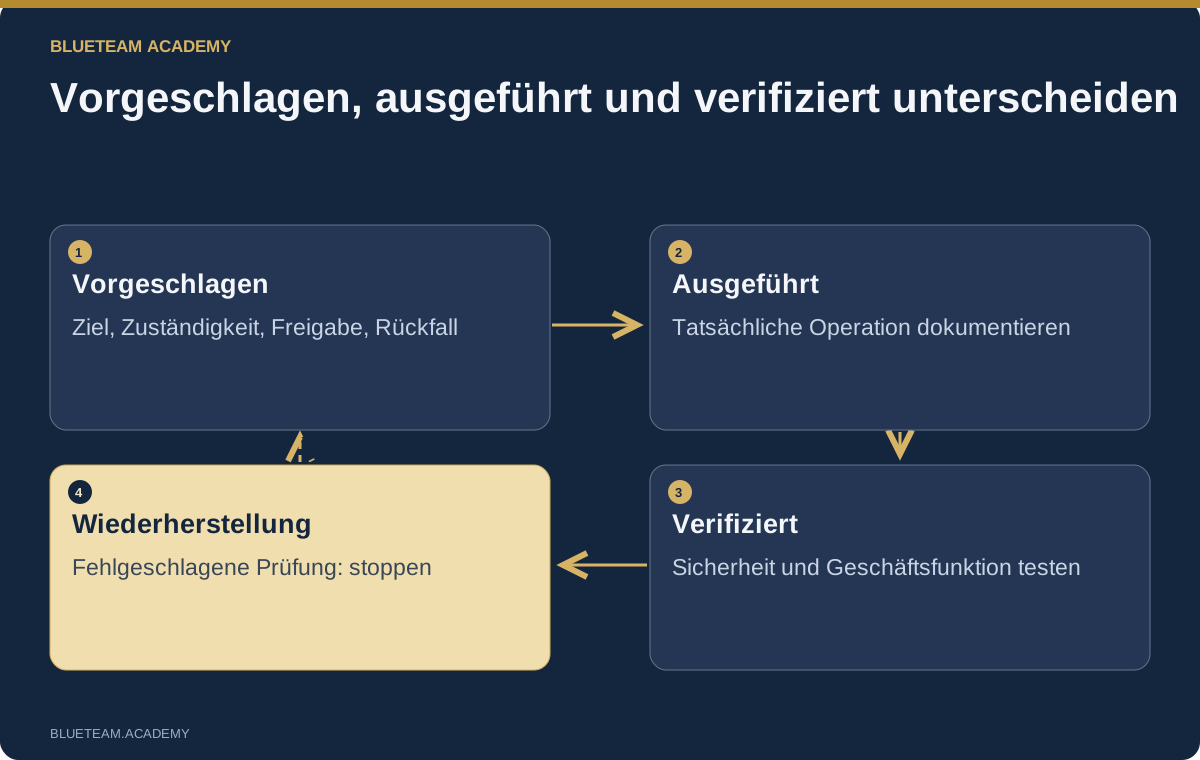
Trennen Sie vorgeschlagen, ausgeführt und verifiziert. „Schlüssel deaktivieren“ ist ein Vorschlag. Der Auditeintrag der Deaktivierung belegt die Ausführung. Ein kontrollierter Test, der den alten Schlüssel ablehnt, ergänzt um die Suche nach Ersatzschlüsseln, trägt zur Verifikation bei. Fassen Sie diese Zustände nicht in einem grünen Haken zusammen. Gleiches gilt für Postfachregeln, Anwendungsrechte, Hostisolation und Release-Rollbacks.
Ein Maßnahmenjournal enthält Aktionskennung, Ziel, Beweisgrundlage, Verantwortlichen, Freigabe, erwartete Wirkung, Ausführungsbeleg, Prüfergebnis und Rückfallbedingung. Halten Sie Zeiten und Abhängigkeiten fest. Unterbricht Hostisolation einen kritischen Zahlungsprozess, dokumentieren Sie Notbetrieb und Entscheider. Droht durch Verzögerung größerer Schaden, begründen Sie die dringende Freigabe und möglichen Beweisverlust.
Wiederherstellung braucht unabhängige Abnahmekriterien. Testen Sie den ursprünglichen unbefugten Weg, Persistenz und Alternativzugriffe, die reparierte Kontrolle sowie die Geschäftsfunktion. Definieren Sie begrenzte Rückkehr zum Betrieb und Stopp- oder Rückfallbedingungen. Ein fehlgeschlagener Test verlangt ein No-Go, keinen selbstsicherer formulierten KI-Bericht.
NIST SP 800-61 Rev. 3 ordnet Incident Response in das umfassende Cyberrisikomanagement ein. Machen Sie daraus konkrete Verbesserungen: Protokolllücken, unklare Zuständigkeiten, schwache Wiederherstellungstests und übermäßige Agentenrechte bekommen Verantwortliche. Ein Fall endet nicht allein dadurch, dass der sichtbare Alarm verstummt.
KI-Berichte anhand ihrer Belege prüfen
Verschiedene Leser brauchen unterschiedliche Ausgaben. Die technische Übergabe benötigt Kennungen, Abfragen, Quellenbeziehungen, Unsicherheiten, Maßnahmen und offene Prüfungen. Die Leitung benötigt Geschäftsauswirkung, kontrollierte und ungeklärte Aspekte, Entscheidung und nächsten Berichtstermin. Beide müssen denselben Vorfallzustand wiedergeben. Eine kurze Managementzusammenfassung darf nicht sicherer klingen als die technische Beweisgrundlage.
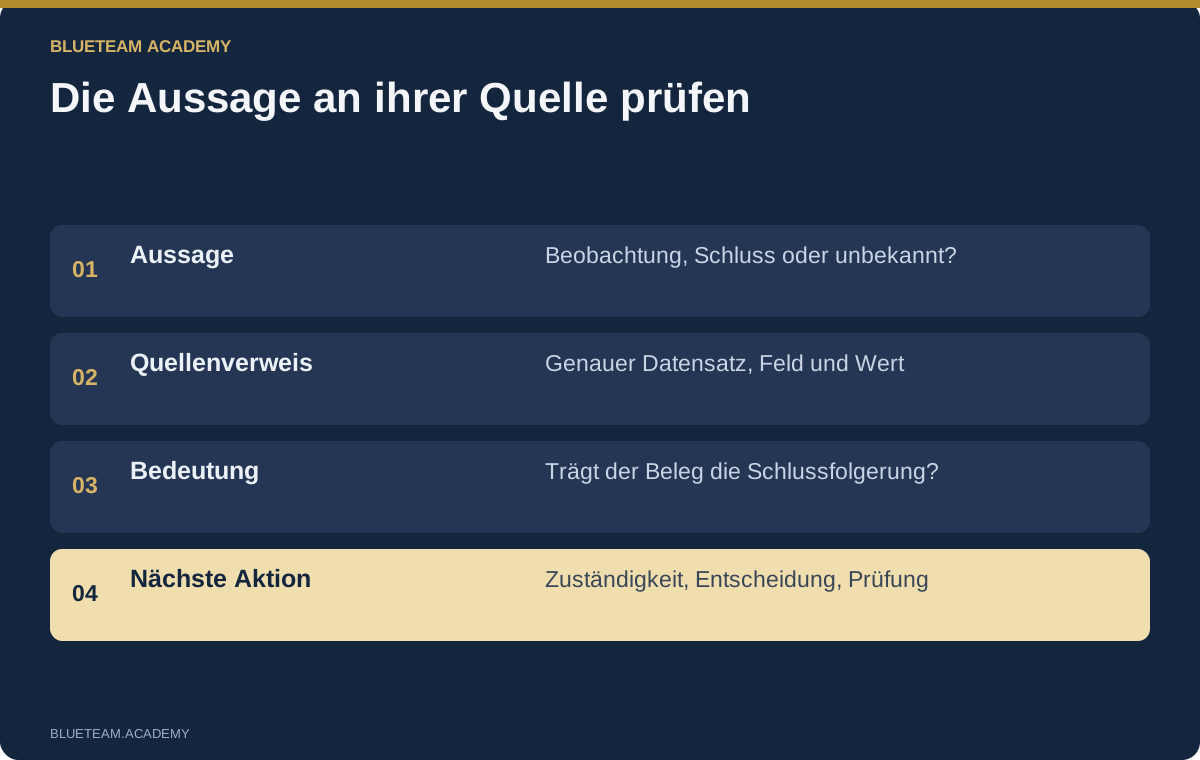
Prüfen Sie jeden wesentlichen Satz: Lässt sich der Datensatz öffnen? Enthält das Feld den behaupteten Wert? Stützt dieser die Interpretation? Stammt die Quelle aus einem anderen Fall? Wird eine vorgeschlagene Maßnahme als erledigt beschrieben? Wurde aus „keine Ereignisse in diesem Export“ ein „keine Kompromittierung“? Das ist fachliche Prüfung, nicht bloß sprachliches Korrekturlesen.
Führen Sie ein Aussagenverzeichnis mit Aussage, Beobachtung oder Schlussfolgerung, Quellenkennung, Feld, Einschränkung und nächster Prüfung. Automatische Prüfungen erkennen fehlende Kennungen und erfundene Werte. Sie entscheiden nicht jede Bedeutungsfrage. Ein korrekter Verweis auf ein Anmeldeereignis beweist nicht, dass der Kontoinhaber selbst handelte. Wo die Folgerung über das beobachtete Feld hinausgeht, bleibt menschliche Beurteilung nötig.
Bewahren Sie erste Antwort und korrigierten Bericht auf. Erklären Sie geänderte Schlussfolgerungen bei neuen Belegen. Lassen Sie einen Kollegen den wichtigsten Befund reproduzieren, ohne den gesamten KI-Dialog zu lesen. Findet er Abfrage, Quelle oder Annahme nicht, verbessern Sie die Notizen. Ein brauchbarer Bericht ermöglicht operative Übergabe: Der nächste Responder erkennt nächste Schritte, unzulässige Annahmen und entscheidungsrelevante offene Ergebnisse.
Woran Sie einen nützlichen KI-Incident-Response-Kurs erkennen
Wählen Sie Training, in dem Lernende untersuchen und reagieren, statt schöne Prompts zu sammeln. Der erste Bildschirm sollte Lage, Alarm, Systeme, Identitäten und Entscheidung erklären. Downloads brauchen Herkunft und Einschränkungen. Übungen benötigen ausführbare Schritte, überprüfbare echte Ergebnisse und Tests, die bei falscher Analyse oder Reaktion scheitern können.
Der Inhalt sollte über einen Anbieter hinausgehen: Identität, Endpunkt, Dateisystem, Netzwerk, Anwendung, Cloud und KI-Systeme gehören zusammen. Lernen Sie die nächste Frage, nicht nur den nächsten Menüpunkt. Die Wahl muss klar sein: Claude, Codex/OpenAI ODER ein freigegebenes lokales Modell, mit denselben Belegen und Abnahmekriterien. Lokale Infrastruktur darf ein optionaler Workshop sein, keine Teilnahmehürde.
Der KI-Incident-Response-Kurs von BlueTeam Academy umfasst 49 englische Lektionen in 16 Kapiteln und 331 vertonte Folien: etwa vier Stunden und 27 Minuten Audio zuzüglich Praxis. Dreizehn zusätzliche synthetische Vorfälle ergänzen die Aster/Birch-Untersuchung und Workshops mit öffentlichen Belegen. Lernende bearbeiten quellengestützte Befunde, kontrollierte Anreicherung, Maßnahmenproben und Wiederherstellungsentscheidungen. Die Grenzen zwischen Simulation und erforderlicher Produktionsprüfung werden benannt.
Teams können Deutungen vergleichen, eine kritische Abfrage reproduzieren, Eindämmungsvorschläge hinterfragen und einen gescheiterten Wiederherstellungstest erklären. Ein Abschlusszertifikat dokumentiert erfüllte Kursanforderungen, garantiert aber keine Einsatzkompetenz und ersetzt keine begleitete Praxis. Prüfen Sie Lehrplan und praktische Übungen und wählen Sie den Einstieg passend zu Aufgaben und Beweisverarbeitungsregeln Ihres Teams.
Incident Response mit KI: praktische Fragen
Was sollte ein KI-Incident-Response-Kurs zuerst vermitteln?
Vorfallarten, Geschäftsauswirkungen und Grenzen der Belege. Lernende müssen Beobachtungen von Hypothesen unterscheiden. Danach folgt der Ablauf aus begrenzter Leseprüfung, tatsächlichem Ergebnis, Verifikation und nächster Untersuchungs- oder Reaktionsentscheidung.
Brauche ich Claude und Codex sowie ein lokales Modell?
Nein. Eine freigegebene Variante genügt. Fallmaterial, Prompts, Abfragen und Prüfkriterien können mit Claude, Codex/OpenAI oder einem geeigneten lokalen Modell genutzt werden. Browserchat ist möglich, wenn Lernende Schritte prüfen und selbst ausführen. Lokale Installation und Unternehmenshardware sind optional.
Kann KI forensische Werkzeuge ersetzen?
KI kann Werkzeuge bedienen helfen, Parser schreiben und Ausgaben erklären. Zuverlässige Erfassung und Beweisverarbeitung bleiben erforderlich. Bewahren Sie Originale, Werkzeugversionen und reproduzierbare Abfragen auf und prüfen Sie die Interpretation einschließlich fehlender Felder und Erfassungslücken.
Darf ein Agent direkt auf Produktion zugreifen?
Das hängt von Aufgabe und freigegebenen Kontrollen ab. Beginnen Sie mit Kopien oder eng begrenztem Lesezugriff. Prüfen Sie Identität, Rechte, Werkzeuge, Netzwerkziele und Auditspur. Folgenreiche Maßnahmen benötigen getrennte Freigabe und Verifikation. Ein Prompt allein setzt diese Grenzen nicht durch.
Wie lässt sich die Genauigkeit eines KI-Berichts prüfen?
Verfolgen Sie jede wesentliche Aussage bis zum Originaldatensatz und Feld und prüfen Sie, ob die Interpretation folgt. Reproduzieren Sie wichtige Abfragen, testen Sie Alternativen und trennen Sie Vorschlag, Ausführung und Verifikation. Eine vorhandene Quellenangabe rechtfertigt nicht automatisch den Schluss.
Benötigt der Kurs echte Schadsoftware oder interne Unternehmensdaten?
Nein. Er verwendet synthetische Fälle, ungefährliches Übungsmaterial und öffentliche Belege mit Quellenangabe. Originale, normalisierte Daten, vorbereitete Wiedergaben und simulierte Maßnahmen sind gekennzeichnet. Unternehmensdaten, echte Modellverbindungen und Produktionsänderungen brauchen separate organisatorische Freigabe.
Quellen und weiterführende Informationen
Offizielle Referenzen zu den genannten Frameworks und Produktkonzepten. Beispiele, Prompts, Diagramme und Prüfmethode sind eigene Lehrmaterialien der Academy.
- NIST — Incident Response Recommendations, SP 800-61 Rev. 3
- MITRE — Enterprise ATT&CK techniques
- MITRE — Indirect Prompt Injection, T1698
- MITRE ATLAS
- VirusTotal — File report API
- VirusTotal — Public and premium API usage
- Claude Code — Permissions
- Codex — Security
- AWS — CloudTrail data events
Verwenden Sie freigegebene Daten und Umgebungen. Fiktive Beispiele und Offline-Übungen belegen keinen realen Vorfall.


