
Краткият отговор
Полезният курс по реакция при инциденти с AI учи как да задавате въпроси, които движат разследването, да проверявате оригиналните записи, да оспорвате изводите на модела и да установявате дали предприетите мерки работят. Изберете Claude, Codex/OpenAI ИЛИ одобрен локален модел. Не са ви нужни и трите. Критерият е един: друг анализатор трябва да може да повтори проверката и да обясни защо избраната мярка е оправдана.
Започнете с конкретна ситуация и решение, което трябва да вземете
Понеделник, 09:20 ч. Служител, който обработва плащания към доставчици във фиктивната компания Riverton, получава искане за промяна на банковата сметка на доставчик. Съобщението е част от позната кореспонденция. Няколко минути по-късно доставчикът се обажда и отрича да е изпращал такова искане. Системата за сигурност отчита и непознато правило в пощенската кутия. Финансовият отдел иска да знае дали да спре плащането. Екипът, който управлява достъпа, пита дали да блокира акаунта. Вашият AI асистент още не е виждал нито един от тези факти.
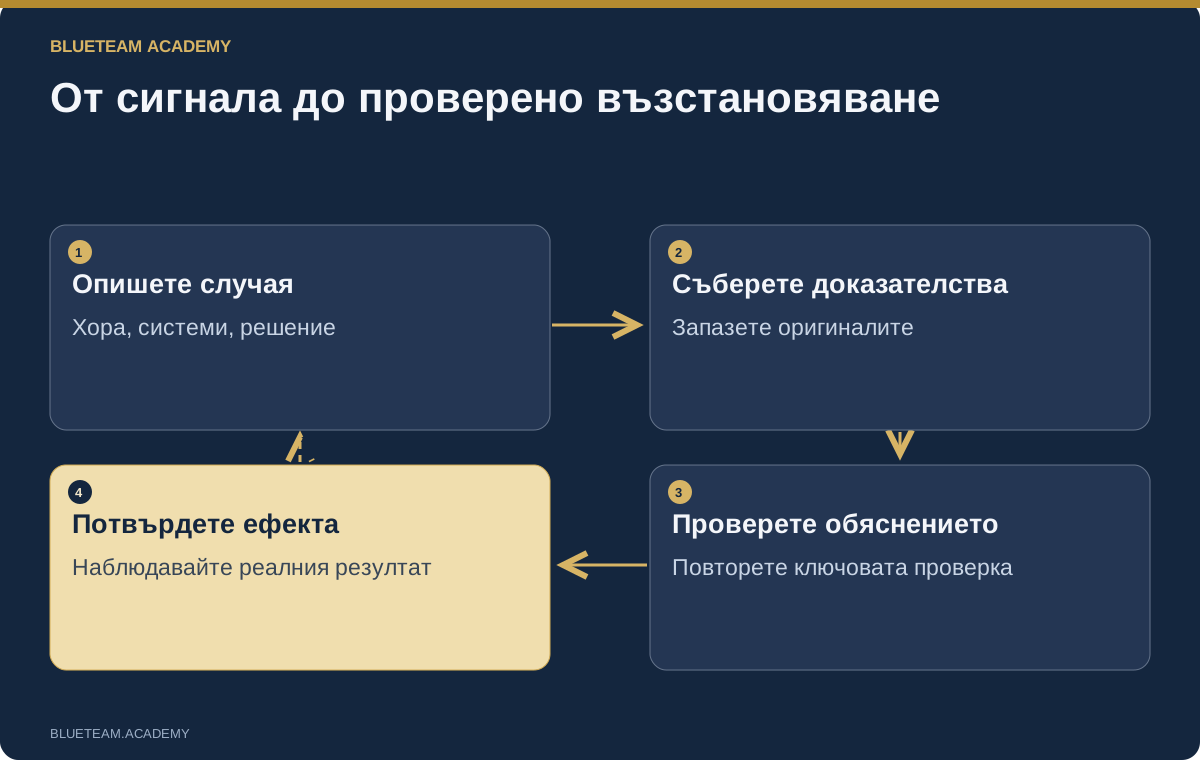
Така започва разследването: човек, услуга, наблюдавано събитие и решение с реални последици. „Анализирай този пробив“ не дава достатъчен контекст. „Установи дали оспореното искане за плащане е свързано с неоторизиран достъп до пощата, като използваш тези записи, и посочи какви доказателства липсват“ задава ясна задача. В курса по разследване и реакция при инциденти с AI анализът на доказателства е свързан с практически упражнения по ограничаване на инцидента и възстановяване.
Преди да съберете огромен обем данни, напишете кратко описание на случая. Посочете засегнатия бизнес процес, акаунта, системите, идентификатора на сигнала, времевия интервал и непосредствения риск. Запишете кой може да спре плащането или да промени достъпа. Разграничавайте подозрението от наблюдението: непознатото правило е повод за проверка, а не доказателство, че нападател е прочел всички писма.
Примерите в тази статия са измислени учебни ситуации. Те показват как да разсъждавате върху доказателства, а не представят реални клиентски разследвания. Методът е приложим с различни асистенти: използвайте избрания инструмент, за да организирате работата, а източниците и действителните резултати — за да установите какво наистина знаете.
Разпознайте вида на инцидента, преди да избирате доказателства
„Кибератака“ не е достатъчно конкретно описание на проблем. Открадната сесия, уязвим API, криптиран файлов сървър и компрометирана система за изграждане на софтуер изискват различни проверки. Започнете от това, което бизнесът може да загуби. Поверителността е свързана с данните, които са станали достъпни или са напуснали организацията. Целостта — с неразрешените промени в данни, плащания, софтуер или настройки. Наличността — с това дали услугата продължава да изпълнява предназначението си. Един пробив може да засегне и трите.
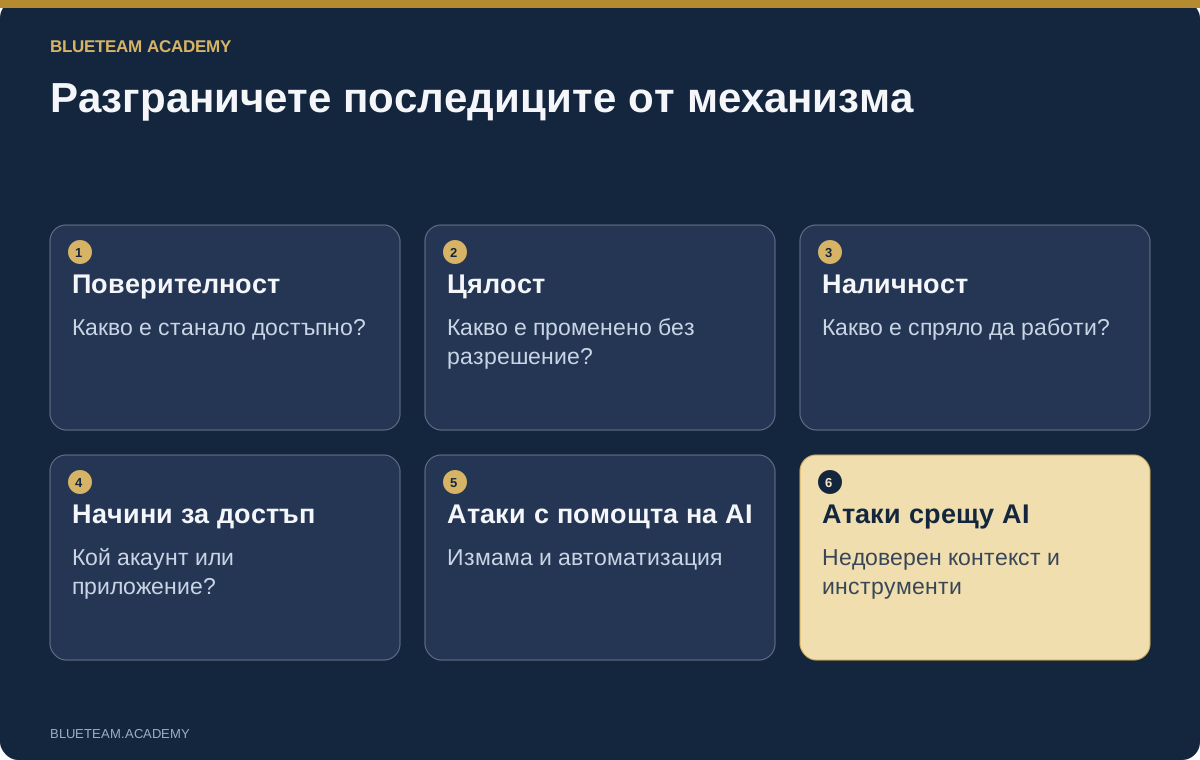
После разгледайте възможните механизми. Имейл измама може да използва подправен подател, компрометирана поща на истински доставчик или открадната сесия на служител. Достъпът през приложение може да остане активен след смяна на паролата. Ransomware може да включва кражба на данни преди криптирането. При Linux сървър проверявайте връзките между уеб приложението, служебния акаунт и механизмите за повторно изпълнение. В облачна и контейнерна среда следете административните операции, идентичностите на приложенията и ресурсите, до които са достигнали.
Разграничавайте атаки, подпомогнати от AI, от атаки срещу AI системи. Нападателят може да използва модел за убедителни писма или автоматизация, без да остави уникален „AI отпечатък“ в логовете на жертвата. При атака срещу AI приложение проблемът може да е злонамерен документ, подменено съдържание за извличане или прекомерни права на агента. Разследвайте видимото поведение и нарушената граница на достъпа. Не твърдете кой модел е използван без доказателства.
Поискайте кратка таблица: възможен тип инцидент, подкрепящо наблюдение, друго обяснение, решаващ следващ източник и незабавна защитна мярка. Не приемайте списък, който просто изброява всички известни техники за атака. Ползата е в избора на следваща проверка и в обяснението как нейният резултат ще промени реакцията.
Claude, Codex/OpenAI или локален модел — един вариант е достатъчен
Методът на разследване не трябва да изисква няколко AI абонамента. Claude, Codex/OpenAI и одобрен локален или фирмен модел могат да участват в един и същ процес: получават конкретен въпрос, разглеждат разрешени данни, предлагат следваща стъпка и дават резултат, който проверявате. Възможностите и интерфейсите им се различават. Изискванията към доказателствата остават еднакви.
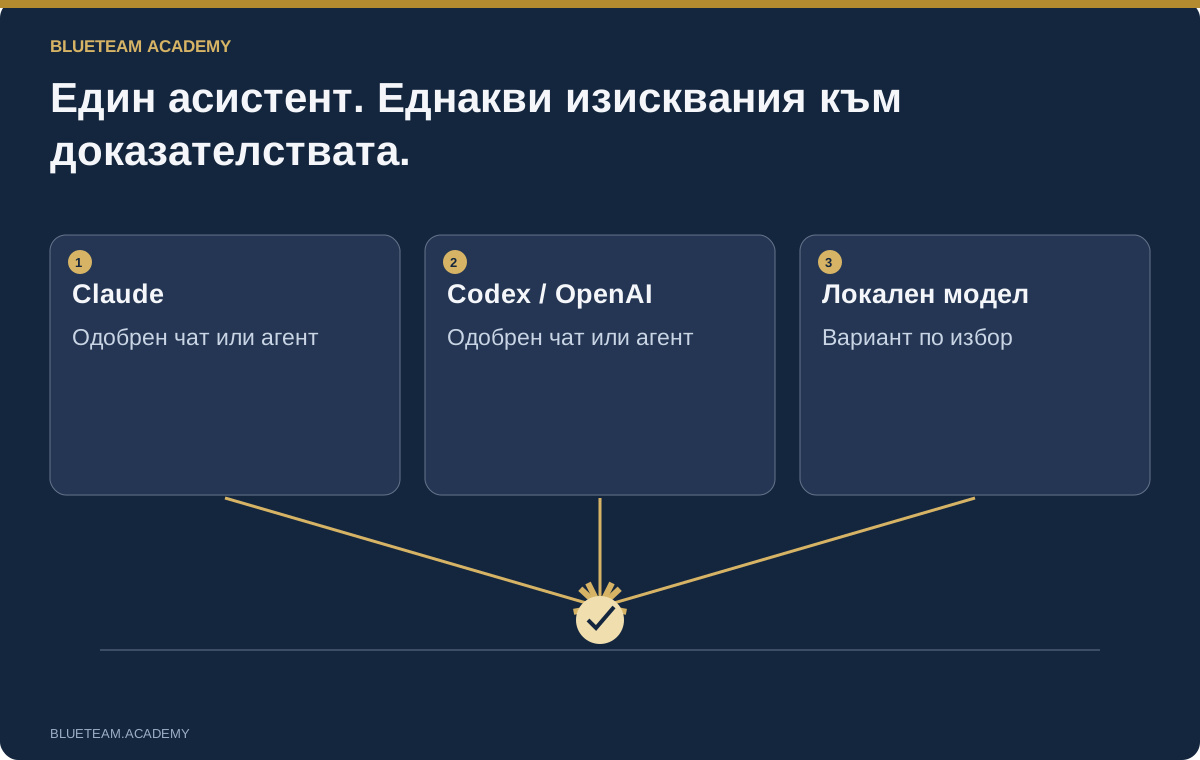
Асистент в браузъра е напълно приемлив начален вариант. Дайте му избрани синтетични записи или одобрени извлечения, поискайте план за проверки, изпълнете предложената заявка сами и върнете реалния резултат. Агент от командния ред може да разглежда файлове и да пише малки програми за обработка, но получава и права за изпълнение. Проверете разрешенията, свързаните услуги и папките, в които може да записва, преди да отворите случая. Използвайте актуалните насоки за сигурност на Codex или документацията за разрешенията на Claude Code. Изречението „само четене“ в промпта не създава изолирана среда на ниво операционна система.
Локалните модели са възможност, а не предварително условие. Qwen3-14B например трябва да се изпита върху конкретните задачи: извличане на полета, тълкуване на времеви стойности, противоречиви доказателства и отказ от измисляне на липсващи факти. Броят параметри сам по себе си не доказва качество. Фирмената услуга също се нуждае от удостоверяване, разделяне на случаите, правила за съхранение и проверка на капацитета. Локален мрежов адрес не гарантира, че цялата обработка остава локална.
Изберете одобрен от организацията вариант. Запишете доставчика, идентификатора на модела, датата, важните настройки и свързаните инструменти. Не прехвърляйте чувствителен случай към друга услуга само защото първият отговор не ви е харесал. Първо уточнете въпроса и проверете резултата, без да променяте разрешения обхват на обработката.
Организирайте случая така, че асистентът да не подменя оригиналите
Пазете оригиналните доказателства отделно от работните материали. Подредете папките така, че да различавате данните за събирането, оригиналите, производните таблици, заявките, разговорите с модела и записите за реакцията. Това има значение, когато асистентът създаде убедително изглеждащ CSV: той е резултат от обработка, а не заместител на източника. Запазете и заявката, и правилата за преобразуване.
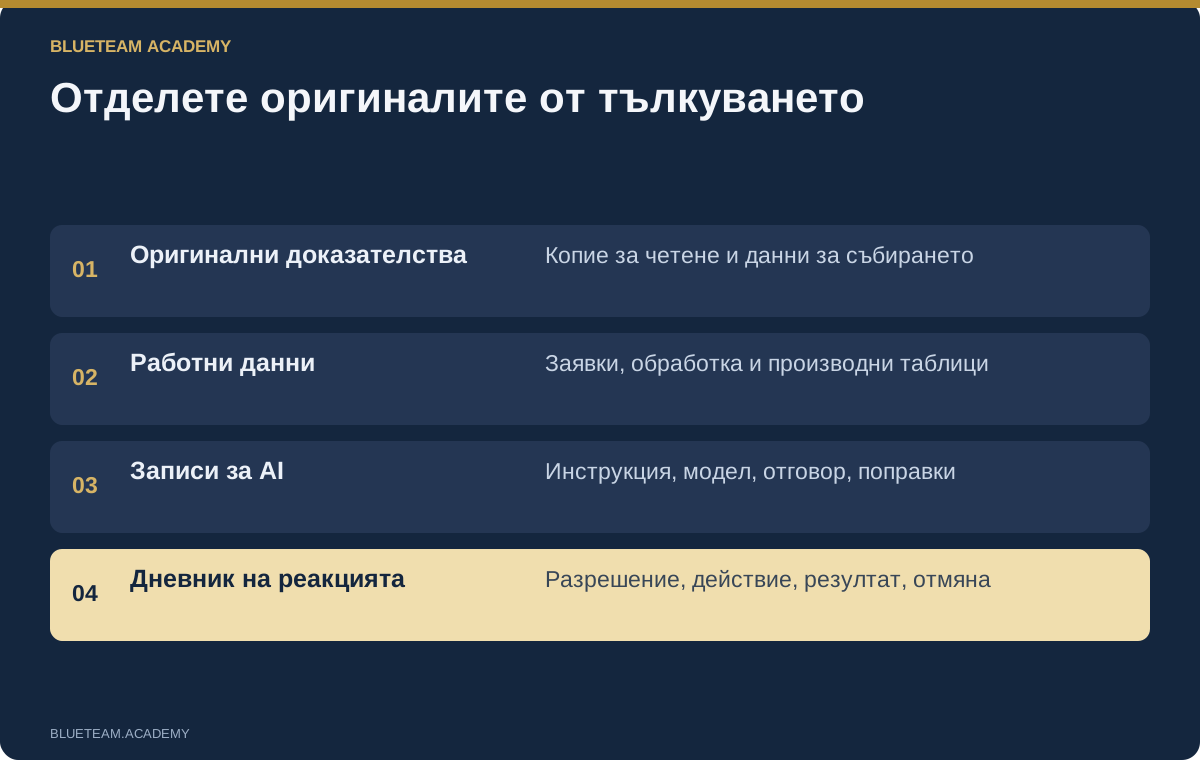
Направете кратък регистър на доказателствата. За всеки елемент запишете постоянен идентификатор, източник, начин и момент на събиране, обхванат период, часова зона, филтри и известни пропуски. Контролната сума помага да откриете промяна в байтовете. Тя не доказва, че събирането е пълно или че системата източник е надеждна. Посочвайте и ползата, и ограничението на хеша, когато го използвате в подкрепа на извод.
Дайте на асистента достъп до работно копие. Изключете несвързани клиентски папки, продукционни идентификационни данни, браузърни профили и тайни на екипа за реакция. Третирайте логовете, документите и имената на файлове като недоверени данни: те могат да съдържат инструкции от нападателя. Моделът може да ги прочете като доказателства, но те не бива да управляват правата му или достъпа до инструменти.
Всеки резултат трябва да има ясно име и произход. Например времева линия на процеси трябва да посочва входния файл, версията на обработващата програма, заявката, приетата часова зона и изключените записи. Запазете първоначалния AI отговор преди редакцията. Иначе проверяващият няма да знае дали категоричното твърдение идва от източник, анализатор или модел. Добрите бележки позволяват друг специалист да продължи работата, без да възстановява целия разговор.
Използвайте повтаряем цикъл на разследване
Първо поискайте план, а не окончателна присъда. Нека асистентът предложи няколко проверки само за четене, необходимия източник за всяка и алтернативното обяснение, което ще се провери. Добрият план определя кога проверката е достатъчна. За тесен въпрос не са необходими всички логове, всички крайни устройства и неограничен достъп.
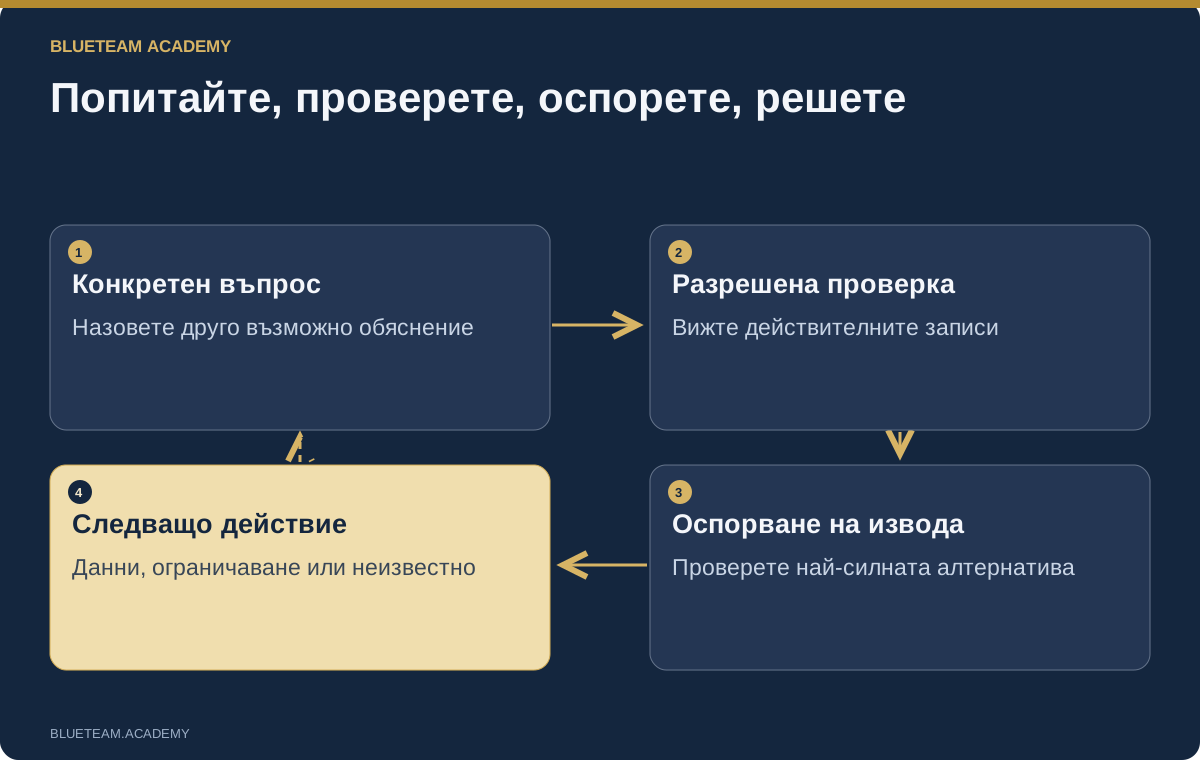
Анализирай само предоставените записи по този случай. Първо предложи до шест проверки само за четене. За всяка посочи източника, полетата, времевия интервал и алтернативното обяснение. Не изпълнявай мерки за реакция и не измисляй липсващи записи. След като върна резултатите, отдели наблюденията, изводите и неизвестното. Подкрепи всяко съществено твърдение с точен запис и поле. Завърши с въпроса, чийто отговор най-вероятно ще промени реакцията.
Прегледайте плана, изпълнете разрешена проверка и разгледайте действителния резултат. Уверете се, че заявката използва правилния период, поле за идентичност и набор от данни. Върнете резултата на асистента и поискайте да обясни какво подкрепя той и какво остава неясно. Запазвайте заявката и записите, а не само резюмето на разговора.
При втория преглед оспорете първия извод. Кое безобидно обяснение все още е възможно? Кои доказателства противоречат на водещата хипотеза? Какъв пропуск в събирането може да я преобърне? Втори модел може да помогне, но не е задължителен. Два отговора, основани на едно и също неподкрепено предположение, не са независима проверка. Повторете сами решаващото съпоставяне на записи.
Завършвайте всеки цикъл с решение: още данни, разрешена защитна мярка, стесняване на обхвата или ясно съобщена неопределеност. Така промптът става част от разследването. Без решение дори отлично оформеният отговор може да остане поредният документ, който никой не използва по време на инцидента.
Разследвайте имейл измами, откраднати сесии и достъп през приложения
Да се върнем към спорното плащане в Riverton. Съберете идентификаторите на съобщенията, маршрута и резултатите от проверките на пощата, настройките на правилото, относимите одитни събития и обяснението на доставчика. Успешните SPF, DKIM или DMARC проверки дават информация за удостоверяването на пощата. Те не доказват, че платежното нареждане е истинско. Реалният акаунт на подателя може да е компрометиран или някой да злоупотребява с истинска кореспонденция.
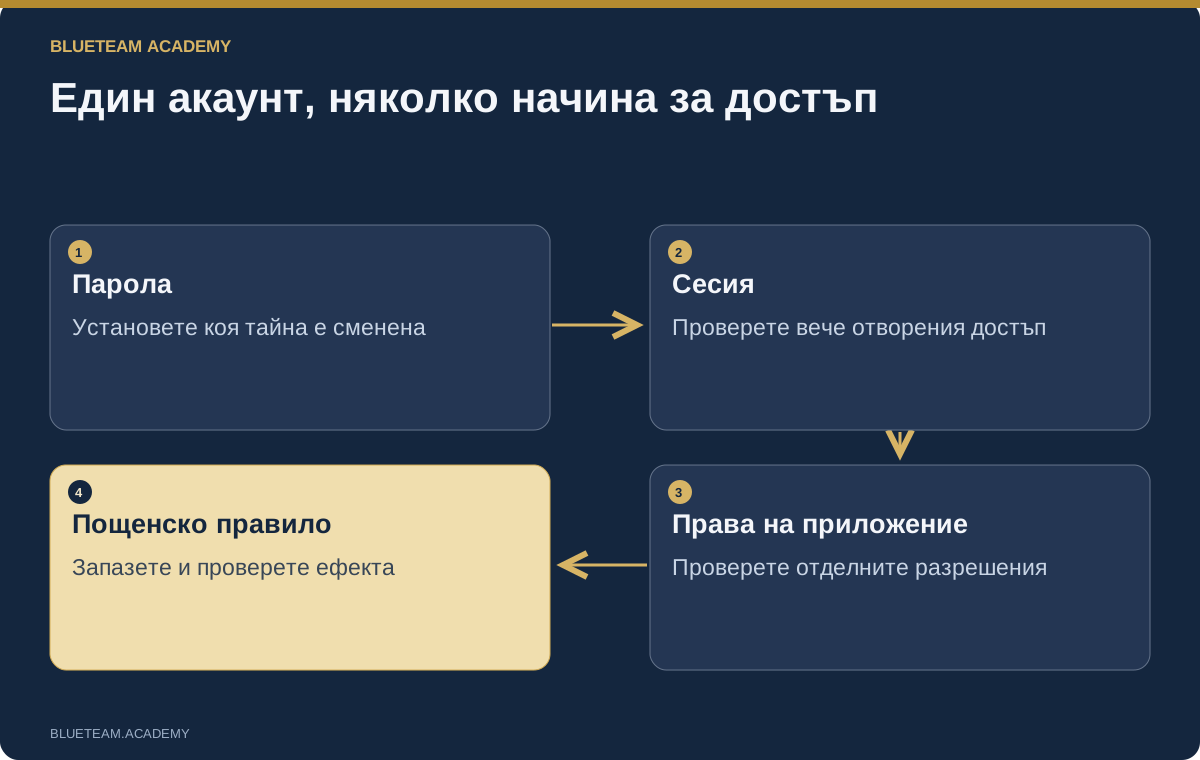
Поискайте асистентът да свърже промяната на правилото със съответния акаунт, приложение или сесия. Проверете кой източник идентифицира извършителя и дали показва вход на човек, администраторско действие или достъп на приложение. Съпоставете времето внимателно. Споделен IP адрес или познато устройство дават контекст, но не доказват кой човек е използвал сесията.
Разграничете начините за достъп преди реакцията. Смяна на парола, прекратяване на сесии, премахване на правило за препращане и отнемане на разрешение на приложение решават различни проблеми. Не пишете „акаунтът е защитен“ само защото една команда е завършила успешно. Запазете доказателствата за правилото и действията, уточнете кой одобрява промяната и проверете дали подозрителният достъп още работи. В упражнението неуспешната мярка трябва да се вижда в резултатите, а не само в отговора на преподавателя.
За Microsoft 365, Google Workspace и други платформи основните въпроси са едни и същи: коя идентичност е действала, през коя сесия или приложение, върху кой ресурс, с какво разрешение и с какъв ефект? Интерфейсите са различни, но логиката се пренася. Включете спирането на плащането и независимата проверка с доставчика. Успешно техническо действие не връща парите и не потвърждава новата банкова сметка.
Анализирайте подозрителен файл, без моделът да измисля изпълнение
Подозрителният изпълним файл дава няколко вида доказателства. Статичният анализ описва структурата, импортираните функции, секциите, текстовите низове и подписа. Данните от крайното устройство показват наблюдавана активност на конкретен компютър. Sandbox средата показва изпълнение при собствените си условия. Услугите за репутация добавят наблюдения от други места. Не заменяйте неусетно единия вид с другия.
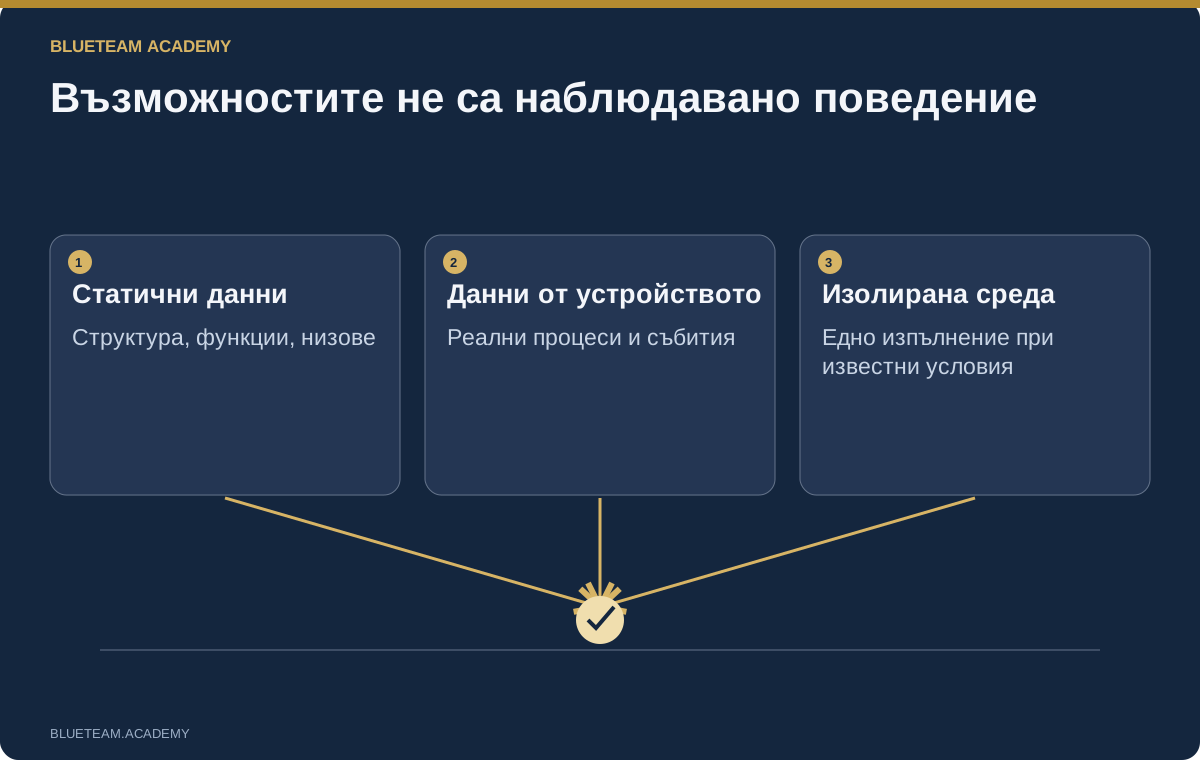
Да предположим, че файлът импортира мрежова функция, а лог от устройството показва дъщерен PowerShell процес. Това не доказва кражба на пароли, криптиране на документи или връзка с всеки домейн, намерен в низовете. Нека асистентът отдели възможностите на файла, реалното поведение и хипотезите. За твърдения за изпълнение изисквайте точната връзка между процесите и източника. Липсващ команден ред не бива да се дописва с познат пример за атака.
Използвайте одобрени инструменти за ограничен анализ, чиито резултати асистентът да обясни. PEStudio, инструмент за разпознаване на възможности или дизасемблер отговарят на различни въпроси. Пазете оригиналния изход и версията на инструмента. Ако моделът предлага декодиране на низ, прегледайте операцията и третирайте резултата като данни. Не изпълнявайте извлечени команди само за да проверите дали работят.
Практическите задачи могат да използват инертни файлове, подготвени описания на изпълнение и внимателно подбрани публични доказателства с ясен произход. Участникът трябва да изчисли реалния хеш на образеца, да го различи от примерен идентификатор и да посочи липсващите доказателства. Проверявайте и предложените правила за откриване: YARA правило за често използвана API функция може да даде много фалшиви сигнали. Изпитайте го с положителни и безобидни примери, преди да обсъждате реална употреба.
Свързвайте правилно логове, MFT записи и процеси
AI може да обясни структура на лог, да предложи обработваща програма или да открие възможна последователност. Не е надежден заместител на контекста, когато получи неописани експорти и задача да възстанови цял пробив. Започнете с формата и обхвата на събирането. Нормализираната таблица се чете по-лесно, но може да изпусне полета, които разграничават две събития. Запазете връзката с оригиналите.
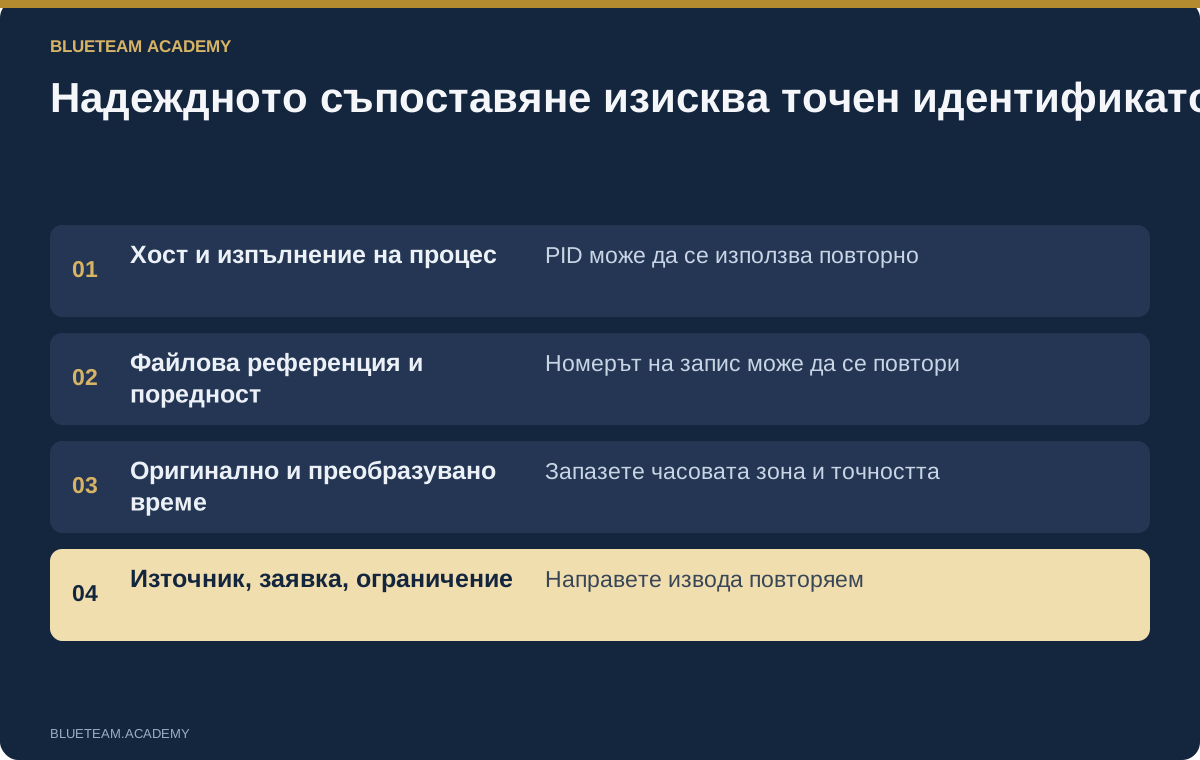
При Windows различавайте PID от идентификатор на конкретно изпълнение на процес и включвайте устройството и периода при съпоставяне. PID може да бъде използван повторно. Родителската връзка изисква съответните полета: сходно име и близки времена не доказват произход. При файловата система проверявайте референцията към записа и поредния му номер, преди да слеете съвпадения. Повторно използван MFT запис не означава същия файл.
Проверете отделно времевите стойности. Време на събитието, време на събирането, файлови времена и показано местно време могат да отговарят на различни въпроси. Нека асистентът посочи коя стойност е използвал и как е отчел часовата зона, точността и разликите между часовниците. Пазете оригиналната стойност до преобразуваната. Не подреждайте събитията с по-голяма точност, отколкото данните позволяват.
Задайте конкретна задача: намери кандидатите, покажи точните ключове за съпоставяне, изброи несвързаните редове и обясни контрапример. Проверете заявката с известен положителен случай и с умишлено липсваща стойност. Нулев резултат означава само, че нищо не е намерено в събрания набор. Той не доказва липса на събитие на устройство без наблюдение. Ясният обхват прави разследването по-надеждно.
Проверявайте хипотезите за изтичане с мрежови доказателства
Изходяща връзка е следа, а не пълно доказателство за изтичане. Установете източник, получател, протокол, време, процеса, ако е известен, и точката на наблюдение. Firewall лог, прокси запис и PCAP могат да описват различни части на една активност. Обяснете какво измерва всеки източник, преди да събирате числата.
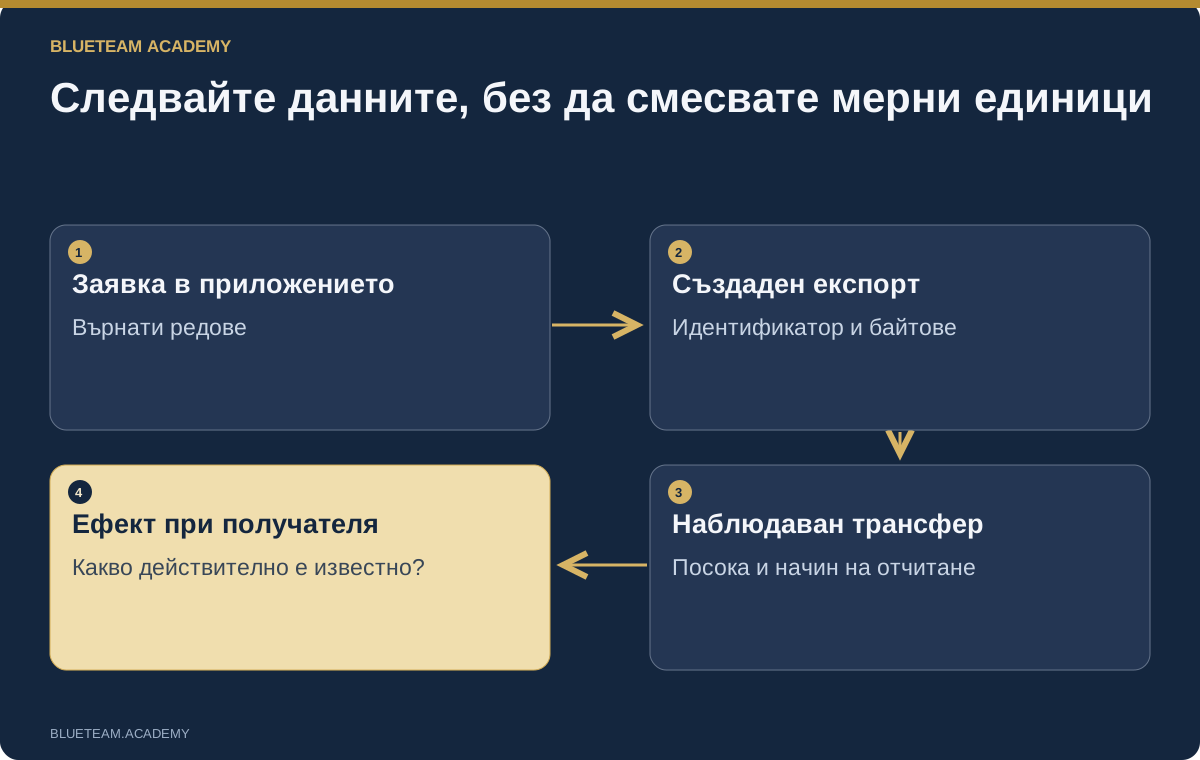
Често се смесват различни броячи за обем. Мрежовият запис може да включва повторно предадени данни, докато проксито отчита обем на приложно ниво. TLS скрива съдържанието, дори когато метаданните са видими. Размерът на отговора не е непременно брой уникални клиентски записи. Нека моделът посочи единицата, посоката, източника и начина на сумиране за всяко количество.
По-силна хипотеза се изгражда чрез връзка между заявката в приложението, създадения експорт, идентификатора или хеша на файла, записа за доставяне и мрежовото наблюдение. Ако сигналът съдържа хеш на архив, проверете, че става дума за същия файл, а не за сходно име. Посочете кои връзки са подкрепени и кои са предположение. Заявката за качване не винаги доказва, че отсрещната страна е запазила или прочела съдържанието.
Полезна инструкция е: „Покажи доказания път от изходните данни до прехвърлянето. За всяка връзка цитирай оригинален запис и посочи липсващата проверка.“ После попитайте какво друго обяснение съответства на същия трафик. Реакцията може да е блокиране на адрес, спиране на експорт или промяна на достъп, но всяка мярка има отговорник и проверка на ефекта. Блокирането на споделен IP може да прекъсне легитимна работа и да остави друг канал за изтичане отворен.
Свързвайте ATT&CK с доказателства, вместо да украсявате доклада
MITRE ATT&CK предлага общ език за поведението на нападателите. Използвайте го за организация на наблюденията, избор на следващи източници и обяснение на обхвата. Етикетът в сигнал от продукт не бива автоматично да се превръща в потвърдена последователност от техники. Моделът трябва да обясни поведението зад всяко съпоставяне и да цитира подкрепящия запис.
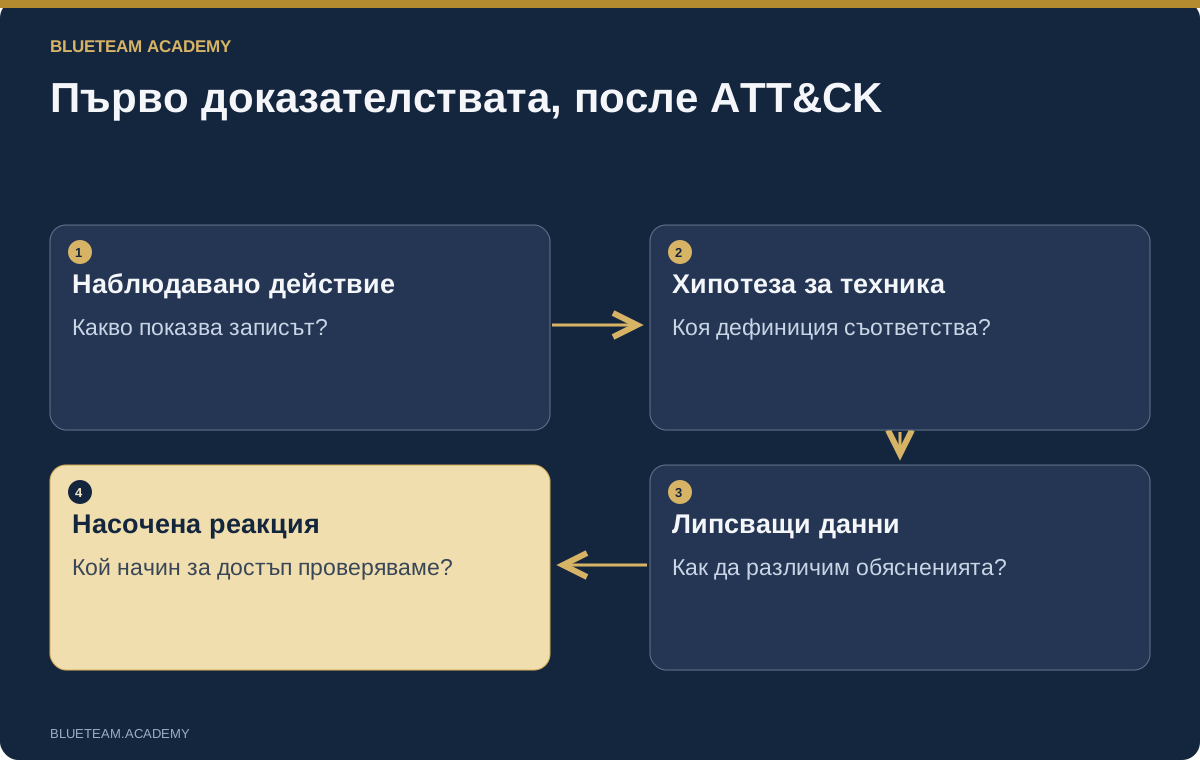
Мрежов вход, успешна проверка за достъп до административен споделен ресурс, нова услуга и процес, стартиран от мениджъра на услуги, могат да подкрепят разследване на придвижване между системи. Сами по себе си те не доказват извличане на идентификационни данни или как е придобита тайната на акаунта. Поискайте техника, наблюдавано поведение, идентификатори на източници, увереност и следваща проверка. Недоказаните варианти остават хипотези.
Проверявайте актуалните дефиниции в Enterprise ATT&CK. Имената и рамката се развиват. При AI системи записи като Indirect Prompt Injection дават контекст заедно с MITRE ATLAS. Идентификатор, който моделът помни, не е официален източник.
Практическата полза е по-добър план за събиране и реакция. При хипотеза за отдалечено стартиране на услуга проверете кои записи разграничават атаката от разрешена администрация. При достъп през приложение проверете разрешението и операциите върху ресурса. Схемата трябва да показва пропуски и въпроси. Повече оцветени квадратчета не правят разследването по-пълно и не обясняват сами какво е станало с бизнеса.
Разследвайте Linux сървъри и пропуски в API разрешенията
Инцидент с уеб сървър преминава през няколко слоя. Reverse proxy записва заявката, приложението я обработва, операционната система отчита изпълнение, а мрежов източник може да покаже изходяща активност. Съпоставяйте идентификатори на заявки, връзки с работни процеси, пътища и родителски процеси, когато са налични. Shell след качване на файл заслужава проверка, но близкото време не доказва връзка между заявката и процеса.
Разгледайте заедно приложните и системните доказателства. Позволен ли е бил забранен тип файл? Записан ли е на място, където може да се изпълни? Под кой акаунт работи процесът? Има ли свързани планирани задачи, промени в услуги или изходящи връзки? Групирайте разделените Linux audit записи по общия идентификатор на събитието и запазвайте относимите полета. Файл със собственик root не идентифицира човека, който го е създал.
API инцидент често изисква различна реакция от компрометиран сървър. Истински потребител може да поиска обект на друга компания, ако сървърът не проверява собствеността. Сравнете удостоверената идентичност, фирмения контекст, определен от сървъра, обекта и решението за достъп. Стойност за фирма, изпратена от клиента или модела, не е доверен източник на права.
Използвайте AI за намиране на сродни маршрути и отрицателни тестове: експорти, фонови задачи, сваляния, кеширани резултати и групови операции. Прегледайте кода и изпълнете представителни тестове в разрешена среда. Една поправена функция не доказва, че всички пътища са защитени. Установете предишния обхват на достъп чрез запазените заявки и доставяния и посочете пропуските. Възстановяването изисква коригирана граница и работещ легитимен достъп.
Следвайте идентичностите и контролерите в облака и контейнерите
Разграничавайте административните действия от достъпа до самите данни. Промяна на права, създаване на ключ или изключване на логове може да обясни как е станал възможен достъпът. За прочетеното или промененото са нужни събития на ниво ресурс, ако такива се събират. Проверете настройките, преди да тълкувате празен експорт. Документацията за CloudTrail data events показва защо обхватът на източника е важен.
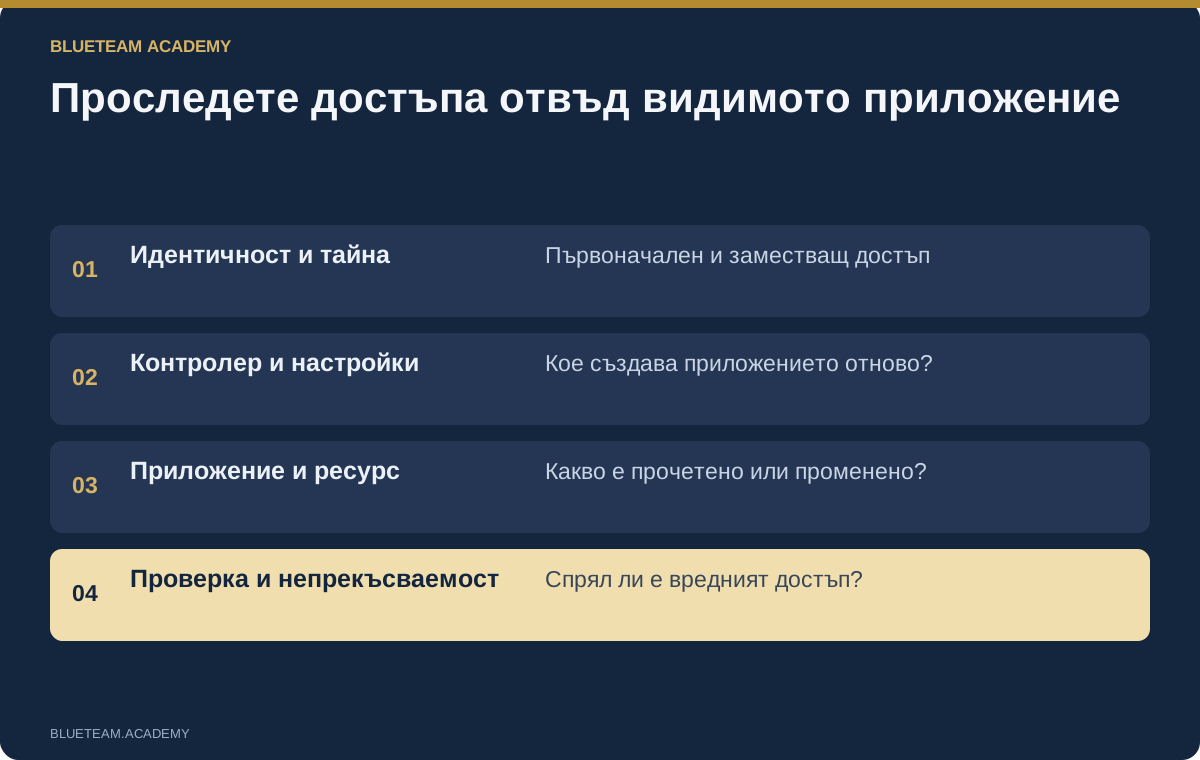
Проследявайте отделните начини за достъп. Ако разкрит ключ е използван за създаване на друг, блокирането само на първия може да остави активен канал. Нека асистентът свърже идентичности, ключове, разрешения, операции и последващи промени. Всяка връзка трябва да има доказателство или обозначение като хипотеза. Запазете идентификатори, времена на издаване и засегнати ресурси, за да разграничите изпълнена операция от отказан опит.
При контейнери включете контролера на приложението и контекста на възела. Изтриването на подозрителен pod може просто да доведе до повторното му създаване. Проверете service account, admission решението, digest на образа, security context, монтираните папки от хоста и относимите системни данни. Успешна API заявка за списък на тайни трябва да се тълкува според записания отговор: одитният запис може да не съдържа самите стойности.
Поискайте план за ограничаване, който обхваща идентичността, контролера, приложението и разкритите тайни. Деструктивните действия остават извън правата на анализа. Проверете ефекта в тестова среда или одобрен процес, включително повторно появяване на приложението и работата на легитимните функции. Фирменият AI е изложен на същите инфраструктурни рискове. Местоположението му не отменя нуждата от проверка на идентичности и настройки.
Разграничавайте ransomware от обикновен отказ на услуга
Криптирането и унищожаването на данни изискват бързи решения, но спешността не прави всеки симптом доказателство за атака. Установете кои системи се променят необичайно, кой процес или акаунт участва, дали активността продължава и кои бизнес услуги зависят от тях. Запазвайте краткотрайни доказателства, когато това е възможно, без да оставяте предотвратима вреда да продължава. Ръководителят на реакцията трябва да вземе този компромис съзнателно.
Сравнете подозрителната активност с разрешената поддръжка. Акаунт на система за внедряване може да е легитимен, но употребата му на несвързан файлов сървър да не е. Зелено табло за резервните копия не доказва успешно възстановяване. Успешна команда не доказва постигната цел за услугата. Включете тест, който измерва действителната работа след възстановяване.
Отказите могат да идват и от дефектно издание, изчерпани връзки или грешни настройки. Високият трафик може да е атака, нормално натоварване или вторичен ефект. Сравнете ресурси, промени, приложни грешки и мрежови данни. Ако връщането към предишна версия възстанови услугата, запишете резултата, без автоматично да обявявате злонамерена намеса за изключена.
Планът включва обхват на ограничаване, непрекъсваемост, запазване на доказателства, доверен източник за възстановяване, приемателни тестове и условие за връщане назад. Какво става, ако първото възстановяване се провали или повторното свързване излага същата слабост? Полезното упражнение изисква действие при такъв провал. „Имаме резервни копия“ е информация за подготовката. „Провереното възстановяване покрива тези технически и бизнес критерии“ е обоснован резултат.
Разследвайте веригата за доставка и атаки срещу AI приложения
Разследването на веригата за доставка свързва произхода на софтуера с излагането на тайни. Сравнете одобрения код, зависимостите, средата за изграждане, получения артефакт и внедрения digest. Познат таг или валиден подпис не доказва сам по себе си, че кодът е желаният. Проверете какво удостоверява подписът, кой контролира идентичността и дали входните данни съответстват на изданието.
Дайте на асистента промени в lockfile, логове от изграждането и списък на внедряванията за конкретно сравнение. Не изпълнявайте непознат build на привилегирована работна станция само за възпроизвеждане. Установете какви тайни е имал runner и какви действия са извършени с тях. Следвайте засегнатия артефакт по digest през внедряването и разпространението. Чисто повторно изграждане може да даде различен digest: възпроизводимостта зависи от конкретния процес.
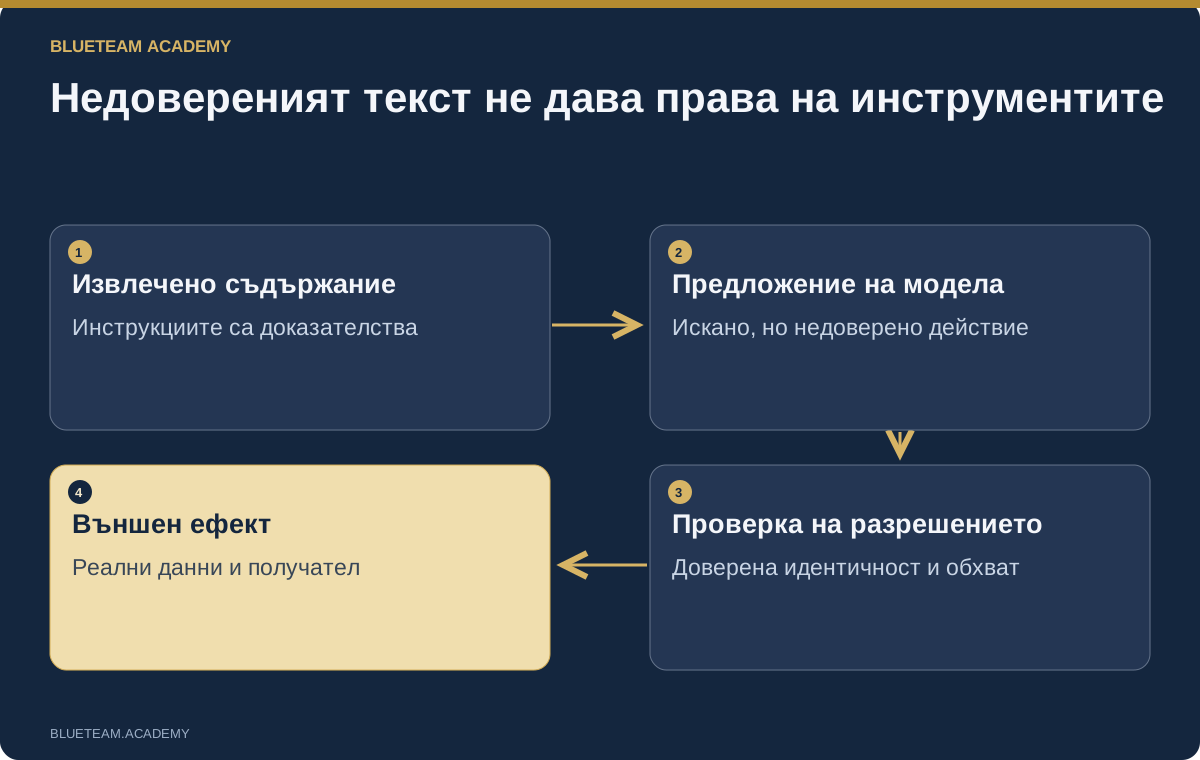
При AI приложение има друга верига: недоверен вход, предложение на модела, разрешение за инструмент и външен ефект. Злонамерена инструкция в извлечен тикет може да повлияе на модела, без да промени доверената идентичност. Проверете дали компонентът, който изпълнява инструментите, налага тази идентичност независимо. Разграничавайте отказан опит за чужди данни от разрешено изходящо действие.
Разглеждайте подозрителното съдържание в отделен контекст без първоначалните привилегировани инструменти. Проверете произхода на извлечените данни, аргументите, логовете за разрешения, ограниченията за получатели и реално върнатото или изпратеното. Направете отрицателен тест: злонамереният текст се вижда като данни, но не може да разреши чуждо четене или изпращане. Поправете провалилата се граница и проверете ефекта. Инструкцията „игнорирай лошите команди“ не доказва сигурност.
Свържете VirusTotal, без да изпращате целия инцидент навън
Проверка на репутация може да помогне за приоритизиране, но не е присъда за целия случай. Започнете с известен файлов хеш и одобрени правила за споделяне. Търсенето по точен хеш се различава от качването на файл: то иска вече съществуващ доклад. Все пак разкрива на друга услуга какво проверявате. Не го приемайте за невидимо или автоматично разрешено.
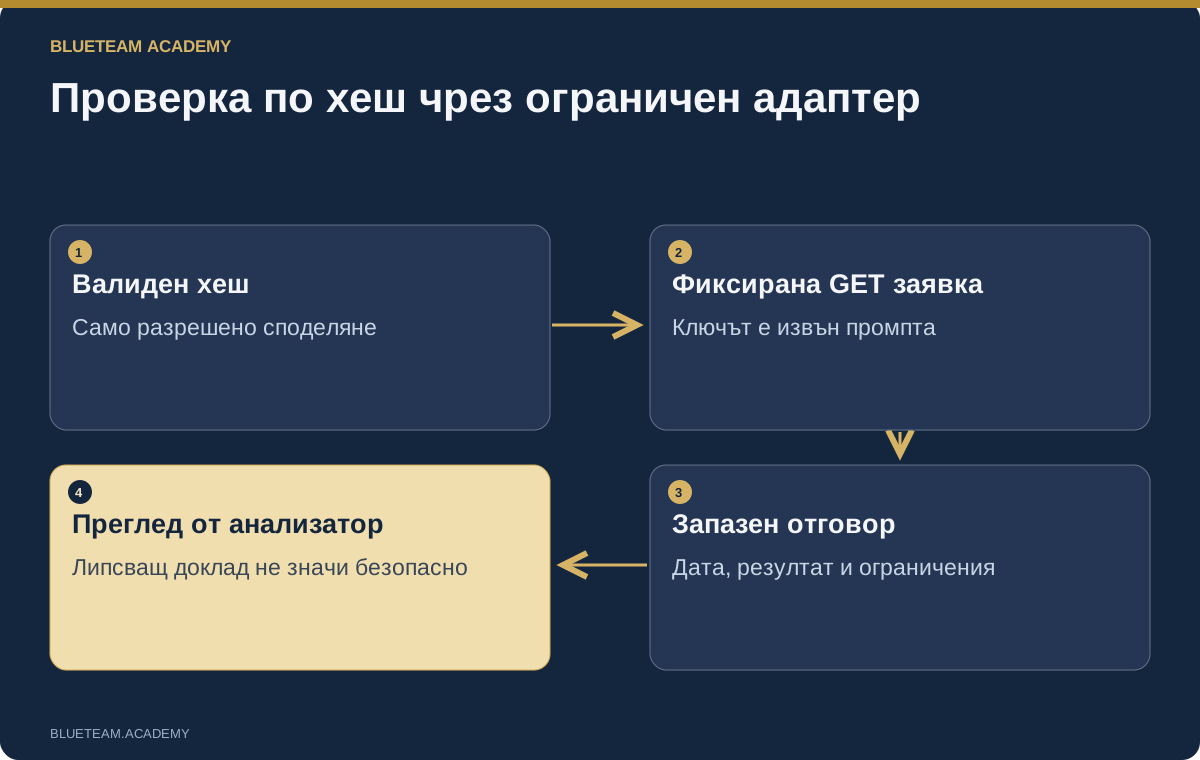
API на VirusTotal за файлов доклад връща информация по идентификатор. Ограничен адаптер може да приема само валиден SHA-256, да използва фиксиран адрес, да чете ключа от защитена променлива на средата, да отхвърля пренасочвания и да има краен срок за заявката. Данните от случая не бива да задават URL, а ключът не трябва да попада в промпта. Проверете правото за търговска употреба според условията на VirusTotal.
Нека асистентът тълкува запазен отговор с момент на заявката, дата на доклада и относими резултати. Липсващ доклад не означава безопасен файл. Ограничение на заявките трябва да спре или отложи проверката, а не да предизвика смяна на ключове и безкрайни опити. Сигналите от отделни продукти са наблюдения. Делението им на броя двигатели не дава достоверна вероятност инцидентът да е злонамерен.
Не качвайте поверителни документи, памет, пощенски експорти или клиентски файлове през обичайна публична услуга „за проба“. Те могат да съдържат лични данни, тайни и фирмена информация. При нужда използвайте одобрена частна среда. Обучението може да демонстрира интеграцията със запазени отговори за успех, липсващ резултат и ограничение на заявките, а реалната проверка да е по избор с разрешен акаунт.
Използвайте асистента и за реакцията, после проверете ефекта
Разследване с красив финален доклад може да остави вредния достъп активен. Всеки важен извод трябва да води до въпроси за действие: какво да се промени, кой го разрешава, какво да се запази, коя бизнес функция може да пострада и как ще проверим успеха? Асистентът може да подреди разсъждението, но не е органът, който одобрява промяната.
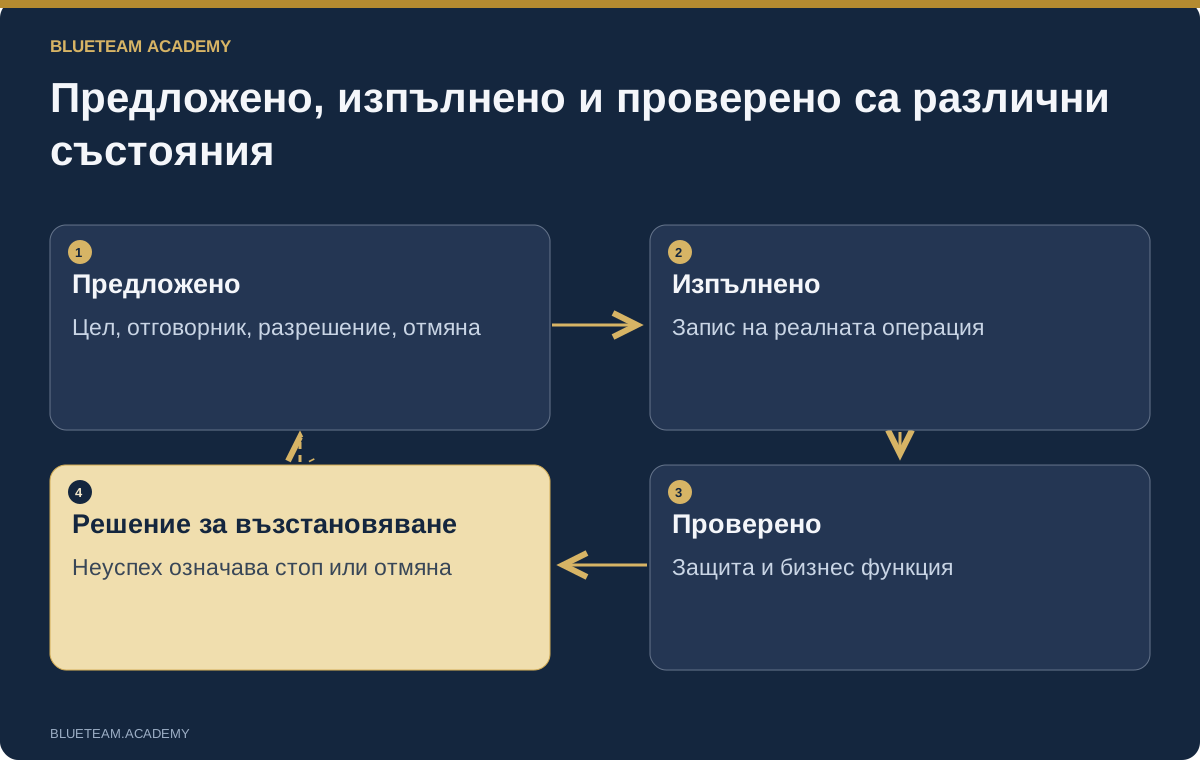
Разделяйте три състояния: предложено, изпълнено и проверено. „Блокирайте ключа“ е предложение. Одитният запис за блокирането доказва изпълнение. Контролирана проверка, че старият ключ е отхвърлен, заедно с търсене на създадени заместващи ключове, допринася за потвърждаване. Не събирайте тези състояния в едно зелено квадратче. Това важи и за пощенски правила, разрешения на приложения, изолация на устройства и връщане на версия.
Водете дневник: идентификатор на действието, цел, доказателствено основание, отговорник, одобряващ, очакван ефект, запис за изпълнение, резултат от проверката и условие за връщане назад. Включете време и зависимости. Ако изолацията спира критичен платежен процес, запишете временната организация и кой взема решението. Ако забавянето носи по-голяма вреда, обяснете защо е разрешено спешно действие и какви доказателства може да се загубят.
Възстановяването изисква независими критерии. Проверете първоначалния неразрешен достъп, механизмите за запазване на достъп, алтернативните канали, поправената защита и бизнес услугата. Определете ограничено връщане в работа и условие за спиране или отмяна. Неуспешен тест означава отказ от продължаване, а не искане AI да напише по-уверен доклад.
NIST SP 800-61 Rev. 3 поставя реакцията в по-широкото управление на киберриска. Превърнете наученото в конкретни задачи: липсващи логове, неясни отговорности, слаби тестове за възстановяване и прекомерни права на агенти. Случаят не приключва само защото видимият сигнал е спрял.
Проверявайте доказателствата в AI доклада, а не само стила
Различните читатели се нуждаят от различни резултати. Техническото предаване на случая включва идентификатори, заявки, връзки между източници, неизвестни, действия и оставащи проверки. Ръководството трябва да види бизнес ефекта, овладяното, неясното, нужното решение и часа за следваща информация. И двата документа трябва да описват едно и също състояние. Краткото резюме не бива да звучи по-категорично от техническите доказателства.
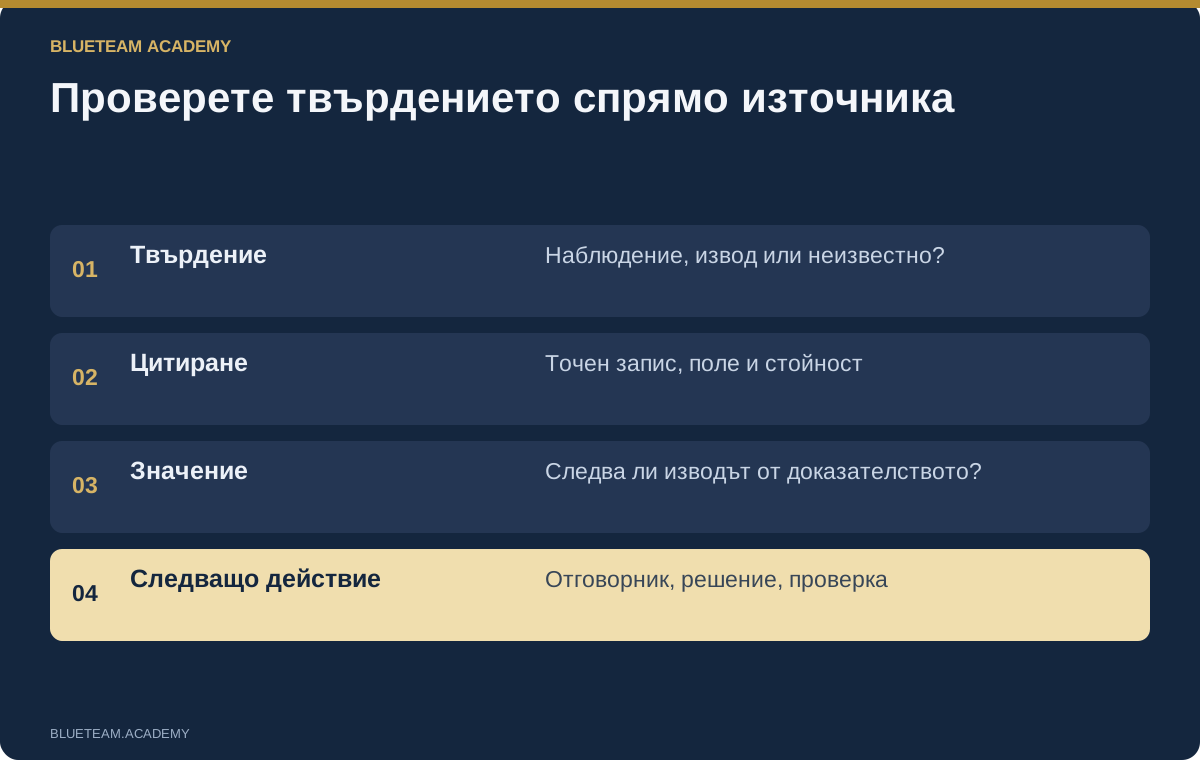
Проверете всяко съществено изречение. Можете ли да отворите цитирания запис? Съдържа ли полето посочената стойност? Следва ли изводът от нея? Източникът от друг случай ли е? Представено ли е предложено действие като изпълнено? Превърнал ли е моделът „няма събития в този експорт“ в „няма компрометиране“? Това са проверки на съдържанието, не на граматиката.
Използвайте регистър на твърденията: твърдение, наблюдение или извод, източник, точно поле, ограничение и следваща проверка. Автоматичен валидатор може да отхвърли липсващ идентификатор или измислена стойност. Той не решава всеки въпрос на смисъл. Валиден цитат към вход не доказва, че собственикът на акаунта е човекът, който е влязъл. Когато заключението надхвърля наблюдаваното поле, е нужен човешки преглед.
Пазете първоначалния отговор и коригирания доклад. Обяснявайте защо извод се променя при нови данни. Нека колега повтори най-важната проверка, без да чете целия разговор с AI. Ако не намира заявката, източника или предположението, подобрете бележките. Полезният доклад предава работата: следващият специалист знае какво да направи, какво да не приема за доказано и кой резултат би променил решението.
Какво да търсите в курс по реакция при инциденти с AI
Избирайте обучение, в което участникът разследва и реагира, а не събира красиви промптове. Първият екран трябва да представя ситуацията, сигнала, системите, идентичностите и решението. Файловете за сваляне трябва да имат описан произход и ограничения. Упражненията трябва да дават изпълними стъпки, реални резултати за проверка и тестове, които се провалят при грешен анализ или реакция.
Търсете обхват отвъд един доставчик: идентичности, устройства, файлови системи, мрежа, приложения, облак и AI системи. Важно е да се научите да задавате следващия въпрос, а не само да отваряте меню. Изборът е Claude, Codex/OpenAI ИЛИ одобрен локален модел, със същите доказателства и критерии. Локалната инфраструктура може да е упражнение по избор, без да пречи на участието.
Курсът на BlueTeam Academy по реакция при инциденти с AI съдържа 49 урока на английски в 16 глави и 331 слайда с аудио — около четири часа и 27 минути разказ, отделно от практическата работа. Включва тринадесет допълнителни синтетични случая наред с разследването Aster/Birch и упражненията с публични доказателства. Участниците обосновават изводи с източници, проверяват допълнителна информация, репетират реакция и вземат решения за възстановяване. Ясно е посочено къде свършва симулацията и започва необходимостта от реална проверка.
Екипите могат да сравняват тълкувания, да повторят решаваща заявка, да оспорят мярка и да обяснят неуспешен тест за възстановяване. Сертификатът удостоверява покриването на изискванията за завършване, а не гарантира готовност за всеки реален инцидент. Разгледайте пълната програма и практическите упражнения и изберете начало според отговорностите на екипа и правилата за работа с доказателства.
Практически въпроси за реакцията с AI
С какво трябва да започва курсът по реакция при инциденти с AI?
С видовете инциденти, бизнес ефекта и ограниченията на доказателствата. Участникът трябва да различава наблюдавано поведение от хипотеза. После се изгражда цикъл: ограничена проверка, реален резултат, потвърждаване на твърдението и избор на следваща стъпка за разследване или реакция.
Нужни ли са едновременно Claude, Codex и локален модел?
Не. Избирате един одобрен вариант. Същите доказателства, инструкции, заявки и критерии работят с Claude, Codex/OpenAI или подходящ локален модел. Възможен е и чат в браузъра, при който участникът преглежда и изпълнява стъпките. Локална инсталация и фирмен AI сървър не са задължителни.
Може ли AI да замести форензичните инструменти?
AI помага с инструменти, обработващи програми и обяснения, но не отменя надеждното събиране и обработка на доказателства. Пазете оригиналите, версиите и възпроизводимите заявки. Проверявайте дали тълкуването съответства на действителния резултат, включително липсващи полета и пропуски в събирането.
Безопасно ли е агентът да се свърже директно с продукционна среда?
Зависи от разрешената задача и защитите. Започнете с копия или тесен достъп само за четене. Прегледайте идентичността, правата, инструментите, мрежовите адреси и одитните записи. Действията с последствия изискват отделно разрешение и проверка. Сам промптът не налага тези ограничения.
Как да проверим точността на доклад, написан с AI?
Проследете всяко важно твърдение до оригинален запис и поле и проверете дали изводът следва от тях. Повторете ключовите заявки, разгледайте други обяснения и отделете предложените действия от изпълнените и потвърдените. Съществуващ цитат не прави автоматично извода правилен.
Нужни ли са истински зловреден код и фирмени данни?
Не. Има синтетични случаи, инертни материали и публични доказателства с посочен произход. Обозначени са оригинали, нормализирани записи, подготвени повторения и симулирани резултати от реакция. Реални фирмени данни, свързване към модел и продукционни промени изискват отделно разрешение от организацията.
Източници и допълнителна информация
Официални източници за посочените рамки и продуктови функции. Примерите, инструкциите, схемите и методът за проверка са оригинални учебни материали на академията.
- NIST — Incident Response Recommendations, SP 800-61 Rev. 3
- MITRE — Enterprise ATT&CK techniques
- MITRE — Indirect Prompt Injection, T1698
- MITRE ATLAS
- VirusTotal — File report API
- VirusTotal — Public and premium API usage
- Claude Code — Permissions
- Codex — Security
- AWS — CloudTrail data events
Използвайте одобрени данни и среди. Учебните ситуации и локалните упражнения не доказват какво е станало при реален инцидент.


