
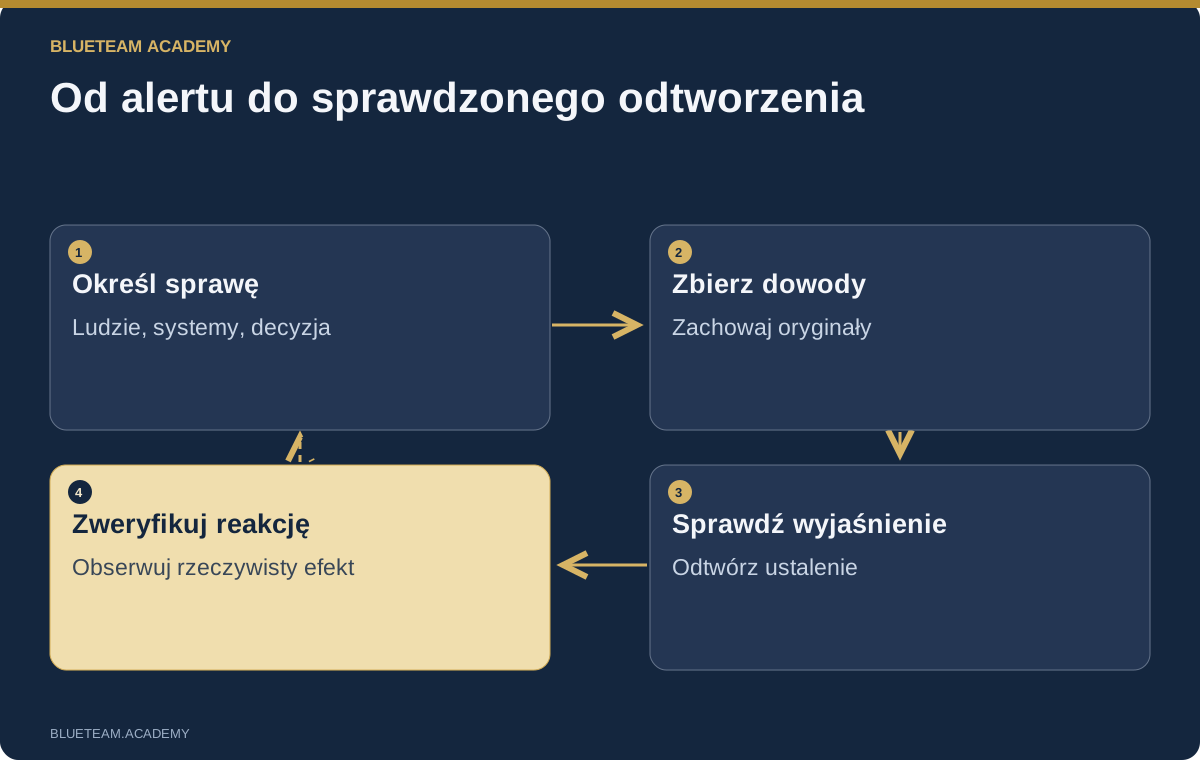
Odpowiedź krótka
Dobry kurs reagowania na incydenty z AI uczy zadawania pytań dochodzeniowych, czytania oryginalnych dowodów, podważania wniosków modelu i sprawdzania skuteczności działań. Wybierz Claude, Codex/OpenAI ALBO zatwierdzony model lokalny. Nie potrzebujesz wszystkich trzech. Kryterium jest wspólne: inny analityk powinien móc odtworzyć ustalenie i wyjaśnić, dlaczego reakcja jest uzasadniona.
Zacznij od konkretnej sytuacji i decyzji
Poniedziałek, 9:20. Pracownik rozliczający dostawców w fikcyjnej firmie Riverton dostaje prośbę o zmianę rachunku bankowego. Wiadomość jest częścią znanej korespondencji. Kilka minut później dostawca dzwoni i zaprzecza, że ją wysłał. System bezpieczeństwa zgłasza też nieznaną regułę skrzynki pocztowej. Dział finansów chce wiedzieć, czy zatrzymać płatność. Zespół zarządzający tożsamościami pyta, czy wyłączyć konto. Asystent nie widział jeszcze żadnego z tych faktów.
Tak zaczyna się analiza: człowiek, usługa, zaobserwowane zdarzenie i decyzja mająca konsekwencje. „Przeanalizuj to włamanie” daje modelowi zbyt mało kontekstu. „Na podstawie tych rekordów ustal, czy sporna prośba o płatność wiąże się z nieuprawnionym dostępem do poczty, i wskaż brakujące dowody” wyznacza zadanie. Kurs analizy i reagowania na incydenty z AI łączy badanie dowodów z ćwiczeniami ograniczania skutków i odtwarzania usług.
Zanim zbierzesz ogrom danych, opisz krótko sprawę. Wskaż proces biznesowy, konto, systemy, identyfikator alertu, przedział czasu i bezpośrednie ryzyko. Zapisz, kto może wstrzymać płatność lub zmienić dostęp. Oddziel podejrzenie od obserwacji: nieznana reguła wymaga sprawdzenia, lecz nie dowodzi przeczytania wszystkich wiadomości przez napastnika.
Przykłady w artykule są fikcyjnymi sytuacjami szkoleniowymi, a nie raportami z rzeczywistych incydentów klientów. Pokazują sposób pracy z dowodami. Metoda jest przenośna: asystent porządkuje dochodzenie, natomiast źródła i obserwowalne wyniki określają, co naprawdę wiadomo.
Rozpoznaj rodzaj incydentu, zanim wybierzesz dane
Skradziona sesja, odsłonięty endpoint aplikacji, zaszyfrowany serwer plików i przejęty proces budowania oprogramowania wymagają innych pytań. „Cyberatak” to za mało. Zacznij od zagrożonego efektu biznesowego. Poufność dotyczy danych udostępnionych lub wyprowadzonych. Integralność dotyczy nieuprawnionych zmian danych, płatności, kodu i konfiguracji. Dostępność dotyczy zdolności usługi do realizacji zadania. Jedno włamanie może naruszyć wszystkie trzy.
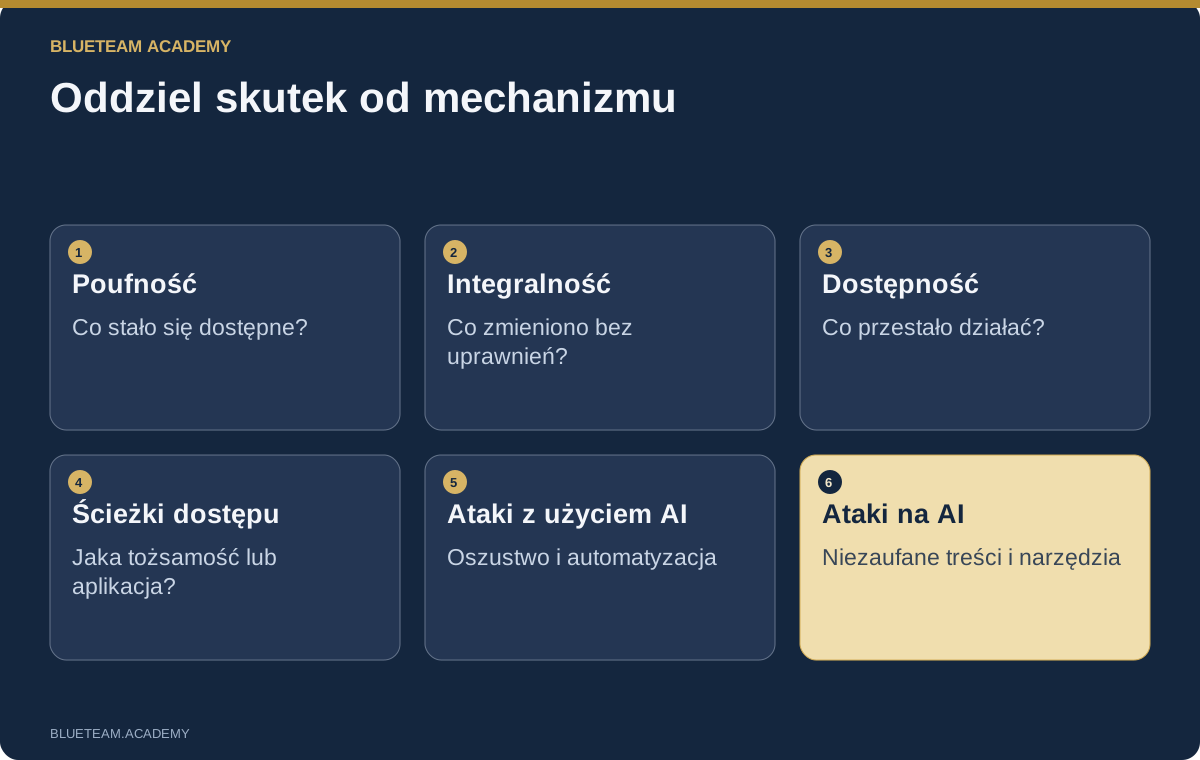
Następnie rozważ możliwe mechanizmy. Oszustwo e-mailowe może wykorzystywać podszycie się pod nadawcę, prawdziwą przejętą skrzynkę dostawcy albo sesję pracownika. Uprawnienie aplikacji może pozostać aktywne po zmianie hasła. Ransomware może wykradać dane przed szyfrowaniem. W Linuksie powiązane mogą być aplikacja webowa, konto usługi i zadanie cykliczne. W chmurze i kontenerach analizuj operacje administracyjne, tożsamości aplikacji oraz zasoby, do których uzyskały dostęp.
Oddziel ataki wspomagane AI od ataków na systemy AI. Napastnik może tworzyć przekonujące wiadomości lub automatyzować pracę bez pozostawienia jednoznacznego „śladu AI” w logach ofiary. Agent aplikacji może natomiast zostać zmanipulowany przez dokument, treść pobraną z wyszukiwarki lub nadmierne uprawnienia narzędzi. Badaj zachowanie i granicę bezpieczeństwa, która zawiodła. Nie wskazuj modelu użytego przez napastnika bez dowodów.
Poproś o krótką tabelę hipotez: typ incydentu, obserwacja wspierająca, inne wyjaśnienie, następne rozstrzygające źródło i natychmiastowa ochrona. Lista wszystkich technik ataku nie prowadzi dalej. Ważne jest wybranie kolejnej kontroli i wyjaśnienie, jak jej wynik zmieni reakcję.
Claude, Codex/OpenAI albo model lokalny — jedna opcja wystarczy
Metoda nie powinna wymagać kilku abonamentów. Claude, Codex/OpenAI oraz zatwierdzony model lokalny lub firmowy mogą działać według tego samego schematu: otrzymać ograniczone pytanie, sprawdzić dozwolone dane, zaproponować krok i przedstawić wynik do weryfikacji. Możliwości i interfejsy się różnią, ale wymagania dowodowe pozostają takie same.
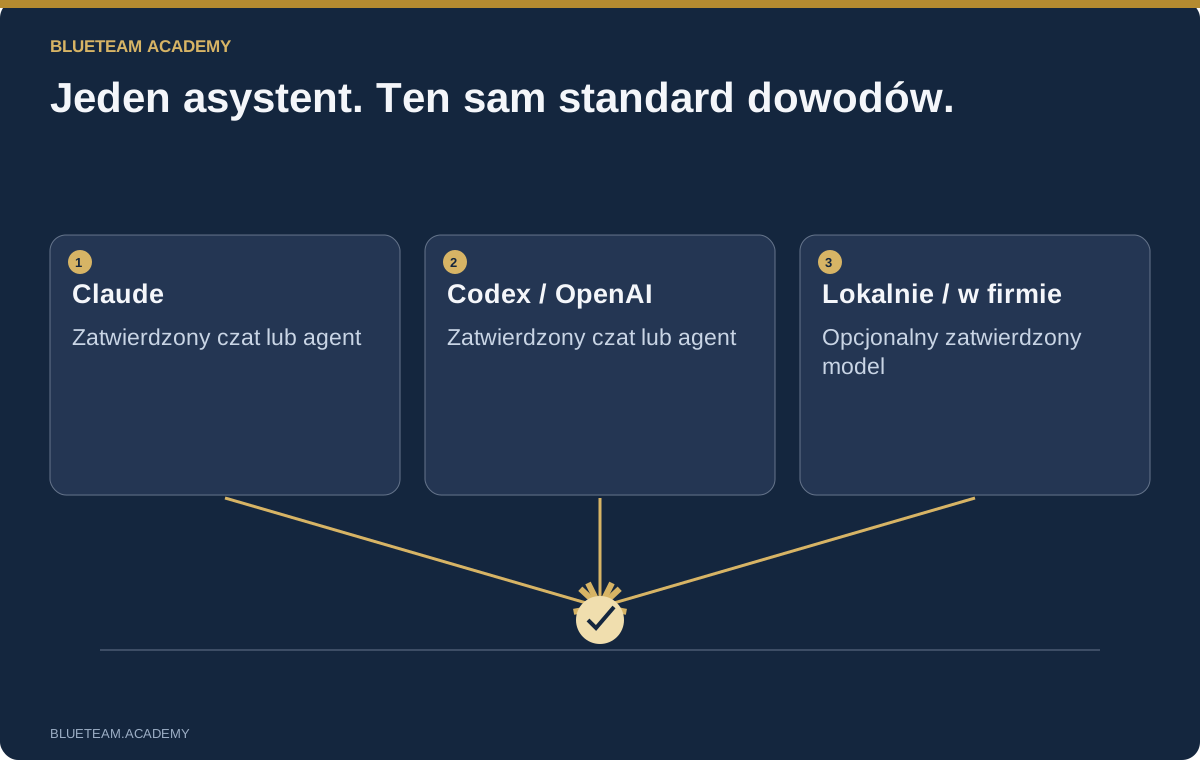
Asystent w przeglądarce jest dobrym punktem wyjścia. Przekaż wybrane dane syntetyczne lub zatwierdzone wyciągi, poproś o plan odczytu, sam wykonaj proponowane zapytanie i zwróć faktyczny wynik. Agent w terminalu może przeglądać pliki i pisać parsery, lecz otrzymuje też prawa wykonywania. Przed otwarciem sprawy sprawdź uprawnienia, połączone usługi i katalogi zapisu. Korzystaj z aktualnych zasad bezpieczeństwa Codex lub dokumentacji uprawnień Claude Code. „Tylko odczyt” w instrukcji nie tworzy izolacji systemowej.
Model lokalny jest opcją. Qwen3-14B trzeba ocenić na realnych zadaniach: ekstrakcji pól, interpretacji czasu, sprzecznościach i powstrzymywaniu się od wymyślania braków. Liczba parametrów nie dowodzi jakości dochodzenia. Usługa firmowa także potrzebuje uwierzytelniania, separacji spraw, retencji i testów wydajności. Lokalny adres sieciowy nie gwarantuje lokalności każdego etapu przetwarzania.
Wybierz zatwierdzoną drogę. Zapisz dostawcę, model, datę, ustawienia i podłączone narzędzia. Nie przenoś wrażliwej sprawy do innej usługi tylko dlatego, że pierwsza odpowiedź rozczarowała. Najpierw popraw pytanie i sprawdź wynik, zanim zmienisz granice przetwarzania danych.
Oddziel oryginalne dowody od interpretacji
Przechowuj oryginały osobno od materiałów roboczych. Przydatna struktura rozdziela dokumentację pozyskania, oryginalne dowody, tabele pochodne, zapytania, rozmowy z modelem i dziennik reakcji. Przekonujący CSV wygenerowany przez asystenta pozostaje wynikiem przekształcenia, a nie zamiennikiem źródła. Zachowaj zapytanie i reguły transformacji.
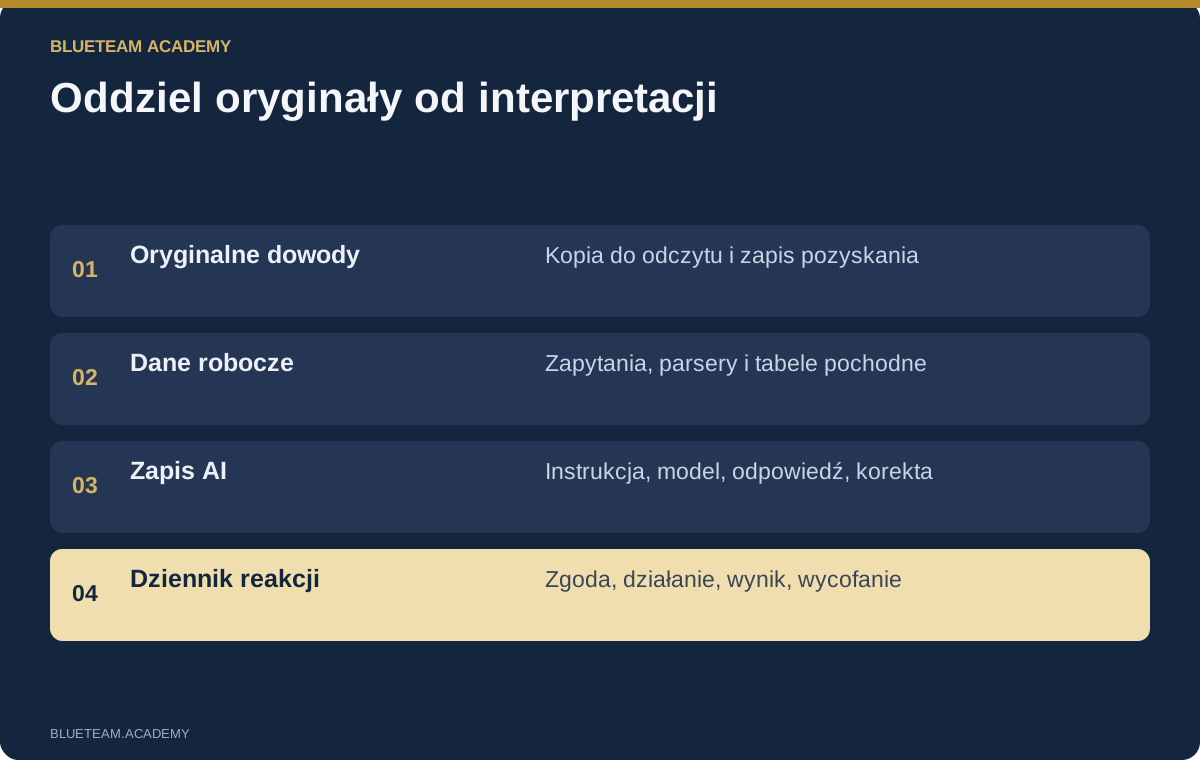
Prowadź zwięzły rejestr: stały identyfikator, system źródłowy, metoda i czas pozyskania, zakres zdarzeń, strefa czasowa, filtry i znane braki. Suma kontrolna ujawnia zmianę bajtów. Nie dowodzi kompletności zbioru ani wiarygodności systemu. Wyjaśniaj zarówno korzyść, jak i ograniczenie hasha.
Ogranicz asystenta do kopii roboczej. Wyklucz cudze katalogi klientów, sekrety produkcyjne, profile przeglądarek i dane dostępowe zespołu. Traktuj tekst logu, dokumenty i nazwy plików jako niezaufane: mogą zawierać polecenia napastnika. Model może je czytać jako dowód, ale nie mogą przyznawać praw do narzędzi i danych.
Każdy wynik powinien mieć nazwę i udokumentowane pochodzenie. Oś czasu procesów potrzebuje pliku wejściowego, wersji parsera, zapytania, założenia o czasie i listy wykluczonych rekordów. Zapisz pierwotną odpowiedź przed edycją. Inaczej recenzent nie odróżni ustalenia źródła od opinii analityka czy modelu. Dobre notatki pozwalają koledze przejąć pracę bez odtwarzania całej rozmowy.
Pracuj w powtarzalnej pętli dochodzenia
Najpierw poproś o plan, nie o końcowy werdykt. Asystent powinien zaproponować kilka kontroli odczytu, potrzebne źródła i alternatywy, które pozwolą rozróżnić. Dobry plan wskazuje warunki zakończenia. Wąskie pytanie nie wymaga wszystkich logów organizacji, wszystkich urządzeń i nieograniczonego dostępu.
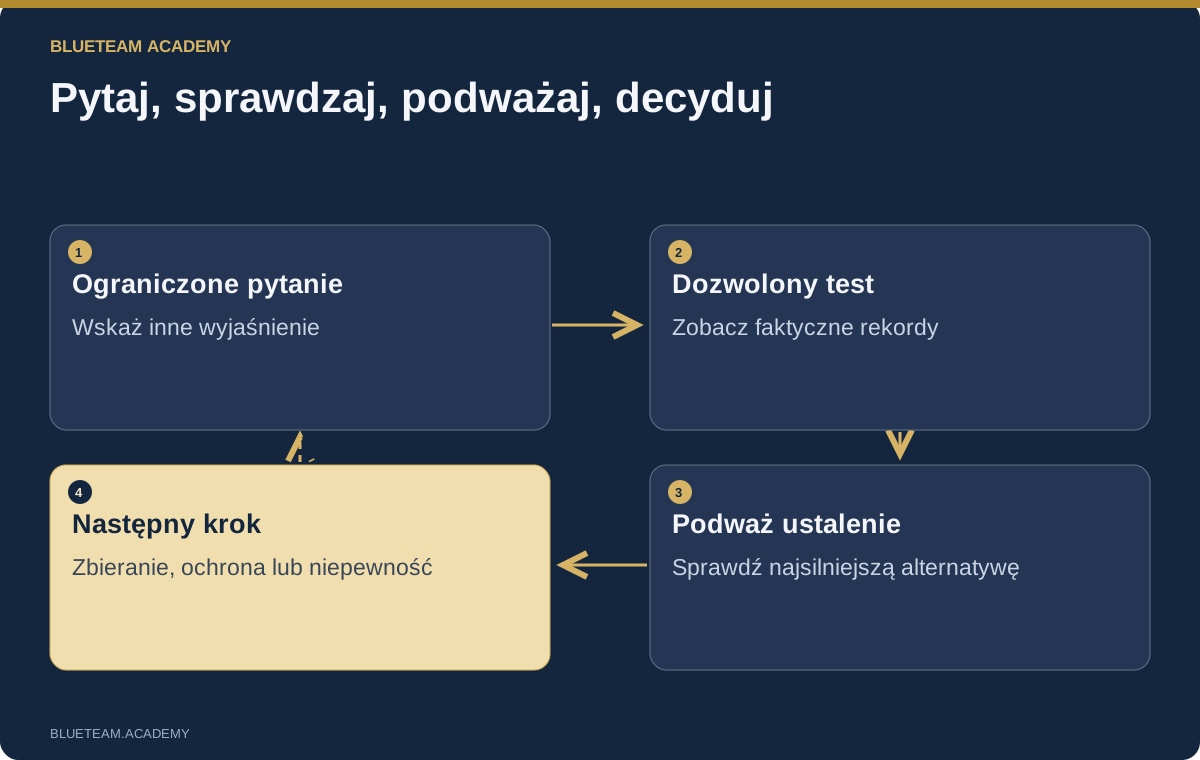
Analizuj wyłącznie rekordy przekazane w tej sprawie. Najpierw zaproponuj maksymalnie sześć kontroli tylko do odczytu. Podaj źródło, pola, okres i alternatywne wyjaśnienie. Nie wykonuj działań zaradczych i nie wymyślaj brakujących danych. Po otrzymaniu wyników oddziel obserwacje, wnioski i niewiadome. Każde istotne twierdzenie poprzyj konkretnym rekordem i polem. Na końcu podaj pytanie, którego odpowiedź najbardziej wpłynie na reakcję.
Przejrzyj plan, wykonaj dozwoloną kontrolę i obejrzyj rzeczywisty wynik. Sprawdź zakres czasu, pole identyfikujące podmiot i zestaw danych. Przekaż rezultat i zapytaj, co uzasadnia, a co pozostaje otwarte. Zachowuj zapytania i rekordy, nie tylko podsumowanie rozmowy.
Drugi przegląd powinien podważyć pierwszy. Jakie nieszkodliwe wyjaśnienie nadal pasuje? Co przeczy głównej hipotezie? Jaki brak danych mógłby odwrócić wniosek? Drugi model jest opcjonalny. Dwie odpowiedzi oparte na tym samym nieudowodnionym założeniu nie są niezależną kontrolą. Samodzielnie odtwórz kluczowe połączenie rekordów.
Kończ każdą rundę decyzją: kolejne źródło, autoryzowana ochrona, zawężenie zakresu albo konkretna informacja o niepewności. W ten sposób prompt staje się narzędziem dochodzenia. Bez decyzji nawet piękna odpowiedź może być kolejnym dokumentem nieużywanym podczas incydentu.
Badaj oszustwa pocztowe, sesje i dostęp aplikacji
Wróćmy do płatności Riverton. Zbierz identyfikatory wiadomości, trasę, wyniki uwierzytelniania, konfigurację reguły, audyt i relację dostawcy. Poprawne SPF, DKIM lub DMARC odpowiadają na pytania o uwierzytelnienie poczty, nie o legalność dyspozycji płatniczej. Prawdziwe konto nadawcy może być przejęte lub autentyczna rozmowa wykorzystana do oszustwa.
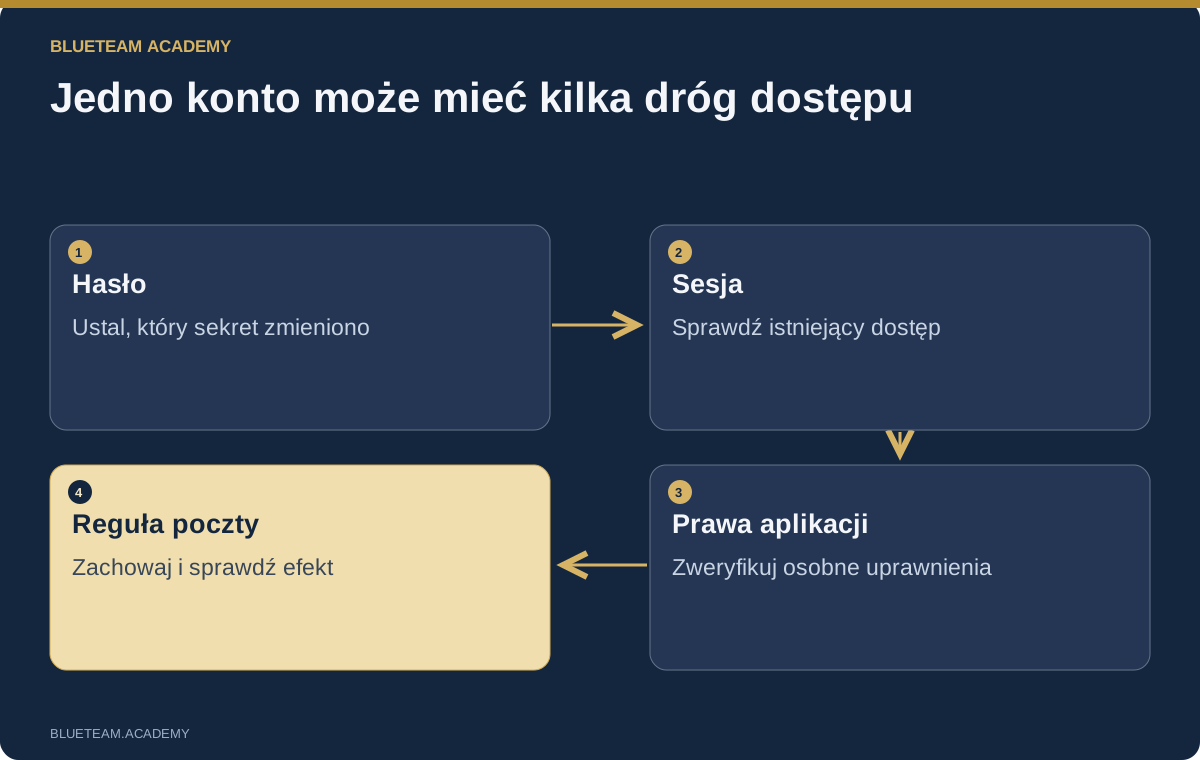
Poproś o powiązanie operacji na regule z kontem, aplikacją lub sesją. Sprawdź, które źródło wskazuje wykonawcę i czy opisuje logowanie człowieka, administrację czy aplikację. Ostrożnie porównuj czas. Współdzielony IP lub znane urządzenie dają kontekst, ale nie dowodzą, kto posługiwał się sesją.
Przed reakcją rozdziel ścieżki dostępu. Zmiana hasła, unieważnienie sesji, usunięcie przekierowania i cofnięcie uprawnienia aplikacji dotyczą innych mechanizmów. Nie zgłaszaj „konto zabezpieczone”, bo jedno polecenie się udało. Zachowaj dowody, ustal zatwierdzających i sprawdź, czy podejrzana ścieżka nadal działa. Nieskuteczna kontrola w ćwiczeniu powinna być widoczna w wynikach.
W Microsoft 365, Google Workspace i innych platformach pytaj: jaka tożsamość, przez jaką sesję lub aplikację, do jakiego zasobu, z jakim prawem i skutkiem? Interfejs się zmienia, rozumowanie pozostaje. Uwzględnij wstrzymanie płatności i niezależną weryfikację dostawcy. Udana operacja techniczna nie odzyskuje pieniędzy i nie potwierdza nowego rachunku.
Analizuj plik bez dopisywania niezaobserwowanego wykonania
Podejrzany plik wykonywalny dostarcza różnych kategorii dowodów. Analiza statyczna opisuje strukturę, importy, sekcje, ciągi i podpis. Telemetria hosta opisuje aktywność na konkretnej maszynie. Sandbox pokazuje uruchomienie w swoich warunkach. Reputacja dodaje obserwacje z innych miejsc. Nie zastępuj jednej kategorii drugą.
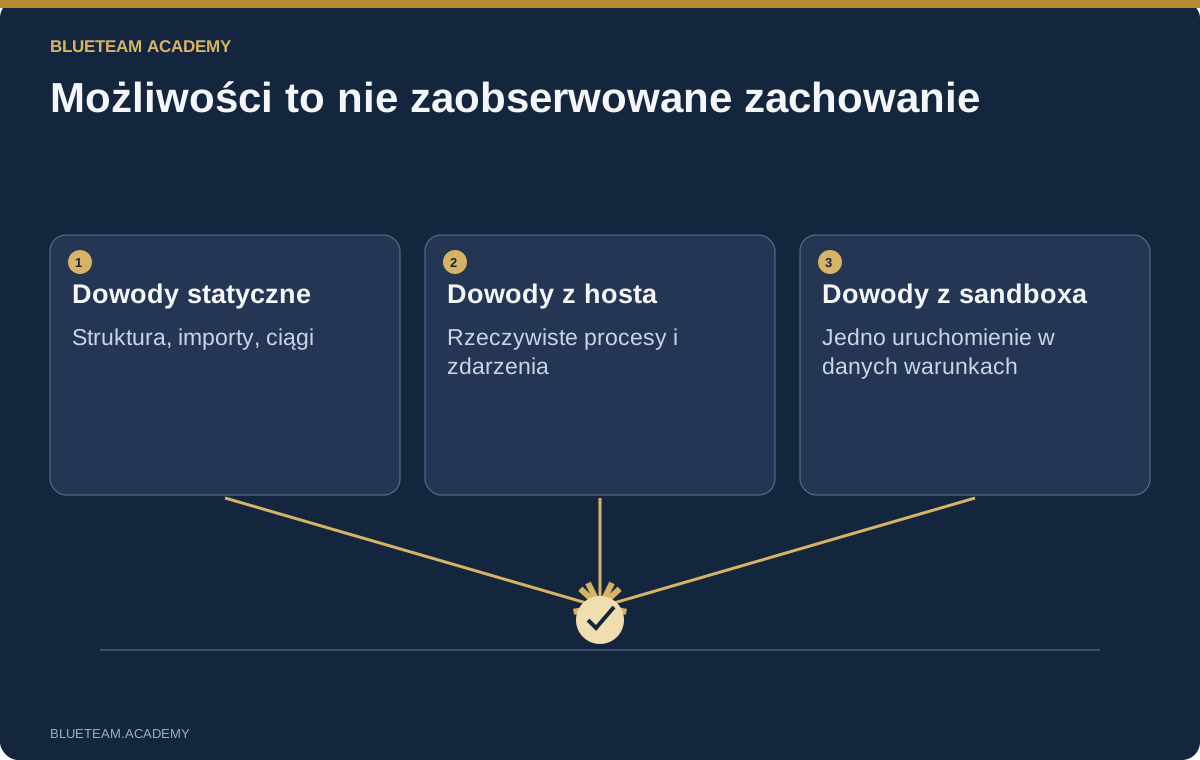
Plik importuje funkcję sieciową, a zdarzenie pokazuje potomny PowerShell. To nie dowodzi kradzieży haseł, szyfrowania czy połączenia z każdą domeną w ciągach. Oddziel możliwości, faktyczne zachowanie i hipotezy. Twierdzenie o wykonaniu wymaga dokładnej relacji procesów i źródła. Brakujący wiersz polecenia pozostaje brakujący, bez uzupełniania znanym scenariuszem ataku.
Używaj zatwierdzonych narzędzi do ograniczonych wyników, które asystent wyjaśni. PEStudio, analizator możliwości i deasembler odpowiadają na inne pytania. Zachowaj wyjście i wersję. Jeśli model proponuje dekodowanie, sprawdź operację i traktuj wynik jako dane. Nie uruchamiaj wydobytych poleceń, aby zobaczyć, co zrobią.
Ćwiczenia mogą używać nieaktywnych artefaktów, przygotowanych opisów sandboxa i wybranych publicznych dowodów ze znanym pochodzeniem. Uczestnik powinien obliczyć rzeczywisty hash próbki, odróżnić go od przykładowego identyfikatora i wskazać potrzebne dodatkowe dowody. Testuj także reguły detekcji: YARA oparta na nazwie popularnego API może wywoływać wiele fałszywych alarmów. Użyj próbek pozytywnych i nieszkodliwych oraz przejrzyj wyniki przed ewentualnym wdrożeniem.
Poprawnie łącz logi, MFT i procesy
AI pomaga wyjaśnić schemat logu, napisać parser i znaleźć sekwencję. Nie zastępuje kontekstu przy nieopisanych eksportach. Zacznij od formatu i pokrycia zbierania. Tabela znormalizowana jest czytelniejsza, ale może zgubić pola odróżniające zdarzenia. Zachowaj drogę do oryginału.
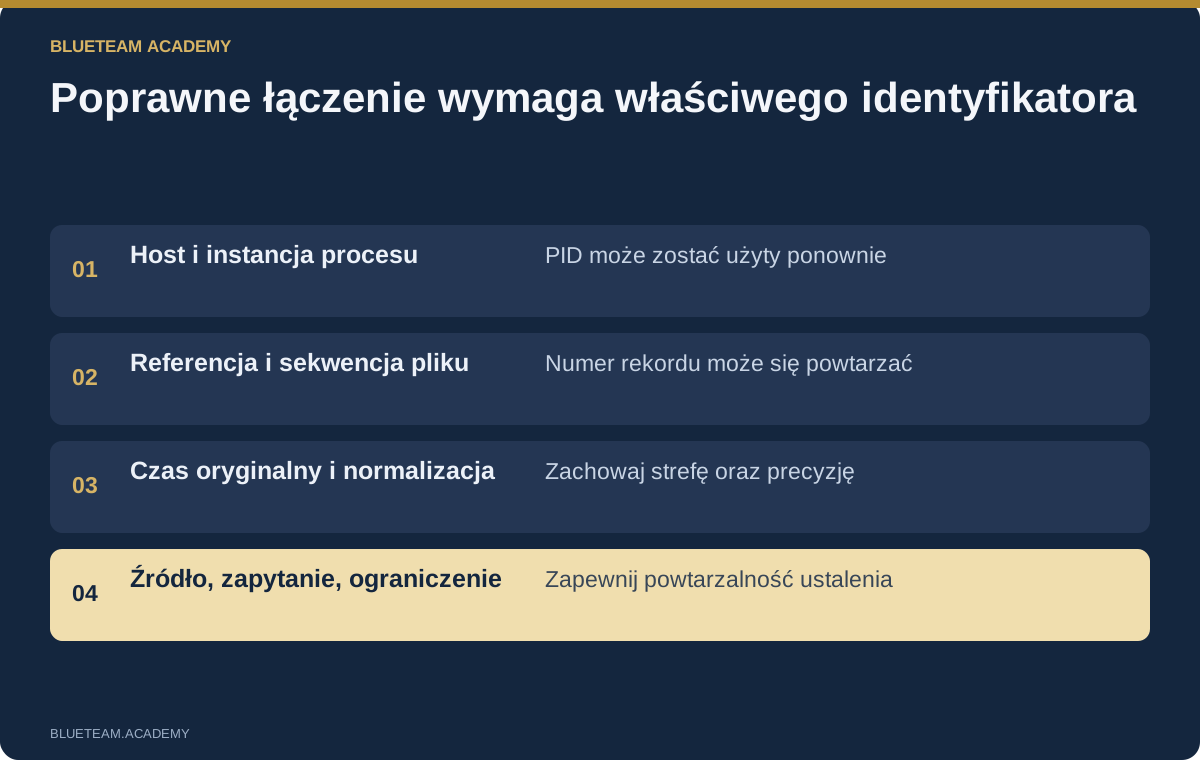
W Windows odróżniaj PID od identyfikatora konkretnej instancji procesu. Uwzględnij host i czas, bo PID może być ponownie wykorzystany. Relacja rodzic–dziecko wymaga odpowiednich pól: podobne nazwy i bliskie czasy nie dowodzą pochodzenia. W systemie plików poznaj referencję rekordu i numer sekwencji. Ponownie użyty wpis MFT nie musi oznaczać tego samego pliku.
Osobno sprawdź czas zdarzenia, zbierania, znaczniki plikowe i wyświetlaną godzinę lokalną. Poproś o wskazanie użytej wartości, stref, precyzji i różnic zegarów. Zachowaj wartość pierwotną obok znormalizowanej. Nie ustalaj kolejności dokładniej, niż pozwala źródło.
Zleć konkretną pracę: kandydaci, dokładne klucze połączeń, niedopasowane wiersze i kontrprzykład. Przetestuj zapytanie na znanym pozytywnym przypadku i celowo nieobecnej wartości. Zero wyników oznacza brak trafienia w tym zbiorze, nie brak zdarzenia na niemonitorowanej maszynie. Jawne granice wzmacniają wiarygodność.
Sprawdzaj wyciek na podstawie danych sieciowych
Połączenie wychodzące jest tropem, nie pełnym dowodem eksfiltracji. Ustal źródło, cel, protokół, czas, proces jeśli dostępny i punkt obserwacji. Firewall, proxy i PCAP mogą opisywać inne aspekty jednej aktywności. Wyjaśnij miarę każdego źródła przed sumowaniem.
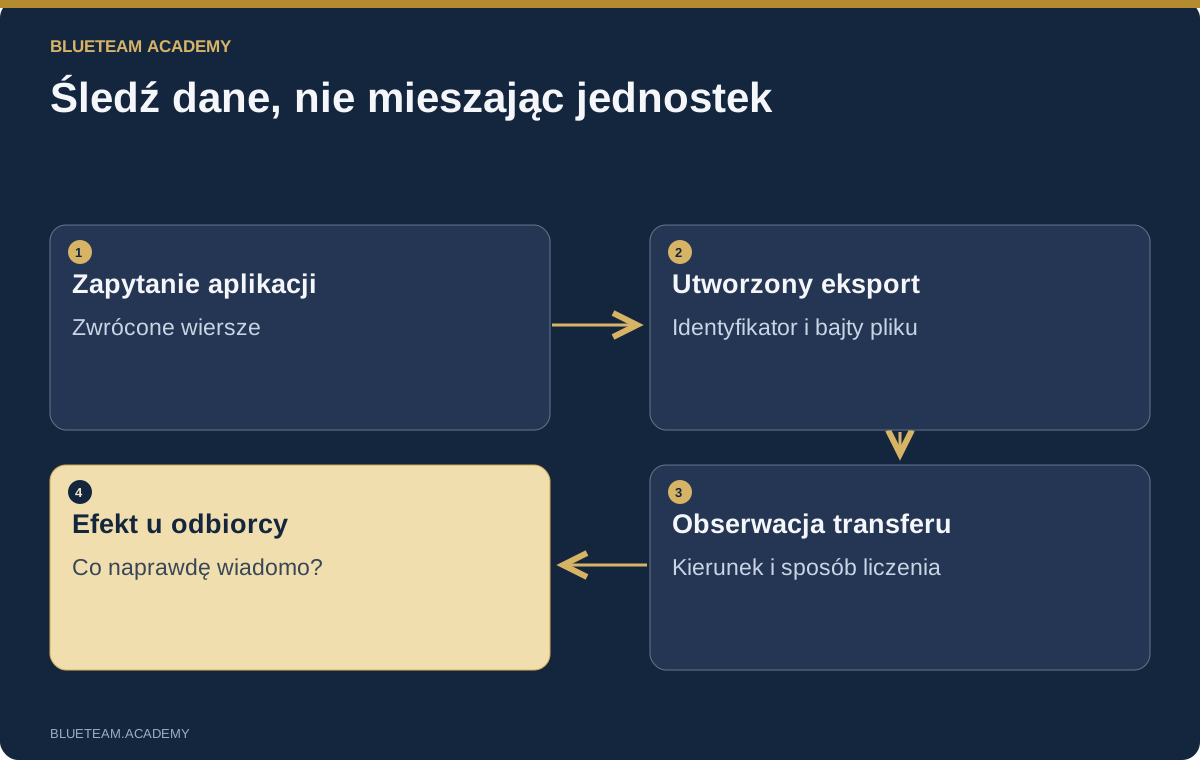
Liczniki bajtów bywają pułapką. PCAP może zawierać retransmisje, proxy liczyć na poziomie aplikacji, a TLS ukrywać treść mimo widocznych metadanych. Wielkość odpowiedzi nie jest liczbą unikalnych rekordów klientów. Wymagaj jednostki, kierunku, źródła i sposobu agregacji.
Mocniejsza hipoteza łączy zapytanie aplikacji, eksport, identyfikator lub hash pliku, zapis dostarczenia i sieć. Sprawdź, czy hash archiwum z alertu oznacza dokładnie ten artefakt, nie podobną nazwę. Rozdziel potwierdzone ogniwa od przypuszczeń. Samo żądanie wysłania nie zawsze dowodzi przechowania lub odczytania przez odbiorcę.
Przydatna instrukcja: „Pokaż potwierdzoną drogę od danych źródłowych do transferu. Przy każdym połączeniu wskaż oryginalny rekord i brakujący test”. Następnie zapytaj o inne wyjaśnienie ruchu. Blokada celu, zatrzymanie eksportu czy zmiana uprawnień potrzebują właściciela i testu efektu. Współdzielony IP można zablokować kosztem legalnej pracy, pozostawiając inną drogę wycieku.
Powiąż ATT&CK z dowodami
MITRE ATT&CK daje wspólny język zachowań przeciwnika. Pomaga porządkować obserwacje, określać potrzebne źródła i komunikować zakres. Nie powinien zamieniać etykiety alertu w potwierdzony łańcuch technik. Każde przypisanie wymaga wyjaśnienia zachowania i źródła.
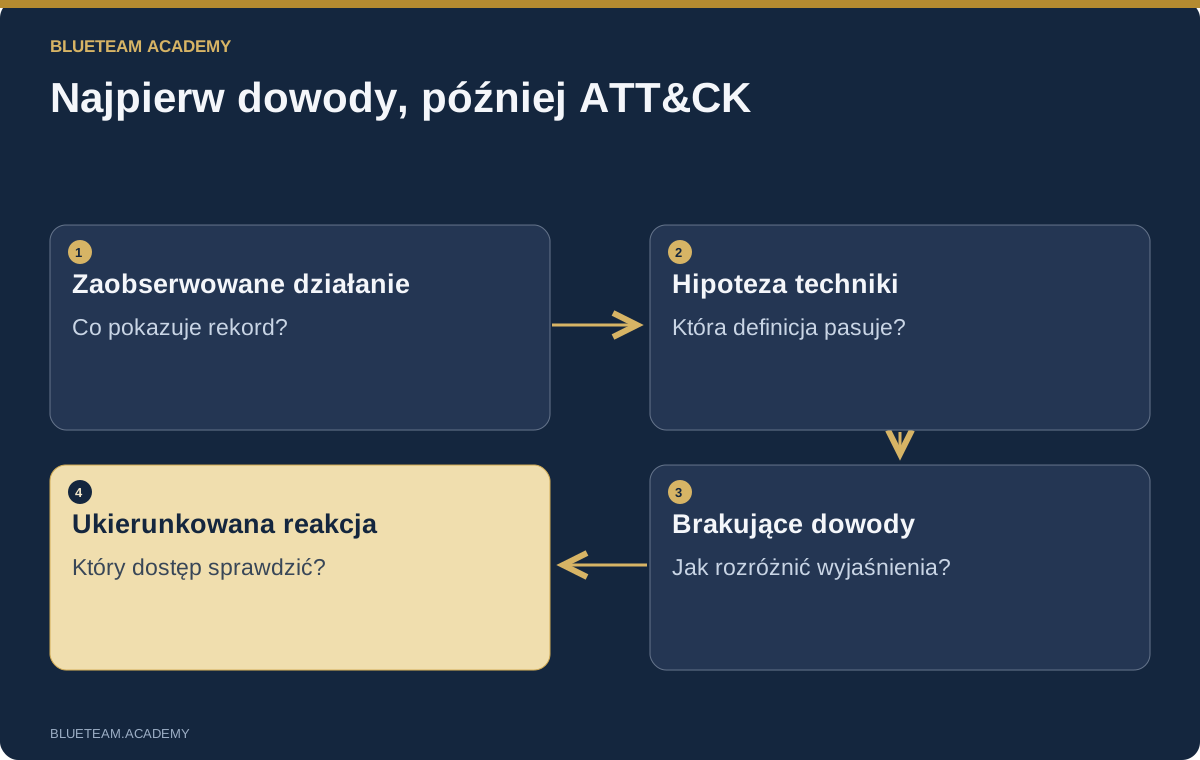
Logowanie sieciowe, dozwolona kontrola dostępu do udziału administracyjnego, nowa usługa i proces menedżera usług mogą wspierać analizę ruchu bocznego. Nie dowodzą zrzutu poświadczeń ani sposobu pozyskania sekretu. Poproś o technikę, obserwację, źródła, pewność i kolejny test. Niepotwierdzone możliwości zostają hipotezami.
Korzystaj z aktualnych definicji Enterprise ATT&CK. Framework się zmienia. Dla AI przydatne są wpisy takie jak Indirect Prompt Injection i MITRE ATLAS. Identyfikator zapamiętany przez model nie jest źródłem autorytatywnym.
Efektem powinien być lepszy plan zbierania i reakcji. Przy zdalnym uruchomieniu usługi szukaj danych odróżniających atak od zatwierdzonej administracji. Przy aplikacji sprawdzaj zgodę i operacje na zasobach. Diagram ma ujawniać pytania i luki. Więcej kolorowych pól nie uzupełnia dochodzenia ani nie wyjaśnia skutku biznesowego.
Badaj Linuksa i błędy autoryzacji API
Incydent webowy obejmuje reverse proxy, aplikację, system i sieć. Łącz identyfikatory żądań, relacje workerów, ścieżki i pochodzenie procesów, jeśli istnieją. Powłoka po przesłaniu pliku jest istotna, lecz bliskość czasu nie dowodzi związku żądanie–proces.
Sprawdź wspólnie aplikację i host. Czy zaakceptowano zabroniony typ? Czy miejsce zapisu pozwalało wykonywać plik? Jaka tożsamość uruchamiała worker? Czy są zadania cykliczne, zmiany usług i połączenia? Grupuj podzielone rekordy Linux audit po wspólnym identyfikatorze zdarzenia i zachowuj pola. Właściciel root nie wskazuje człowieka, który utworzył plik.
Incydent API może wymagać innej reakcji niż przejęty host. Poprawnie zalogowany użytkownik może pobierać obiekt innej firmy, jeśli serwer nie egzekwuje własności. Porównaj tożsamość, tenant ustalony przez serwer, obiekt i decyzję dostępową. Tenant przekazany przez klienta lub model nie jest wiarygodnym źródłem praw.
AI może wskazać podobne ścieżki i testy negatywne: eksporty, zadania w tle, pobieranie, cache i operacje zbiorcze. Przejrzyj kod i wykonaj reprezentatywne testy w dozwolonym środowisku. Jedna poprawiona funkcja nie dowodzi usunięcia wszystkich dróg. Zakres historycznego ujawnienia ustalaj z zachowanych żądań i dostarczeń, zaznaczając braki. Powrót do pracy wymaga naprawionego ograniczenia i poprawnego dostępu legalnych użytkowników.
Śledź tożsamości i kontrolery w chmurze
Oddziel zarządzanie od dostępu do danych. Zmiana praw, utworzenie klucza lub zmiana logowania może wyjaśnić uzyskanie dostępu. To, co odczytano lub zmieniono, wymaga zdarzeń zasobów, jeśli były zbierane. Sprawdź konfigurację przed interpretacją pustego eksportu. Dokumentacja zdarzeń danych CloudTrail pokazuje znaczenie pokrycia.
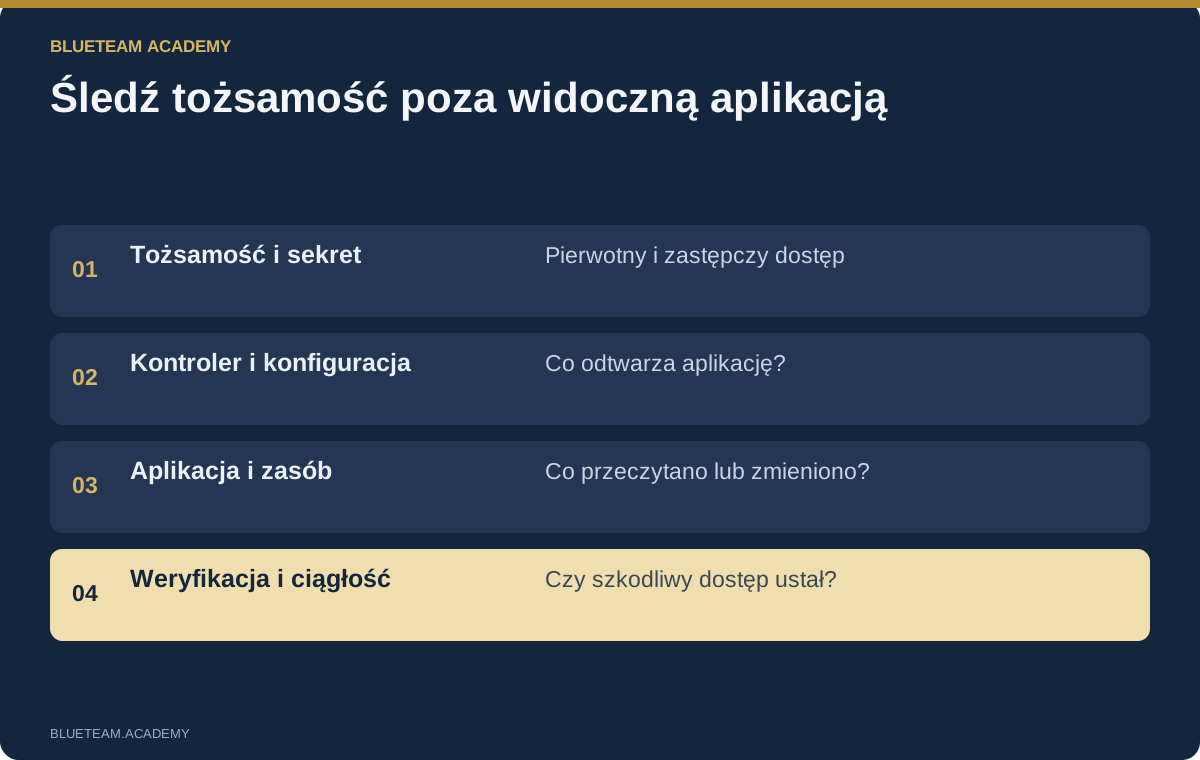
Myśl o ścieżkach dostępu. Jeśli ujawniony klucz pozwolił utworzyć kolejny, wyłączenie tylko pierwszego może nie zamknąć problemu. Poproś o graf tożsamości, sekretów, uprawnień, operacji i zmian. Każda krawędź wymaga dowodu lub oznaczenia hipotezy. Zachowaj identyfikatory, czas wydania i zasoby, aby odróżnić wykonanie od odmowy.
W kontenerach uwzględnij kontroler i węzeł. Usunięty pod może zostać odtworzony. Sprawdź service account, decyzję admission, digest obrazu, security context, montowania hosta i telemetrię węzła. Udane listowanie sekretów interpretuj według szczegółów odpowiedzi: audyt może nie zawierać wartości.
Plan ograniczania obejmuje tożsamość, kontroler, workload i ujawnione sekrety. Działania destrukcyjne pozostają poza prawami analizy. Testuj w stagingu lub zatwierdzonym procesie, czy zasób wraca i czy działają legalne funkcje. Firmowe AI podlega tym samym ryzykom. Lokalizacja nie zastępuje przeglądu tożsamości i konfiguracji.
Odróżniaj ransomware od zwykłej awarii
Szyfrowanie i niszczenie danych wymagają pośpiechu, ale nie każdy objaw jest rozstrzygający. Ustal systemy z anomaliami, proces lub tożsamość, ciągłość zmian i zależne usługi. Zachowuj ulotne dowody, jeśli nie przedłuża to możliwej do uniknięcia szkody. Kierujący reakcją powinien jawnie podjąć tę decyzję.
Porównaj aktywność z zatwierdzonym utrzymaniem. Konto wdrożeniowe może być legalne, ale jego użycie na obcym serwerze plików już nie. Zielony status kopii nie dowodzi udanego odtworzenia. Sukces polecenia nie dowodzi osiągnięcia celu usługi. Testuj faktyczny rezultat biznesowy.
Awarie powodują również błędne wydania, wyczerpane pule połączeń i konfiguracje. Duży ruch może oznaczać atak, normalny wzrost lub skutek uboczny. Porównaj metryki, zmiany, błędy aplikacji i sieć. Jeśli rollback pomaga, zapisz wynik bez automatycznego wykluczania celowego działania.
Plan potrzebuje ograniczenia skutków, ciągłości, zabezpieczenia dowodów, zaufanego źródła odtworzenia, testów i warunku wycofania. Co, jeśli pierwszy restore zawiedzie albo ponowne podłączenie otworzy tę samą słabość? Dobre ćwiczenie wymaga obsługi takiej porażki. „Mamy backup” to przygotowanie; „przetestowane odtworzenie spełnia kryteria bezpieczeństwa i biznesu” to potwierdzony wynik.
Badaj łańcuch dostaw i ataki na aplikacje AI
Analiza łańcucha dostaw łączy pochodzenie kodu z ujawnieniem sekretów. Porównaj zatwierdzony kod, zależności, środowisko build, artefakt i wdrożony digest. Znany tag lub poprawny podpis nie dowodzi oczekiwanej zawartości. Ustal, co podpis poświadcza, kto kontrolował tożsamość i czy wejścia odpowiadają wydaniu.
Przekaż zmiany lockfile, logi build i inwentarz do ograniczonego porównania. Nie uruchamiaj obcego builda na uprzywilejowanym komputerze, aby odtworzyć sytuację. Sprawdź sekrety dostępne runnerowi i faktyczne operacje. Śledź artefakt po digest w dystrybucji i wdrożeniu. Czysta przebudowa może mieć inny hash; powtarzalność zależy od procesu.
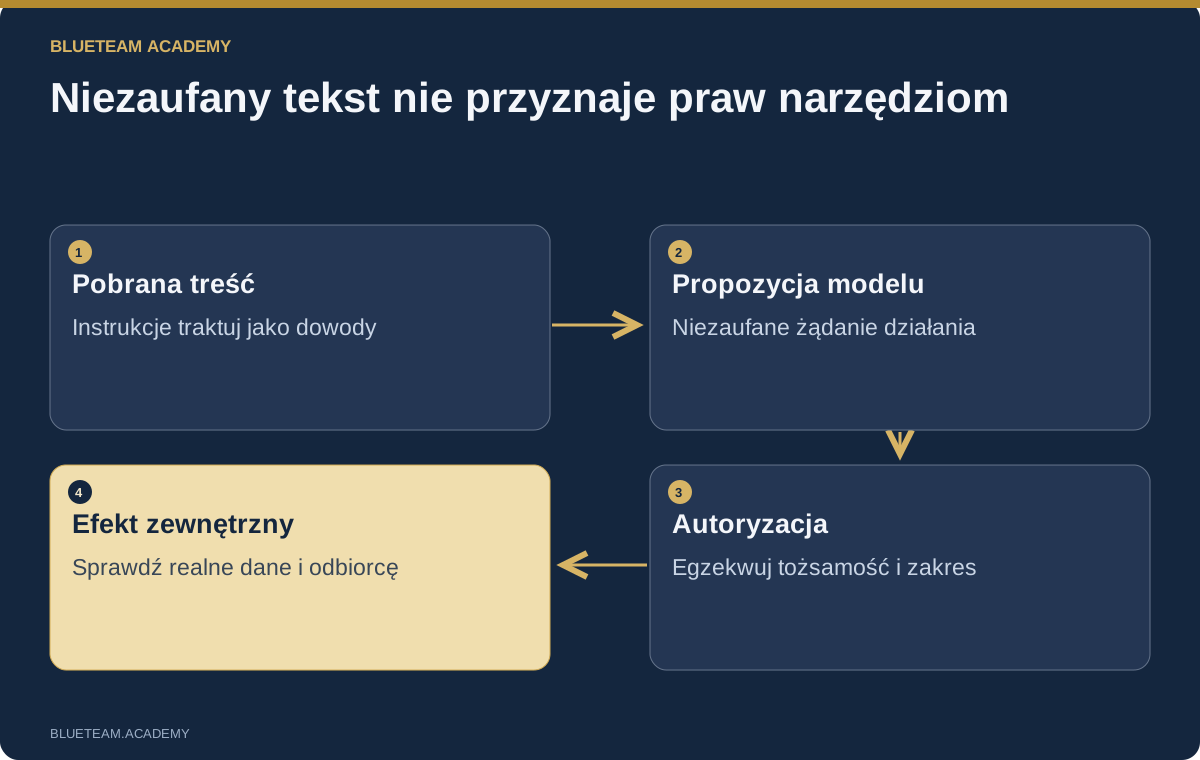
W AI dochodzi łańcuch: niezaufane wejście, propozycja modelu, autoryzacja narzędzia i efekt zewnętrzny. Polecenie w pobranym zgłoszeniu może wpłynąć na model bez zmiany zaufanej tożsamości. Sprawdź, czy komponent wywołujący narzędzia egzekwuje ją niezależnie. Odróżnij zablokowany odczyt innej firmy od dozwolonego wysłania.
Podejrzaną treść analizuj oddzielnie, bez pierwotnych uprzywilejowanych narzędzi. Sprawdź pochodzenie danych, argumenty, audyt uprawnień, cele i rzeczywiście zwrócone lub wysłane dane. Test negatywny: tekst jest widoczny, ale nie może autoryzować obcego odczytu lub transferu. Napraw granicę i sprawdź efekt. Instrukcja „ignoruj złe polecenia” nie dowodzi bezpieczeństwa.
Podłącz VirusTotal bez wysyłania całej sprawy
Reputacja pomaga ustalić priorytety, nie rozstrzyga całego incydentu. Zacznij od znanego hasha i zatwierdzonych zasad ujawniania. Dokładne wyszukiwanie pobiera istniejący raport, a nie przesyła plik. Nadal ujawnia zewnętrznej usłudze przedmiot badania. Nie jest niewidoczne ani automatycznie dozwolone.
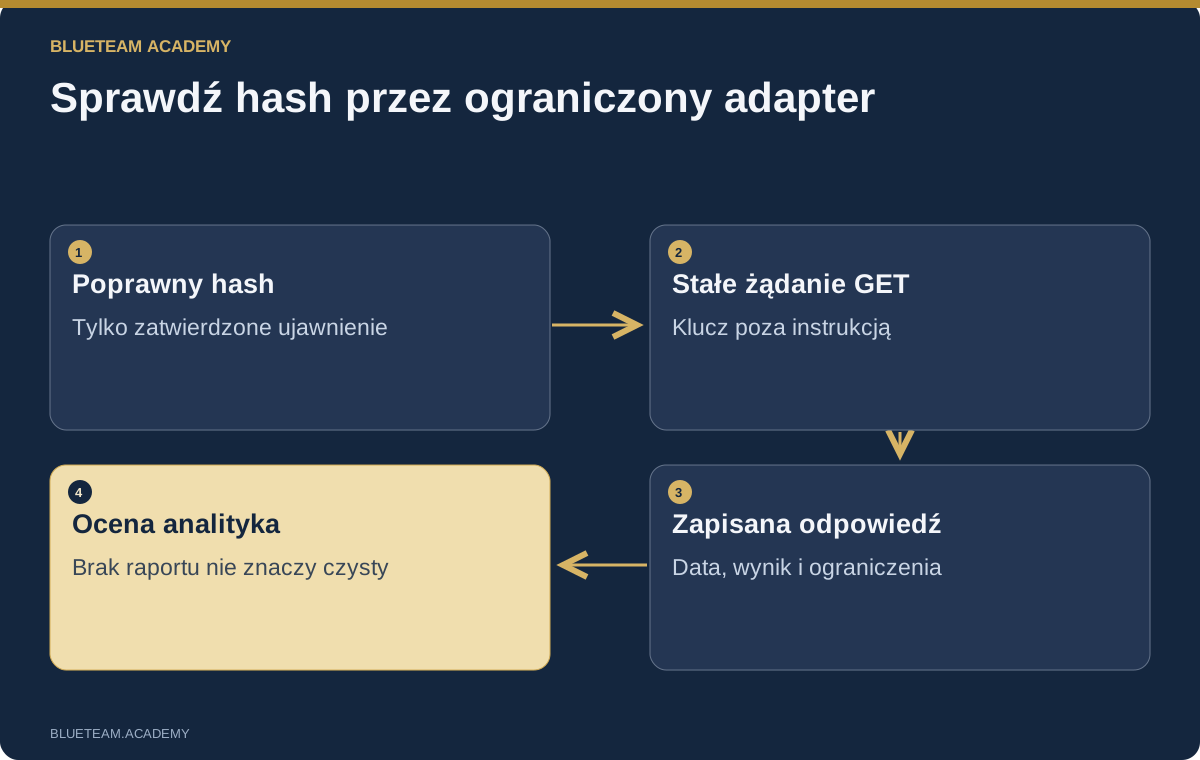
Endpoint raportów plikowych VirusTotal zwraca dane dla identyfikatora. Wąski adapter może przyjmować tylko poprawny SHA-256, używać stałego celu, odczytywać klucz z chronionej zmiennej, odrzucać przekierowania i wymuszać limit czasu. Treść dowodu nie może ustalać URL, a klucz nie trafia do promptu. Sprawdź prawa komercyjne w warunkach API VirusTotal.
Analizuj zapisaną odpowiedź z czasem pobrania, datą raportu i wynikami. Brak raportu nie znaczy „czysty”. Limit żądań powinien zatrzymać lub odroczyć sprawdzenie, nie uruchamiać zmiany kluczy i niekończących prób. Wykrycia to obserwacje. Ich udział w liczbie silników nie jest skalibrowanym prawdopodobieństwem ataku.
Nie wysyłaj poufnych dokumentów, zrzutów pamięci, eksportów poczty i plików klientów do zwykłego publicznego procesu „na próbę”. Mogą zawierać dane osobowe, tajemnice i informacje firmowe. W razie potrzeby stosuj zatwierdzoną analizę prywatną. Kurs może używać zapisanych odpowiedzi dla sukcesu, braku i limitu, a prawdziwe zapytanie oferować opcjonalnie z autoryzowanym kontem.
Przygotuj reakcję i sprawdź jej efekt
Piękny raport może pozostawić szkodliwy dostęp aktywny. Każde ważne ustalenie powinno prowadzić do pytań: co zmienić, kto zatwierdza, jakie dowody zachować, jaka funkcja ucierpi i jak sprawdzić skuteczność? Asystent porządkuje rozumowanie, ale nie przejmuje uprawnienia do zatwierdzania.
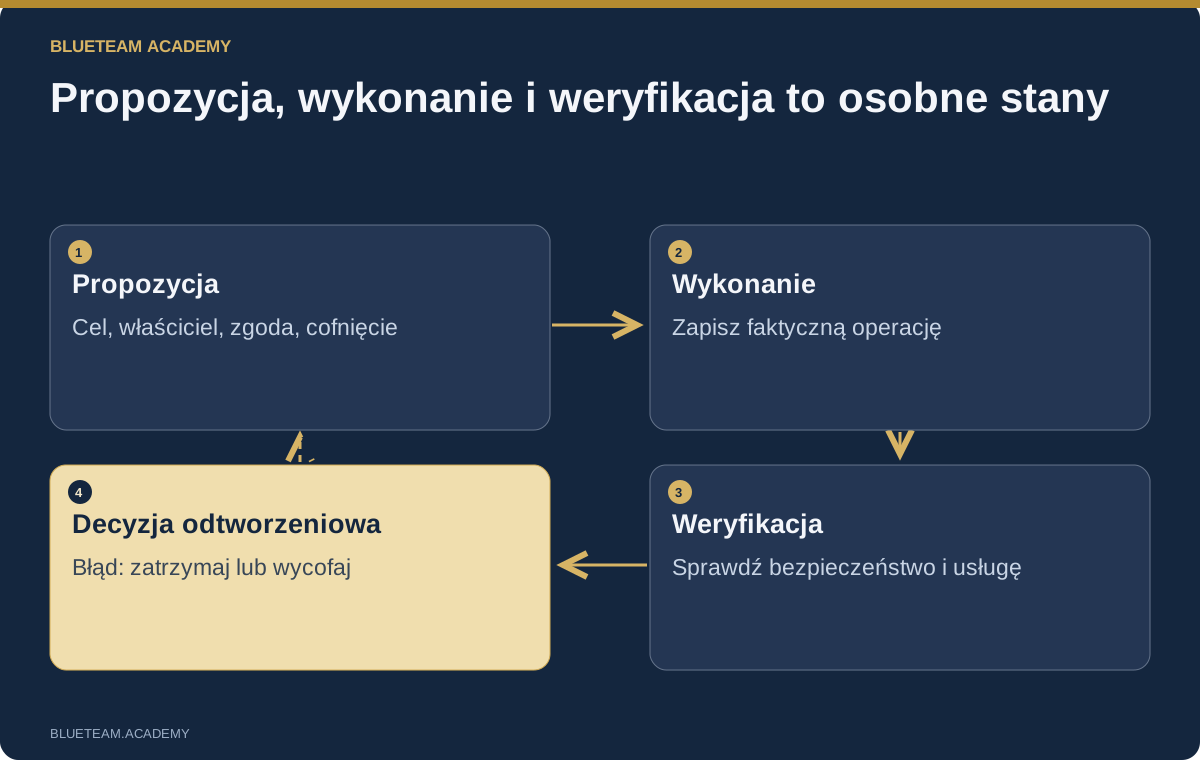
Oddziel proponowane, wykonane i zweryfikowane. „Wyłącz klucz” jest propozycją. Audyt wyłączenia dowodzi wykonania. Kontrolowany test odrzucenia starego klucza i poszukiwanie zastępczych wspierają weryfikację. Nie zamieniaj trzech stanów w zielony znacznik. Dotyczy to reguł poczty, aplikacji, izolacji i rollbacku.
Prowadź dziennik: ID, cel, podstawa dowodowa, właściciel, zatwierdzający, oczekiwany efekt, zapis wykonania, test i warunek cofnięcia. Dodaj czas i zależności. Jeśli izolacja zatrzyma krytyczne płatności, zapisz tryb ciągłości i decydenta. Jeśli opóźnienie powiększa szkodę, uzasadnij pilność i możliwą utratę dowodów.
Odtworzenie wymaga niezależnych kryteriów. Testuj pierwotny niedozwolony dostęp, utrzymywanie i alternatywne ścieżki, naprawioną kontrolę i usługę. Określ ograniczony powrót oraz warunek zatrzymania lub cofnięcia. Nieudany test oznacza brak zgody na dalszy krok, nie bardziej stanowczy raport AI.
NIST SP 800-61 Rev. 3 wiąże reagowanie z zarządzaniem ryzykiem. Zamień wnioski w zadania: luki logowania, niejasne role, słabe testy i nadmiar praw agentów. Sprawa nie kończy się, gdy przestaje pojawiać się alert.
Sprawdzaj dowody i znaczenie raportu AI
Różni odbiorcy potrzebują różnych wyników. Przekazanie techniczne zawiera identyfikatory, zapytania, relacje źródeł, niepewność, działania i pozostałe testy. Zarząd potrzebuje skutku biznesowego, opanowanych elementów, niewiadomych, decyzji i terminu aktualizacji. Oba dokumenty muszą opisywać ten sam stan. Streszczenie nie może być pewniejsze od materiału technicznego.
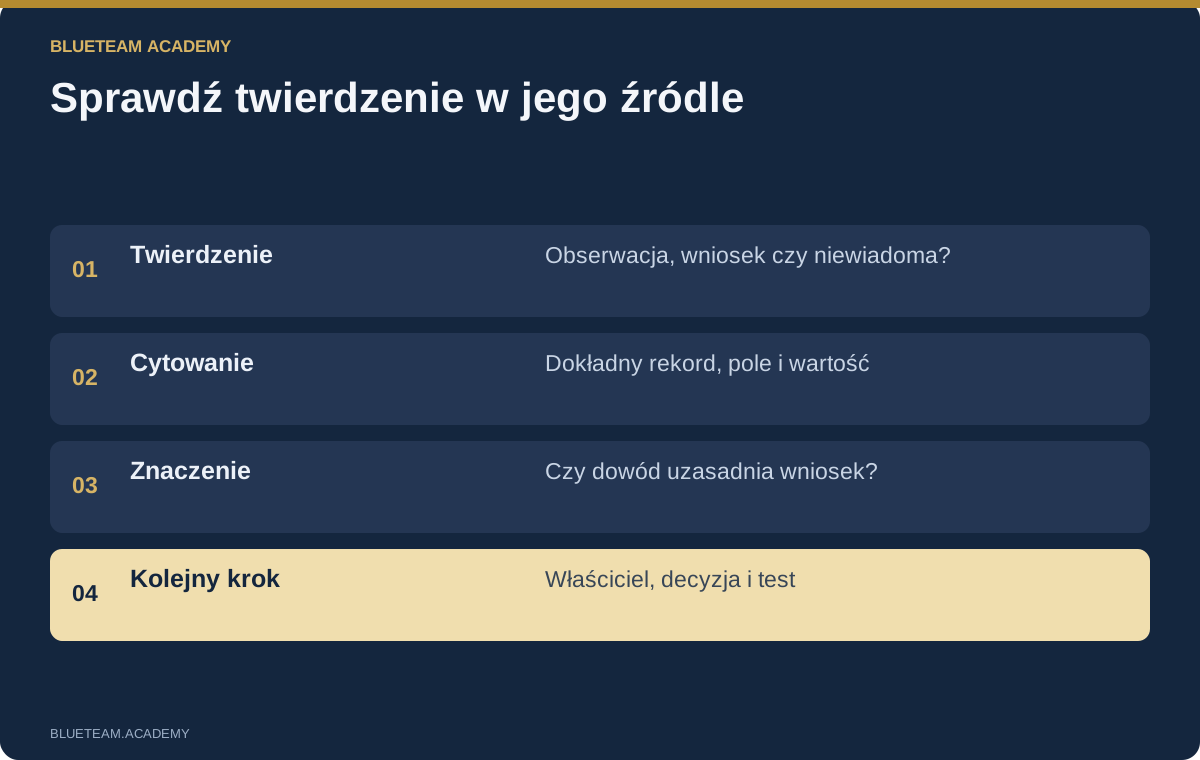
Sprawdź istotne zdania: czy rekord istnieje, czy pole ma podaną wartość i czy uzasadnia interpretację? Czy źródło pochodzi z innej sprawy? Czy propozycję przedstawiono jako wykonanie? Czy „brak zdarzeń w eksporcie” zmienił się w „nie doszło do przejęcia konta ani systemu”? To kontrola merytoryczna, nie gramatyczna.
Rejestr twierdzeń powinien zawierać obserwację lub wniosek, źródło, dokładne pole, ograniczenie i kolejny test. Automat wykrywa nieistniejące odwołania i wymyślone wartości, lecz nie rozstrzyga każdego znaczenia. Poprawny cytat logowania nie dowodzi, że logował się właściciel konta. Gdy wniosek wykracza poza pole, potrzebna jest ocena człowieka.
Zachowaj pierwszą odpowiedź i poprawiony raport. Wyjaśniaj zmiany wniosków po nowych dowodach. Niech kolega odtworzy najważniejsze ustalenie bez całej rozmowy. Jeśli nie znajduje zapytania, źródła lub założenia, popraw notatki. Raport ma umożliwiać dalszą pracę: co zrobić, czego nie zakładać i co zmieni decyzję.
Jak wybrać kurs reagowania na incydenty z AI
Wybieraj szkolenie, które każe badać i reagować, nie kolekcjonować efektowne prompty. Pierwszy ekran powinien wyjaśniać sytuację, alert, systemy, tożsamości i decyzję. Pliki do pobrania muszą mieć pochodzenie i ograniczenia. Ćwiczenia potrzebują wykonywalnych kroków, rzeczywistych wyników i kontroli, które mogą zakończyć się błędem.
Szukaj zakresu szerszego niż jeden dostawca: tożsamości, endpointy, pliki, sieć, aplikacje, chmura i AI. Ważne jest kolejne pytanie, nie tylko menu. Wybór powinien być jawny: Claude, Codex/OpenAI ALBO zatwierdzony model lokalny, z równoważnymi dowodami i kryteriami. Własna infrastruktura może być dodatkiem, nie warunkiem udziału.
Kurs BlueTeam Academy dotyczący reakcji z AI obejmuje 49 lekcji po angielsku, 16 rozdziałów i 331 slajdów z narracją: około czterech godzin i 27 minut audio oraz praktykę. Trzynaście dodatkowych przypadków syntetycznych uzupełnia dochodzenie Aster/Birch i warsztaty z publicznymi dowodami. Uczestnicy łączą ustalenia ze źródłami, kontrolują wzbogacanie danych, ćwiczą reakcję i decyzje odtworzeniowe. Granica symulacji i walidacji produkcyjnej jest wyjaśniona.
Zespół może porównywać interpretacje, odtwarzać zapytania, kwestionować izolację i wyjaśniać nieudane testy. Certyfikat dokumentuje spełnienie wymagań kursu, nie gwarantuje gotowości operacyjnej ani nie zastępuje nadzorowanej praktyki. Zobacz program i ćwiczenia oraz dobierz początek do obowiązków i zasad pracy z dowodami.
Reagowanie z AI: pytania praktyczne
Od czego powinien zaczynać kurs reakcji z AI?
Od rodzajów incydentów, wpływu biznesowego i ograniczeń dowodów. Trzeba odróżniać obserwację od hipotezy. Następnie ćwiczyć ograniczony odczyt, rzeczywisty wynik, weryfikację i kolejną decyzję dochodzeniową lub zaradczą.
Czy potrzebuję Claude, Codex i modelu lokalnego?
Nie. Wybierz jedną zatwierdzoną opcję. Dowody, instrukcje, zapytania i kryteria są wspólne dla Claude, Codex/OpenAI lub odpowiedniego modelu lokalnego. Możesz używać przeglądarki i sam wykonywać sprawdzone kroki. Instalacja lokalna i firmowy sprzęt są opcjonalne.
Czy AI zastępuje narzędzia informatyki śledczej?
Pomaga obsługiwać narzędzia, pisać parsery i tłumaczyć wyniki, ale nie zastępuje wiarygodnego pozyskania danych. Zachowaj oryginały, wersje i powtarzalne zapytania. Sprawdzaj zgodność interpretacji z rzeczywistym wynikiem, także brakami.
Czy agent może pracować bezpośrednio na produkcji?
To zależy od zadania i zatwierdzonych zabezpieczeń. Zacznij od kopii lub wąskiego odczytu. Sprawdź tożsamość, prawa, narzędzia, cele sieciowe i audyt. Istotne działania wymagają odrębnej zgody i weryfikacji. Sam prompt nie egzekwuje ograniczeń.
Jak sprawdzić raport napisany przez AI?
Powiąż każde ważne twierdzenie z oryginalnym rekordem i polem, a następnie oceń wniosek. Odtwarzaj zapytania, sprawdzaj alternatywy i rozdzielaj propozycję, wykonanie i weryfikację. Istniejący cytat nie gwarantuje poprawności rozumowania.
Czy potrzebne są żywe malware i prywatne dane?
Nie. Kurs dostarcza przypadki syntetyczne, nieaktywne materiały i publiczne dowody z podanym źródłem. Oznacza oryginały, normalizację, przygotowane odtworzenia i symulowane reakcje. Dane firmowe, prawdziwe połączenia i zmiany produkcyjne wymagają osobnego zatwierdzenia.
Źródła i materiały dodatkowe
Oficjalne źródła dotyczące opisanych ram i funkcji. Przykłady, instrukcje, diagramy i metoda kontroli są autorskimi materiałami Academy.
- NIST — Incident Response Recommendations, SP 800-61 Rev. 3
- MITRE — Enterprise ATT&CK techniques
- MITRE — Indirect Prompt Injection, T1698
- MITRE ATLAS
- VirusTotal — File report API
- VirusTotal — Public and premium API usage
- Claude Code — Permissions
- Codex — Security
- AWS — CloudTrail data events
Korzystaj z zatwierdzonych danych i środowisk. Fikcyjne przykłady oraz ćwiczenia offline nie dowodzą przebiegu rzeczywistego incydentu.


