
Het korte antwoord
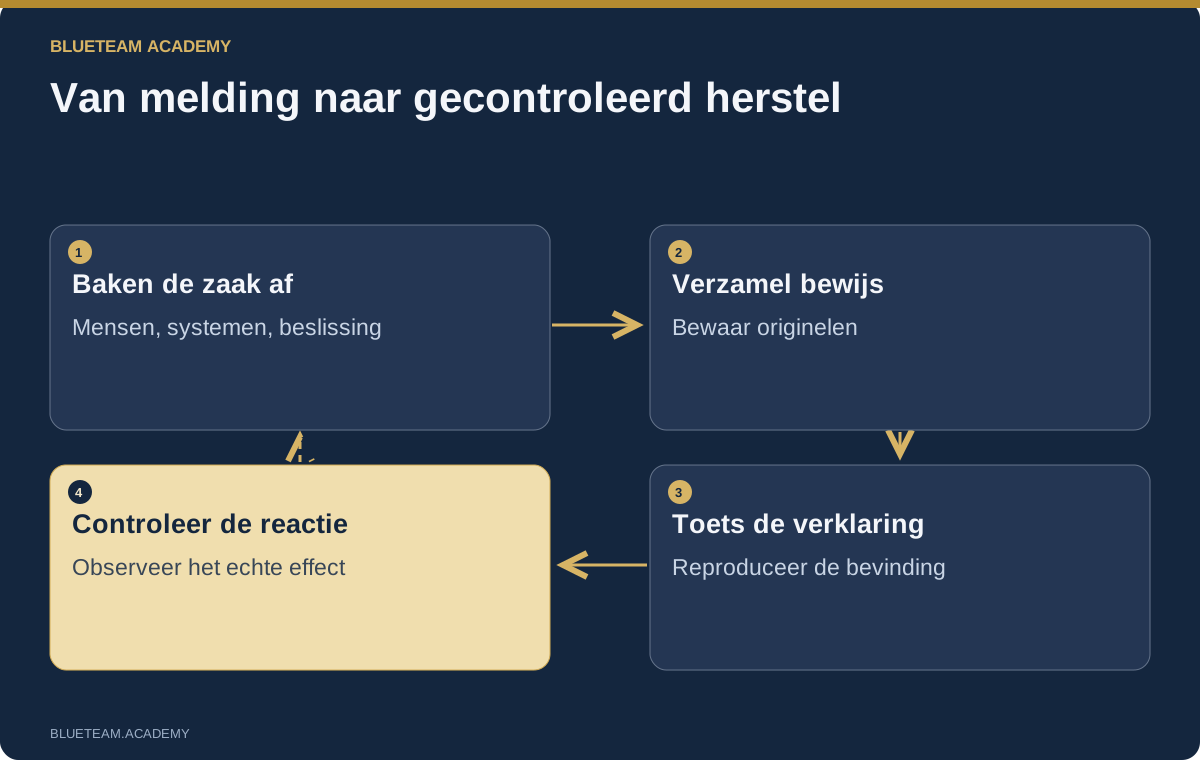
Een goede cursus incidentrespons met AI leert je onderzoeksvragen stellen, originele gegevens controleren, modelconclusies tegenspreken en maatregelen verifiëren. Kies Claude, Codex/OpenAI OF een goedgekeurd lokaal model. Je hebt ze niet alle drie nodig. De maatstaf blijft hetzelfde: een andere analist moet de bevinding kunnen reproduceren en uitleggen waarom de reactie terecht is.
Begin met een situatie en een concrete beslissing
Maandag, 09.20 uur. Een medewerker van de crediteurenadministratie bij het fictieve Riverton ontvangt een verzoek om de bankgegevens van een leverancier te wijzigen. Het bericht staat in een vertrouwde conversatie. Enkele minuten later belt de leverancier: het verzoek komt niet van hem. Een beveiligingsmelding signaleert ook een onbekende mailboxregel. Finance wil weten of de betaling moet worden tegengehouden. Het identiteitsteam vraagt of het account moet worden uitgeschakeld. Je assistent heeft nog geen van deze feiten gezien.
Hier begint onderzoek: een persoon, een dienst, een waarneming en een beslissing met gevolgen. ‘Analyseer dit datalek’ geeft een model te weinig context. ‘Bepaal met deze gegevens of het betwiste betaalverzoek samenhangt met ongeoorloofde mailboxtoegang en benoem het volgende benodigde bewijs’ begrenst het werk. In de cursus AI-ondersteund incidentonderzoek en incidentrespons koppel je bewijsanalyse aan oefeningen voor beheersing en herstel.
Schrijf eerst een korte casusbeschrijving. Benoem bedrijfsproces, account, systemen, meldingsnummer, tijdvak en direct risico. Leg vast wie een betaling mag stoppen of toegang mag wijzigen. Houd verdenking en waarneming gescheiden: een onbekende regel is reden voor onderzoek, geen bewijs dat een aanvaller alle berichten heeft gelezen.
De voorbeelden zijn fictieve leersituaties, geen volledige rapporten van echte klantincidenten. Ze laten zien hoe je met bewijs redeneert. De methode werkt met verschillende assistenten: het model helpt ordenen, terwijl bronnen en waarneembare resultaten bepalen wat je werkelijk weet.
Bepaal het incidenttype voordat je bewijs kiest
Een gestolen sessie, een kwetsbare API, een versleutelde bestandsserver en een besmette buildstraat stellen andere vragen. ‘Cyberaanval’ is te algemeen. Begin bij het bedreigde bedrijfsresultaat. Vertrouwelijkheid gaat over toegankelijk geworden of verdwenen gegevens. Integriteit gaat over ongeoorloofde wijzigingen in data, betalingen, software en instellingen. Beschikbaarheid gaat over de werking van de dienst. Eén inbraak kan alle drie aantasten.
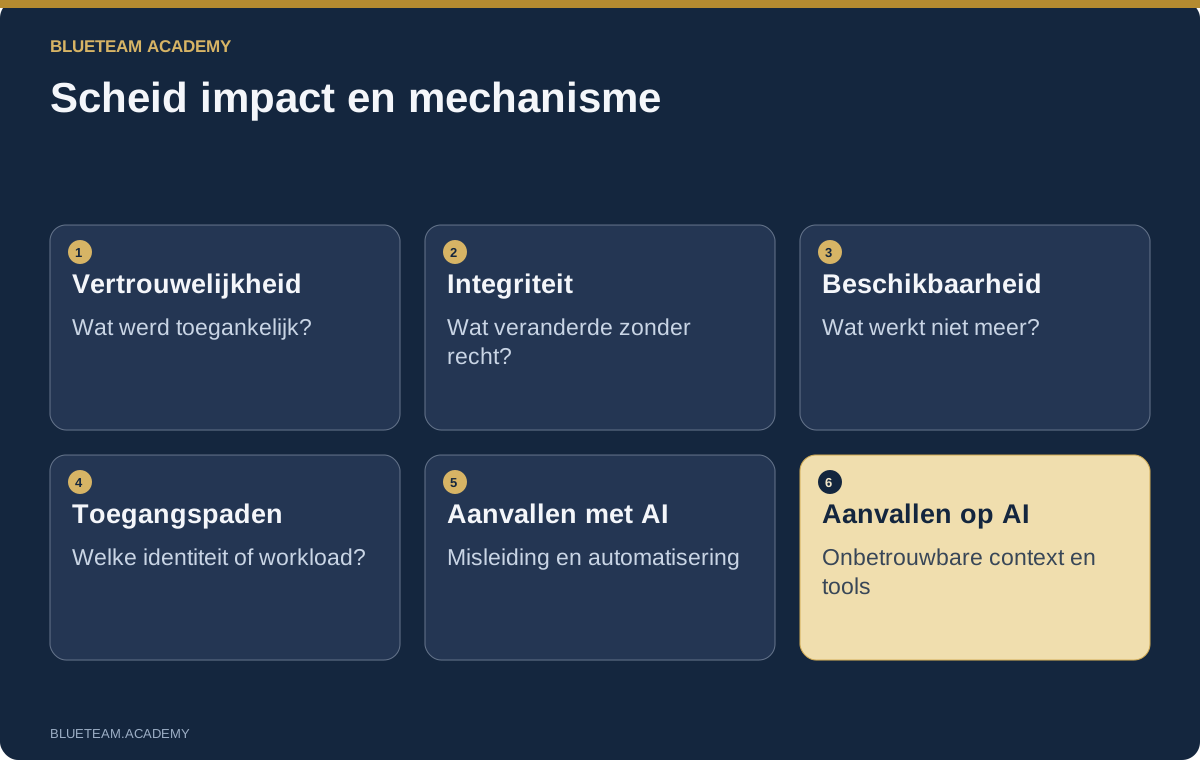
Onderzoek vervolgens plausibele mechanismen. Mailfraude kan gebruikmaken van een vervalste afzender, de echte gehackte leveranciersmailbox of een gestolen medewerkerssessie. Een applicatierecht kan na een wachtwoordwijziging blijven bestaan. Ransomware kan vóór versleuteling gegevens stelen. Bij Linux kunnen webapplicatie, serviceaccount en geplande taken samenhangen. Bij cloud en containers let je op beheeracties, workload-identiteiten en bereikte bronnen.
Maak onderscheid tussen aanvallen met AI en aanvallen op AI-systemen. Een aanvaller kan overtuigende berichten maken of taken automatiseren zonder een unieke ‘AI-handtekening’ in slachtofferlogs. Een applicatieagent kan juist worden beïnvloed door onbetrouwbare documenten, gemanipuleerde zoekinhoud of te ruime toolrechten. Onderzoek zichtbaar gedrag en de gefaalde vertrouwensgrens. Stel niet zonder bewijs vast welk model de aanvaller gebruikte.
Vraag om een kleine hypothesetabel: mogelijk incidenttype, steunende waarneming, andere verklaring, volgende beslissende bron en directe bescherming. Een opsomming van alle aanvalstechnieken helpt niet kiezen. De waarde zit in de volgende controle en hoe iedere uitkomst de reactie verandert.
Claude, Codex/OpenAI of lokaal: één keuze is voldoende
Een onderzoeksmethode hoort niet meerdere abonnementen te vereisen. Claude, Codex/OpenAI en een goedgekeurd lokaal of intern gehost model kunnen dezelfde werkwijze volgen: een beperkte vraag ontvangen, toegestane gegevens bekijken, een stap voorstellen en een controleerbaar resultaat leveren. Mogelijkheden en interfaces verschillen; de bewijsmaatstaf blijft gelijk.
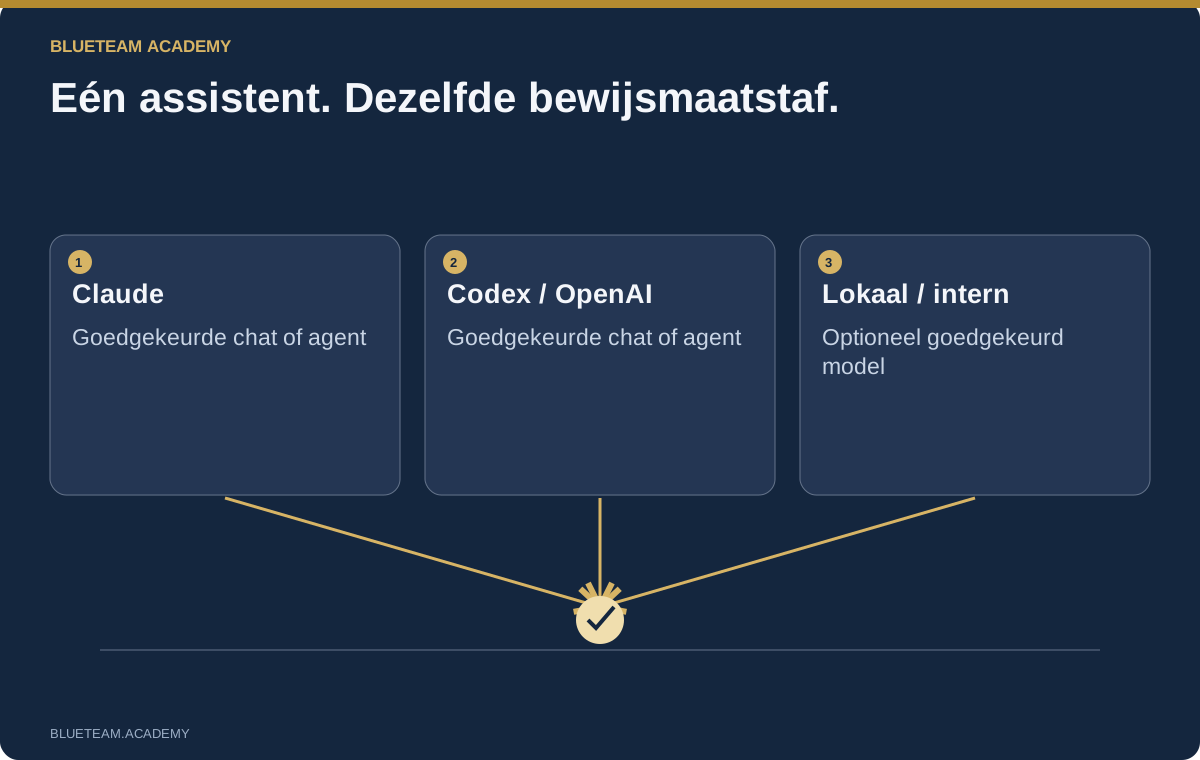
Een browserassistent is een geldige start. Geef geselecteerde synthetische records of goedgekeurde uittreksels, vraag een leesplan, voer de voorgestelde query zelf uit en lever het echte resultaat terug. Een terminalagent kan bestanden bekijken en parsers schrijven, maar krijgt uitvoerrechten. Controleer rechten, gekoppelde diensten en beschrijfbare mappen voordat je de zaak opent. Gebruik de actuele beveiligingsdocumentatie van Codex van rechteninformatie van Claude Code. ‘Alleen lezen’ in een prompt is geen sandbox van het besturingssysteem.
Lokale modellen zijn optioneel. Een model zoals Qwen3-14B moet worden getest op veldextractie, tijdstempels, tegenstrijdige gegevens en het niet verzinnen van ontbrekende feiten. Het aantal parameters bewijst geen onderzoekskwaliteit. Een bedrijfsdienst vraagt ook authenticatie, scheiding van zaken, bewaarbeleid en capaciteitstests. Een lokaal netwerkadres bewijst niet dat alle verwerking lokaal blijft.
Kies de goedgekeurde route en leg aanbieder, model, datum, instellingen en tools vast. Verplaats een gevoelige zaak niet naar een andere dienst omdat de eerste reactie tegenvalt. Verhelder eerst de vraag en toets het resultaat voordat je de gegevensgrens wijzigt.
Bescherm originelen en herkomst van resultaten
Bewaar originelen apart van werkmateriaal. Een bruikbare indeling onderscheidt verwervingsregistratie, oorspronkelijke bewijsstukken, afgeleide tabellen, queries, modelgesprekken en maatregelen. Een overtuigend CSV-bestand van de assistent is afgeleid materiaal, geen vervanging van de bron. Bewaar query en transformatieregels erbij.
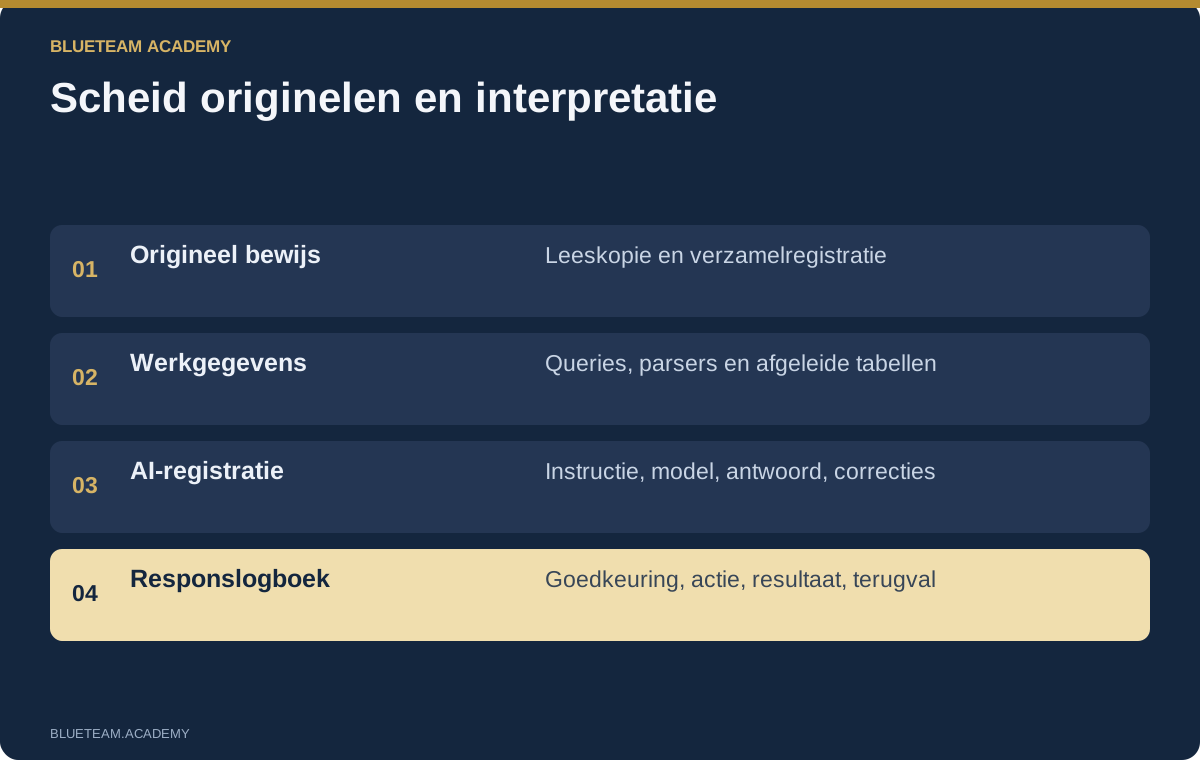
Houd een compact bewijsregister bij: vaste identificatie, bronsysteem, verzamelmethode en -tijd, gebeurtenisperiode, tijdzone, filters en bekende gaten. Een checksum maakt gewijzigde bytes zichtbaar. Die bewijst geen volledige verzameling of betrouwbare bron. Leg nut en beperking uit wanneer een hash een bevinding ondersteunt.
Beperk de assistent tot een werkkopie. Sluit andere klantmappen, productiegegevens voor toegang, browserprofielen en teamgeheimen uit. Logteksten, documenten en bestandsnamen zijn onbetrouwbare invoer: ze kunnen instructies van de aanvaller bevatten. Het model mag die als bewijs lezen, maar niet als bevoegdheid voor tools of gegevenstoegang.
Geef iedere uitvoer naam en herkomst. Een procestijdlijn moet invoerbestand, parserversie, query, tijdzoneaanname en uitgesloten records noemen. Bewaar het eerste modelantwoord vóór bewerking. Anders is onduidelijk of een stellige uitspraak van bron, analist of model komt. Goede notities laten een collega het onderzoek voortzetten zonder het hele gesprek te reconstrueren.
Werk met een herhaalbare onderzoekscyclus
Vraag eerst om een plan, niet om een eindoordeel. Laat enkele leescontroles voorstellen, met bron en alternatieve verklaring die de controle onderscheidt. Een goed plan heeft stopvoorwaarden. Een kleine vraag rechtvaardigt niet automatisch alle tenantlogs, alle endpoints en onbeperkte toegang.
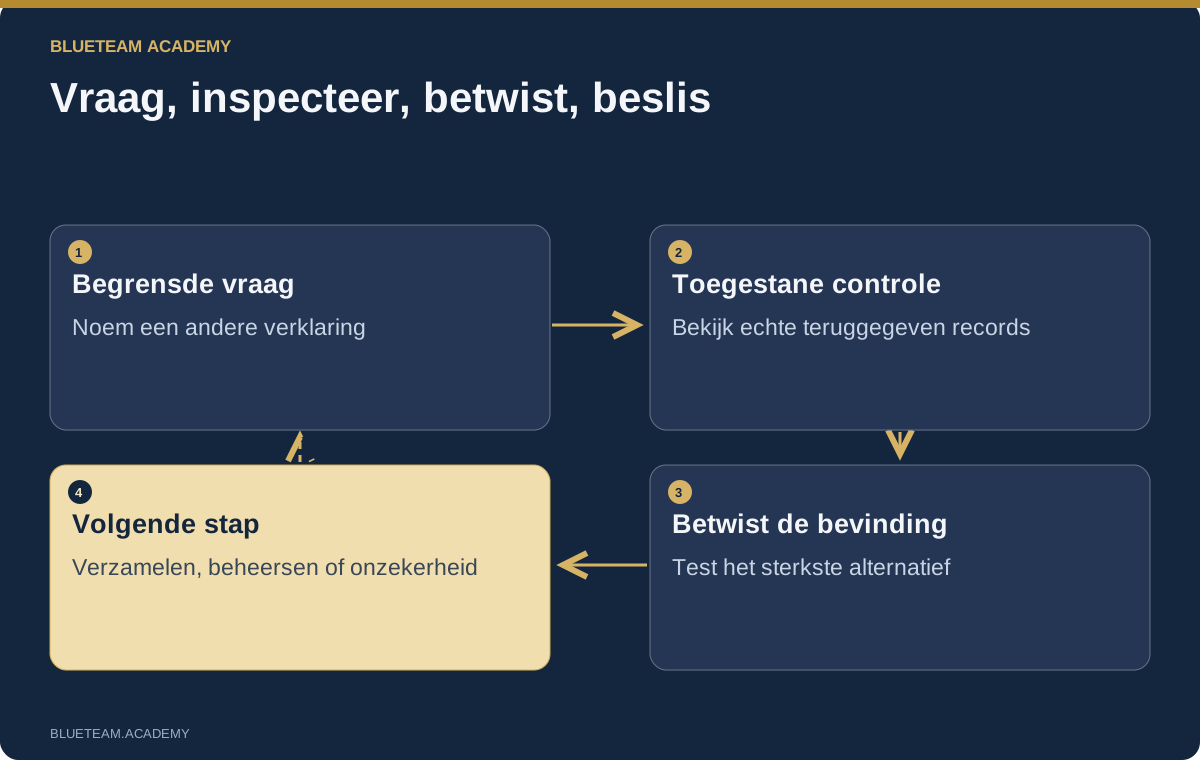
Analyseer alleen de aangeleverde records van deze zaak. Stel eerst maximaal zes leescontroles voor. Noem bron, velden, tijdvak en alternatieve verklaring. Voer geen maatregelen uit en verzin geen ontbrekende records. Scheid na ontvangst van resultaten waarnemingen, gevolgtrekkingen en onbekenden. Onderbouw elke belangrijke uitspraak met een precies record en veld. Eindig met de vraag waarvan het antwoord de reactie het meest kan veranderen.
Beoordeel het plan, voer een toegestane controle uit en bekijk de echte uitvoer. Kloppen tijdvak, identiteitsveld en dataset? Geef dat resultaat terug en vraag wat het ondersteunt en wat openblijft. Bewaar query en records, niet alleen de samenvatting van het gesprek.
Daag in de tweede ronde de eerste verklaring uit. Welke onschuldige uitleg past nog? Welk bewijs spreekt de hoofdgedachte tegen? Welk verzamelgat kan de conclusie omkeren? Een tweede model mag, maar hoeft niet. Twee antwoorden op dezelfde onbewezen aanname zijn geen onafhankelijke controle. Reproduceer de beslissende koppeling zelf.
Eindig met een keuze: meer bronnen, een goedgekeurde beschermingsmaatregel, smaller bereik of specifieke onzekerheid melden. Zo wordt prompting onderzoek. Zonder beslissing blijft zelfs een prachtig antwoord mogelijk een document dat niemand tijdens het incident gebruikt.
Onderzoek mailfraude, sessies en applicatierechten
Terug naar Riverton. Verzamel berichtidentificaties, routering, authenticatieresultaten, mailboxregel, auditgegevens en het verhaal van de leverancier. Geslaagde SPF, DKIM of DMARC zegt iets over mailauthenticatie, niet over een geldige betaalopdracht. Het echte afzenderaccount kan zijn overgenomen of een echte conversatie misbruikt.
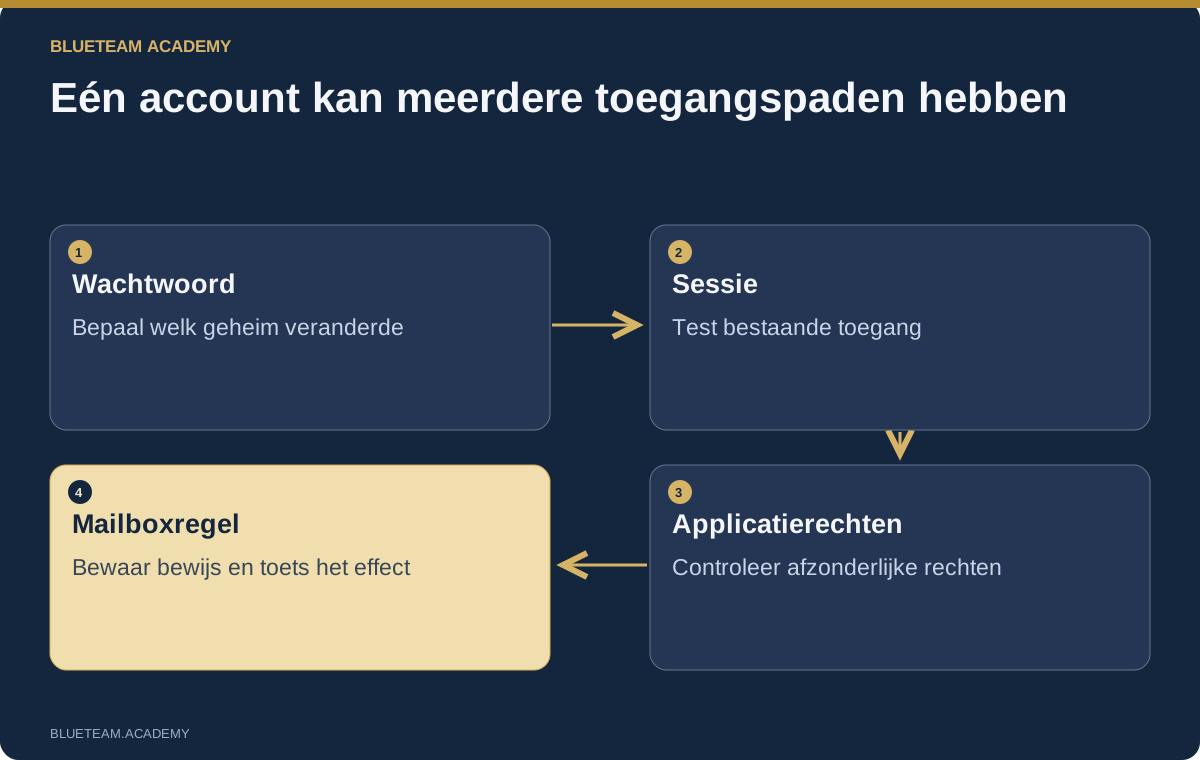
Laat de regelwijziging koppelen aan account, applicatie of sessie. Controleer welke bron de actor identificeert en of het menselijke aanmelding, beheer of applicatietoegang betreft. Vergelijk tijden zorgvuldig. Een gedeeld IP-adres of bekend apparaat geeft context, maar bewijst niet wie de sessie gebruikte.
Scheid toegangsroutes vóór de reactie. Wachtwoordwijziging, sessies intrekken, doorstuurregel verwijderen en applicatierechten intrekken grijpen in op andere mechanismen. Meld niet ‘account veilig’ omdat één opdracht slaagt. Bewaar bewijs, bepaal goedkeuring en test of de verdachte route nog werkt. In een oefening moet een mislukte maatregel zichtbaar zijn in de resultaten.
Vraag bij Microsoft 365, Google Workspace of een ander platform steeds: welke identiteit handelde via welke sessie of applicatie, op welke bron, met welk recht en effect? De interface verandert, het denken blijft. Houd ook de betalingsstop en onafhankelijke leverancierscontrole in het plan. Een technische ingreep haalt geen geld terug en valideert geen nieuw banknummer.
Onderzoek verdachte bestanden zonder uitvoering te verzinnen
Een verdacht uitvoerbaar bestand levert verschillende bewijssoorten. Statische analyse beschrijft opbouw, imports, secties, tekenreeksen en handtekening. Endpointrecords beschrijven waarnemingen op één host. Een sandbox beschrijft een uitvoering onder eigen omstandigheden. Reputatiediensten voegen observaties van elders toe. De ene soort mag de andere niet stilzwijgend vervangen.
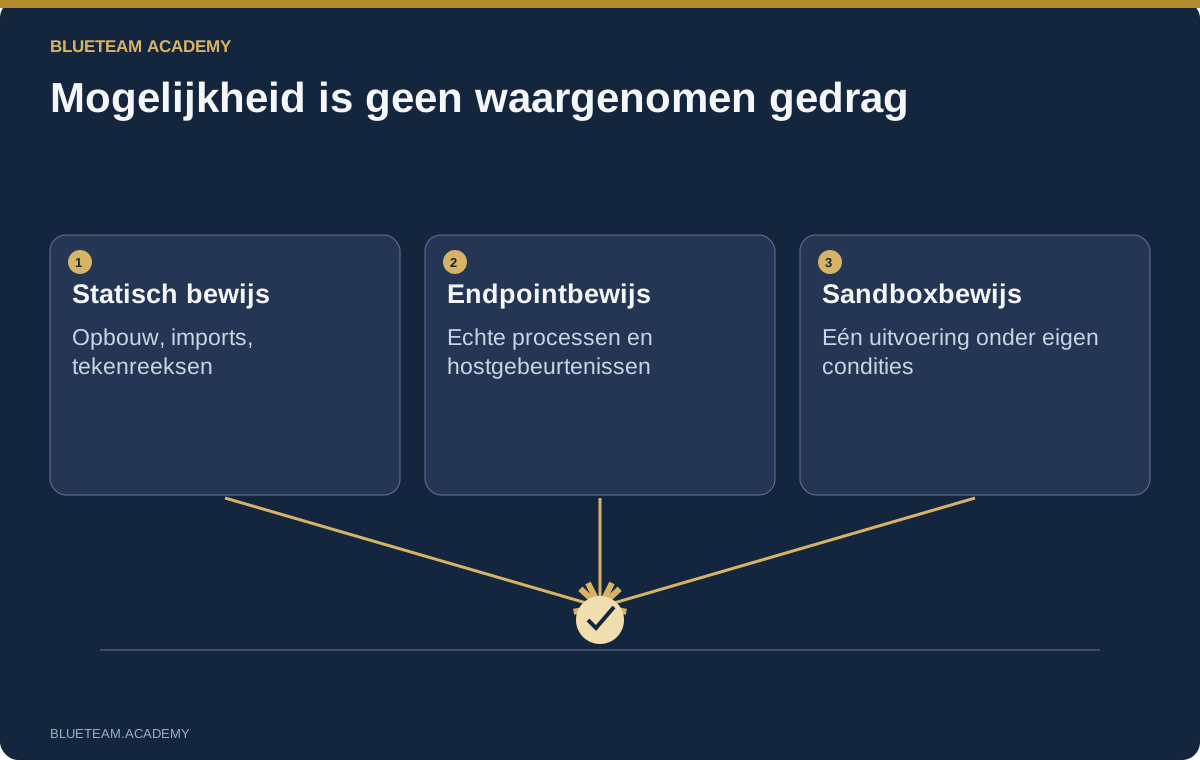
Een bestand importeert een netwerkfunctie en een endpointrecord toont een PowerShell-kindproces. Dat bewijst geen wachtwoorddiefstal, versleuteling of contact met elk domein in de tekst. Laat mogelijkheden, waargenomen gedrag en hypothesen scheiden. Beweringen over uitvoering vragen een exacte procesrelatie en bron. Een ontbrekende opdrachtregel blijft ontbrekend en wordt niet aangevuld met een bekend aanvalspatroon.
Gebruik goedgekeurde analysetools voor begrensde uitvoer die de assistent kan uitleggen. PEStudio, een capaciteitsanalysator en een disassembler beantwoorden andere vragen. Bewaar uitvoer en versie. Controleer voorgestelde decodering en houd de uitkomst als data. Voer gevonden opdrachten niet uit om te kijken wat ze doen.
Oefeningen kunnen onschadelijke artefacten, geschreven sandboxsamenvattingen en geselecteerd openbaar bewijs met duidelijke herkomst gebruiken. Laat de deelnemer de echte hash berekenen, die onderscheiden van een voorbeeldidentificatie en extra benodigd bewijs noemen. Ook detectieregels vragen tests: een YARA-regel voor een veelgebruikte API-naam kan veel foutpositieven geven. Vraag positieve en onschuldige testbestanden en beoordeel resultaten voordat operationeel gebruik wordt overwogen.
Koppel logs, MFT-records en processen correct
AI kan een logschema uitleggen, een parser schrijven en een mogelijke volgorde vinden. Het vervangt geen context bij onbeschreven exports. Begin met formaat en verzamelbereik. Een genormaliseerde tabel leest beter, maar kan onderscheidende velden weglaten. Houd de weg naar originelen open.
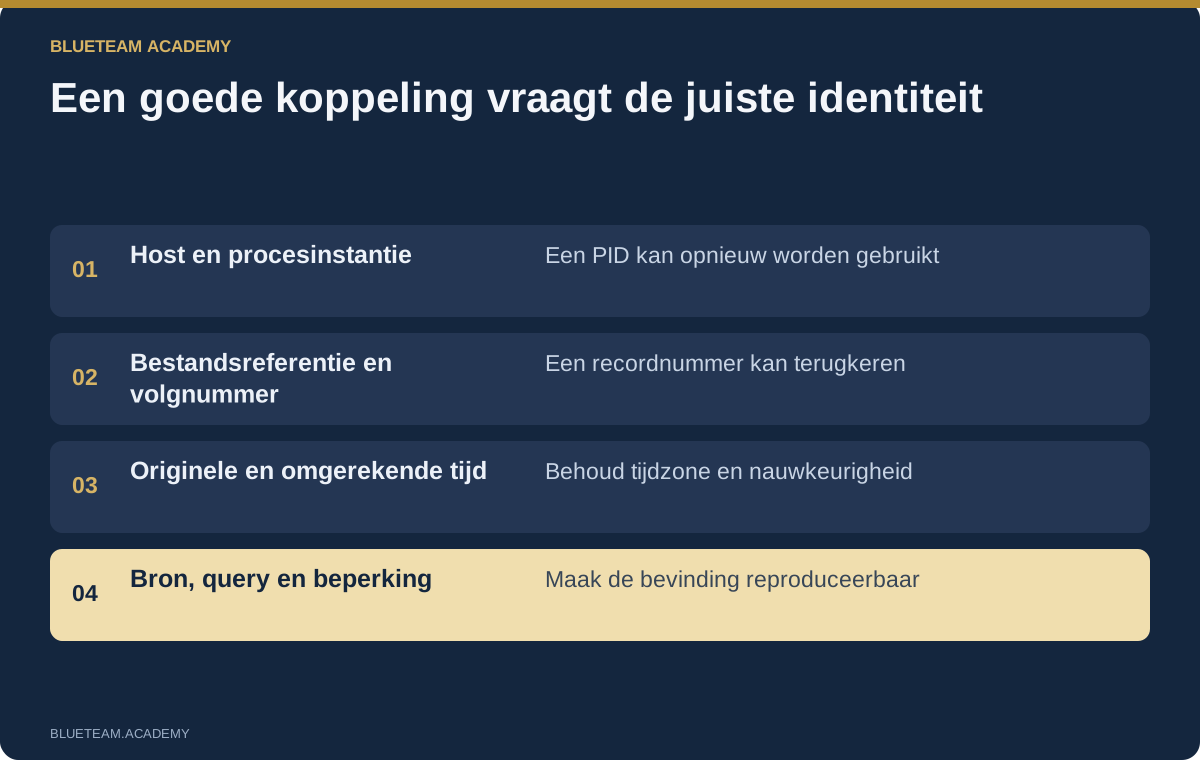
Onderscheid bij Windows PID en een duurzame identificatie van de procesinstantie. Neem host en tijdvak mee, want PID’s worden hergebruikt. Een ouder-kindrelatie vereist juiste velden: gelijkende namen en nabije tijden bewijzen geen afstamming. Begrijp bij bestandssystemen recordreferentie en volgnummer. Een hergebruikt MFT-record is niet automatisch hetzelfde bestand.
Controleer gebeurtenistijd, verzameltijd, bestandstijden en getoonde lokale tijd afzonderlijk. Laat gebruikte waarde, tijdzones, precisie en klokverschillen benoemen. Bewaar origineel en genormaliseerd naast elkaar. Orden gebeurtenissen niet nauwkeuriger dan de bron toestaat.
Geef een concrete opdracht: kandidaten, precieze koppelsleutels, ongekoppelde rijen en een tegenvoorbeeld. Test de query met een bekende positieve en bewust ontbrekende waarde. Geen treffers betekent niets gevonden in deze verzameling, niet geen gebeurtenis op een onbewaakte host. Zichtbare grenzen maken onderzoek sterker.
Toets gegevensverlies met netwerkbewijs
Een uitgaande verbinding is een aanwijzing, geen volledige exfiltratiebevinding. Stel bron, doel, protocol, tijd, proces indien bekend en observatiepunt vast. Firewall, proxy en packet capture kunnen verschillende aspecten tonen. Leg uit wat elke bron meet vóór cijfers worden gecombineerd.
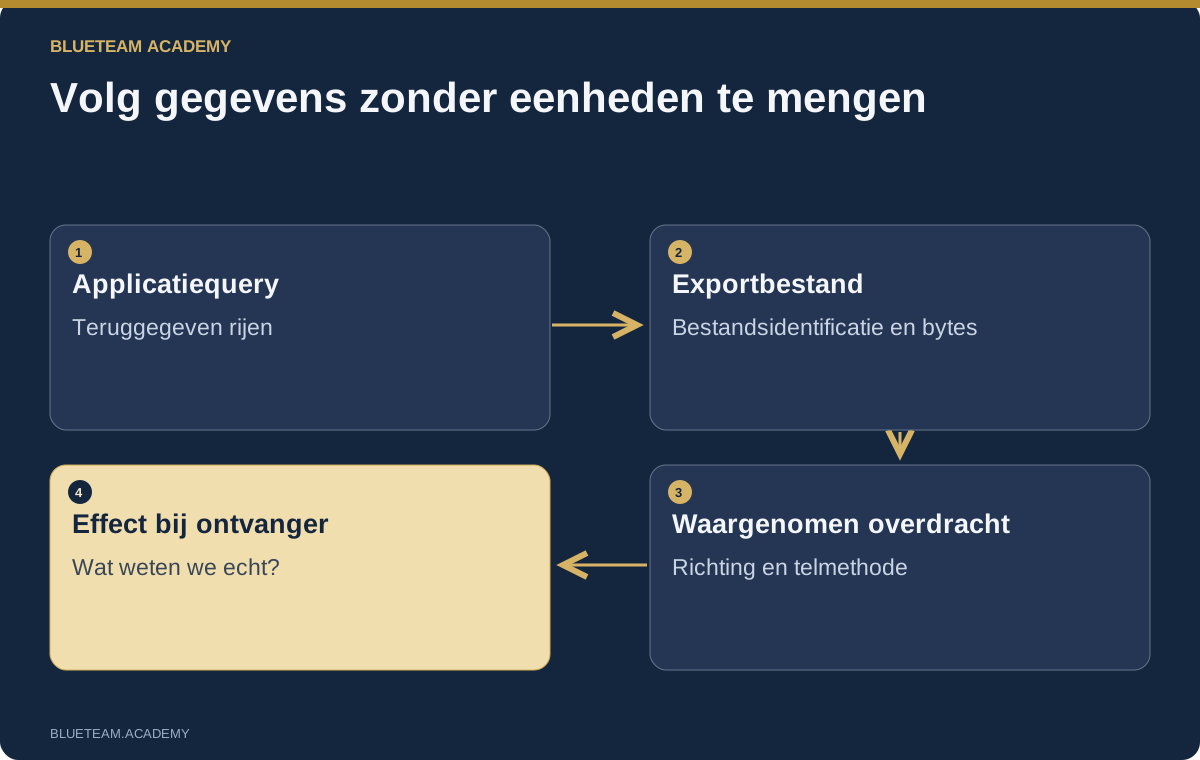
Byteaantallen zijn een valkuil. Een capture kan hertransmissies bevatten, een proxy op applicatieniveau tellen en TLS inhoud verbergen. Antwoordgrootte is geen aantal unieke klantrecords. Vraag eenheid, richting, bron en aggregatiemethode bij elke hoeveelheid.
Een sterkere onderbouwing verbindt applicatiequery, export, bestandsidentificatie of hash, aflevering en netwerkwaarneming. Controleer of de hash in een melding hetzelfde artefact aanduidt, niet een gelijkende naam. Scheid bewezen en veronderstelde schakels. Een uploadverzoek bewijst niet altijd dat de ontvanger de inhoud bewaarde of las.
Een bruikbare vraag: ‘Toon het onderbouwde pad van brondata naar uitgaande overdracht. Citeer voor elke koppeling het origineel en de ontbrekende test.’ Vraag daarna een alternatieve verklaring. Een doel blokkeren, export pauzeren of rechten aanpassen vraagt een eigenaar en effectcontrole. Een gedeeld IP blokkeren kan legitiem verkeer stoppen en een andere uitweg openlaten.
Gebruik ATT&CK voor bewijs, niet als versiering
MITRE ATT&CK biedt taal voor gedrag van tegenstanders. Gebruik het om waarnemingen te ordenen, benodigde bronnen te kiezen en bereik uit te leggen. Een productlabel mag niet veranderen in een bevestigde aanvalsketen. Het model moet gedrag en bewijs achter iedere koppeling uitleggen.
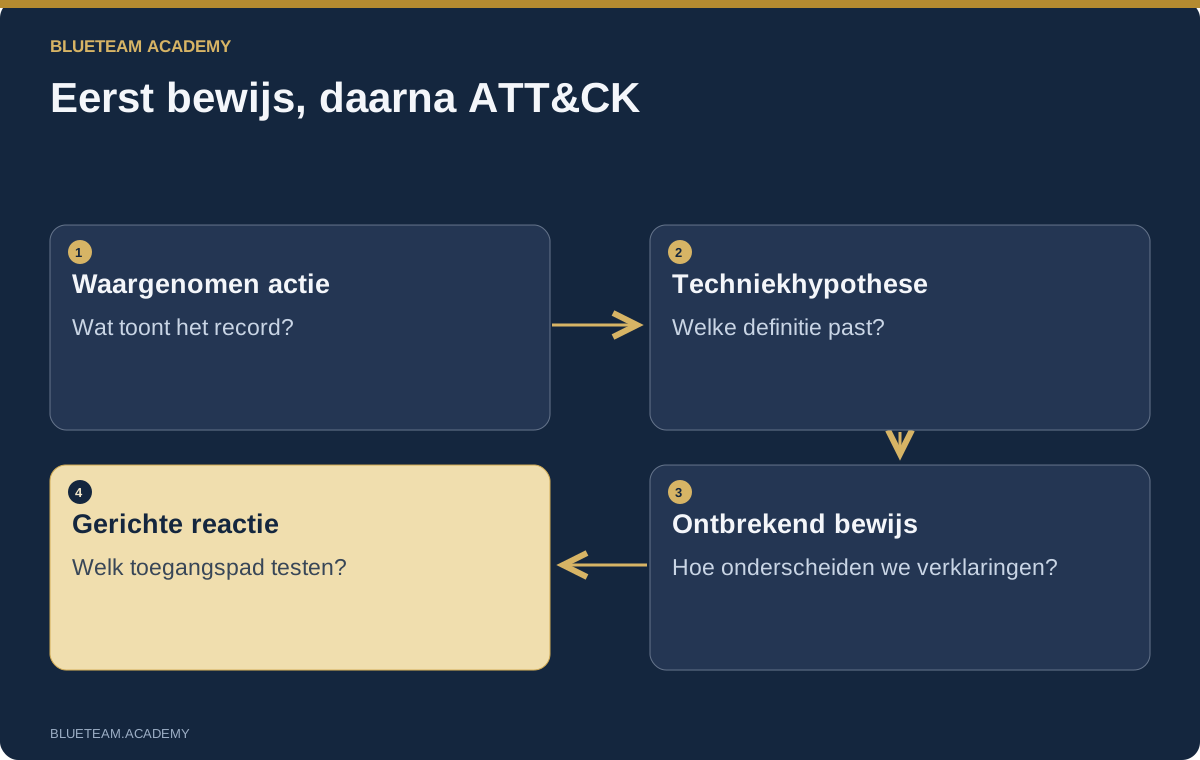
Een netwerkaanmelding, toegestane controle op een beheershare, nieuwe service en proces van de servicemanager kunnen laterale beweging helpen onderzoeken. Ze bewijzen geen credential dumping of herkomst van het geheim. Vraag techniek, gedrag, bronnen, zekerheid en volgende test. Onbewezen mogelijkheden blijven hypothesen.
Controleer de actuele Enterprise-ATT&CK-definities. Het raamwerk verandert. Bij AI bieden vermeldingen zoals Indirect Prompt Injection en MITRE ATLAS context. Een onthouden modelidentificatie is geen gezaghebbende bron.
Het voordeel is een beter verzamel- en responsplan. Zoek bij externe service-uitvoering naar bewijs dat onderscheid maakt met goedgekeurd beheer. Bekijk bij applicaties rechten en bronoperaties. Een diagram moet gaten en vragen tonen. Meer gekleurde vakjes maken geen volledige zaak en verklaren niet vanzelf de bedrijfsimpact.
Onderzoek Linux en falende API-autorisatie
Een webincident loopt door reverse proxy, applicatie, besturingssysteem en netwerk. Koppel aanvraagidentificaties, workerrelaties, paden en procesafstamming waar beschikbaar. Een shell na een upload verdient aandacht, maar tijdsnabijheid bewijst de relatie niet.
Bekijk applicatie en host samen. Was een verboden bestandstype toegestaan? Kon de opslaglocatie uitvoeren? Welke identiteit draaide de worker? Zijn er geplande taken, servicewijzigingen en verbindingen? Groepeer gesplitste Linux-auditrecords via hun gedeelde gebeurtenisnummer. Een bestand van root identificeert niet de persoon die het maakte.
Een API-incident kan een andere reactie vragen dan hostovername. Een echte gebruiker kan een object van een ander bedrijf opvragen als de server eigendom niet controleert. Vergelijk aangemelde identiteit, serverbepaalde tenant, object en toegangsbeslissing. Een tenantwaarde van client of model is geen vertrouwde bevoegdheid.
Laat AI verwante routes en negatieve tests voorstellen: exports, achtergrondtaken, downloads, caches en bulkfuncties. Bekijk code en voer representatieve tests in een toegestane omgeving uit. Eén gerepareerde functie bewijst niet alle routes. Bepaal eerdere blootstelling met bewaarde aanvragen en afleveringen en meld gaten. Herstel vereist zowel een juiste grens als werkende legitieme toegang.
Volg identiteiten en controllers in cloudomgevingen
Scheid beheeracties en daadwerkelijke gegevenstoegang. Rechtenwijziging, sleutelaanmaak of aangepast loggen kan verklaren hoe toegang mogelijk werd. Wat echt is gelezen of veranderd vraagt brongebeurtenissen, indien verzameld. Controleer de configuratie vóór een lege export wordt uitgelegd. De CloudTrail-documentatie over data events laat zien waarom dekking telt.
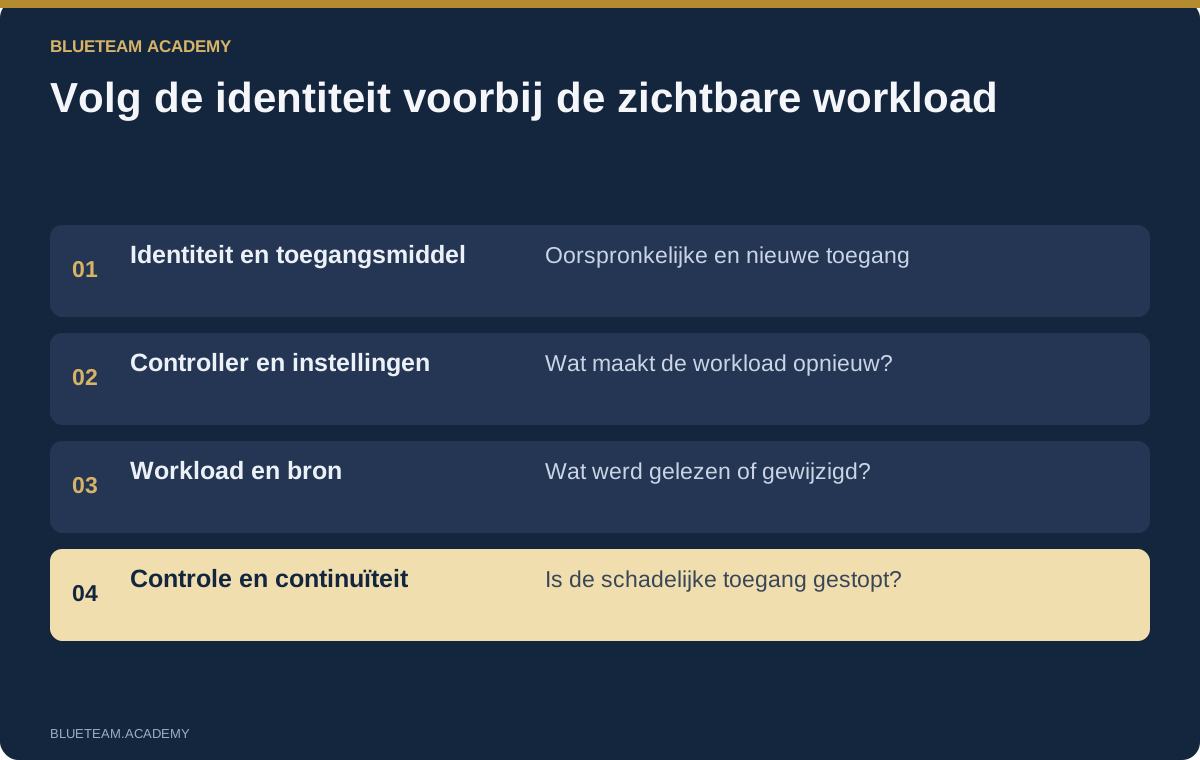
Denk in toegangspaden. Maakt een uitgelekte sleutel een nieuwe, dan kan alleen de eerste uitschakelen onvoldoende zijn. Vraag een graaf van identiteiten, toegangsmiddelen, rechten, operaties en vervolgwijzigingen. Elke verbinding vraagt bewijs of een hypotheselabel. Bewaar identificaties, uitgiftetijden en bronnen om uitvoering van geweigerde poging te onderscheiden.
Neem bij containers controller en node mee. Een verwijderde verdachte pod kan opnieuw worden gemaakt. Bekijk serviceaccount, admission-besluit, image-digest, security context, host-mounts en nodegegevens. Een geslaagde aanvraag om secrets te tonen moet worden uitgelegd volgens vastgelegde responsdetails; audit bevat mogelijk geen waarden.
Het plan omvat identiteit, controller, workload en blootgestelde geheimen. Destructieve acties horen buiten analysetoolrechten. Test in staging of goedgekeurde incidentprocedure of de workload terugkeert en legitieme functies blijven werken. Interne AI kent dezelfde infrastructuurrisico’s. Locatie vervangt geen controle van identiteit en configuratie.
Onderscheid ransomware en gewone storingen
Versleuteling en vernietiging vereisen snelheid, maar niet elk symptoom is doorslaggevend. Bepaal afwijkende systemen, betrokken proces of identiteit, doorgaande wijzigingen en afhankelijke diensten. Bewaar vluchtig bewijs waar dit vermijdbare schade niet verlengt. De incidentleider moet die afweging expliciet maken.
Vergelijk verdachte activiteit met goedgekeurd onderhoud. Een deploymentaccount kan legitiem zijn, het gebruik op een vreemde bestandsserver niet. Een groen backupdashboard bewijst geen geslaagd herstel. Een succesvolle opdracht bewijst het dienstdoel niet. Meet de echte bedrijfsfunctie in een hersteltest.
Foute releases, uitgeputte verbindingspools en configuratiefouten veroorzaken ook uitval. Veel verkeer kan aanval, normale vraag of neveneffect zijn. Vergelijk middelen, wijzigingen, fouten en netwerk. Herstelt rollback de dienst, leg dat vast zonder kwade opzet automatisch uit te sluiten.
Het plan vraagt beheersing, continuïteit, bewijsbehoud, vertrouwde herstelbron, acceptatietests en terugvalcriterium. Wat als de eerste restore faalt of opnieuw verbinden dezelfde zwakte opent? Een nuttige oefening laat die mislukking behandelen. ‘Er zijn backups’ beschrijft voorbereiding; ‘het geteste herstel voldoet aan deze criteria’ is een gecontroleerde bevinding.
Onderzoek de softwareketen en aanvallen op AI
Onderzoek naar de softwareketen koppelt herkomst van code aan blootgestelde toegangsmiddelen. Vergelijk goedgekeurde bron, afhankelijkheden, buildomgeving, artefact en uitgerolde digest. Een bekende tag of geldige handtekening bewijst niet zelfstandig de bedoelde inhoud. Controleer wat de ondertekening bindt, wie de identiteit beheerste en of invoer bij de release hoort.
Geef lockfilewijzigingen, buildlogs en inventarissen voor een beperkte vergelijking. Voer een onbekende build niet opnieuw uit op een bevoorrecht werkstation om de zaak na te bootsen. Bepaal runnergeheimen en feitelijke operaties. Volg het artefact via digest door verspreiding en uitrol. Een schone herbouw kan een andere hash geven; reproduceerbaarheid hangt van het proces af.
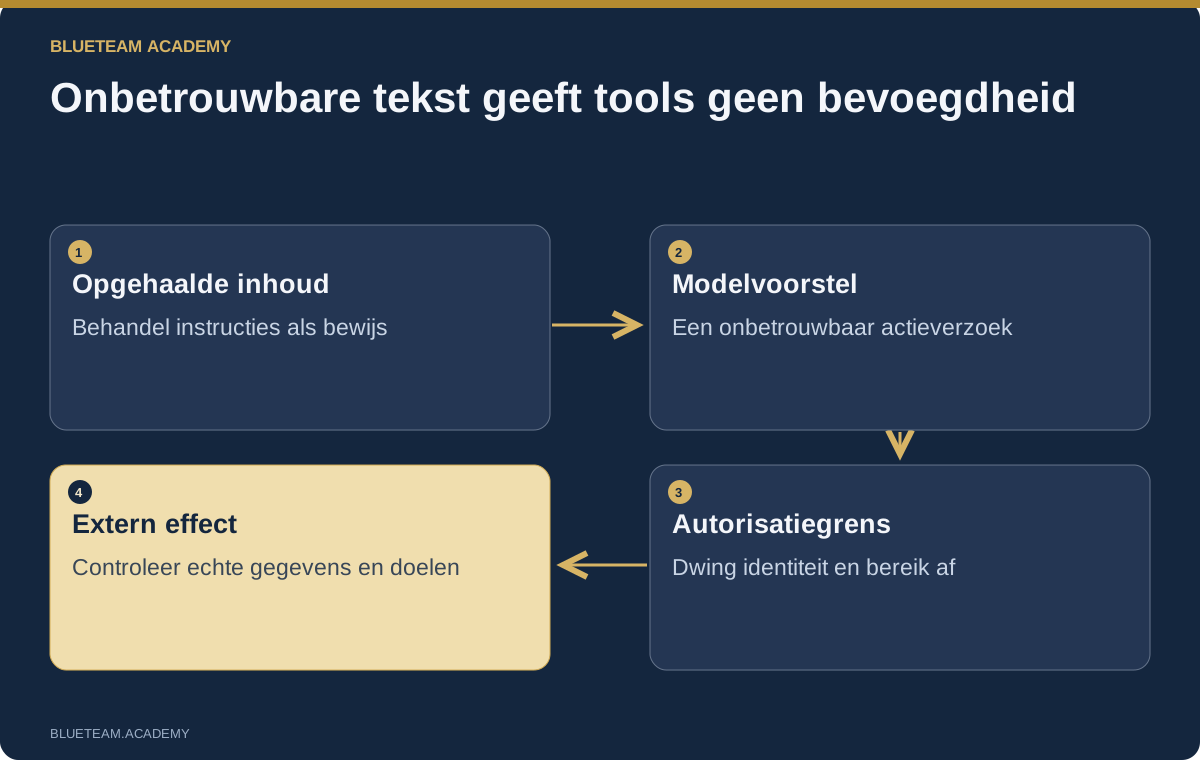
Bij AI loopt een tweede keten: onbetrouwbare inhoud, modelvoorstel, toolautorisatie en extern effect. Een instructie in een opgehaald ticket kan het model beïnvloeden zonder de vertrouwde identiteit te wijzigen. Controleer of de tooldispatcher die onafhankelijk afdwingt. Onderscheid een geweigerde leesactie bij een ander bedrijf van een toegestane uitgaande actie.
Onderzoek verdachte inhoud apart, zonder oorspronkelijke bevoorrechte tools. Bekijk herkomst, argumenten, autorisatielogs, doelbeperkingen en echte teruggegeven of verzonden gegevens. Test negatief: tekst blijft als data zichtbaar, maar kan geen vreemde leesactie of overdracht toestaan. Repareer de gefaalde grens en controleer. ‘Negeer slechte instructies’ bewijst geen veilige applicatie.
Koppel VirusTotal zonder het incident openbaar te maken
Reputatie helpt prioriteren, maar beslist niet de hele zaak. Begin met een bekende bestandshash en goedgekeurd openbaarmakingsbeleid. Een exacte hashzoekopdracht vraagt een bestaand rapport, anders dan een bestand uploaden. Toch onthult die aan een derde wat je onderzoekt. Het is niet onzichtbaar of automatisch toegestaan.
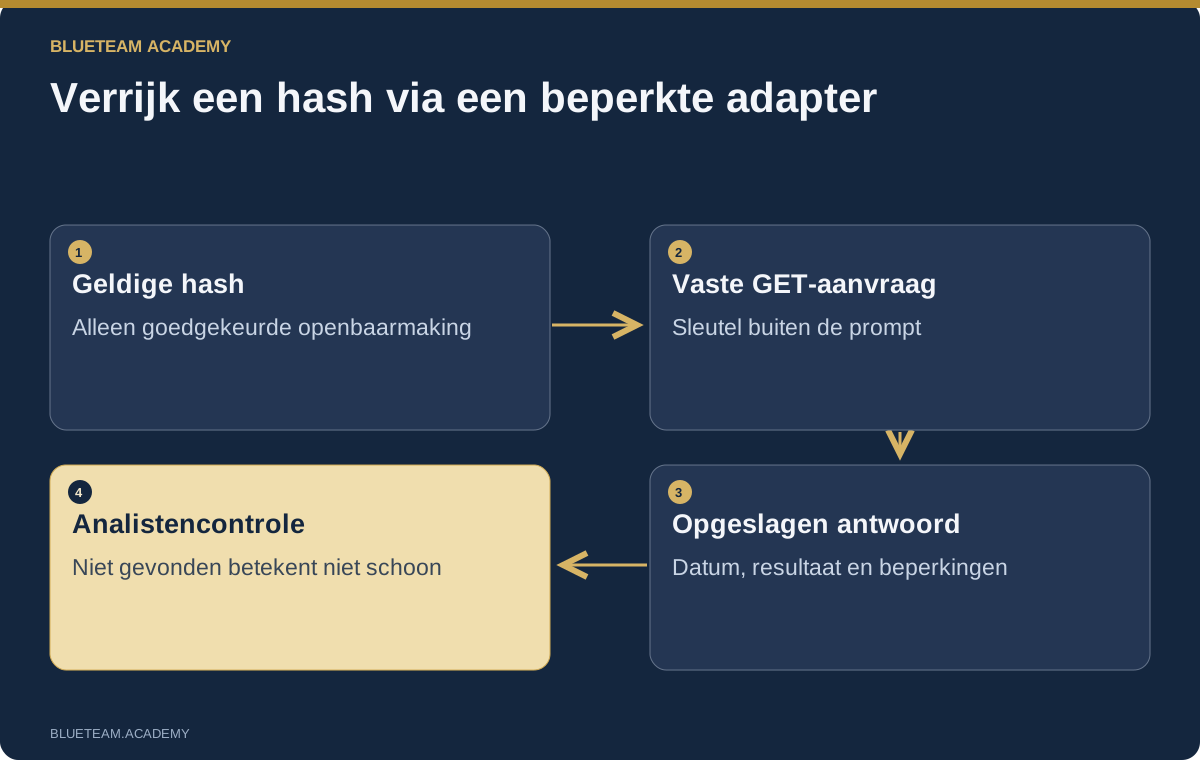
Het VirusTotal-endpoint voor bestandsrapporten haalt informatie op via een identificatie. Een beperkte adapter kan alleen geldige SHA-256 accepteren, een vast doel gebruiken, de sleutel uit een beschermde omgevingsvariabele halen, redirects weigeren en time-outs afdwingen. Bewijstekst mag de URL niet kiezen; de sleutel hoort niet in de prompt. Controleer zakelijk gebruik volgens de API-voorwaarden van VirusTotal.
Laat een opgeslagen antwoord met ophaaltijd, rapportdatum en resultaten interpreteren. Geen rapport betekent niet schoon. Een verzoeklimiet moet stoppen of uitstellen, niet sleutels wisselen of eindeloos opnieuw proberen. Detecties zijn waarnemingen. Hun aandeel in het aantal engines is geen gekalibreerde kans op een kwaadaardig incident.
Upload geen vertrouwelijke documenten, geheugendumps, mailexports of klantbestanden via een gewone openbare route om iets uit te proberen. Ze kunnen persoonsgegevens, geheimen en bedrijfsinformatie bevatten. Gebruik zo nodig goedgekeurde private analyse. Een cursus kan succes, niet gevonden en limiet tonen met opgeslagen reacties en een echte lookup optioneel aanbieden met geautoriseerd account.
Laat AI helpen reageren en controleer de werking
Een mooi eindrapport kan schadelijke toegang actief laten. Iedere belangrijke bevinding moet leiden tot actievragen: wat veranderen, wie keurt goed, welk bewijs bewaren, welke functie kan lijden en hoe meten we succes? De assistent ordent het denken, maar wordt niet de bevoegde beslisser.
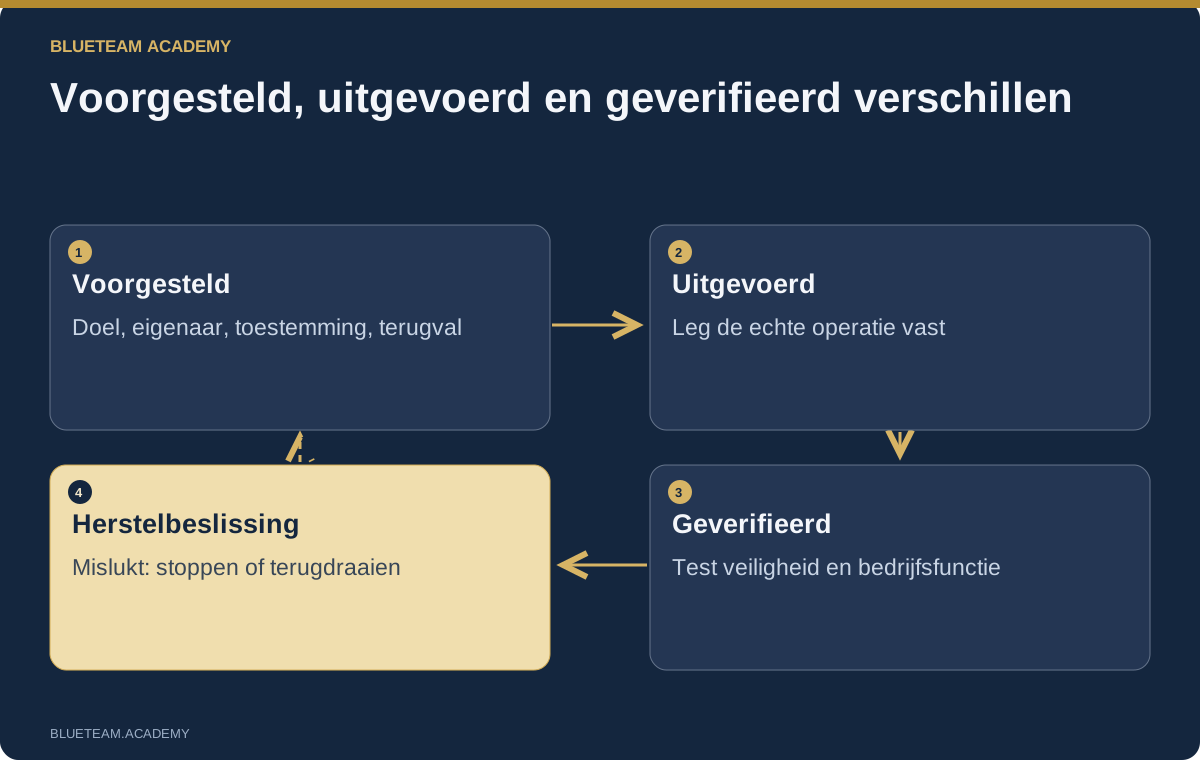
Scheid voorgesteld, uitgevoerd en geverifieerd. ‘Sleutel uitschakelen’ is een voorstel. De auditregistratie bewijst uitvoering. Een gecontroleerde afwijzing van de oude sleutel plus onderzoek naar vervangende sleutels helpt verifiëren. Maak van drie toestanden niet één groen vinkje. Het geldt ook voor mailboxregels, applicatierechten, isolatie en rollback.
Houd een responslogboek bij met actie-ID, doel, bewijsgrond, eigenaar, goedkeurder, verwacht effect, uitvoeringsreferentie, testresultaat en terugvalvoorwaarde. Voeg timing en afhankelijkheden toe. Stopt isolatie kritieke betalingen, leg continuïteit en beslisser vast. Vergroot wachten de schade, motiveer de spoed en mogelijk bewijsverlies.
Herstel vraagt onafhankelijke acceptatiecriteria. Test oorspronkelijke ongeoorloofde toegang, persistentie en alternatieven, gerepareerde controle en bedrijfsdienst. Definieer beperkte hervatting en stop- of terugvalcondities. Een mislukte test betekent niet doorgaan, niet het rapport zelfverzekerder laten schrijven.
NIST SP 800-61 Rev. 3 plaatst incidentrespons in breder risicobeheer. Maak van lessen toegewezen verbeteringen: ontbrekende logs, onduidelijke rollen, zwakke hersteltests en overmatige agentrechten. De zaak eindigt niet alleen doordat de melding stopt.
Controleer bewijs en betekenis van AI-rapporten
Verschillende lezers vragen verschillende uitvoer. Technische overdracht vraagt identificaties, queries, bronrelaties, onzekerheden, acties en resterende tests. De leiding wil bedrijfsimpact, beheerste aspecten, onbekenden, beslissing en volgend update-moment. Beide beschrijven dezelfde toestand. Een korte managementsamenvatting mag niet stelliger zijn dan het technische bewijs.
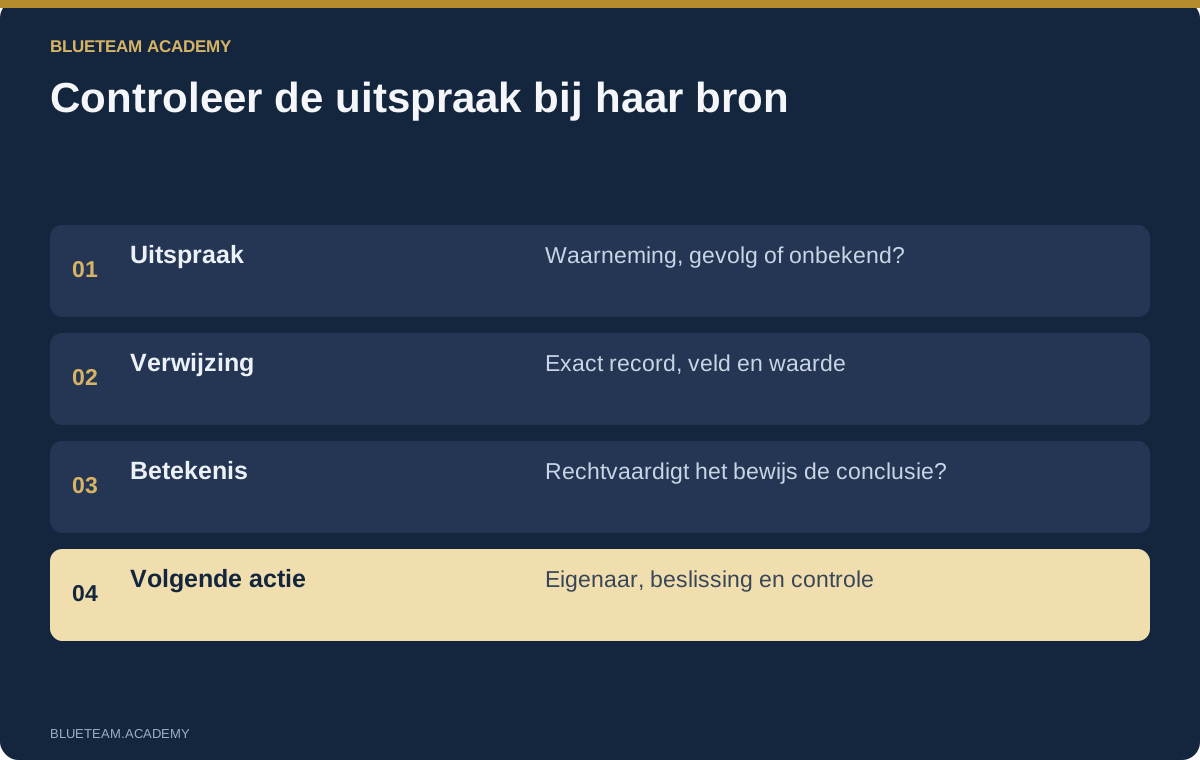
Toets elke belangrijke zin. Bestaat het record, bevat het veld de waarde en ondersteunt die de uitleg? Komt de bron uit een andere zaak? Wordt een voorstel als voltooid beschreven? Werd ‘geen gebeurtenissen in deze export’ veranderd in ‘geen account of systeem is overgenomen’? Dit zijn inhoudelijke controles, geen grammaticacorrecties.
Gebruik een uitsprakenregister: observatie of gevolgtrekking, bron, exact veld, beperking en volgende test. Een validator vindt ontbrekende verwijzingen of verzonnen waarden, maar beslist niet elke betekenisvraag. Een correcte verwijzing naar een aanmelding bewijst niet dat de accounteigenaar zelf inlogde. Menselijk oordeel blijft nodig waar de conclusie verder gaat dan het veld.
Bewaar eerste antwoord en gecorrigeerd rapport. Leg veranderde conclusies bij nieuwe gegevens uit. Laat een collega de belangrijkste bevinding reproduceren zonder het hele gesprek. Ontbreekt query, bron of aanname, verbeter dan de notities. Een bruikbaar rapport maakt vervolgwerk mogelijk: wat doen, wat niet aannemen en welke uitkomst verandert het besluit?
Waar je op let bij een cursus incidentrespons met AI
Kies training die laat onderzoeken en reageren, niet alleen prompts verzamelen. Het eerste scherm moet situatie, melding, systemen, identiteiten en beslissing tonen. Downloadbaar bewijs vraagt herkomst en beperkingen. Oefeningen hebben uitvoerbare stappen, echte resultaten en controles nodig die kunnen mislukken.
Zoek meer dan één leverancier: identiteit, endpoint, bestandssysteem, netwerk, applicaties, cloud en AI-systemen. Leer de volgende vraag, niet alleen het volgende menu. De keuze moet duidelijk zijn: Claude, Codex/OpenAI OF goedgekeurd lokaal model, met gelijkwaardige gegevens en criteria. Lokale infrastructuur kan optioneel zijn, geen drempel.
De AI-incidentresponscursus van BlueTeam Academy bevat 49 Engelstalige lessen in 16 hoofdstukken en 331 ingesproken dia’s: ongeveer vier uur en 27 minuten audio, plus praktijk. Dertien extra synthetische incidenten vullen het Aster/Birch-onderzoek en workshops met openbaar bewijs aan. Deelnemers onderbouwen bevindingen, verrijken gecontroleerd, oefenen maatregelen en nemen herstelbesluiten. De grens tussen simulatie en productievalidatie wordt benoemd.
Teams kunnen interpretaties vergelijken, een query reproduceren, beheersing tegenspreken en een gefaalde hersteltest uitleggen. Een certificaat documenteert de voltooiingseisen, garandeert geen operationele bekwaamheid en vervangt begeleide praktijk niet. Bekijk programma en oefeningen en kies een begin passend bij verantwoordelijkheden en bewijsregels.
Incidentrespons met AI: praktische vragen
Wat hoort een cursus incidentrespons met AI eerst te leren?
Incidenttypen, bedrijfsimpact en bewijsgrenzen. Onderscheid waarneming en hypothese voordat je analyse vraagt. Oefen daarna de cyclus van beperkte leestoegang, echt resultaat, verificatie en volgende onderzoeks- of responsbeslissing.
Heb ik Claude, Codex en een lokaal model nodig?
Nee. Eén goedgekeurde route volstaat. Bewijs, instructies, queries en criteria zijn bruikbaar met Claude, Codex/OpenAI of een geschikt lokaal model. Browserchat kan ook als je stappen beoordeelt en zelf uitvoert. Lokale installatie en bedrijfsapparatuur zijn optioneel.
Kan AI forensische tools vervangen?
AI helpt tools bedienen, parsers schrijven en resultaten verklaren, maar betrouwbare verwerving en verwerking blijven nodig. Bewaar originelen, versies en reproduceerbare queries. Vergelijk uitleg met echte uitvoer, inclusief ontbrekende velden en gaten.
Kan een agent rechtstreeks aan productie worden gekoppeld?
Dat hangt af van taak en goedgekeurde controles. Begin met kopieën of beperkte leestoegang. Bekijk identiteit, rechten, tools, netwerkdoelen en audit. Belangrijke acties vereisen aparte goedkeuring en verificatie. Een prompt dwingt die grenzen niet zelf af.
Hoe controleren we een AI-rapport?
Volg elke belangrijke uitspraak naar het oorspronkelijke record en veld en beoordeel de gevolgtrekking. Reproduceer queries, test alternatieven en scheid voorstel, uitvoering en verificatie. Een bestaande verwijzing rechtvaardigt niet automatisch de conclusie.
Zijn echte malware en interne gegevens vereist?
Nee. De cursus gebruikt synthetische gevallen, onschadelijk materiaal en openbaar bewijs met bronvermelding. Originelen, genormaliseerde records, voorbereide herhalingen en gesimuleerde reacties zijn gemarkeerd. Bedrijfsdata, echte modelverbindingen en productiewijzigingen vragen aparte toestemming.
Bronnen en verdere literatuur
Officiële bronnen voor de genoemde kaders en functies. Voorbeelden, instructies, diagrammen en controlemethode zijn eigen lesmateriaal van de Academy.
- NIST — Incident Response Recommendations, SP 800-61 Rev. 3
- MITRE — Enterprise ATT&CK techniques
- MITRE — Indirect Prompt Injection, T1698
- MITRE ATLAS
- VirusTotal — File report API
- VirusTotal — Public and premium API usage
- Claude Code — Permissions
- Codex — Security
- AWS — CloudTrail data events
Gebruik goedgekeurde gegevens en omgevingen. Fictieve voorbeelden en offline oefeningen bewijzen geen echt incident.


