
Governance02
Ein praxisnaher Leitfaden zur Steuerung von IKT-Risiken: Was Sie genehmigen, was Sie hinterfragen und wie Sie die Umsetzung von Entscheidungen bis zum Abschluss begleiten.

Drittparteienrisiko03
Ein Lieferantenregister ist der Ausgangspunkt. Wirksame Überwachung verbindet den Vertrag mit der jeweiligen Dienstleistung, den Nachweisen zur Wiederherstellung und der Entscheidung, die das Leitungsorgan treffen muss.

Führung bei Vorfällen04
Eine fiktive Störung, drei Entscheidungsrunden und Nachweise, mit denen Sie die nächste Reaktion verbessern können. Entwickelt für Mitglieder des Leitungsorgans und die obere Führungsebene von Finanzunternehmen.
Berichterstattung an das Leitungsorgan05
Ein praxisnaher Leitfaden, um Daten zur operativen Resilienz in Entscheidungen umzusetzen, die Mitglieder des Leitungsorgans nachvollziehen, hinterfragen und bis zur Umsetzung begleiten können.
Schulung für das Leitungsorgan06
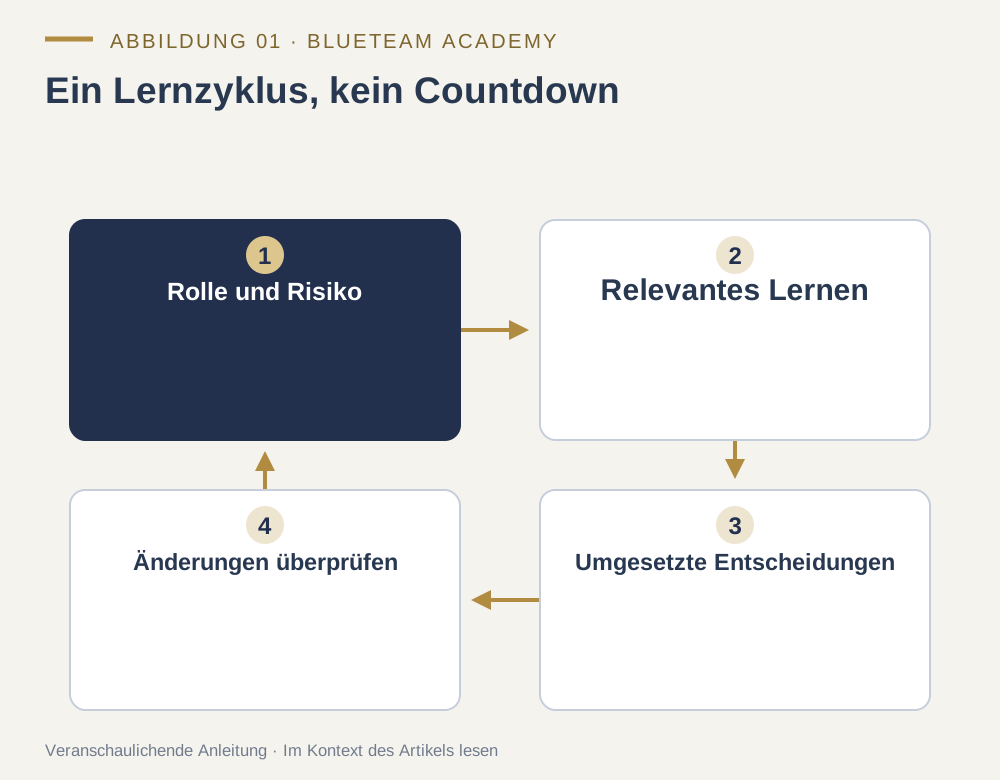
Etablieren Sie einen regelmäßigen Lernzyklus, der Risiken, Rollen und Veränderungen berücksichtigt. Ein jährlicher Kurs kann ein Ausgangspunkt sein; damit ist aber noch nicht alles entschieden.
Schulung für das Leitungsorgan07
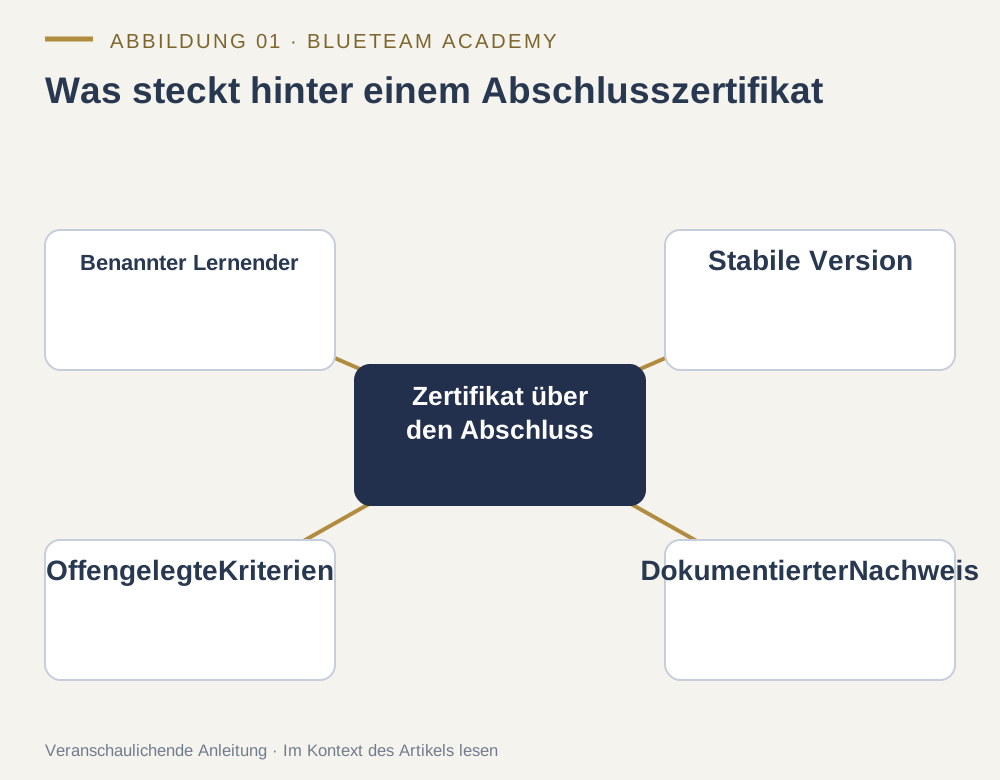
Ein aussagekräftiges Zertifikat benennt die absolvierten Lernaktivitäten. Eine belastbare Nachweisdokumentation zeigt auch die zugrunde liegenden Kriterien, die Version, die Entscheidungen und die Lücken.
Kompetenzaufbau in der Cyberabwehr08
Wählen Sie Qualifikationen nach den tatsächlichen Aufgaben Ihres Sicherheitsteams. Verbinden Sie anerkannte Nachweise mit praktischen Fähigkeiten und nachvollziehbaren Lernabschlüssen.

Kompetenzaufbau in der Cyberabwehr09
Für SOC-Leitungen, Incident-Response-Teams und IT-Verantwortliche: Wählen Sie Training, das aus Warnmeldungen begründete Entscheidungen macht, und überprüfen Sie den Lernerfolg.

 Schulung für das Leitungsorgan