Die Kurzantwort
Die passende Blue-Team-Zertifizierung hängt von der Aufgabe ab: SOC-Einstieg, Incident Response, digitale Forensik oder eine bestimmte Sicherheitsplattform. Ergänzen Sie jede Qualifikation durch Übungen und überprüfte Arbeitsergebnisse. BlueTeam Academy stellt für geeignete Programme Kursabschlusszertifikate aus. Diese unterscheiden sich von externen beruflichen Zertifizierungen.
1. Erst die Aufgabe, dann das Zertifikat
Blue-Team-Zertifizierungen können einem Unternehmen helfen, eine gemeinsame Wissensbasis aufzubauen, Fortschritte anzuerkennen und Mitarbeitende auf anspruchsvollere Aufgaben vorzubereiten. Sie werden zum kostspieligen Selbstzweck, wenn alle unabhängig von ihrer Verantwortung dasselbe Abzeichen sammeln. Beginnen Sie mit einer Aufgabe, die Ihr Team besser beherrschen soll: eine verdächtige Anmeldung untersuchen, über die Isolation eines Servers entscheiden, einen unsicheren Befund erklären oder prüfen, ob nach der Wiederherstellung tatsächlich kein Angreiferzugang mehr besteht.
Als bereits verfügbares Unternehmensprogramm können Sie Phishing Awareness für Microsoft 365, Google Workspace und KI-Bedrohungen kennenlernen. Der Kurs stärkt Erkennung, Meldung und sichere Entscheidungen bei verdächtigen Nachrichten und Aufforderungen. Für eine technische Vertiefung steht die öffentliche Gliederung von Cybersecurity for IT Experts bereit; dieses englischsprachige Programm wird noch entwickelt. Awareness ist eine sinnvolle Grundlage, ersetzt aber keine professionelle SOC- oder Forensikqualifikation.
Dieser Leitfaden richtet sich an Sicherheitsverantwortliche, IT-Führungskräfte und Praktiker. Er vergleicht etablierte Zertifizierungen, erklärt die Aussagekraft eines Kursabschlusses und zeigt die tatsächlichen Verwaltungs- und Zertifikatsfunktionen der Akademie. Die Plattformaufnahmen stammen aus einer lokalen Demonstrationsumgebung mit erfundenen Personen. Sie zeigen weder Kundendaten noch tatsächlich verliehene Qualifikationen.
2. Kursabschluss, berufliche Zertifizierung und praktische Nachweise
Ein Kursabschlusszertifikat dokumentiert, dass eine namentlich genannte Person die festgelegten Anforderungen eines bestimmten Programms erfüllt hat. Dazu können Lektionen, Übungen und eine bestandene Prüfung gehören. Eine berufliche Zertifizierung folgt dagegen einem eigenen Zertifizierungssystem mit Regeln für Prüfung, Identitätskontrolle, Verlängerung und Vergabe. Keine dieser Bezeichnungen sagt für sich genommen, ob das Angebot zu Ihrer Umgebung passt. Prüfen Sie die Anforderungen hinter dem Dokument.
Trennen Sie drei Fragen: Was lernt die Person? Wie wird es geprüft? Welchen Nachweis stellt der Anbieter aus? Eine Teilnahmebestätigung, ein bewerteter Kurs und eine extern durchgeführte berufliche Prüfung sind unterschiedliche Produkte. Ein digitales Abzeichen kann für jedes davon stehen. Wichtiger als seine Gestaltung sind Aussteller, Vergabekriterien, Prüfungsverfahren und mögliche Gültigkeits- oder Verlängerungsregeln.
Arbeitgeber sollten zusätzlich eine Arbeitsprobe verlangen. Eine kurze Ereigniszeitleiste, ein begründeter Eindämmungsplan oder ein sorgfältig geprüfter Vorfallsbericht zeigt, wie Wissen angewendet wird. Das ersetzt keinen formalen Nachweis, macht ihn aber für Entwicklungsgespräche aussagekräftiger. BlueTeam-Academy-Zertifikate dokumentieren den Abschluss eigener Kurse. Sie sind keine akkreditierten Qualifikationen, behördlichen Genehmigungen, Herstellerzertifizierungen oder Garantie für die Compliance eines Unternehmens.
3. Schulungen an der tatsächlichen Verantwortung ausrichten
Ein Junioranalyst muss auffällige Signale von normaler Administration unterscheiden, weitere relevante Aufzeichnungen beschaffen und mit ausreichend Kontext eskalieren. Incident Responder benötigen zusätzlich Überblick über Umfang, Beweismittel, Geschäftsauswirkungen, Eindämmung und Wiederherstellung. Forensikspezialisten arbeiten tiefer mit Artefakten und Zeitlinien. Administratoren müssen verstehen, wie alltägliche Konfigurationsentscheidungen Angriffswege öffnen oder schließen.
| Verantwortung | Lernschwerpunkt | Sinnvolle Arbeitsprobe |
|---|---|---|
| SOC-Triage | Alarmkontext, Bestätigung und Eskalation | Fallnotiz mit Belegen und nächsten Schritten |
| Incident Response | Umfang, Beweissicherung, Eindämmung und geprüfte Wiederherstellung | Plan mit Voraussetzungen, Freigaben und Rückfalloption |
| Forensik | Artefakte, Zeitlinien, Gegenhypothesen und Unsicherheit | Reproduzierbare Zeitlinie und eingegrenzter Befund |
| IT-Betrieb | Identitäten, Härtung, Protokollierung, Abhängigkeiten und Wiederanlauf | Begründete Kontrolländerung samt Überprüfung |
| Sicherheitsführung | Priorisierung, Eskalation, Ressourcen und Entscheidungen | Entscheidungsvorlage mit getrennten Fakten und Annahmen |
Formulieren Sie Erwartungen vor dem Katalogvergleich. Ein überprüfbares Ziel lautet: „Nach der Schulung erklärt jeder Analyst die Bedeutung einer unbekannten Anmeldung, benennt fehlenden Kontext und empfiehlt einen angemessenen nächsten Schritt.“ Das ist konkreter als „zwanzig Stunden Cybersicherheit absolvieren“. Das NICE Framework von NIST bietet hierfür Begriffe für Aufgaben, Wissen und Fähigkeiten. Seine Verwendung bedeutet keine NIST-Akkreditierung eines Kurses.
Die Abdeckung im Team ist ebenso wichtig wie der individuelle Abschluss. Wenn alle dieselbe fortgeschrittene Spezialisierung wählen, fehlt womöglich die Fähigkeit zur Vorfallskoordination oder grundlegenden Beweissicherung. Ordnen Sie Verantwortlichkeiten zu, untersuchen Sie schwache Übergaben und wählen Sie wenige ergänzende Lernwege. Partnerübungen helfen anschließend, Spezialwissen für Kollegen nutzbar zu machen.
4. Vier Zertifizierungswege zum Vergleichen
Es gibt keine universell beste Blue-Team-Zertifizierung. Die folgenden Beispiele stehen für unterschiedliche Richtungen, nicht für eine Rangliste oder vollständige Marktübersicht. Prüfen Sie vor dem Kauf aktuelle Lernziele, Prüfungsregeln, Zugangsdauer, Voraussetzungen und Verlängerungsbedingungen. Prüfungen und Pakete ändern sich. BlueTeam Academy ist ein eigenständiger Anbieter, stellt diese Nachweise nicht aus und behauptet keine Verbindung zu den jeweiligen Herausgebern.
| Zertifizierung | Veröffentlichter Schwerpunkt | Wann sie näher betrachtet werden sollte |
|---|---|---|
| Blue Team Level 1 (BTL1) | Defensiver Einstieg mit Phishinganalyse, SIEM, Forensik und Incident Response | Für eine breite praktische Grundlage angehender Verteidiger. |
| GIAC Certified Incident Handler (GCIH) | Vorfallsbearbeitung und verbreitete Angriffstechniken | Bei Verantwortung für die Untersuchung und Behandlung aktiver Vorfälle. |
| GIAC Certified Forensic Analyst (GCFA) | Fortgeschrittene Reaktion, Forensik, Speicheranalyse und Zeitlinien | Für vertiefte Untersuchungen auf vorhandener fachlicher Grundlage. |
| Microsoft Security Operations Analyst Associate | Sicherheitsbetrieb mit Microsoft-Technologien, Untersuchung, Reaktion und Hunting | Bei intensivem Einsatz der Microsoft-Sicherheitsprodukte. |
Lesen Sie die Prüfungsbeschreibung ebenso aufmerksam wie die Verkaufsseite. Werden Antworten ausgewählt, Aufgaben ausgeführt, Beweise interpretiert oder Befunde verfasst? Wie wird die Identität geprüft, welche Hilfsmittel sind zulässig? Diese Unterschiede zeigen, ob das Angebot eine Wissenslücke, eine praktische Lücke oder eine formale Arbeitgeberanforderung adressiert.
Vergleichen Sie Preise nur zusammen mit dem Leistungsumfang. Schulungszugang, Laborumgebungen, Prüfungsversuche, Verlängerungen, Wiederholungen und Erneuerung können unterschiedlich enthalten sein. Ein günstiger Vorbereitungskurs enthält möglicherweise überhaupt keine externe Prüfung. Eine teure Spezialqualifikation kann umgekehrt wenig Nutzen bringen, wenn die Person das Spezialgebiet kaum benötigt. Bewerten Sie zuerst Aufgabenbezug und Prüfung, dann die Gesamtkosten Ihrer konkreten Gruppe.
5. Fähigkeiten, die über das Abzeichen hinausgehen
Wirksame Verteidigung verlangt mehr als Produktkenntnis oder auswendig gelernte Modelle. Analysten müssen die Grenzen ihrer Belege erkennen. Ein auffälliger Dateiname ist ein Hinweis, kein Ausführungsnachweis. Ein ungewöhnlicher Anmeldeort ist ein Untersuchungsanlass, kein Beweis für eine Kontoübernahme. Ein ruhiges Dashboard kann erfolgreiche Kontrollen, fehlende Ereignisse oder fehlende Telemetrie bedeuten. Gute Übungen lassen Lernende diese Erklärungen unterscheiden.
Suchen Sie nach Aufgaben, die Identitätsereignisse, Endpunktaktivität, Netzwerkbeobachtungen und Geschäftskontext verbinden. Eine Person sollte Herkunft und Bezug eines Zeitstempels erklären und sagen können, was ihre Schlussfolgerung ändern würde. Auch Datenlücken gehören in den Bericht. „Kein passender Eintrag im verfügbaren Export“ ist präziser als „Die Aktion fand nicht statt“, besonders bei unklarer Aufbewahrungsdauer oder unvollständiger Erfassung.
Geben Sie der Reaktion denselben Stellenwert. Ein kompromittiertes Konto zu erkennen genügt nicht: Belege müssen gesichert, Befugnisse geklärt, schädliche Zugänge unterbrochen, Persistenz geprüft und die Wiederherstellung validiert werden. Übungen brauchen Abhängigkeiten und Fehlersituationen. Die Isolation eines Produktionsservers kann den Angreifer bremsen und gleichzeitig einen Geschäftsprozess unterbrechen. Lassen Sie Lernende den Zielkonflikt und die erforderliche Freigabe erklären.
Üben Sie schließlich die Übergabe. Ein anderer Analyst muss den Fall ohne vollständige Rekonstruktion aller Gespräche übernehmen können. Verlangen Sie Zeitlinie, Quellenverweise, bestätigte Tatsachen, offene Fragen, bereits erfolgte Maßnahmen und die nächste Entscheidung. Diese Gewohnheiten sind produktübergreifend nützlich, sowohl für frisch Zertifizierte als auch für erfahrene Kollegen ohne neues Abzeichen.
6. KI-gestützte Analyse statt bloßer Promptkenntnis bewerten
KI kann Aufzeichnungen zusammenfassen, Abfragen vorschlagen, Hypothesen vergleichen und Berichte entwerfen. Sie kann aber auch überzeugende Erklärungen liefern, die weiter gehen als die Beweise. Ein moderner Lernplan prüft daher Aufgabeneingrenzung, Informationsschutz, Ergebnisprüfung und die Grenzen der Befugnisse des Assistenten. Die Bedienung eines Chats ist nicht gleichbedeutend mit Untersuchungsurteil.
Beginnen Sie mit einem freigegebenen synthetischen Datensatz. Die lernende Person formuliert eine konkrete Frage, nennt die verfügbaren Quellen und fordert Belege für wesentliche Aussagen. Anschließend reproduziert sie die entscheidende Beobachtung unabhängig. Behauptet das Modell, ein Konto habe einen Befehl ausgeführt, muss der Originaleintrag gefunden und geprüft werden: Tragen die Felder diese Aussage tatsächlich? Eine plausible Geschichte ohne diese Prüfung ist kein belastbarer Befund.
Das gilt auch für Reaktionsvorschläge. Sitzungen widerrufen, Konten sperren oder Geräte isolieren erfordert eine Prüfung von Umfang, Befugnis, Geschäftsauswirkung, Beweissicherung und Erfolgskriterien. Führen Sie Übungen im bereitgestellten Simulator oder einer genehmigten Testumgebung aus. Ein generierter Plan erlaubt keine Produktionsänderung; ein Text mit „freigegeben“ ersetzt keine tatsächliche Genehmigung.
Fragen Sie Anbieter nach vertraulichen Belegen, Prompt Injection in nicht vertrauenswürdigen Dokumenten, Modellfehlern und der Unterscheidung zwischen Demonstration und echtem Modelllauf. Prüfen Sie außerdem die Regeln externer Prüfungen: Erlaubte KI-Nutzung im Arbeitsalltag bedeutet keine Erlaubnis im Examen. Die englischsprachige Gliederung AI Incident Response and Investigation beschreibt ein Programm in Entwicklung für Untersuchung, Verifikation und Reaktion mit OpenAI, Claude und genehmigten lokalen Systemen.
7. Vor einer großen Bestellung den Lernprozess prüfen
Ein Zertifikat steht am Ende eines Lernprozesses. Prüfen Sie diesen Prozess vor dem Kauf vieler Firmenplätze. Finden Lernende die nächste Lektion und verstehen sie die Übung? Sehen sie, was noch zum Abschluss fehlt? Stimmen öffentliche Beschreibung und Lernmaterial überein? Kann der Administrator Programmzuweisung und abgeschlossene Version nachvollziehen? Ein ansprechendes Kursbild beantwortet diese Fragen nicht.
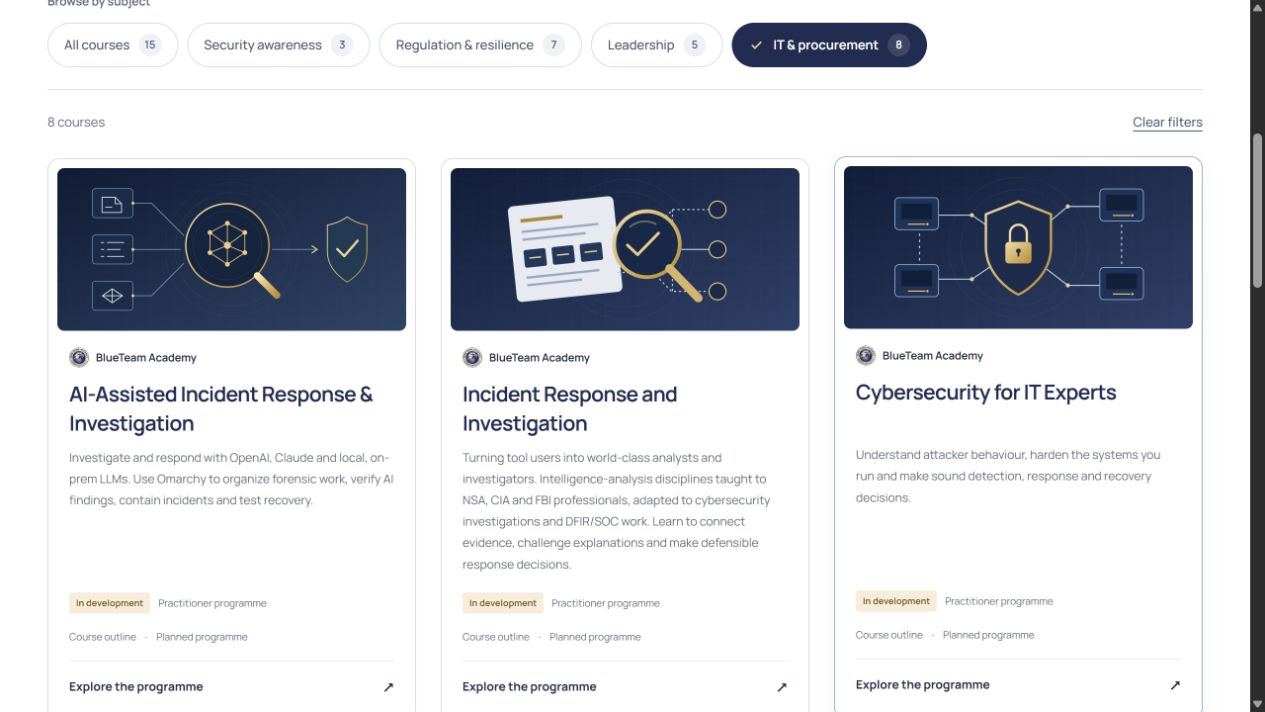
Die Akademie unterscheidet öffentlich zwischen verfügbaren Programmen und Angeboten in Entwicklung. Technische Gliederungen zeigen Kapitel und Themen, während die Unterrichtsinhalte private Entwürfe bleiben. Unsere Abbildungen zeigen die veröffentlichte Oberfläche mit fiktiven Daten. Sie machen aus unfertigen technischen Programmen keine bereits kaufbaren Zertifizierungen. Prüfen Sie den aktuellen Status im Kurskatalog.
Beziehen Sie in einen Firmenpilot sowohl einen Einsteiger als auch eine erfahrene Fachkraft ein. Der eine findet unklare Anweisungen, die andere unrealistische Szenarien oder fehlende Voraussetzungen. Beide sollten eine Entscheidung mit eigenen Worten erklären. Prüfen Sie Barrierefreiheit, Sprachen sowie Audio und Untertitel unter tatsächlichen Arbeitsbedingungen. Ein Pilot sollte Verständnis und Verwaltung gemeinsam testen, nicht nur die Anmeldung.
8. Schulungen zuweisen, Fristen setzen und nachverfolgen
Ein wiederholbarer Zuweisungsprozess ist hilfreicher als ein versendeter Link mit der Hoffnung auf Abschluss. Unternehmensadministratoren wählen verfügbare Kurse, Zielgruppe und Fälligkeit. Möglich sind einzelne Personen, Gruppen oder alle aktiven Mitglieder. Die Auswahl aus dem Microsoft-Verzeichnis hängt von Verbindung und Berechtigungen des Unternehmens ab. Kursberechtigungen und lizenzierte Teilnehmerzahlen gelten weiterhin.
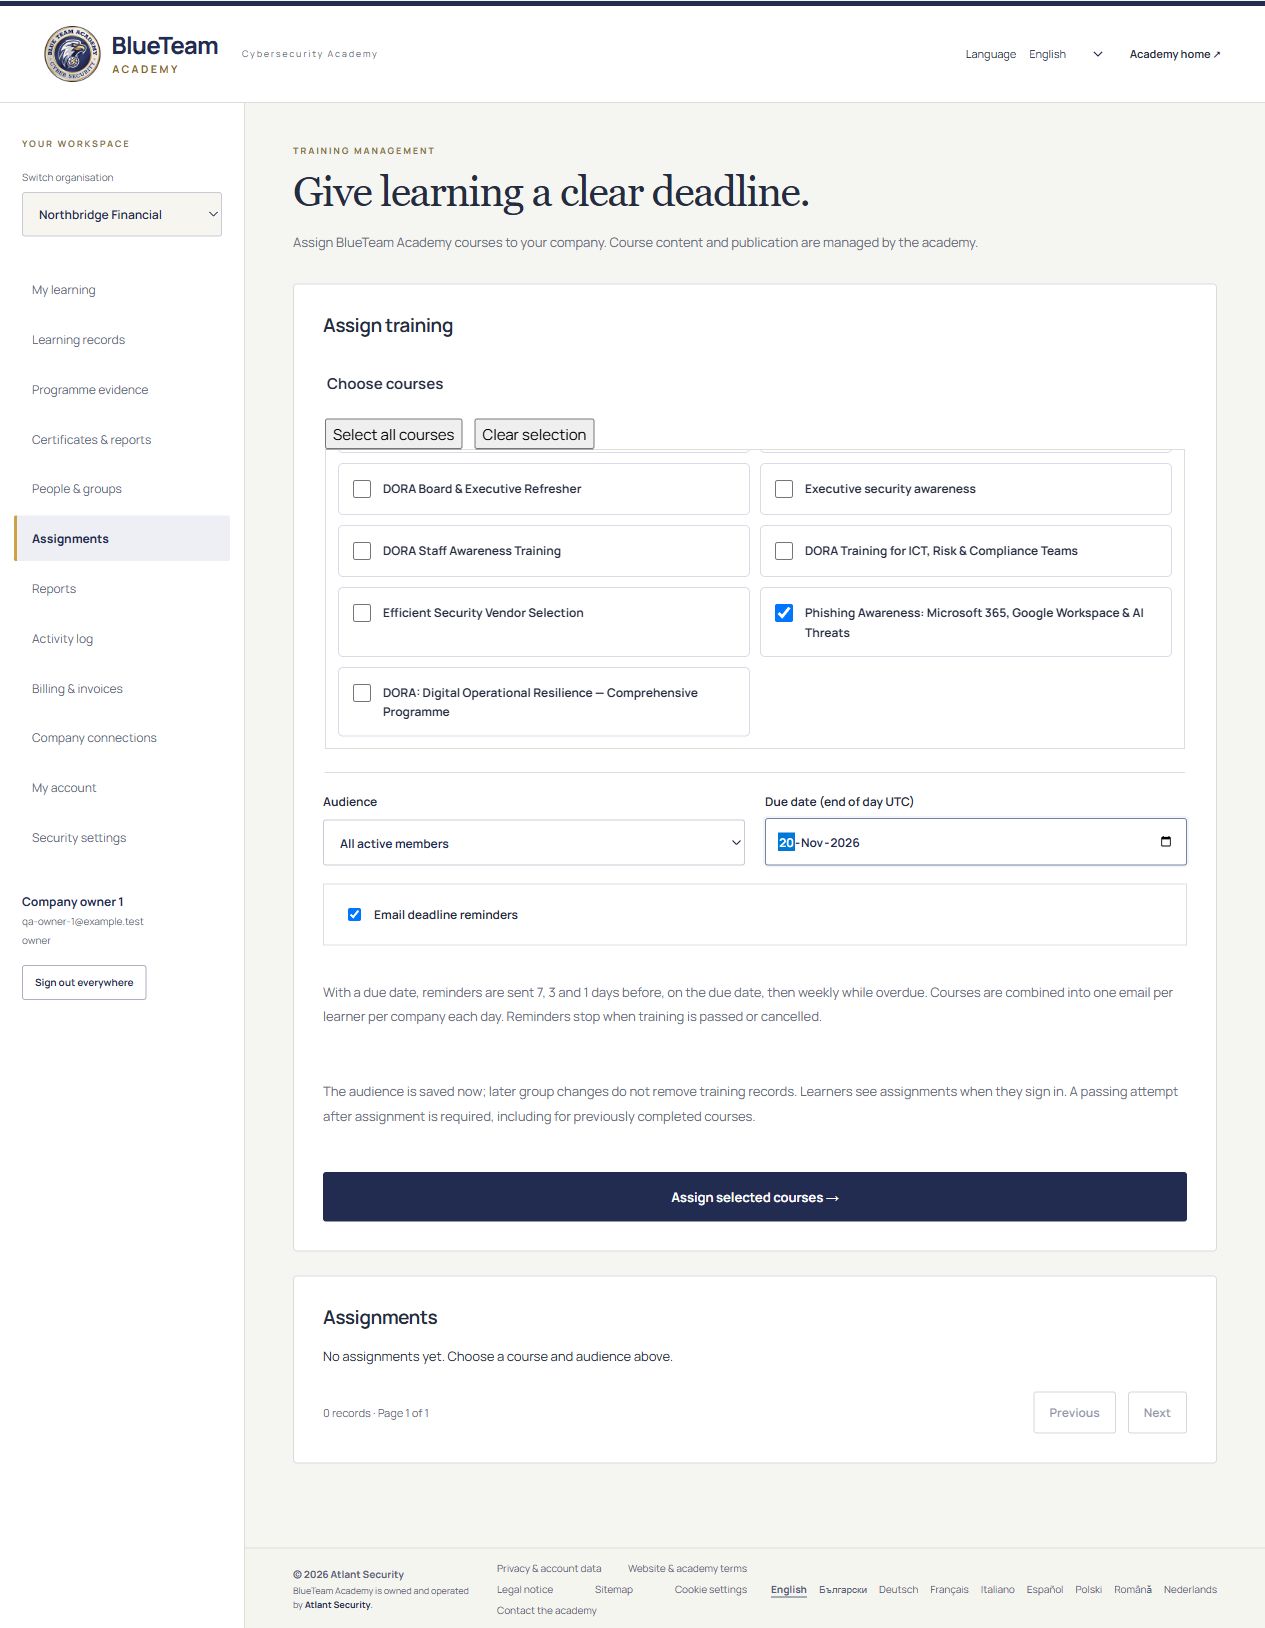
Die Oberfläche bietet E-Mail-Erinnerungen. Eine Frist schafft Klarheit, muss aber zur verfügbaren Arbeitszeit passen. Vermeiden Sie mehrere anspruchsvolle Programme mit demselben unrealistischen Termin. Erklären Sie Zweck, reservierte Lernzeit und Anlaufstelle für Fragen. Der Verwaltungsnachweis ist nützlicher, wenn die Betroffenen die Erwartung verstehen.
Unterscheiden Sie verspätete Bearbeitung von fehlendem Lernerfolg. Möglicherweise fehlte Zeit, der Zugang war gestört oder der Kurs ungeeignet. Prüfen Sie die Ursache vor einer Intervention. Planen Sie nach Abschluss eine kurze Teamübung mit realistischem Kontext. So wird die Frist zum Beginn angewandter Praxis statt zum Zeitpunkt, an dem das Thema bis zum nächsten Jahr verschwindet.
9. So funktioniert die Zertifikatsausstellung
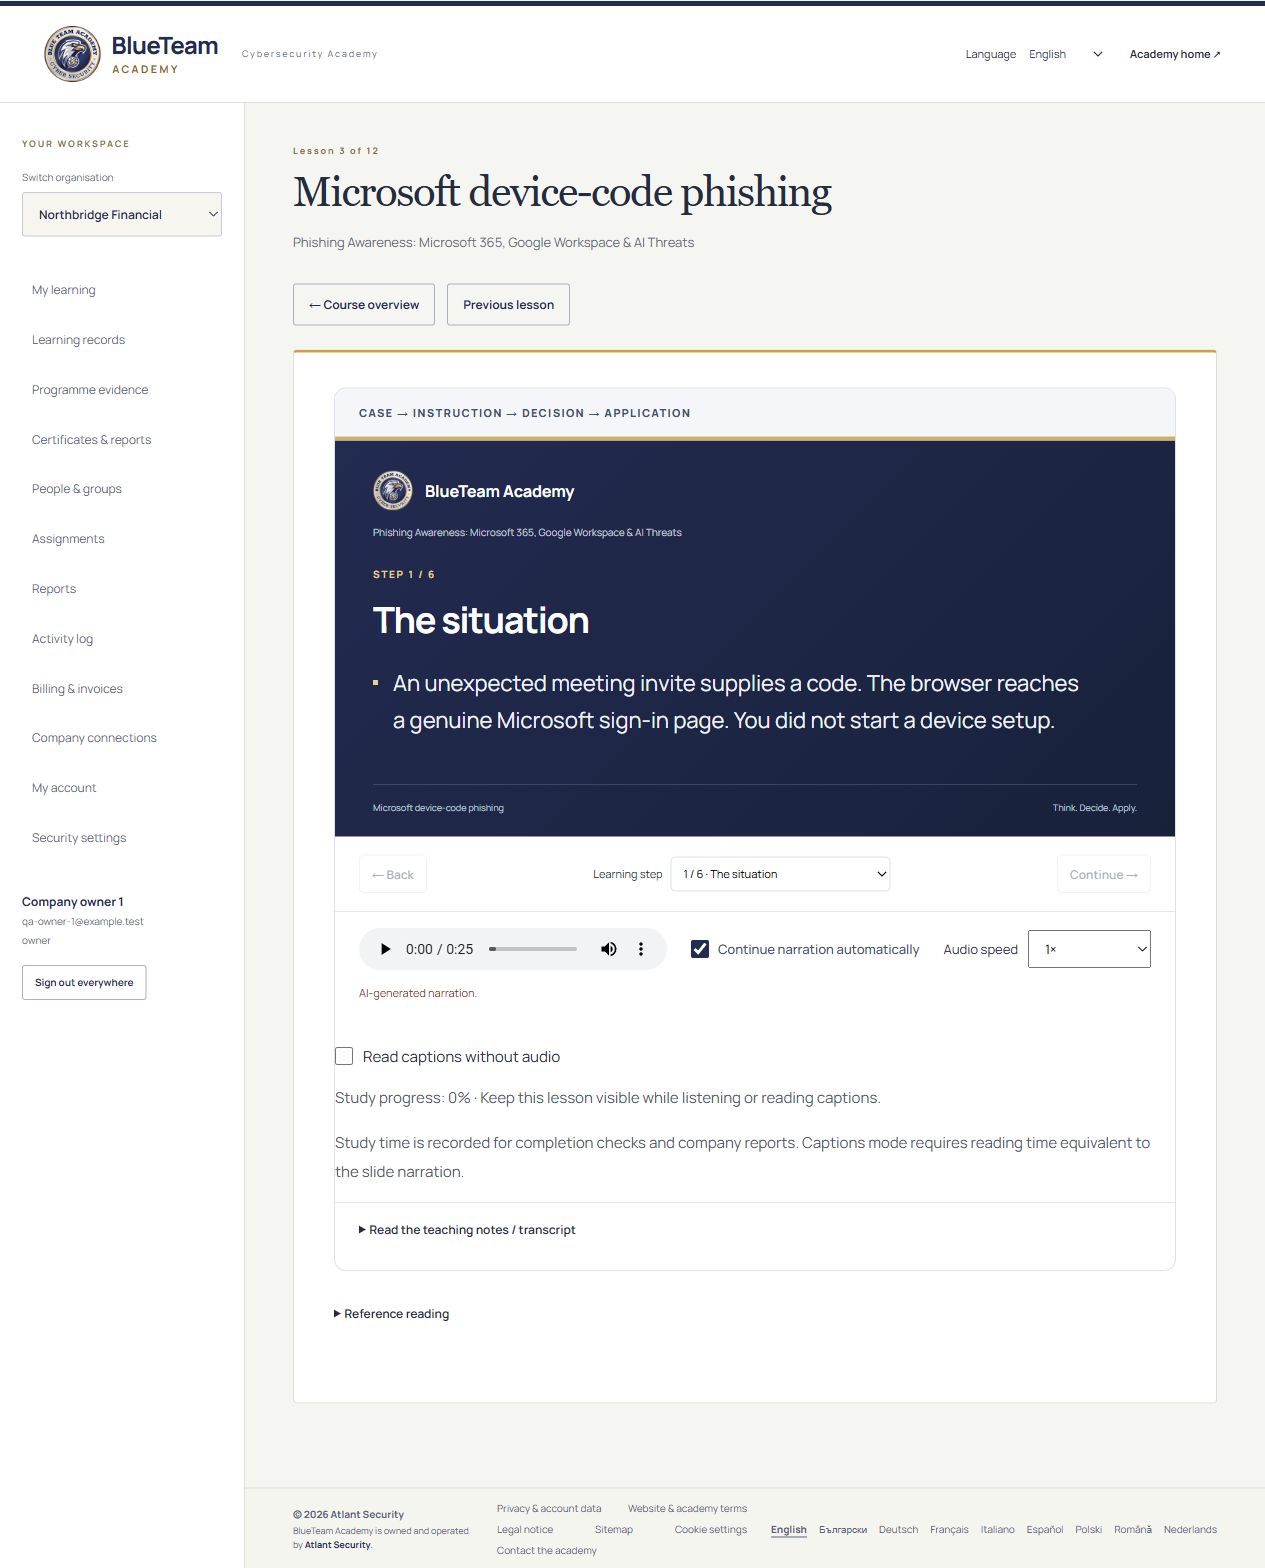
Bei einem zertifikatsfähigen Programm müssen Lernende die Abschlussanforderungen erfüllen und die Bewertung bestehen. Einschreibung, Öffnen des Kurses oder Lesen der öffentlichen Gliederung erzeugen kein Zertifikat. Vorschauarbeit bleibt vom tatsächlichen Lernabschluss getrennt. Anforderungen sind programmspezifisch; lesen Sie deshalb die jeweiligen Abschluss- und Prüfungsinformationen.
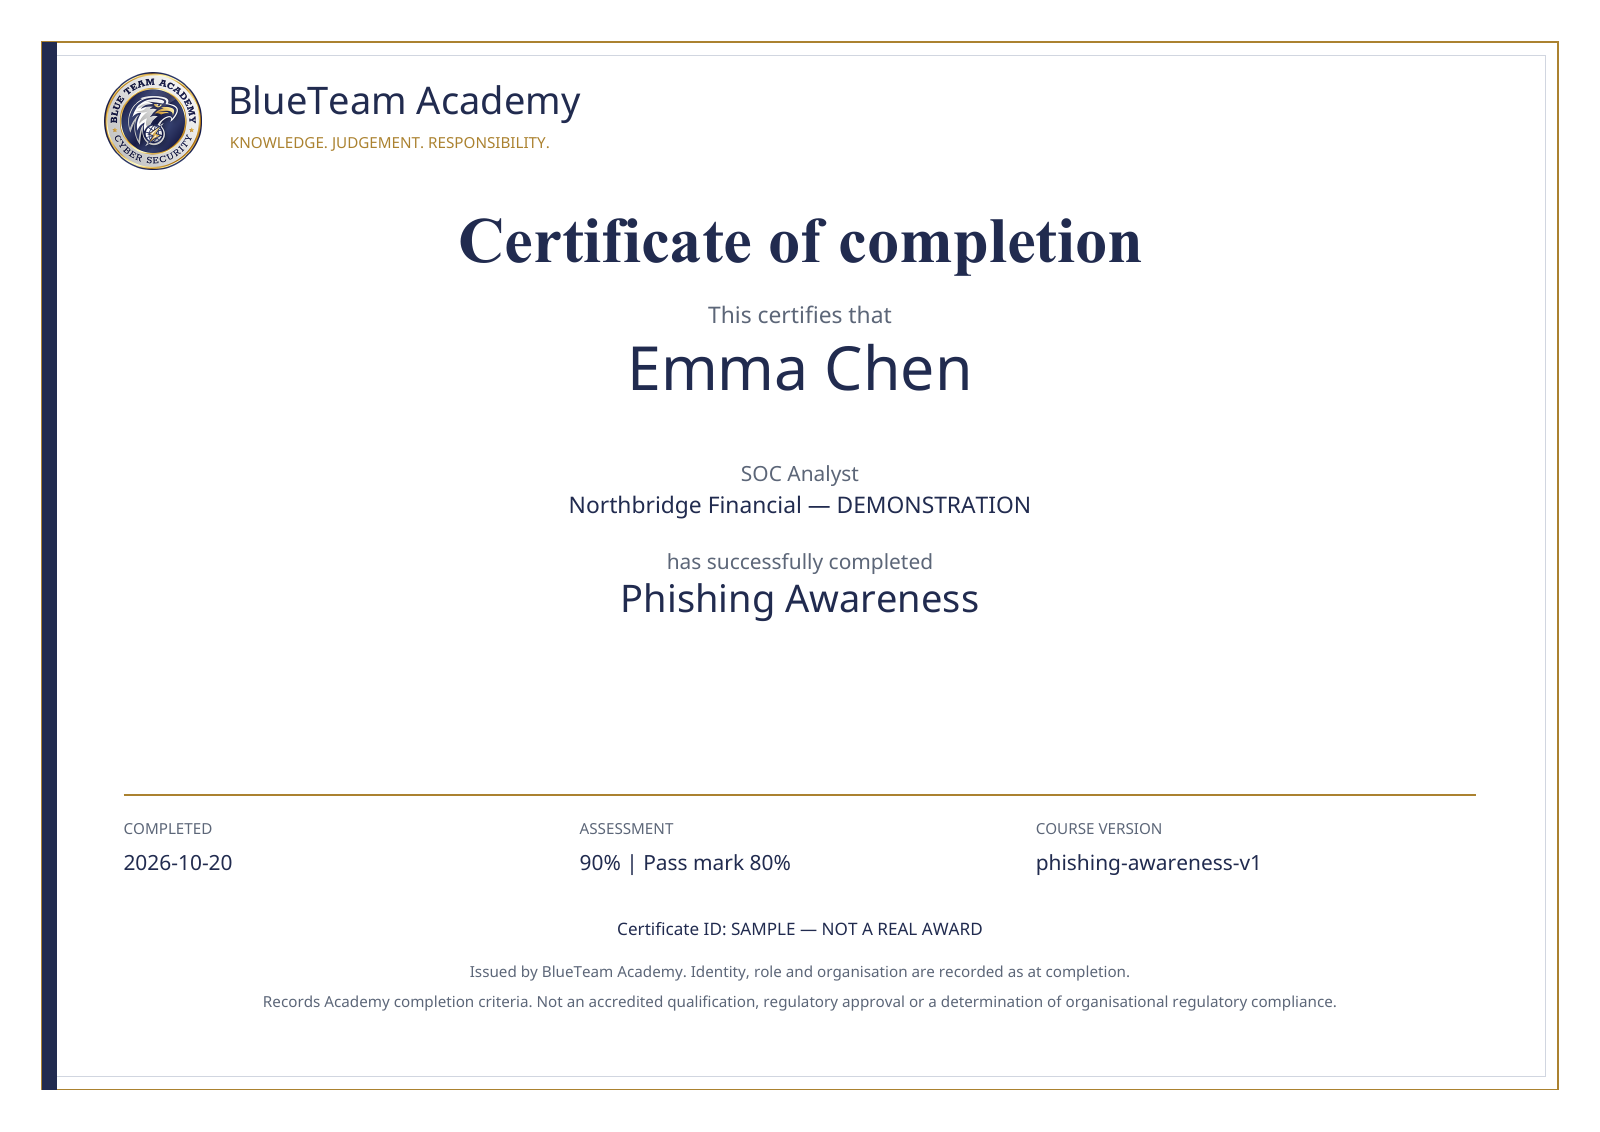
- Geeignetes Programm zuweisen und Zugriff bestätigen.
- Erforderliche Lektionen, Aktivitäten und Lernanforderungen erfüllen.
- Bewertung absolvieren und Bestehenskriterien erreichen.
- Die Plattform speichert erfolgreichen Versuch und Zertifikatsdaten.
- Ein berechtigter Administrator findet den Abschluss unter Zertifikate und Berichte und exportiert das Dokument.
Das personalisierte PDF enthält Name, erfasste Rolle und Organisation, Kurstitel und Version, Abschlussdatum, Ergebnis, Bestehensgrenze und Zertifikatskennung. Diese Angaben machen den Nachweis später interpretierbar. Der Abschluss einer früheren Ausgabe belegt nicht automatisch eine wesentlich veränderte Folgeversion. Bewahren Sie Version und Datum zusammen mit dem Ergebnis auf, wenn Sie Auffrischungsbedarf besprechen.
Tracking unterstützt den Prozess, kann aber keine Gedanken lesen. Lernzeit, Folienaktivität und Ergebnisse sind Hinweise, kein Beweis unabhängiger professioneller Urteilskraft. Schriftliche Begründungen und Vorgesetztenfeedback liefern weiteren Kontext. Wer Inhalte durchklickt oder später nicht erklären kann, braucht möglicherweise Unterstützung und zusätzliche Praxis. Ein herunterladbares PDF beantwortet nicht jede Frage zur Handlungsfähigkeit.
10. Einzelzertifikate, Sammel-PDFs und Unternehmensberichte
Unter Zertifikate und Berichte stehen unterschiedliche Ausgaben bereit: ein persönlicher Nachweis, ein gemeinsamer Abschlussbericht oder ein Zertifikatspaket zur internen Verteilung. Verwenden Sie zuerst Suche und Filter, damit Personen, Programm, Zeitraum und Abschlusshistorie zur beabsichtigten Auswertung passen.
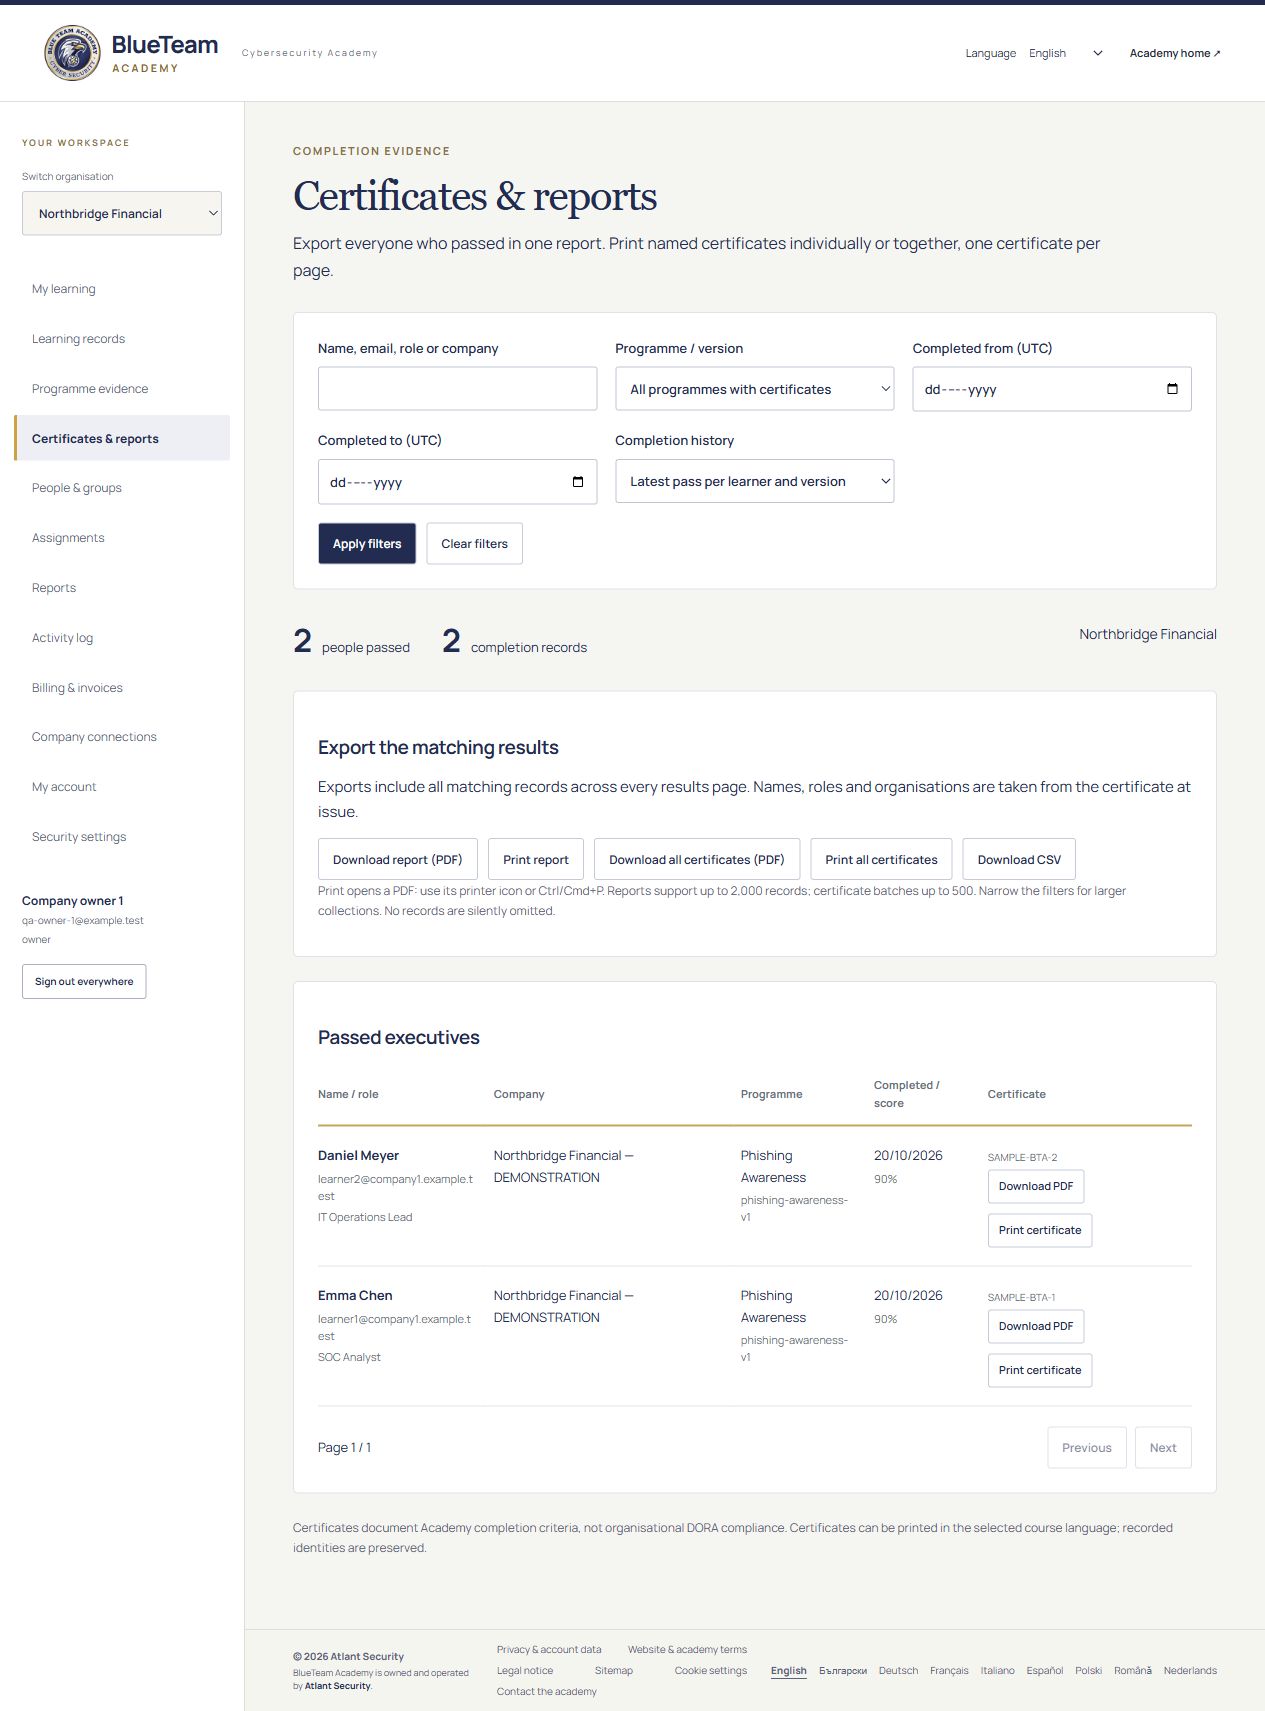
- Einzel-PDF: personalisiertes Zertifikat aus der entsprechenden Ergebniszeile herunterladen.
- Einzeldruck: Zertifikat öffnen und die Druckfunktion des PDF-Viewers nutzen.
- Abschlussbericht: passende bestandene Abschlüsse in einem Dokument herunterladen oder drucken.
- Zertifikatspaket: gemeinsames PDF mit einem personalisierten Zertifikat je Seite.
- CSV: Ergebnisdaten zur internen Nachverfolgung und Abstimmung exportieren.
Filter umfassen Person oder Unternehmen, Programmversion, Abschlussdaten und den letzten oder sämtliche bestandenen Abschlüsse. Exporte berücksichtigen passende Ergebnisse über alle Anzeigeseiten hinweg. Berichte unterstützen bis zu 2.000 Datensätze, Zertifikatspakete bis zu 500. Größere Gruppen werden mit Filtern aufgeteilt. Die Oberfläche verlangt eine Einschränkung, statt Datensätze stillschweigend wegzulassen.
Speichern Sie Exporte nach Ihren Informationsschutzregeln. Sie enthalten personenbezogene Daten; ein öffentliches Laufwerk ist deshalb selten die richtige Voreinstellung. Legen Sie fest, wer individuelle Nachweise und wer lediglich aggregierte Fortschritte benötigt. Erfassen Sie im zentralen Schulungsregister Version und Abschlussdatum, statt eine unverständliche Sammlung unterschiedlich benannter PDFs aufzubauen.
11. Einen Lernplan mit aussagekräftigen Ergebnissen aufbauen
Eine Zertifizierungsroadmap kann einfach sein: Ausgangsübung, konkrete Schwächen, passende Schulung und anschließend eine vergleichbare Aufgabe. Geben Sie Analysten beispielsweise einen kleinen fiktiven Identitätsvorfall und verlangen Sie erste Fallnotizen. Prüfen Sie die Trennung von Beobachtung und Schlussfolgerung, die Auswahl weiterer Quellen und die Angemessenheit der Reaktion. Das zeigt Lernbedarf besser als eine allgemeine Selbsteinschätzung.
Arbeiten Sie zunächst an Grundlagen und gemeinsamer Sprache. Danach folgen rollenbezogene Lernwege mit geschützter Lernzeit. Bringen Sie die Rollen anschließend in einem Szenario mit Übergabe zusammen: Der Analyst erklärt die Belege, der Administrator betriebliche Abhängigkeiten, der Responder Eindämmung und Wiederanlaufprüfungen. Dies ist eine beispielhafte Planung, kein Versprechen beruflicher Qualifikation innerhalb einer festen Tageszahl.
Bewerten Sie Fortschritte mit einem einheitlichen Raster. Lässt sich der zentrale Befund reproduzieren? Sind Unsicherheit und Datenlücken sichtbar? Passt die Maßnahme zum vermuteten Mechanismus? Sind Genehmigung, Rückfalloption und Überprüfung definiert? Bewahren Sie frühere und spätere Arbeitsproben, eine kurze Prüfernotiz und Abschlussnachweise auf. So erkennen Sie, wo eine formale Zertifizierung Mehrwert schafft und wo weitere gezielte Praxis sinnvoller ist.
Budgetieren Sie Gebühren, Labore, Lernzeit, Vertretung im Schichtbetrieb und Prüfzeit für Arbeitsergebnisse. Fortgeschrittene Zertifizierungen passen zu Personen mit entsprechenden Aufgaben, nicht zwangsläufig zu jedem Teammitglied. Umgekehrt bereitet ein kurzer Awarenesskurs nicht auf eigenständige Forensik vor. Tiefe und Prüfung müssen zu den Entscheidungen passen, die die Person später treffen soll.
12. Der nächste Schritt mit BlueTeam Academy
Nutzen Sie die Akademie als Bestandteil eines umfassenderen Lernplans. Veröffentlichte Awareness- und Führungsprogramme schaffen gemeinsames Verständnis und dokumentierte Abschlüsse. Technische Gliederungen zeigen zudem Programme in Entwicklung: Cybersecurity for IT Experts, Incident Response and Investigation, Microsoft 365 & Entra ID Incident Investigation sowie AI Incident Response and Investigation. Sie ermöglichen eine Eignungsprüfung, ohne Entwurfslektionen oder Zertifikate als bereits käuflich darzustellen.
Für einen sofort verfügbaren Einstieg prüfen Sie den Phishing-Awareness-Kurs und bewerten Lernen und Administration im Unternehmensdemo. Für technische Entwicklung sprechen Sie mit der Akademie über die Aufgaben Ihres Teams. Beschreiben Sie Tätigkeiten, typische Vorfälle und Entscheidungen, die sicherer getroffen werden sollen. Das ist hilfreicher als die Forderung nach einem möglichst großen Katalog.
Wählen Sie Blue-Team-Zertifizierungen, wenn Nachweis, Bewertung und Umfang einen echten Bedarf decken. Wählen Sie praktische Schulung, wenn unmittelbar eine konkrete Arbeitsleistung verbessert werden soll. Kombinieren Sie beides bei Bedarf, dokumentieren Sie Abschlüsse und üben Sie auch nach der Ausstellung weiter. Ziel ist ein Team, das sorgfältiger untersucht, erklärt und reagiert, nicht ein Ordner mit ungenutzten Abzeichen.
Häufige Fragen
Welche Blue-Team-Zertifizierung eignet sich für Einsteiger?
Beginnen Sie mit Aufgaben und Voraussetzungen statt einer allgemeingültigen Rangliste. BTL1 ist ein praktischer defensiver Einstiegsweg. Vergleichen Sie aktuellen Lehrplan und Bewertung mit Ihren Grundlagen, Ihrer Lernzeit und der Zielrolle. Entscheidend ist das Verständnis von Netzwerken, Betriebssystemen und Beweisen, nicht nur das Wiederholen vorgeführter Werkzeugschritte.
Stellt BlueTeam Academy externe professionelle Zertifizierungen aus?
Die Akademie stellt eigene Kursabschlusszertifikate für geeignete Programme nach Erfüllung ihrer Anforderungen aus. Sie vergibt keine BTL1-, GIAC- oder Microsoft-Zertifizierungen. Kursabschluss und externer Berufsnachweis haben unterschiedliche Zwecke. Bei Bedarf kombinieren Sie relevante Schulungen mit einer separat gebuchten externen Prüfung.
Können Unternehmen alle Zertifikate gemeinsam drucken?
Ja. Berechtigte Administratoren filtern bestandene Abschlüsse und exportieren einen gemeinsamen Bericht oder ein PDF mit personalisierten Einzelzertifikaten. Einzelner Download und Druck sind ebenfalls verfügbar. Zertifikatspakete umfassen bis zu 500 passende Datensätze; größere Gruppen werden durch Filter aufgeteilt. Die Abbildungen zeigen fiktive Demonstrationsdaten.
Belegt ein Zertifikat selbstständige Bewältigung eines Angriffs?
Nein. Interpretieren Sie es innerhalb seines Prüfungsumfangs. Ergänzen Sie den Nachweis durch überprüfte praktische Arbeit, betreute Erfahrung und die tatsächlichen Aufgaben. Lassen Sie Belege, Unsicherheiten und Reaktionsentscheidungen erklären, einschließlich des Zeitpunkts, zu dem Hilfe erforderlich ist.
Sollte Blue-Team-Training KI einbeziehen?
Ja, soweit relevant, aber mit Ergebnisprüfung und verantwortlicher Reaktion. Üben Sie begrenzte Aufgaben, sicheren Datenumgang, Abgleich mit Originalquellen und menschliche Freigabe folgenreicher Aktionen. Nutzen Sie synthetische Daten oder eine genehmigte Umgebung und beachten Sie die gesonderten KI-Regeln externer Prüfungen.
Quellen und weiterführende Informationen
Anbieterdokumentation und NIST NICE Framework. Vor dem Kauf den aktuellen Lehrplan und die Prüfungsregeln des Ausstellers prüfen.
- Centri — Blue Team Level 1 (BTL1)
- GIAC — Certified Incident Handler (GCIH)
- GIAC — Certified Forensic Analyst (GCFA)
- Microsoft Learn — Security Operations Analyst Associate
- NIST — NICE Framework
Dieser Beitrag dient der Weiterbildung. Kursabschluss und berufliche Zertifizierung sind unterschiedliche Nachweise; keiner allein garantiert berufliche Leistung.