La respuesta breve
La certificación blue team adecuada depende del puesto: iniciación en SOC, respuesta a incidentes, análisis forense o una plataforma concreta. Acompaña cualquier credencial de ejercicios y trabajos revisados. BlueTeam Academy emite certificados de finalización para los programas que los contemplan; son distintos de las certificaciones profesionales de terceros.
1. Primero el trabajo, después el certificado
Las certificaciones blue team pueden dar una base común a los defensores, reconocer avances e identificar a personas preparadas para tareas más exigentes. Pierden valor cuando todos acumulan la misma insignia sin atender a sus responsabilidades. Empieza por una tarea que el equipo necesite mejorar: investigar una alerta de identidad, decidir si aislar un servidor, explicar un hallazgo incierto o comprobar que la recuperación ha eliminado el acceso del atacante.
Para un programa empresarial disponible, consulta la formación de concienciación sobre phishing en Microsoft 365, Google Workspace y amenazas con IA. Trabaja el reconocimiento, la comunicación y las decisiones seguras ante mensajes sospechosos. Para profundizar en aspectos técnicos, revisa el temario de Cybersecurity for IT Experts, todavía en desarrollo en inglés. La concienciación es una base útil, no un sustituto de una cualificación profesional de SOC o análisis forense.
Esta guía se dirige a responsables de seguridad, líderes de TI y profesionales que eligen un itinerario. Compara credenciales consolidadas, explica el alcance de un certificado de curso y muestra las funciones reales de administración y emisión de la academia. Las capturas proceden de un entorno local de demostración con personas ficticias. No muestran datos de clientes ni acreditan premios reales.
2. Certificado de curso, certificación profesional y pruebas prácticas
Un certificado de finalización registra que una persona ha cumplido los requisitos del proveedor para un programa determinado. Pueden incluir lecciones, ejercicios y una evaluación aprobada. Una certificación profesional pertenece a un sistema distinto, con reglas de examen, identidad, renovación y concesión. Ninguna denominación demuestra por sí sola que la formación encaje en tu entorno. Lee los criterios que respaldan el documento.
Separa tres preguntas: qué aprenderá la persona, cómo se evaluará y qué recibirá exactamente. Una acreditación de asistencia, un curso evaluado y un examen profesional externo son productos diferentes. Una insignia digital puede representar cualquiera de ellos. Importan más el emisor, los criterios, la evaluación y la vigencia que el aspecto del distintivo.
Pide además una muestra de trabajo: una cronología breve, un plan de contención argumentado o un informe de incidente revisado. Permite ver la aplicación de los conocimientos y facilita una conversación de desarrollo, aunque no sustituya la credencial. Los certificados de BlueTeam Academy documentan la finalización de sus programas. No se presentan como títulos acreditados, autorizaciones oficiales, certificaciones de fabricantes externos ni garantías de cumplimiento de la empresa.
3. Ajustar la formación a las responsabilidades
Un analista júnior necesita distinguir una señal preocupante de una operación administrativa normal, reunir los siguientes registros útiles y escalar el caso con contexto. Quien responde a incidentes necesita además comprender alcance, evidencias, impacto empresarial, contención y recuperación. El especialista forense profundiza en artefactos y cronologías. El administrador debe entender cómo una configuración cotidiana abre o cierra una vía de ataque.
| Responsabilidad | Prioridad formativa | Muestra de aprendizaje |
|---|---|---|
| Triaje SOC | Contexto, corroboración y escalado | Nota de caso con referencias y próximos pasos |
| Respuesta a incidentes | Alcance, preservación, contención y recuperación verificada | Plan con requisitos, autorizaciones y reversión |
| Análisis forense | Artefactos, cronologías, explicaciones alternativas e incertidumbre | Cronología reproducible y conclusión con límites claros |
| Operaciones de TI | Identidades, bastionado, registros, dependencias y restauración | Cambio de control justificado y comprobado |
| Dirección de seguridad | Prioridades, escalado, recursos y decisiones | Informe que separa hechos y supuestos |
Define expectativas antes de comparar catálogos. Un objetivo concreto sería que cada analista explique por qué importa un inicio de sesión desconocido, identifique lo que falta y recomiende una siguiente acción proporcionada. Es más evaluable que completar veinte horas de ciberseguridad. NICE, de NIST, ofrece un vocabulario de tareas, conocimientos y habilidades para esta planificación. Utilizarlo no supone acreditación del curso por NIST.
La cobertura colectiva importa tanto como el logro individual. Si todos estudian una misma especialidad avanzada, puede quedar un vacío en coordinación o preservación de evidencias. Describe responsabilidades, detecta fallos en los relevos y elige itinerarios complementarios. Los ejercicios por parejas ayudan a que el conocimiento especializado resulte útil al resto, en lugar de quedar aislado en una credencial personal.
4. Cuatro itinerarios de certificación que conviene comparar
No existe una certificación blue team universalmente mejor. Los ejemplos representan orientaciones distintas, no una clasificación ni una lista exhaustiva. Verifica objetivos actuales, evaluación, acceso, requisitos y renovación antes de comprar. Las versiones y paquetes cambian. BlueTeam Academy es un proveedor independiente, no expide estas credenciales ni afirma estar afiliado a sus emisores.
| Credencial | Enfoque publicado | Cuándo estudiarla |
|---|---|---|
| Blue Team Level 1 (BTL1) | Defensa inicial: phishing, SIEM, análisis forense y respuesta | Para una base práctica amplia en defensa. |
| GIAC Certified Incident Handler (GCIH) | Gestión de incidentes y técnicas de ataque habituales | Para responsabilidades de investigación y respuesta a incidentes activos. |
| GIAC Certified Forensic Analyst (GCFA) | Respuesta avanzada, análisis forense, memoria y cronologías | Para profundizar en investigación sobre una base adecuada. |
| Microsoft Security Operations Analyst Associate | Operaciones con Microsoft, investigación, respuesta y búsqueda de amenazas | Para equipos que trabajan intensivamente en ese ecosistema. |
Lee el esquema de evaluación con el mismo cuidado que la página comercial. ¿Exige seleccionar respuestas, ejecutar tareas, interpretar pruebas o redactar conclusiones? ¿Cómo se identifica al candidato y qué ayuda se permite? Las respuestas indican si se cubre una carencia de conocimientos, de ejecución práctica o un requisito formal del empleador.
No compares precios sin revisar qué incluyen. Materiales, laboratorios, intentos, ampliaciones de acceso, repeticiones y renovaciones pueden contratarse de manera distinta. Una preparación económica puede no incluir el examen externo. A la inversa, una especialización cara puede aportar poco a quien apenas la utiliza. Prioriza adecuación y calidad de evaluación; después calcula el coste completo para tu grupo.
5. Capacidades que hacen falta más allá de una insignia
Defender bien exige más que recordar productos o marcos. El analista debe conocer los límites de las evidencias. Un nombre de archivo sospechoso es una pista, no prueba de ejecución. Una ubicación de acceso inusual justifica investigar, no demuestra por sí sola una cuenta comprometida. Un panel sin alertas puede significar controles eficaces, ausencia de actividad o falta de telemetría. Las prácticas deben enseñar a distinguir estas explicaciones.
Busca ejercicios que relacionen eventos de identidad, actividad de equipos, observaciones de red y contexto empresarial. La persona debe explicar la procedencia de una marca temporal, el sistema o cuenta al que se refiere y qué cambiaría su conclusión. También debe comunicar lagunas. «No aparece un evento coincidente en el exportado disponible» es más preciso que «la acción no ocurrió», especialmente con retención o recopilación inciertas.
Da el mismo peso a la respuesta. Detectar una cuenta comprometida debe conducir a preservar pruebas, obtener autorización, interrumpir accesos dañinos, comprobar persistencia y validar la recuperación. Incluye dependencias y casos de fallo. Aislar un servidor de producción puede frenar al atacante y detener un servicio empresarial. Pide explicar el equilibrio entre ambos efectos y quién puede aprobar la medida.
Practica también el relevo. Otro analista debe continuar sin reconstruir todas las conversaciones. Exige cronología, referencias, hechos confirmados, preguntas abiertas, acciones realizadas y próxima decisión. Estos hábitos son transferibles entre productos y ayudan tanto al recién certificado como al compañero experimentado sin una insignia nueva.
6. Evaluar el análisis con IA, no solo los prompts
La IA ayuda a resumir registros, proponer consultas, comparar hipótesis y redactar informes. También facilita explicaciones convincentes que van más allá de las pruebas. Por ello, la formación debe evaluar cómo se limita una tarea, se protege la información, se verifica la salida y se restringe la autoridad del asistente. Manejar un chat no equivale a tener criterio investigador.
Empieza con evidencias sintéticas aprobadas. El alumno formula una pregunta concreta, identifica las fuentes disponibles y exige referencias para las afirmaciones relevantes. Después reproduce por otra vía la observación principal. Si el modelo dice que una cuenta ejecutó una orden, debe localizar el registro original y comprobar que los campos lo sostienen. Una narración plausible sin esa comprobación no es un hallazgo sólido.
Aplica igual disciplina a la respuesta propuesta. Revocar sesiones, deshabilitar cuentas o aislar dispositivos requiere definir alcance, autoridad, consecuencias operativas, preservación y comprobaciones de éxito. Ejecuta los ejercicios en el simulador o entorno de pruebas autorizado. Un plan generado no autoriza cambios en producción y una cadena con la palabra «aprobado» no constituye una aprobación real.
Pregunta al proveedor por los datos sensibles, las instrucciones maliciosas en documentos no fiables, los errores del modelo y la diferencia entre una demostración y una ejecución real. Comprueba las normas del examen externo: poder utilizar IA en el trabajo no permite automáticamente hacerlo durante una prueba. El programa AI Incident Response and Investigation, en desarrollo en inglés, aborda investigación, verificación y respuesta con OpenAI, Claude y sistemas locales aprobados.
7. Revisar la experiencia antes de comprar muchas plazas
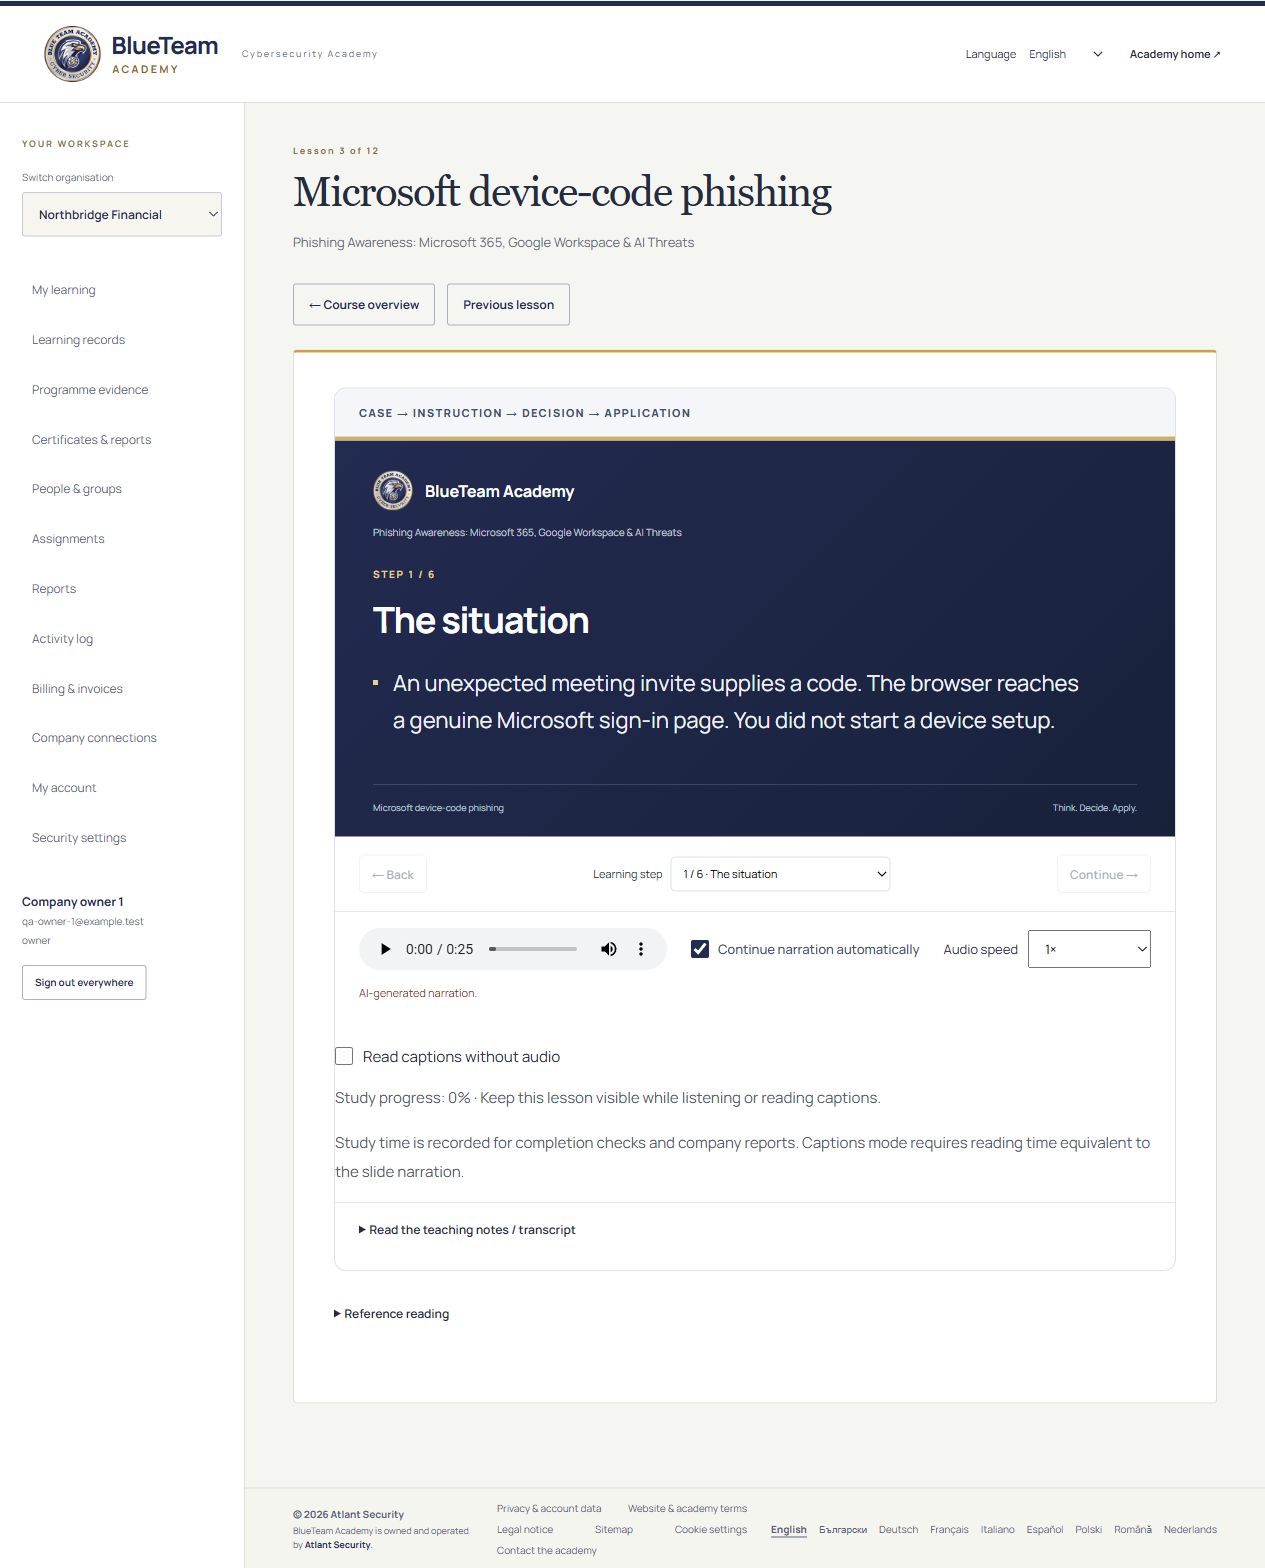
El certificado llega al final del aprendizaje. Examina el proceso antes de una compra importante. ¿Puede el alumno encontrar la siguiente lección, entender la actividad y saber qué le falta? ¿Coinciden descripción pública y materiales? ¿Identifica el administrador la formación asignada y la versión superada? Una portada atractiva no responde a esas preguntas.
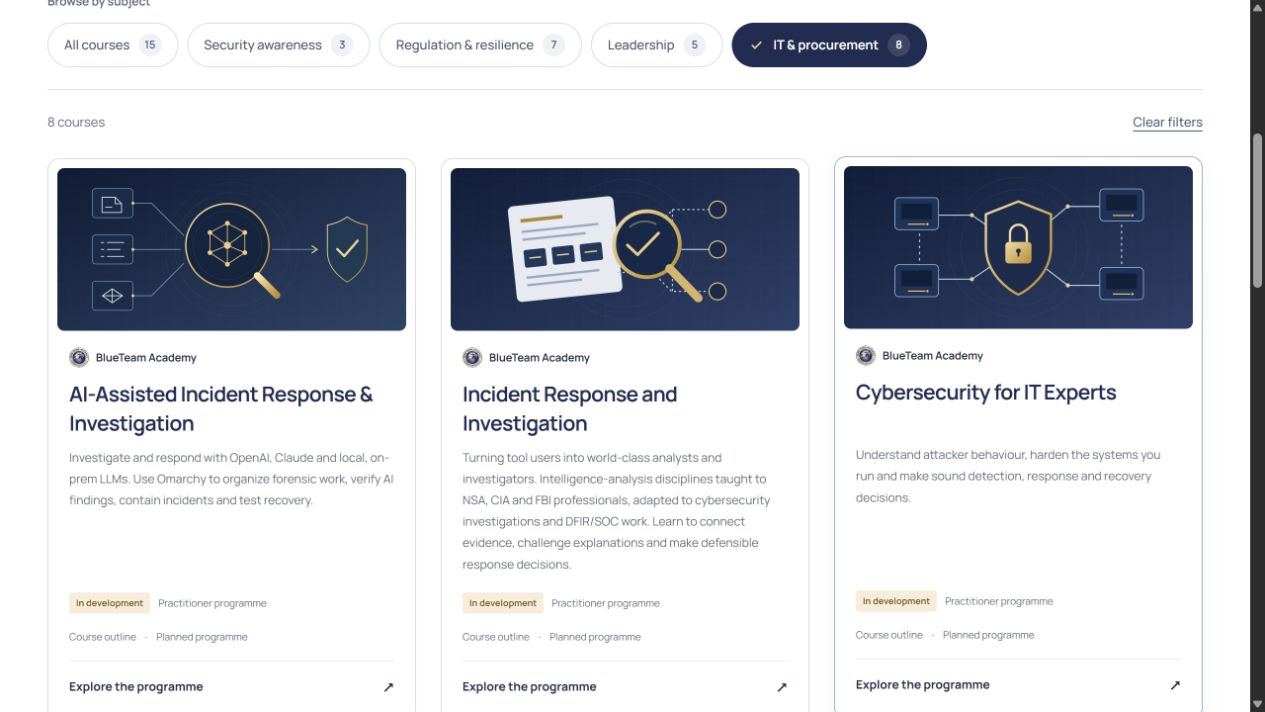
La academia distingue programas disponibles y en desarrollo. Los temarios técnicos permiten explorar capítulos mientras las lecciones permanecen como borradores privados. Las imágenes muestran la interfaz publicada con datos ficticios; no convierten programas incompletos en certificaciones ya a la venta. Consulta el estado actual en el catálogo de cursos.
Incluye en un piloto a una persona nueva en la materia y a otra que ya desempeñe el trabajo. La primera detectará instrucciones confusas; la segunda, situaciones irreales o supuestos omitidos. Ambas deben explicar una decisión con sus propias palabras. Revisa accesibilidad, idiomas, audio y subtítulos en sus condiciones habituales. Un piloto útil comprueba comprensión y administración, no solo que funciona el inicio de sesión.
8. Asignar formación, fijar plazos y hacer seguimiento
Un proceso repetible de asignación es más útil que reenviar un enlace y esperar resultados. Los administradores eligen los cursos disponibles, destinatarios y fecha límite. Pueden seleccionar personas, grupos o todos los miembros activos. La selección desde Microsoft depende de la conexión y los permisos configurados. Siguen aplicándose los derechos de acceso a cursos y los límites de alumnos contratados.
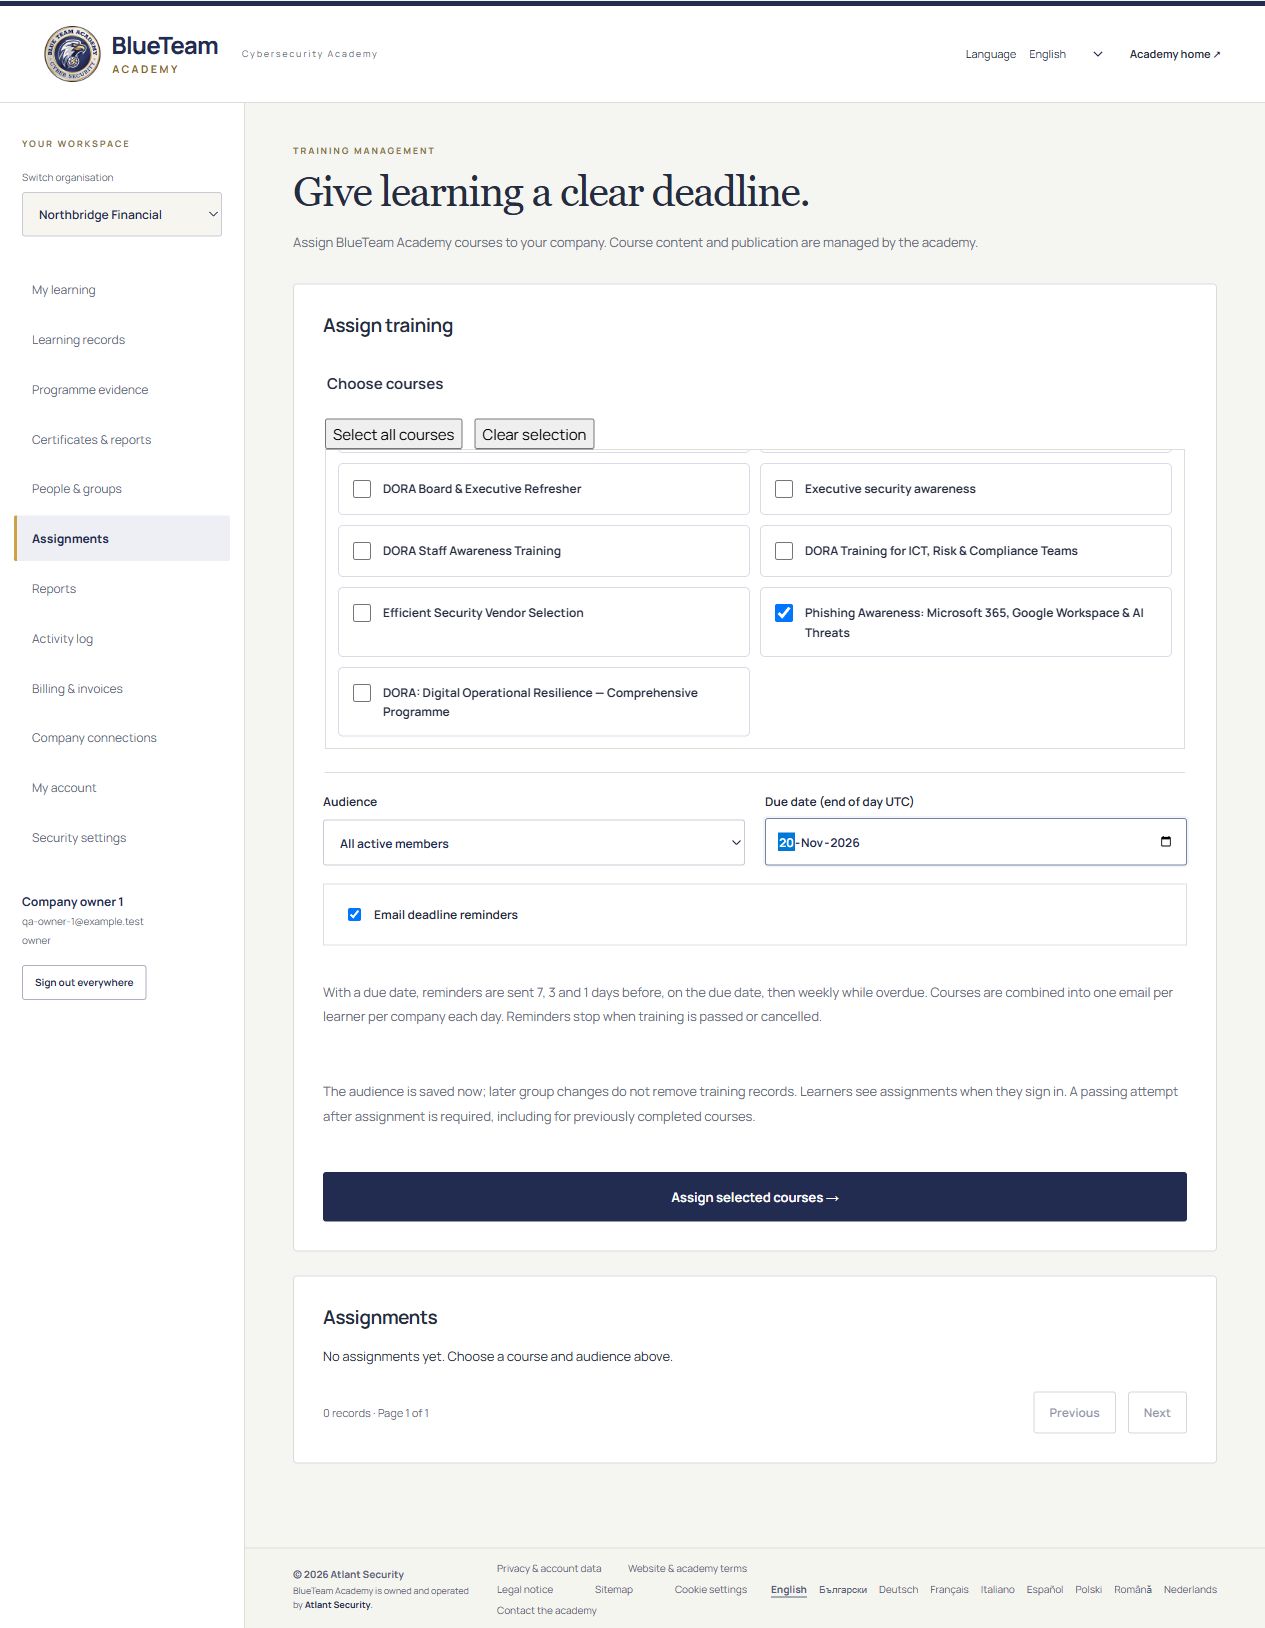
La pantalla permite activar recordatorios por correo. El plazo da claridad, pero debe ajustarse al tiempo disponible. Evita asignar varias formaciones exigentes con una fecha imposible. Explica la utilidad, el tiempo de estudio reservado y dónde plantear dudas. El registro administrativo funciona mejor cuando los participantes entienden las expectativas.
Distingue retraso y dificultad de aprendizaje. Puede haber falta de tiempo, problemas de acceso o una asignación inadecuada. Examina la causa antes de intervenir. Tras finalizar, organiza una actividad de equipo con contexto realista. El plazo será así el comienzo de la aplicación práctica, no la fecha en la que se olvida el asunto hasta el año siguiente.
9. Cómo se emiten los certificados de la academia
En los programas que emiten certificado, el alumno debe cumplir los requisitos y superar la evaluación. Inscribirse, abrir el curso o leer el temario público no genera un certificado. El trabajo en vista previa se mantiene separado del progreso real. Las condiciones varían según el programa: consulta sus requisitos concretos de finalización y evaluación.
- Asigna el programa adecuado y confirma el acceso.
- El alumno completa lecciones, actividades y requisitos de estudio aplicables.
- Realiza la evaluación y alcanza los criterios de aprobado.
- La plataforma registra el intento superado y los datos del certificado.
- Un administrador autorizado localiza el resultado en Certificados e informes y exporta el documento.
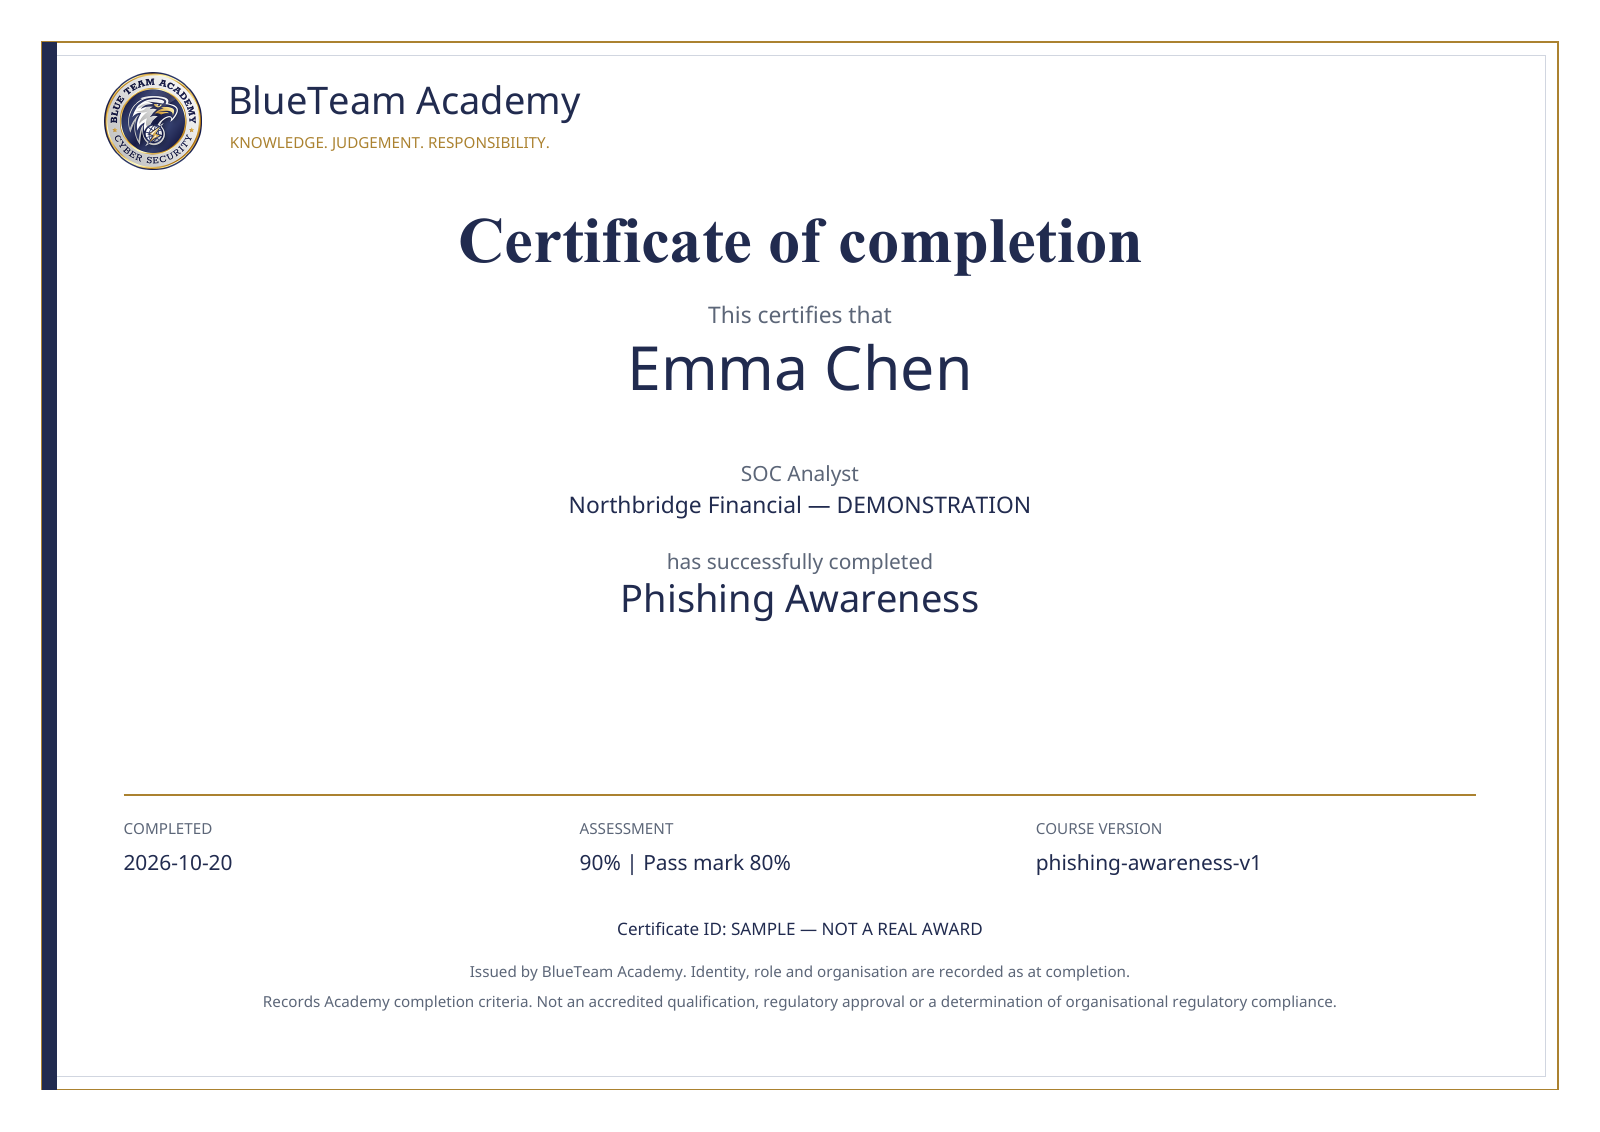
El PDF nominativo incluye nombre, función y organización registrados, título y versión del curso, fecha, nota, umbral de aprobado e identificador. Son datos necesarios para interpretar el resultado posteriormente. Un certificado de una edición antigua no demuestra haber completado otra sustancialmente modificada. Conserva versión y fecha junto al resultado cuando valores una actualización.
El seguimiento apoya el proceso, pero no lee la mente. Tiempo, interacción con diapositivas y resultados son señales, no prueba de criterio profesional independiente. Las explicaciones escritas y la revisión del responsable añaden contexto. Si alguien avanza demasiado deprisa o no sabe explicar el contenido después, plantea apoyo y más práctica. Un PDF no resuelve todas las dudas sobre su capacidad.
10. Certificados individuales, lotes PDF e informes de empresa
Certificados e informes ofrece salidas diferentes: un documento nominativo, un informe conjunto o un lote para distribuir internamente. Usa primero los filtros para elegir personas, programa, fechas e historial correctos. No confundas el informe global con el conjunto de certificados individuales.
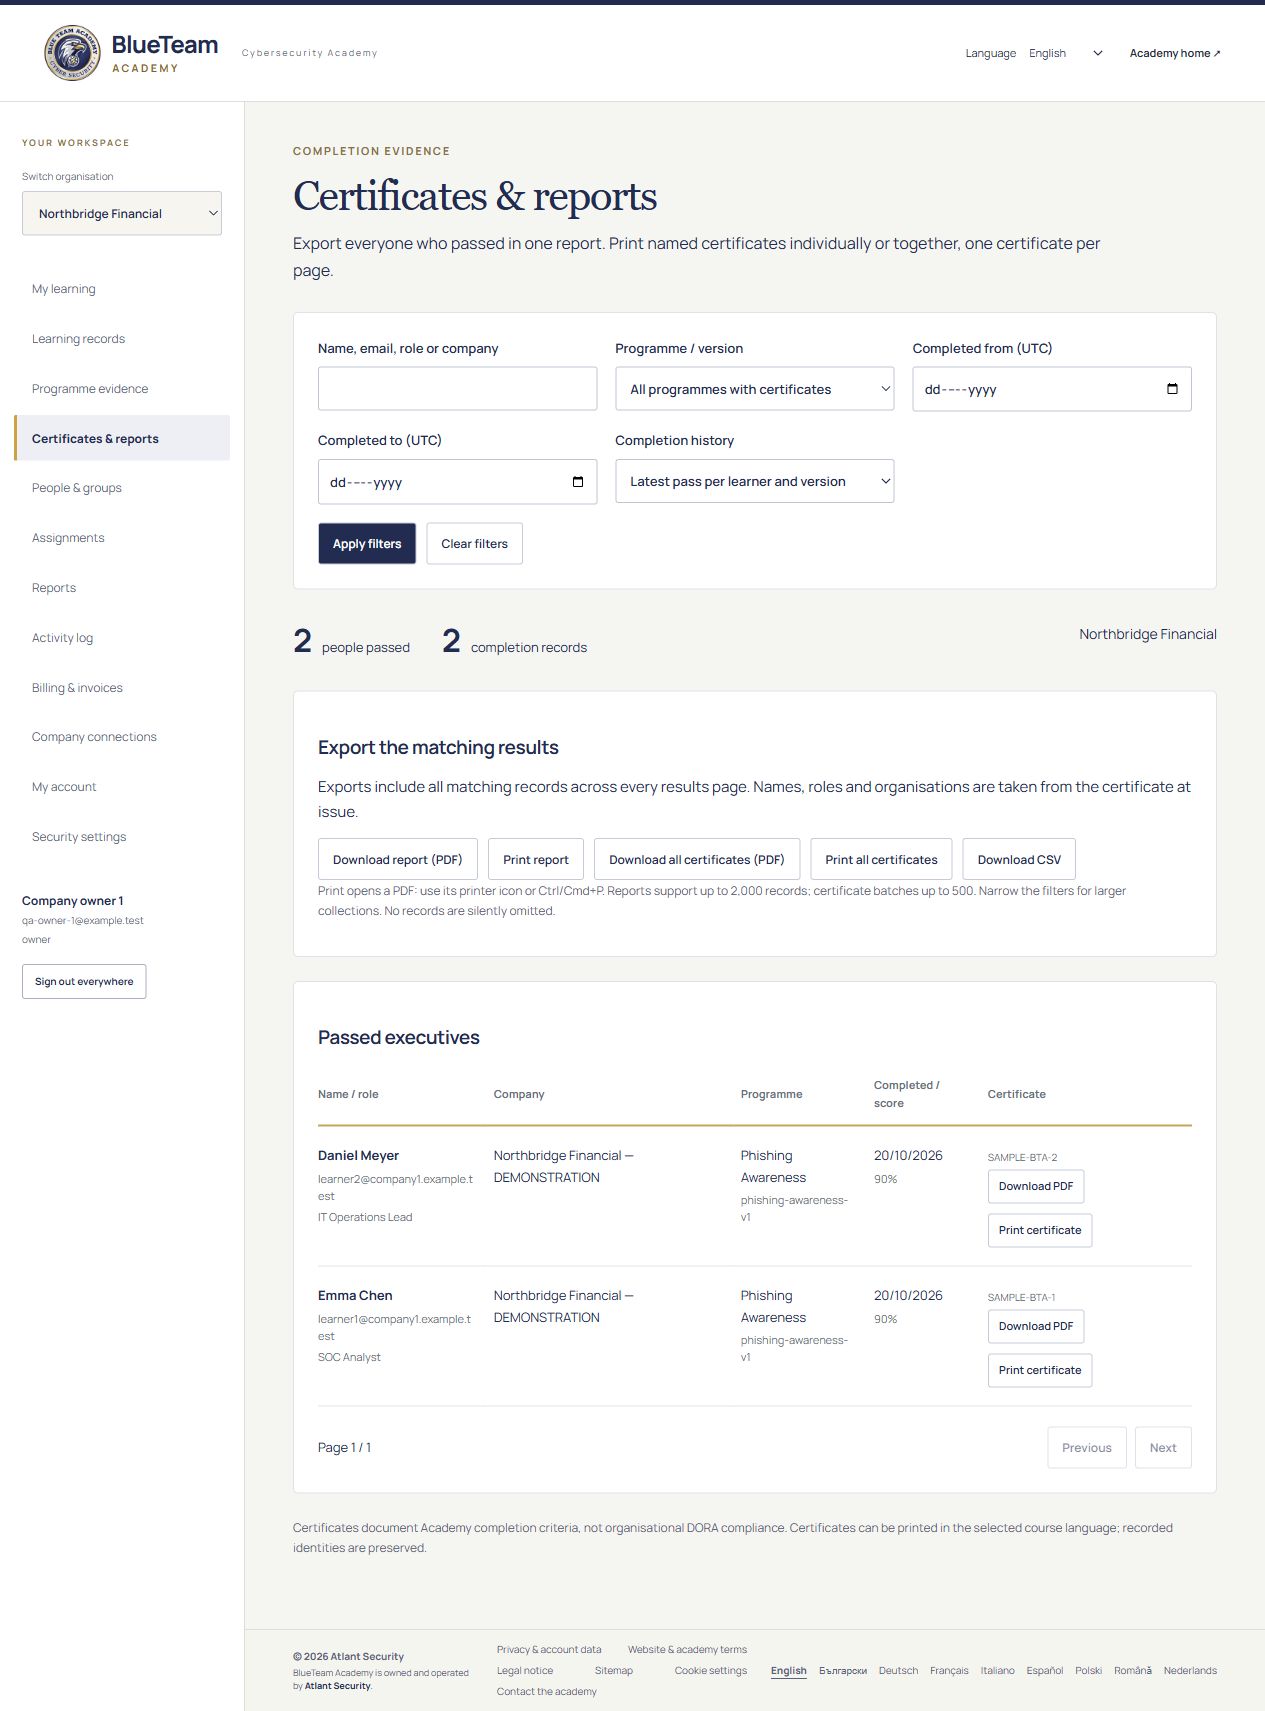
- PDF individual: descarga el certificado desde la fila correspondiente.
- Impresión individual: abre el PDF y usa el control de impresión del visor.
- Informe conjunto: descarga o imprime los resultados aprobados seleccionados.
- Lote de certificados: genera un PDF con un certificado nominativo por página.
- CSV: exporta los datos para seguimiento y conciliación internos.
Hay filtros por persona o empresa, programa y versión, fechas y último aprobado o todos los aprobados. La exportación incluye coincidencias de todas las páginas de resultados. Los informes admiten hasta 2.000 registros; los lotes, 500. Para grupos mayores, acota los filtros y genera varios documentos. La interfaz pide reducir la selección en vez de omitir registros silenciosamente.
Guarda los archivos conforme a las normas de información de la empresa. Contienen datos personales, por lo que una carpeta pública rara vez es adecuada. Define quién necesita registros nominativos y quién solo datos agregados. En el registro central de formación, anota fecha y versión en lugar de acumular PDF de nombres incoherentes y sin explicación.
11. Un plan de aprendizaje que produzca resultados observables
Una hoja de ruta puede ser sencilla: ejercicio inicial, carencias concretas, formación adecuada y ejercicio comparable al terminar. Presenta un pequeño incidente ficticio de identidad y pide notas iniciales. Comprueba si se separan observaciones e inferencias, se solicitan datos útiles y se propone una respuesta proporcionada. Eso revela necesidades mejor que una encuesta genérica de confianza.
Empieza con fundamentos y lenguaje común. Después reserva tiempo y rutas adaptadas a cada función. Reúne las funciones en un escenario con relevo: el analista explica las pruebas, el administrador las dependencias y el responsable de respuesta propone contención y verificaciones. Es un ejemplo de planificación, no una promesa de cualificación profesional en un número fijo de días.
Utiliza una rúbrica estable. ¿Puede otra persona reproducir el hallazgo principal? ¿Se ven las incertidumbres? ¿La acción aborda el mecanismo sospechado? ¿Están definidos autorización, reversión y validación? Guarda los trabajos iniciales y posteriores, una nota del revisor y las evidencias de finalización. Podrás decidir dónde aporta valor una certificación y dónde conviene seguir practicando.
Presupuesta tasas, laboratorios, horas de estudio, cobertura de turnos y revisión. Reserva las credenciales avanzadas para responsabilidades que las justifiquen. Un examen especializado caro no tiene por qué ser requisito para todos. Tampoco esperes que una sensibilización breve prepare para análisis forense autónomo. Ajusta profundidad y evaluación a las decisiones que la persona debe tomar.
12. El siguiente paso con BlueTeam Academy
Integra la academia en un plan empresarial más amplio. Los programas publicados de concienciación y liderazgo crean comprensión compartida y registros de finalización. El catálogo también muestra temarios en desarrollo: Cybersecurity for IT Experts, Incident Response and Investigation, Microsoft 365 & Entra ID Incident Investigation y AI Incident Response and Investigation. Permiten valorar su encaje sin presentar lecciones privadas o certificados como productos ya a la venta.
Para comenzar ahora, revisa el curso de phishing y utiliza la demo empresarial para valorar aprendizaje y administración. Para un itinerario técnico, habla con la academia sobre las responsabilidades del equipo. Describe tareas, incidentes habituales y decisiones que necesitan más seguridad. Esa información sirve más que solicitar el catálogo más grande posible.
Elige certificaciones blue team cuando credencial, evaluación y alcance respondan a una necesidad real. Elige práctica cuando la prioridad sea mejorar una tarea concreta. Combina ambas, conserva registros y sigue ejercitándote tras recibir el certificado. El objetivo es un equipo que investiga, explica y responde con más rigor, no una carpeta de insignias sin uso.
Preguntas frecuentes
¿Qué certificación blue team conviene a un principiante?
Empieza por el trabajo y los requisitos. BTL1 es una opción práctica de iniciación defensiva. Compara su temario y evaluación actuales con tus conocimientos, tiempo y objetivo. Importa entender redes, sistemas y evidencias, no solo repetir herramientas de laboratorio.
¿La academia expide certificaciones profesionales de terceros?
Emite certificados propios de finalización para los programas pertinentes, cuando se cumplen sus requisitos. No expide BTL1, GIAC ni Microsoft. El certificado de curso y la credencial externa tienen finalidades diferentes; puedes combinar formación con un examen externo contratado aparte.
¿Se pueden imprimir los certificados de todos los aprobados?
Sí. Los administradores autorizados filtran resultados y exportan un informe conjunto o un PDF de certificados nominativos. También pueden descargar e imprimir documentos individuales. Los lotes admiten hasta 500 registros; para grupos mayores se usan filtros. Las capturas contienen datos ficticios.
¿Un certificado demuestra capacidad para gestionar una brecha en solitario?
No. Interprétalo según su evaluación y complétalo con práctica revisada, experiencia supervisada y las responsabilidades reales. Pide explicar pruebas, incertidumbre, decisiones de respuesta y cuándo solicitar ayuda. Ningún curso breve garantiza el desempeño ante todos los incidentes.
¿Debe incluirse IA en la formación?
Sí, cuando sea pertinente, junto con verificación y control de acciones. Practica tareas acotadas, protección de evidencias, contraste con originales y aprobación humana. Utiliza datos sintéticos o un entorno autorizado y respeta las normas específicas del examen externo.
Fuentes y lecturas adicionales
Documentación de los proveedores y marco NIST NICE. Comprueba el temario y las reglas de evaluación vigentes antes de comprar.
- Centri — Blue Team Level 1 (BTL1)
- GIAC — Certified Incident Handler (GCIH)
- GIAC — Certified Forensic Analyst (GCFA)
- Microsoft Learn — Security Operations Analyst Associate
- NIST — NICE Framework
Guía educativa. Completar un curso y obtener una certificación profesional son logros distintos; ninguno garantiza por sí solo el desempeño laboral.