La réponse courte
La certification blue team pertinente dépend du rôle : début en SOC, réponse à incident, investigation numérique ou plateforme de sécurité particulière. Complétez tout titre par des exercices et des travaux relus. BlueTeam Academy délivre des certificats de fin de formation pour les programmes concernés ; ils se distinguent des certifications professionnelles externes.
1. Partir du travail à accomplir, puis choisir le certificat
Les certifications blue team peuvent donner un socle commun aux défenseurs, reconnaître les progrès et préparer certains collaborateurs à des missions plus exigeantes. Elles deviennent une dépense peu utile lorsque tout le monde collectionne le même badge, indépendamment de ses responsabilités. Partez d’une tâche à mieux maîtriser : examiner une alerte d’identité, décider d’isoler un serveur, expliquer une conclusion incertaine ou vérifier que la restauration a effectivement supprimé l’accès de l’attaquant.
Pour un programme d’entreprise déjà disponible, découvrez la formation au phishing dans Microsoft 365, Google Workspace et face aux menaces liées à l’IA. Elle développe la reconnaissance, le signalement et les décisions prudentes face aux messages suspects. Pour approfondir la technique, consultez le programme Cybersecurity for IT Experts, encore en développement en anglais. La sensibilisation constitue une base, pas un remplacement d’une qualification professionnelle en SOC ou en investigation numérique.
Ce guide s’adresse aux responsables sécurité, aux dirigeants informatiques et aux praticiens. Il compare des certifications établies, explique la portée d’un certificat de formation et présente les fonctions réelles de gestion et d’édition de la plateforme. Les captures proviennent d’un environnement local de démonstration avec des personnes fictives. Elles ne montrent ni dossiers clients ni qualifications réellement attribuées.
2. Certificat de formation, certification professionnelle et travaux pratiques
Un certificat de fin de formation atteste qu’une personne nommée a satisfait aux exigences annoncées pour un programme précis. Celles-ci peuvent comprendre des leçons, des exercices et une évaluation réussie. Une certification professionnelle relève d’un dispositif distinct, avec ses règles d’examen, de contrôle d’identité, de renouvellement et d’attribution. Aucun de ces intitulés ne suffit à établir l’adéquation à votre environnement : examinez les conditions derrière le document.
Distinguez trois questions : qu’apprendra la personne, comment sera-t-elle évaluée et que délivrera exactement l’organisme ? Une attestation de présence, une formation évaluée et un examen professionnel externe sont des produits différents. Un badge numérique peut représenter chacun d’eux. Son apparence importe moins que son émetteur, les critères d’attribution, les modalités d’évaluation et les éventuelles conditions de validité.
Demandez aussi un échantillon de travail : une chronologie d’investigation, un plan de confinement justifié ou un rapport d’incident soigneusement vérifié. Ce travail montre l’application des connaissances et enrichit l’entretien de développement, sans remplacer le titre. Les certificats de BlueTeam Academy attestent la réussite de ses propres formations. Ils ne sont présentés ni comme qualifications accréditées, ni comme agréments officiels, certifications d’éditeurs tiers ou garanties de conformité de l’entreprise.
3. Adapter la formation aux responsabilités
Un analyste débutant doit distinguer un signal préoccupant d’une opération administrative habituelle, recueillir les prochains éléments utiles et transmettre le dossier avec un contexte suffisant. Un intervenant en réponse à incident doit également maîtriser le périmètre, les preuves, l’impact métier, le confinement et la reprise. Un spécialiste forensique approfondit les artefacts et les chronologies. Un administrateur doit comprendre comment une configuration courante ouvre ou ferme un chemin d’attaque.
| Responsabilité | Priorité pédagogique | Travail permettant d’évaluer les acquis |
|---|---|---|
| Triage SOC | Contexte de l’alerte, corroboration et escalade | Note de dossier avec références et prochaines actions |
| Réponse à incident | Périmètre, préservation, confinement et reprise vérifiée | Plan avec prérequis, autorisations et retour arrière |
| Investigation numérique | Artefacts, chronologies, autres hypothèses et incertitude | Chronologie reproductible et conclusion nuancée |
| Exploitation informatique | Identités, durcissement, journaux, dépendances et restauration | Changement de contrôle justifié et vérifié |
| Direction sécurité | Priorités, escalade, ressources et décisions | Note distinguant faits et hypothèses |
Fixez les attentes avant de comparer les catalogues. Un objectif concret serait : « Chaque analyste explique l’importance d’une connexion inconnue, identifie le contexte manquant et recommande une suite proportionnée. » Il est plus facile à évaluer que vingt heures de cybersécurité. Le cadre NICE du NIST fournit un vocabulaire de tâches, connaissances et compétences pour cette planification. Son utilisation ne confère aucune accréditation NIST au cours.
La couverture collective compte autant que les réussites individuelles. Former tout le monde à la même spécialité avancée peut laisser un vide en coordination ou en préservation des preuves. Cartographiez les responsabilités, repérez les transmissions fragiles et choisissez quelques parcours complémentaires. Des exercices en binôme rendent ensuite le savoir spécialisé utile aux collègues.
4. Quatre parcours de certification à comparer
Aucune certification blue team n’est la meilleure pour tous. Les exemples suivants illustrent des orientations différentes, sans classement ni prétention à l’exhaustivité. Avant d’acheter, vérifiez objectifs, évaluation, durée d’accès, prérequis et renouvellement. Les versions d’examen et les offres changent. BlueTeam Academy est un organisme distinct : elle ne délivre pas ces titres et ne revendique aucune affiliation avec leurs émetteurs.
| Certification | Orientation publiée | Quand l’examiner |
|---|---|---|
| Blue Team Level 1 (BTL1) | Défense débutante : phishing, SIEM, forensique et réponse à incident | Pour construire une base pratique généraliste. |
| GIAC Certified Incident Handler (GCIH) | Gestion des incidents et compréhension des techniques d’attaque courantes | Pour des fonctions d’investigation et de réponse aux incidents actifs. |
| GIAC Certified Forensic Analyst (GCFA) | Réponse avancée, analyse forensique, mémoire et chronologies | Pour approfondir l’investigation avec des bases appropriées. |
| Microsoft Security Operations Analyst Associate | Opérations de sécurité Microsoft, investigation, réponse et chasse aux menaces | Pour une équipe fortement engagée dans cet écosystème. |
Lisez le référentiel d’examen aussi attentivement que la présentation commerciale. Faut-il choisir des réponses, réaliser des tâches, interpréter des preuves, rédiger des conclusions, ou combiner ces activités ? Comment l’identité est-elle contrôlée et quelles aides sont autorisées ? Ces éléments indiquent si le titre traite un manque de connaissances, un manque de pratique ou une exigence formelle de l’employeur.
Ne comparez pas uniquement les prix affichés. Accès aux cours et laboratoires, tentatives d’examen, prolongations, rattrapages et renouvellements peuvent être inclus différemment. Une préparation moins chère peut ne contenir aucun examen externe. À l’inverse, un titre spécialisé coûteux peut être peu rentable si cette spécialité est rarement utilisée. Évaluez d’abord l’adéquation et l’évaluation, puis le coût complet pour votre groupe.
5. Les capacités nécessaires au-delà du badge
La défense exige davantage que des noms de produits ou des modèles mémorisés. Un analyste doit connaître les limites de ses preuves. Un nom de fichier suspect constitue une piste, pas une preuve d’exécution. Une localisation inhabituelle justifie une vérification, pas une conclusion de compromission. Un tableau de bord silencieux peut signifier des contrôles efficaces, l’absence d’événement ou l’absence de télémétrie. Les exercices doivent apprendre à départager ces explications.
Recherchez des activités reliant événements d’identité, activité des terminaux, observations réseau et contexte métier. L’apprenant doit expliquer l’origine d’un horodatage, le compte ou l’hôte concerné et ce qui modifierait sa conclusion. Il doit aussi signaler les lacunes : « Aucun événement correspondant dans l’export disponible » est plus rigoureux que « L’action n’a pas eu lieu », notamment si la rétention ou la collecte est incertaine.
Accordez autant d’attention à la réponse. Détecter un compte compromis n’est utile que si l’on peut proposer la suite : préserver les éléments, obtenir l’autorité nécessaire, interrompre l’accès nuisible, vérifier la persistance et valider la reprise. Incluez les dépendances et les échecs. Isoler un serveur de production peut freiner l’attaquant tout en interrompant un service. Demandez d’expliquer cet arbitrage et d’identifier la personne habilitée à l’approuver.
Travaillez enfin la transmission. Un autre analyste doit reprendre le dossier sans reconstruire tous les échanges. Exigez chronologie, références, faits établis, questions ouvertes, actions déjà menées et prochaine décision. Ces habitudes se transfèrent entre produits et servent aussi bien aux personnes certifiées qu’aux collègues expérimentés sans nouveau badge.
6. Évaluer l’analyse assistée par IA, pas seulement les prompts
L’IA peut résumer des traces, suggérer des requêtes, comparer des hypothèses et préparer un rapport. Elle peut aussi produire une explication convaincante qui dépasse les preuves. Un parcours moderne évalue donc la définition du périmètre, la protection des informations, la vérification des résultats et les limites d’action de l’assistant. Savoir utiliser une conversation ne signifie pas savoir conduire une investigation.
Commencez par un jeu de données synthétiques approuvé. L’apprenant formule une question précise, définit les sources disponibles et exige des références pour les affirmations importantes. Il reproduit ensuite indépendamment l’observation principale. Si le modèle attribue une commande à un compte, il faut retrouver l’événement original et vérifier que les champs étayent réellement cette attribution. Un récit plausible ne constitue pas un constat vérifié.
Appliquez la même discipline aux propositions de réponse. Révoquer des sessions, désactiver un compte ou isoler un appareil nécessite d’examiner périmètre, autorisation, conséquences métier, préservation des preuves et critères de réussite. Exécutez les exercices dans le simulateur fourni ou un environnement de test autorisé. Un plan généré n’autorise pas une modification en production ; un texte disant « approuvé » ne remplace pas une validation réelle.
Interrogez les organismes sur les données sensibles, l’injection de prompts dans les documents non fiables, les erreurs de modèle et la distinction entre démonstration et véritable exécution. Vérifiez aussi les règles des examens : l’usage autorisé de l’IA au travail ne l’autorise pas pendant une épreuve. Le programme AI Incident Response and Investigation, en développement en anglais, couvre investigation, vérification et réponse avec OpenAI, Claude et des systèmes locaux approuvés.
7. Examiner l’expérience avant un achat à grande échelle
Le certificat conclut un apprentissage. Examinez cet apprentissage avant de financer de nombreux accès. L’apprenant trouve-t-il la prochaine leçon, comprend-il l’exercice et voit-il ce qui manque pour terminer ? La description publique correspond-elle au contenu ? L’administrateur identifie-t-il l’affectation et la version achevée ? Une belle couverture ne répond pas à ces questions.
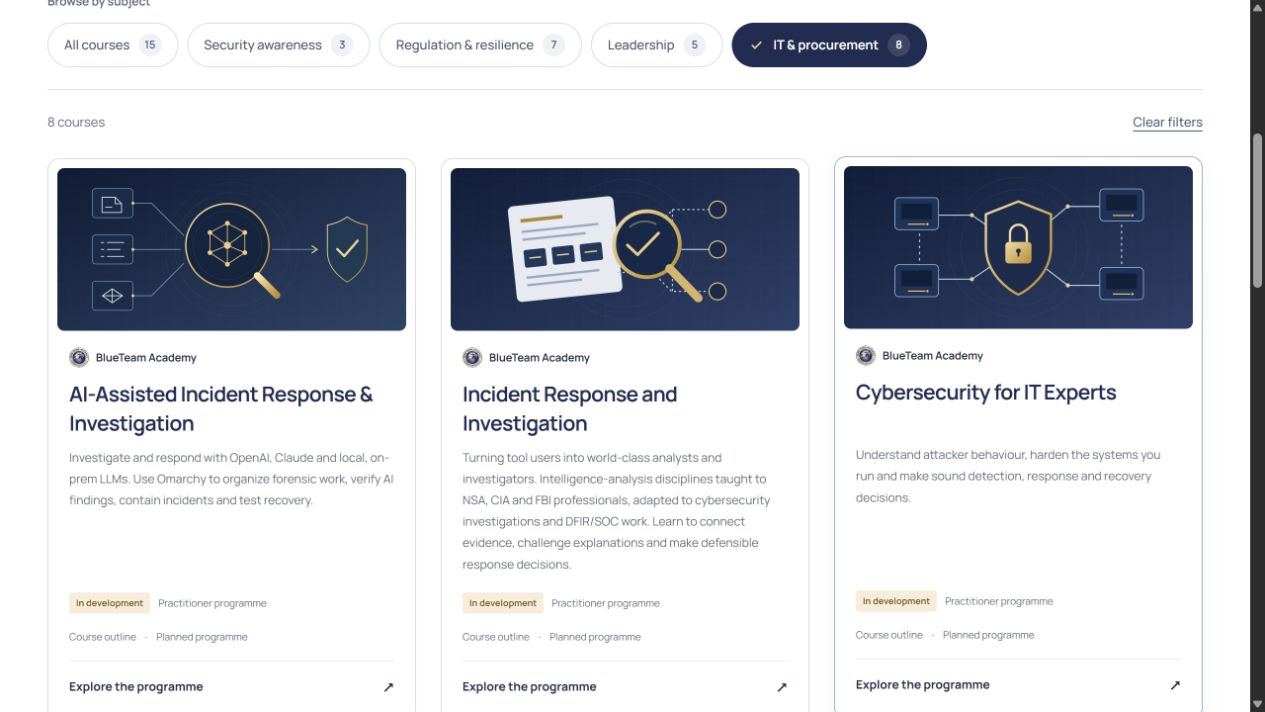
La plateforme distingue les programmes disponibles de ceux en développement. Les plans techniques permettent d’explorer chapitres et sujets alors que les leçons restent des brouillons privés. Nos images montrent l’interface publiée et des données fictives ; elles ne rendent pas commercialisables les qualifications de programmes inachevés. Consultez le statut actuel dans le catalogue des formations.
Associez au pilote une personne novice et une personne qui exerce déjà le métier. La première repère les consignes ambiguës ; la seconde, les scénarios irréalistes ou les hypothèses oubliées. Faites expliquer une décision par chacune. Vérifiez accessibilité, langues, audio et sous-titres dans leurs conditions réelles. Un pilote utile teste compréhension et administration, pas seulement la connexion.
8. Affecter les formations, fixer une échéance et assurer le suivi
Un processus reproductible vaut mieux qu’un simple lien envoyé en espérant que chacun termine. Les administrateurs d’entreprise choisissent les cours disponibles, le public et l’échéance. La plateforme permet de sélectionner des personnes, des groupes ou tous les membres actifs. La sélection dans l’annuaire Microsoft dépend de la connexion et des autorisations configurées. Les droits sur les cours et les limites de participants continuent de s’appliquer.
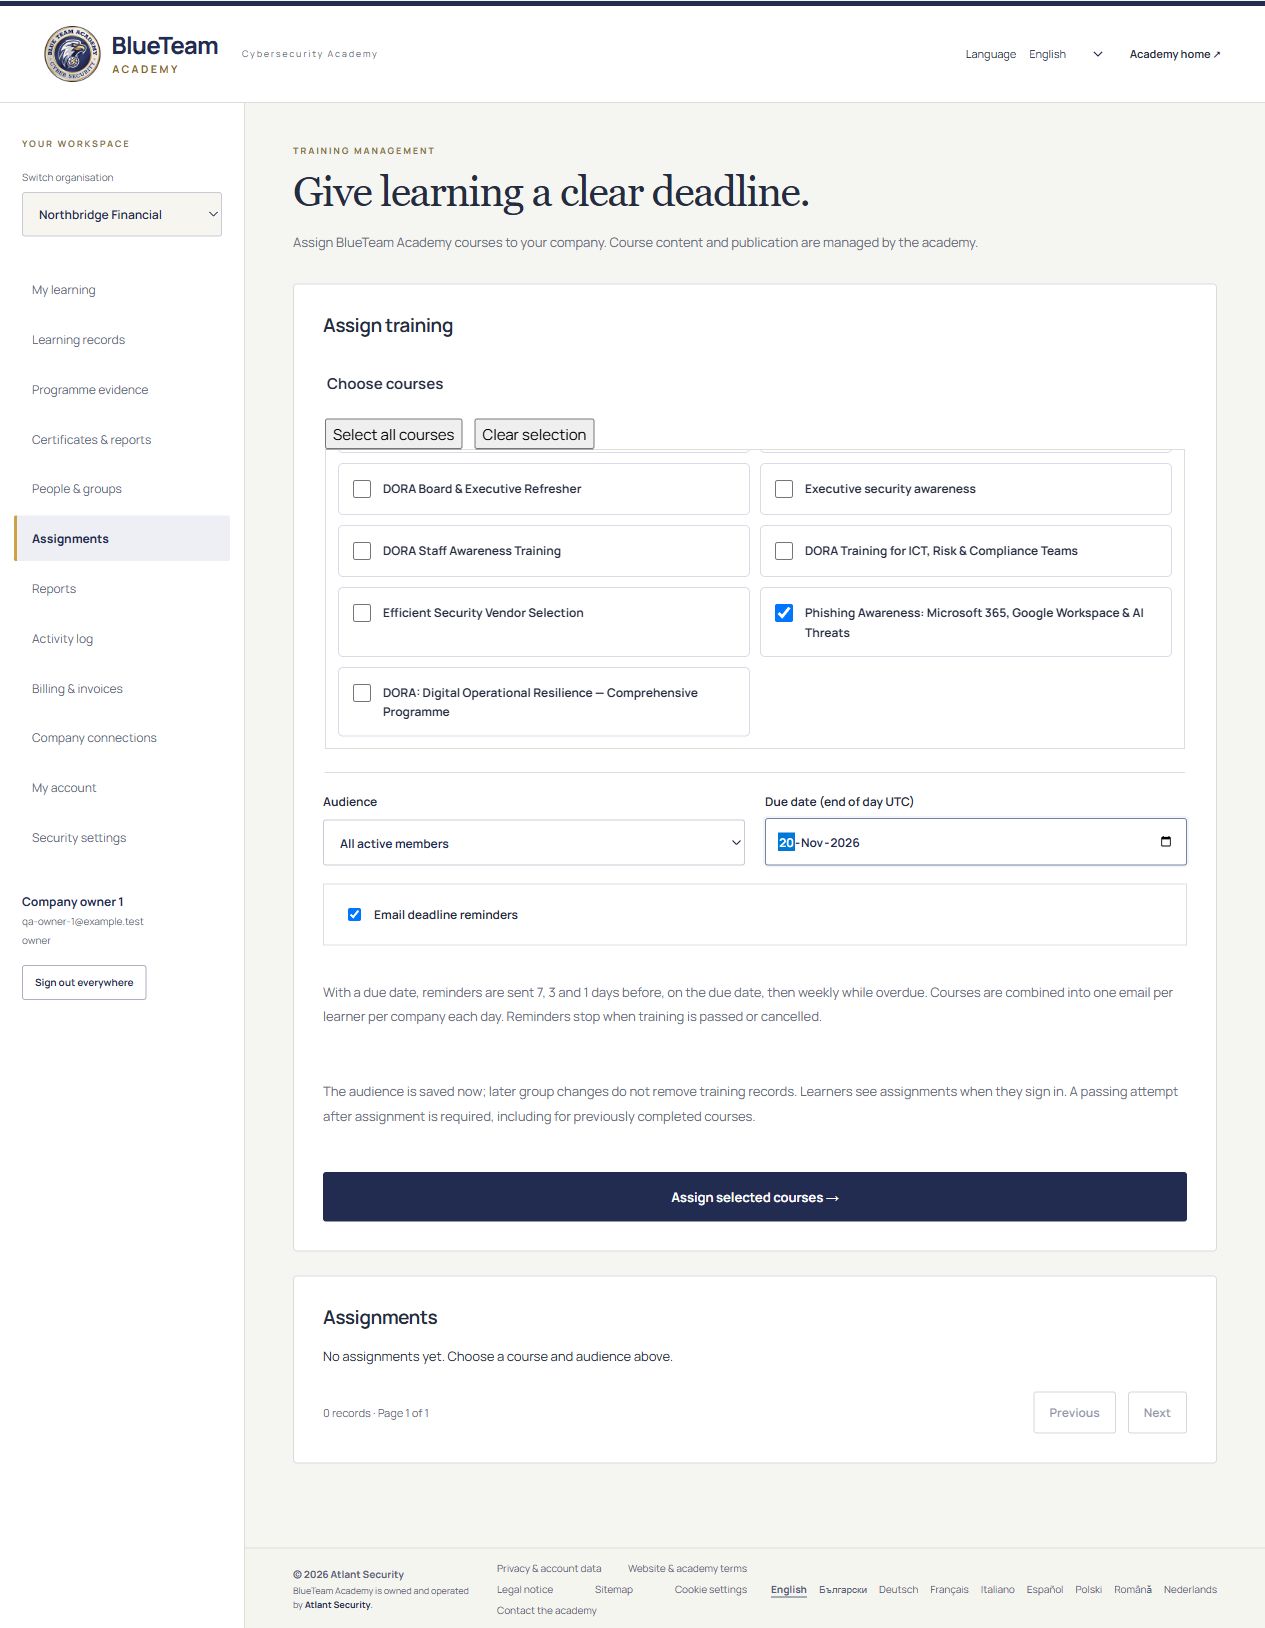
L’écran propose des rappels par e-mail. Une échéance clarifie le suivi, mais doit correspondre au temps réellement disponible. Évitez plusieurs programmes exigeants avec une même date irréaliste. Expliquez le but, le temps réservé et le contact en cas d’incompréhension. Le dossier administratif devient plus utile lorsque les destinataires comprennent ce qui est attendu.
Distinguez retard et difficulté d’apprentissage. Un collaborateur peut manquer de temps, rencontrer un problème d’accès ou recevoir une formation inadaptée. Examinez la cause avant d’intervenir. Après le cours, organisez un exercice d’équipe appliqué à un contexte réaliste. L’échéance devient ainsi le début de la pratique, pas le moment où le sujet disparaît jusqu’à l’année suivante.
9. Comment les certificats sont délivrés
Pour un programme donnant lieu à certificat, l’apprenant doit satisfaire aux exigences d’achèvement et réussir l’évaluation. L’inscription, l’ouverture du cours ou la consultation du plan public ne génèrent pas de certificat. Le travail en aperçu reste distinct d’un véritable parcours. Les règles varient selon le programme : consultez donc ses conditions de réussite.
- Affecter le programme approprié et confirmer l’accès.
- Réaliser les leçons, activités et exigences d’étude applicables.
- Passer l’évaluation et atteindre les critères de réussite.
- La plateforme enregistre la tentative réussie et les données du certificat.
- Un administrateur autorisé retrouve le résultat dans Certificats et rapports et exporte le document.
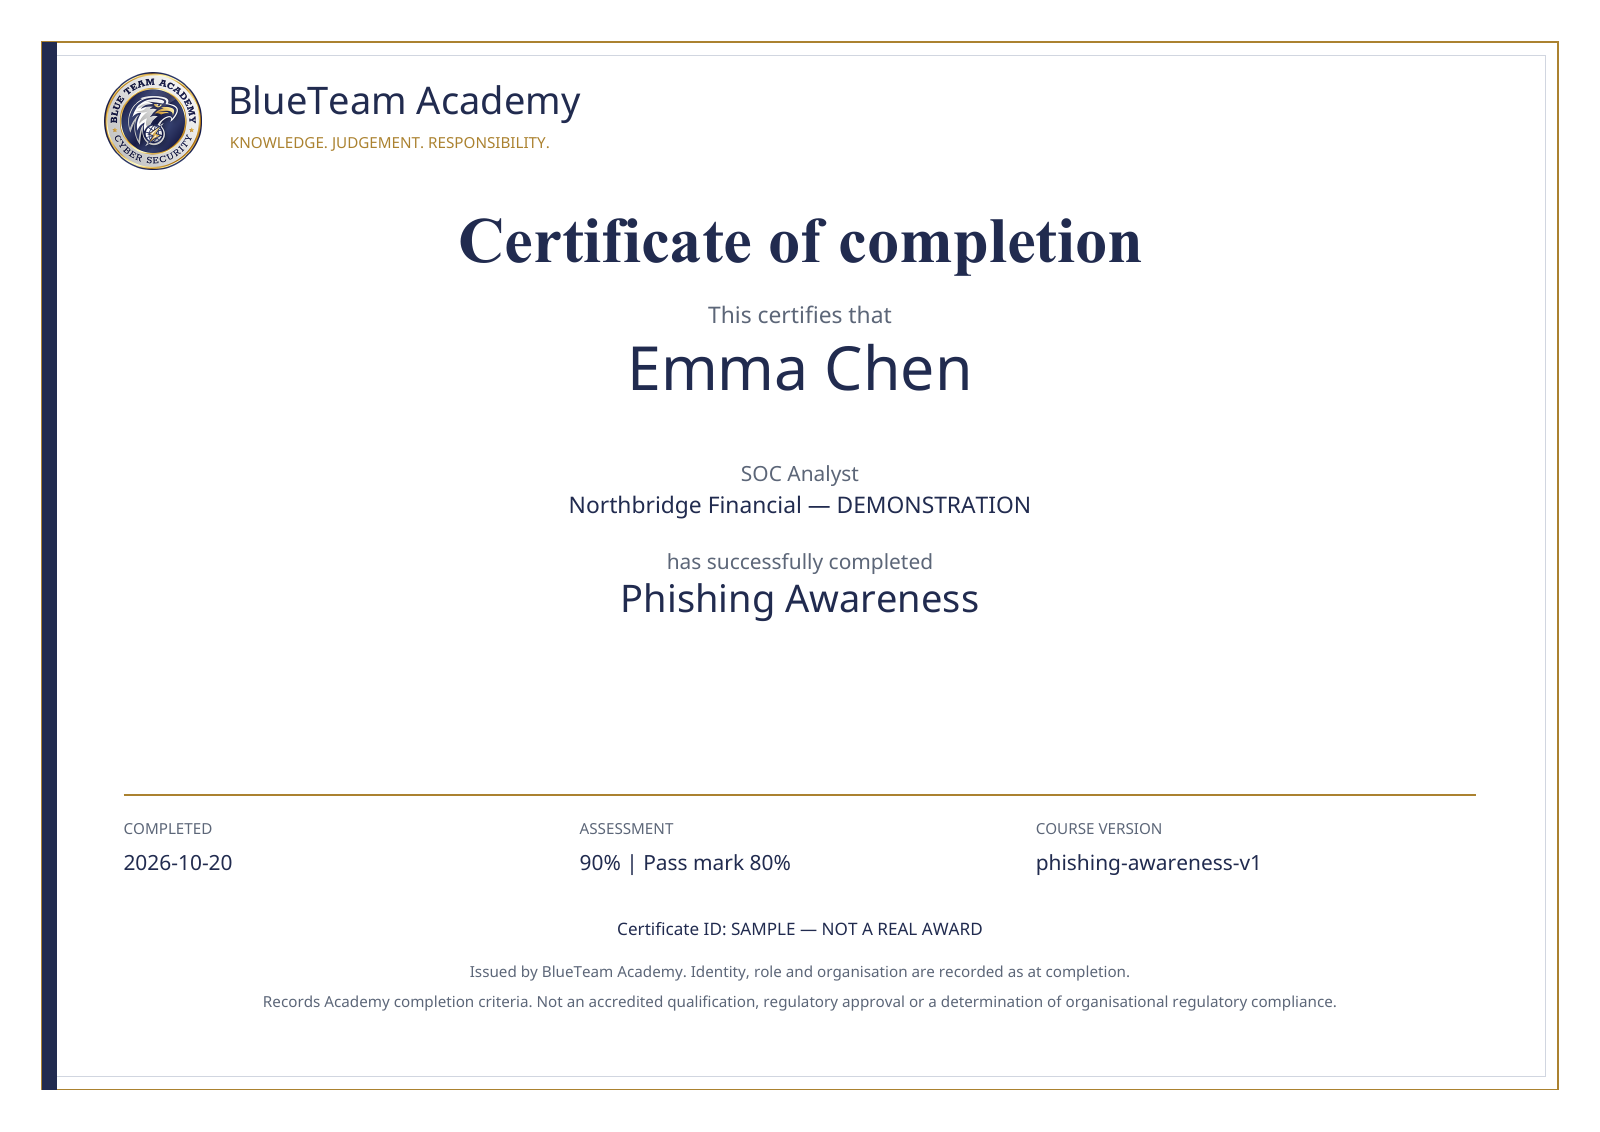
Le PDF nominatif indique nom, fonction et organisation enregistrées, titre et version du cours, date, résultat, seuil de réussite et identifiant du certificat. Ces éléments permettent d’interpréter le dossier plus tard. Le certificat d’une ancienne édition ne prouve pas automatiquement l’achèvement d’une version ultérieure sensiblement différente. Conservez version et date avec le résultat pour décider des rappels de formation.
Le suivi accompagne le processus ; il ne lit pas les pensées. Temps d’étude, activité sur les diapositives et résultats constituent des indices, pas une preuve de jugement professionnel autonome. Les explications écrites et le regard d’un responsable apportent du contexte. Si quelqu’un parcourt tout rapidement ou ne peut expliquer le contenu ensuite, prévoyez accompagnement et pratique. Un PDF téléchargeable ne tranche pas toutes les questions de compétence.
10. Certificats individuels, lots de PDF et rapports d’entreprise
Certificats et rapports propose plusieurs sorties : un certificat nominatif, un rapport commun ou un lot à distribuer en interne. Utilisez d’abord la recherche et les filtres pour sélectionner les bonnes personnes, le programme, les dates et l’historique souhaités.
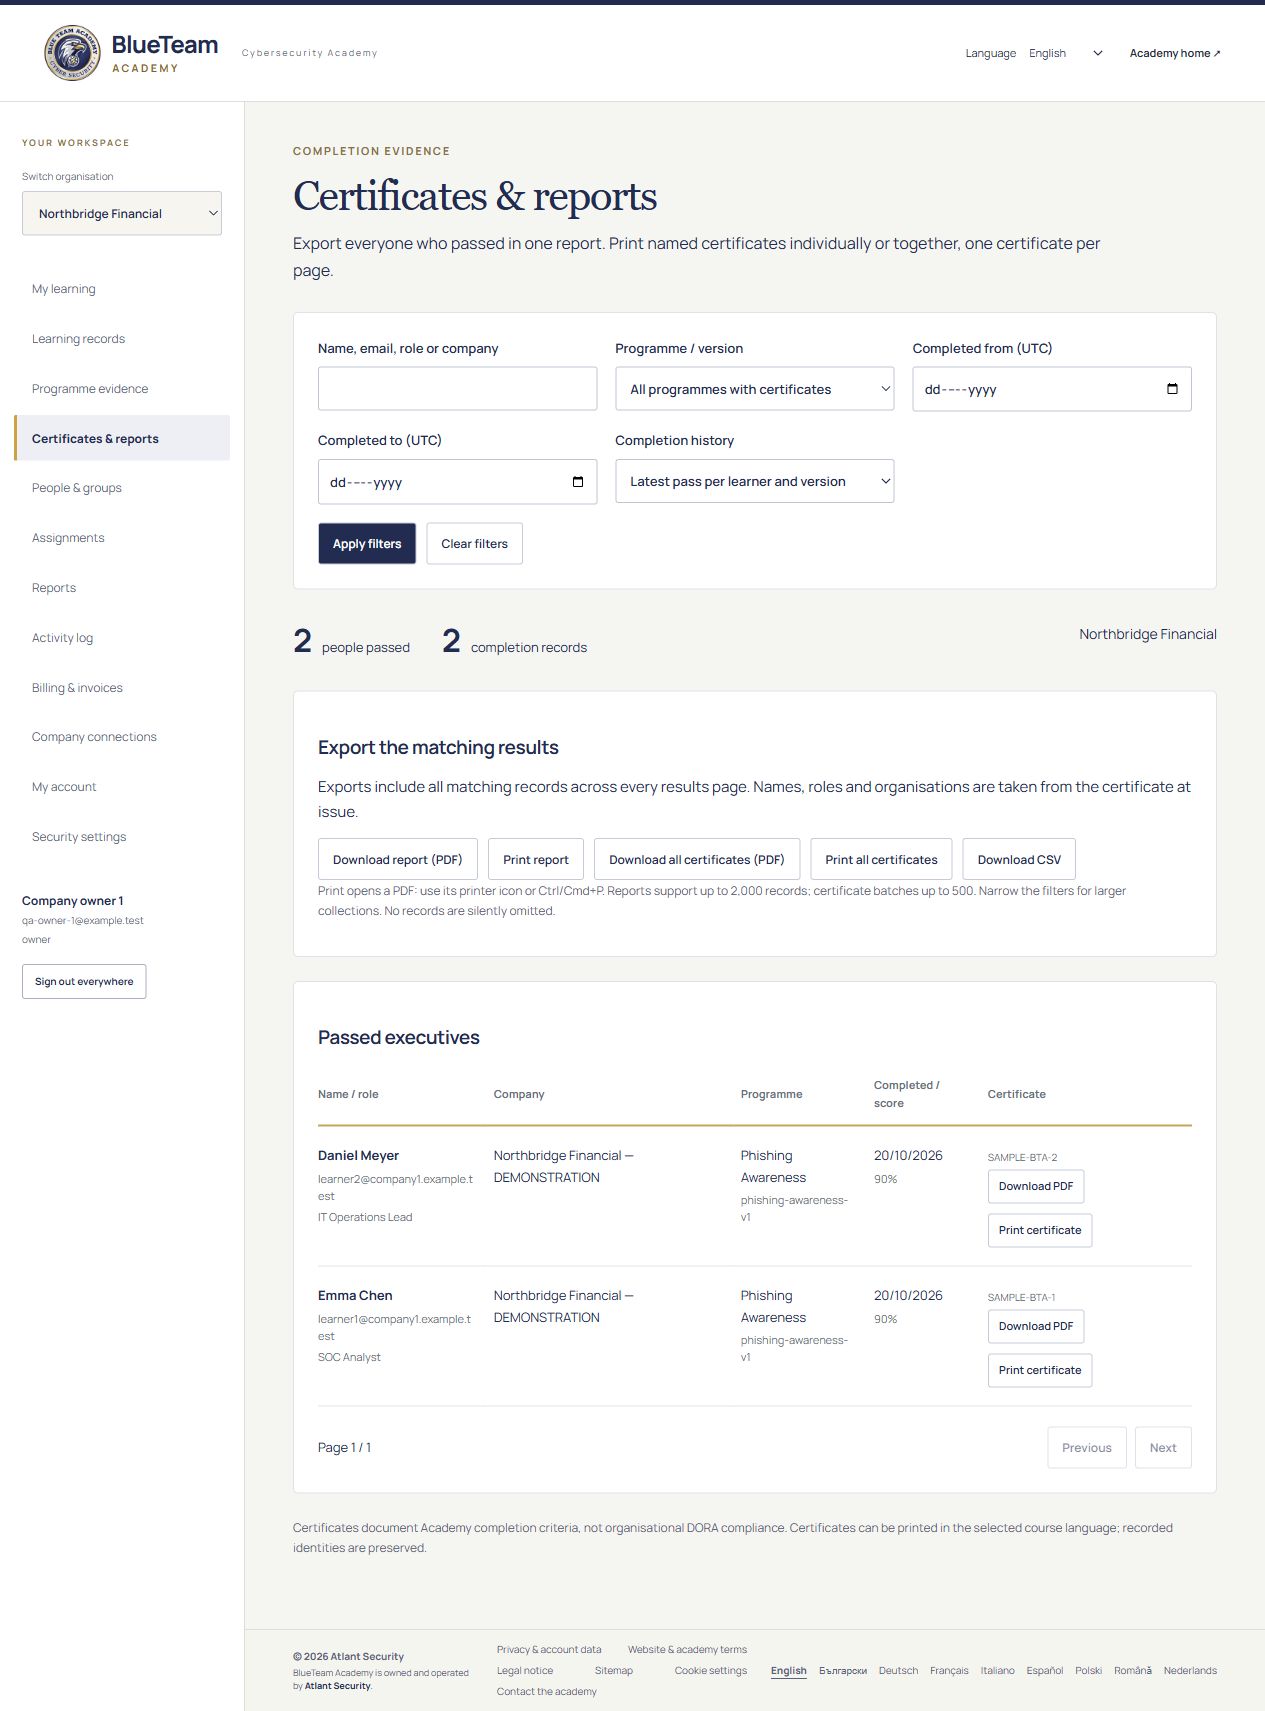
- PDF individuel : télécharger le certificat depuis la ligne de réussite correspondante.
- Impression individuelle : ouvrir le document et utiliser la commande d’impression du lecteur PDF.
- Rapport commun : télécharger ou imprimer les réussites sélectionnées dans un document.
- Lot de certificats : produire un PDF avec un certificat nominatif par page.
- CSV : exporter les résultats pour le suivi et le rapprochement internes.
Les filtres couvrent personne ou entreprise, programme/version, dates et dernière réussite ou toutes les réussites. L’export reprend les résultats correspondants sur toutes les pages. Les rapports acceptent jusqu’à 2 000 enregistrements ; les lots de certificats, 500. Pour de plus grands groupes, affinez les filtres et produisez plusieurs fichiers. L’interface demande de restreindre la sélection plutôt que d’omettre silencieusement des dossiers.
Conservez ces fichiers selon les règles de protection de votre entreprise. Ils contiennent des données personnelles ; un espace public est rarement adapté. Déterminez qui a besoin du détail nominatif et qui peut se contenter de statistiques. Dans un registre central, enregistrez version et date plutôt qu’une collection de PDF aux noms incohérents et sans contexte.
11. Construire un plan qui produit des résultats observables
Une feuille de route peut rester simple : exercice initial, quelques lacunes précises, formation pertinente, puis exercice comparable. Donnez par exemple un petit incident d’identité fictif et demandez une première note. Vérifiez la distinction entre observation et déduction, les demandes de sources supplémentaires et la proportionnalité de la réponse. Ces résultats révèlent mieux les besoins qu’une enquête générale de confiance.
Commencez par les bases et un vocabulaire commun. Poursuivez avec des parcours par rôle et du temps protégé. Réunissez ensuite les rôles dans un scénario comportant une transmission : l’analyste présente les preuves, l’administrateur les dépendances, le répondant le confinement et les contrôles de reprise. Il s’agit d’un exemple d’organisation, pas d’une promesse de qualification professionnelle en un nombre fixe de jours.
Utilisez une grille constante. Une autre personne reproduit-elle le constat principal ? Les inconnues sont-elles visibles ? L’action vise-t-elle le mécanisme soupçonné ? Autorisation, retour arrière et validation sont-ils définis ? Gardez les travaux avant et après, une courte note du relecteur et les preuves de formation. Vous verrez où une certification apporte de la valeur et où une pratique ciblée reste préférable.
Budgétez l’ensemble : frais de formation ou d’examen, laboratoires, temps d’étude, remplacement dans les équipes de permanence et relecture. Réservez les titres avancés aux responsabilités qui les justifient. Un examen spécialisé coûteux n’est pas nécessairement un prérequis pour tous. À l’inverse, une courte sensibilisation ne prépare pas à une investigation forensique autonome. Adaptez profondeur et évaluation aux décisions réellement confiées.
12. Choisir la suite avec BlueTeam Academy
Intégrez l’académie à un plan d’entreprise plus large. Les programmes publiés de sensibilisation et de leadership développent une compréhension commune et des preuves d’achèvement. Le catalogue montre aussi les plans en développement de Cybersecurity for IT Experts, Incident Response and Investigation, Microsoft 365 & Entra ID Incident Investigation et AI Incident Response and Investigation. Ces plans permettent d’évaluer l’adéquation, sans présenter leurs leçons privées ou certificats comme déjà disponibles à l’achat.
Pour démarrer avec un programme publié, consultez la formation au phishing, puis évaluez apprentissage et administration dans la démonstration entreprise. Pour un parcours technique, présentez les responsabilités de votre équipe à l’académie. Décrivez le travail, les incidents rencontrés et les décisions à mieux maîtriser. Cela aide davantage que demander le catalogue le plus vaste possible.
Choisissez une certification lorsque titre, évaluation et périmètre répondent à un besoin réel. Choisissez une formation pratique lorsque la priorité est l’amélioration d’une tâche précise. Combinez les deux au besoin, conservez des dossiers clairs et continuez à pratiquer après le certificat. L’objectif est une équipe qui enquête, explique et répond avec davantage de rigueur, pas un dossier rempli de badges inutilisés.
Questions fréquentes
Quelle certification blue team choisir pour débuter ?
Partezz du travail et des prérequis, pas d’un classement universel. BTL1 est une piste pratique d’entrée dans la défense. Comparez son programme actuel avec vos bases, votre temps et le rôle visé. Comprendre réseaux, systèmes et preuves compte davantage que répéter les gestes d’un laboratoire.
L’académie délivre-t-elle des certifications professionnelles externes ?
Elle délivre ses propres certificats de fin de formation pour les programmes concernés, après satisfaction de leurs exigences. Elle ne délivre pas BTL1, GIAC ou Microsoft. Un certificat de cours et un titre professionnel externe ont des fonctions distinctes ; une formation peut être complétée par un examen acheté séparément.
Peut-on imprimer les certificats de tous les participants ayant réussi ?
Oui. Un administrateur autorisé peut filtrer les réussites et exporter un rapport commun ou un PDF de certificats nominatifs. Téléchargement et impression individuels sont également possibles. Un lot accepte jusqu’à 500 résultats ; les groupes plus grands se répartissent avec les filtres. Les images montrent des dossiers fictifs.
Un certificat prouve-t-il la capacité à gérer seul une intrusion ?
Non. Interprétez-le selon le périmètre de l’évaluation. Ajoutez des travaux pratiques relus, une expérience encadrée et les responsabilités réelles. Faites expliquer les preuves, les incertitudes et les choix de réponse, y compris le moment où demander de l’aide.
Faut-il intégrer l’IA à la formation blue team ?
Oui lorsque le métier le justifie, avec vérification et maîtrise des actions. Faites pratiquer des tâches bornées, la protection des données, le contrôle des affirmations dans les sources et l’autorisation humaine des actions importantes. Utilisez des données synthétiques ou un environnement approuvé et respectez les règles propres aux examens externes.
Sources et approfondissements
Documentation des organismes et cadre NIST NICE. Vérifiez le programme et les règles d’évaluation en vigueur avant tout achat.
- Centri — Blue Team Level 1 (BTL1)
- GIAC — Certified Incident Handler (GCIH)
- GIAC — Certified Forensic Analyst (GCFA)
- Microsoft Learn — Security Operations Analyst Associate
- NIST — NICE Framework
Guide pédagogique. Fin de formation et certification professionnelle sont des justificatifs différents ; aucun ne garantit à lui seul la performance au travail.