CYBERSÉCURITÉ DU PERSONNEL · FORMATION PRATIQUE
Formation anti-phishing : Microsoft 365, Google Workspace et menaces liées à l’IA
Entraînez-vous à repérer les messages trompeurs, les demandes de saisie de codes d’appareil, les demandes d’autorisations malveillantes d’applications et les usurpations d’identité à l’aide de l’IA. Examinez des captures d’écran réalistes, utilisez VirusTotal en toute sécurité et réagissez sans exposer les données de l’entreprise.
 BlueTeam Academy
À l’issue de ce cours, les participants sauront…
Compétences acquises
- Repérer le phishing dans les e-mails, les QR codes, les outils collaboratifs, les connexions par code d’appareil et les contenus audio ou vidéo générés par l’IA.
- Vérifier les demandes par des canaux fiables et examiner des liens ou des empreintes de fichiers sans transmettre de documents confidentiels à des services publics.
- Signaler rapidement une suspicion de compromission, conserver les détails utiles et suivre les consignes de réponse de l’entreprise.
Bénéfices pour votre entreprise
- Les collaborateurs peuvent interrompre une demande frauduleuse avant d’accorder un accès, de transférer des fonds ou de partager des données sensibles.
- Les équipes de sécurité reçoivent des signalements plus utiles, tandis que les fichiers confidentiels restent dans les circuits d’analyse autorisés.
De la détection à la réponse
Douze modules pour mieux décider au travail.
12 leçons1,1 hPrévoyez du temps supplémentaire pour les exercices.
Parcourez le sommaire. Ouvrez une section pour voir les leçons et sujets associés.
12 leçons affichées
01Analyser la demande, au-delà de l’apparence
6 diapositives
Distinguez une apparence familière d’une identité et d’une habilitation vérifiées. Vérifiez aussi que la demande correspond au travail attendu.
Sujets que vous allez explorer
- Repérez l’action qui vous est demandée
- Une apparence familière ne prouve pas l’identité
- Vérifiez par un canal auquel vous faites déjà confiance
02Examiner les liens sans tomber dans le piège
6 diapositives
Identifiez l’hôte réel et privilégiez une voie indépendante plutôt que de tester des liens suspects.
Sujets que vous allez explorer
- Lisez le nom d’hôte, pas les mots rassurants de l’adresse
- Examinez sans ouvrir
- Utilisez l’application habituelle
03Phishing par code d’appareil Microsoft
6 diapositives
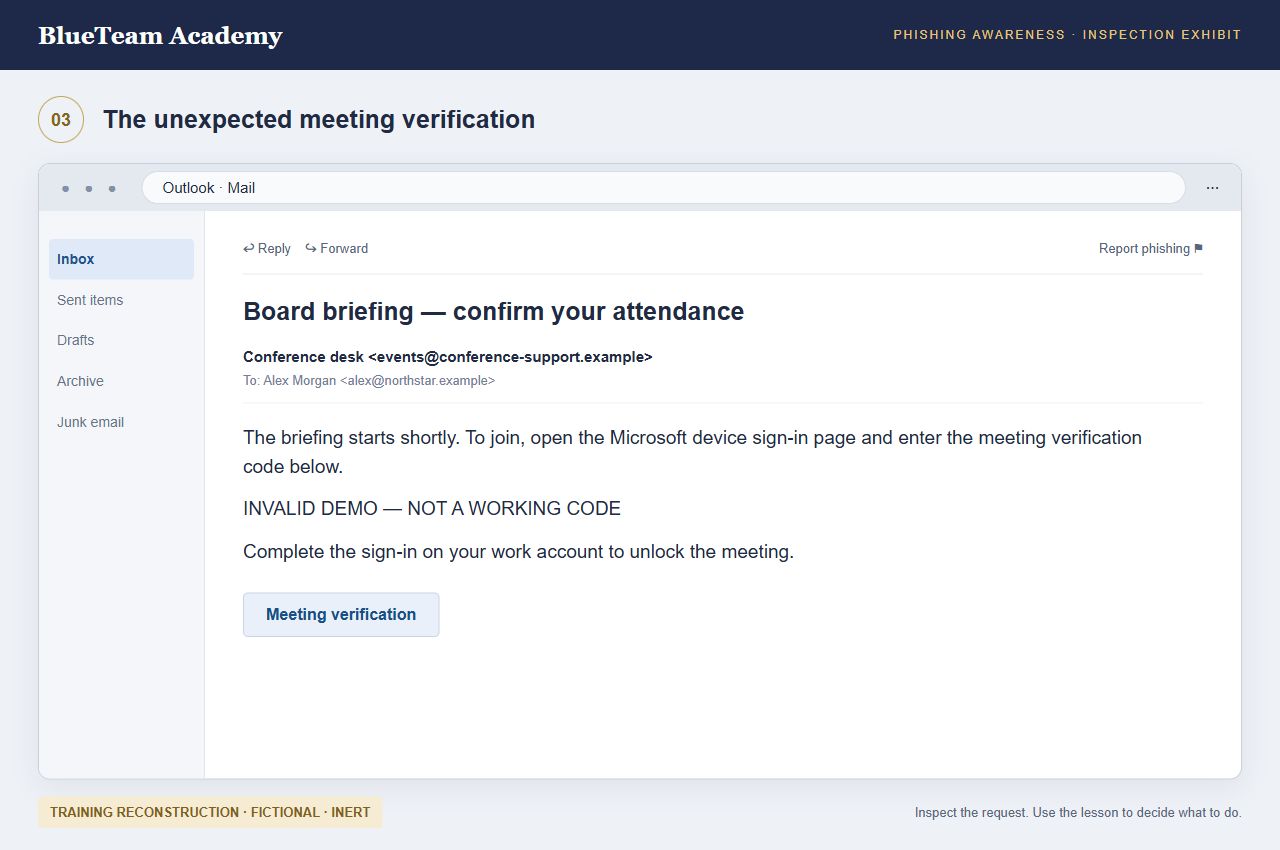
Reconnaissez un code d’appareil fourni par l’attaquant même sur une authentique page de connexion Microsoft.
Sujets que vous allez explorer
- Un code de réunion peut en réalité autoriser un accès
- Une vraie page Microsoft peut faire partie de la tromperie
- Refusez toute connexion d’appareil que vous n’avez pas demandée
04Consentement aux applications Microsoft et faux support technique
6 diapositives
Distinguez le fait de vous connecter de celui d’accorder à une application l’accès aux données de l’entreprise.
Sujets que vous allez explorer
- Se connecter et donner son consentement sont deux décisions distinctes
- Lisez les droits d’accès demandés
- Vérifiez que votre interlocuteur appartient bien à l’assistance
05Partage Google Workspace et pièges OAuth
6 diapositives
Évaluez les leurres dans Drive, Docs et Calendar ainsi que les demandes inattendues d’autorisations Google.
Sujets que vous allez explorer
- Un véritable service de partage peut transmettre une demande non fiable
- Examinez séparément l’accès des applications au compte Google
- Vérifiez le compte et le contexte professionnel
06Demandes MFA répétées et vol de session
6 diapositives
Refusez les demandes d’approbation inattendues et comprenez les limites des codes, de la MFA et des changements de mot de passe.
Sujets que vous allez explorer
- Une approbation doit correspondre à une action que vous avez lancée
- L’authentification MFA ne sécurise pas toutes les procédures
- Protégez la session autant que le mot de passe
07Phishing par QR code, Teams, Chat et sur mobile
6 diapositives
Appliquez le même processus de vérification sur tous les canaux et sur les petits écrans.
Sujets que vous allez explorer
- Un QR code mène lui aussi à une adresse à vérifier
- Un échange familier ne prouve pas le droit de donner une instruction
- Gardez un canal de confiance pour la vérification
08Usurpation d’identité avec l’IA et fraude aux paiements
6 diapositives
Vérifiez l’identité et l’autorité sans vous fier à un message, une voix ou une vidéo convaincants.
Sujets que vous allez explorer
- Un contenu convaincant n’est pas une preuve fiable
- Vérifiez l’opération demandée, pas la qualité de la mise en scène
- N’utilisez l’IA qu’avec les données autorisées
09Pièces jointes, faux CAPTCHA et extensions de navigateur
6 diapositives
Repérez les demandes d’exécution et d’autorisation dangereuses présentées comme des tâches courantes.
Sujets que vous allez explorer
- Les noms de fichiers et les aperçus ne sont pas des garanties
- Un contrôle de sécurité ne devrait pas vous demander d’exécuter du code
- Les extensions et les outils d’assistance obtiennent des droits sur le système
10VirusTotal : mener une analyse en toute sécurité
6 diapositives
Vérifiez les indicateurs autorisés ou les empreintes de fichiers et interprétez les rapports sans les considérer comme un feu vert.
Sujets que vous allez explorer
- Déterminez d’abord si une vérification externe est autorisée
- Lisez le rapport exact et ses limites
- Utilisez le résultat pour éclairer une décision
11VirusTotal : protéger les informations confidentielles
6 diapositives
Décidez de ce qui doit rester dans les canaux d’analyse approuvés de l’entreprise et pourquoi.
Sujets que vous allez explorer
- Une analyse publique peut divulguer des informations confidentielles
- Un lien peut contenir un secret
- Utilisez une procédure d’analyse confidentielle approuvée
12Signaler l’incident, limiter les dégâts et rétablir l’activité
6 diapositives
Signalez promptement ce qui s’est passé, préservez les preuves utiles et coordonnez la reprise.
Sujets que vous allez explorer
- Signalez précisément ce que vous avez fait
- Limitez l’incident selon la procédure de réponse prévue
- Appliquez toutes les étapes de vérification et de décision
Aucune leçon ne correspond à votre recherche. Essayez un autre sujet ou effacez la recherche.
Test de 24 questions basées sur des scénarios · 80 % minimum pour réussir
Pour chaque module, réalisez l’exercice de décision guidé, la vérification distincte des connaissances et l’exercice écrit de mise en pratique avant l’évaluation finale.
VÉRIFIEZ LA DEMANDE
Un message convaincant n’est que le début.
Employés, managers, assistants de direction, équipes finances et RH utilisant Microsoft 365 ou Google Workspace. Aucun prérequis technique nécessaire.
Le phishing peut exploiter une véritable page de connexion Microsoft, une notification de partage Google, une voix familière ou un échange avec un fournisseur détourné par un attaquant. Travaillez sur les cas fictifs de Northstar pour apprendre à examiner l’action demandée, à la vérifier par un canal indépendant et à protéger les informations de l’entreprise.
Les exemples couvrent Microsoft Entra et Microsoft 365, Google Workspace, l’autorisation par code d’appareil, le consentement OAuth, le vol de session, les codes QR, les messages sur les outils de collaboration, la fraude assistée par l’IA et les fausses demandes de vérification. Le cours enseigne des décisions pratiques sans demander aux apprenants de consulter des sites d’attaque ni de manipuler des logiciels malveillants.
Observez. Décidez. Expliquez.
Examinez l’écran avant de prendre une décision.
S’entraîner à décider et comprendre les conséquences
Chaque module comprend un cas, trois étapes d’apprentissage, un exercice de décision guidé et une mise en pratique écrite. Agrandissez les captures d’écran, affichez les explications et revoyez votre choix après avoir analysé ses conséquences. Chaque diapositive est accompagnée d’une narration dans la langue du cours que vous avez choisie.
Utiliser VirusTotal sans divulguer de données confidentielles
Déterminez quels indicateurs peuvent faire l’objet de recherches, utilisez les recherches autorisées à partir d’empreintes de hachage de fichiers, interprétez l’ancienneté des rapports et les détections, et sachez quand vous arrêter. Les pièces jointes confidentielles et les liens privés de partage ou de réinitialisation doivent rester dans les canaux internes d’investigation approuvés. Une analyse publique peut divulguer précisément les informations que vous cherchez à protéger.
Le texte du cours, les captures d’écran, le guide pratique et les évaluations sont proposés dans la langue que vous avez choisie. La narration de chaque diapositive est disponible dans les neuf langues du cours. Vous pouvez aussi lire la transcription sans écouter l’audio. Les captures d’écran sont des reconstitutions pédagogiques fictives, et non des preuves d’incidents réels ; les interfaces sont simplifiées et peuvent différer de la configuration de votre organisation. Aucun lien d’attaque fonctionnel, code d’appareil utilisable ni commande exécutable n’est inclus. Effectuez tous les travaux de chaque module, enregistrez votre fonction professionnelle et réussissez l’évaluation finale pour obtenir un certificat nominatif de fin de formation. Les travaux écrits sont conservés pour examen, mais ne font pas l’objet d’une notation indépendante. Le fait de terminer le cours ne garantit pas la détection des menaces.
Sources officielles
- Microsoft : attaques documentées de phishing par code d’appareil
- Microsoft : phishing par interception (AiTM) et vol de sessions
- Microsoft : ingénierie sociale avec ClickFix
- Google : contrôler et retirer l’accès des applications tierces
- Google : prévenir et signaler les tentatives de phishing
- Google : autorisation légitime des appareils aux capacités de saisie limitées
- FBI : usurpation d’identité par imitation vocale avec l’IA
- VirusTotal : fonctionnement de l’envoi et du partage des données
- VirusTotal : recherches et indicateurs sensibles
- VirusTotal : lire et comprendre les rapports
- VirusTotal : Private Scanning – service séparé
IA
Utiliser l’IA en pratique, tout en gardant votre discernement.
Le cours montre comment utiliser une assistance d’IA approuvée dans votre travail, reconnaître les menaces et les erreurs associées, vérifier les preuves, protéger les données et conserver une validation humaine. Les exercices d’instructions à l’IA sont facultatifs et utilisent des informations fictives. Aucun compte d’IA n’est nécessaire.
Les exemples d’IA sont des activités pratiques d’apprentissage. Ils n’ajoutent aucune exigence légale de formation et ne remplacent pas les politiques de votre organisation, les conseils de professionnels qualifiés ni les décisions prises par les responsables qui doivent en répondre.