CYBERSICUREZZA DEL PERSONALE · FORMAZIONE PRATICA
Riconoscere il phishing: Microsoft 365, Google Workspace e minacce legate all’IA
Esercitatevi a riconoscere messaggi ingannevoli, richieste sospette di codici dispositivo, autorizzazioni per app dannose e falsificazioni dell’identità con l’IA. Analizzate schermate realistiche, usate VirusTotal in sicurezza e reagite senza divulgare dati aziendali.
 BlueTeam Academy
Al termine del corso, i partecipanti sapranno…
Competenze acquisite
- Riconoscere il phishing in e-mail, codici QR, strumenti di collaborazione, accessi tramite codice dispositivo e contenuti vocali o video generati dall’IA.
- Verificare le richieste attraverso canali affidabili e valutare link o hash di file senza caricare documenti riservati su servizi pubblici.
- Segnalare tempestivamente una sospetta compromissione, conservare i dettagli utili e seguire le istruzioni aziendali di risposta.
Vantaggi per la vostra azienda
- I dipendenti possono fermare richieste fraudolente prima di concedere accesso, trasferire denaro o condividere dati sensibili.
- I team di sicurezza ricevono segnalazioni più utili, mentre i file riservati restano nei canali di analisi autorizzati.
DAL RICONOSCIMENTO ALLA RISPOSTA
Dodici moduli per prendere decisioni migliori sul lavoro.
12 lezioni1,2 oreGli esercizi richiedono tempo aggiuntivo.
Esplorate il programma. Aprite una sezione per vedere le lezioni e gli argomenti.
12 lezioni mostrate
01Valutare la richiesta, non solo il marchio
6 slide
Distinguete un aspetto familiare dall’identità e dai poteri effettivamente verificati del mittente. Controllate anche se la richiesta rientra nelle attività previste.
Argomenti che approfondirete
- Individuate l’azione che vi viene richiesta
- Un aspetto familiare non dimostra l’identità
- Verificate attraverso un canale già affidabile
02Esaminare i link senza aprirli
6 slide
Individuate il vero host di destinazione e usate un accesso indipendente, senza provare i link sospetti.
Argomenti che approfondirete
- Leggete il nome dell’host, non le parole rassicuranti nell’indirizzo
- Esaminate senza aprire
- Usate l’applicazione abituale
03Phishing tramite codice dispositivo su Microsoft
6 slide
Riconoscete un codice dispositivo fornito da un attaccante, anche quando la pagina di accesso è davvero di Microsoft.
Argomenti che approfondirete
- Un codice per una riunione può in realtà autorizzare un accesso
- Anche una pagina Microsoft autentica può far parte dell’inganno
- Interrompete gli accessi da dispositivo che non avete richiesto
04Permessi delle app Microsoft e falso supporto IT
6 slide
Distinguete l’accesso al vostro account dal concedere a un’applicazione l’accesso ai dati aziendali.
Argomenti che approfondirete
- Accedere e dare il consenso sono due decisioni diverse
- Leggete quali permessi di accesso vengono richiesti
- Verificate che la persona faccia davvero parte dell’assistenza
05Google Workspace: rischi nella condivisione e trappole OAuth
6 slide
Valutate i tentativi di inganno tramite Drive, Docs e Calendar e le richieste inattese di autorizzazioni Google.
Argomenti che approfondirete
- Un servizio di condivisione autentico può veicolare una richiesta non affidabile
- Controllate separatamente l’accesso delle app all’account Google
- Verificate l’account e il contesto di lavoro
06Richieste MFA ripetute e furto di sessioni
6 slide
Rifiutate le richieste di approvazione inattese e tenete presenti i limiti dei codici, dell’autenticazione a più fattori e dei cambi di password.
Argomenti che approfondirete
- Un’approvazione deve corrispondere a un’azione avviata da voi
- La MFA non rende sicura ogni procedura di lavoro
- Proteggete la sessione oltre alla password
07QR code, Teams, Chat e phishing su dispositivi mobili
6 slide
Usate lo stesso metodo di verifica su ogni canale, anche sugli schermi più piccoli.
Argomenti che approfondirete
- Anche un codice QR porta a un indirizzo da verificare
- Una chat familiare non dimostra il diritto di dare istruzioni
- Usate un canale affidabile per la verifica
08Imitazione di persone con l’IA e frodi nei pagamenti
6 slide
Verificate identità e poteri decisionali senza affidarvi a testi, voci o video convincenti.
Argomenti che approfondirete
- Un contenuto convincente non è una prova affidabile
- Verificate l’operazione richiesta, non quanto è convincente la messinscena
- Usate l’IA solo con i dati consentiti
09Allegati, falsi CAPTCHA ed estensioni del browser
6 slide
Riconoscete le richieste pericolose di eseguire programmi o concedere permessi, anche quando sembrano normali attività di lavoro.
Argomenti che approfondirete
- Nomi dei file e anteprime non garantiscono la sicurezza
- Un controllo di sicurezza non dovrebbe chiedervi di eseguire codice
- Estensioni e strumenti di assistenza ottengono permessi sul sistema
10VirusTotal: analizzare le minacce in sicurezza
6 slide
Controllate solo indicatori o hash per cui la verifica è autorizzata e interpretate i risultati senza considerarli una garanzia di sicurezza.
Argomenti che approfondirete
- Stabilite prima se la verifica esterna è consentita
- Leggete il rapporto specifico e i suoi limiti
- Usate il risultato per sostenere una decisione
11VirusTotal: tutela delle informazioni riservate
6 slide
Stabilite quali informazioni devono rimanere nei canali aziendali di analisi approvati e perché.
Argomenti che approfondirete
- Un’analisi pubblica può divulgare informazioni riservate
- Un link può contenere un segreto
- Usate una procedura di analisi riservata e approvata
12Segnalare l’incidente, limitare i danni e ripristinare le attività
6 slide
Segnalate rapidamente l’accaduto, conservate le prove utili e coordinate il ripristino.
Argomenti che approfondirete
- Segnalate esattamente che cosa avete fatto
- Contenete l’incidente seguendo la procedura prevista
- Applicate tutti i passaggi di verifica e decisione
Nessuna lezione corrisponde alla ricerca. Provate un altro argomento o cancellate la ricerca.
Test con 24 domande basate su scenari · almeno l’80% per superarlo
Prima della valutazione finale, completate in ogni modulo la decisione guidata, il test di conoscenza separato e l’esercizio pratico scritto.
VERIFICATE LA RICHIESTA
Un messaggio convincente è solo l’inizio.
Per dipendenti, manager, assistenti di direzione e team finanziari e delle risorse umane che usano Microsoft 365 o Google Workspace. Non servono conoscenze tecniche pregresse.
Il phishing moderno può sfruttare una vera pagina di accesso Microsoft, una notifica autentica di condivisione Google, una voce familiare o una conversazione con un fornitore compromessa da un attaccante. Affrontate casi fittizi ambientati in Northstar e imparate a valutare l’azione richiesta, verificarla attraverso un canale indipendente e proteggere le informazioni aziendali.
Gli esempi riguardano Microsoft Entra e Microsoft 365, Google Workspace, l’autorizzazione con codice dispositivo, il consenso OAuth, il furto di sessione, i codici QR, i messaggi nelle piattaforme collaborative, le frodi con IA e le false richieste di verifica. Il corso insegna a prendere decisioni pratiche senza visitare siti usati per attacchi né maneggiare malware.
OSSERVATE. DECIDETE. SPIEGATE.
Esaminate la schermata prima di decidere.
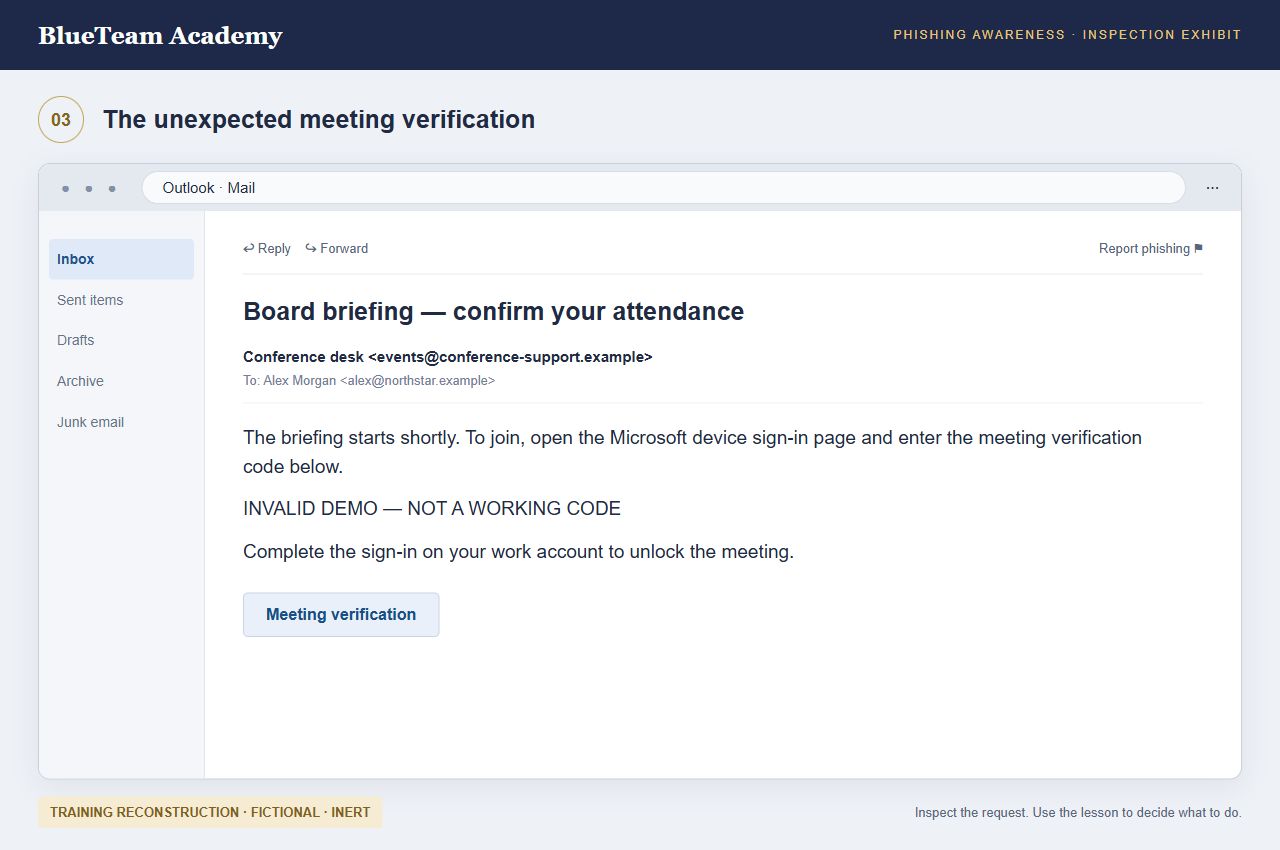
Esercitarsi nelle decisioni e comprenderne le conseguenze
Ogni modulo comprende un caso, tre passaggi didattici, una decisione guidata e un esercizio pratico scritto. Aprite le schermate a grandezza naturale, consultate le spiegazioni e rivedete la scelta dopo averne valutato le conseguenze. Ogni slide è accompagnata da una spiegazione audio nella lingua scelta per il corso.
Usare VirusTotal senza divulgare dati riservati
Stabilite quali indicatori potete cercare all’esterno, usate ricerche autorizzate basate sull’hash del file e valutate la data del rapporto e i rilevamenti segnalati. Imparate quando fermarvi. Gli allegati riservati e i link privati di condivisione o reimpostazione della password devono restare nei canali interni di analisi approvati. Una scansione pubblica può esporre proprio le informazioni che volete proteggere.
Il testo del corso, le schermate, la guida pratica e le valutazioni sono nella lingua selezionata. La spiegazione audio di ogni slide è disponibile in tutte e nove le lingue del corso. Potete anche leggere la trascrizione senza ascoltare l’audio. Le schermate sono ricostruzioni didattiche fittizie, non prove di incidenti reali; le interfacce sono semplificate e possono differire da quelle della vostra organizzazione. Non contengono link di attacco funzionanti, codici dispositivo utilizzabili né comandi eseguibili. Completate tutte le attività dei moduli, salvate il vostro ruolo professionale e superate la valutazione finale per ottenere un certificato nominativo. Gli elaborati sono conservati per la revisione, ma non ricevono una valutazione indipendente. Completare il corso non garantisce di riconoscere ogni minaccia.
Fonti ufficiali
- Microsoft: attacchi documentati di phishing tramite codice dispositivo
- Microsoft: attacchi adversary-in-the-middle e furto di sessioni
- Microsoft: ingegneria sociale con ClickFix
- Google: verificare e revocare l’accesso delle app di terze parti
- Google: come riconoscere e segnalare il phishing
- Google: autorizzazione legittima dei dispositivi con capacità di input limitate
- FBI: imitazioni vocali generate con l’IA
- VirusTotal: come funzionano l’invio e la condivisione dei dati
- VirusTotal: ricerche e indicatori sensibili
- VirusTotal: come leggere i report
- VirusTotal: Private Scanning è un servizio separato
IA
Usare l’IA nella pratica, mantenendo il giudizio umano.
Il corso mostra come usare un’assistenza di IA approvata nelle vostre attività, riconoscere minacce ed errori, verificare le prove, proteggere i dati e mantenere l’approvazione umana. Gli esercizi con istruzioni per l’IA sono facoltativi e usano informazioni fittizie. Non occorre un account di IA.
Gli esempi con IA sono attività pratiche di apprendimento. Non aggiungono obblighi formativi di legge e non sostituiscono le politiche aziendali, la consulenza qualificata o le decisioni dei responsabili.