SECURITATE CIBERNETICĂ PENTRU ANGAJAȚI · CURS PRACTIC
Recunoașterea phishingului: Microsoft 365, Google Workspace și amenințări legate de IA
Exersați recunoașterea mesajelor înșelătoare, a cererilor suspecte de introducere a unui cod de dispozitiv, a permisiunilor periculoase pentru aplicații și a falsificării identității cu ajutorul IA. Analizați capturi de ecran realiste, folosiți VirusTotal în siguranță și reacționați fără a divulga datele companiei.
 BlueTeam Academy
La finalul cursului, participanții vor putea să…
Competențe dobândite
- Recunoască phishingul în e-mailuri, coduri QR, instrumente de colaborare, autentificări prin cod de dispozitiv și mesaje audio sau video generate cu IA.
- Verifice solicitările prin canale de încredere și să evalueze linkuri sau hashuri de fișiere fără a încărca documente confidențiale în servicii publice.
- Raporteze rapid o posibilă compromitere, să păstreze detaliile utile și să urmeze instrucțiunile de răspuns ale companiei.
Beneficii pentru compania dumneavoastră
- Angajații pot opri solicitările frauduloase înainte de a acorda acces, de a transfera bani sau de a divulga date sensibile.
- Echipele de securitate primesc sesizări mai utile, iar fișierele confidențiale rămân în canalele de analiză aprobate.
DE LA RECUNOAȘTERE LA REACȚIE
Douăsprezece module pentru decizii mai bune la locul de muncă.
12 lecții1,2 oreExercițiile necesită timp suplimentar.
Explorați programa. Deschideți o secțiune pentru a vedea lecțiile și temele incluse.
12 lecții afișate
01Analizați solicitarea, nu doar aspectul mesajului
6 diapozitive
Deosebiți aspectul familiar de autoritatea verificată a expeditorului și verificați dacă solicitarea corespunde activității așteptate.
Subiecte pe care le veți explora
- Identificați acțiunea care vi se cere
- Un aspect familiar nu dovedește identitatea
- Verificați printr-un canal în care aveți deja încredere
02Verificați linkurile fără să le deschideți
6 diapozitive
Identificați numele real al serverului din adresă și accesați serviciul pe o cale independentă, fără să testați linkurile suspecte.
Subiecte pe care le veți explora
- Citiți numele serverului din adresă, nu cuvintele care inspiră încredere
- Verificați fără să deschideți
- Folosiți aplicația cunoscută
03Phishing prin cod de dispozitiv Microsoft
6 diapozitive
Recunoașteți un cod de dispozitiv furnizat de un atacator, chiar și pe o pagină autentică de autentificare Microsoft.
Subiecte pe care le veți explora
- Un cod pentru o ședință poate autoriza, de fapt, accesul
- O pagină Microsoft autentică poate face parte din înșelătorie
- Opriți conectarea unui dispozitiv dacă nu ați inițiat-o
04Permisiuni pentru aplicații Microsoft și asistență IT falsă
6 diapozitive
Deosebiți autentificarea în cont de acordarea accesului unei aplicații la datele companiei.
Subiecte pe care le veți explora
- Conectarea și acordarea consimțământului sunt decizii diferite
- Citiți ce permisiuni de acces sunt cerute
- Verificați dacă persoana face într-adevăr parte din echipa de asistență
05Capcane de partajare și autorizare OAuth în Google Workspace
6 diapozitive
Analizați tentativele de phishing prin Drive, Docs și Calendar și solicitările neașteptate de permisiuni Google.
Subiecte pe care le veți explora
- Un serviciu autentic de partajare poate transmite o solicitare înșelătoare
- Verificați separat accesul aplicațiilor la contul Google
- Verificați contul și contextul de lucru
06Solicitări MFA repetate și furt de sesiuni
6 diapozitive
Respingeți solicitările neașteptate de aprobare și țineți cont de limitele codurilor, ale autentificării MFA și ale schimbării parolei.
Subiecte pe care le veți explora
- O aprobare trebuie să corespundă unei acțiuni inițiate de dumneavoastră
- MFA nu face sigură orice procedură de lucru
- Protejați sesiunea, nu doar parola
07Phishing prin coduri QR, Teams, Chat și pe mobil
6 diapozitive
Aplicați aceeași metodă de verificare pe toate canalele, inclusiv pe ecrane mici.
Subiecte pe care le veți explora
- Un cod QR conduce tot la o adresă care trebuie verificată
- O conversație familiară nu dovedește dreptul de a da instrucțiuni
- Verificați printr-un canal de încredere
08Falsificarea identității cu AI și fraude la plăți
6 diapozitive
Verificați identitatea și autoritatea fără a vă baza pe texte, voce sau video convingătoare.
Subiecte pe care le veți explora
- Un conținut convingător nu este o dovadă sigură
- Verificați operațiunea cerută, nu cât de convingătoare este conversația
- Folosiți IA numai cu datele permise
09Fișiere atașate, CAPTCHA false și extensii de browser
6 diapozitive
Recunoașteți solicitările riscante de a executa programe sau de a acorda permisiuni, chiar dacă par activități obișnuite de lucru.
Subiecte pe care le veți explora
- Numele fișierelor și previzualizările nu garantează siguranța
- O verificare de securitate nu ar trebui să vă ceară să executați cod
- Extensiile și instrumentele de asistență primesc permisiuni în sistem
10VirusTotal: proces sigur de investigare
6 diapozitive
Verificați doar indicatorii sau hash-urile de fișiere permise și interpretați rapoartele fără să le considerați o garanție de siguranță.
Subiecte pe care le veți explora
- Stabiliți mai întâi dacă verificarea externă este permisă
- Citiți raportul exact și limitele sale
- Folosiți rezultatul pentru a fundamenta o decizie
11VirusTotal: protejați datele confidențiale
6 diapozitive
Stabiliți ce informații trebuie să rămână în canalele interne de analiză aprobate și de ce.
Subiecte pe care le veți explora
- O analiză publică poate divulga informații confidențiale
- Un link poate conține un secret
- Folosiți o procedură de analiză confidențială aprobată
12Raportați incidentul, limitați impactul și restabiliți activitatea
6 diapozitive
Raportați prompt ce s-a întâmplat, păstrați dovezile utile și coordonați recuperarea.
Subiecte pe care le veți explora
- Raportați exact acțiunile efectuate
- Limitați incidentul prin procedura de răspuns stabilită
- Aplicați toți pașii de verificare și decizie
Nicio lecție nu corespunde căutării. Încercați altă temă sau ștergeți căutarea.
Test cu 24 de întrebări bazate pe scenarii · minimum 80% pentru promovare
Înainte de evaluarea finală, rezolvați în fiecare modul exercițiul decizional ghidat, testul separat de cunoștințe și exercițiul practic scris.
VERIFICAȚI SOLICITAREA
Un mesaj convingător este doar primul pas.
Angajați, manageri, asistenți executivi, echipe de finanțe și HR care folosesc Microsoft 365 sau Google Workspace. Nu este necesară experiență tehnică.
Phishingul modern poate folosi o pagină autentică de conectare Microsoft, o notificare reală de partajare Google, o voce cunoscută sau o conversație cu un furnizor compromisă de un atacator. Parcurgeți cazuri fictive din compania Northstar și învățați să evaluați acțiunea solicitată, să o verificați printr-un canal independent și să protejați informațiile companiei.
Exemplele acoperă Microsoft Entra și Microsoft 365, Google Workspace, autorizarea prin cod de dispozitiv, consimțământ OAuth, furt de sesiune, coduri QR, mesaje de colaborare, fraudă asistată de AI și solicitări false de verificare. Cursul predă decizii practice fără ca participanții să fie nevoiți să viziteze site-uri de atac sau să manipuleze malware.
ANALIZAȚI. DECIDEȚI. EXPLICAȚI.
Analizați ecranul înainte de a lua o decizie.
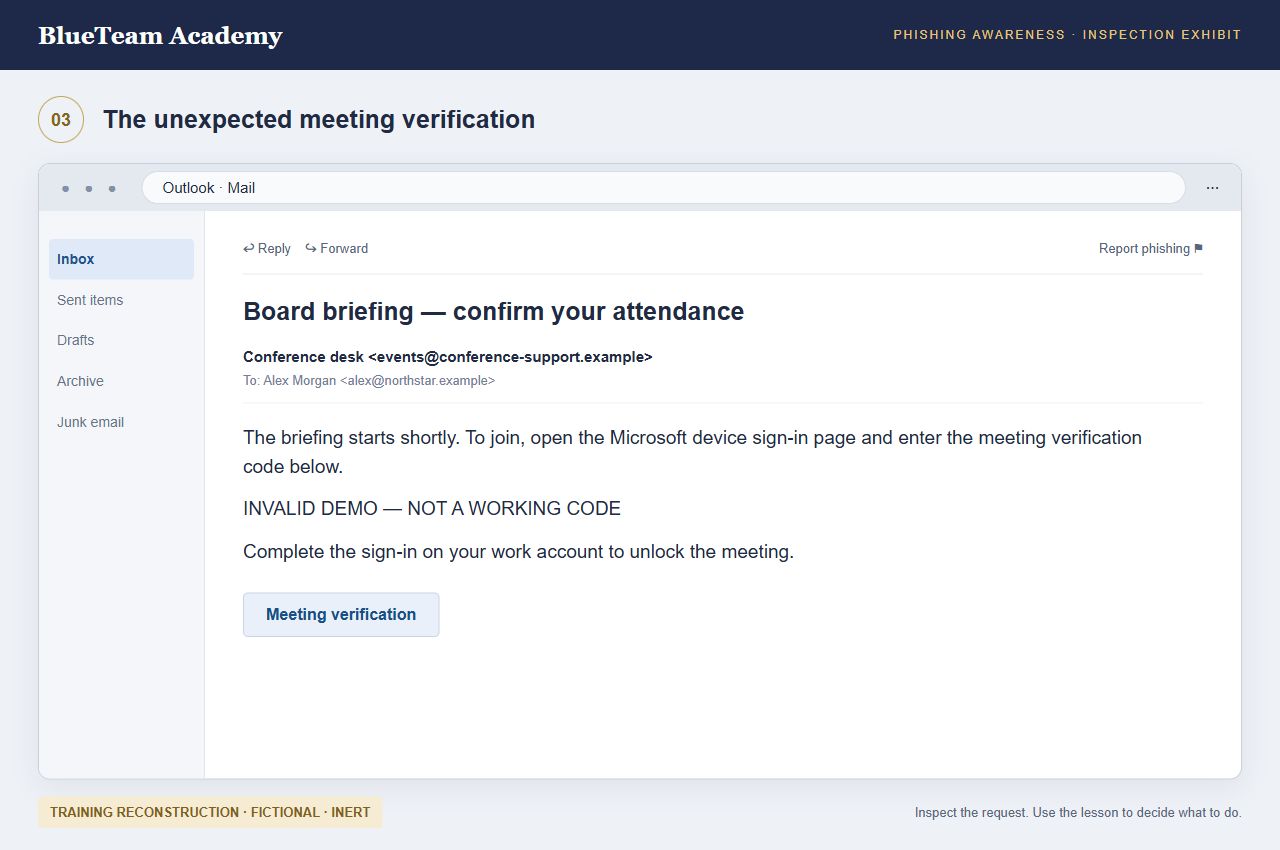
Exersați luarea deciziilor și înțelegeți consecințele
Fiecare modul include prezentarea unui caz, trei pași de învățare, un exercițiu decizional ghidat și un exercițiu practic scris. Examinați capturile la dimensiune completă, consultați explicațiile și revizuiți alegerea după ce analizați consecințele. Fiecare diapozitiv are o explicație audio în limba aleasă pentru curs.
Folosiți VirusTotal fără a divulga date confidențiale
Stabiliți ce indicatori pot fi verificați, folosiți căutări aprobate după hash-ul fișierului și evaluați vechimea raportului și amenințările detectate. Recunoașteți când trebuie să vă opriți. Atașamentele confidențiale și linkurile private de partajare sau resetare a parolei trebuie să rămână în canalele interne aprobate. O scanare publică poate divulga exact informațiile pe care încercați să le protejați.
Textul cursului, capturile de ecran, ghidul practic și evaluările sunt în limba selectată. Înregistrările audio pentru toate diapozitivele sunt disponibile în cele nouă limbi ale cursului. Puteți și să citiți transcrierea fără să ascultați înregistrarea. Capturile sunt exemple fictive create pentru învățare, nu dovezi ale unor incidente reale; interfețele sunt simplificate și pot diferi de cele din organizația dumneavoastră. Nu includ linkuri de atac funcționale, coduri de dispozitiv utilizabile sau comenzi executabile. Finalizați toate activitățile din module, înregistrați rolul profesional și promovați evaluarea finală pentru un certificat nominal. Lucrările scrise sunt păstrate pentru consultare, dar nu sunt evaluate independent. Finalizarea nu garantează recunoașterea tuturor amenințărilor.
Surse oficiale
- Microsoft: phishing documentat prin cod de dispozitiv
- Microsoft: phishing de tip adversary-in-the-middle și furt de sesiuni
- Microsoft: inginerie socială prin ClickFix
- Google: verificarea și revocarea accesului terților
- Google: cum evitați și raportați phishingul
- Google: autorizarea legitimă a dispozitivelor cu posibilități limitate de introducere a datelor
- FBI: imitare vocală generată cu AI
- VirusTotal: cum funcționează trimiterea și partajarea datelor
- VirusTotal: căutări și indicatori sensibili
- VirusTotal: interpretarea rapoartelor
- VirusTotal: Private Scanning este un serviciu distinct
AI
Utilizare practică a AI, cu discernământ uman.
Cursul arată cum puteți folosi asistență AI aprobată în activitatea dumneavoastră, ce amenințări și erori pot apărea și cum verificați dovezile, protejați datele și păstrați aprobarea umană. Exercițiile cu instrucțiuni pentru AI sunt opționale și folosesc informații fictive. Nu este necesar un cont AI.
Exemplele AI sunt activități practice de învățare. Acestea nu adaugă cerințe legale de instruire și nu înlocuiesc politicile organizației, recomandările calificate sau deciziile asumate.