الأمن السيبراني للموظفين · تدريب عملي
التوعية بالتصيد: Microsoft 365 وGoogle Workspace وتهديدات الذكاء الاصطناعي
تدرّب على تمييز الرسائل الخادعة، وطلبات رمز الجهاز، وصلاحيات التطبيقات الضارة، وانتحال الهوية بالذكاء الاصطناعي. افحص صورًا واقعية، واستخدم VirusTotal بأمان، واستجب دون كشف بيانات الشركة.
 BlueTeam Academy
بعد إكمال هذه الدورة، سيتمكن المتعلمون من…
المهارات التي سيكتسبها المتعلمون
- التعرف على التصيد عبر البريد الإلكتروني ورموز QR وأدوات التعاون وتسجيل الدخول برمز الجهاز والصوت أو الفيديو المولّد بالذكاء الاصطناعي.
- التحقق من الطلبات عبر قنوات موثوقة وفحص الروابط أو بصمات الملفات دون رفع مستندات سرية إلى خدمات عامة.
- الإبلاغ عن أي اختراق مشتبه به على الفور، والحفاظ على التفاصيل المفيدة، واتباع تعليمات الاستجابة الخاصة بالشركة.
المزايا التي تعود على شركتك
- تمكين الموظفين من إيقاف الطلبات الاحتيالية قبل منح صلاحيات أو تحويل أموال أو مشاركة بيانات حساسة.
- تتلقى فرق الأمن تقارير أكثر فائدة، بينما تظل الملفات السرية ضمن قنوات التحليل المعتمدة.
من التعرف إلى الاستجابة
اثنتا عشرة وحدة. قرارات تستفيد منها في عملك.
12 درسًا0.8 ساعةتحتاج التمارين إلى وقت إضافي.
تصفّح محتويات الدورة. افتح أي قسم للاطلاع على دروسه وموضوعاته.
عدد الدروس المعروضة: 12
01اقرأ ما يُطلب منك، ولا تكتفِ بالشعار
6 شرائح
ميّز بين المظهر المألوف وبين طلب متوقع صادر عن جهة تحققت من صلاحيتها.
موضوعات ستستكشفها
- حدّد القرار المطلوب منك
- ميّز هوية المرسل عن مظهر الرسالة
- تحقّق عبر قناة موثوقة تعرفها مسبقًا
02افحص الروابط دون الوقوع في الفخ
6 شرائح
حدّد اسم النطاق الحقيقي، وافتح الخدمة من طريق مستقل بدلًا من تجربة الرابط المشبوه.
موضوعات ستستكشفها
- اقرأ اسم النطاق، لا الكلمات المطمئنة
- افحص الرابط دون فتحه
- استخدم التطبيق الذي تعرفه
03التصيد باستخدام رمز الجهاز في Microsoft
6 شرائح
تعرّف على خدعة رمز الجهاز الذي يقدمه المهاجم، حتى عند استخدام صفحة تسجيل دخول حقيقية من Microsoft.
موضوعات ستستكشفها
- قد يكون «رمز الاجتماع» طلبًا لمنح صلاحية
- قد تُستخدم صفحة Microsoft الحقيقية ضمن عملية خداع
- أوقف طلبات تسجيل الدخول برمز الجهاز التي لم تبدأها
04صلاحيات تطبيقات Microsoft والدعم التقني المزيّف
6 شرائح
التمييز بين تسجيل الدخول ومنح تطبيق صلاحية الوصول إلى بيانات الشركة.
موضوعات ستستكشفها
- تسجيل الدخول ومنح الصلاحيات قراران مختلفان
- اقرأ نطاق الصلاحيات المطلوبة
- تحقّق من هوية من يدّعي أنه من الدعم التقني
05فخاخ المشاركة وOAuth في Google Workspace
6 شرائح
تقييم رسائل الخداع عبر Drive وDocs وCalendar وطلبات أذونات Google غير المتوقعة.
موضوعات ستستكشفها
- قد تنقل خدمة مشاركة حقيقية طلبًا غير موثوق
- راجع صلاحيات تطبيق Google بصورة مستقلة
- تحقّق من الحساب وسبب الطلب في سياق العمل
06الإغراق بطلبات المصادقة متعددة العوامل وسرقة الجلسات
6 شرائح
رفض طلبات الموافقة غير المتوقعة وفهم حدود الحماية التي توفرها الرموز والمصادقة متعددة العوامل وتغيير كلمة المرور.
موضوعات ستستكشفها
- لا توافق إلا على إجراء بدأته بنفسك
- المصادقة متعددة العوامل لا تجعل كل عملية آمنة
- احمِ جلسة الدخول كما تحمي كلمة المرور
07التصيد عبر رموز QR وTeams وChat والهواتف
6 شرائح
تطبيق التحقق نفسه عبر القنوات المختلفة وعلى الشاشات الصغيرة.
موضوعات ستستكشفها
- رمز QR وسيلة أخرى لإخفاء وجهة الرابط
- مألوفية المحادثة لا تثبت صلاحية صاحب الطلب
- تحقّق عبر قناة موثوقة
08انتحال الهوية بالذكاء الاصطناعي والاحتيال في المدفوعات
6 شرائح
التحقق من الهوية والصلاحية دون الاكتفاء بنص أو صوت أو فيديو مقنع.
موضوعات ستستكشفها
- يسهل صنع محتوى مقنع؛ فلا تعتبره دليلًا على الهوية
- تحقّق من المعاملة، لا من إتقان التمثيل
- التزم بضوابط مشاركة البيانات عند استخدام الذكاء الاصطناعي
09المرفقات واختبارات CAPTCHA المزيّفة وإضافات المتصفح
6 شرائح
التعرف على طلبات تشغيل شيفرة غير آمنة أو منح صلاحيات، حين تتنكر في صورة عمل روتيني.
موضوعات ستستكشفها
- اسم الملف ومعاينته لا يضمنان سلامته
- اختبار التحقق الأمني لا ينبغي أن يطلب منك تشغيل شيفرة
- إضافات المتصفح وأدوات الدعم تمنح صلاحيات فعلية
10VirusTotal: خطوات فحص آمنة
6 شرائح
فحص المؤشرات أو بصمات الملفات المسموح بالاستعلام عنها، وفهم التقارير دون اعتبارها تصريحًا بالأمان.
موضوعات ستستكشفها
- حدّد أولًا هل يُسمح بالفحص عبر خدمة خارجية
- اقرأ التقرير المعني وافهم حدوده
- استخدم النتيجة لدعم القرار
11VirusTotal: حماية المعلومات السرية
6 شرائح
تحديد ما يجب إبقاؤه داخل قنوات التحليل المعتمدة في الشركة، وفهم السبب.
موضوعات ستستكشفها
- التحليل عبر خدمة عامة قد يكشف معلوماتك
- قد يتضمن الرابط بيانات سرية
- استخدم قناة تحقيق خاصة معتمدة
12الإبلاغ والاحتواء والتعافي
6 شرائح
الإبلاغ السريع عما حدث، وحفظ الأدلة المفيدة، وتنسيق التعافي.
موضوعات ستستكشفها
- أبلغ عما فعلته بالفعل
- نفّذ الاحتواء وفق إجراءات الاستجابة المعتمدة
- طبّق خطوات اتخاذ القرار كاملة
لا توجد دروس تطابق بحثك. جرّب موضوعًا آخر أو امسح البحث.
تقييم من 24 سؤالًا قائمًا على سيناريوهات · درجة النجاح 80%
أكمل في كل وحدة تمرين اتخاذ القرار الموجّه، واختبار المعرفة المنفصل، والتطبيق الكتابي، قبل التقييم النهائي.
التحقق من الطلب
الرسالة المقنعة هي مجرد البداية.
للموظفين والمديرين والمساعدين التنفيذيين وفرق المالية والموارد البشرية الذين يستخدمون Microsoft 365 أو Google Workspace. لا تُشترط خلفية تقنية.
قد يستخدم التصيد الحديث صفحة دخول حقيقية من Microsoft، أو إشعار مشاركة فعليًا من Google، أو صوتًا مألوفًا، أو محادثة مع مورّد جرى اختراق حسابه. تدرب على حالات افتراضية في شركة Northstar، وتعلّم فحص الإجراء المطلوب منك والتحقق منه بصورة مستقلة وحماية معلومات الشركة.
تتناول الأمثلة Microsoft Entra وMicrosoft 365 وGoogle Workspace، ومنح الوصول برمز الجهاز، وموافقات OAuth، وسرقة الجلسات، ورموز QR، ورسائل التعاون، والاحتيال بمساعدة الذكاء الاصطناعي، وطلبات التحقق المزيّفة. تتعلم اتخاذ قرارات عملية دون زيارة مواقع هجوم أو التعامل مع برمجيات ضارة.
انظر. قرر. اشرح.
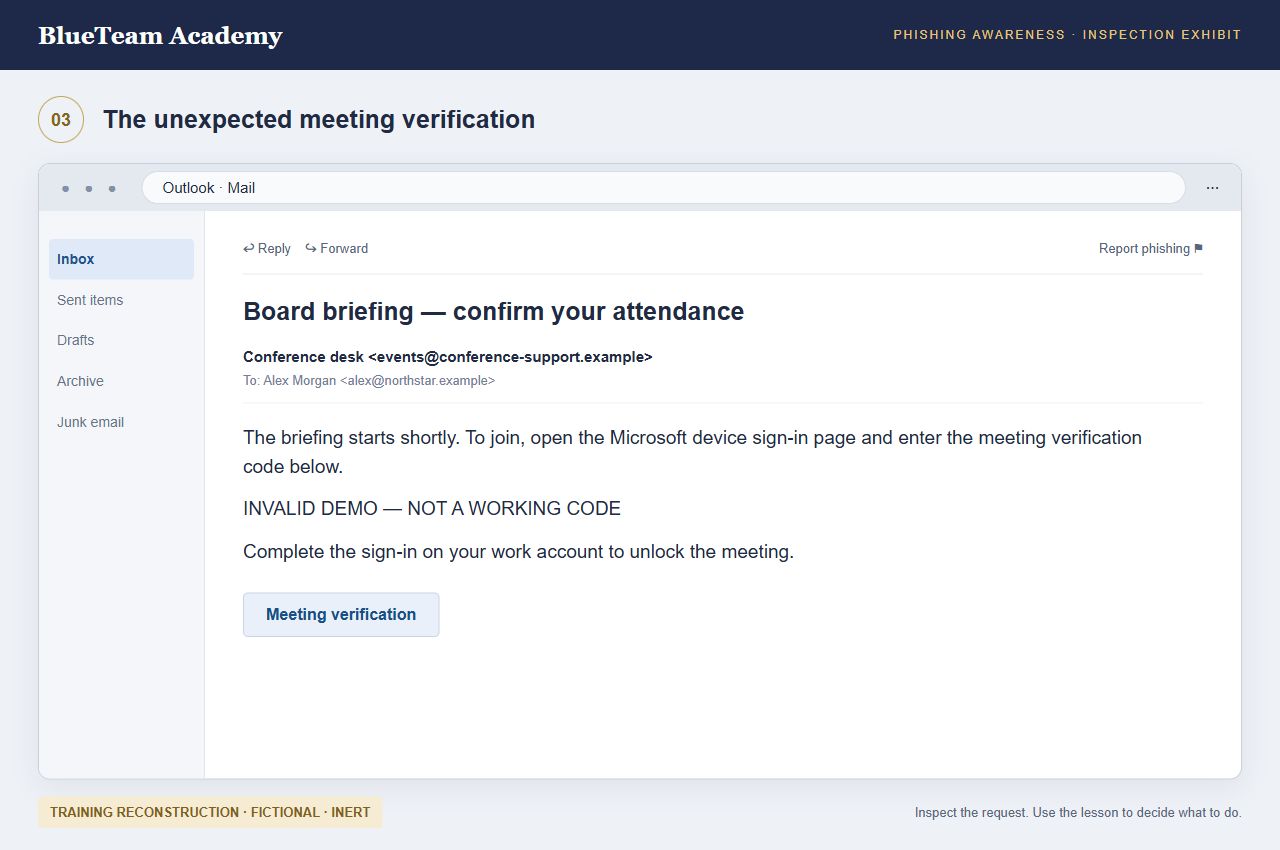
افحص الشاشة قبل اتخاذ قرار.
تدرّب وافهم نتائج قراراتك
تضم كل وحدة تعريفًا بالحالة، وثلاث خطوات تعليمية، وتمرين قرار موجّهًا، وتطبيقًا كتابيًا. افحص صور الواجهات بالحجم الكامل، واكشف نقاط الشرح، وراجع اختيارك بعد الاطلاع على نتائجه. لكل شريحة تسجيل صوتي باللغة التي اخترتها من لغات الدورة المتاحة.
استخدم VirusTotal دون تسريب بيانات
حدّد المؤشرات المسموح بالاستعلام عنها، واستخدم البحث المعتمد ببصمة الملف، وافهم عمر التقرير ونتائج الاكتشاف ومتى يجب التوقف. افحص المرفقات السرية وروابط المشاركة الخاصة أو إعادة تعيين كلمة المرور عبر قنوات التحقيق الداخلية المعتمدة. فقد يكشف الفحص العام المعلومات التي تحاول حمايتها.
يتبع نص الدورة وصور الواجهات والدليل العملي والتقييمات اللغة التي تختارها من لغات الدورة المتاحة. يتوفر الصوت لكل شريحة باللغات التسع للدورة، ويمكن أيضًا قراءة النص المرافق دون صوت. صور الواجهات نماذج تعليمية افتراضية، وليست أدلة على حوادث حقيقية؛ وهي مبسطة وقد تختلف عن إعدادات مؤسستك. لا تتضمن روابط هجوم فعّالة أو رموز أجهزة صالحة أو أوامر قابلة للتنفيذ. أكمل أنشطة جميع الوحدات، وسجّل دورك المهني، واجتز التقييم النهائي للحصول على شهادة إتمام باسمك. تُحفظ الأعمال المكتوبة للمراجعة ولا تخضع لتقييم مستقل. إتمام الدورة لا يضمن اكتشاف كل تهديد.
المواد المرجعية الأساسية
- Microsoft: حملة تصيد موثّقة باستخدام رمز الجهاز
- Microsoft: التصيد عبر وسيط مهاجم وسرقة الجلسات
- Microsoft: الهندسة الاجتماعية بأسلوب ClickFix
- Google: مراجعة وصول التطبيقات الخارجية وإزالته
- Google: تجنّب التصيد والإبلاغ عنه
- Google: الاستخدام المشروع لتفويض الأجهزة ذات الإدخال المحدود
- FBI: انتحال الهوية بالصوت المولّد بالذكاء الاصطناعي
- VirusTotal: آلية إرسال المواد ومشاركتها
- VirusTotal: البحث والمؤشرات الحساسة
- VirusTotal: فهم التقارير
- VirusTotal: الفحص الخاص خدمة منفصلة
الذكاء الاصطناعي
استخدام عملي للذكاء الاصطناعي مع بقاء الحكم البشري.
تتضمن الدورة طرقًا لاستخدام أدوات الذكاء الاصطناعي المعتمدة بما يناسب دورك، وتهديدات مرتبطة به وحالات لفشله، وخطوات للتحقق من الأدلة وحماية البيانات والحصول على موافقة بشرية. تستخدم تعليمات الذكاء الاصطناعي الاختيارية معلومات افتراضية، ولا تحتاج إلى حساب لدى مزوّد ذكاء اصطناعي.
أمثلة الذكاء الاصطناعي أنشطة تعلم عملية. لا تضيف متطلبات تدريب قانونية، ولا تحل محل سياسات مؤسستك أو المشورة المتخصصة أو مسؤولية أصحاب القرار.