Киберсигурност за служители · Практическо обучение
Обучение за разпознаване на фишинг: Microsoft 365, Google Workspace и заплахи с изкуствен интелект
Научете се да разпознавате измамни съобщения, подвеждащи искания за код за устройство, опасни разрешения за приложения и представяне за друг човек с помощта на ИИ. Разгледайте реалистични екранни снимки, използвайте VirusTotal безопасно и реагирайте, без да разкривате фирмени данни.
 BlueTeam Academy
След този курс участниците ще могат да…
Практически умения за участниците
- Разпознават фишинг в имейли, QR кодове, инструменти за съвместна работа, вход с код за устройство и гласови или видео съобщения, създадени с ИИ.
- Проверяват исканията по доверени канали и оценяват връзки или хешове на файлове, без да качват поверителни документи в публични услуги.
- Съобщават бързо за съмнение за компрометиране, запазват полезните подробности и следват фирмените указания за реакция.
Ползи за вашата компания
- Служителите могат да спрат измамни искания, преди да предоставят достъп, да преведат пари или да споделят чувствителни данни.
- Екипите по сигурността получават по-полезни сигнали, а поверителните файлове остават в одобрените канали за анализ.
От разпознаване към реакция
Дванадесет модула. Практически решения за работното място.
12 урока1,3 чУпражненията изискват допълнително време.
Разгледайте програмата. Отворете раздел, за да видите уроците и темите в него.
12 показани уроци
01Проверявайте какво се иска от вас, а не само логото
6 слайда
Разпознавайте разликата между познат външен вид и проверено право да се отправи дадено искане. Проверявайте и дали то е част от очакваната служебна работа.
Темите, които ще разгледате
- Разпознайте какво действие се иска от вас
- Познатият външен вид не доказва самоличност
- Проверявайте чрез канал, на който вече имате доверие
02Проверявайте връзките, без да ги отваряте
6 слайда
Разпознайте действителния адрес на сървъра и отворете услугата по независим начин, вместо да изпробвате съмнителни връзки.
Темите, които ще разгледате
- Гледайте името на хоста, а не успокояващите думи в адреса
- Проверявайте, без да отваряте
- Използвайте познатото служебно приложение
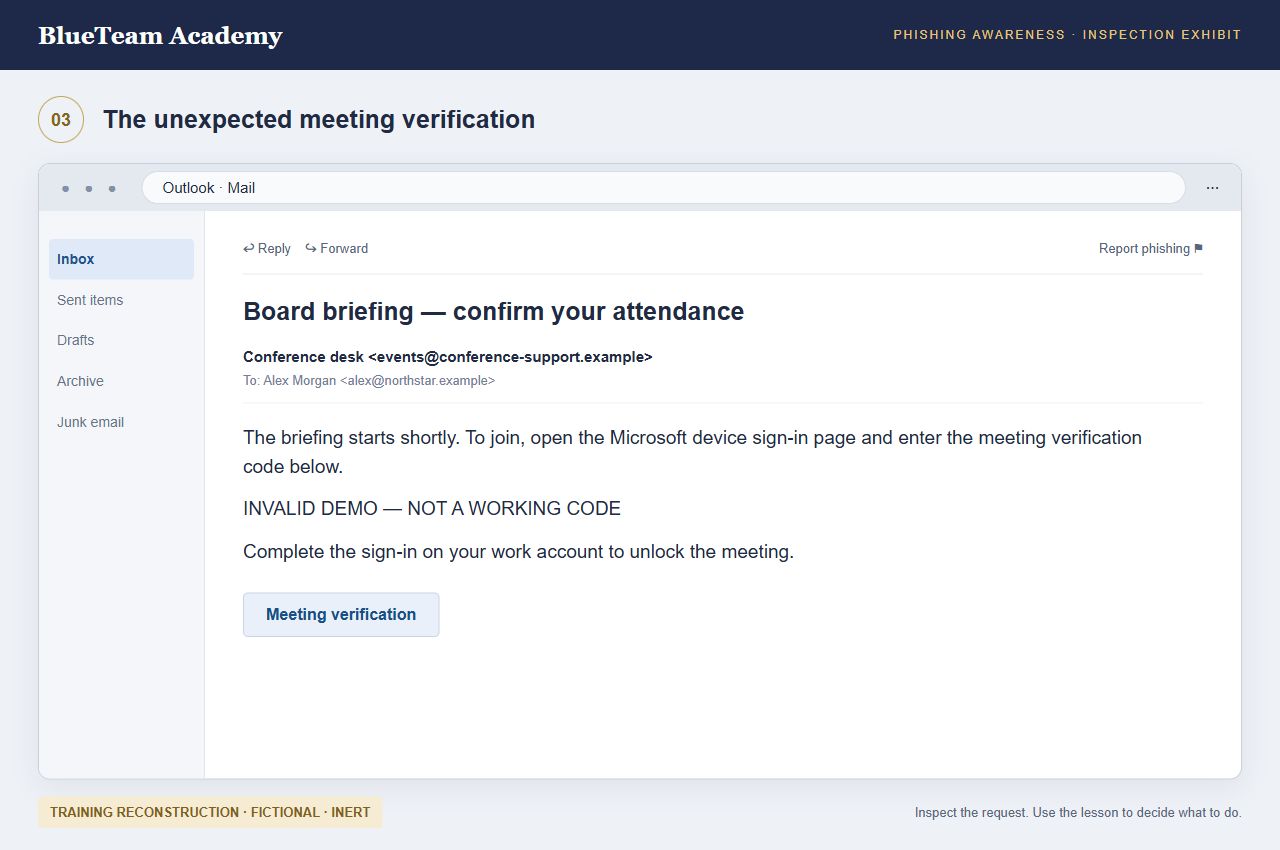
03Фишинг с код за устройство в Microsoft
6 слайда
Разпознавайте код за устройство, предоставен от нападател, дори на истинска страница на Microsoft за вход.
Темите, които ще разгледате
- Кодът за среща може всъщност да разрешава достъп
- Истинска страница на Microsoft може да е част от измамата
- Не одобрявайте вход от устройство, който не сте започнали
04Разрешения за приложения в Microsoft и фалшива ИТ поддръжка
6 слайда
Разграничавайте входа в акаунта от даването на достъп на приложение до фирмени данни.
Темите, които ще разгледате
- Входът в акаунта и даването на съгласие са различни решения
- Прочетете какви права за достъп се искат
- Проверете дали човекът действително е от поддръжката
05Споделяне в Google Workspace и капани с OAuth
6 слайда
Преценявайте примамките в Drive, Docs и Calendar и неочакваните искания за разрешения в Google.
Темите, които ще разгледате
- Истинска услуга за споделяне може да пренася ненадеждно искане
- Проверявайте отделно достъпа на приложения до Google акаунта
- Проверете акаунта и служебния контекст
06Атаки с многократни MFA заявки и кражба на сесии
6 слайда
Отхвърляйте неочаквани искания за одобрение и имайте предвид ограниченията на кодовете, MFA и смяната на пароли.
Темите, които ще разгледате
- Одобрението трябва да съответства на действие, започнато от вас
- MFA не прави всяка работна процедура безопасна
- Пазете сесията си, не само паролата
07Фишинг чрез QR кодове, Teams, Chat и мобилни устройства
6 слайда
Прилагайте същите стъпки за проверка във всички канали, включително на малък екран.
Темите, които ще разгледате
- QR кодът също води до адрес, който трябва да проверите
- Познатият чат не доказва право да се дават указания
- Проверявайте чрез надежден канал
08Представяне за друг човек с ИИ и измами с плащания
6 слайда
Проверявайте самоличността и правомощията, без да разчитате на убедителен текст, глас или видео.
Темите, които ще разгледате
- Убедителният вид не е надеждно доказателство
- Проверявайте исканата операция, а не колко убедителен е разговорът
- Използвайте ИИ само с разрешените данни
09Прикачени файлове, фалшиви CAPTCHA и разширения за браузър
6 слайда
Разпознавайте опасни искания за изпълнение на код или предоставяне на разрешения, прикрити като рутинна работа.
Темите, които ще разгледате
- Името и визуализацията на файла не гарантират безопасност
- Проверка за сигурност не бива да ви кара да изпълнявате код
- Разширенията и инструментите за поддръжка получават права върху системата
10VirusTotal: безопасен процес за проверка
6 слайда
Проверявайте индикатори или хешове на файлове, чиято проверка е разрешена, и тълкувайте докладите, без да ги приемате като разрешение за безопасно използване.
Темите, които ще разгледате
- Първо установете дали външната проверка е разрешена
- Прочетете конкретния доклад и ограниченията му
- Използвайте резултата като помощ при вземането на решение
11VirusTotal: защита на поверителната информация
6 слайда
Определете кое трябва да остане само в одобрените фирмени канали за анализ и защо.
Темите, които ще разгледате
- Публичният анализ може да разкрие поверителна информация
- Линкът може да съдържа данни за достъп
- Използвайте одобрен поверителен канал за разследване
12Докладване на инцидент, ограничаване на щетите и възстановяване
6 слайда
Докладвайте своевременно какво се е случило, запазете полезните доказателства и координирайте възстановяването.
Темите, които ще разгледате
- Съобщете точно какво сте направили
- Ограничете инцидента по установената процедура
- Приложете всички стъпки за проверка и решение
Няма уроци, които отговарят на търсенето. Опитайте друга тема или изчистете търсенето.
Тест с 24 въпроса по казуси · минимум 80% за успешно завършване
Преди финалното оценяване изпълнете във всеки модул задачата за вземане на решение с насоки, отделната проверка на знанията и писмената практическа задача.
Проверете искането
Убедителното съобщение е само началото.
За служители, мениджъри, асистенти на ръководители, финансови екипи и екипи по човешки ресурси, които използват Microsoft 365 или Google Workspace. Не се изисква техническа подготовка.
Съвременният фишинг може да използва истинска страница за вход в Microsoft, истинско известие за споделяне от Google, познат глас или компрометиран разговор с доставчик. Разгледайте измислени казуси от работата в Northstar и се научете да преценявате исканото действие, да проверявате по независим канал и да защитавате фирмената информация.
Примерите обхващат Microsoft Entra и Microsoft 365, Google Workspace, упълномощаване с код за устройство, даване на съгласие за OAuth, кражба на сесии, QR кодове, съобщения в платформи за съвместна работа, измами с помощта на ИИ и фалшиви подкани за проверка. Курсът учи на практически решения, без да изисква от обучаемите да посещават сайтове за атаки или да работят със зловреден софтуер.
Разгледайте. Решете. Обяснете.
Анализирайте екрана, преди да вземете решение.
Вземете решение и вижте последиците
Всеки модул съдържа казус, три учебни стъпки, избор на действие с обратна връзка и писмена практическа задача. Отворете екранните снимки в пълен размер, разгледайте обясненията и преразгледайте избора си, след като видите последиците. Всеки слайд е озвучен на избрания от вас език на курса.
Използвайте VirusTotal, без да допускате изтичане на данни
Преценявайте кои индикатори могат да се проверяват, използвайте одобрени справки по хешове на файлове, тълкувайте давността на докладите и откритите заплахи и разпознавайте кога трябва да спрете. Поверителните прикачени файлове и частните връзки за споделяне или нулиране на парола трябва да се обработват по одобрените вътрешни канали за разследване. Публичното сканиране може да разкрие именно информацията, която се опитвате да защитите.
Текстът на курса, екранните снимки, практическото ръководство и оценяванията са на избрания от вас език. Всички слайдове са озвучени на деветте езика на курса. Можете и да прочетете пълния текст без звук. Екранните снимки са измислени възстановки за учебни цели, а не доказателства за реални инциденти; интерфейсите са опростени и може да се различават от конфигурацията във вашата организация. Не са включени работещи връзки за атаки, използваеми кодове за устройства или изпълними команди. Изпълнете всички задачи в модулите, запазете професионалната си роля и преминете успешно финалното оценяване, за да получите поименен сертификат за завършване. Писмените работи се съхраняват за преглед, но не се оценяват независимо. Завършването не гарантира откриване на заплахи.
Основни справочни материали
- Microsoft: документирани атаки с фишинг чрез код за устройство
- Microsoft: фишинг чрез посредник (AiTM) и кражба на сесии
- Microsoft: социално инженерство чрез ClickFix
- Google: преглед и отнемане на достъпа на външни приложения
- Google: как да избегнете фишинг и да го докладвате
- Google: легитимна оторизация на устройства с ограничени възможности за въвеждане
- FBI: представяне за друго лице чрез глас, генериран с изкуствен интелект
- VirusTotal: как се изпращат и споделят файлове и адреси
- VirusTotal: търсения и чувствителни индикатори
- VirusTotal: тълкуване на докладите
- VirusTotal: Private Scanning — отделна услуга
ИИ
Практическо използване на изкуствен интелект с човешка преценка.
Курсът показва как одобрен ИИ може да помага в конкретната ви работа, какви заплахи и грешки създава и как да проверявате резултатите, да пазите данните и да запазите човешкото одобрение. Примерните инструкции към ИИ са по избор и използват измислени данни. Не е нужен профил в услуга с ИИ.
Примерите с ИИ са практически учебни дейности. Те не добавят законови изисквания за обучение и не заменят политиките на вашата организация, квалифицираните съвети или решенията с ясно поета отговорност.