CYBERBEZPIECZEŃSTWO PRACOWNIKÓW · SZKOLENIE PRAKTYCZNE
Rozpoznawanie phishingu: Microsoft 365, Google Workspace i zagrożenia związane z AI
Przećwicz rozpoznawanie oszukańczych wiadomości, podejrzanych próśb o podanie kodu urządzenia, niebezpiecznych uprawnień aplikacji oraz podszywania się z użyciem AI. Przeanalizuj realistyczne zrzuty ekranu, bezpiecznie korzystaj z VirusTotal i reaguj bez ujawniania danych firmowych.
 BlueTeam Academy
Po ukończeniu kursu uczestnicy będą potrafili…
Umiejętności uczestników
- Rozpoznawać phishing w e-mailach, kodach QR, narzędziach współpracy, logowaniu kodem urządzenia oraz nagraniach głosowych i wideo generowanych przez AI.
- Weryfikować prośby zaufanymi kanałami i oceniać linki lub skróty plików bez przesyłania poufnych dokumentów do usług publicznych.
- Szybko zgłaszać podejrzenie naruszenia bezpieczeństwa, zachowywać przydatne szczegóły i stosować firmowe instrukcje reagowania.
Korzyści dla firmy
- Pracownicy mogą zatrzymać oszukańcze prośby, zanim przyznają dostęp, przeleją pieniądze lub udostępnią wrażliwe dane.
- Zespoły bezpieczeństwa otrzymują bardziej użyteczne zgłoszenia, a poufne pliki pozostają w zatwierdzonych kanałach analizy.
OD ROZPOZNANIA DO REAKCJI
Dwanaście modułów. Lepsze decyzje w codziennej pracy.
12 lekcji1,1 godz.Ćwiczenia wymagają dodatkowego czasu.
Poznaj program. Otwórz sekcję, aby zobaczyć lekcje i tematy.
12 wyświetlone lekcje
01Oceń żądanie, nie tylko wygląd wiadomości
6 slajdów
Odróżniaj znajomy wygląd od potwierdzonych uprawnień nadawcy i sprawdzaj, czy prośba dotyczy oczekiwanej czynności służbowej.
Tematy, które poznasz
- Ustal, jakiego działania się od Ciebie oczekuje
- Znajomy wygląd nie potwierdza tożsamości
- Sprawdź prośbę znanym i zaufanym kanałem
02Sprawdzaj linki bez ich otwierania
6 slajdów
Rozpoznaj rzeczywistą nazwę hosta i otwórz usługę niezależną, zaufaną drogą zamiast sprawdzać podejrzany link przez jego otwarcie.
Tematy, które poznasz
- Czytaj nazwę hosta, a nie uspokajające słowa w adresie
- Sprawdź bez otwierania
- Użyj znanej aplikacji
03Phishing z wykorzystaniem kodu urządzenia Microsoft
6 slajdów
Rozpoznaj kod urządzenia przekazany przez napastnika, nawet jeśli trafisz na prawdziwą stronę logowania Microsoft.
Tematy, które poznasz
- Kod do spotkania może w rzeczywistości udzielić dostępu
- Prawdziwa strona Microsoft może być częścią oszustwa
- Przerwij logowanie urządzenia, jeśli to nie Ty je rozpocząłeś
04Uprawnienia aplikacji Microsoft i fałszywa pomoc techniczna
6 slajdów
Odróżniaj logowanie do konta od przyznania aplikacji dostępu do danych firmy.
Tematy, które poznasz
- Logowanie i udzielenie zgody to różne decyzje
- Przeczytaj, o jakie uprawnienia dostępu chodzi
- Sprawdź, czy rozmówca rzeczywiście pracuje we wsparciu technicznym
05Udostępnianie w Google Workspace i pułapki OAuth
6 slajdów
Oceń podstępne działania związane z Dyskiem, Dokumentami i Kalendarzem oraz nieoczekiwane prośby o uprawnienia Google.
Tematy, które poznasz
- Prawdziwa usługa udostępniania może przekazać niewiarygodną prośbę
- Osobno sprawdź dostęp aplikacji do konta Google
- Sprawdź konto i kontekst służbowy
06Ataki z użyciem wielokrotnych żądań MFA i kradzież sesji
6 slajdów
Odrzucaj nieoczekiwane prośby o zatwierdzenie i poznaj ograniczenia kodów, MFA oraz zmiany hasła.
Tematy, które poznasz
- Zatwierdzenie musi dotyczyć działania rozpoczętego przez Ciebie
- MFA nie zapewnia bezpieczeństwa każdej procedury pracy
- Chroń sesję tak samo jak hasło
07Phishing mobilny: kody QR, Teams, Chat
6 slajdów
Stosuj ten sam sposób weryfikacji we wszystkich kanałach, także na małych ekranach.
Tematy, które poznasz
- Kod QR również prowadzi do adresu, który trzeba sprawdzić
- Znajoma rozmowa na czacie nie dowodzi prawa do wydawania poleceń
- Weryfikuj zaufanym kanałem
08Podszywanie się z użyciem AI i oszustwa płatnicze
6 slajdów
Zweryfikuj tożsamość i uprawnienia bez polegania na przekonującym tekście, głosie czy wideo.
Tematy, które poznasz
- Przekonująca treść nie jest wiarygodnym dowodem
- Sprawdź żądaną operację, a nie to, jak przekonująca jest rozmowa
- Korzystaj z AI tylko w dozwolonym zakresie danych
09Załączniki, fałszywe CAPTCHA i rozszerzenia przeglądarki
6 slajdów
Rozpoznawaj niebezpieczne prośby o uruchomienie programów lub przyznanie uprawnień, nawet jeśli wyglądają na zwykłe zadania służbowe.
Tematy, które poznasz
- Nazwy plików i podglądy nie gwarantują bezpieczeństwa
- Kontrola bezpieczeństwa nie powinna wymagać uruchamiania kodu
- Rozszerzenia i narzędzia wsparcia uzyskują uprawnienia w systemie
10VirusTotal: bezpieczne analizowanie zagrożeń
6 slajdów
Sprawdzaj tylko dozwolone wskaźniki lub skróty plików i interpretuj raporty, nie traktując ich jako gwarancji bezpieczeństwa.
Tematy, które poznasz
- Najpierw ustal, czy zewnętrzna weryfikacja jest dozwolona
- Przeczytaj konkretny raport i poznaj jego ograniczenia
- Wykorzystaj wynik jako podstawę decyzji
11VirusTotal: ochrona informacji poufnych
6 slajdów
Ustal, jakie informacje muszą pozostać w zatwierdzonych firmowych kanałach analizy i dlaczego.
Tematy, które poznasz
- Publiczna analiza może ujawnić poufne informacje
- Link może zawierać poufne dane dostępowe
- Użyj zatwierdzonej, poufnej ścieżki analizy
12Zgłoś incydent, ogranicz skutki i przywróć działanie
6 slajdów
Szybko zgłaszaj zdarzenia, zachowuj przydatne dowody i współpracuj przy przywracaniu bezpiecznego działania.
Tematy, które poznasz
- Zgłoś dokładnie wykonane działania
- Ogranicz incydent zgodnie z ustaloną procedurą reagowania
- Zastosuj wszystkie kroki weryfikacji i podejmowania decyzji
Nie znaleziono pasujących lekcji. Wpisz inny temat lub wyczyść wyszukiwanie.
Test z 24 pytaniami opartymi na scenariuszach · próg zaliczenia 80%
Przed końcowym testem wykonaj w każdym module ćwiczenie decyzyjne ze wskazówkami, osobny sprawdzian wiedzy i pisemne zadanie praktyczne.
ZWERYFIKUJ PROŚBĘ
Przekonująca wiadomość to dopiero początek.
Dla pracowników, menedżerów, asystentów zarządu oraz zespołów finansowych i HR korzystających z Microsoft 365 lub Google Workspace. Wiedza techniczna nie jest wymagana.
Współczesny phishing może wykorzystywać prawdziwą stronę logowania Microsoft, autentyczne powiadomienie Google o udostępnieniu pliku, znajomy głos lub przejętą korespondencję z dostawcą. Przeanalizuj fikcyjne przypadki z firmy Northstar i naucz się oceniać żądane działania, weryfikować je niezależnym kanałem oraz chronić informacje firmy.
Przykłady obejmują Microsoft Entra i Microsoft 365, Google Workspace, autoryzację kodem urządzenia, zgodę OAuth, kradzież sesji, kody QR, wiadomości w narzędziach współpracy, oszustwa wspomagane AI i fałszywe prośby o weryfikację. Kurs uczy podejmowania decyzji bez odwiedzania stron służących do ataków ani pracy ze złośliwym oprogramowaniem.
SPRAWDŹ. ZDECYDUJ. UZASADNIJ.
Sprawdź ekran, zanim podejmiesz decyzję.
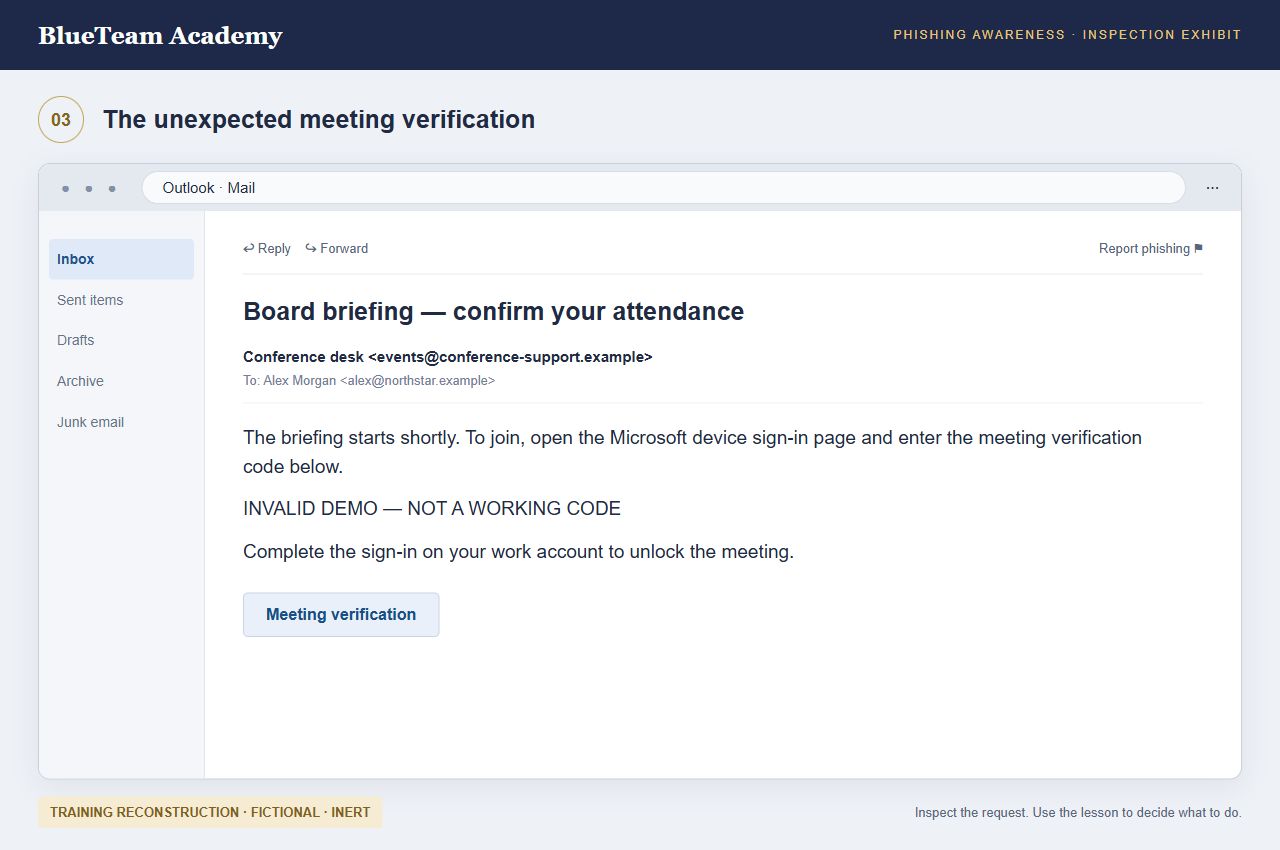
Ćwicz podejmowanie decyzji i poznaj ich konsekwencje
Każdy moduł zawiera opis przypadku, trzy kroki nauki, ćwiczenie decyzyjne ze wskazówkami i pisemne zadanie praktyczne. Obejrzyj zrzuty ekranu w pełnym rozmiarze, odsłoń objaśnienia i zweryfikuj swój wybór po poznaniu jego konsekwencji. Każdy slajd ma nagranie w wybranym języku kursu.
Korzystaj z VirusTotal bez ujawniania poufnych danych
Ustal, jakie wskaźniki wolno sprawdzać. Korzystaj z zatwierdzonych wyszukiwań po skrócie pliku, oceniaj wiek raportu i wykrycia oraz wiedz, kiedy przerwać analizę. Poufne załączniki i prywatne linki do udostępniania danych lub resetowania haseł powinny pozostać w zatwierdzonych kanałach wewnętrznych. Publiczne skanowanie może ujawnić właśnie te informacje, które chcesz chronić.
Tekst kursu, zrzuty ekranu, poradnik i testy są dostępne w wybranym języku. Nagrania do wszystkich slajdów są dostępne w dziewięciu językach kursu. Możesz też czytać transkrypcję bez odtwarzania dźwięku. Zrzuty ekranu to fikcyjne przykłady przygotowane do nauki, nie dowody prawdziwych incydentów. Uproszczone interfejsy mogą różnić się od konfiguracji w twojej organizacji. Nie zawierają działających linków do ataków, kodów urządzeń możliwych do użycia ani poleceń do wykonania. Wykonaj wszystkie zadania w modułach, zapisz swoją rolę zawodową i zdaj test końcowy, aby otrzymać imienny certyfikat. Prace pisemne są przechowywane do wglądu, ale nie podlegają niezależnej ocenie. Ukończenie kursu nie gwarantuje wykrycia każdej próby ataku.
Oficjalne źródła
- Microsoft: udokumentowane ataki phishingowe z użyciem kodu urządzenia
- Microsoft: phishing typu adversary-in-the-middle i kradzież sesji
- Microsoft: socjotechnika — ClickFix
- Google: sprawdzanie i odbieranie dostępu aplikacjom zewnętrznym
- Google: jak unikać i zgłaszać phishing
- Google: prawidłowa autoryzacja urządzeń z ograniczonymi możliwościami wprowadzania danych
- FBI: podszywanie się pod inne osoby przy użyciu głosu generowanego przez AI
- VirusTotal: jak działa przesyłanie i udostępnianie danych
- VirusTotal: wyszukiwanie i wrażliwe wskaźniki
- VirusTotal: interpretacja raportów
- VirusTotal: Private Scanning to osobna usługa
AI
Praktyczne zastosowanie AI z wykorzystaniem ludzkiego osądu.
Kurs pokazuje, jak korzystać z zatwierdzonej pomocy AI w swojej pracy, rozpoznawać związane z nią zagrożenia i błędy, sprawdzać dowody, chronić dane oraz zachować zatwierdzanie decyzji przez człowieka. Opcjonalne ćwiczenia z poleceniami dla AI używają fikcyjnych informacji. Konto w usłudze AI nie jest potrzebne.
Przykłady zastosowania AI to praktyczne ćwiczenia. Nie wprowadzają dodatkowych ustawowych wymagań szkoleniowych ani nie zastępują polityk Twojej organizacji, profesjonalnych porad czy decyzji, za które odpowiadają konkretne osoby.