CYBERSECURITY VOOR MEDEWERKERS · PRAKTISCHE TRAINING
Phishing herkennen: Microsoft 365, Google Workspace en AI-dreigingen
Oefen met het herkennen van misleidende berichten, verdachte verzoeken om apparaatcodes, riskante app-machtigingen en identiteitsmisbruik met AI. Bekijk realistische screenshots, gebruik VirusTotal veilig en reageer zonder bedrijfsgegevens prijs te geven.
 BlueTeam Academy
Na deze cursus kunnen deelnemers…
Wat deelnemers kunnen
- Phishing herkennen in e-mail, QR-codes, samenwerkingstools, aanmeldingen met apparaatcodes en door AI gemaakte spraak- of videoberichten.
- Verzoeken via betrouwbare kanalen controleren en links of bestandshashes beoordelen zonder vertrouwelijke documenten naar openbare diensten te uploaden.
- Een vermoedelijke inbreuk snel melden, nuttige details bewaren en de reactie-instructies van het bedrijf volgen.
Voordelen voor uw bedrijf
- Medewerkers kunnen frauduleuze verzoeken stoppen voordat zij toegang verlenen, geld overmaken of gevoelige gegevens delen.
- Beveiligingsteams krijgen bruikbaardere meldingen, terwijl vertrouwelijke bestanden binnen goedgekeurde analysekanalen blijven.
VAN HERKENNING NAAR RESPONS
Twaalf modules voor betere beslissingen op het werk.
12 lessen1 uurVoor de oefeningen is extra tijd nodig.
Bekijk het programma. Open een onderdeel om de lessen en onderwerpen te zien.
12 lessen getoond
01Beoordeel het verzoek, niet alleen de vormgeving
6 dia’s
Maak onderscheid tussen een vertrouwd uiterlijk en aantoonbare bevoegdheid. Controleer ook of het verzoek past bij de verwachte werkzaamheden.
Onderwerpen die u gaat verkennen
- Bepaal welke handeling van u wordt gevraagd
- Een vertrouwd uiterlijk bewijst geen identiteit
- Controleer via een kanaal dat u al vertrouwt
02Controleer links zonder erin te trappen
6 dia’s
Identificeer de echte host en gebruik een onafhankelijk kanaal in plaats van verdachte links te testen.
Onderwerpen die u gaat verkennen
- Lees de hostnaam, niet de geruststellende woorden in het adres
- Inspecteer zonder te openen
- Gebruik de bekende toepassing
03Phishing met Microsoft-apparaatcodes
6 dia’s
Herken een apparaatcode die door een aanvaller is verstrekt, ook op een echte Microsoft-aanmeldpagina.
Onderwerpen die u gaat verkennen
- Een vergadercode kan in werkelijkheid toegang verlenen
- Een echte Microsoft-pagina kan onderdeel van de misleiding zijn
- Stop een apparaataanmelding die u niet zelf hebt gestart
04Machtigingen voor Microsoft-apps en valse IT-ondersteuning
6 dia’s
Maak onderscheid tussen aanmelden bij uw account en een app toegang geven tot bedrijfsgegevens.
Onderwerpen die u gaat verkennen
- Inloggen en toestemming geven zijn verschillende beslissingen
- Lees welke toegangsrechten worden gevraagd
- Controleer of de persoon echt bij de helpdesk hoort
05Delen in Google Workspace en OAuth-valkuilen
6 dia’s
Beoordeel misleidende berichten via Drive, Docs en Agenda en onverwachte verzoeken om Google-machtigingen.
Onderwerpen die u gaat verkennen
- Een echte deeldienst kan een onbetrouwbaar verzoek overbrengen
- Controleer toegang van apps tot het Google-account afzonderlijk
- Controleer het account en de zakelijke context
06Herhaalde MFA-verzoeken en sessiediefstal
6 dia’s
Weiger onverwachte verzoeken om goedkeuring en begrijp de beperkingen van codes, MFA en wachtwoordwijzigingen.
Onderwerpen die u gaat verkennen
- Een goedkeuring moet horen bij een handeling die u zelf bent gestart
- MFA maakt niet elke werkwijze veilig
- Bescherm de sessie naast het wachtwoord
07QR-codes, Teams, Chat en mobiele phishing
6 dia’s
Gebruik dezelfde controlemethode op elk kanaal, ook op kleine schermen.
Onderwerpen die u gaat verkennen
- Ook een QR-code leidt naar een adres dat u moet controleren
- Een vertrouwd chatgesprek bewijst geen bevoegdheid om instructies te geven
- Blijf voor verificatie een vertrouwd kanaal gebruiken
08Identiteitsmisleiding met AI en betalingsfraude
6 dia’s
Verifieer identiteit en bevoegdheid zonder te vertrouwen op overtuigende tekst, stem of video.
Onderwerpen die u gaat verkennen
- Overtuigende inhoud is geen betrouwbaar bewijs
- Controleer de gevraagde handeling, niet hoe overtuigend het gesprek is
- Gebruik AI alleen binnen de toegestane grenzen voor gegevens
09Bijlagen, valse CAPTCHA's en browserextensies
6 dia’s
Herken riskante verzoeken om programma’s uit te voeren of rechten te verlenen, ook als ze op gewone werkzaamheden lijken.
Onderwerpen die u gaat verkennen
- Bestandsnamen en voorvertoningen bieden geen veiligheidsgarantie
- Een beveiligingscontrole hoort u niet te vragen code uit te voeren
- Extensies en ondersteuningssoftware krijgen toegangsrechten binnen het systeem
10VirusTotal: veilig onderzoek uitvoeren
6 dia’s
Controleer alleen toegestane indicatoren of bestandshashes en beoordeel rapporten zonder ze als veiligheidsgarantie te zien.
Onderwerpen die u gaat verkennen
- Bepaal eerst of externe controle is toegestaan
- Lees het exacte rapport en de beperkingen ervan
- Gebruik het resultaat om een besluit te onderbouwen
11VirusTotal: vertrouwelijke informatie beveiligen
6 dia’s
Bepaal welke informatie binnen de goedgekeurde interne onderzoekskanalen moet blijven en waarom.
Onderwerpen die u gaat verkennen
- Een openbare analyse kan vertrouwelijke informatie onthullen
- Een link kan een geheim bevatten
- Gebruik een goedgekeurde, vertrouwelijke onderzoeksroute
12Een incident melden, de schade beperken en de bedrijfsvoering herstellen
6 dia’s
Meld snel wat er is gebeurd, bewaar bruikbaar bewijs en coördineer het herstel.
Onderwerpen die u gaat verkennen
- Meld precies welke handeling u hebt uitgevoerd
- Beperk het incident volgens de afgesproken responsprocedure
- Pas alle stappen voor controle en besluitvorming toe
Geen lessen gevonden. Probeer een ander onderwerp of wis de zoekopdracht.
Toets met 24 scenariovragen · minimaal 80% om te slagen
Maak vóór de eindtoets in elke module de begeleide beslisopdracht, de afzonderlijke kennistoets en de schriftelijke praktijkopdracht.
CONTROLEER HET VERZOEK
Een overtuigend bericht is slechts het begin.
Medewerkers, managers, directieassistenten, financiële en HR-teams die Microsoft 365 of Google Workspace gebruiken. Geen technische achtergrond vereist.
Moderne phishing kan gebruikmaken van een echte Microsoft-aanmeldpagina, een echte Google-deelmelding, een vertrouwde stem of een overgenomen gesprek met een leverancier. Oefen met fictieve werksituaties bij Northstar en leer de gevraagde handeling te beoordelen, deze onafhankelijk te controleren en bedrijfsinformatie te beschermen.
De voorbeelden behandelen Microsoft Entra en Microsoft 365, Google Workspace, autorisatie via apparaatcodes, OAuth-toestemming, sessiediefstal, QR-codes, berichten in samenwerkingsapps, fraude met AI en valse verificatieverzoeken. U oefent praktische beslissingen zonder aanvalssites te bezoeken of met malware te werken.
BEKIJK. BESLIS. LEG UIT.
Bekijk het scherm voordat u een beslissing neemt.
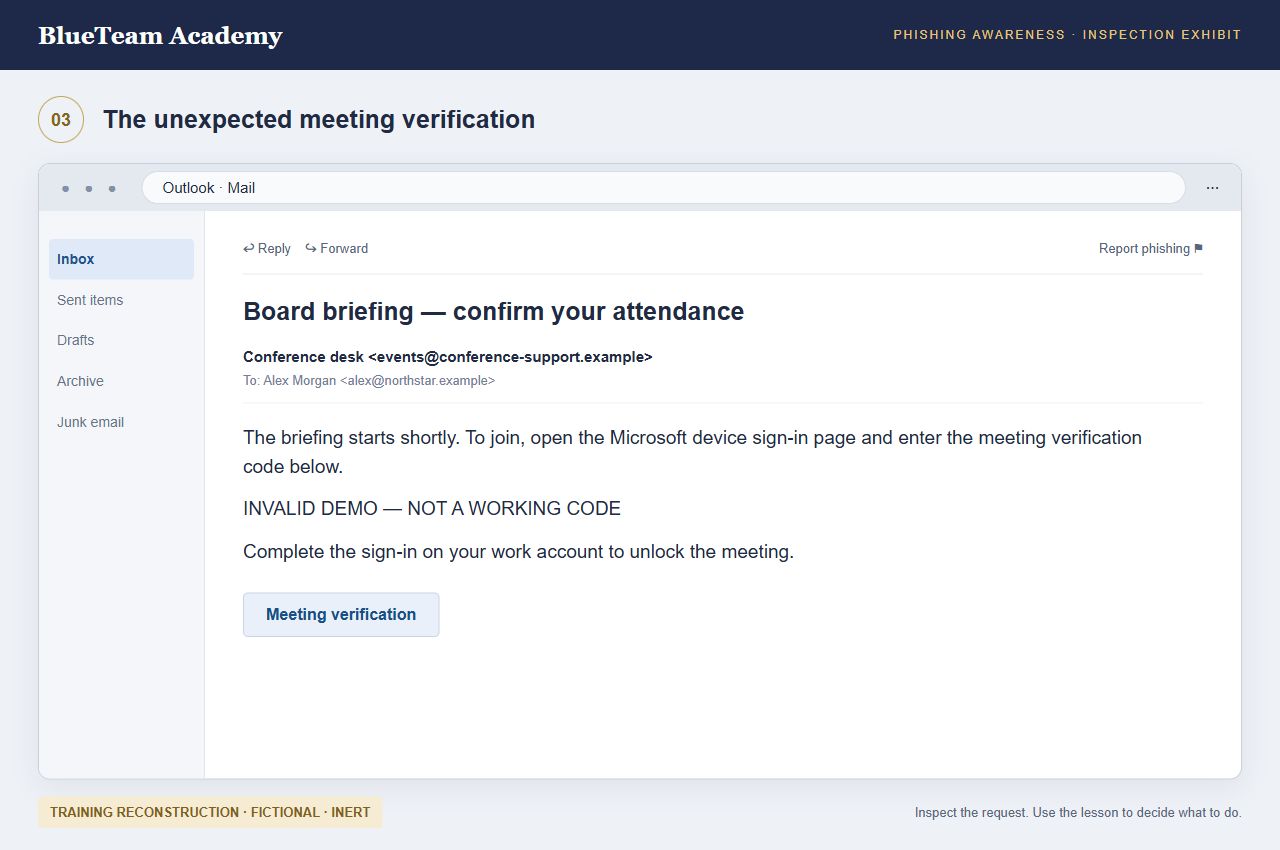
Oefen met beslissingen en begrijp de gevolgen
Elke module bevat een casusbeschrijving, drie leerstappen, een begeleide beslisopdracht en een schriftelijke praktijkopdracht. Bekijk de screenshots op volledig formaat, open de uitleg en heroverweeg uw keuze nadat u de gevolgen heeft bekeken. Bij elke dia hoort gesproken uitleg in de gekozen cursustaal.
Gebruik VirusTotal zonder vertrouwelijke gegevens prijs te geven
Bepaal welke indicatoren u mag opzoeken. Gebruik goedgekeurde zoekopdrachten op bestandshash en beoordeel de ouderdom van het rapport en de gemelde detecties. Weet ook wanneer u moet stoppen. Vertrouwelijke bijlagen en afgeschermde deel- of wachtwoordherstellinks horen binnen de goedgekeurde interne onderzoekskanalen te blijven. Een openbare scan kan juist de informatie blootleggen die u wilt beschermen.
Cursusmateriaal, screenshots, praktijkgids en toetsen volgen de geselecteerde taal. Voor alle dia’s is gesproken uitleg beschikbaar in de negen cursustalen. U kunt ook het transcript lezen zonder de audio af te spelen. Screenshots zijn fictieve lesreconstructies, geen bewijs van echte incidenten; interfaces zijn vereenvoudigd en kunnen afwijken van de configuratie in uw organisatie. Er zijn geen werkende aanvalskoppelingen, bruikbare apparaatcodes of uitvoerbare opdrachten opgenomen. Voltooi alle moduleopdrachten, sla uw functie op en slaag voor de eindtoets voor een certificaat van afronding op naam. Schriftelijk werk wordt bewaard voor inzage, maar krijgt geen onafhankelijke beoordeling. Het afronden van de cursus garandeert niet dat u iedere dreiging herkent.
Officiële bronnen
- Microsoft: gedocumenteerde phishing met apparaatcodes
- Microsoft: adversary-in-the-middle-phishing en gestolen sessies
- Microsoft: social engineering met ClickFix
- Google: toegangsrechten van derden beoordelen en intrekken
- Google: phishing voorkomen en melden
- Google: legitieme autorisatie van apparaten met beperkte invoermogelijkheden
- FBI: AI-gegenereerde stemimitatie
- VirusTotal: hoe het indienen en delen van gegevens werkt
- VirusTotal: zoeken en gevoelige indicatoren
- VirusTotal: rapporten interpreteren
- VirusTotal: Private Scanning is een aparte dienst
AI
Praktisch AI-gebruik, met menselijke beoordeling.
Deze cursus laat zien hoe u goedgekeurde AI-ondersteuning in uw werk kunt gebruiken, welke bedreigingen en fouten daarbij spelen en hoe u bewijs controleert, gegevens beschermt en menselijke goedkeuring behoudt. De optionele prompt-oefeningen gebruiken fictieve informatie. Een AI-account is niet nodig.
De AI-voorbeelden zijn praktische leeroefeningen. Ze voegen geen wettelijke opleidingseisen toe en vervangen geen organisatiebeleid, deskundig advies of besluiten waarvoor mensen verantwoordelijk blijven.