CIBERSEGURIDAD PARA LA PLANTILLA · FORMACIÓN PRÁCTICA
Cómo reconocer el phishing: Microsoft 365, Google Workspace y amenazas relacionadas con la IA
Practique cómo detectar mensajes engañosos, solicitudes sospechosas de códigos de dispositivo, permisos peligrosos de aplicaciones y suplantaciones de identidad mediante IA. Examine capturas realistas, utilice VirusTotal de forma segura y responda sin divulgar datos de la empresa.
 BlueTeam Academy
Al terminar este curso, los participantes podrán…
Capacidades que se adquieren
- Reconocer el phishing en correos, códigos QR, herramientas de colaboración, accesos mediante código de dispositivo y contenidos de voz o vídeo generados con IA.
- Verificar solicitudes por canales de confianza y evaluar enlaces o hashes de archivos sin subir documentos confidenciales a servicios públicos.
- Comunicar rápidamente una posible intrusión, conservar los detalles útiles y seguir las instrucciones de respuesta de la empresa.
Beneficios para su empresa
- Los empleados podrán detener solicitudes fraudulentas antes de conceder acceso, transferir dinero o compartir datos sensibles.
- Los equipos de seguridad recibirán avisos más útiles y los archivos confidenciales permanecerán en los canales de análisis autorizados.
DEL RECONOCIMIENTO A LA RESPUESTA
Doce módulos para tomar mejores decisiones en el trabajo.
12 lecciones1 hLos ejercicios requieren tiempo adicional.
Explore el programa. Abra una sección para ver sus lecciones y temas.
12 lecciones mostradas
01Analizar la solicitud, no solo la marca
6 diapositivas
Distinga una apariencia familiar de la autoridad verificada del remitente y compruebe si la petición corresponde al trabajo previsto.
Temas que explorará
- Identifique la acción que le están pidiendo
- Un aspecto familiar no demuestra la identidad
- Verifique por un canal que ya conoce y en el que confía
02Examinar los enlaces sin abrirlos
6 diapositivas
Identifique el host real y utilice una ruta independiente en lugar de probar enlaces sospechosos.
Temas que explorará
- Lea el nombre del host, no las palabras tranquilizadoras de la dirección
- Inspeccione sin abrir
- Use la aplicación habitual
03Phishing de código de dispositivo en Microsoft
6 diapositivas
Reconozca un código de dispositivo proporcionado por un atacante, incluso en una página auténtica de acceso a Microsoft.
Temas que explorará
- Un código de reunión puede ser en realidad una autorización de acceso
- Una página auténtica de Microsoft puede formar parte del engaño
- Detenga cualquier inicio de sesión de dispositivo que no haya solicitado
04Permisos de aplicaciones en Microsoft y soporte técnico falso
6 diapositivas
Distinga entre acceder a su cuenta y permitir que una aplicación acceda a los datos de la empresa.
Temas que explorará
- Iniciar sesión y dar consentimiento son decisiones distintas
- Lea qué permisos de acceso se solicitan
- Verifique que la persona pertenece realmente a soporte
05Trampas al compartir archivos y conceder permisos OAuth en Google Workspace
6 diapositivas
Evalúe señuelos en Drive, Docs y Calendar, así como solicitudes inesperadas de permisos de Google.
Temas que explorará
- Un servicio legítimo para compartir archivos puede transmitir una petición no fiable
- Revise por separado el acceso de las aplicaciones a la cuenta de Google
- Compruebe la cuenta y el contexto de trabajo
06Bombardeo de solicitudes MFA y robo de sesiones
6 diapositivas
Rechace las solicitudes de aprobación inesperadas y tenga presentes las limitaciones de los códigos, la MFA y los cambios de contraseña.
Temas que explorará
- Una aprobación debe corresponder a una acción iniciada por usted
- La MFA no hace seguro cualquier procedimiento de trabajo
- Proteja la sesión además de la contraseña
07Phishing con códigos QR, Teams, Chat y móviles
6 diapositivas
Aplique el mismo método de verificación en todos los canales, también en pantallas pequeñas.
Temas que explorará
- Un código QR también lleva a una dirección que debe comprobar
- Una conversación conocida no demuestra autoridad para dar instrucciones
- Mantenga la verificación en un canal de confianza
08Suplantación mediante IA y fraudes de pago
6 diapositivas
Verifique la identidad y autoridad sin confiar en texto, voz o vídeo convincentes.
Temas que explorará
- Un contenido convincente no es una prueba fiable
- Verifique la operación solicitada, no lo convincente que resulta la puesta en escena
- Use la IA solo con los datos permitidos
09Adjuntos, CAPTCHA falsos y extensiones de navegador
6 diapositivas
Reconozca las peticiones peligrosas de ejecutar programas o conceder permisos, aunque se presenten como tareas habituales.
Temas que explorará
- Los nombres de archivo y las vistas previas no garantizan la seguridad
- Una comprobación de seguridad no debería pedirle que ejecute código
- Las extensiones y las herramientas de soporte obtienen permisos en el sistema
10VirusTotal: cómo investigar de forma segura
6 diapositivas
Consulte solo los indicadores o hashes de archivos permitidos e interprete los informes sin tratarlos como garantía de seguridad.
Temas que explorará
- Decida primero si se permite la comprobación externa
- Lea el informe concreto y sus limitaciones
- Use el resultado para fundamentar una decisión
11VirusTotal: proteger información confidencial
6 diapositivas
Determine qué información debe permanecer en los canales de análisis internos autorizados y por qué.
Temas que explorará
- Un análisis público puede revelar información confidencial
- Un enlace puede contener un secreto
- Use un procedimiento de análisis privado y autorizado
12Notificar el incidente, contener los daños y recuperar la actividad
6 diapositivas
Comunique pronto lo sucedido, conserve pruebas útiles y coordine la recuperación.
Temas que explorará
- Comunique exactamente lo que ha hecho
- Contenga el incidente siguiendo el procedimiento establecido
- Aplique todos los pasos de verificación y decisión
No hay lecciones que coincidan con su búsqueda. Pruebe con otro tema o borre la búsqueda.
Test de 24 preguntas basadas en escenarios · mínimo del 80 % para aprobar
Antes de la evaluación final, complete en cada módulo la decisión guiada, el test de conocimientos independiente y el ejercicio práctico escrito.
VERIFIQUE LA SOLICITUD
Un mensaje convincente es solo el principio.
Empleados, directivos, asistentes de dirección, equipos financieros y de RR. HH. que usen Microsoft 365 o Google Workspace. No se requiere experiencia técnica.
El phishing actual puede aprovechar una página auténtica de acceso a Microsoft, una notificación real de Google, una voz conocida o una conversación con un proveedor que un atacante haya comprometido. Resuelva casos ficticios de la empresa Northstar y aprenda a evaluar la acción solicitada, verificarla por un canal independiente y proteger los datos de su empresa.
Los ejemplos incluyen Microsoft Entra y Microsoft 365, Google Workspace, autorización con código de dispositivo, consentimiento OAuth, robo de sesiones, códigos QR, mensajes de colaboración, fraude asistido por IA y falsos avisos de verificación. El curso enseña decisiones prácticas sin requerir que los asistentes visiten sitios de ataque o manipulen malware.
OBSERVE. DECIDA. EXPLIQUE.
Examine la pantalla antes de tomar una decisión.
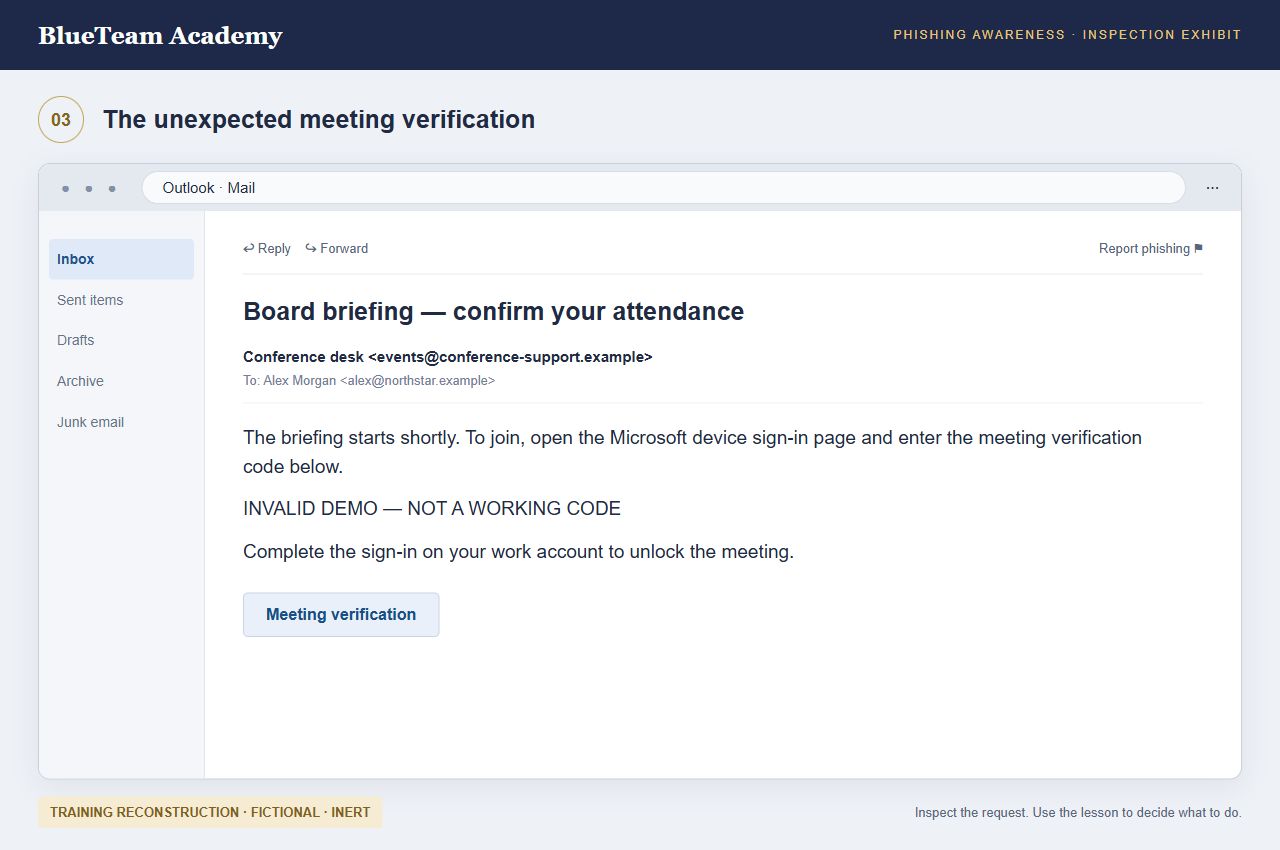
Practicar decisiones y comprender sus consecuencias
Cada módulo incluye la presentación de un caso, tres pasos de aprendizaje, una decisión guiada y un ejercicio práctico escrito. Examine las capturas a tamaño completo, consulte las explicaciones y revise su elección después de analizar sus consecuencias. Cada diapositiva incluye una narración en el idioma elegido para el curso.
Usar VirusTotal sin revelar datos confidenciales
Determine qué indicadores puede consultar, utilice búsquedas autorizadas por hash de archivo y valore la antigüedad del informe y las amenazas detectadas. Sepa cuándo detenerse. Los adjuntos confidenciales y los enlaces privados para compartir información o restablecer contraseñas deben permanecer en los canales internos autorizados. Un análisis público puede revelar precisamente la información que intenta proteger.
El texto, capturas de pantalla, guía práctica y evaluaciones del curso siguen el idioma seleccionado. Todas las diapositivas tienen narración en los nueve idiomas del curso. También puede leer la transcripción sin escuchar el audio. Las capturas de pantalla son reconstrucciones didácticas ficticias, no evidencia de incidentes reales; las interfaces están simplificadas y pueden diferir de la configuración de su organización. No se incluyen enlaces de ataque funcionales, códigos de dispositivos utilizables ni comandos ejecutables. Complete todas las actividades de los módulos, registre su función profesional y apruebe la evaluación final para obtener el certificado de finalización a su nombre. El trabajo escrito se conserva para revisión, no se califica de forma independiente. La finalización no garantiza la detección de amenazas.
Fuentes oficiales
- Microsoft: documentación sobre phishing de código de dispositivo
- Microsoft: phishing mediante intermediario (AiTM) y robo de sesiones
- Microsoft: ingeniería social con ClickFix
- Google: revisión y revocación de accesos de terceros
- Google: cómo evitar y denunciar el phishing
- Google: autorización legítima de dispositivos con capacidades de entrada limitadas
- FBI: suplantación de voz mediante IA
- VirusTotal: cómo se envían y comparten los datos
- VirusTotal: búsquedas e indicadores sensibles
- VirusTotal: interpretación de informes
- VirusTotal: Private Scanning es un servicio aparte
IA
Uso práctico de la IA, con juicio humano.
El curso muestra cómo utilizar asistencia de IA autorizada en su trabajo, reconocer amenazas y errores, comprobar las pruebas, proteger los datos y mantener la aprobación humana. Los ejercicios con instrucciones para IA son opcionales y utilizan información ficticia. No se necesita una cuenta de IA.
Los ejemplos de IA son actividades prácticas de aprendizaje. No suponen requisitos legales adicionales de formación ni sustituyen las políticas, el asesoramiento cualificado o las decisiones responsables de su organización.