Cybersicherheit für Beschäftigte · Praxistraining
Phishing-Schulung: Microsoft 365, Google Workspace und KI-Bedrohungen
Üben Sie, betrügerische Nachrichten, Aufforderungen zur Eingabe von Gerätecodes, schädliche App-Berechtigungen und Identitätstäuschung mit KI zu erkennen. Prüfen Sie realistische Screenshots, nutzen Sie VirusTotal sicher und reagieren Sie, ohne Unternehmensdaten preiszugeben.
 BlueTeam Academy
Nach diesem Kurs können die Teilnehmenden …
Praktische Fähigkeiten
- Phishing in E-Mails, QR-Codes, Kollaborationstools, Gerätecode-Anmeldungen sowie KI-generierten Sprach- und Videonachrichten erkennen.
- Anfragen über vertrauenswürdige Kanäle prüfen und Links oder Datei-Hashes bewerten, ohne vertrauliche Dokumente bei öffentlichen Diensten hochzuladen.
- Einen Kompromittierungsverdacht zeitnah melden, hilfreiche Angaben sichern und die betrieblichen Anweisungen zur Reaktion befolgen.
Vorteile für Ihr Unternehmen
- Beschäftigte können betrügerische Anfragen stoppen, bevor sie Zugriff gewähren, Geld überweisen oder sensible Daten weitergeben.
- Sicherheitsteams erhalten aussagekräftigere Meldungen, während vertrauliche Dateien in freigegebenen Analysekanälen bleiben.
VON DER ERKENNUNG ZUR REAKTION
Zwölf Module. Fundierte Entscheidungen im Arbeitsalltag.
12 Lektionen1,1 Std.Für die Übungen ist zusätzliche Zeit einzuplanen.
Sehen Sie sich die Übersicht an. Öffnen Sie einen Abschnitt, um die Lektionen und Themen darin anzuzeigen.
12 angezeigte Lektionen
01Die Anfrage prüfen, nicht nur das Erscheinungsbild
6 Folien
Unterscheiden Sie ein vertrautes Erscheinungsbild von einer nachgewiesenen Berechtigung und einer erwarteten Arbeitsaufgabe.
Diese Themen werden Sie behandeln
- Erkennen Sie, welche Handlung verlangt wird
- Vertrautes Auftreten beweist keine Identität
- Prüfen Sie die Anfrage über einen bereits bekannten Kontaktweg
02Links prüfen, ohne darauf hereinzufallen
6 Folien
Ermitteln Sie den tatsächlichen Host und nutzen Sie einen unabhängigen Zugangsweg, statt verdächtige Links zu testen.
Diese Themen werden Sie behandeln
- Lesen Sie den Hostnamen statt der beruhigenden Wörter in der Adresse
- Prüfen, ohne zu öffnen
- Nutzen Sie die bekannte Anwendung
03Microsoft: Gerätecode-Phishing
6 Folien
Erkennen Sie einen vom Angreifer bereitgestellten Gerätecode, auch auf einer echten Microsoft-Anmeldeseite.
Diese Themen werden Sie behandeln
- Ein Besprechungscode kann in Wirklichkeit Zugriff freigeben
- Auch eine echte Microsoft-Seite kann Teil der Täuschung sein
- Brechen Sie nicht selbst angeforderte Geräteanmeldungen ab
04Microsoft: Zustimmung zu App-Zugriffen und gefälschter IT-Support
6 Folien
Unterscheiden Sie zwischen der Anmeldung und der Erteilung von Zugriffsrechten auf Unternehmensdaten an eine Anwendung.
Diese Themen werden Sie behandeln
- Anmeldung und Einwilligung sind unterschiedliche Entscheidungen
- Lesen Sie, welche Zugriffsrechte verlangt werden
- Prüfen Sie, ob die Person tatsächlich zum Support gehört
05Google Workspace: Freigaben und OAuth-Fallen
6 Folien
Beurteilen Sie Täuschungsversuche über Drive, Docs und Calendar sowie unerwartete Google-Berechtigungsanfragen.
Diese Themen werden Sie behandeln
- Ein echter Freigabedienst kann eine unseriöse Anfrage übermitteln
- Prüfen Sie den Zugriff von Apps auf das Google-Konto gesondert
- Prüfen Sie das Konto und den geschäftlichen Zusammenhang
06MFA-Bombardierung und Sitzungsdiebstahl
6 Folien
Lehnen Sie unerwartete Freigabeanfragen ab und beachten Sie die Grenzen von Codes, MFA und Passwortänderungen.
Diese Themen werden Sie behandeln
- Eine Bestätigung muss zu einer von Ihnen gestarteten Handlung gehören
- MFA macht nicht jeden Arbeitsablauf sicher
- Schützen Sie neben dem Passwort auch die Sitzung
07QR-Codes, Teams, Chat und mobiles Phishing
6 Folien
Wenden Sie denselben Prüfprozess auf allen Kanälen und auch auf kleineren Bildschirmen an.
Diese Themen werden Sie behandeln
- Auch ein QR-Code führt zu einer Adresse, die Sie prüfen müssen
- Ein vertrauter Chat beweist keine Weisungsbefugnis
- Nutzen Sie für die Prüfung einen vertrauenswürdigen Kontaktweg
08Identitätstäuschung mit KI und Zahlungsbetrug
6 Folien
Verifizieren Sie Identität und Berechtigung, ohne sich auf überzeugenden Text, Stimme oder Video zu verlassen.
Diese Themen werden Sie behandeln
- Überzeugende Inhalte sind kein verlässlicher Nachweis
- Prüfen Sie den angeforderten Vorgang statt der überzeugenden Darstellung
- Verwenden Sie KI nur im erlaubten Datenrahmen
09Anhänge, gefälschte CAPTCHAs und Browser-Erweiterungen
6 Folien
Erkennen Sie als Routinearbeit getarnte Aufforderungen, unsichere Inhalte auszuführen oder Berechtigungen zu erteilen.
Diese Themen werden Sie behandeln
- Dateinamen und Vorschauen bieten keine Sicherheitsgarantie
- Eine Sicherheitsprüfung sollte Sie nicht zum Ausführen von Code auffordern
- Erweiterungen und Supportprogramme erhalten Zugriffsrechte im System
10VirusTotal: ein sicherer Ablauf für die Untersuchung
6 Folien
Prüfen Sie zulässige Indikatoren oder Dateihashes und interpretieren Sie Berichte, ohne sie als Freigabe zu behandeln.
Diese Themen werden Sie behandeln
- Klären Sie zuerst, ob eine externe Prüfung erlaubt ist
- Lesen Sie den konkreten Bericht und beachten Sie seine Grenzen
- Nutzen Sie das Ergebnis als Grundlage für eine Entscheidung
11VirusTotal: vertrauliche Informationen schützen
6 Folien
Entscheiden Sie, was innerhalb der genehmigten unternehmensinternen Analysekanäle verbleiben muss und warum.
Diese Themen werden Sie behandeln
- Eine öffentliche Analyse kann vertrauliche Informationen offenlegen
- Ein Link kann ein Geheimnis enthalten
- Nutzen Sie einen freigegebenen, vertraulichen Untersuchungsweg
12Vorfälle melden, Schäden begrenzen und den Betrieb wiederherstellen
6 Folien
Melden Sie rasch, was passiert ist, sichern Sie nützliche Beweise und koordinieren Sie die Wiederherstellung.
Diese Themen werden Sie behandeln
- Melden Sie genau, was Sie getan haben
- Dämmen Sie den Vorfall nach dem vorgesehenen Verfahren ein
- Wenden Sie alle Schritte der Prüfung und Entscheidung an
Keine Lektionen entsprechen Ihrer Suche. Probieren Sie ein anderes Thema oder setzen Sie die Suche zurück.
Abschlusstest mit 24 Fallfragen · mindestens 80 % zum Bestehen
Bearbeiten Sie vor der Abschlussprüfung in jedem Modul die angeleitete Entscheidungsaufgabe, die separate Wissensabfrage und die schriftliche Anwendungsübung.
Anfrage überprüfen
Eine überzeugende Nachricht ist erst der Anfang.
Für Mitarbeitende, Führungskräfte, Assistenzkräfte sowie Finanz- und Personalteams, die Microsoft 365 oder Google Workspace nutzen. Technische Vorkenntnisse sind nicht erforderlich.
Moderne Phishing-Angriffe können eine echte Microsoft-Anmeldeseite, eine echte Google-Freigabebenachrichtigung, eine vertraute Stimme oder einen kompromittierten Austausch mit einem Lieferanten nutzen. Bearbeiten Sie fiktive Fälle aus dem Arbeitsalltag bei Northstar. Lernen Sie dabei, die verlangte Handlung zu prüfen, Angaben unabhängig zu verifizieren und Unternehmensinformationen zu schützen.
Die Beispiele behandeln Microsoft Entra und Microsoft 365, Google Workspace, die Autorisierung per Gerätecode, OAuth-Zustimmungen, Sitzungsdiebstahl, QR-Codes, Nachrichten in Kollaborationsdiensten, KI-gestützten Betrug und gefälschte Verifizierungsaufforderungen. Der Kurs vermittelt praxisnahe Entscheidungen, ohne dass Lernende Angriffsseiten besuchen oder mit Schadsoftware umgehen müssen.
Hinschauen. Entscheiden. Erklären.
Prüfen Sie den Bildschirm, bevor Sie eine Entscheidung treffen.
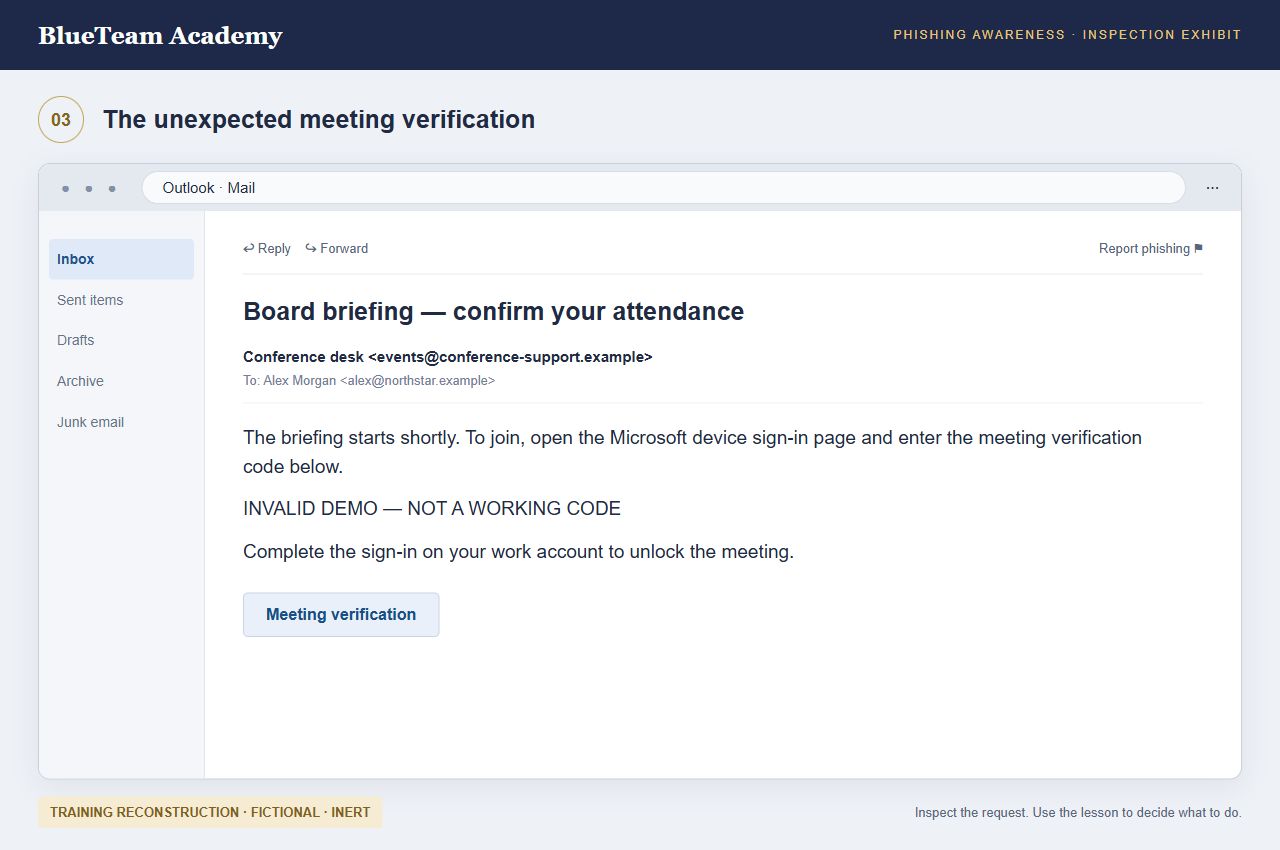
Entscheidungen üben und ihre Folgen verstehen
Jedes Modul enthält eine Fallbeschreibung, drei Lernschritte, eine angeleitete Entscheidungsaufgabe und eine schriftliche Praxisübung. Öffnen Sie Screenshots in voller Größe, sehen Sie sich die Erläuterungen an und überdenken Sie Ihre Wahl anhand der Folgen. Jede Folie wird in der von Ihnen gewählten Kurssprache vertont.
VirusTotal nutzen, ohne ein Datenleck zu verursachen
Entscheiden Sie, welche Indikatoren extern abgefragt werden dürfen. Nutzen Sie freigegebene Suchen nach Datei-Hashes und beurteilen Sie das Alter der Berichte sowie die gemeldeten Funde. Erkennen Sie auch, wann Sie abbrechen sollten. Vertrauliche Anhänge sowie private Freigabe- oder Passwort-Zurücksetzungslinks gehören in freigegebene interne Untersuchungsverfahren. Ein öffentlicher Scan kann genau die Informationen offenlegen, die Sie schützen wollen.
Kurstext, Screenshots, Praxisleitfaden und Prüfungen werden in der von Ihnen gewählten Sprache angezeigt. Für jede Folie gibt es eine Vertonung in allen neun Kurssprachen. Sie können das Transkript auch ohne Audio lesen. Die Screenshots sind fiktive Rekonstruktionen für Lehrzwecke und keine Nachweise realer Vorfälle; die Oberflächen sind vereinfacht und können von der Konfiguration Ihrer Organisation abweichen. Es sind keine funktionsfähigen Angriffslinks, nutzbaren Gerätecodes oder ausführbaren Befehle enthalten. Bearbeiten Sie alle Modulaufgaben, speichern Sie Ihre berufliche Rolle und bestehen Sie die Abschlussprüfung, um ein Abschlusszertifikat auf Ihren Namen zu erhalten. Schriftliche Arbeiten werden zur Überprüfung aufbewahrt, aber nicht unabhängig bewertet. Der Abschluss garantiert nicht, dass Sie Bedrohungen erkennen.
Referenzmaterial aus Primärquellen
- Microsoft: dokumentiertes Gerätecode-Phishing
- Microsoft: Adversary-in-the-Middle-Phishing und gestohlene Sitzungen
- Microsoft: Social Engineering mit ClickFix
- Google: Zugriff durch Drittanbieter prüfen und entziehen
- Google: Phishing vermeiden und melden
- Google: reguläre Autorisierung von Geräten mit eingeschränkten Eingabemöglichkeiten
- FBI: Stimmimitation durch KI
- VirusTotal: So funktionieren Einsendungen und die Weitergabe von Daten
- VirusTotal: Suchfunktionen und vertrauliche Indikatoren
- VirusTotal: Analyseberichte richtig lesen
- VirusTotal: Private Scanning ist ein separater Dienst
KI
Praktischer KI-Einsatz mit menschlichem Urteilsvermögen.
Der Kurs zeigt, wie freigegebene KI Sie bei Ihren Aufgaben unterstützen kann, welche Bedrohungen und Fehler dabei auftreten und wie Sie Nachweise, Datenverarbeitung und menschliche Freigaben prüfen. Die freiwilligen Prompt-Übungen nutzen fiktive Informationen. Ein KI-Konto ist nicht erforderlich.
KI-Beispiele sind praktische Lernübungen. Sie schaffen keine zusätzlichen gesetzlichen Schulungsanforderungen und ersetzen weder die Richtlinien Ihrer Organisation noch qualifizierte Beratung oder verantwortete Entscheidungen.