
Gouvernance02
Un guide pratique pour piloter les risques liés aux TIC : ce qu’il faut approuver, les points à examiner d’un œil critique et la manière de suivre les décisions jusqu’à leur mise en œuvre complète.

Risques liés aux prestataires03
Le registre des prestataires est un point de départ. Une supervision efficace met en relation le contrat, le service métier concerné, les éléments qui étayent sa reprise et la décision à prendre par le conseil.

Pilotage en cas d’incident04
Une perturbation fictive, trois phases de décision et des éléments de preuve utilisables pour améliorer la prochaine réponse. Conçu pour les administrateurs et les cadres dirigeants d’entités financières.
Rapports au conseil d’administration05
Un guide pratique pour transformer les données de résilience opérationnelle en décisions que les administrateurs peuvent comprendre, remettre en question et suivre jusqu’à leur mise en œuvre.
Formation du conseil d’administration06
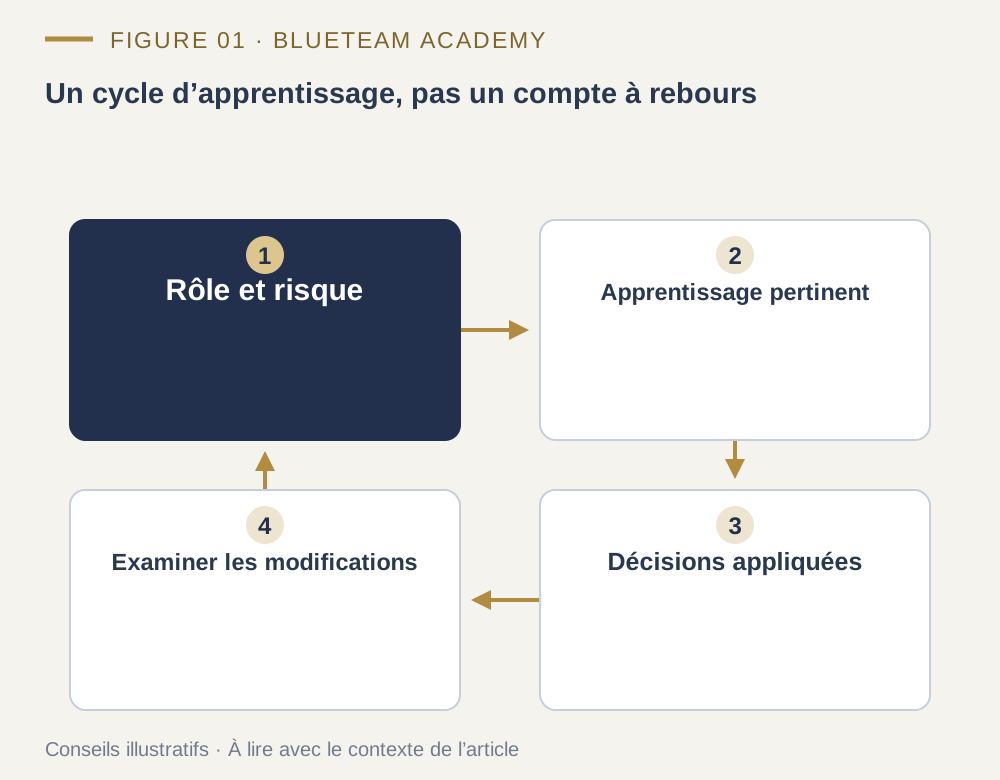
Construisez un cycle de formation régulier qui tient compte des risques, des rôles et des changements. Un cours annuel peut être un point de départ ; il ne suffit pas à lui seul à définir ce cycle.
Formation du conseil d’administration07
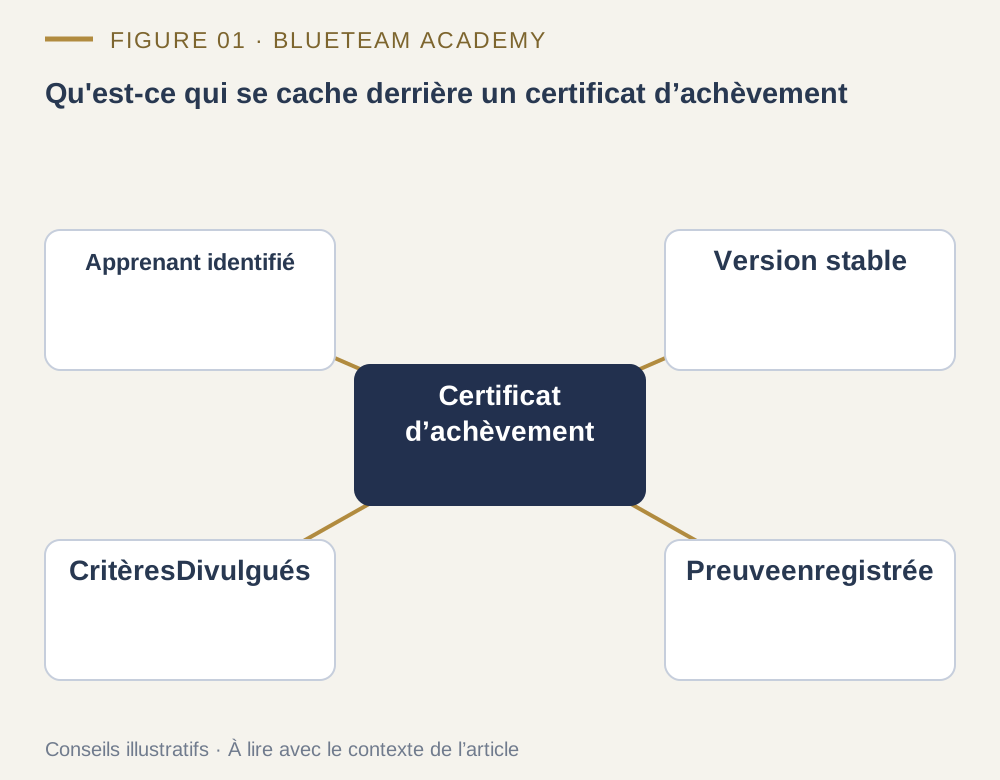
Une attestation utile précise la formation suivie. Un dossier solide présente aussi les critères de réussite, la version du cours, les décisions du participant et les lacunes qui restent à combler.
Développement des compétences en cyberdéfense08
Choisissez des qualifications utiles au travail réel de vos défenseurs. Associez certification, pratique et preuves claires des formations suivies.

Développement des compétences en cyberdéfense09
Pour les responsables SOC, les équipes de réponse et les responsables informatiques : choisissez une formation qui transforme les alertes en décisions étayées, puis vérifiez les acquis.

Réponse aux incidents avec l’IA10
Du premier événement suspect à une décision de rétablissement justifiée : orienter un assistant, vérifier ses conclusions et garder la maîtrise de l’incident.

 Formation du conseil d’administration