La réponse courte
Une formation efficace des équipes de cyberdéfense associe bases techniques, investigation fondée sur les preuves, usage encadré de l’IA, exercices de réponse et travaux relus. Partez des incidents que votre organisation doit traiter, évaluez le niveau initial et observez le travail sur des données inconnues. L’achèvement d’un cours est un indicateur administratif ; des décisions fiables et un rétablissement vérifié sont les résultats opérationnels.
1. Que doit apporter la formation d’une équipe de cyberdéfense ?
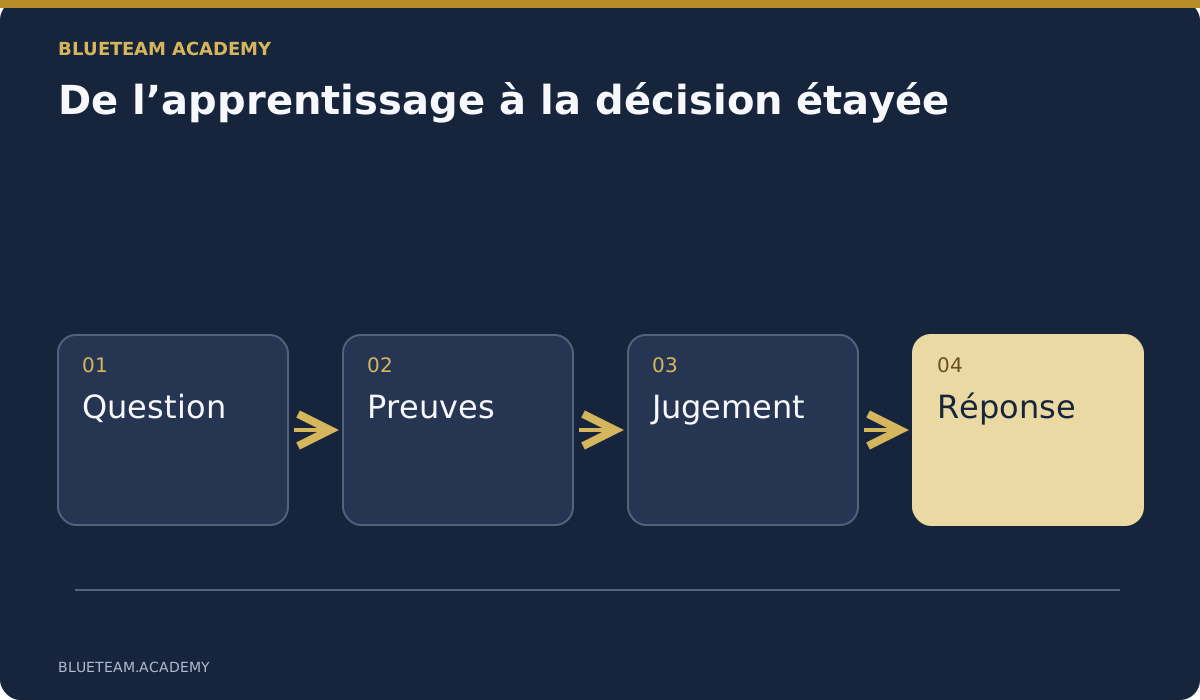
La formation doit changer la façon dont votre équipe traite un signal suspect. L’analyste doit savoir définir la question, examiner les éléments disponibles, préciser ce qui reste inconnu et recommander une action proportionnée. Le spécialiste de la réponse doit conduire cette décision jusqu’au confinement et au rétablissement, avec les autorisations et les vérifications nécessaires. Le responsable doit distinguer une formation terminée d’une amélioration démontrée de ces capacités.
Pour un parcours structuré, consultez AI-Assisted Incident Response & Investigation. Comparez son programme aux responsabilités, aux prérequis et aux lacunes de votre équipe. L’objectif est une pratique utile au quotidien, plutôt qu’une nouvelle collection de vidéos sans application concrète.
Définissez un résultat observable. « Améliorer la sensibilisation » est trop vague pour un plan de développement SOC. « Évaluer une session suspecte, préserver les enregistrements utiles, identifier les ressources concernées et proposer un confinement justifié » permet une évaluation. Cela révèle aussi les dépendances : accès aux journaux pour l’analyste, procédure d’action approuvée pour l’intervenant et validation du rétablissement par le responsable du service.
Écrivez trois à cinq résultats avant de comparer les cours. Demandez à un collègue expérimenté les livrables qu’il accepterait : chronologie reproductible, note de décision, modification de détection testée ou compte rendu de rétablissement. Utilisez ces critères pour évaluer les prestataires, les exercices et le travail final. Le certificat constate l’achèvement ; les livrables montrent ce que cet achèvement représente.
2. Une base commune, puis des parcours adaptés aux responsabilités
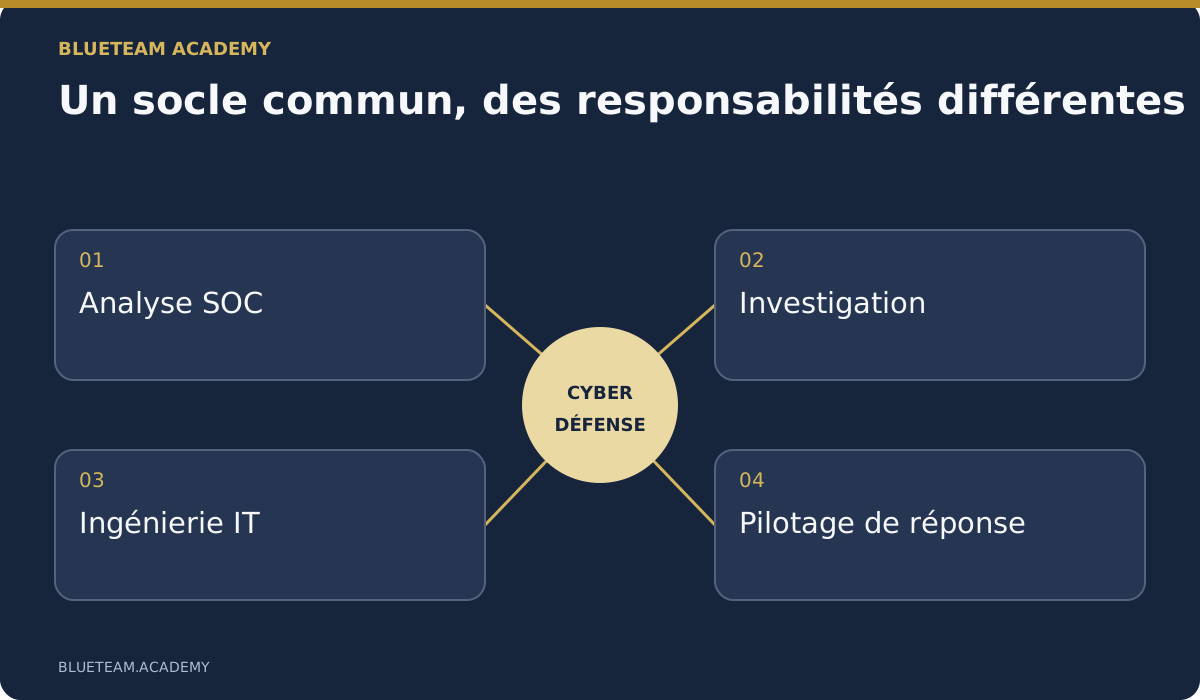
Au sein d’une équipe de cyberdéfense, les responsabilités sont variées. Un analyste junior, un administrateur Windows, un responsable de crise et un ingénieur en sécurité applicative peuvent traiter le même événement depuis des positions différentes. Un programme identique risque de faire perdre du temps aux plus expérimentés sans donner les bases nécessaires aux débutants. Séparez le langage commun des compétences spécialisées.
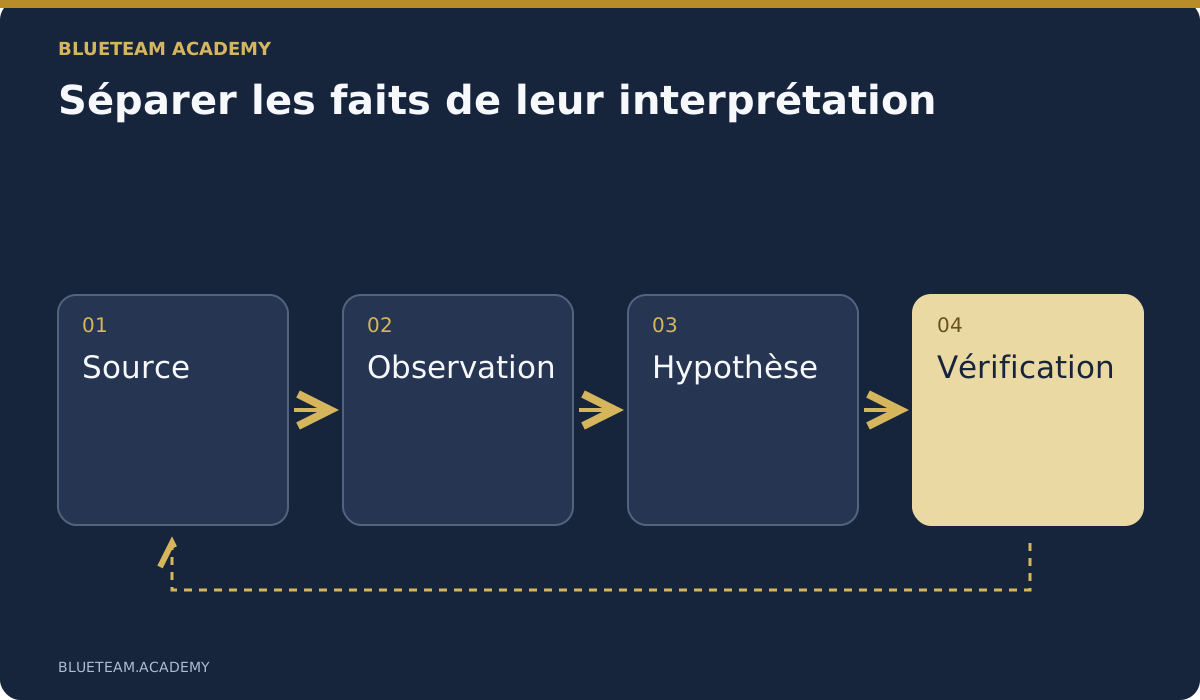
Le socle doit couvrir les identités, les postes, les connexions réseau, le comportement applicatif, les horodatages et la distinction entre observation et interprétation. Une connexion réussie ne prouve pas qu’elle a été initiée par le titulaire légitime du compte. Un scan sans détection ne prouve pas l’absence de compromission. Il faut également savoir quand remplacer les suppositions par une autre source ou l’aide d’un spécialiste.
Précisez ensuite les acquis par rôle. Les analystes SOC ont besoin de triage, de corrélation et d’escalades claires. Les équipes informatiques doivent reconnaître les configurations dangereuses, préserver les traces et appliquer des corrections autorisées sans détruire les preuves. Les enquêteurs travaillent sur les hypothèses, les priorités de collecte et les notes de dossier. Les responsables de réponse coordonnent décisions, communication, dépendances et critères de rétablissement. Les ingénieurs détection testent les changements de règles sur des données représentatives.
Le cadre NICE du NIST décrit le travail à travers tâches, connaissances et compétences. Cette distinction suffit à améliorer un brief sans construire une cartographie interminable. Pour chaque personne, notez sa responsabilité, une tâche importante difficile et la preuve attendue d’un progrès. Examinez aussi les relais : même une excellente analyse technique crée du travail supplémentaire si l’équipe suivante ne peut pas reprendre le dossier.
3. Enseigner une démarche qui résiste aux changements d’outils
Savoir où cliquer dans une console est utile, mais la console ne choisit pas la bonne question. Délimitez le problème : que s’est-il passé, pour quelle identité ou quel système, sur quelle période et avec quelles conséquences possibles ? « Cette session était-elle autorisée ? » est un meilleur début que « Trouvez tout ce qui est malveillant dans le tenant ».
Dans un scénario fictif, une salariée de la finance signale une règle de messagerie inconnue. Commencez par son signalement, la configuration réelle de la règle et l’enregistrement d’audit disponible. Qui ou quoi l’a créée, quand est-elle devenue active et quels messages pouvait-elle affecter ? Comparez avec les connexions pertinentes et le récit de la salariée. Gardez plusieurs explications ouvertes : procédure autorisée, changement administratif, session compromise ou accès d’une application. Elles exigent des preuves et des réponses différentes.
Dans la chronologie, distinguez heure de l’événement et heure de collecte. Indiquez source, fuseau horaire et requête ou méthode d’export. Précisez le degré de confiance des conclusions importantes. « La règle transfère les messages vers cette adresse » ne signifie pas « l’attaquant a lu tous les anciens messages ». Cette seconde affirmation nécessite d’autres éléments. Les participants doivent savoir décrire précisément une question non résolue.
Ajoutez un élément en cours d’exercice : un événement après la désactivation du compte ou une trace désignant une application plutôt que l’utilisateur. Demandez de réviser l’explication et le plan de collecte. Valorisez les révisions justifiées. Récompenser uniquement la découverte d’un scénario caché apprend à défendre sa première réponse. Une vraie compétence d’investigation comprend la capacité à abandonner une explication séduisante qui ne correspond plus aux faits.
4. Relier journaux, fichiers et réseau dans un même dossier
La pratique nécessite des éléments vérifiables indépendamment : événements d’identité exportés, traces de postes, journaux applicatifs, petite capture réseau ou chronologie de fichiers. Le volume importe moins que la question, le contexte et le chemin démontrable vers une conclusion. Cent enregistrements pertinents peuvent être plus formateurs qu’un téléchargement de plusieurs gigaoctets sans explication.
Séparez originaux, copies de travail et tableaux dérivés. Conservez des empreintes lorsque cela aide, tout en expliquant leur limite : une correspondance confirme les octets par rapport à la valeur enregistrée, pas l’authenticité de l’événement ni l’exhaustivité de la collecte. Documentez méthode, filtres, lacunes de conservation et limites connues. Avant de se rassurer d’une absence, il faut comprendre ce que le jeu de données exclut.
Une capture peut établir que deux systèmes ont communiqué sans révéler le contenu chiffré. Un horodatage de fichier peut nécessiter le contexte du système de fichiers, de l’horloge et de l’acquisition. Une alerte désigne un événement sans prouver indépendamment l’interprétation de l’éditeur. Faites travailler ces distinctions avec des questions et des contre-exemples.
Utilisez un registre simple : identifiant, source, date de collecte, période pertinente, emplacement et limitation. Demandez un constat qu’un collègue peut reproduire à partir de ce registre. Retirez ensuite une source ou révélez un décalage d’horloge. La réponse révisée doit exprimer l’incertitude plus précisément. La gestion des preuves devient ainsi partie intégrante de l’analyse, et pas seulement une règle de nommage des fichiers.
5. Accélérer l’analyse avec l’IA sans lui déléguer le jugement
La formation moderne doit proposer un usage discipliné de l’IA. OpenAI, Claude et les modèles locaux approuvés peuvent organiser les éléments, préparer des requêtes, proposer des explications concurrentes et rédiger un rapport. L’objectif n’est pas de mémoriser le prompt parfait, mais d’obtenir un processus reproductible dont les résultats se vérifient et dont les actions restent maîtrisées.
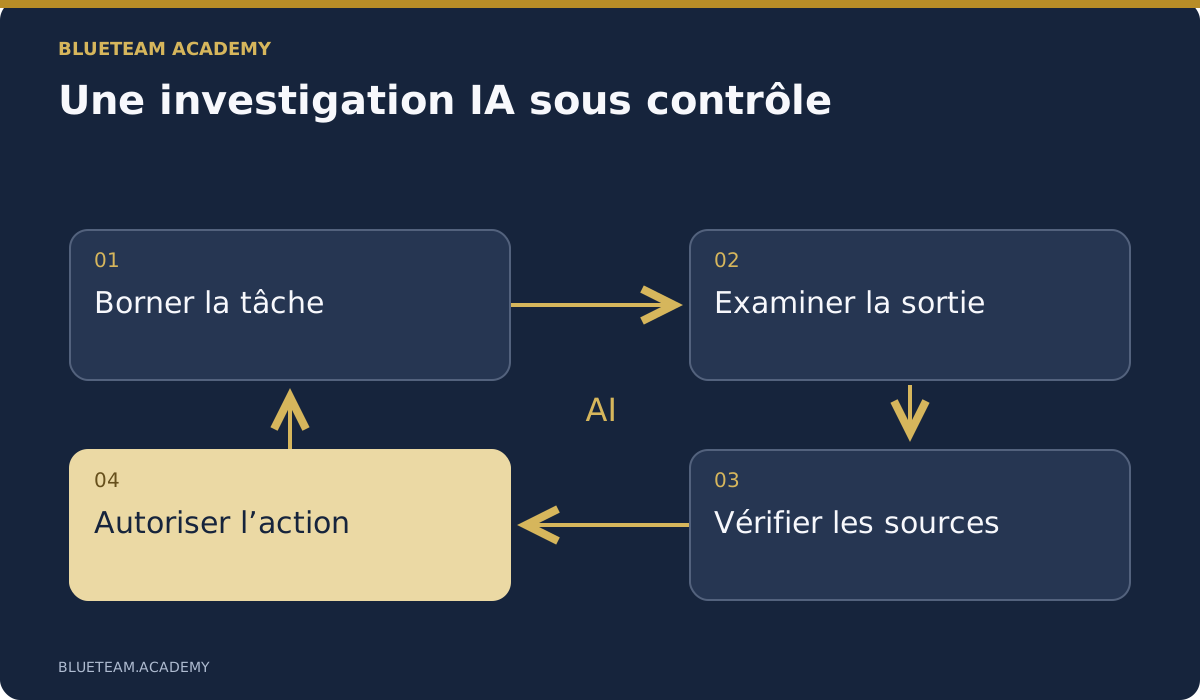
Partez d’un jeu de données approuvé et borné. Décrivez son contenu, sa période, la question et les hypothèses interdites. Demandez un tableau d’observations avec identifiants des sources, puis des hypothèses et les éléments manquants. Séparez contenu littéral et interprétation. Examinez la logique d’une requête ou d’un script proposé, exécutez-le sur la copie d’entraînement et contrôlez manuellement un petit échantillon avant d’élargir.
Contestez la première réponse : quelle conclusion est la moins étayée, quelle autre explication correspond aux faits et quelle collecte changerait le plus la décision ? Un bon exercice contient une affirmation plausible mais sans preuve. L’apprenant doit la repérer, vérifier les originaux et corriger le rapport. Un second modèle peut proposer un autre regard ; l’accord de deux modèles ne constitue pas une preuve indépendante.
Les instructions présentes dans les courriels, documents et journaux sont des objets d’analyse, pas des ordres pour l’assistant. Un texte malveillant ne doit pas élargir les permissions ni provoquer un export. Limitez les outils, commencez par la lecture seule et exigez un contrôle avant les changements importants. Le projet OWASP GenAI Security traite les risques liés aux applications LLM et aux agents. Appliquez les principes pertinents à leur accès aux outils.
Utilisez uniquement des services et comptes approuvés pour la sensibilité des preuves. La capacité à joindre un gros fichier n’autorise pas l’envoi de journaux confidentiels. L’hébergement local nécessite aussi contrôle d’accès, règles de conservation, protection des identifiants et responsable d’exploitation. Le niveau d’exigence concernant les preuves reste identique, quel que soit le modèle, son prix ou son emplacement.
6. Pratiquer le confinement, le rétablissement et leurs conséquences
L’exercice ne doit pas se terminer à l’identification du compte suspect. Il faut décider de l’action, de son approbation et du moyen de vérifier son effet. C’est précisément là que les décisions techniques touchent clients, salariés et services. S’arrêter aux indicateurs laisse une lacune essentielle.
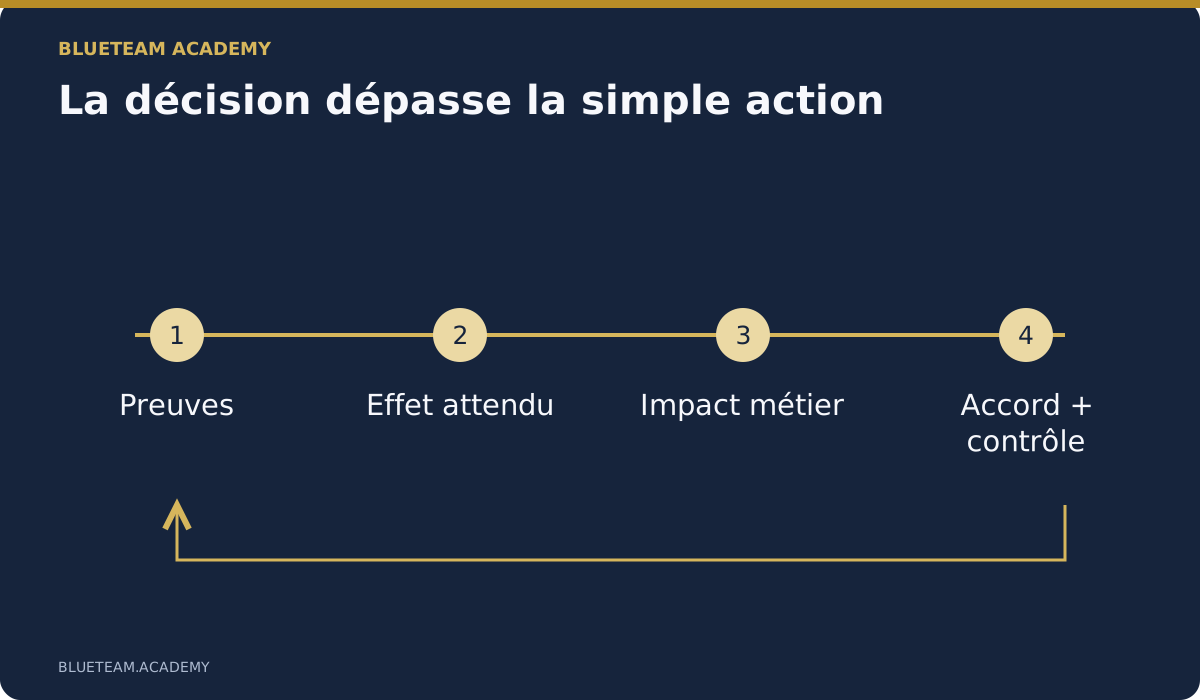
Une note de décision comprend six champs : preuves actuelles, action proposée, bénéfice attendu, perturbation possible, approbation et vérification. Dans le cas de la messagerie, distinguez désactivation d’identité, révocation des sessions prise en charge, suppression de règle et examen des permissions applicatives. Ces actions traitent des mécanismes différents. Un changement de mot de passe n’est pas un remède universel aux jetons, applications et persistances. L’apprenant doit expliquer l’effet exact de son choix.
Introduisez une contrainte métier : le compte sert à un paiement urgent, ou le serveur soutient plusieurs départements. Cela ne justifie pas automatiquement de laisser l’attaquant agir. Il faut comparer les options possibles, expliquer l’exposition et obtenir l’autorisation appropriée. Entraînez les changements dans un simulateur ou un environnement jetable approuvé, pas par des consignes désinvoltes de désactivation en production.
Le rétablissement exige des preuves propres : les utilisateurs légitimes peuvent-ils travailler, le chemin d’accès est-il contrôlé, la surveillance fonctionne-t-elle et la faiblesse initiale a-t-elle été évitée ? Notez l’acceptation du service et ce qui reste surveillé. NIST SP 800-61 révision 3 relie la réponse aux incidents à la gestion globale du risque cyber. Réinjectez donc les enseignements dans la préparation, les responsabilités et les contrôles.
7. Couvrir les identités cloud, les applications et votre environnement
Le plan doit correspondre au système d’information réel. Une équipe Microsoft 365 doit comprendre identités, accès applicatifs et traces disponibles. Une équipe SaaS exposée sur Internet doit aussi maîtriser autorisations API, événements d’audit applicatif et configuration de déploiement. Un programme limité aux postes ne remplace pas ces responsabilités.
Microsoft distingue journaux de connexion et d’audit dans sa documentation Entra. Faites relier l’authentification au changement ou à l’activité sur la ressource. Une indication géographique ne suffit pas à expliquer l’auteur et l’intention. Demandez quelles ressources étaient accessibles, si les permissions applicatives jouent un rôle et quels éléments prouvent une utilisation réelle.
Pour les développeurs, construisez un cas d’accès API non autorisé entre entreprises. Ils doivent reproduire l’erreur, corriger la décision côté serveur et ajouter un test de non-régression. L’équipe de réponse doit distinguer tentatives et opérations réussies à partir d’audits utiles. Un journal « une erreur est survenue » ou une copie intégrale de requête contenant des secrets ne répond pas à ce besoin.
Reliez les rôles : le SOC détecte la séquence, le responsable applicatif explique le comportement attendu, l’ingénieur teste la frontière d’accès et le responsable de réponse coordonne confinement et contrôle. Microsoft 365 & Entra ID Incident Investigation et Secure Software Development with LLMs couvrent des besoins différents. Choisissez selon les responsabilités plutôt que d’exiger une spécialisation universelle.
8. Choisir des exercices exécutables et un retour utile
Un exercice exécutable précise prérequis, fichiers, environnement autorisé, étapes et critères de réussite. Une histoire intéressante et un bouton de téléchargement ne suffisent pas. Le participant doit savoir s’il analyse des preuves fixes, utilise un simulateur ou teste un système actif. Ces expériences peuvent toutes être pertinentes, mais ne démontrent pas la même chose.
Demandez un exemple avant un déploiement à grande échelle. Les instructions permettent-elles une installation autonome ? Les commandes correspondent-elles à l’environnement ? Le code volontairement défectueux échoue-t-il pour la bonne raison ? Peut-on le réparer sans supprimer les assertions ? Les tests couvrent-ils les opérations autorisées et refusées ? Ces questions révèlent les laboratoires séduisants en démonstration mais inutilisables seuls.
Le retour doit expliquer le raisonnement : preuve oubliée, hypothèse infondée ou contrôle défaillant. Autorisez une révision, puis testez le transfert avec une autre identité, un chemin de permission différent, des traces absentes ou un résumé IA trompeusement rassurant. Répéter une réponse n’est pas appliquer un principe.
Utilisez MITRE ATT&CK comme vocabulaire des comportements adverses, pas comme tableau de cases colorées. Reliez un comportement aux données collectées et à une décision possible. Une étiquette sans source testée ni réponse exploitable rassure peu. Terminez par ce qui a été démontré, ce qui reste non testé et ce qui changerait sur un système réel.
9. Construire un plan réaliste sur 90 jours
Un plan de 90 jours est un exemple d’organisation, pas une promesse d’expertise en trois mois. Ajustez-le au niveau initial, aux rotations et au temps disponible. Réservez des créneaux dans le planning. Une échéance impossible produit travail bâclé, évitement ou apprentissage hors temps payé. Le responsable doit lever les obstacles, pas seulement multiplier les rappels.
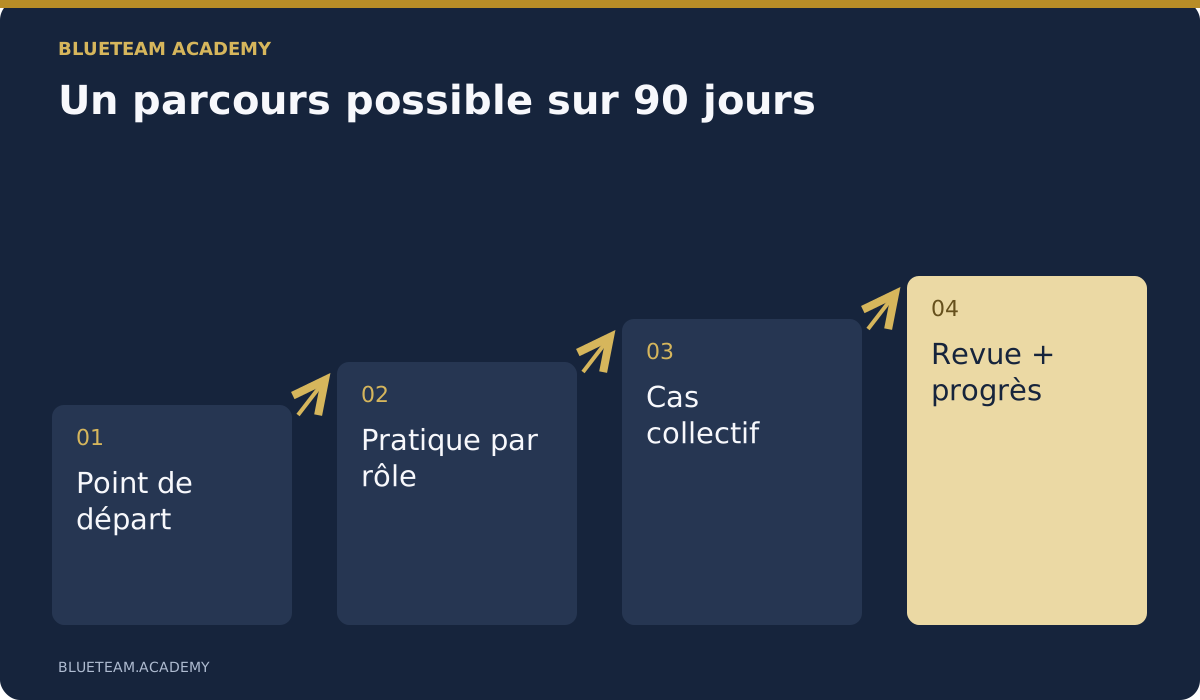
Le premier mois, établissez un niveau de départ et une méthode commune. Donnez un cas court et inconnu, demandez un constat et une action, puis relisez le résultat. Sélectionnez les bases selon les lacunes observées. Introduisez registre des preuves, chronologie et note de décision. Désignez les relecteurs et le chemin pour obtenir l’aide d’un collègue expérimenté.
Le deuxième mois, approfondissez les tâches par rôle : corrélation et escalade au SOC, explications concurrentes pour les enquêteurs, corrections de journalisation ou d’accès pour les ingénieurs, approbation et rétablissement pour les responsables. Ajoutez une variante assistée par IA et comparez au point de départ. Évaluez la qualité et l’efficacité de la vérification, pas simplement la vitesse de rédaction.
Le troisième mois, organisez un cas commun avec transfert et changement de situation. Exigez un point de situation concis, un plan approuvé et des preuves de rétablissement dans l’environnement d’exercice. Identifiez ensuite une amélioration de processus, une lacune de télémétrie et une priorité d’apprentissage, chacune avec responsable et date de revue. Poursuivez avec de petits exercices réguliers : les capacités inutilisées se maintiennent difficilement.
10. Mesurer les capacités plutôt que la présence ou la vitesse
Les données d’achèvement montrent démarrage, retard et besoin possible d’accompagnement. Elles ne prouvent pas une autonomie face à un incident inconnu. Combinez progression administrative, travaux relus et exercices d’équipe observés. Adaptez l’évaluation au rôle : un analyste de première ligne et un responsable de réponse ne prennent pas les mêmes décisions.
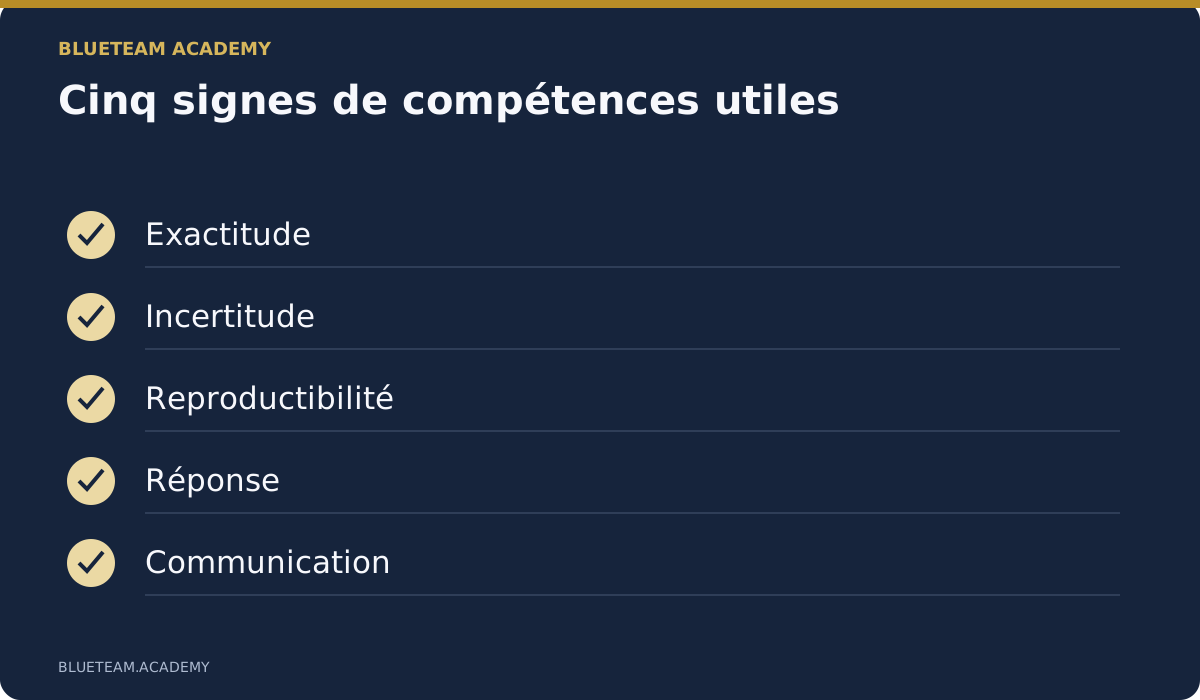
Une grille utile évalue exactitude des preuves, gestion de l’incertitude, reproductibilité, qualité de la réponse et communication. Définissez des comportements observables. Les affirmations doivent correspondre aux sources ; un collègue doit pouvoir reproduire collecte ou requête. Une réponse doit préciser effet, autorité, perturbation prévisible et vérification. Le destinataire doit comprendre la situation et la décision demandée.
Soyez prudent avec la vitesse. Une clôture rapide peut traduire un progrès ou des vérifications omises. Comparez des cas similaires et examinez les livrables. Si un rapport IA rédigé en cinq minutes nécessite une heure de correction, le coût a été déplacé. Valorisez concision exacte et escalade rapide des incertitudes importantes.
Servez-vous des résultats pour améliorer formation et conditions de travail. Des erreurs répétées peuvent signaler un accès absent, une responsabilité floue ou une procédure inutilisable. Vérifiez si la lacune persiste après accompagnement. Relisez une production avec l’apprenant et convenez du prochain exercice : c’est plus utile qu’un classement des clics les plus rapides.
11. Les questions à poser avant l’achat
Comparez le programme aux résultats souhaités. Demandez contenu à jour, prérequis, exemple de leçon et d’évaluation. Précisez les exercices inclus, les comptes externes nécessaires et les coûts supplémentaires. Une analyse locale et un laboratoire cloud payant n’ont pas les mêmes exigences d’exploitation.
Examinez l’expérience : navigation claire, reprise du travail, transcriptions et fichiers faciles à trouver. Les administrateurs d’entreprise doivent pouvoir attribuer les cours pertinents et suivre les échéances. Vérifiez l’accessibilité et la langue de l’édition réellement achetée. Une page commerciale traduite ne garantit pas la traduction de toutes les leçons techniques et de leur audio.
Demandez comment évolue le contenu. Qu’advient-il de la progression quand une leçon ou une évaluation change ? Comment évite-t-on instructions périmées et audio décalé ? L’examen exige-t-il un raisonnement ou la reconnaissance d’une phrase ? Distinguez certificat de fin de cours et certification professionnelle régie indépendamment. Si les titres comptent, examinez le dispositif précis derrière le mot « certifié ».
Pilotez avec un petit groupe représentatif. Incluez une personne expérimentée capable de contester le contenu et une personne proche du niveau d’entrée qui testera les consignes. Examinez leurs productions et le temps nécessaire avant d’étendre. Le programme le plus long ou la bibliothèque d’images la plus vaste compte moins qu’une amélioration crédible du travail attendu.
12. Choisir le prochain cours à partir du problème à résoudre
Commencez par la lacune qui ralentit ou affaiblit le plus souvent votre réponse. Pour relier des preuves et justifier les conclusions au-delà de la maîtrise des outils, consultez Incident Response and Investigation. Pour encadrer l’investigation et la réponse avec l’IA, consultez AI-Assisted Incident Response & Investigation. Les besoins se recoupent, mais les priorités pédagogiques diffèrent.
Pour les administrateurs, Cybersecurity for IT Experts renforce les bases défensives. Les incidents d’identité relèvent du parcours Microsoft 365 et Entra ID ; les produits SaaS sûrs et exploitables, du développement sécurisé. La sensibilisation au phishing améliore signalement et vérification, mais complète l’investigation spécialisée sans la remplacer.
Avant l’inscription, écrivez un brief : responsabilités, prérequis, temps, environnement, production attendue et relecteur. Expliquez l’utilité du travail. Après le premier exercice, demandez quelle tâche réelle paraît plus claire et quel obstacle subsiste. Utilisez ces réponses pour la prochaine affectation.
Explorez le catalogue technique, choisissez un résultat pratique, attribuez le cours adapté et relisez ensuite un travail concret. La valeur apparaît dans de meilleures questions d’investigation, des pouvoirs de réaction plus clairs et des preuves que le service rétabli peut être utilisé en sécurité.
Questions fréquentes
À qui s’adresse la formation des équipes de cyberdéfense ?
Aux analystes SOC, intervenants, enquêteurs et ingénieurs informatiques, avec des parcours distincts. Une base commune sur les preuves et l’investigation précède une pratique adaptée aux responsabilités et à l’expérience.
Les débutants doivent-ils commencer par les outils ou la théorie ?
Associez bases techniques et petits exercices. Il faut comprendre le sens d’un enregistrement et la question traitée par l’outil. Les enquêtes avancées nécessitent des connaissances sur identités, systèmes et réseaux.
Peut-on utiliser ses propres abonnements IA ?
Lorsque le cours le permet, utilisez un service approuvé avec les preuves pédagogiques. Vérifiez les consignes et les règles internes. Ne transférez pas de données confidentielles vers un compte non approuvé.
Combien de temps prévoir ?
Selon prérequis, responsabilités et temps de pratique. Les 90 jours sont un exemple, pas une garantie d’expertise. L’audio ne comprend pas tout le travail d’enquête, de réparation et de relecture.
Le certificat prouve-t-il la compétence opérationnelle ?
Il constate l’achèvement selon les exigences du cours. Évaluez les compétences par des preuves relues, des cas inconnus, des décisions et des exercices collectifs. Une certification professionnelle relève d’un dispositif distinct.
Sources et approfondissements
Références primaires pour les cadres et concepts cités. Les scénarios, le plan de formation et les critères de sélection sont des propositions pratiques originales.
- NIST — Incident Response Recommendations and Considerations, SP 800-61 Rev. 3
- NIST — NICE Framework
- MITRE ATT&CK
- Microsoft Learn — Sign-in logs in Microsoft Entra ID
- OWASP — GenAI Security Project
Guide pédagogique. Utilisez des environnements et des données approuvés. Un cours terminé ne prouve pas, à lui seul, la compétence opérationnelle.