Het korte antwoord
Effectieve training voor cyberverdedigingsteams combineert technische basiskennis, onderzoek op basis van bewijs, gecontroleerd AI-gebruik en responsoefeningen. Begin bij de incidenten die uw organisatie moet afhandelen, bepaal het startniveau en beoordeel werk met onbekende gegevens. Cursussen afronden helpt de administratie; betrouwbare besluiten en aantoonbaar herstel zijn de operationele resultaten.
1. Wat moet training voor cyberverdedigingsteams opleveren?
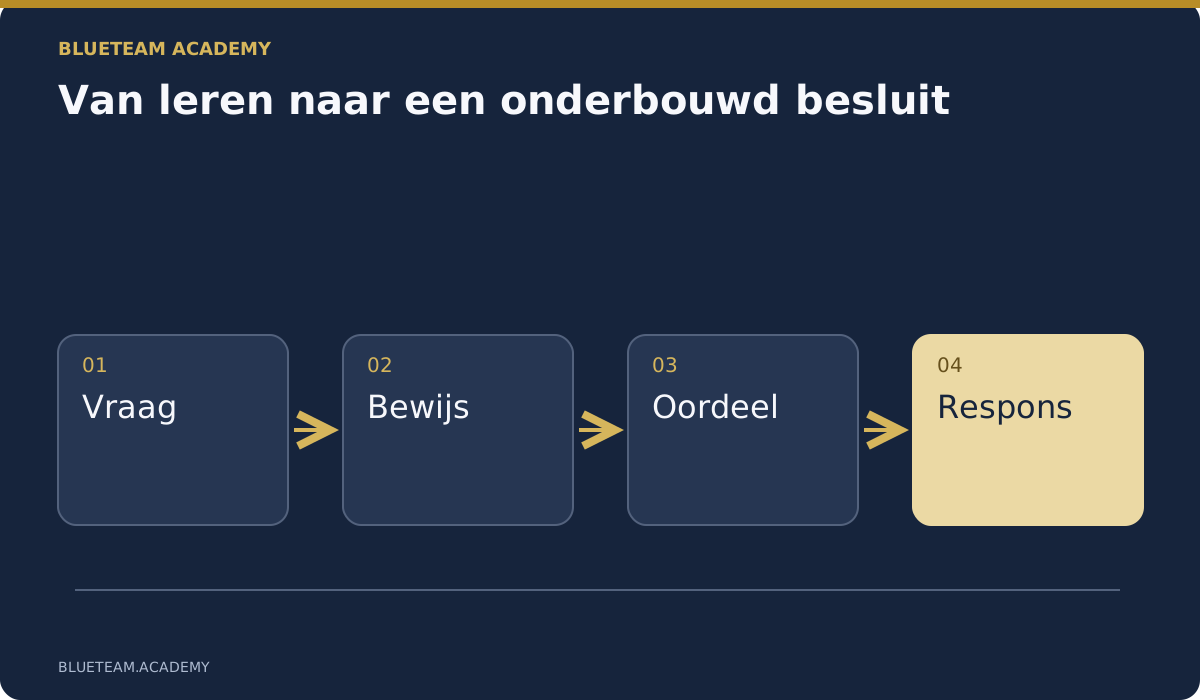
Training voor cyberverdedigingsteams moet veranderen wat er gebeurt zodra uw team verdachte activiteit ziet. Een analist moet de vraag afbakenen, het bewijs onderzoeken, onzekerheden uitleggen en een passende vervolgstap voorstellen. Een responder moet dat besluit uitvoeren tot en met beheersing en herstel, met de juiste bevoegdheid en controle. Een manager moet onderscheid kunnen maken tussen een afgeronde cursus en aantoonbaar betere vaardigheden.
Zoekt u een gestructureerde route, bekijk dan AI-Assisted Incident Response & Investigation. Vergelijk het programma met de verantwoordelijkheden, voorkennis en hiaten van uw team. Kies oefeningen die aansluiten op de werkdag, in plaats van nog een verzameling video's zonder praktische verbinding.
Begin met een concreet resultaat. ‘Bewustzijn verbeteren’ is te breed voor een SOC-ontwikkelplan. ‘Een verdachte sessie beoordelen, relevante registraties bewaren, betrokken middelen identificeren en een ingreep onderbouwen’ is toetsbaar. Het maakt ook afhankelijkheden zichtbaar: toegang tot logs, een goedgekeurde handelwijze en een service-eigenaar die het bedrijfsherstel bevestigt.
Schrijf drie tot vijf resultaten op voordat u cursussen vergelijkt. Vraag een ervaren collega welk werk elk resultaat aantoont: een reproduceerbare tijdlijn, een beslisnotitie, een geteste detectieregel of een herstelverslag. Dat wordt de maatstaf voor aanbieder, oefeningen en eindwerk. Het certificaat registreert afronding; het werk laat zien wat die afronding betekent.
2. Een gezamenlijke basis, daarna oefenen per rol
Binnen een cyberverdedigingsteam hebben mensen verschillende verantwoordelijkheden. Een junior analist, Windows-beheerder, incidentcoördinator en applicatiebeveiliger kunnen hetzelfde incident vanuit verschillende posities onderzoeken. Iedereen hetzelfde materiaal geven kan ervaren mensen tijd kosten en beginners zonder basis laten zitten. Scheid een gemeenschappelijke werkwijze van specialistische vaardigheden.
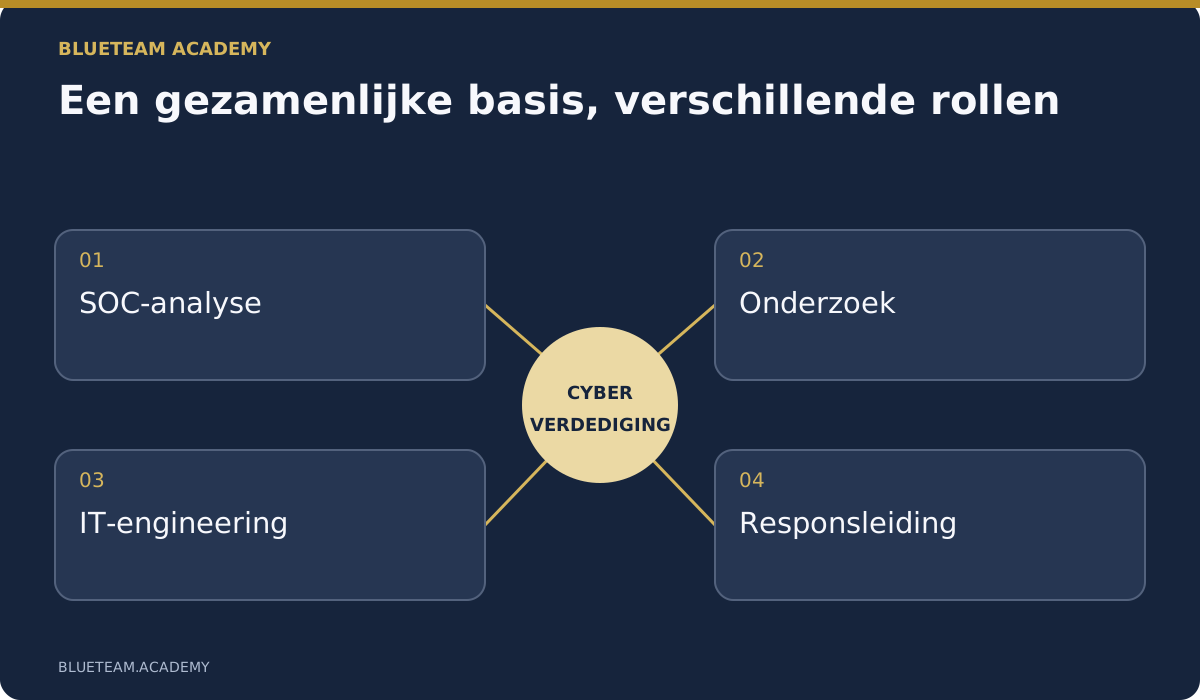
De basis omvat identiteiten, endpoints, verbindingen, applicatiegedrag, tijdstempels en het verschil tussen waarneming en interpretatie. Een geslaagde aanmelding bewijst niet dat de rechtmatige medewerker die uitvoerde. Een scan zonder bevindingen bewijst niet dat er geen compromittering is. Mensen moeten ook herkennen wanneer een andere bron of collega nodig is.
SOC-analisten hebben triage, correlatie en duidelijke escalatie nodig. IT-engineers moeten onveilige configuraties herkennen, registraties behouden en goedgekeurde reparaties uitvoeren zonder bewijs te vernietigen. Onderzoekers werken met hypothesen, verzamelprioriteiten en betrouwbare dossiernotities. Responsleiders beheren besluiten, communicatie, afhankelijkheden en herstelcriteria. Detection engineers hebben representatieve gegevens en tests voor hun regels nodig.
Het NIST NICE Framework beschrijft werk via taken, kennis en vaardigheden. Gebruik dat onderscheid om uw plan concreter te maken, zonder een omvangrijke administratie op te tuigen. Noteer per persoon verantwoordelijkheid, een lastige taak en bewijs van verbetering. Neem overdrachten mee: een technisch goede analyse die de volgende dienst niet kan voortzetten veroorzaakt extra werk.
3. Een onderzoeksmethode die bruikbaar blijft als tools veranderen
Weten waar u in een console klikt is nuttig, maar de console bepaalt niet welke vraag ertoe doet. Baken af wat gebeurde, bij welke identiteit of welk systeem, in welke periode en met welk mogelijk bedrijfseffect. ‘Was deze sessie toegestaan?’ is een beter begin dan ‘Vind alles wat verdacht is in de tenant’.
Stel dat een financieel medewerker een onbekende mailregel meldt. Begin met de melding, de feitelijke configuratie en het beschikbare auditrecord. Controleer wie of wat de regel heeft gemaakt, wanneer deze actief werd en welke berichten eronder vallen. Vergelijk relevante aanmeldingen en het verhaal van de medewerker. Houd alternatieven open: een goedgekeurd proces, beheerderswijziging, overgenomen sessie of applicatietoegang vraagt om ander bewijs en een andere reactie.
Maak in de tijdlijn onderscheid tussen gebeurtenistijd en verzameltijd. Noteer bron, tijdzone en query of exportmethode. Geef belangrijke conclusies een passende mate van zekerheid. ‘De regel stuurde berichten door naar dit adres’ betekent niet ‘De aanvaller las alle eerdere berichten’. Dat laatste vraagt aanvullend bewijs. Een onopgeloste vraag kan precies worden beschreven.
Voeg halverwege nieuwe gegevens toe: het account was vóór een volgend event uitgeschakeld, of het auditrecord noemt een applicatie. Laat deelnemers verklaring en verzamelplan herzien. Beloon die herziening wanneer het bewijs daartoe leidt. Alleen het raden van een verborgen verhaal belonen leert mensen hun eerste antwoord te verdedigen, ook wanneer het niet meer past.
4. Verbind logs, bestanden en netwerkgegevens
Deelnemers moeten gegevens zelfstandig kunnen bekijken: geëxporteerde identiteitsgebeurtenissen, endpointregistraties, applicatielogs, een kleine netwerkcapture en een bestandstijdlijn. De vraag en context zijn belangrijker dan het volume. Honderd relevante records kunnen meer leren dan gigabytes zonder uitleg.
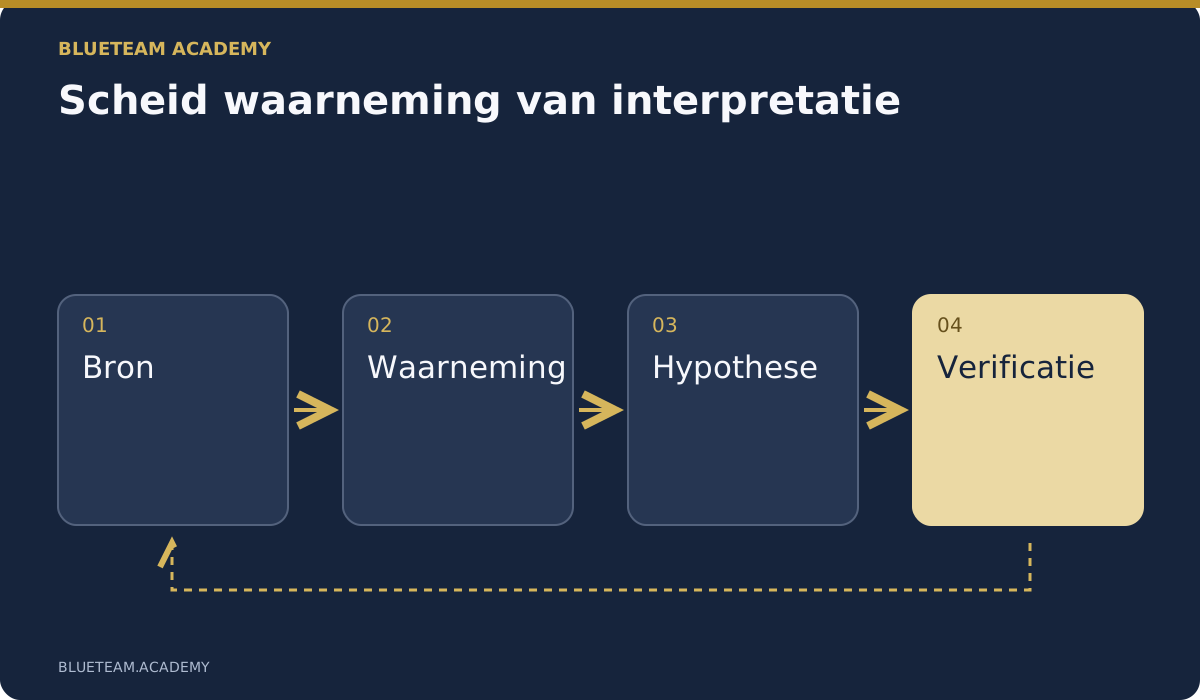
Houd originelen, werkkopieën en afgeleide tabellen gescheiden. Registreer hashes waar dat helpt en leg de beperking uit: een overeenkomst bevestigt de bytes tegenover de vastgelegde waarde, niet de echtheid van het event of de volledigheid van de verzameling. Documenteer methode, filters, retentiegaten en beperkingen. Vraag wat de dataset uitsluit voordat afwezigheid geruststellend wordt genoemd.
Een capture kan communicatie aantonen zonder de versleutelde inhoud te onthullen. Een tijdstempel vereist context van bestandssysteem, klok en verzamelwijze. Een alert verwijst naar een gebeurtenis, maar bewijst niet zelfstandig de interpretatie van de leverancier. Maak dit concreet met vragen en tegenvoorbeelden.
Gebruik een klein bewijsregister: identificatie, bron, verzameltijd, bereik, locatie en beperking. Vraag om een bevinding die een collega vanuit het register kan reproduceren. Verwijder vervolgens een bron of onthul een klokafwijking. Het antwoord moet de onzekerheid aanpassen. Zo wordt bewijsbeheer onderdeel van het redeneren, niet alleen van bestandsnamen kiezen.
5. Versnel met AI zonder het oordeel uit handen te geven
OpenAI, Claude en goedgekeurde lokale modellen kunnen materiaal ordenen, queries voorstellen, alternatieven aandragen en rapporten helpen schrijven. Het leerdoel is een herhaalbaar controleproces, niet een perfecte prompt onthouden. Uitvoer moet aan bronnen te toetsen zijn en acties moeten binnen vastgestelde bevoegdheden blijven.
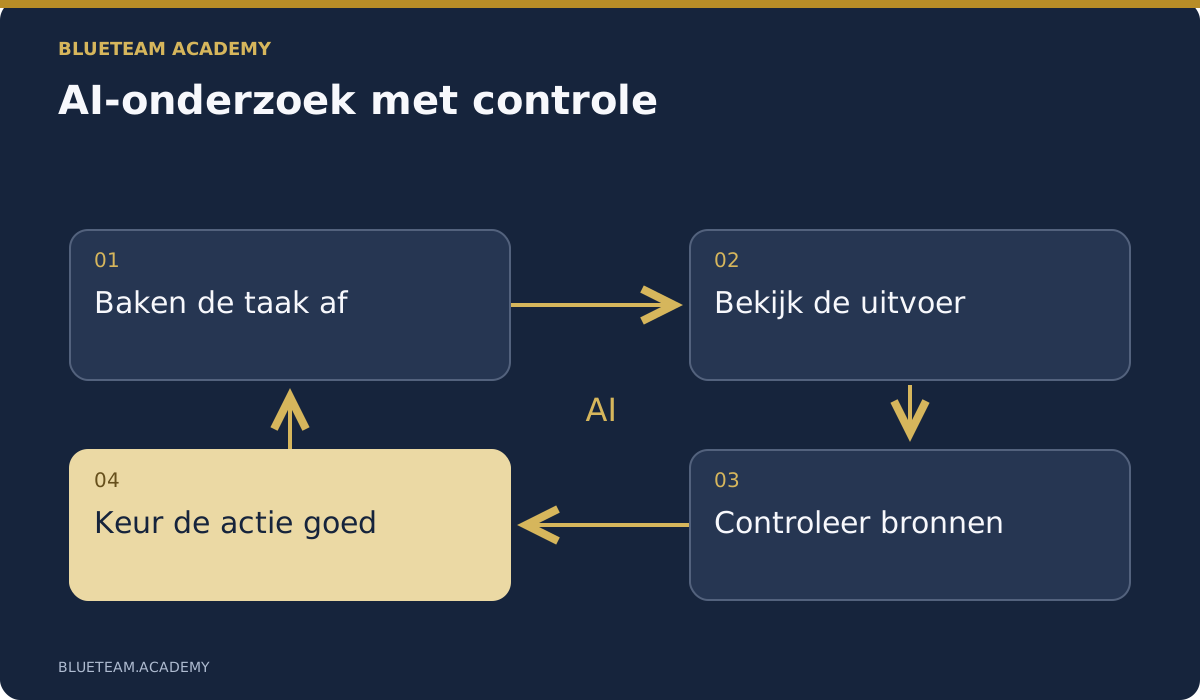
Begin met een goedgekeurde, afgebakende dataset. Beschrijf inhoud, periode, onderzoeksvraag en aannamen die de assistent niet mag doen. Vraag om observaties met bronidentificaties, gevolgd door hypothesen en ontbrekend bewijs. Scheid letterlijke inhoud van interpretatie. Controleer de logica van voorgestelde queries of scripts en voer ze op de oefenkopie uit. Vergelijk eerst een handmatige steekproef voordat u opschaalt.
Bevraag het eerste antwoord: welke conclusie is het zwakst onderbouwd, welk alternatief past ook en welke extra verzameling zou het besluit het sterkst veranderen? Neem een geloofwaardige maar onbewezen AI-claim op. De deelnemer moet die herkennen, de oorspronkelijke records vinden en het rapport herstellen. Twee modellen die het eens zijn vormen geen onafhankelijk bewijs.
Instructies in mail, documenten en logs zijn onderzoeksmateriaal, geen gezag over de agent. Een kwaadaardig bericht mag geen rechten uitbreiden of export starten. Beperk tools, begin met alleen-lezenverzameling en laat ingrijpende wijzigingen vooraf beoordelen. Het OWASP GenAI Security Project behandelt risico's van LLM-applicaties en agents; pas relevante principes ook toe op uw onderzoeksproces.
Gebruik uitsluitend diensten en accounts die voor de gevoeligheid van het materiaal zijn goedgekeurd. Een bijlage kunnen toevoegen geeft geen toestemming om vertrouwelijke logs te uploaden. Lokale hosting vereist eveneens toegangsbeheer, retentieafspraken, beschermde inloggegevens en een verantwoordelijke beheerder. De bewijsstandaard verandert niet met de prijs of locatie van het model.
6. Oefen beheersing, herstel en de gevolgen van ingrijpen
Een oefening eindigt niet bij het aanwijzen van een verdacht account. Het team moet besluiten wat te doen, wie toestemming geeft en hoe het effect wordt gecontroleerd. Daar raken technische besluiten klanten, medewerkers en diensten. Training die stopt bij indicatoren mist een belangrijk deel van het werk.
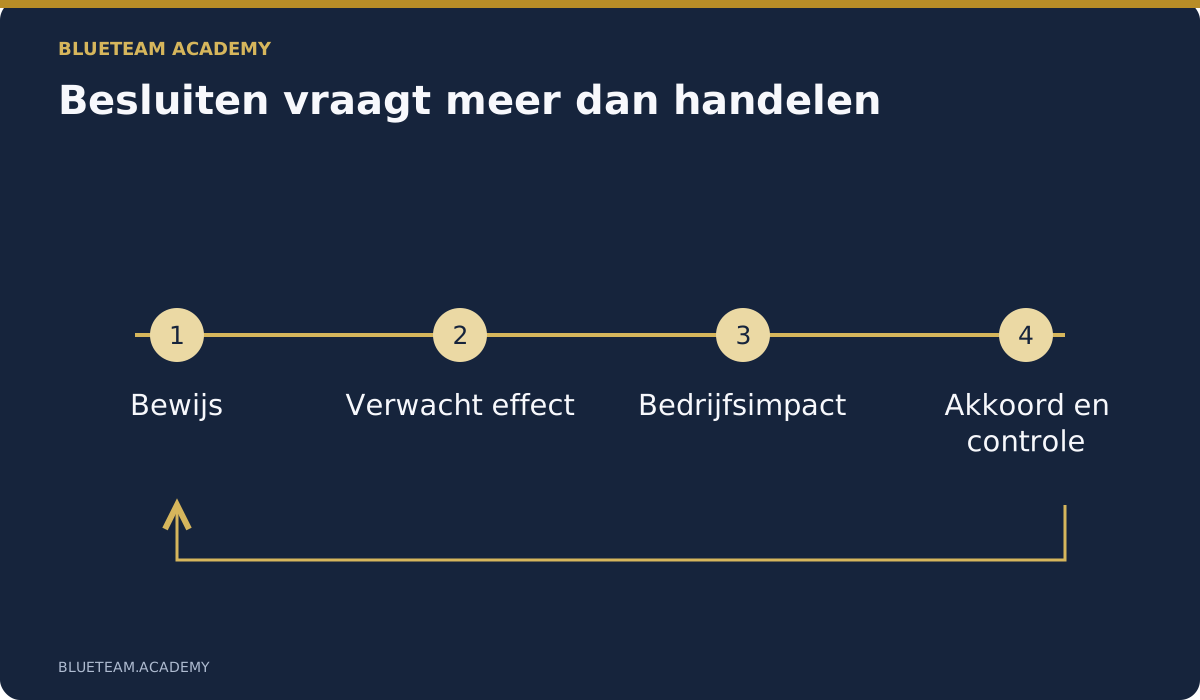
Vraag bij elk voorstel om zes onderdelen: bewijs, actie, verwacht voordeel, mogelijke verstoring, goedkeuring en verificatie. Een wachtwoordreset, sessie-intrekking en verwijdering van applicatierechten zijn verschillende maatregelen. De controle moet passen bij de waargenomen toegangsroute, niet bij een mechanisch afgewerkte lijst.
Voeg een bedrijfsbeperking toe: het account ondersteunt een naderende financiële verwerking, of een wijziging onderbreekt een klantdienst. De deelnemer moet afweging, bevoegdheid en uitvoerbaar alternatief toelichten. Gebruik simulators of goedgekeurde omgevingen en benoem de beperkingen. Een geslaagde simulatie bewijst geen veiligheid van productie.
Controleer herstel: is de verdachte route aangepakt, werkt het legitieme proces en is nuttige monitoring beschikbaar? Een groen vinkje is onvoldoende. NIST SP 800-61 Rev. 3 verbindt incidentrespons met risicomanagement. Laat voorbereiding, besluiten tijdens het incident en latere verbeteringen daarom op elkaar aansluiten.
7. Train met relevante identiteiten en applicaties
Kies cases die de verdedigde diensten weerspiegelen. Als de organisatie afhankelijk is van Microsoft 365, cloudidentiteit en SaaS, laat uitsluitend endpointtraining belangrijke taken liggen. Alleen productnamen vervangen volstaat niet: laat zien welke bron welke vraag beantwoordt.
Microsoft Entra-aanmeldingslogs helpen authenticatie te onderzoeken; auditlogs registreren andere activiteiten en wijzigingen. Verbind ze zonder ze als uitwisselbaar te behandelen. Onderscheid geslaagde authenticatie, werkelijk gebruik van een resource en applicatieacties. Bekijk hiervoor Microsoft 365 & Entra ID Incident Investigation.
Maak voor applicaties een case waarin een klant een object van een ander bedrijf opvraagt. De ontwikkelaar herstelt autorisatie, test toegestane en geweigerde verzoeken en schrijft bruikbare logs zonder geheimen. De onderzoeker bepaalt welke verzoeken en gegevens aantoonbaar zijn. De respons omvat reparatie, impactbeoordeling en controle van de uitgerolde versie.
Laat rollen samenwerken: het SOC stelt de vraag, IT verklaart het systeem, de ontwikkelaar controleert het gedrag en de service-eigenaar beoordeelt het effect. Secure Software Development with LLMs verbindt verdediging met ontwerp, tests en veilige productreleases.
8. Eis uitvoerbare oefeningen en controleerbare resultaten
Een goed lab beschrijft voorkennis, omgeving, bestanden, stappen en verwacht resultaat. De deelnemer moet kunnen beginnen en controleren zonder ontbrekende instructies te raden. Specificeer bij AI-agents invoer, rechten, controles en het in te leveren bewijs.
Laat bij een reparatie eerst een falende test zien, daarna de wijziging en de geslaagde test. Een controle verwijderen is geen oplossing. Test het verboden én het legitieme verzoek: alles blokkeren bewijst geen correcte autorisatie. Onderscheid een onderwijsfixture van de zekerheid die productie vereist.
Geef feedback op de redenering. Wijs bij een foute conclusie de tegensprekende bron aan en vraag om herziening. Verander na de begeleide case een wezenlijke voorwaarde om overdracht van de vaardigheid te toetsen. Alleen een ander identificatienummer kan nog steeds blind herhalen mogelijk maken.
MITRE ATT&CK biedt begrippen voor waargenomen tactieken en technieken. Gebruik die om gedrag te bespreken en vragen te formuleren. Een ingekleurde matrix bewijst geen dekking of onderzoeksvaardigheid. Vraag naar het bewijs voor de koppeling en de controle die nog ontbreekt.
9. Een mogelijk plan voor negentig dagen
Negentig dagen is een planningsvoorbeeld, geen garantie op expertise. Reserveer tijd voor studie, oefening en bespreking. Audiotijd omvat niet het volledige onderzoek, reparatiewerk en overleg. Stem de belasting af met de mensen die de dienst draaiende houden.
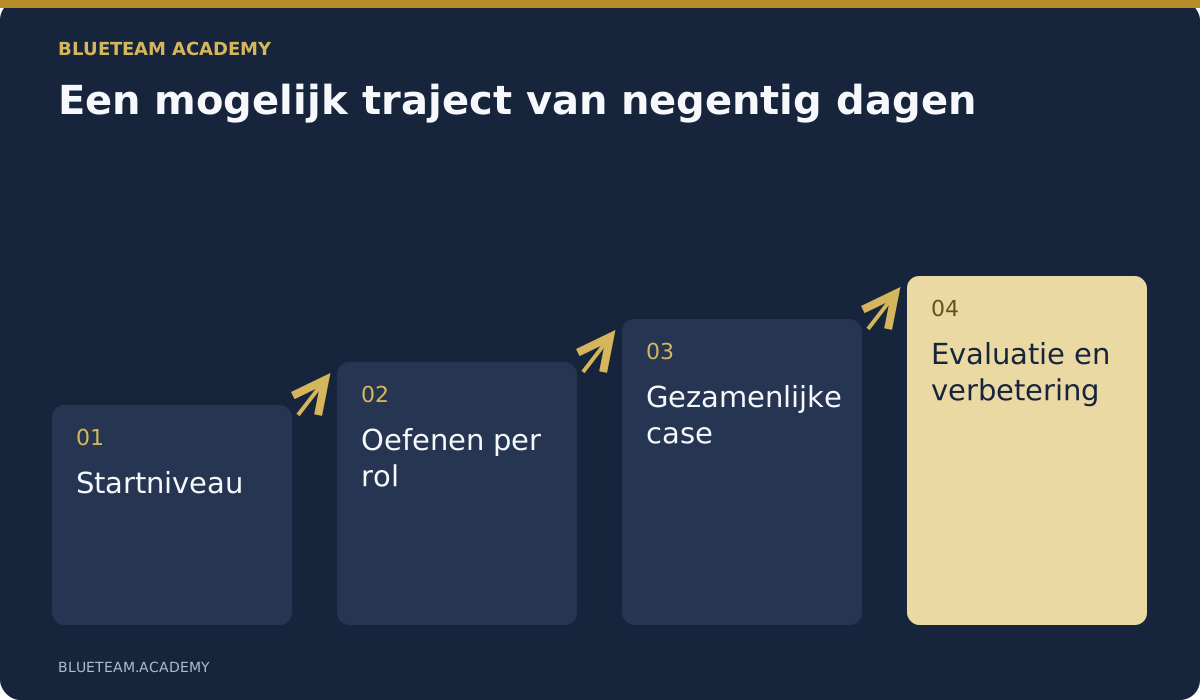
Beoordeel in de eerste maand het startniveau met een kleine case. Oefen de onderzoeksvraag, het bewijsregister, de tijdlijn en de beslisnotitie. Identificeer technische hiaten en wijs gericht materiaal toe. Bewaar het eerste werk voor vergelijking met een latere case.
Splits in de tweede maand de praktijk naar rol. Analisten toetsen verklaringen, engineers verifiëren reparaties en coördinatoren oefenen goedkeuringen en communicatie. Vergelijk handmatige en AI-ondersteunde analyse inclusief controle- en correctietijd, niet alleen generatietijd.
Werk in de derde maand aan een gezamenlijke case met nieuw bewijs, overdracht en operationele beperkingen. Vraag om een beheersbesluit en herstelcriteria. Bespreek wat werkte, wat vertraagde en wie welke verbetering wanneer uitvoert. Controleer vervolgens of die afspraken zijn nagekomen.
10. Meet bruikbare vaardigheden, niet alleen afronding
Afronding helpt bij toewijzingen en deadlines, maar meet geen responsvermogen op zichzelf. Iemand kan snel klaar zijn met zwakke conclusies; iemand anders ontdekt langzamer een beslissende tegenstrijdigheid. Bekijk het werk, niet uitsluitend het percentage.
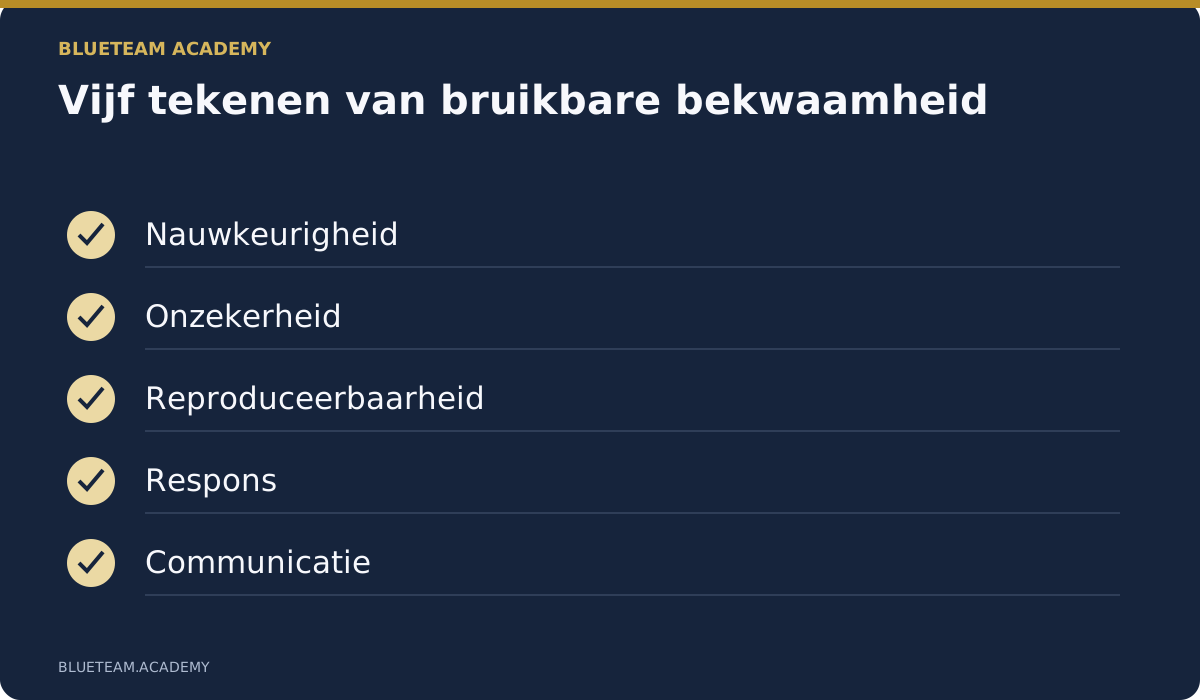
Een bruikbare beoordelingsrubriek omvat nauwkeurigheid, onzekerheid, reproduceerbaarheid, respons en communicatie. Definieer observeerbaar gedrag: claims die aansluiten op bronnen, herhaalbare queries, expliciete beperkingen en acties met effect, bevoegdheid, impact en controle. De ontvanger moet de situatie en het gevraagde besluit begrijpen.
Interpreteer snelheid voorzichtig. Snelle afsluiting kan verbetering betekenen of overgeslagen controles. Vergelijk vergelijkbare cases. Een AI-rapport dat vijf minuten schrijven en een uur herstel vraagt, verplaatst kosten. Beloon beknopte juistheid en tijdige escalatie van belangrijke onzekerheden.
Gebruik resultaten ook om werkomstandigheden te verbeteren. Terugkerende fouten kunnen wijzen op ontbrekende toegang, onduidelijke verantwoordelijkheid of een onuitvoerbare procedure. Controleer na begeleiding of het probleem blijft. Samen werk bespreken en een volgende oefening kiezen is nuttiger dan de snelste klikkers rangschikken.
11. Wat controleert u vóór aanschaf?
Vergelijk de inhoud met de gewenste resultaten. Vraag om een actueel programma, voorkennis en voorbeelden van les en beoordeling. Verduidelijk inbegrepen oefeningen, externe accounts en extra kosten. Een lokale analyse en een betaald cloudlab hebben andere operationele eisen.
Controleer navigatie, hervatten, transcripties en vindbaarheid van bestanden. Bedrijfsbeheerders moeten passende cursussen kunnen toewijzen en deadlines volgen. Controleer toegankelijkheid en de taal van de daadwerkelijk gekochte editie. Een vertaalde marketingpagina garandeert niet dat alle technische lessen en hun audio vertaald zijn.
Vraag hoe updates werken en wat er met voortgang gebeurt als lessen of examens veranderen. Hoe voorkomt men verouderde instructies en achterlopende audio? Vereist de toets redeneren of het herkennen van een zin? Onderscheid een afrondingscertificaat van een professionele certificering met een eigen beoordelingsstelsel.
Start met een kleine representatieve groep: een ervaren deelnemer die de inhoud kan bevragen en iemand dicht bij het instapniveau die de instructies test. Beoordeel werk en benodigde tijd vóór uitbreiding. Een lang programma telt minder dan geloofwaardige verbetering in de vereiste taken.
12. Kies de volgende cursus vanuit het probleem
Begin bij het hiaat dat de respons het vaakst verzwakt of vertraagt. Voor bewijs verbinden en conclusies onderbouwen buiten toolbediening is er Incident Response and Investigation. Voor gecontroleerde AI-ondersteuning bij onderzoek en respons is er AI-Assisted Incident Response & Investigation. De doelen overlappen, maar de nadruk verschilt.
Voor beheerders versterkt Cybersecurity for IT Experts defensieve basiskennis. Identiteitsincidenten vragen Microsoft 365- en Entra ID-praktijk; veilige SaaS vraagt ontwerp, tests en uitrol. Phishingbewustzijn verbetert melden en verifiëren, maar vult specialistisch onderzoek aan.
Schrijf vóór inschrijving een korte opdracht: verantwoordelijkheid, voorkennis, tijd, omgeving, verwacht werk en beoordelaar. Leg het nut uit. Vraag na de eerste oefening welke echte taak duidelijker is geworden en welk obstakel blijft. Gebruik die antwoorden voor de volgende toewijzing.
Bekijk de technische cursuscatalogus, kies een praktisch resultaat en bespreek daarna concreet werk. De waarde blijkt uit betere onderzoeksvragen, duidelijker bevoegdheden en bewijs dat de herstelde dienst veilig bruikbaar is.
Veelgestelde vragen
Voor wie is training voor cyberverdedigingsteams bedoeld?
Voor SOC-analisten, responders, onderzoekers en IT-engineers, met verschillende routes. Een gemeenschappelijke basis gaat vooraf aan praktijk die past bij ervaring en verantwoordelijkheden.
Beginnen beginners met theorie of tools?
Verbind basiskennis met kleine oefeningen. Men moet begrijpen wat een record betekent en welke vraag de tool beantwoordt. Gevorderd onderzoek vereist kennis van identiteiten, systemen en netwerken.
Kunnen deelnemers hun eigen AI-abonnement gebruiken?
Waar de cursus dat toestaat, gebruikt u een goedgekeurde dienst met oefenmateriaal. Controleer instructies en organisatiebeleid. Upload geen vertrouwelijke gegevens naar ongeautoriseerde accounts.
Hoeveel tijd is nodig?
Dat hangt af van voorkennis, verantwoordelijkheden en oefentijd. Negentig dagen is een voorbeeld, geen garantie op expertise. Audio omvat niet al het onderzoek, herstelwerk en de bespreking.
Bewijst het certificaat operationele bekwaamheid?
Het registreert afronding volgens de cursuseisen. Beoordeel bekwaamheid met nagekeken werk, onbekende cases, besluiten en gezamenlijke oefeningen. Professionele certificering volgt een afzonderlijk stelsel.
Bronnen en verdere literatuur
Primaire bronnen voor de genoemde kaders en begrippen. Scenario’s, opleidingsplan en selectiecriteria zijn oorspronkelijke praktijkvoorstellen.
- NIST — Incident Response Recommendations and Considerations, SP 800-61 Rev. 3
- NIST — NICE Framework
- MITRE ATT&CK
- Microsoft Learn — Sign-in logs in Microsoft Entra ID
- OWASP — GenAI Security Project
Educatieve gids. Gebruik goedgekeurde gegevens en omgevingen. Cursusafronding bewijst op zichzelf geen operationele bekwaamheid.