Краткият отговор
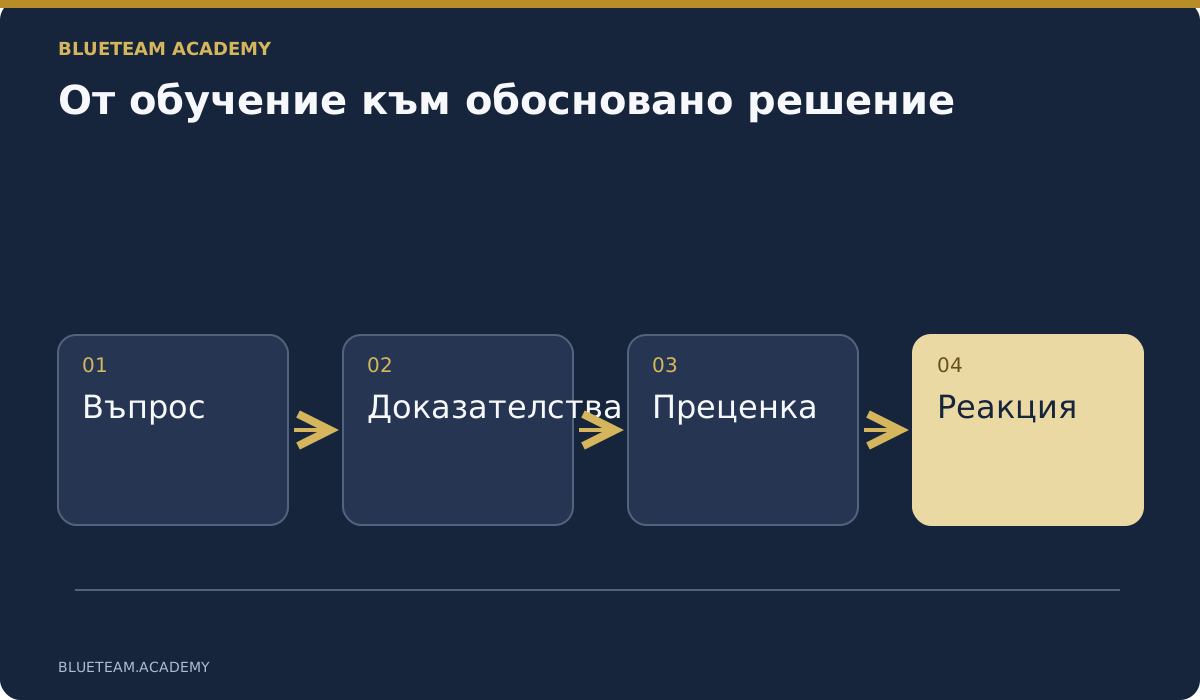
Полезното обучение за екипи по киберзащита съчетава технически основи, работа с доказателства, контролирано използване на ИИ, реакция при инциденти и преглед на изпълнените задачи. Започнете от инцидентите, с които организацията трябва да се справя. Установете началното ниво и оценявайте работата с непознати данни. Завършеният курс е административен резултат; обоснованите решения и провереното възстановяване са оперативният резултат.
1. Какво трябва да промени обучението за защитния екип?
Обучението за екипи по киберзащита трябва да промени начина, по който екипът обработва съмнителен сигнал. Анализаторът трябва да формулира въпроса, да провери наличните данни, да посочи неизвестното и да предложи съразмерна следваща стъпка. Специалистът по реакция трябва да изпълни решението до ограничаване на инцидента и възстановяване на услугата, с необходимите правомощия и проверки. Ръководителят трябва да различава отметнато обучение от доказано подобрение в тези умения.
За последователна програма разгледайте курса за разследване и реакция при инциденти с помощта на ИИ. Съпоставете темите с отговорностите, предварителната подготовка и пропуските на екипа. Целта е полезна практика, която хората могат да свържат с работата си.
Започнете с конкретен резултат. „Повишаване на осведомеността“ е твърде общо за SOC. „Проверка на съмнителна сесия, запазване на относимите записи, установяване на засегнатите ресурси и обосновано предложение за ограничаване“ може да се наблюдава и оцени. Така стават видими и зависимостите: достъп до логове за анализатора, одобрен ред за действия за специалиста по реакция и проверка на възстановената услуга от нейния собственик.
Запишете три до пет резултата, преди да сравнявате курсове. Нека опитен колега посочи какво би приел като доказателство за всеки: възпроизводима хронология, кратка обосновка на решение, тествана промяна в детекцията или запис от възстановяване. С тези критерии оценявайте доставчика, упражненията и работата на участниците. Сертификатът удостоверява завършване; изпълнените задачи показват какво стои зад него.
2. Обща основа, след това обучение според отговорностите
В екипа по киберзащита хората имат различни отговорности. Начинаещ SOC анализатор, Windows администратор, ръководител на реакцията и инженер по сигурността на приложенията могат да работят по един инцидент, но да имат различни задачи. Еднаквата програма за всички губи времето на опитните и може да остави начинаещите без необходимите основи. Разделете общия професионален език от специализираните умения.
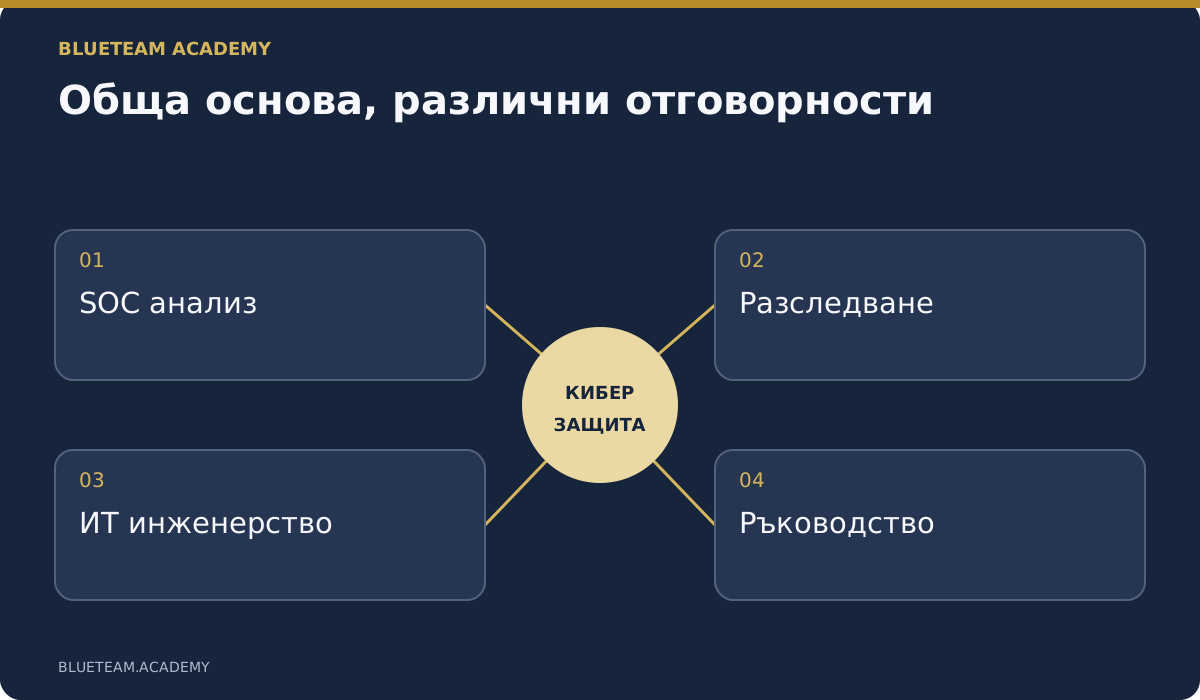
Общата подготовка включва идентичности, крайни устройства, мрежови връзки, поведение на приложенията, времеви отметки и разграничаване на наблюдение от тълкуване. Успешният вход не доказва, че го е извършил законният притежател на профила. Чистият резултат от сканиране не доказва липса на компрометиране. Хората трябва да знаят кога да прекратят догадките и да поискат друг източник или помощ от специалист.
Следват резултатите по роли. SOC анализаторите се нуждаят от първоначална оценка, съпоставяне на данни и ясна ескалация. ИТ инженерите трябва да разпознават опасна конфигурация, да запазват полезни записи и да извършват разрешени поправки, без да унищожават доказателства. Разследващите работят с хипотези, приоритети за събиране на данни и надеждни бележки. Ръководителите на реакцията вземат решения, координират комуникацията и определят критерии за възстановяване. Инженерите по детекция проверяват правилата с представителни данни и тестови случаи.
Рамката NICE на NIST описва работата чрез задачи, знания и умения. Използвайте това разграничение, без да превръщате плана в огромна таблица. За всеки човек запишете отговорността му, една важна трудна задача и доказателството за напредък. Проверете и предаването между ролите: отличният технически анализатор създава допълнителна работа, ако следващата смяна не може да продължи случая.
3. Процес на разследване, който не зависи от конкретна конзола
Умението да намерите бутон в конзолата е полезно, но тя не определя кой въпрос е важен. Започнете с ограничен проблем: какво е станало, с коя идентичност или система, в какъв период и с какво възможно отражение върху бизнеса? Първият въпрос трябва да позволява отговор с доказателства. „Разрешена ли е тази сесия?“ е по-добро начало от „Намерете всичко опасно в средата“.
В измислен пример служител от финансовия отдел съобщава за непознато правило в пощата си. Проверете сигнала, действителната конфигурация на правилото и наличния одитен запис. Кой или какво го е създало, кога е заработило и кои писма може да засяга? Съпоставете това с относимите влизания и разказа на служителя. Поддържайте няколко обяснения: разрешен процес, администраторска промяна, компрометирана сесия или достъп на приложение. Те изискват различни проверки и действия.
В хронологията различавайте момента на събитието от момента на събиране на записа. Посочвайте източник, часова зона и заявка или начин на експортиране. За важните изводи отбелязвайте степента на увереност. „Правилото препраща писма към този адрес“ не означава „нападателят е прочел цялата стара поща“. Второто твърдение има нужда от допълнителни доказателства. Участниците трябва да могат да посочат нерешен въпрос ясно и конкретно.
Добавете нови данни по средата на упражнението: например друго събитие след блокирането на профила или запис, който посочва приложение вместо потребител. Поискайте преработена хипотеза и план за събиране. Оценявайте положително промяната, когато е обоснована. Ако упражнението награждава само отгатването на предварително скрит сценарий, то учи хората да защитават първия си отговор. Добрият разследващ разпознава кога убедителното обяснение вече не отговаря на фактите.
4. Свържете логовете, файловете и мрежовите данни в един случай
Практическото обучение има нужда от материали, които участникът може да провери сам: експортирани събития за идентичности, записи от крайни устройства, приложни логове, малък мрежов запис и файлова хронология. Обемът не е основното. Важни са ясният въпрос, достатъчният контекст и обоснованият път от източника до извода. Сто относими записа могат да бъдат по-полезни от многогигабайтов архив без обяснение.
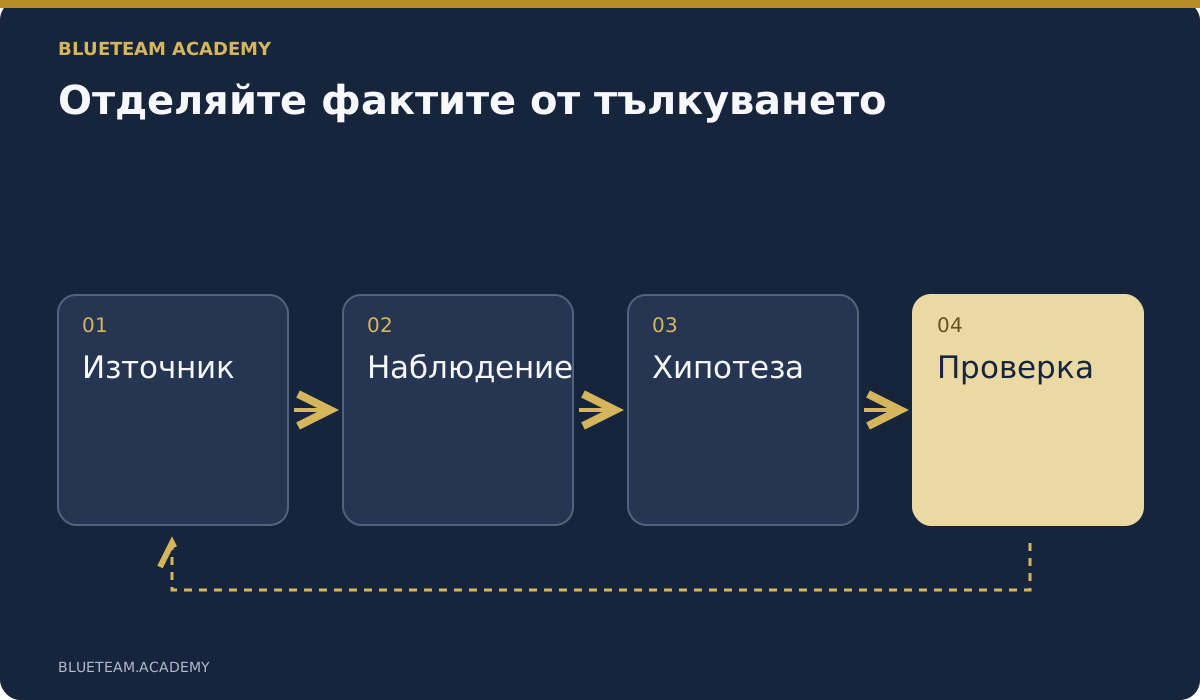
Пазете оригиналите отделно от работните копия и производните таблици. Използвайте хешове, когато са полезни, но обяснявайте ограниченията им: съвпадението показва еднакви байтове спрямо записаната стойност, а не че събитието е истинско или събирането е пълно. Описвайте метода, филтрите, липсващите периоди и ограниченията. Преди липсата на запис да успокои екипа, той трябва да знае какво изобщо не присъства в набора.
Мрежова връзка може да показва обмен между две системи, без криптираният трафик да разкрива съдържанието. Файлова времева отметка може да подпомага хронологията, но да изисква тълкуване според файловата система, часовника и събирането. Сигнал от продукт насочва към събитие, без самостоятелно да доказва обяснението на производителя. Превърнете тези разграничения във въпроси и контрапримери.
Използвайте кратък регистър: идентификатор, източник, момент на събиране, относим период, местоположение и ограничение. Нека друг човек възпроизведе извода по него. После премахнете източник или разкрийте разлика в часовниците. Новият отговор трябва по-точно да описва несигурността. Така обработката на доказателства става част от анализа, а не отделна тема за именуване на файлове.
5. Ускорявайте анализа с ИИ, но запазете човешката преценка
Съвременното обучение трябва да включва дисциплиниран начин за работа с ИИ. OpenAI, Claude и одобрени локални модели могат да помагат при подреждане на материали, съставяне на заявки, алтернативни обяснения и доклади. Целта не е запаметяване на идеален промпт, а повторяем процес, в който резултатите се сверяват с доказателствата и разрешените действия остават под контрол.
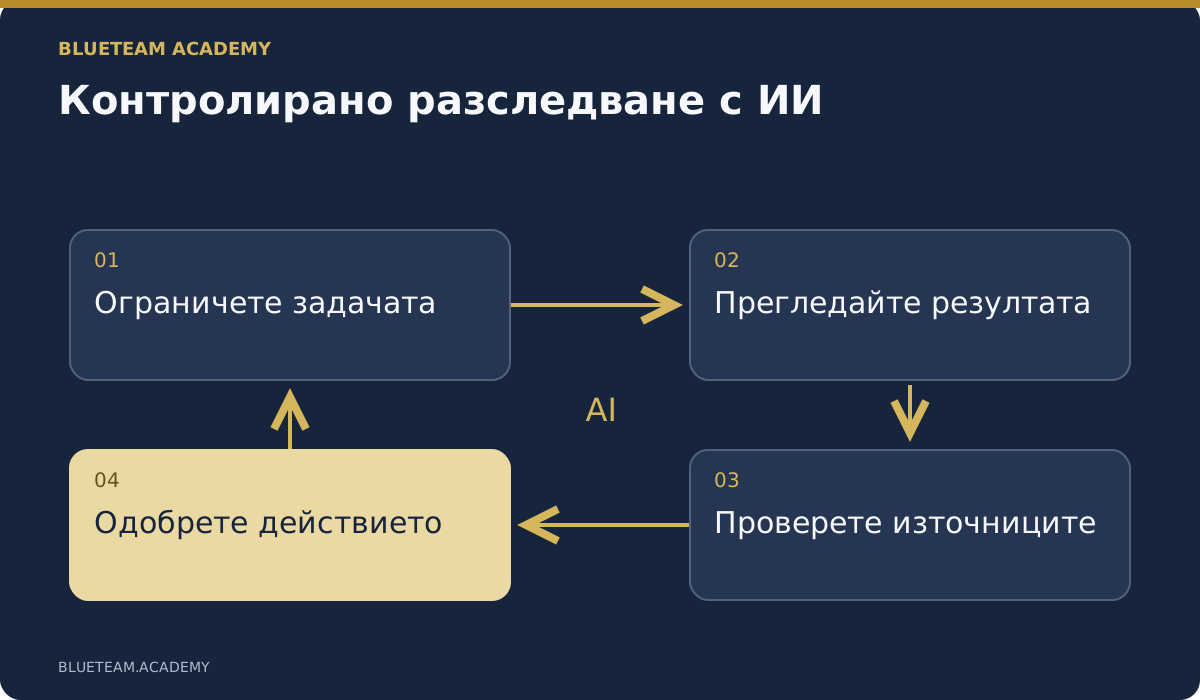
Започнете с одобрен и ограничен набор от данни. Опишете съдържанието, периода, въпроса и недопустимите предположения. Поискайте наблюдения с идентификатори на източниците, след това хипотези и липсваща информация. Отделяйте буквалното съдържание на записа от интерпретацията. Проверете логиката на предложен скрипт или заявка и го изпълнете върху учебното копие. Сравнете резултата с малка ръчно проверена извадка, преди да разширите обхвата.
Оспорете първия отговор. Кой извод е най-слабо подкрепен? Кое друго обяснение съответства на фактите? Какви допълнителни данни биха променили решението? Полезното упражнение съдържа убедително, но недоказано твърдение на ИИ. Участникът трябва да го открие, да провери оригиналите и да поправи доклада. Съгласието на втори модел не е независимо доказателство.
Инструкциите в писма, документи и логове са материал за разследване, а не заповеди към асистента. Злонамерен текст, който иска агентът да пренебрегне правилата или да изнесе файлове, не бива да разширява правата му. Ограничете инструментите, започнете със събиране само за четене и изисквайте преглед преди съществени промени. Проектът OWASP GenAI Security разглежда рискове при LLM приложения и агенти. Приложете относимите принципи и към инструментите в разследването.
Използвайте само услуги и профили, одобрени за чувствителността на материалите. Големият допустим прикачен файл не е разрешение за качване на поверителни логове. Локалното разполагане също изисква контрол на достъпа, правила за съхранение, защитени идентификационни данни и отговорен оператор. Стандартът за доказателствата остава един и същ независимо от цената и местоположението на модела.
6. Упражнявайте ограничаването, възстановяването и последиците
Упражнението не трябва да приключва с откриването на съмнителния профил. Екипът трябва да реши какво да предприеме, кой го одобрява и как ще провери резултата. Точно тук техническите решения започват да засягат клиенти, служители и услуги. Програма, която спира при индикаторите, оставя важна празнина.
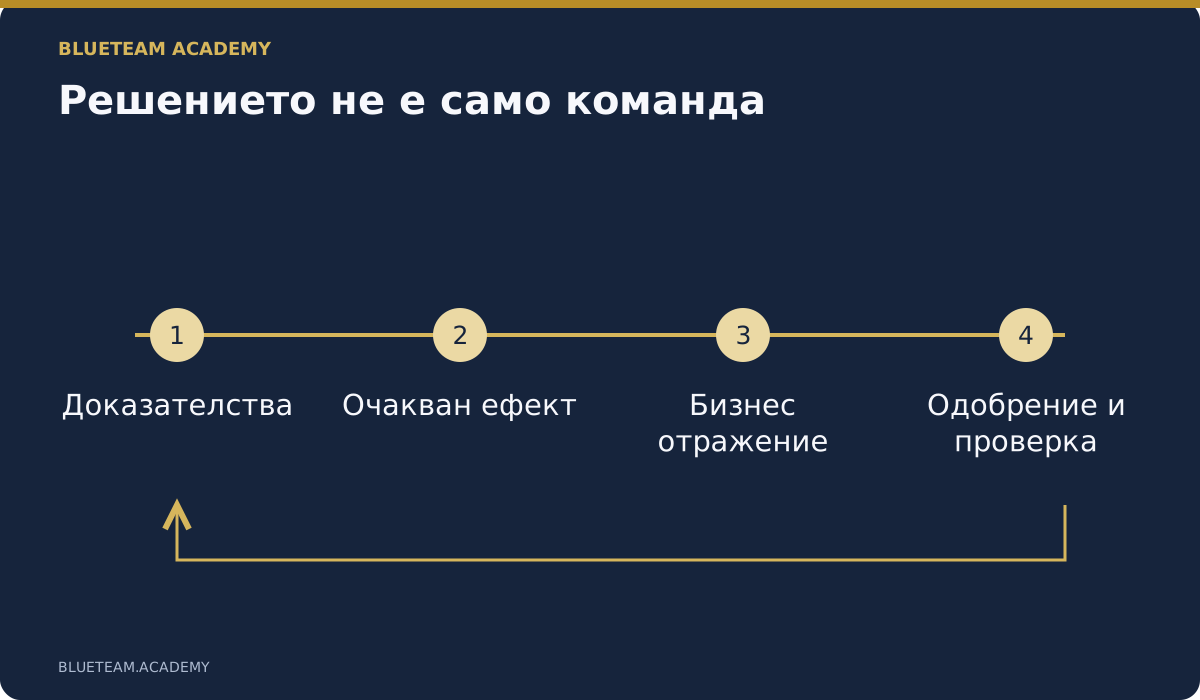
Записвайте шест неща: налични доказателства, предложено действие, очаквана полза, възможно прекъсване, одобрение и проверка. При пощенския пример различавайте блокиране на идентичност, отмяна на поддържаните сесии, премахване на неразрешено правило и преглед на правата на приложение. Те въздействат върху различни механизми. Смяната на парола не е универсално решение за всички токени, приложения и начини за запазване на достъп. Участникът трябва да обясни какво точно променя избраното действие.
Въведете бизнес ограничение: профилът участва в плащане с краен срок или сървърът обслужва няколко отдела. Това не оправдава автоматично оставянето на нападателя активен. Изисква сравняване на възможностите, обяснение на риска и правилното одобрение. Работете със симулатор или разрешена временна среда; курсът не трябва безразборно да нарежда блокиране на реални потребители.
Възстановяването изисква собствени доказателства. Проверете работата на законните потребители, контрола върху засегнатия достъп, наблюдението и дали не е възстановена първоначалната слабост. Запишете кой приема услугата и какво остава под наблюдение. NIST SP 800-61, редакция 3 свързва реакцията при инциденти с управлението на киберриска. Върнете наученото в подготовката, отговорностите и контролите.
7. Обхванете идентичностите, приложенията и собствената си среда
Планът трябва да отговаря на действителната инфраструктура. Екип за Microsoft 365 се нуждае от познания за идентичности, достъп на приложения и налични данни. Екип за публичен SaaS продукт трябва да разбира API права, приложни одитни събития и конфигурация на средата. Програма само за крайни устройства не покрива всички тези отговорности.
Microsoft описва записите за вход и одитните записи като различни източници в ръководството си за Entra. Нека участниците свържат удостоверяването с относимата промяна или дейност върху ресурс. Етикетът за местоположение не обяснява сам по себе си кой е действал и защо. Проверете достъпните ресурси, правата на приложенията и доказателствата за действително използване.
За разработчици използвайте неразрешена API заявка между две фирмени пространства. Разработчикът трябва да възпроизведе проблема, да поправи проверката на сървъра и да добави регресионен тест. Специалистът по реакция трябва да различи опита от успешното действие чрез полезни одитни записи. Лог „възникна грешка“ или запис на цялата заявка заедно с тайните не помага.
Свържете ролите в общо упражнение. SOC намира последователността, собственикът на приложението обяснява нормалното поведение, инженерът проверява границата на достъпа, а ръководителят координира реакцията. Курсът за Microsoft 365 и Entra ID и курсът за сигурна разработка с LLM покриват различни части от тази работа. Избирайте според отговорностите, без да изисквате всички да са специалисти по всяка платформа.
8. Избирайте упражнения с проверим резултат и полезна обратна връзка
За изпълнимо упражнение не стигат история и бутон за изтегляне. Нужни са предварителни изисквания, ясни файлове, разрешена среда, точни стъпки и критерии за резултат. Участникът трябва да знае дали анализира фиксирани данни, използва симулатор или тества жива система. Всички варианти могат да са полезни, но доказват различни неща.
Поискайте пример, преди да обучите голям екип. Може ли човек да започне само по инструкциите? Съвместими ли са командите с посочената среда? Умишлено повреденият код проваля ли теста по правилната причина? Може ли да се поправи, без да се изтрият проверките? Има ли тест за разрешено и за отказано действие? Така се откриват упражнения, които изглеждат добре в демонстрация, но не работят самостоятелно.
Обратната връзка трябва да обяснява мисленето: пропуснато доказателство, неподкрепено предположение или неработещ контрол. Позволете поправка. След това променете случая: друга идентичност, различен достъп, липсваща телеметрия или подвеждащо успокоително резюме от ИИ. Повтореният отговор не доказва пренасяне на умението.
Използвайте MITRE ATT&CK като език за поведението на нападателите, а не като таблица за оцветяване. Свързвайте поведението с данните и възможното решение. Етикетът на техника без проверено събиране и приложима реакция дава малка увереност. Завършвайте с обяснение какво е доказано, какво не е тествано и какво би било различно в реална среда.
9. Реалистичен план за 90 дни
Планът за 90 дни е пример за организация, а не обещание за експертност след три месеца. Съобразете началното ниво, смените и времето за практика. Отделете реално време в графика. Невъзможният срок води до претупване, отлагане или учене извън работно време. Ръководителят трябва да премахва пречки, а не само да изпраща напомняния.
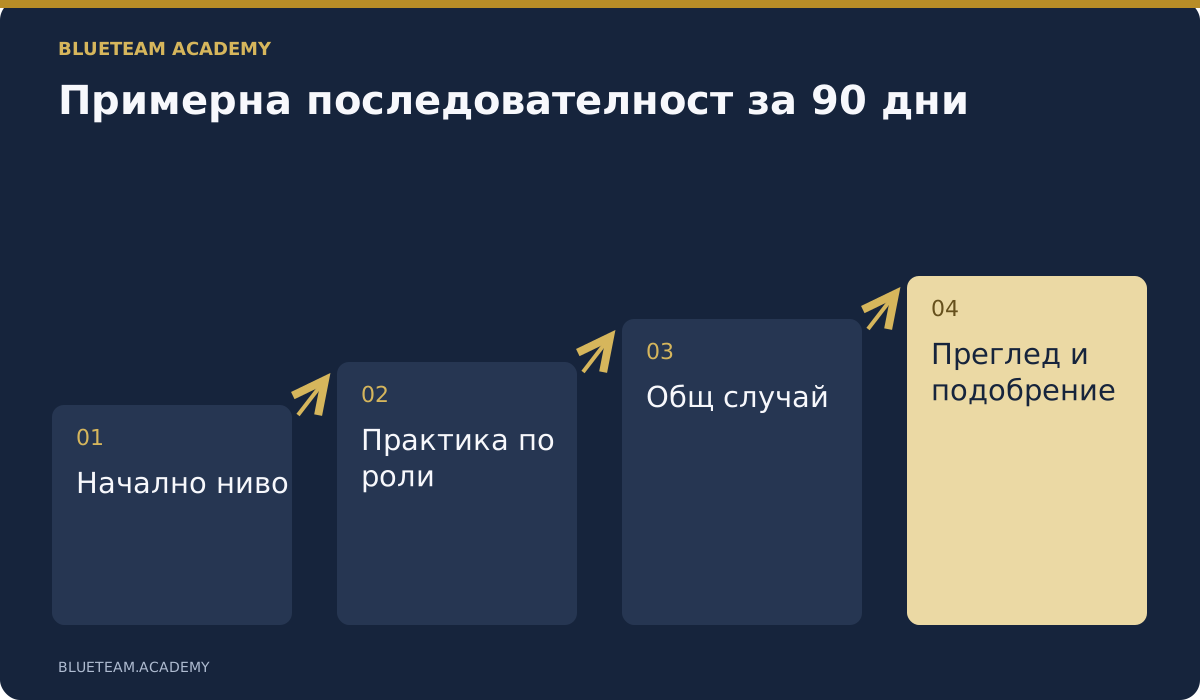
През първия месец установете началното ниво и общ метод. Дайте кратък непознат случай, поискайте извод и следващо действие, после прегледайте резултата. Изберете основите според откритите пропуски. Въведете общите регистър на доказателствата, хронология и запис на решение. Определете кой проверява работата и как участниците получават помощ.
През втория месец задълбочете практиката по роли: съпоставяне и ескалация за SOC, алтернативни обяснения за разследващи, поправки в логване или достъп за инженери, одобрения и възстановяване за ръководители. Добавете вариант със съдействие от ИИ и сравнете с началната задача. Проверявайте качеството и ефективността на верификацията, а не само скоростта на писане.
През третия месец проведете общ случай с предаване между роли и промяна в ситуацията. Поискайте кратка актуализация, одобрен план и доказателства за възстановяване в учебната среда. Накрая определете едно подобрение на процеса, един пропуск в телеметрията и един учебен приоритет, всеки с отговорник и дата за преглед. Продължете с малки периодични упражнения: неизползваните умения трудно се поддържат.
10. Оценявайте уменията, не само присъствието и скоростта
Данните за завършване показват кой е започнал, кой закъснява и кой има нужда от помощ. Те не доказват самостоятелна работа по непознат инцидент. Допълнете ги с проверени задачи и наблюдавани екипни упражнения. Съобразете оценката с ролята: първа линия в SOC и ръководител на реакцията не вземат еднакви решения.
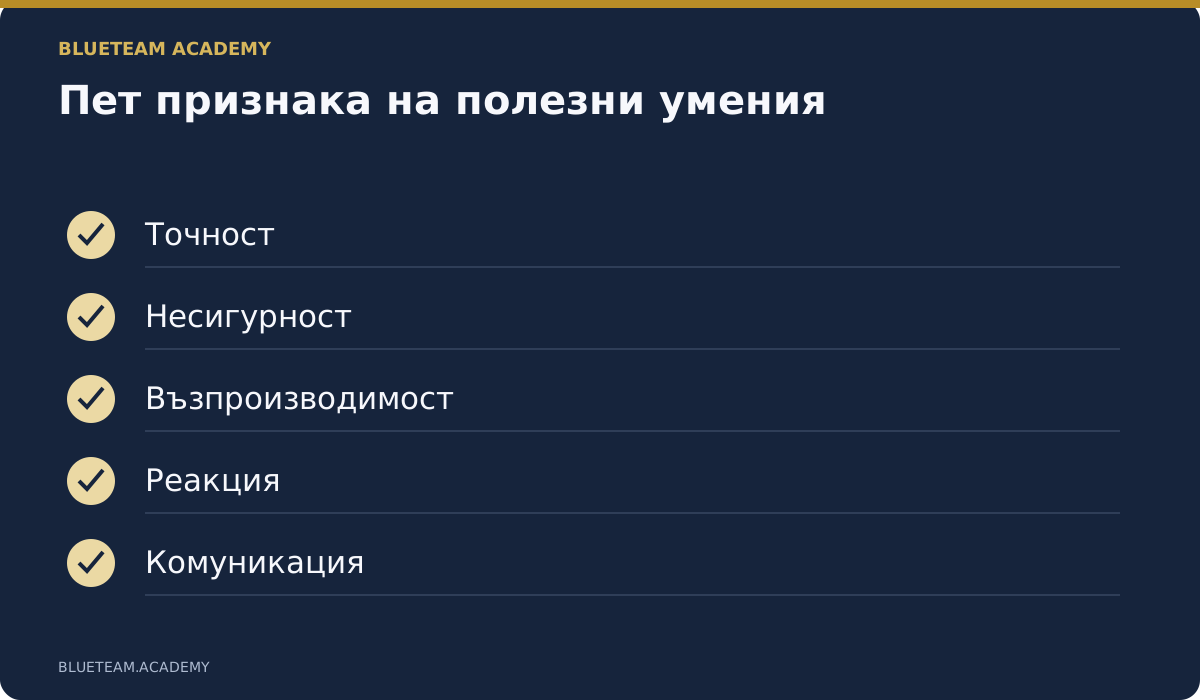
Оценявайте пет неща: точност на доказателствата, работа с несигурността, възпроизводимост, качество на реакцията и комуникация. Опишете наблюдаемо поведение. Твърденията трябва да съответстват на посочените записи. Друг анализатор трябва да може да повтори събирането или заявката. Реакцията трябва да има цел, правомощие, оценка на прекъсването и проверка. Получателят на съобщението трябва да разбира ситуацията и нужното решение.
Внимавайте със скоростта. Бързото приключване може да означава умение, но и пропуснати проверки. Сравнявайте сходни случаи и преглеждайте качеството. Ако доклад, написан с ИИ за пет минути, изисква час поправки от колега, разходът е преместен, не премахнат. Насърчавайте точни кратки доклади и навременна ескалация на важната несигурност.
Използвайте резултатите за обучение и подобряване на работните условия. Повтарящите се грешки може да сочат липсващ достъп, неясен отговорник или неизползваема процедура. Проверявайте дали пропускът се повтаря след насоки. Обсъдете конкретна работа с участника и определете следващата задача, вместо да класирате хората по скорост на прелистване.
11. Какво да проверите преди покупката
Съпоставете програмата с първоначалните резултати. Поискайте актуално съдържание, изисквания, примерен урок и оценяване. Уточнете кои упражнения са включени, кои изискват външни профили и какви разходи остават извън цената. Локален набор от данни и облачна лаборатория с платени услуги имат различни изисквания.
Проверете учебната среда. Навигацията, продължаването на работа, текстовете и файловете трябва да се намират лесно. Фирмените администратори имат нужда от практично възлагане и проследяване на срокове. Проверете достъпността и езика на конкретното издание: преведена рекламна страница не означава, че всички технически уроци и аудио са на този език.
Попитайте как се управляват промените. Какво става с напредъка при нов урок или изпит? Как се предотвратяват стари инструкции и несъответстващо аудио? Изпитите изискват ли мислене, или само разпознаване на фраза? Разграничавайте сертификат за завършен курс от независима професионална сертификация. Ако квалификацията е важна за компанията, проверете конкретната схема.
Проведете пилот с малка представителна група. Включете опитен специалист, който да оспори материала, и човек на целевото входно ниво, който да провери инструкциите. Разгледайте резултатите и необходимото време, преди да разширите обучението. Най-дългата програма или най-многото изображения не са по-важни от достоверното подобрение в необходимата работа.
12. Изберете следващия курс според проблема
Започнете от пропуска, който най-често забавя реакцията или влошава решенията. Ако хората работят с инструменти, но трудно свързват доказателства и защитават изводите си, разгледайте Incident Response and Investigation. Ако им трябва дисциплинирана работа с ИИ при разследване и реакция, започнете с AI-Assisted Incident Response & Investigation. Потребностите се припокриват, но акцентите са различни.
За администратори, които се нуждаят от по-силни защитни основи, разгледайте Cybersecurity for IT Experts. За инциденти с идентичности изберете направлението Microsoft 365 и Entra ID. За разработчици на SaaS продукти — сигурната разработка. Общото обучение за фишинг подпомага сигнализирането и проверките от служителите, но допълва, а не заменя специализираните разследващи умения.
Преди записване формулирайте кратко задание: отговорности, подготовка, време, среда, очаквана задача и проверяващ. Обяснете защо материалът е важен. След първото упражнение попитайте коя част от реалната работа е станала по-ясна и коя пречка остава. Използвайте отговора за следващото възлагане.
Разгледайте каталога с технически курсове. Изберете един практически резултат, възложете подходящото обучение и проверете изпълнена задача. Стойността се проявява, когато следващото разследване започне с по-добри въпроси, реакцията има ясни правомощия, а възстановяването е подкрепено с доказателства.
Често задавани въпроси
За кого е обучението за екипи по киберзащита?
За SOC анализатори, разследващи, специалисти по реакция и ИТ инженери, с различни програми според отговорностите. Започнете с обща основа за доказателства и разследване, след което подберете практика според опита.
Инструменти или теория са по-подходящи за начинаещи?
Съчетавайте технически основи с малки практически случаи. Участникът трябва да разбира значението на записа и въпроса, на който инструментът отговаря. За сложни разследвания са нужни основи за идентичности, операционни системи и мрежи.
Можем ли да използваме собствени абонаменти за ИИ?
Когато упражнението го поддържа, използвайте одобрена услуга с учебните данни. Проверете изискванията и фирмените правила. Не качвайте поверителни материали в неодобрен профил.
Колко трябва да продължи фирмената програма?
Според подготовката, отговорностите и времето за практика. Примерът за 90 дни не гарантира експертност. Аудиовремето не включва цялото разследване, поправки и преглед.
Сертификатът доказва ли умение за реакция при инциденти?
Той удостоверява завършване според изискванията на курса. Оценявайте оперативните умения чрез работа с доказателства, непознати случаи, решения и екипни упражнения. Професионалната сертификация е отделна схема.
Източници и допълнителна информация
Първични източници за посочените рамки и продуктови понятия. Сценариите, планът и критериите за избор са оригинални практически предложения.
- NIST — Incident Response Recommendations and Considerations, SP 800-61 Rev. 3
- NIST — NICE Framework
- MITRE ATT&CK
- Microsoft Learn — Sign-in logs in Microsoft Entra ID
- OWASP — GenAI Security Project
Образователни насоки. Използвайте одобрени среди и данни. Самото завършване на курс не доказва оперативна компетентност.