La respuesta breve
Una formación eficaz combina fundamentos técnicos, investigación basada en evidencias, uso controlado de IA y práctica de respuesta. Empieza por los incidentes que tu organización necesita gestionar, establece un nivel inicial y evalúa el trabajo con casos nuevos. Completar cursos facilita la gestión; tomar decisiones fiables y verificar la recuperación son los resultados operativos.
1. ¿Qué debe conseguir la formación de un equipo de ciberdefensa?
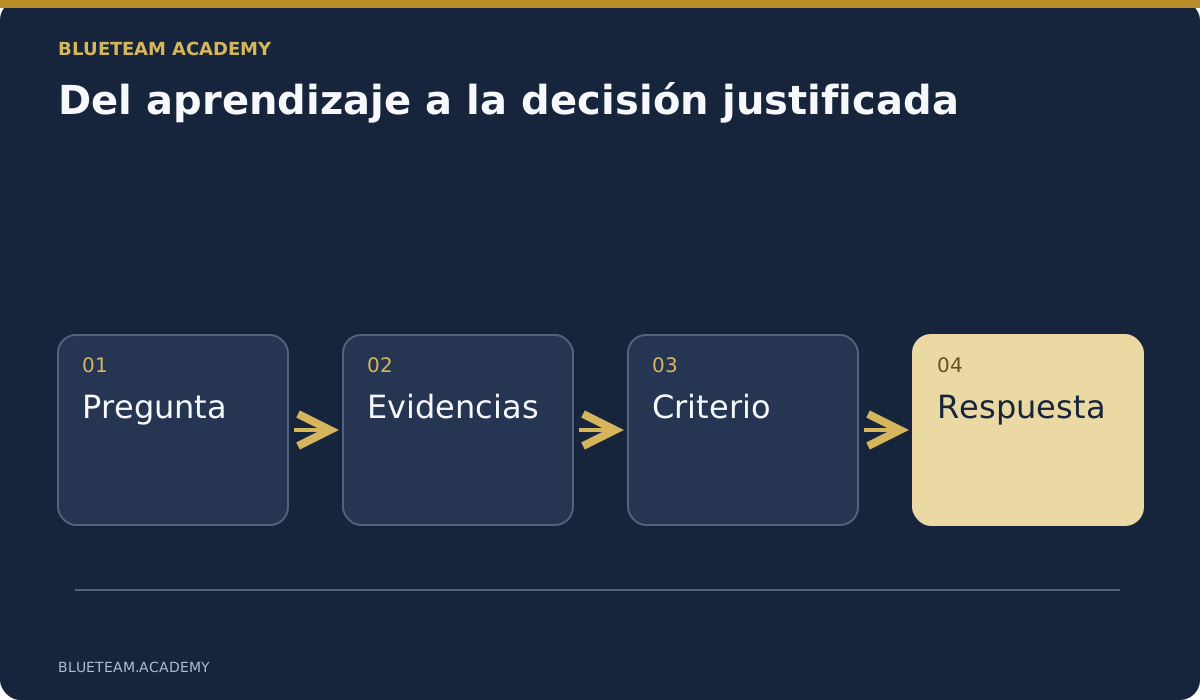
La formación para equipos de ciberdefensa debe cambiar lo que ocurre cuando llega una actividad sospechosa. El analista necesita formular la pregunta, examinar las evidencias, explicar lo que desconoce y proponer un siguiente paso proporcionado. El equipo de respuesta debe llevar la decisión hasta la contención y la recuperación, con autorización y verificación. El responsable necesita distinguir entre completar un curso y mejorar una capacidad.
Si buscas un itinerario estructurado, consulta AI-Assisted Incident Response & Investigation. Compara el programa con las responsabilidades, los requisitos previos y las carencias de tu equipo. El objetivo es elegir práctica que sirva en el trabajo diario, no acumular vídeos que nadie relaciona con sus tareas.
Define un resultado concreto. «Mejorar la concienciación» resulta demasiado amplio para un plan de desarrollo del SOC. «Evaluar una sesión sospechosa, conservar los registros, identificar recursos afectados y justificar una medida de contención» es observable. También revela dependencias: acceso a los logs, un procedimiento autorizado para actuar y un responsable que confirme la recuperación del servicio.
Escribe entre tres y cinco resultados antes de comparar cursos. Pide a un compañero experimentado que indique qué trabajo demostraría cada uno: una cronología reproducible, una nota de decisión, una regla de detección probada o un registro de recuperación. Ese trabajo será la referencia para evaluar proveedores y ejercicios. El certificado registra la finalización; el trabajo muestra qué significó.
2. Una base común y después formación por funciones
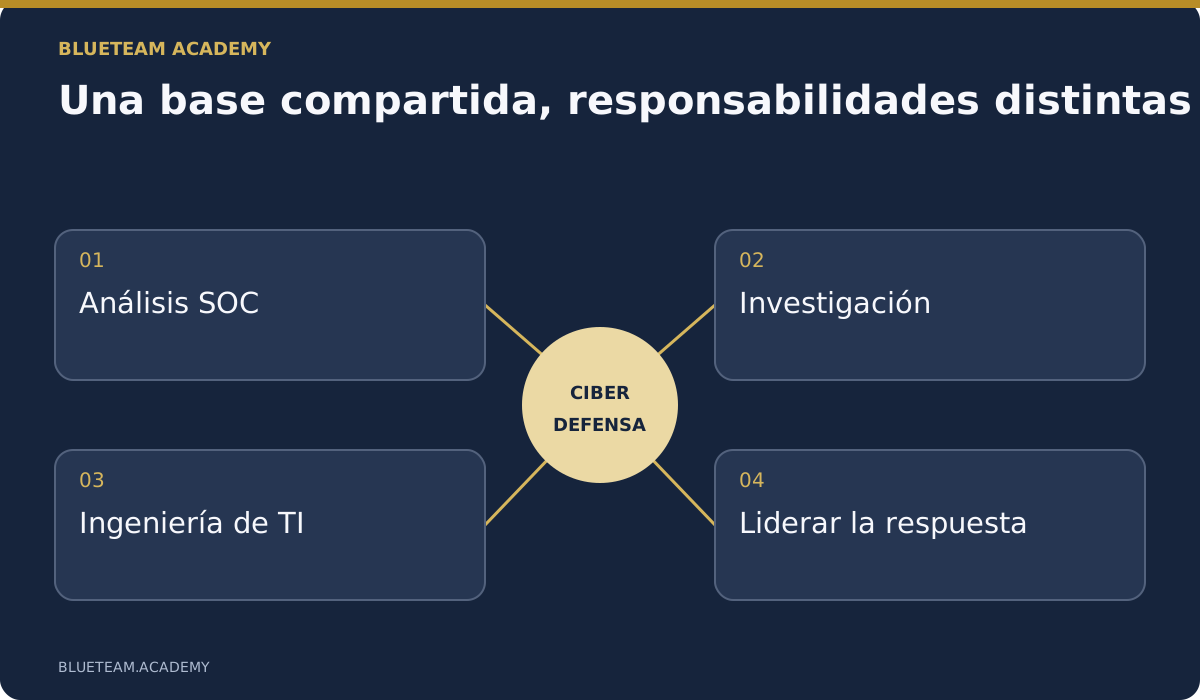
En un equipo de ciberdefensa hay responsabilidades distintas. Un analista junior, un administrador Windows, un coordinador de respuesta y un ingeniero de seguridad de aplicaciones pueden investigar el mismo suceso desde posiciones diferentes. Darles material idéntico puede desperdiciar tiempo de los expertos y dejar a los principiantes sin fundamentos. Separa el lenguaje común de la especialización.
La base debe cubrir identidades, endpoints, conexiones, comportamiento de aplicaciones, marcas de tiempo y diferencia entre observación e interpretación. Un inicio de sesión correcto no demuestra que lo iniciara el empleado legítimo. Una exploración sin hallazgos no demuestra ausencia de compromiso. También hay que saber cuándo hace falta otra fuente o la experiencia de un compañero.
Los analistas SOC necesitan triaje, correlación y escalado claro. Los ingenieros de TI deben reconocer configuraciones inseguras, conservar registros y aplicar cambios autorizados sin destruir evidencias. Los investigadores trabajan con hipótesis, prioridades de recogida y notas fiables. Los responsables de respuesta gestionan decisiones, comunicación, dependencias y criterios de recuperación. Los ingenieros de detección necesitan datos representativos y pruebas para sus reglas.
El marco NICE de NIST describe el trabajo mediante tareas, conocimientos y habilidades. Utiliza esa distinción para concretar el plan, sin convertirlo en un enorme ejercicio de clasificación. Para cada persona, identifica responsabilidad actual, una tarea difícil y una prueba de mejora. Incluye los relevos: un gran análisis que nadie puede continuar genera trabajo al siguiente turno.
3. Enseñar un proceso que sobreviva al cambio de herramientas
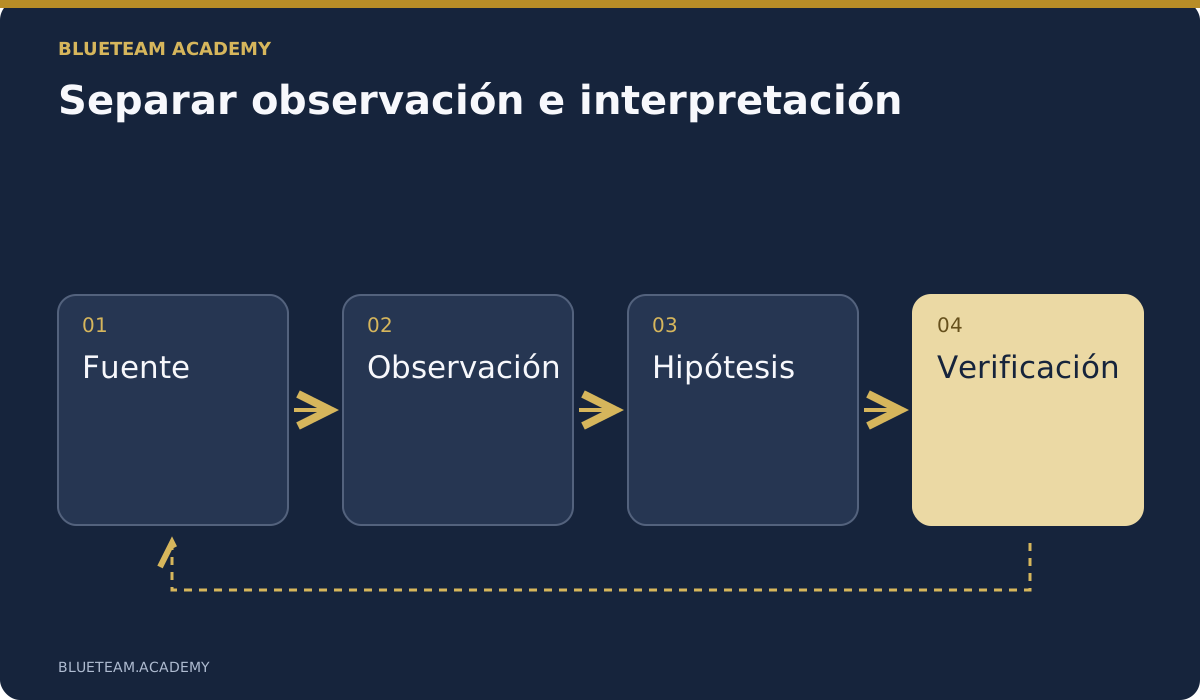
Saber usar una consola ayuda, pero la consola no decide qué pregunta importa. Delimita qué ocurrió, a qué identidad o activo, en qué periodo y con qué posible impacto. «¿Estaba autorizada esta sesión?» permite avanzar mejor que «Encuentra todo lo malo del tenant».
Imagina que una persona de finanzas informa de una regla de correo desconocida. Empieza por su aviso, la configuración real y el registro de auditoría disponible. Comprueba quién o qué la creó, cuándo se activó y qué mensajes afecta. Contrasta los accesos relacionados y el relato del empleado. Mantén alternativas: un proceso autorizado, un cambio administrativo, una sesión comprometida o el acceso de una aplicación requieren evidencias y respuestas diferentes.
La cronología debe separar la hora del evento de la de recogida. Anota fuente, zona horaria y consulta o método de exportación. Expresa el grado de confianza de las conclusiones importantes. «La regla reenviaba mensajes a esta dirección» no equivale a «El atacante leyó todos los mensajes anteriores». La segunda afirmación necesita más apoyo. Reconocer una pregunta sin resolver no exige redactar un informe evasivo.
Introduce nueva información a mitad del ejercicio: la cuenta se deshabilitó antes de otro evento, o la auditoría identifica una aplicación. Pide revisar explicación y plan de recogida. Premia el cambio cuando lo justifican las evidencias. Si solo se recompensa adivinar una historia oculta, se enseña a defender la primera respuesta incluso cuando deja de encajar.
4. Conectar logs, archivos y tráfico de red
Los participantes necesitan material que puedan inspeccionar: eventos de identidad exportados, registros de endpoints, logs de aplicaciones, una pequeña captura de red y una cronología del sistema de archivos. Importan la pregunta y el contexto, no el volumen. Cien registros pertinentes pueden enseñar más que varios gigabytes sin explicación.
Separa originales, copias de trabajo y tablas derivadas. Registra hashes cuando aporten valor, explicando su límite: una coincidencia comprueba los bytes frente al valor anotado; no demuestra autenticidad del evento ni recogida completa. Documenta adquisición, filtros, lagunas de retención y límites. Pregunta qué excluye el conjunto antes de interpretar una ausencia como tranquilidad.
Una captura puede demostrar comunicación entre sistemas sin revelar el contenido cifrado. Una marca de tiempo necesita contexto del sistema de archivos, el reloj y la recogida. Una alerta señala un evento, pero no prueba por sí sola la interpretación del proveedor. Enseña estas diferencias mediante preguntas y contraejemplos, no solo con advertencias.
Usa un registro sencillo de evidencias: identificador, fuente, fecha de recogida, intervalo cubierto, ubicación y limitación. Pide un hallazgo que otro compañero pueda reproducir. Después elimina una fuente o revela un desfase horario. La respuesta debe ajustar la incertidumbre. Así, conservar evidencias forma parte del razonamiento y no solo de poner nombres a archivos.
5. Acelerar con IA sin delegar el criterio
OpenAI, Claude y modelos locales aprobados pueden organizar material, proponer consultas, sugerir alternativas y ayudar a redactar informes. El objetivo es aprender un proceso verificable, no memorizar un prompt perfecto. Cada resultado debe poder contrastarse con las fuentes y cada acción mantenerse dentro de las autorizaciones.
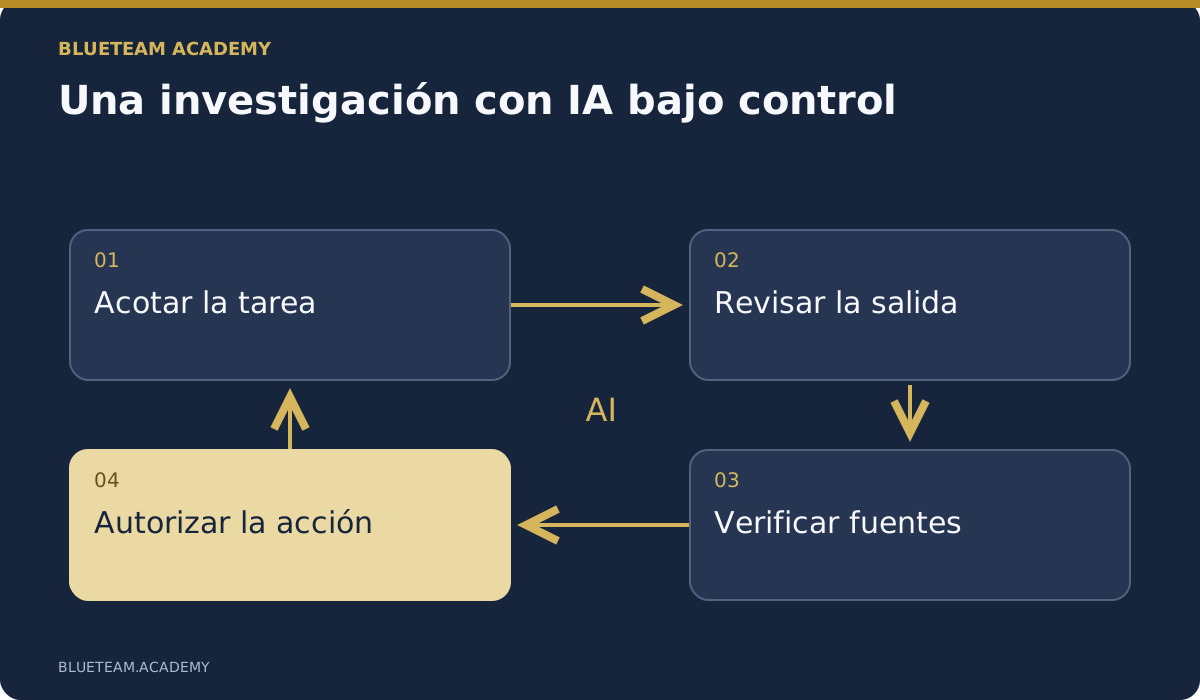
Empieza con datos aprobados y acotados. Explica contenido, intervalo, pregunta y supuestos que el asistente no debe hacer. Solicita observaciones con identificadores de fuente, seguidas de hipótesis y evidencias pendientes. Separa contenido literal e interpretación. Revisa la lógica de cualquier consulta o script y ejecútalo sobre la copia de prácticas. Comprueba una muestra manual antes de ampliar el alcance.
Cuestiona la primera respuesta: ¿qué conclusión tiene menos apoyo?, ¿qué alternativa explica los mismos hechos?, ¿qué nueva recogida cambiaría más la decisión? Incluye una afirmación de IA plausible pero no demostrada. El participante debe detectarla, localizar los registros y corregir el informe. Dos modelos de acuerdo no equivalen a dos evidencias independientes.
Las instrucciones dentro de correos, documentos o logs son material investigado, no autoridad sobre el agente. Un mensaje malicioso no debe ampliar permisos ni provocar exportaciones. Limita herramientas, empieza en modo de solo lectura y revisa los cambios importantes antes de ejecutarlos. El proyecto OWASP GenAI Security aborda riesgos de aplicaciones LLM y agentes; aplica los principios pertinentes al flujo investigador.
Utiliza servicios y cuentas aprobados para la sensibilidad de los datos. Poder adjuntar un archivo no autoriza a subir logs confidenciales. El alojamiento local también requiere acceso controlado, retención definida, credenciales protegidas y un responsable. La exigencia de evidencia no cambia por usar un modelo remoto, local, caro o gratuito.
6. Practicar contención, recuperación y consecuencias
La investigación no termina al identificar una cuenta sospechosa. Hay que decidir qué hacer, quién lo autoriza y cómo comprobar el efecto. Ahí las decisiones técnicas afectan a clientes, empleados y servicios. Un programa que termina en indicadores deja una carencia importante.
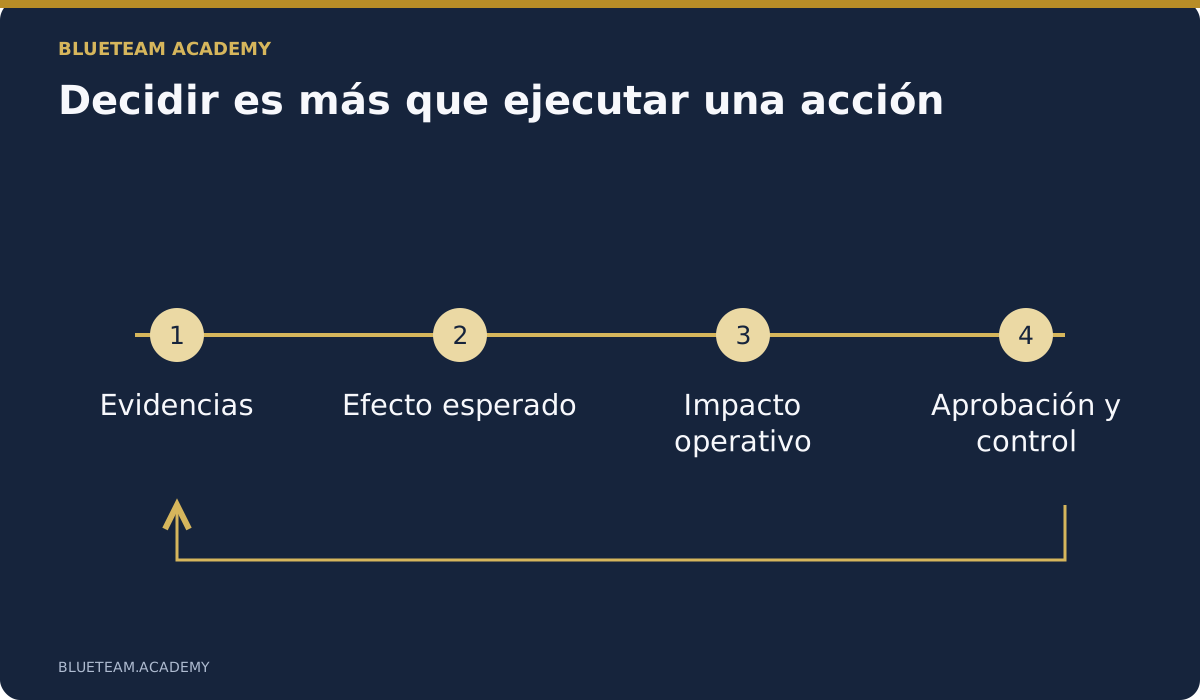
Exige seis elementos por decisión: evidencias, acción, beneficio esperado, interrupción posible, aprobación y verificación. Restablecer una contraseña, revocar sesiones y retirar permisos de una aplicación son medidas distintas. La medida debe responder a la vía de acceso observada, no a una lista aplicada mecánicamente.
Introduce un condicionante operativo: la cuenta participa en un proceso financiero inminente o el cambio detiene un servicio de un cliente. El alumno debe explicar el compromiso, la autoridad y las alternativas. Practica en simuladores o entornos autorizados, dejando claros sus límites. El éxito de una simulación no demuestra que un entorno real sea seguro.
Comprueba la recuperación: ¿se ha controlado la vía sospechosa?, ¿funciona el servicio legítimo?, ¿hay monitorización útil? Un estado verde no es suficiente. NIST SP 800-61 Rev. 3 relaciona respuesta y gestión del riesgo. Conecta preparación, decisiones durante el incidente y mejoras posteriores.
7. Practicar con identidades y aplicaciones relevantes
Elige casos que reflejen los servicios que proteges. Si la organización depende de Microsoft 365, identidad cloud y SaaS, limitarse a endpoints deja trabajo sin cubrir. Cambiar el nombre del producto no basta: el caso debe enseñar qué fuente responde a cada pregunta.
Los logs de inicio de sesión de Microsoft Entra ayudan a entender la autenticación; la auditoría recoge otras actividades y cambios. Relaciónalos sin tratarlos como intercambiables. Distingue acceso correcto, uso efectivo de un recurso y acciones de una aplicación. Examina este ámbito en Microsoft 365 & Entra ID Incident Investigation.
En aplicaciones, plantea una petición de un cliente a un objeto de otra empresa. El desarrollador debe corregir la autorización, probar casos permitidos y denegados y registrar información útil sin secretos. El investigador determina qué peticiones y datos están documentados. La respuesta incluye reparación, evaluación del impacto y verificación de la versión publicada.
Haz que los roles colaboren. El SOC plantea la pregunta; TI explica el sistema; desarrollo comprueba el comportamiento; el responsable del servicio valora el impacto. Secure Software Development with LLMs conecta defensa con diseño, pruebas y publicación de productos más seguros.
8. Exigir ejercicios ejecutables y resultados verificables
Un laboratorio útil explica requisitos, entorno, archivos, pasos y resultado esperado. La persona debe poder empezar y comprobar el desenlace sin adivinar instrucciones. En ejercicios con agentes, especifica entradas, permisos, comprobaciones y evidencias que debe entregar.
Para una reparación, observa primero una prueba fallida, después el cambio y finalmente el resultado correcto. Eliminar una aserción no cuenta como solución. Verifica tanto la petición prohibida como la legítima: bloquearlo todo no demuestra una autorización correcta. Distingue las pruebas con datos simulados de las garantías que necesita producción.
Da comentarios sobre el razonamiento. Si una conclusión falla, señala la fuente que la contradice y pide revisarla. Después del ejemplo guiado, cambia una condición importante para comprobar la transferencia de la habilidad. Cambiar solo un identificador puede permitir repetir una receta sin entenderla.
MITRE ATT&CK ofrece vocabulario para tácticas y técnicas observadas. Úsalo para comunicar comportamientos y formular preguntas. Colorear una matriz no demuestra cobertura ni capacidad investigadora. Pide siempre la evidencia que sostiene la relación y la comprobación pendiente.
9. Un posible plan de noventa días
Noventa días son una forma de organizar el trabajo, no una garantía de dominio. Reserva tiempo para estudiar, practicar y revisar. La duración del audio no incluye toda la investigación, reparación y discusión. Acuerda una carga compatible con la operación del servicio.
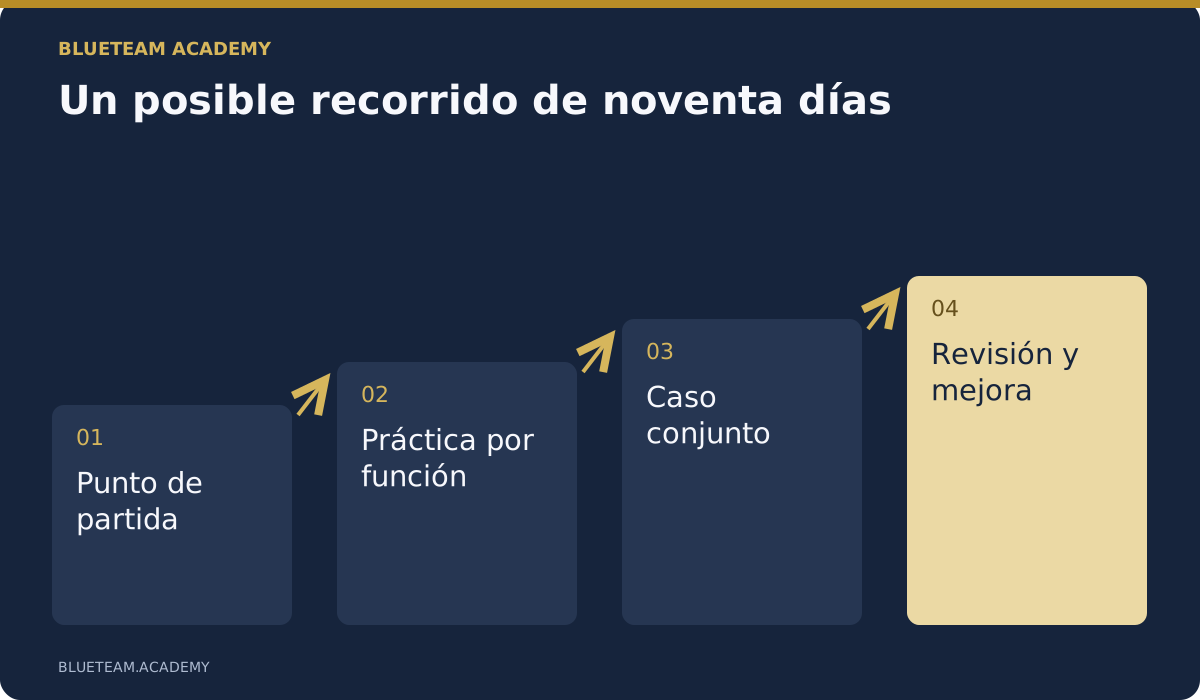
El primer mes, evalúa el punto de partida con un caso pequeño. Enseña pregunta investigadora, registro de evidencias, cronología y nota de decisión. Identifica lagunas técnicas y asigna material específico. Conserva el primer trabajo para compararlo con uno posterior.
El segundo mes, diferencia la práctica por funciones. Analistas e investigadores contrastan alternativas; ingenieros verifican correcciones; coordinadores practican autorizaciones y comunicaciones. Compara análisis manual y asistido por IA, incluyendo el tiempo de comprobación y corrección, no solo la generación.
El tercer mes, resuelve un caso conjunto con nuevas evidencias, relevo entre turnos y restricciones operativas. Exige decisión de contención y criterios de recuperación. Cierra con una revisión de qué funcionó, qué frenó el trabajo y quién hará cada mejora, con fecha. Después comprueba que las acciones acordadas se realizaron.
10. Medir capacidad, no solo finalización
La finalización sirve para gestionar asignaciones y plazos. No mide por sí sola la capacidad de responder. Alguien puede terminar rápido con conclusiones débiles; otra persona puede tardar más al descubrir una contradicción importante. Revisa el trabajo, no solo el porcentaje.
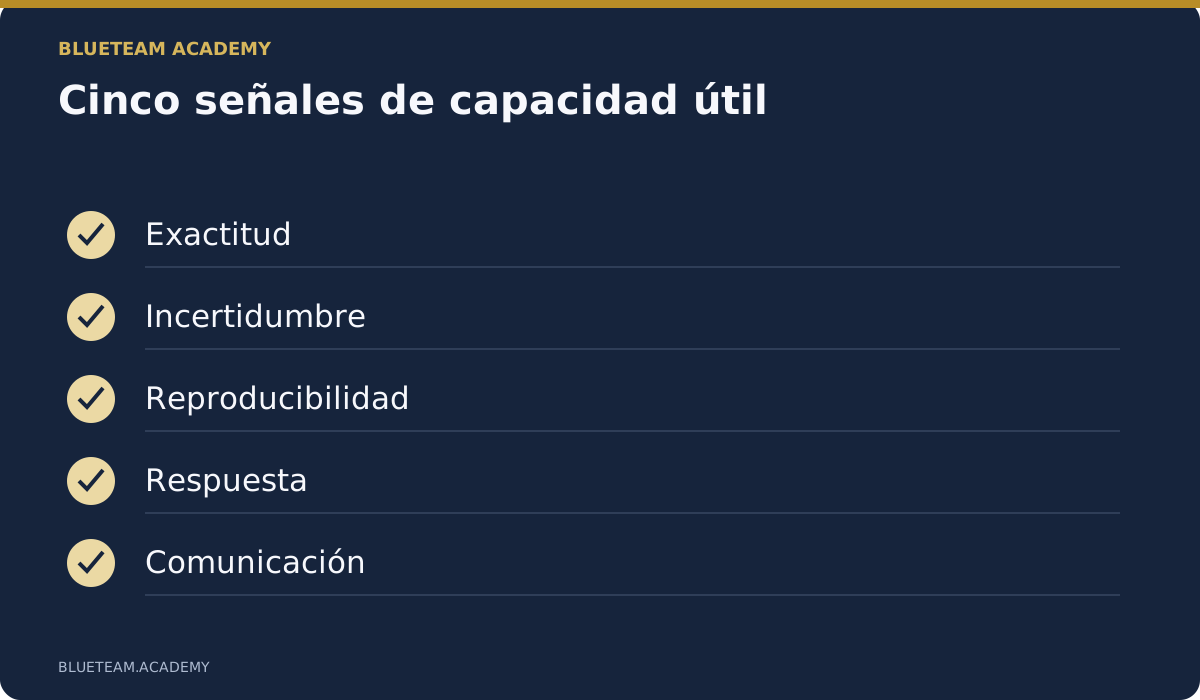
Una rúbrica útil incluye exactitud, incertidumbre, reproducibilidad, respuesta y comunicación. Define conductas observables: afirmaciones vinculadas a fuentes, consultas repetibles, límites explícitos y acciones con efecto, autoridad, impacto y comprobación. El destinatario debe entender la situación y qué decisión se le pide.
Interpreta la velocidad con cuidado. Cerrar pronto puede indicar mejora o comprobaciones omitidas. Compara casos similares. Si un informe generado en cinco minutos requiere una hora de corrección, el coste se ha desplazado. Valora la precisión concisa y el escalado oportuno de incertidumbres relevantes.
Usa los resultados para mejorar formación y condiciones de trabajo. Un error repetido puede revelar falta de acceso, responsabilidades ambiguas o un procedimiento impracticable. Comprueba si persiste tras el apoyo. Revisar un trabajo con su autor y acordar el siguiente ejercicio resulta más útil que clasificar clics rápidos.
11. Qué comprobar antes de comprar
Compara el programa con los resultados deseados. Pide temario actualizado, requisitos previos y muestras de lección y evaluación. Aclara ejercicios incluidos, cuentas externas y costes adicionales. Un análisis local y un laboratorio cloud de pago tienen exigencias distintas.
Comprueba navegación, reanudación, transcripciones y acceso a archivos. Los administradores deben poder asignar cursos relevantes y seguir fechas límite. Verifica accesibilidad e idioma de la edición concreta. Una web comercial traducida no garantiza que todas las lecciones técnicas y sus audios estén traducidos.
Pregunta cómo se actualiza el contenido y qué ocurre con el progreso si cambian lecciones o exámenes. ¿Cómo se evitan instrucciones obsoletas y audios desfasados? ¿La evaluación exige razonar o reconocer una frase? Distingue certificado de finalización y certificación profesional con un esquema de evaluación propio.
Prueba con un grupo pequeño y representativo: una persona experimentada que cuestione el material y otra cercana a los requisitos mínimos que compruebe las instrucciones. Revisa trabajos y tiempo necesario antes de ampliar. La extensión del temario importa menos que una mejora creíble en las tareas que necesitan realizar.
12. Elegir el siguiente curso a partir del problema
Empieza por la carencia que más debilita o ralentiza la respuesta. Para conectar evidencias y justificar conclusiones más allá de las herramientas, consulta Incident Response and Investigation. Para investigar y responder con IA de forma controlada, consulta AI-Assisted Incident Response & Investigation. Los objetivos se relacionan, pero no son idénticos.
Para administradores, Cybersecurity for IT Experts refuerza fundamentos defensivos. Los incidentes de identidad requieren práctica Microsoft 365 y Entra ID; un SaaS seguro necesita diseño, pruebas y despliegue adecuados. La concienciación sobre phishing mejora avisos y verificaciones, pero complementa la investigación especializada.
Antes de matricular, escribe un breve plan con responsabilidades, requisitos, tiempo, entorno, trabajo esperado y revisor. Explica para qué sirve. Tras el primer ejercicio pregunta qué tarea real resulta más clara y qué obstáculo persiste. Utiliza las respuestas para la siguiente asignación.
Explora el catálogo técnico, elige un resultado práctico y revisa después un trabajo concreto. El valor aparece en mejores preguntas, autoridad de respuesta más clara y evidencias de que el servicio recuperado puede utilizarse de forma segura.
Preguntas frecuentes
¿A quién va dirigida la formación para equipos de ciberdefensa?
Para analistas SOC, equipos de respuesta, investigadores e ingenieros de TI, con itinerarios diferenciados. Una base común de investigación precede a la práctica adaptada a experiencia y responsabilidades.
¿Los principiantes deben empezar por teoría o herramientas?
Combina fundamentos y ejercicios pequeños. Hay que comprender qué significa un registro y qué pregunta responde la herramienta. Las investigaciones avanzadas requieren conocimientos de identidades, sistemas y redes.
¿Se pueden utilizar suscripciones propias de IA?
Cuando el curso lo permita, usa un servicio aprobado con las evidencias didácticas. Comprueba instrucciones y normas internas. No subas información confidencial a cuentas no aprobadas.
¿Cuánto tiempo hace falta?
Depende de requisitos, responsabilidades y práctica. Los noventa días son un ejemplo, no una promesa de dominio. El audio no incluye todo el tiempo de investigación, reparación y revisión.
¿El certificado demuestra capacidad operativa?
Documenta la finalización según los requisitos del curso. Evalúa competencias mediante trabajos revisados, casos nuevos, decisiones y ejercicios conjuntos. Una certificación profesional tiene un esquema distinto.
Fuentes y lecturas adicionales
Fuentes primarias para los marcos y conceptos citados. Los escenarios, el plan y los criterios de selección son propuestas prácticas originales.
- NIST — Incident Response Recommendations and Considerations, SP 800-61 Rev. 3
- NIST — NICE Framework
- MITRE ATT&CK
- Microsoft Learn — Sign-in logs in Microsoft Entra ID
- OWASP — GenAI Security Project
Guía educativa. Utiliza datos y entornos aprobados. Completar un curso no demuestra por sí solo capacidad operativa.