La risposta breve
Una buona formazione per i team di difesa informatica unisce basi tecniche, indagini fondate sulle evidenze, uso controllato dell’IA e pratica di risposta. Partite dagli incidenti che la vostra organizzazione deve gestire, valutate il livello iniziale e verificate le capacità su casi nuovi. Completare un corso è utile per il monitoraggio; decidere correttamente e verificare il ripristino sono i risultati operativi.
1. Quale risultato deve produrre la formazione?
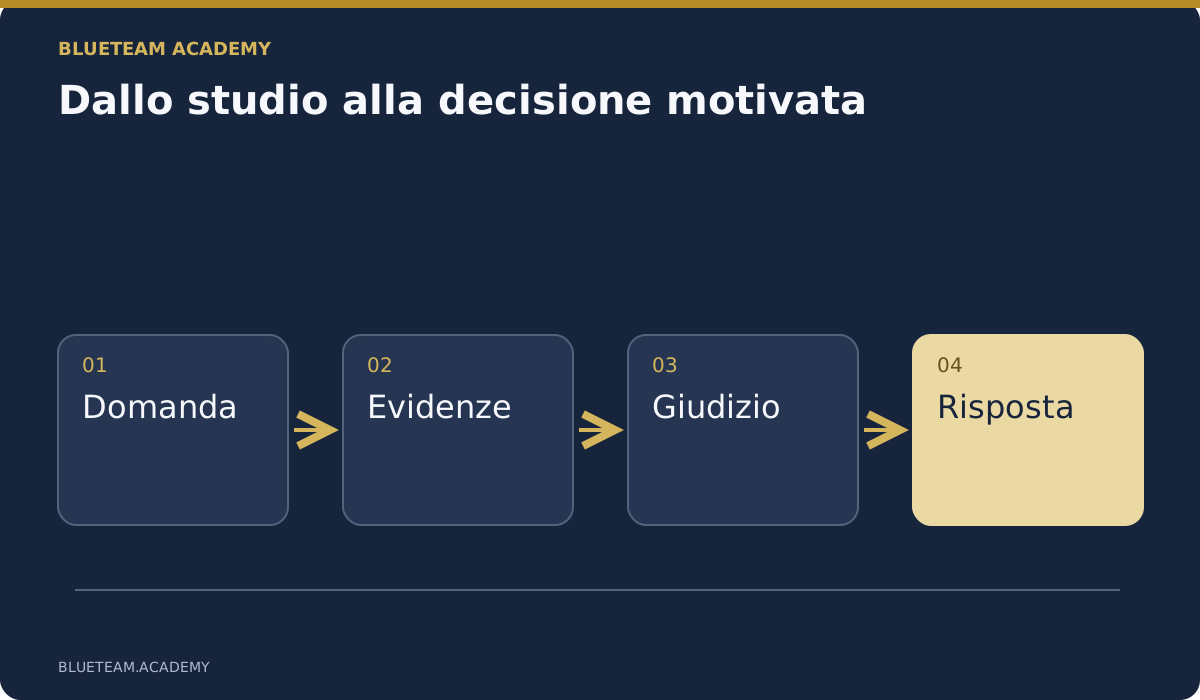
La formazione per i team di difesa informatica deve cambiare il modo in cui la squadra affronta un’attività sospetta. Un analista deve formulare la domanda, esaminare le evidenze, spiegare ciò che resta ignoto e proporre il passo successivo. Chi risponde all’incidente deve trasformare quella decisione in contenimento e ripristino, con autorizzazioni e verifiche adeguate. Il responsabile deve distinguere un corso completato da una capacità realmente migliorata.
Per un percorso strutturato, esplorate AI-Assisted Incident Response & Investigation. Confrontate il programma con le responsabilità, i prerequisiti e le lacune della vostra squadra. L’obiettivo è scegliere esercitazioni utili al lavoro quotidiano, non accumulare video scollegati dai problemi reali.
Definite un risultato concreto. «Migliorare la consapevolezza» è troppo generico per un piano SOC. «Valutare una sessione sospetta, conservare i dati pertinenti, individuare le risorse coinvolte e motivare il contenimento» è osservabile. Fa emergere anche le dipendenze: accesso ai log, una procedura autorizzata di intervento e un referente del servizio che confermi il ripristino operativo.
Prima di scegliere i corsi, scrivete da tre a cinque risultati attesi. Chiedete a un collega esperto quali elaborati ne dimostrerebbero il raggiungimento: una cronologia riproducibile, una nota decisionale, una modifica testata a una regola di rilevamento o un verbale di ripristino. Questi esempi diventano il criterio per valutare corso, esercitazioni e lavoro finale. Il certificato registra il completamento; il lavoro svolto ne mostra il significato.
2. Una base comune, poi percorsi per ruolo
In un team di difesa informatica le responsabilità sono diverse. Un analista junior, un amministratore Windows, un coordinatore della risposta e uno sviluppatore possono lavorare sullo stesso evento da prospettive differenti. Assegnare a tutti lo stesso materiale può annoiare gli esperti e lasciare i principianti senza fondamenta. Separate il linguaggio comune dalle capacità specialistiche.
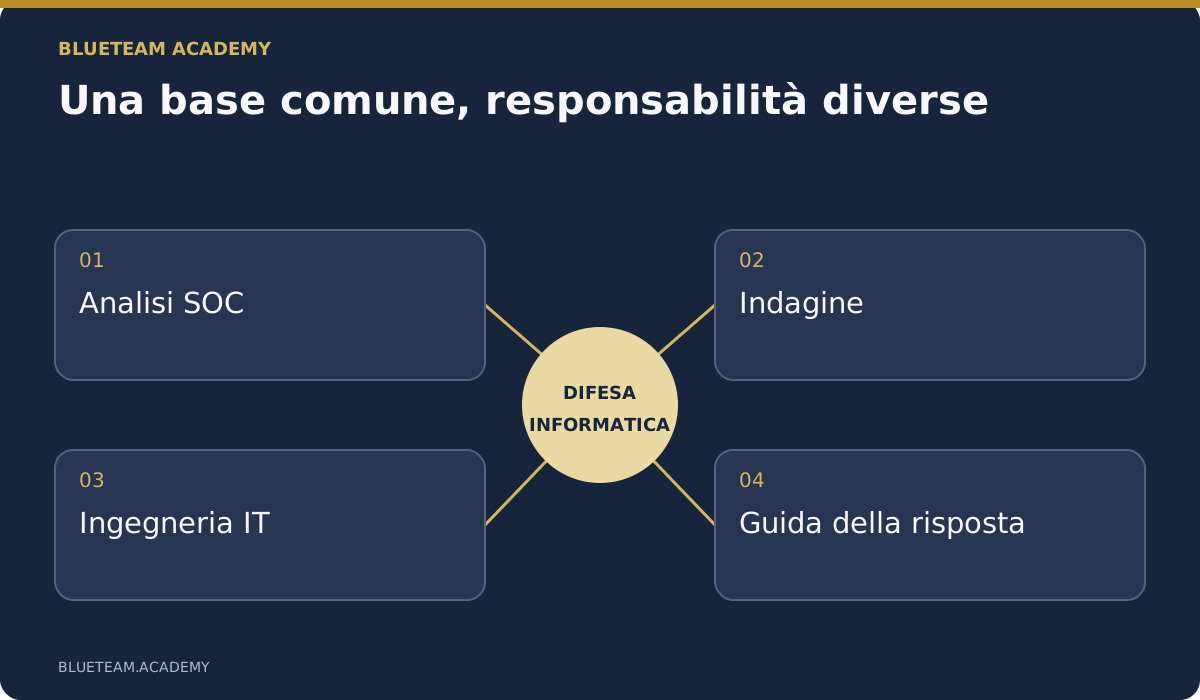
La base comprende identità, endpoint, connessioni, comportamento delle applicazioni, timestamp e distinzione tra osservazione e interpretazione. Un accesso riuscito non dimostra che lo abbia effettuato il dipendente legittimo. Una scansione senza rilevamenti non dimostra l’assenza di compromissione. Bisogna anche riconoscere quando servono un’altra fonte o un collega competente.
Gli analisti SOC devono saper gestire il triage, correlare evidenze e fare escalation chiare. Gli ingegneri IT devono riconoscere configurazioni rischiose, conservare i dati e applicare correzioni autorizzate senza distruggere le evidenze. Gli investigatori lavorano su ipotesi, priorità di raccolta e appunti affidabili. Chi coordina la risposta gestisce decisioni, comunicazioni, dipendenze e criteri di ripristino. I detection engineer devono testare le regole con dati rappresentativi.
Il NICE Framework del NIST descrive il lavoro attraverso attività, conoscenze e competenze. Usate questa distinzione per chiarire il piano, senza trasformarlo in una gigantesca mappatura. Per ogni persona indicate responsabilità, un’attività difficile e una prova del miglioramento. Considerate anche i passaggi tra ruoli: un’indagine tecnicamente valida ma impossibile da consegnare al turno successivo crea altro lavoro.
3. Insegnare un metodo che resti utile quando cambiano gli strumenti
Sapersi orientare in una console è utile, ma la console non decide quale domanda sia importante. Delimitate il problema: che cosa è successo, a quale identità o risorsa, in quale intervallo e con quale possibile impatto? «Questa sessione era autorizzata?» permette un’indagine più concreta di «Trova tutto ciò che non va nel tenant».
Immaginate un dipendente dell’amministrazione che segnali una regola di posta sconosciuta. Partite dalla segnalazione, dalla configurazione effettiva della regola e dal registro di audit disponibile. Verificate chi o che cosa l’ha creata, quando e su quali messaggi agisce. Confrontate il tutto con gli accessi pertinenti e con il racconto del dipendente. Mantenete aperte spiegazioni alternative: procedura autorizzata, modifica amministrativa, sessione compromessa o accesso applicativo richiedono evidenze e risposte diverse.
La cronologia deve distinguere l’ora dell’evento da quella della raccolta. Annotate fonte, fuso orario e query o metodo di esportazione. Qualificate le conclusioni importanti. «La regola inoltrava messaggi a questo indirizzo» non equivale a «L’attaccante ha letto tutti i messaggi precedenti». La seconda affermazione richiede altre prove. Essere precisi sull’incertezza non significa scrivere rapporti evasivi.
A metà esercitazione introducete un nuovo elemento: l’account era stato disabilitato prima di un altro evento, oppure l’audit identifica un’applicazione anziché un utente. Chiedete di rivedere spiegazione e piano di raccolta. Premiate la revisione quando segue le evidenze. Se si premia soltanto chi indovina una storia prestabilita, si insegna a difendere la prima ipotesi.
4. Collegare log, file e traffico di rete
Servono dati che i partecipanti possano esaminare autonomamente: eventi di identità esportati, registri degli endpoint, log applicativi, una piccola cattura di rete e una cronologia del filesystem. Conta la relazione tra domanda, contesto e conclusione, non la dimensione del download. Cento eventi pertinenti possono insegnare più di gigabyte privi di spiegazioni.
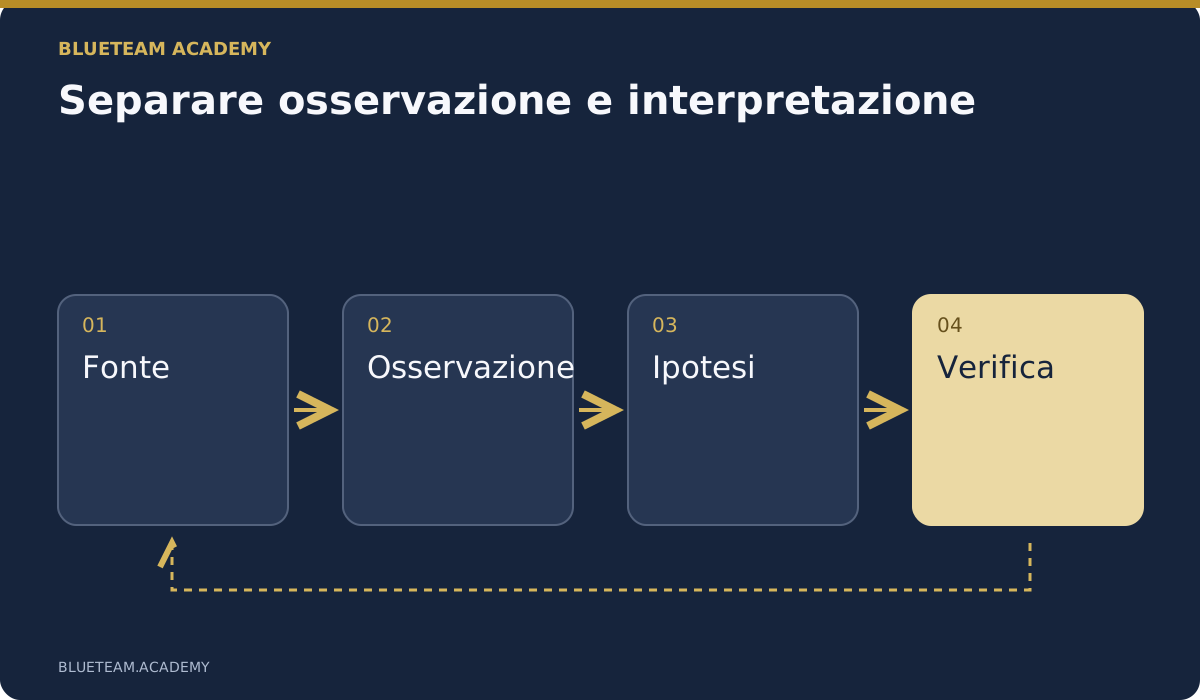
Separate originali, copie di lavoro e tabelle derivate. Registrate gli hash quando sono utili, spiegandone il limite: una corrispondenza dimostra che i byte coincidono con il valore registrato; non dimostra che l’evento sia autentico o che la raccolta sia completa. Documentate acquisizione, filtri, lacune di conservazione e limitazioni note. Prima di interpretare un’assenza, chiedete che cosa il dataset escluda.
Una cattura può mostrare comunicazioni tra due sistemi senza rivelare il contenuto cifrato. Un timestamp va interpretato in relazione a filesystem, orologio e raccolta. Un alert segnala un evento, ma non prova autonomamente l’interpretazione del fornitore. Fate esercitare queste distinzioni attraverso domande e controesempi.
Usate un piccolo registro delle evidenze: identificativo, fonte, data di raccolta, intervallo coperto, posizione e limite. Chiedete una conclusione che un collega possa riprodurre. Poi togliete una fonte o rivelate uno scarto dell’orologio. La risposta deve aggiornare esplicitamente il grado di certezza. Così la gestione delle evidenze diventa parte dell’analisi, non soltanto una convenzione per nominare file.
5. Accelerare l’analisi con l’IA, conservando il giudizio umano
OpenAI, Claude e modelli locali approvati possono organizzare dati, proporre query, suggerire spiegazioni alternative e aiutare a redigere rapporti. La formazione deve insegnare un processo verificabile, non una formula magica da incollare in un prompt. L’output va confrontato con le evidenze e le azioni devono restare entro autorizzazioni definite.
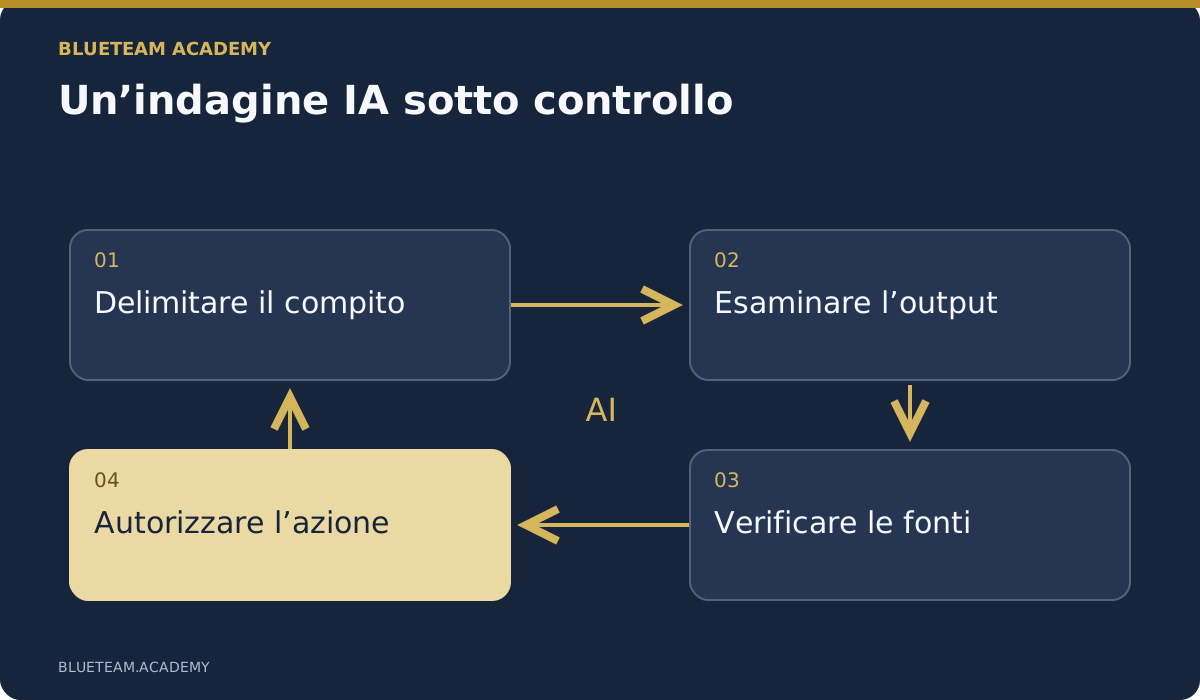
Partite da un dataset approvato e delimitato. Descrivete contenuto, intervallo temporale, domanda e assunzioni vietate. Richiedete osservazioni con identificativi delle fonti, poi ipotesi ed evidenze mancanti. Separate contenuto letterale e interpretazione. Se l’assistente propone una query o uno script, esaminatene la logica e provatelo sulla copia didattica. Confrontate un campione con una verifica manuale prima di ampliare l’analisi.
Mettete alla prova la prima risposta. Quale conclusione è meno sostenuta? Quale alternativa spiega gli stessi fatti? Quale raccolta cambierebbe maggiormente la decisione? Inserite nell’esercizio un’affermazione plausibile ma non dimostrata: il partecipante deve trovarla, risalire ai record e correggere il rapporto. Due modelli concordi non costituiscono due fonti indipendenti.
Le istruzioni contenute in email, documenti e log sono materiale dell’indagine, non ordini per l’agente. Un messaggio ostile non deve poter estendere i permessi o provocare esportazioni. Limitate gli strumenti, iniziate con raccolte in sola lettura e richiedete revisione prima di modifiche rilevanti. Il progetto OWASP GenAI Security tratta rischi delle applicazioni LLM e degli agenti: applicatene i principi pertinenti anche al vostro flusso investigativo.
Usate solo servizi e account approvati per la sensibilità dei dati. Il fatto che un assistente accetti un allegato non autorizza il caricamento di log riservati. L’esecuzione locale richiede comunque controlli di accesso, conservazione definita, credenziali protette e un responsabile. Lo standard probatorio non cambia con il modello.
6. Esercitare contenimento, ripristino e conseguenze
L’esercitazione non termina quando viene individuato l’account sospetto. Occorre decidere l’azione, chi la autorizza e come verificarne l’effetto. È qui che le decisioni tecniche incidono su persone e servizi. Un corso che si ferma agli indicatori lascia scoperta una parte essenziale del lavoro.
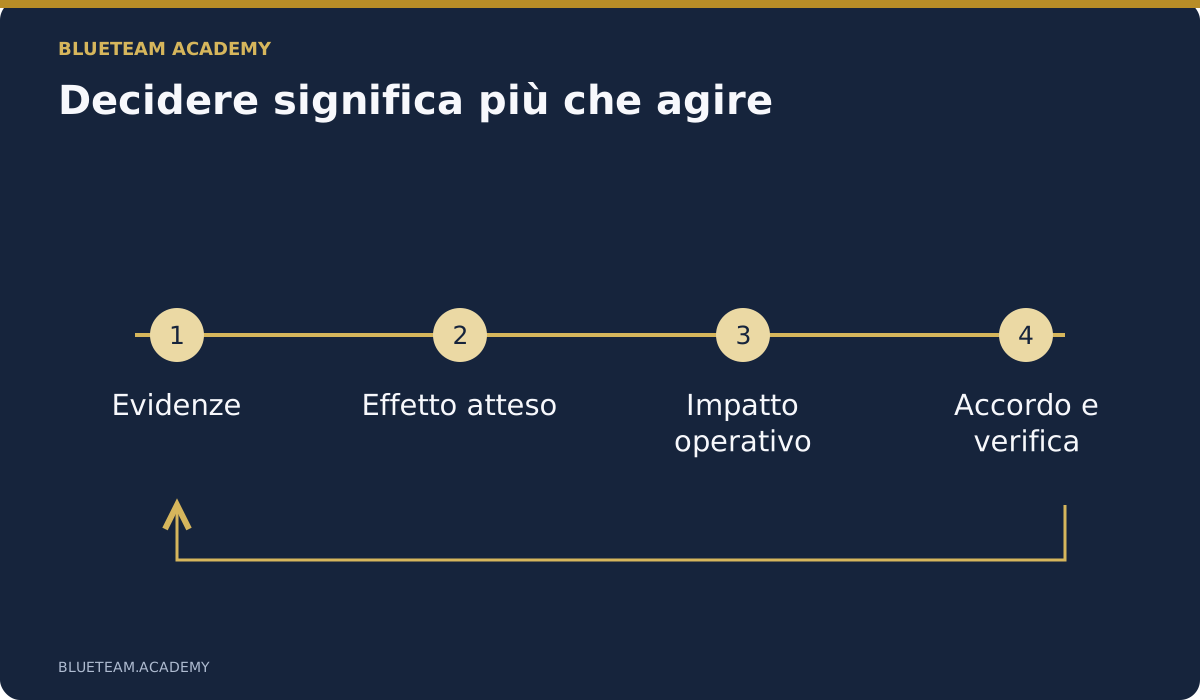
Per ogni proposta richiedete sei elementi: evidenze, azione, beneficio atteso, possibile interruzione, approvazione e verifica. Un reset della password non coincide con la revoca delle sessioni o la rimozione di un’autorizzazione applicativa. Il controllo deve corrispondere al percorso di accesso osservato; non basta eseguire un elenco standard di comandi.
Introducete un vincolo operativo. L’account gestisce un’elaborazione finanziaria imminente, oppure una modifica interrompe il servizio di un cliente. Il partecipante deve esporre compromesso, autorità e alternativa praticabile. Nei laboratori usate simulatori o ambienti autorizzati, con effetti e limiti dichiarati. Una risposta riuscita in un simulatore non dimostra che un sistema reale sia sicuro.
Verificate il ripristino: il percorso sospetto è stato controllato, il servizio legittimo funziona e il monitoraggio utile è disponibile? Una spunta verde non basta. Il NIST SP 800-61 Rev. 3 collega la risposta alla più ampia gestione del rischio. La formazione deve quindi collegare preparazione, decisioni durante l’incidente e miglioramenti successivi.
7. Usare identità e applicazioni che rispecchiano il vostro ambiente
Scegliete casi pertinenti ai servizi che difendete. Se l’organizzazione dipende da Microsoft 365, cloud identity e SaaS, una formazione limitata agli endpoint trascura attività importanti. Non basta però sostituire i nomi dei prodotti: il caso deve mostrare quali fonti rispondono a quali domande.
In Microsoft Entra i log di accesso aiutano a comprendere l’autenticazione; i log di audit documentano altre attività e modifiche. Collegateli senza trattarli come intercambiabili. Distinguete successo dell’accesso, effettivo utilizzo della risorsa e azioni svolte da un’applicazione. Il percorso Microsoft 365 & Entra ID Incident Investigation permette di esaminare questo ambito.
Per le applicazioni, costruite un caso in cui un account di un’azienda richiede un oggetto appartenente a un’altra. Lo sviluppatore deve correggere l’autorizzazione, testare richieste consentite e vietate e produrre log utili senza registrare segreti. L’investigatore deve stabilire quali richieste e dati siano documentabili. La risposta include correzione, valutazione dell’impatto e controllo della versione rilasciata.
Fate lavorare insieme i ruoli. Il SOC formula la domanda, l’IT chiarisce il sistema, lo sviluppatore verifica il comportamento e il referente del servizio valuta l’impatto. Secure Software Development with LLMs integra il lavoro difensivo con progettazione, test e rilascio di prodotti più sicuri.
8. Chiedere esercizi eseguibili e risultati controllabili
Un buon laboratorio dichiara prerequisiti, ambiente, file, passaggi e risultato atteso. Il partecipante deve sapere come avviare il lavoro e verificare l’esito senza indovinare istruzioni mancanti. Se usa un agente IA, l’esercizio deve specificare input, permessi, controlli e prove da consegnare.
Per una correzione, fate osservare prima un test fallito, poi la modifica e infine il test riuscito. Non accettate la cancellazione dell’asserzione come soluzione. Verificate sia il caso vietato sia quello legittimo: impedire ogni accesso non dimostra che l’autorizzazione sia corretta. Distinguete il comportamento della fixture dalle garanzie richieste in produzione.
Date feedback sul ragionamento. Se una conclusione è errata, indicate la fonte che la contraddice e chiedete di rivederla. Dopo il caso guidato, cambiate un elemento significativo per verificare il trasferimento della competenza. Una schermata diversa o un identificativo nuovo non bastano se il partecipante ripete soltanto una sequenza.
MITRE ATT&CK offre un linguaggio per descrivere tattiche e tecniche osservate. Usatelo per comunicare comportamenti e costruire domande. Colorare una matrice non prova copertura o capacità investigativa. Chiedete sempre quale evidenza sostiene la mappatura e quale verifica resta necessaria.
9. Un possibile piano di novanta giorni
Novanta giorni sono un esempio di organizzazione, non una promessa di expertise. Riservate tempo per studio, esercizi e revisione. L’audio è soltanto una parte dell’impegno: indagare, correggere e discutere richiede altro tempo. Concordate il carico con chi gestisce il servizio.
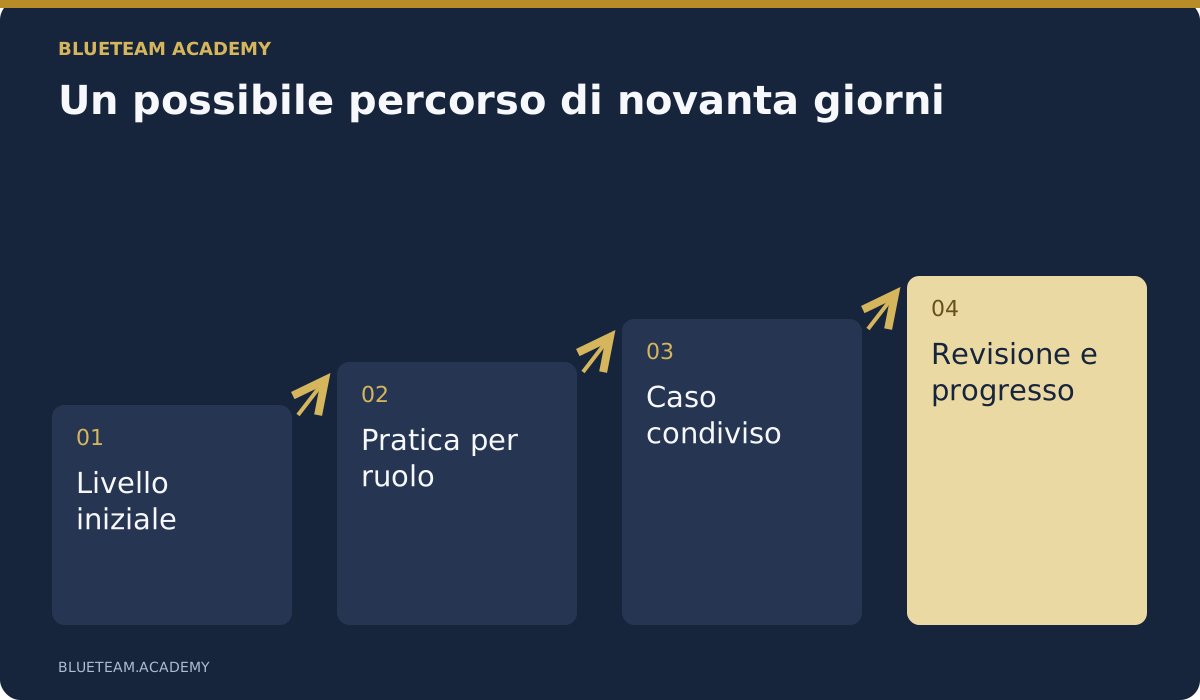
Nel primo mese valutate il livello iniziale con un piccolo caso. Insegnate domanda investigativa, registro delle evidenze, cronologia e nota decisionale. Individuate lacune tecniche e assegnate materiale mirato. Conservate il primo elaborato per confrontare i progressi su un caso successivo.
Nel secondo mese differenziate la pratica per ruolo. Analisti e investigatori esaminano spiegazioni alternative; gli ingegneri verificano correzioni; i coordinatori esercitano approvazioni e comunicazioni. Confrontate un’analisi manuale e una assistita dall’IA, includendo tempo di verifica e correzione, non solo quello di generazione.
Nel terzo mese svolgete un caso comune con nuove evidenze, passaggio di consegne e vincoli operativi. Richiedete una decisione di contenimento e criteri di ripristino. Chiudete con una revisione: cosa ha funzionato, quale lacuna ha rallentato il lavoro e chi realizza il miglioramento entro quando? Verificate poi che l’azione concordata sia stata eseguita.
10. Misurare capacità utili, non soltanto completamenti
Il completamento aiuta a gestire assegnazioni e scadenze, ma non misura da solo la capacità di rispondere. Una persona può finire rapidamente e produrre conclusioni fragili; un’altra può impiegare più tempo per rilevare una contraddizione importante. Esaminate il lavoro, non soltanto la percentuale.
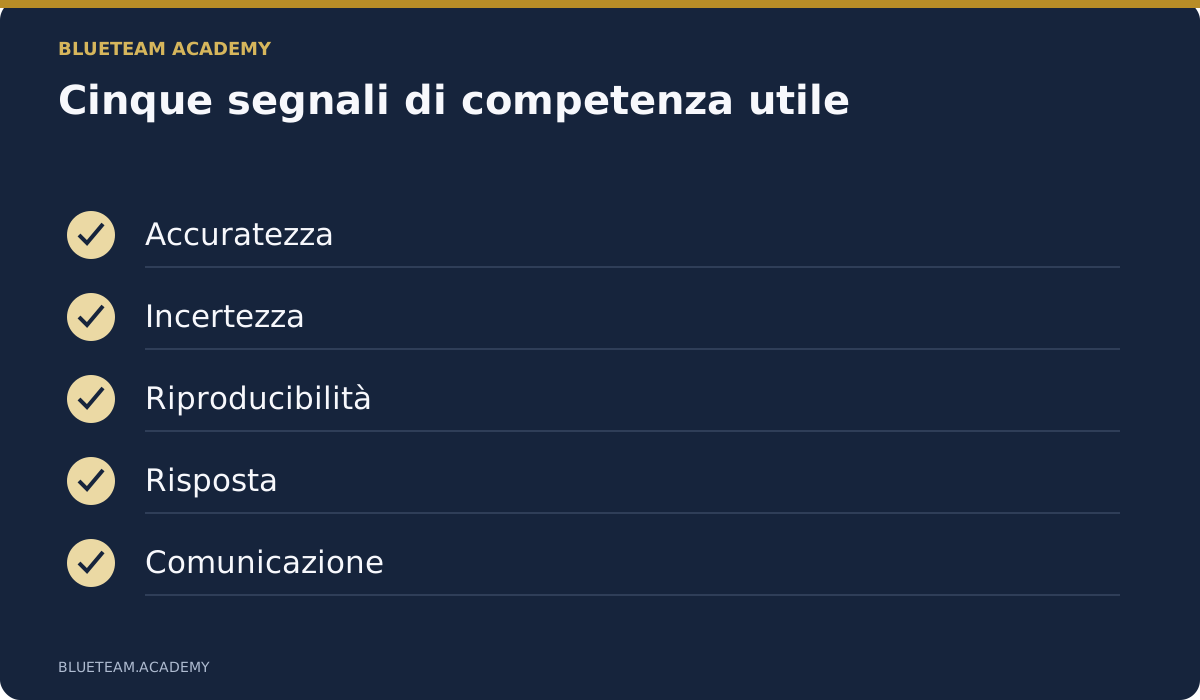
Una griglia utile considera accuratezza, gestione dell’incertezza, riproducibilità, qualità della risposta e comunicazione. Definite comportamenti osservabili: affermazioni collegate alle fonti, query ripetibili, limiti dichiarati e azioni con effetto, autorità, impatto e verifica. Il destinatario deve capire la situazione e la decisione richiesta.
Interpretate con cautela la velocità. Una chiusura rapida può indicare un progresso oppure controlli saltati. Confrontate casi simili e rivedete gli elaborati. Un rapporto IA prodotto in cinque minuti ma corretto in un’ora ha spostato il costo. Premiate sintesi accurata ed escalation tempestiva delle incertezze rilevanti.
Usate i risultati per migliorare formazione e condizioni operative. Errori ripetuti possono dipendere da accessi mancanti, responsabilità ambigue o procedure inutilizzabili. Dopo il supporto, verificate se il problema persiste. Rivedere un elaborato insieme e concordare il prossimo esercizio vale più di una classifica di chi clicca più in fretta.
11. Cosa verificare prima dell’acquisto
Confrontate il programma con i risultati attesi. Chiedete contenuti aggiornati, prerequisiti, una lezione e una valutazione di esempio. Chiarite esercitazioni incluse, account esterni necessari e costi aggiuntivi. Un’analisi locale e un laboratorio cloud a pagamento hanno requisiti diversi.
Controllate navigazione, ripresa del lavoro, trascrizioni e reperibilità dei file. Gli amministratori aziendali devono poter assegnare corsi e seguire scadenze. Verificate accessibilità e lingua dell’edizione effettivamente acquistata: una pagina commerciale tradotta non garantisce che tutte le lezioni tecniche e il relativo audio lo siano.
Chiedete come vengono gestiti gli aggiornamenti. Che cosa accade alla progressione quando cambia una lezione o un esame? Come vengono evitate istruzioni obsolete e narrazioni non allineate? L’esame richiede ragionamento o riconoscimento di una frase? Distinguete attestato di completamento e certificazione professionale con un proprio schema di valutazione.
Avviate un piccolo gruppo pilota rappresentativo, includendo un esperto che possa contestare il contenuto e una persona vicina ai prerequisiti minimi che provi le istruzioni. Prima di estendere l’acquisto, valutate elaborati e tempo necessario. La lunghezza del programma conta meno di un miglioramento credibile nelle attività richieste.
12. Scegliere il prossimo corso a partire dal problema
Partite dalla lacuna che rallenta o indebolisce più spesso la risposta. Per collegare evidenze e motivare conclusioni oltre l’uso degli strumenti, consultate Incident Response and Investigation. Per un metodo controllato di indagine e risposta con l’IA, consultate AI-Assisted Incident Response & Investigation. I bisogni si sovrappongono, ma le priorità didattiche differiscono.
Per gli amministratori, Cybersecurity for IT Experts rafforza le basi difensive. Gli incidenti di identità richiedono il percorso Microsoft 365 e Entra ID; i prodotti SaaS sicuri richiedono sviluppo, test e rilascio adeguati. La formazione sul phishing migliora segnalazioni e verifiche, affiancando senza sostituire l’indagine specialistica.
Prima dell’iscrizione scrivete un breve piano: responsabilità, prerequisiti, tempo, ambiente, elaborato e revisore. Spiegate l’utilità del lavoro. Dopo il primo esercizio chiedete quale attività reale sia diventata più chiara e quale ostacolo rimanga. Usate le risposte per scegliere l’assegnazione successiva.
Esplorate il catalogo tecnico, scegliete un risultato pratico e rivedete un elaborato concreto dopo il corso. Il valore emerge da domande migliori, autorità di intervento più chiare ed evidenze che il servizio ripristinato possa essere utilizzato in sicurezza.
Domande frequenti
A chi serve la formazione per i team di difesa informatica?
Ad analisti SOC, incident responder, investigatori e ingegneri IT, con percorsi distinti. Una base comune di indagine ed evidenze precede la pratica adatta a esperienza e responsabilità.
I principianti devono partire dagli strumenti o dalla teoria?
Collegate basi tecniche e piccoli esercizi. Bisogna capire il significato di un record e la domanda a cui risponde lo strumento. Le indagini avanzate richiedono conoscenze di identità, sistemi e reti.
Si possono usare i propri abbonamenti IA?
Quando previsto dal corso, usate un servizio approvato con le evidenze didattiche. Verificate istruzioni e regole aziendali. Non caricate dati riservati su account non approvati.
Quanto tempo occorre?
Dipende da prerequisiti, responsabilità e tempo di pratica. I novanta giorni sono un esempio, non una garanzia di expertise. La durata audio non include tutto il lavoro investigativo e di revisione.
Il certificato dimostra competenza operativa?
Documenta il completamento secondo i requisiti del corso. Valutate la competenza con elaborati, casi nuovi, decisioni ed esercitazioni comuni. Una certificazione professionale segue uno schema distinto.
Fonti e letture di approfondimento
Fonti primarie per i quadri e i concetti citati. Scenari, piano formativo e criteri di scelta sono proposte pratiche originali.
- NIST — Incident Response Recommendations and Considerations, SP 800-61 Rev. 3
- NIST — NICE Framework
- MITRE ATT&CK
- Microsoft Learn — Sign-in logs in Microsoft Entra ID
- OWASP — GenAI Security Project
Guida didattica. Utilizzate dati e ambienti approvati. Il completamento del corso non dimostra da solo la competenza operativa.