Odpowiedź krótka
Wybór certyfikacji blue team zależy od roli: początkowej pracy w SOC, reagowania na incydenty, informatyki śledczej lub konkretnej platformy. Każdą kwalifikację uzupełniaj ćwiczeniami i sprawdzonymi pracami. BlueTeam Academy wydaje certyfikaty ukończenia odpowiednich programów; nie są one tym samym co zewnętrzne certyfikacje zawodowe.
1. Najpierw zadania, potem certyfikat
Certyfikacje blue team pomagają stworzyć wspólną podstawę wiedzy, docenić postępy i przygotować pracowników do trudniejszych zadań. Stają się kosztownym dodatkiem, gdy wszyscy zdobywają ten sam znaczek bez względu na obowiązki. Zacznij od konkretnej czynności do poprawy: zbadania podejrzanego logowania, decyzji o izolacji serwera, wyjaśnienia niepewnego ustalenia lub sprawdzenia, czy odtworzenie rzeczywiście usunęło dostęp napastnika.
Jako dostępny program firmowy sprawdź szkolenie z rozpoznawania phishingu w Microsoft 365, Google Workspace i zagrożeń z użyciem AI. Rozwija ono rozpoznawanie, zgłaszanie i bezpieczne decyzje wobec podejrzanych wiadomości. Głębszą tematykę techniczną przedstawia program Cybersecurity for IT Experts, nadal opracowywany po angielsku. Szkolenie świadomościowe jest podstawą, a nie zamiennikiem kwalifikacji SOC lub śledczych.
Przewodnik jest dla kierowników bezpieczeństwa, liderów IT i praktyków wybierających ścieżkę rozwoju. Porównuje uznane kierunki certyfikacji, wyjaśnia znaczenie ukończenia kursu i pokazuje rzeczywiste funkcje administracyjne akademii. Zrzuty pochodzą z lokalnego środowiska demonstracyjnego z fikcyjnymi osobami. Nie przedstawiają danych klientów ani rzeczywiście przyznanych kwalifikacji.
2. Ukończenie kursu, certyfikacja zawodowa i praktyczne dowody
Certyfikat ukończenia potwierdza, że wskazana osoba spełniła wymagania dostawcy dla konkretnego programu. Mogą to być lekcje, ćwiczenia i zaliczona ocena. Certyfikacja zawodowa działa według odrębnego systemu zasad egzaminowania, potwierdzania tożsamości, odnawiania i przyznawania kwalifikacji. Sama nazwa nie przesądza o przydatności dla firmy. Przeczytaj warunki stojące za dokumentem.
Rozdziel trzy pytania: czego osoba się nauczy, jak zostanie oceniona i co otrzyma. Potwierdzenie obecności, oceniany kurs i zewnętrzny egzamin zawodowy są różnymi produktami. Cyfrowa odznaka może reprezentować każdy z nich. Ważniejsze od wyglądu są wystawca, kryteria, sposób oceny i ewentualny termin ważności.
Poproś też o próbkę pracy: oś czasu dochodzenia, uzasadniony plan ograniczenia incydentu lub zweryfikowany raport. Pokazuje zastosowanie wiedzy i pomaga rozmawiać o rozwoju, choć nie zastępuje kwalifikacji. Certyfikaty BlueTeam Academy dokumentują ukończenie kursów akademii. Nie są akredytowanymi kwalifikacjami, urzędowym zatwierdzeniem, certyfikacją innych producentów ani gwarancją zgodności organizacji z przepisami.
3. Dobierz naukę do odpowiedzialności
Początkujący analityk musi odróżnić niepokojący sygnał od zwykłej administracji, zebrać kolejne użyteczne zapisy i przekazać sprawę z kontekstem. Osoba reagująca na incydenty potrzebuje szerszego spojrzenia na zakres, dowody, wpływ biznesowy, ograniczenie i odtworzenie działania. Specjalista śledczy pogłębia analizę artefaktów i osi czasu. Administrator powinien rozumieć, jak rutynowe ustawienia otwierają lub zamykają drogę ataku.
| Odpowiedzialność | Priorytet szkolenia | Praktyczny rezultat |
|---|---|---|
| Wstępna analiza SOC | Kontekst alarmu, potwierdzenie i eskalacja | Notatka z odwołaniami do dowodów i kolejnymi krokami |
| Reagowanie na incydenty | Zakres, zabezpieczenie dowodów, ograniczenie i sprawdzone odtworzenie | Plan z warunkami, zgodami i wycofaniem działań |
| Informatyka śledcza | Artefakty, chronologia, alternatywne wyjaśnienia i niepewność | Odtwarzalna oś czasu i ostrożny wniosek |
| Operacje IT | Tożsamości, utwardzanie, logi, zależności i przywracanie | Uzasadniona zmiana zabezpieczenia i sprawdzenie wyniku |
| Zarządzanie bezpieczeństwem | Priorytety, eskalacja, zasoby i decyzje | Notatka rozdzielająca fakty od założeń |
Zapisz oczekiwania przed porównywaniem katalogów. Dobrym celem jest umiejętność wyjaśnienia znaczenia nieznanego logowania, wskazania brakującego kontekstu i zaproponowania proporcjonalnego kroku. To bardziej mierzalne niż dwadzieścia godzin cyberbezpieczeństwa. NICE Framework organizacji NIST dostarcza słownictwa zadań, wiedzy i umiejętności. Korzystanie z niego nie oznacza akredytacji kursu przez NIST.
Pokrycie kompetencji w zespole jest równie ważne jak osiągnięcia jednostki. Jedna zaawansowana specjalizacja dla wszystkich może pozostawić lukę w koordynacji lub zabezpieczaniu dowodów. Rozpisz obowiązki, sprawdź słabe przekazania spraw i wybierz uzupełniające się ścieżki. Ćwiczenia w parach pomagają udostępnić wiedzę specjalisty kolegom zamiast zamykać ją w indywidualnym certyfikacie.
4. Cztery kierunki certyfikacji do porównania
Nie ma jednej najlepszej certyfikacji blue team dla każdego. Przykłady wskazują kierunki, nie ranking ani pełny rynek. Przed zakupem sprawdź aktualne cele, ocenę, czas dostępu, wymagania i odnawianie. Wersje egzaminów oraz pakiety się zmieniają. BlueTeam Academy jest niezależnym dostawcą, nie wydaje tych kwalifikacji i nie deklaruje powiązań z ich wystawcami.
| Kwalifikacja | Opublikowany zakres | Kiedy ją rozważyć |
|---|---|---|
| Blue Team Level 1 (BTL1) | Podstawy obrony: phishing, SIEM, analiza śledcza i reagowanie | Przy budowie szerokiej praktycznej podstawy. |
| GIAC Certified Incident Handler (GCIH) | Obsługa incydentów i typowe techniki ataku | Gdy praca obejmuje badanie i obsługę aktywnych incydentów. |
| GIAC Certified Forensic Analyst (GCFA) | Zaawansowane reagowanie, analiza śledcza, pamięć i chronologie | Do pogłębienia dochodzeń przy odpowiednich podstawach. |
| Microsoft Security Operations Analyst Associate | Operacje Microsoft, dochodzenia, reagowanie i wyszukiwanie zagrożeń | Dla zespołów intensywnie używających tego ekosystemu. |
Przeczytaj opis egzaminu równie uważnie jak ofertę. Czy wymaga wyboru odpowiedzi, wykonania zadań, interpretacji dowodów lub pisemnych wniosków? Jak sprawdza się tożsamość i jaka pomoc jest dopuszczalna? Odpowiedzi pokażą, czy chodzi o lukę w wiedzy, praktyce czy o formalny warunek pracodawcy.
Porównuj cenę wraz z zakresem. Materiały, laboratoria, podejścia do egzaminu, przedłużenia, poprawki i odnowienia mogą być rozliczane osobno. Tańsze przygotowanie może wcale nie obejmować egzaminu zewnętrznego. Droga specjalizacja może natomiast niewiele dać osobie, która jej rzadko używa. Najpierw oceń dopasowanie i sposób sprawdzania, potem pełny koszt dla grupy.
5. Co trzeba umieć poza zdobyciem odznaki
Skuteczna obrona wymaga więcej niż znajomości nazw produktów i modeli. Analityk musi rozpoznawać granice dowodów. Podejrzana nazwa pliku jest tropem, nie potwierdzeniem uruchomienia. Nietypowa lokalizacja logowania wymaga sprawdzenia, lecz nie dowodzi przejęcia konta. Cichy panel może oznaczać skuteczną ochronę, brak zdarzeń albo brak telemetrii. Ćwiczenia powinny uczyć rozróżniania tych możliwości.
Szukaj zadań łączących zdarzenia tożsamości, aktywność urządzeń, obserwacje sieciowe i kontekst biznesowy. Uczestnik powinien wyjaśnić pochodzenie znacznika czasu, jego powiązanie z kontem lub hostem i to, co zmieniłoby wniosek. Musi wskazywać braki. „Brak pasującego zdarzenia w dostępnym eksporcie” jest precyzyjniejsze niż „działanie nie nastąpiło”, zwłaszcza przy niepewnej retencji i zbieraniu danych.
Poświęć równie dużo uwagi reakcji. Wykrycie przejętego konta powinno prowadzić do zachowania dowodów, uzyskania zgody, przerwania szkodliwego dostępu, sprawdzenia trwałości dostępu napastnika i walidacji przywrócenia. Uwzględnij zależności i niepowodzenia. Izolacja serwera może powstrzymać napastnika i jednocześnie zatrzymać usługę. Poproś o wyjaśnienie kompromisu oraz wskazanie osoby uprawnionej do decyzji.
Ćwicz przekazanie sprawy. Kolega powinien móc kontynuować bez odtwarzania wszystkich rozmów. Potrzebne są chronologia, źródła, potwierdzone fakty, otwarte pytania, wykonane działania i następna decyzja. Te nawyki działają między różnymi produktami i pomagają zarówno świeżo certyfikowanym, jak i doświadczonym osobom bez nowej odznaki.
6. Oceniaj analizę wspieraną AI, nie tylko prompty
AI może streszczać zapisy, sugerować zapytania, porównywać hipotezy i tworzyć szkice raportów. Może również przedstawić przekonującą historię wykraczającą poza dowody. Szkolenie powinno zatem sprawdzać ograniczanie zadania, ochronę informacji, weryfikację wyniku i granice uprawnień asystenta. Obsługa czatu nie jest równoznaczna z osądem śledczym.
Zacznij od zatwierdzonego zestawu syntetycznych dowodów. Uczestnik formułuje konkretne pytanie, określa źródła i wymaga odniesień dla ważnych twierdzeń. Potem niezależnie odtwarza kluczową obserwację. Gdy model przypisuje wykonanie polecenia kontu, trzeba znaleźć oryginalny zapis i sprawdzić, czy pola rzeczywiście to potwierdzają. Wiarygodnie brzmiąca narracja bez kontroli nie jest ustaleniem.
Tak samo oceniaj propozycje reakcji. Unieważnienie sesji, blokada konta czy izolacja urządzenia wymagają określenia zakresu, zgody, skutków, zachowania dowodów i warunków sukcesu. Ćwicz w dostarczonym symulatorze lub dozwolonym środowisku testowym. Wygenerowany plan nie daje zgody na zmiany produkcyjne, a słowo „zatwierdzono” nie jest rzeczywistym zatwierdzeniem.
Pytaj dostawcę o poufne dane, złośliwe instrukcje w niezaufanych dokumentach, błędy modeli i różnicę między demonstracją a faktycznym użyciem modelu. Sprawdź też regulamin egzaminu: zgoda na AI w pracy nie oznacza zgody podczas oceny. Angielski program AI Incident Response and Investigation, w opracowaniu, obejmuje dochodzenie, weryfikację i reakcję z OpenAI, Claude i zatwierdzonymi systemami lokalnymi.
7. Sprawdź proces nauki przed większym zakupem
Certyfikat kończy proces nauki. Sprawdź proces przed zakupem wielu miejsc. Czy uczestnik znajduje kolejną lekcję, rozumie zadanie i widzi brakujące elementy? Czy opis publiczny odpowiada materiałom? Czy administrator rozpoznaje przydzielony program i ukończoną wersję? Atrakcyjna okładka nie odpowiada na te pytania.
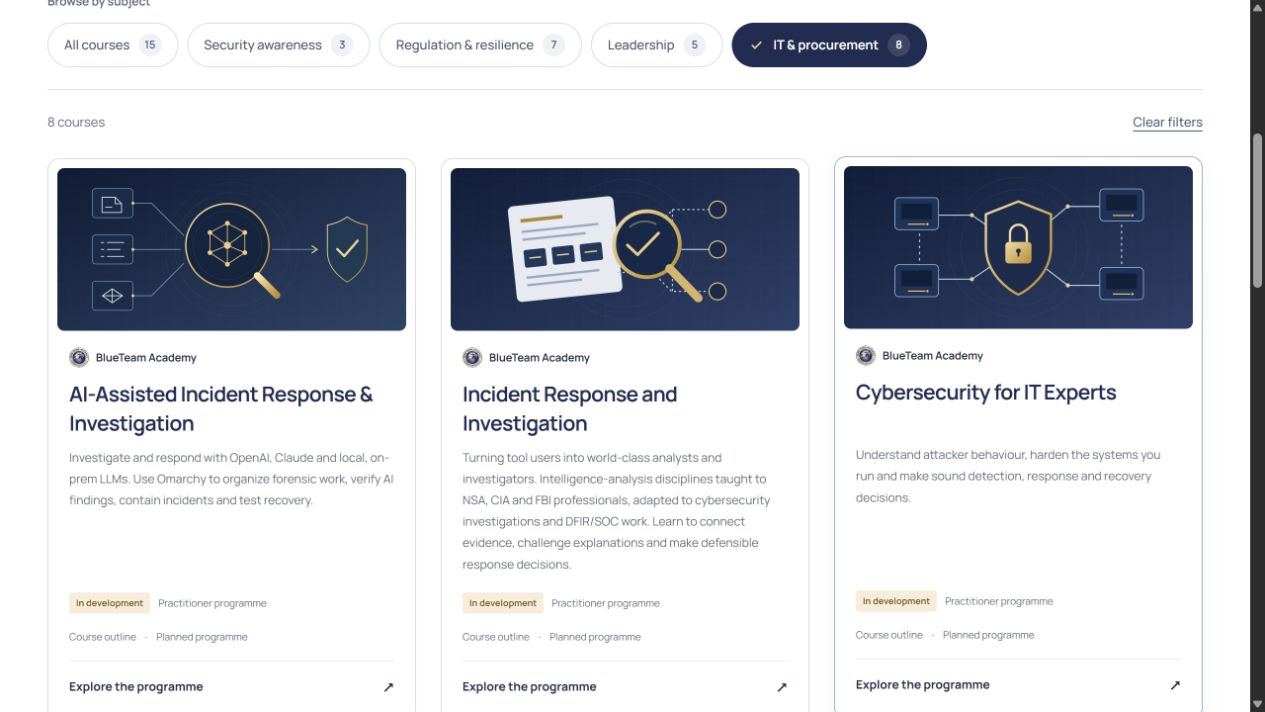
Akademia odróżnia dostępne programy od opracowywanych. Techniczne konspekty pokazują rozdziały i tematy, podczas gdy lekcje pozostają prywatnymi wersjami roboczymi. Ilustracje przedstawiają interfejs i fikcyjne dane; nie czynią niedokończonych kwalifikacji dostępnymi w sprzedaży. Sprawdź aktualny status w katalogu kursów.
Do pilota zaproś osobę początkującą i taką, która już wykonuje tę pracę. Pierwsza odkryje niejasne instrukcje, druga nierealistyczne scenariusze i brakujące założenia. Niech obie wyjaśnią jedną decyzję własnymi słowami. Oceń dostępność, języki, dźwięk i napisy w rzeczywistych warunkach pracy. Pilot ma sprawdzać rozumienie i administrację, a nie tylko logowanie.
8. Przydziel szkolenie, określ termin i monitoruj
Powtarzalny przydział jest skuteczniejszy niż wysłanie linku i oczekiwanie na ukończenie. Administrator wybiera dostępne kursy, odbiorców i termin. Może wskazać osoby, grupy lub wszystkich aktywnych członków. Wybór z katalogu Microsoft zależy od połączenia i uprawnień firmy. Nadal obowiązują zakupione prawa do kursów oraz limity uczestników.
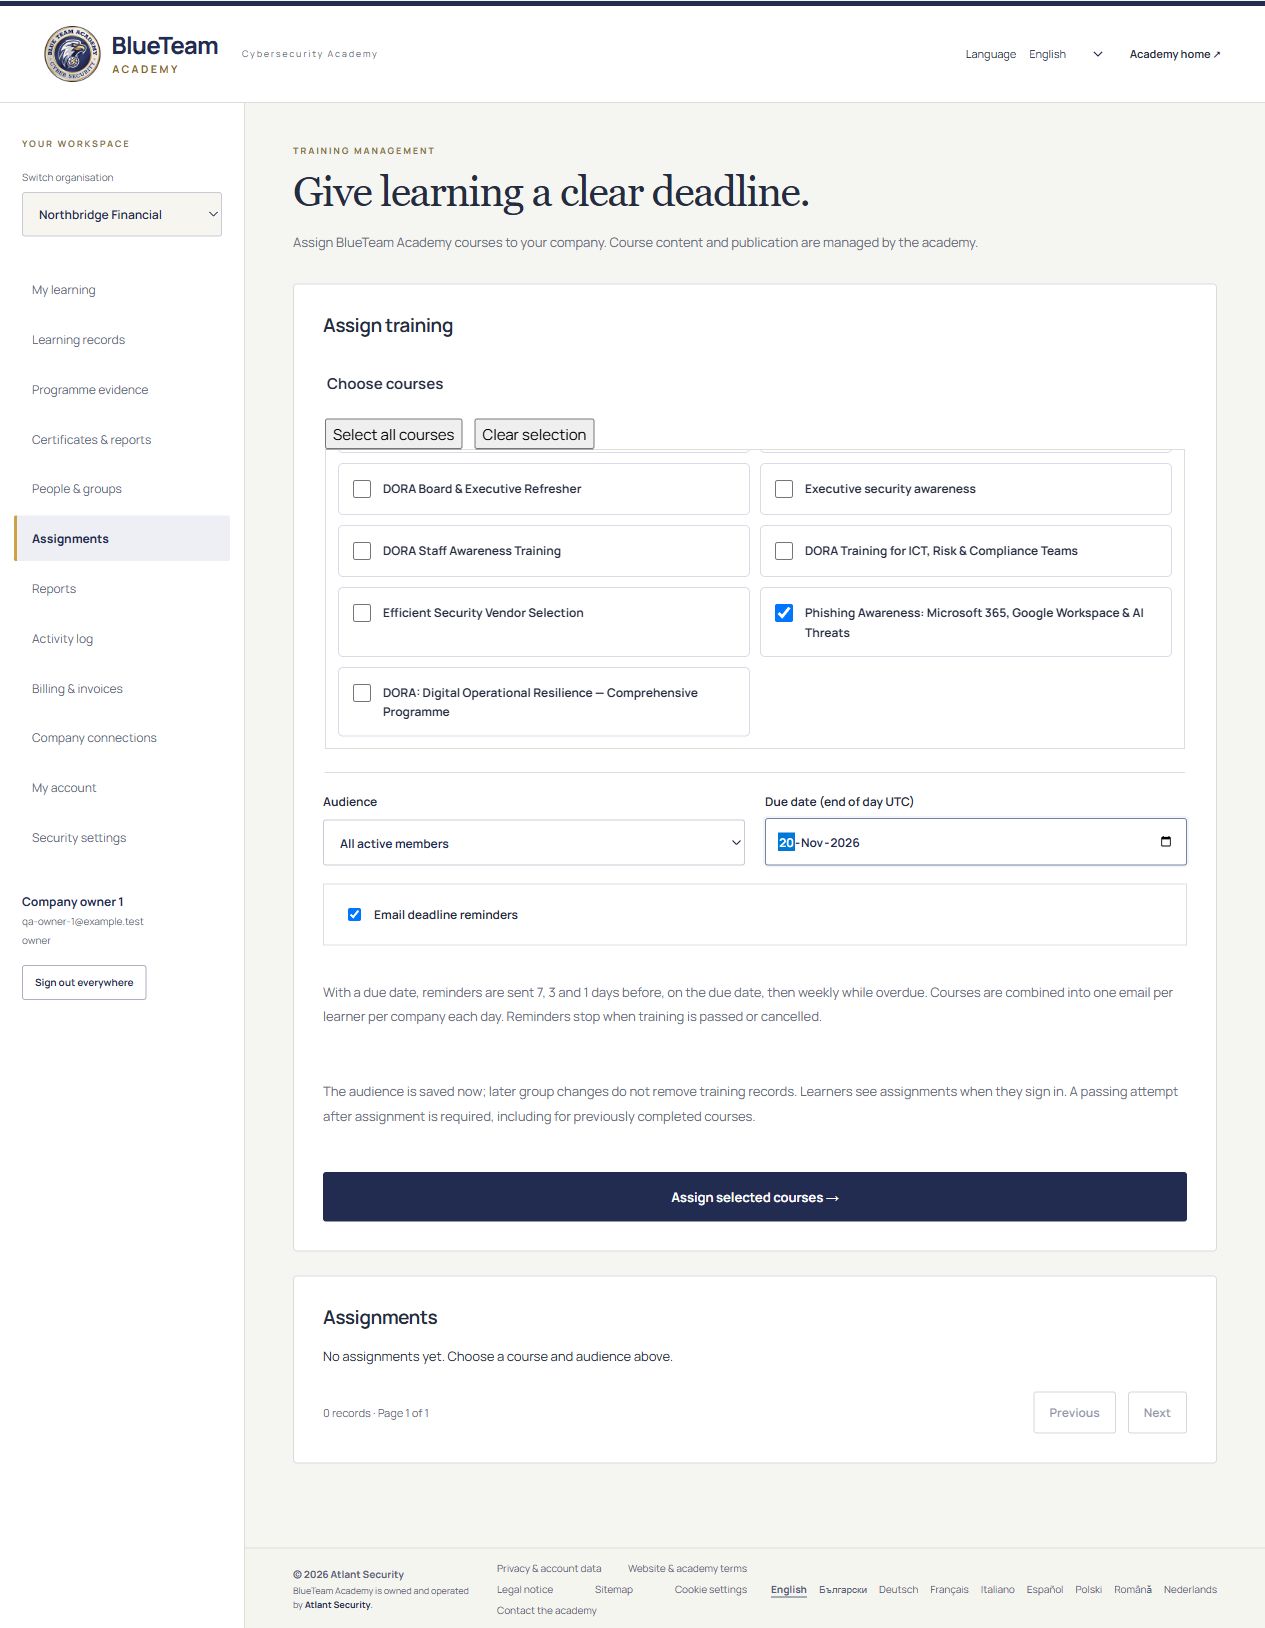
Ekran przydziału pozwala uruchomić przypomnienia e-mail. Termin porządkuje oczekiwania, ale musi uwzględniać rzeczywisty czas pracy. Nie nadawaj kilku trudnym programom tej samej nierealnej daty. Wyjaśnij cel, czas przeznaczony na naukę i sposób zgłaszania pytań. Dokumentacja jest użyteczniejsza, gdy odbiorcy rozumieją wymagania.
Odróżniaj opóźnienie od problemu z przyswajaniem wiedzy. Mogło zabraknąć czasu, dostępu albo właściwego doboru kursu. Sprawdź powód przed interwencją. Po ukończeniu zaplanuj krótkie realistyczne ćwiczenie zespołowe. Termin stanie się początkiem stosowania umiejętności, nie chwilą zapomnienia o temacie do kolejnego roku.
9. Jak akademia wydaje certyfikat
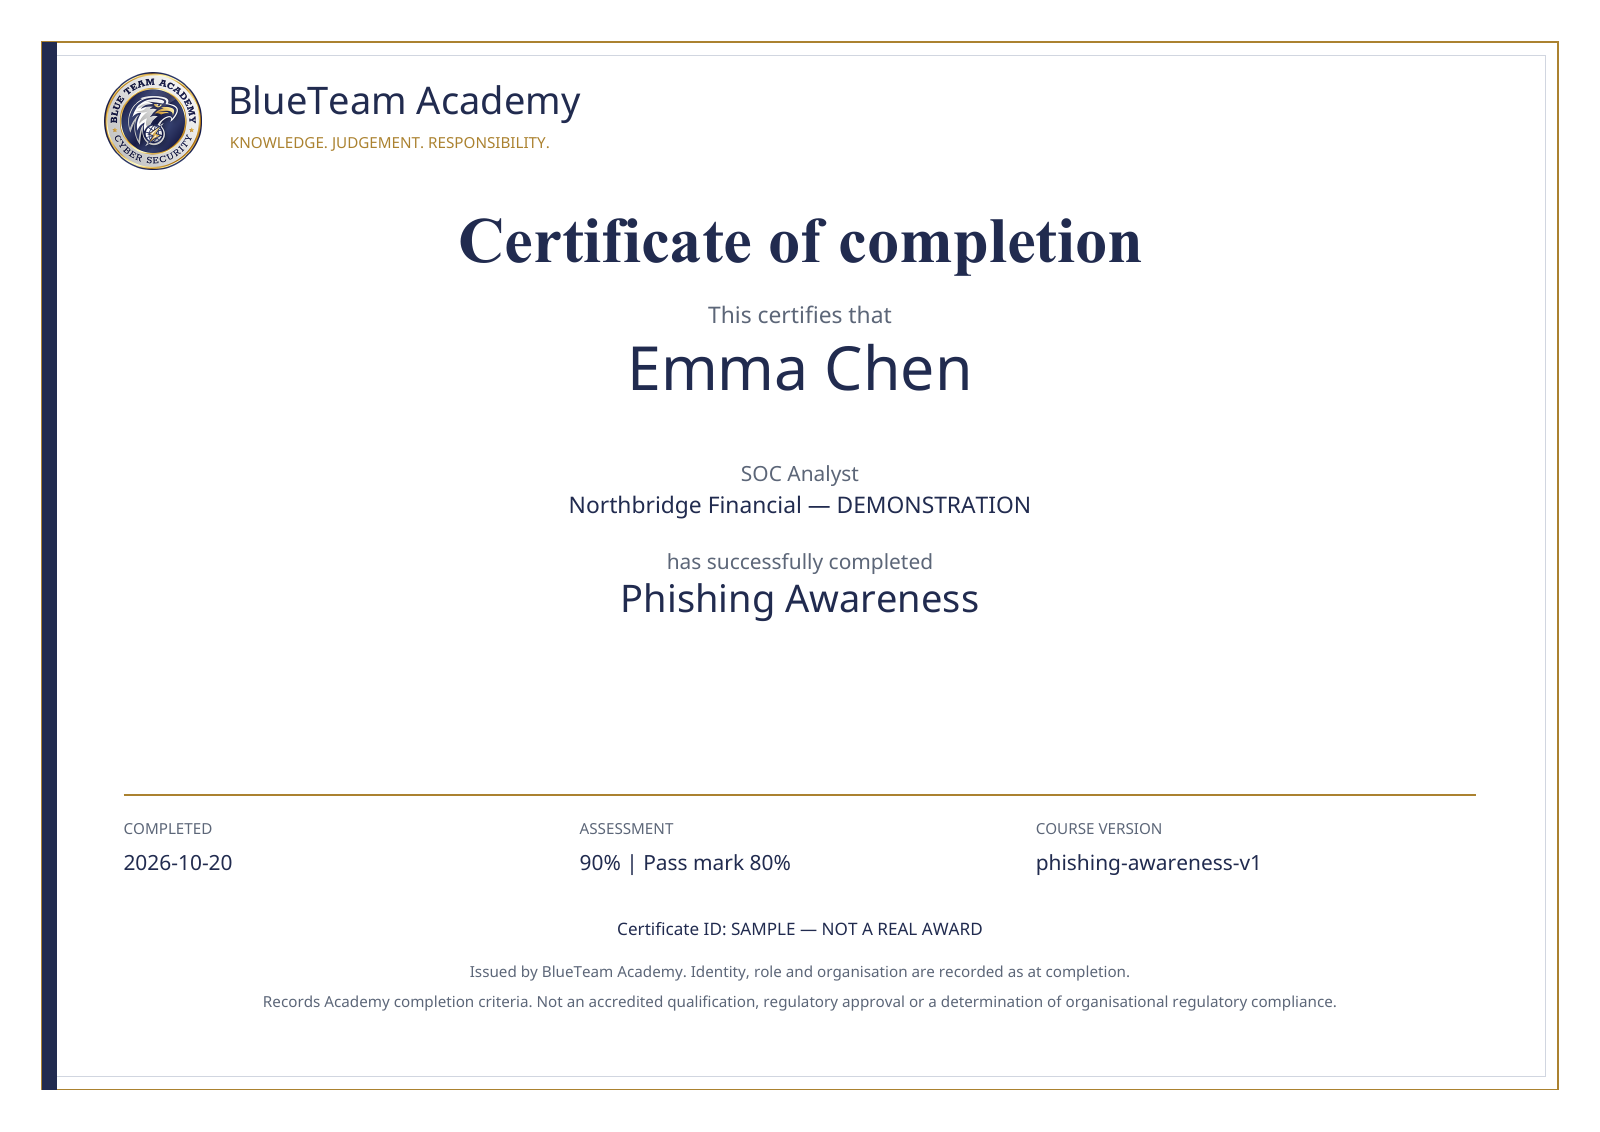
W programie przewidującym certyfikat trzeba spełnić wymagania ukończenia i zaliczyć ocenę. Sam zapis, otwarcie kursu czy przeczytanie publicznego konspektu nie tworzy dokumentu. Praca w podglądzie jest oddzielona od rzeczywistego ukończenia. Zasady są zależne od programu, dlatego przeczytaj jego warunki.
- Przydziel właściwy kurs i potwierdź dostęp.
- Uczestnik realizuje lekcje, aktywności i wymagania nauki.
- Przystępuje do oceny i osiąga próg zaliczenia.
- Platforma zapisuje udaną próbę oraz dane certyfikatu.
- Uprawniony administrator znajduje wynik w Certyfikatach i raportach oraz eksportuje dokument.
Imienny PDF zawiera nazwisko, zapisaną rolę i organizację, tytuł i wersję kursu, datę, wynik, próg i identyfikator. Te informacje pozwalają później interpretować zapis. Stara edycja nie dowodzi ukończenia istotnie zmienionej nowej wersji. Zachowaj datę i wersję z wynikiem przy planowaniu odświeżenia wiedzy.
Śledzenie wspiera proces, ale nie czyta myśli. Czas, aktywność na slajdach i wyniki są sygnałami, nie dowodem samodzielnego osądu zawodowego. Pisemne uzasadnienia i przegląd przełożonego dodają kontekst. Osobie przechodzącej wszystko zbyt szybko lub nieumiejącej potem wyjaśnić treści może być potrzebna pomoc i praktyka. PDF nie rozstrzyga każdej kwestii kompetencji.
10. Pojedyncze certyfikaty, zbiorcze PDF i raporty
Certyfikaty i raporty udostępniają kilka różnych rezultatów: dokument dla jednej osoby, wspólny raport lub pakiet certyfikatów. Najpierw zastosuj wyszukiwanie i filtry, aby wybrać właściwe osoby, program, daty i historię. Raport zbiorczy i pakiet imiennych dokumentów służą różnym potrzebom.
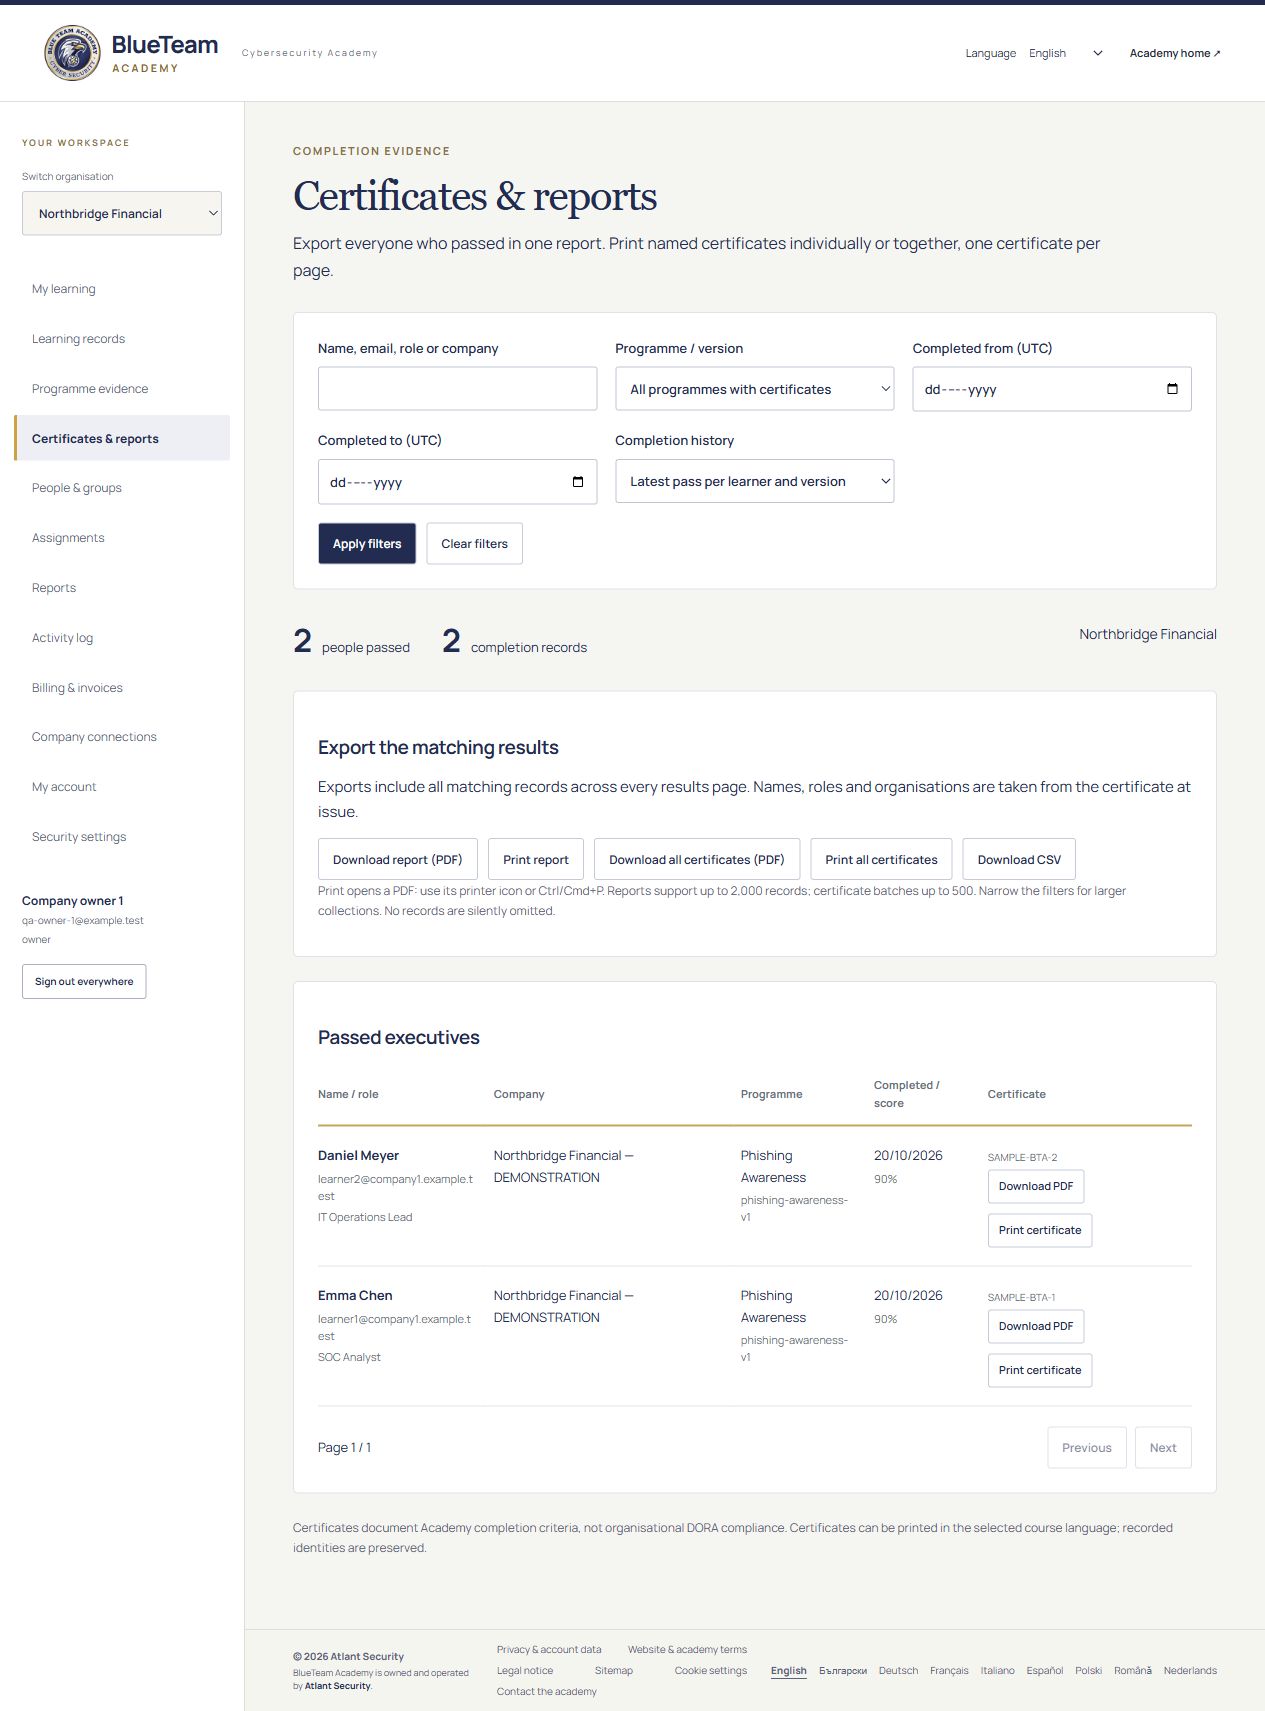
- Pojedynczy PDF: pobierz dokument z odpowiedniego wiersza wyniku.
- Druk jednej osoby: otwórz PDF i użyj funkcji drukowania czytnika.
- Raport zbiorczy: pobierz lub wydrukuj pasujące zaliczenia.
- Pakiet certyfikatów: utwórz PDF z jednym imiennym dokumentem na stronę.
- CSV: eksportuj dane do wewnętrznego śledzenia i uzgadniania.
Filtry obejmują osobę lub firmę, program i wersję, okres oraz ostatnie bądź wszystkie zaliczenia. Eksport uwzględnia wyniki z wszystkich stron. Raport obsługuje do 2000 rekordów, pakiet do 500. Większe grupy podziel filtrami. Interfejs wymaga zawężenia zamiast pomijać rekordy bez ostrzeżenia.
Przechowuj eksport zgodnie z zasadami firmy. To dane osobowe, więc publiczny dysk rzadko jest właściwy. Określ, kto potrzebuje nazwisk, a komu wystarczą dane zagregowane. W centralnym rejestrze szkoleń zapisuj wersję i datę, zamiast zbierać pliki PDF o niespójnych nazwach i niejasnym kontekście.
11. Plan rozwoju z widocznymi efektami
Plan może być prosty: ćwiczenie początkowe, konkretne luki, dobrane szkolenie i porównywalna próba końcowa. Przedstaw mały fikcyjny incydent tożsamości i poproś o pierwsze notatki. Sprawdź rozdzielenie obserwacji i wniosków, użyteczne pytania o dalsze dane oraz proporcjonalność reakcji. To lepiej wskazuje potrzeby niż ogólna ankieta o pewności siebie.
Najpierw uporządkuj podstawy i wspólny język. Potem zapewnij ścieżki dla ról i chroniony czas. Połącz role w scenariuszu z przekazaniem: analityk przedstawia dowody, administrator zależności, a responder ograniczenie i kontrolę odtworzenia. To przykład organizacji, nie obietnica zdobycia kwalifikacji w określoną liczbę dni.
Używaj stałej rubryki: czy ktoś odtworzy główne ustalenie, czy braki są widoczne, czy reakcja odpowiada mechanizmowi, czy zgoda, wycofanie i walidacja są opisane? Zachowaj obie próbki pracy, krótką notatkę sprawdzającego i dokumenty ukończenia. Pomogą zdecydować, gdzie certyfikacja wnosi wartość, a gdzie potrzebna jest dalsza praktyka.
Uwzględnij opłaty, laboratoria, naukę, zastępstwa zmianowe i przegląd prac. Zaawansowane certyfikacje wybieraj dla odpowiednich obowiązków. Drogi specjalistyczny egzamin nie musi być progiem wejścia dla wszystkich. Krótka szkolenie świadomościowe z kolei nie przygotowuje do samodzielnej forensyki. Głębokość i ocenę dopasuj do rzeczywistych decyzji.
12. Następny krok z BlueTeam Academy
Traktuj akademię jako część szerszego planu. Dostępne programy świadomościowe i menedżerskie budują wspólne rozumienie i dokumentują ukończenie. Katalog pokazuje też opracowywane Cybersecurity for IT Experts, Incident Response and Investigation, Microsoft 365 & Entra ID Incident Investigation oraz AI Incident Response and Investigation. Publiczne tematy umożliwiają ocenę przydatności, nie oznaczają sprzedaży prywatnych lekcji lub certyfikatów już teraz.
Aby rozpocząć dostępny program, sprawdź kurs phishingowy i oceń naukę oraz administrację w firmowym demo. W sprawie rozwoju technicznego porozmawiaj z akademią o obowiązkach zespołu. Opisz zadania, incydenty i decyzje do poprawy. To cenniejsze niż prośba o największy katalog.
Wybieraj certyfikację, gdy zakres, ocena i dokument odpowiadają realnej potrzebie. Wybieraj praktykę, gdy priorytetem jest konkretne zadanie. Łącz oba podejścia, prowadź czytelne zapisy i ćwicz po otrzymaniu dokumentu. Celem jest zespół, który lepiej bada, wyjaśnia i reaguje, nie folder nieużywanych odznak.
Najczęstsze pytania
Która certyfikacja jest dobra na początek?
Zacznij od zadań i wymagań. BTL1 jest jedną praktyczną ścieżką wejścia w obronę. Porównaj aktualny zakres i ocenę z podstawami, czasem i planowaną rolą. Ważne jest rozumienie sieci, systemów i dowodów, nie tylko powtarzanie obsługi narzędzi.
Czy akademia wydaje zewnętrzne certyfikacje zawodowe?
Wydaje własne certyfikaty ukończenia odpowiednich programów po spełnieniu wymagań. Nie wydaje BTL1, GIAC ani Microsoft. Dokument kursu i zewnętrzna kwalifikacja mają różne cele. Można połączyć szkolenie z osobno zakupionym egzaminem.
Czy firma może wydrukować certyfikaty wszystkich osób, które zdały?
Tak. Uprawniony administrator filtruje zaliczenia i eksportuje raport lub PDF imiennych certyfikatów. Dostępny jest też pojedynczy druk i pobranie. Pakiet obsługuje do 500 rekordów; większe grupy należy podzielić. Ilustracje pokazują dane fikcyjne.
Czy certyfikat dowodzi gotowości do samodzielnej obsługi włamania?
Nie. Należy odnieść go do zakresu oceny, praktyki pod nadzorem i obowiązków. Poproś o wyjaśnienie dowodów, niepewności, reakcji i momentu wezwania pomocy. Krótki kurs nie gwarantuje skuteczności w każdym incydencie.
Czy nauka powinna obejmować AI?
Tak, gdy jest istotna dla roli, razem z weryfikacją i kontrolą działań. Ćwicz ograniczone zadania, bezpieczne dane, porównanie z oryginałami i ludzkie zatwierdzanie ważnych działań. Używaj syntetycznych danych lub dozwolonej infrastruktury i przestrzegaj osobnych zasad egzaminu.
Źródła i materiały dodatkowe
Dokumentacja organizatorów i model NIST NICE. Przed zakupem sprawdź aktualny program i zasady oceny.
- Centri — Blue Team Level 1 (BTL1)
- GIAC — Certified Incident Handler (GCIH)
- GIAC — Certified Forensic Analyst (GCFA)
- Microsoft Learn — Security Operations Analyst Associate
- NIST — NICE Framework
Materiał edukacyjny. Ukończenie kursu i certyfikacja zawodowa to różne potwierdzenia; żadne samo w sobie nie gwarantuje skuteczności w pracy.