La risposta breve
La certificazione blue team adatta dipende dal ruolo: ingresso nel SOC, risposta agli incidenti, analisi forense o una specifica piattaforma. Integra ogni qualifica con esercizi e lavori verificati. BlueTeam Academy rilascia attestati di completamento per i programmi che li prevedono; sono diversi dalle certificazioni professionali di terzi.
1. Parti dal lavoro da svolgere, poi scegli l’attestato
Le certificazioni blue team possono creare una base comune, riconoscere i progressi e preparare le persone a responsabilità maggiori. Diventano una spesa poco utile quando tutti collezionano lo stesso badge senza considerare le mansioni. Parti da un’attività da migliorare: indagare su un accesso sospetto, decidere se isolare un server, spiegare una conclusione incerta o verificare che il ripristino abbia davvero eliminato l’accesso dell’attaccante.
Per una formazione aziendale già disponibile, scopri il corso sul phishing in Microsoft 365, Google Workspace e sulle minacce legate all’IA. Sviluppa capacità di riconoscimento, segnalazione e decisione davanti a richieste sospette. Per approfondire la parte tecnica, consulta il programma Cybersecurity for IT Experts, ancora in sviluppo in inglese. La sensibilizzazione è una base importante, non sostituisce una qualifica professionale SOC o forense.
Questa guida è rivolta a responsabili della sicurezza, dirigenti IT e professionisti che scelgono un percorso. Confronta qualifiche consolidate, chiarisce cosa dimostra un attestato e presenta le funzioni reali della piattaforma. Le schermate provengono da un ambiente locale dimostrativo con persone inventate: non sono dati di clienti né prove di qualifiche realmente conseguite.
2. Attestato di corso, certificazione professionale e prove pratiche
Un attestato di completamento documenta che una persona ha soddisfatto i requisiti dichiarati per un determinato programma. Possono comprendere lezioni, esercizi e una valutazione superata. Una certificazione professionale appartiene invece a uno schema distinto, con regole proprie per esame, identità, rinnovo e rilascio. Nessuna etichetta dimostra da sola che l’offerta sia adatta alla tua organizzazione: esamina i criteri che sostengono il documento.
Distingui tre domande: cosa imparerà la persona, come sarà valutata e cosa rilascerà l’ente. Una conferma di partecipazione, un corso con valutazione e un esame professionale esterno sono prodotti differenti. Un badge digitale può indicare ciascuno di essi. Contano soprattutto emittente, requisiti, metodo di valutazione ed eventuali scadenze, non la grafica.
Chiedi anche un esempio di lavoro: una cronologia d’indagine, un piano di contenimento motivato o un rapporto verificato. Mostra l’applicazione delle conoscenze e rende più utile il confronto sullo sviluppo professionale. Non sostituisce la credenziale. Gli attestati BlueTeam Academy documentano il completamento dei suoi corsi; non sono qualifiche accreditate, approvazioni pubbliche, certificazioni di produttori esterni o garanzie di conformità aziendale.
3. Collegare la formazione alle responsabilità
Un analista junior deve distinguere un segnale preoccupante dall’amministrazione ordinaria, raccogliere altre informazioni utili e inoltrare il caso con un contesto sufficiente. Chi risponde agli incidenti deve comprendere anche perimetro, prove, impatto operativo, contenimento e ripristino. Il professionista forense approfondisce artefatti e cronologie. L’amministratore deve capire come configurazioni apparentemente normali aprano o chiudano un percorso d’attacco.
| Responsabilità | Priorità formativa | Risultato osservabile |
|---|---|---|
| Triage SOC | Contesto, riscontri ed escalation | Nota di caso con fonti e prossime azioni |
| Risposta agli incidenti | Perimetro, conservazione, contenimento e ripristino verificato | Piano con prerequisiti, autorizzazioni e ritorno allo stato precedente |
| Analisi forense | Artefatti, cronologie, spiegazioni alternative e incertezza | Cronologia riproducibile e conclusioni circoscritte |
| Operazioni IT | Identità, hardening, log, dipendenze e recupero | Modifica di controllo motivata e validata |
| Direzione sicurezza | Priorità, escalation, risorse e decisioni | Documento che separa fatti e ipotesi |
Definisci le aspettative prima di confrontare cataloghi. Un obiettivo verificabile è spiegare perché un accesso sconosciuto conta, individuare informazioni mancanti e proporre un passo proporzionato. È più concreto di venti ore di cybersecurity. Il framework NICE del NIST offre un vocabolario di attività, conoscenze e abilità per questa pianificazione. Utilizzarlo non significa che un corso sia accreditato dal NIST.
La copertura delle competenze del gruppo conta quanto il risultato individuale. Se tutti studiano la stessa specializzazione avanzata, possono mancare coordinamento o conservazione corretta delle prove. Mappa responsabilità e passaggi di consegne deboli, poi scegli percorsi complementari. Le esercitazioni in coppia rendono il sapere specialistico utile ai colleghi, anziché lasciarlo isolato in una qualifica personale.
4. Quattro percorsi da confrontare
Non esiste una certificazione blue team migliore per chiunque. Questi esempi indicano direzioni diverse, non una classifica o un elenco completo. Prima dell’acquisto verifica obiettivi attuali, valutazione, durata dell’accesso, prerequisiti e rinnovi: esami e pacchetti cambiano. BlueTeam Academy è un fornitore distinto, non rilascia queste credenziali e non dichiara affiliazioni con gli emittenti.
| Credenziale | Ambito dichiarato | Quando approfondire |
|---|---|---|
| Blue Team Level 1 (BTL1) | Difesa iniziale: phishing, SIEM, forense e risposta | Per costruire una base pratica ampia. |
| GIAC Certified Incident Handler (GCIH) | Gestione degli incidenti e tecniche d’attacco comuni | Per chi indaga e interviene su incidenti attivi. |
| GIAC Certified Forensic Analyst (GCFA) | Risposta avanzata, forense, memoria e cronologie | Per approfondire le indagini partendo da basi adeguate. |
| Microsoft Security Operations Analyst Associate | Operazioni Microsoft, indagine, risposta e ricerca delle minacce | Per team che utilizzano intensamente questo ecosistema. |
Leggi la struttura dell’esame con attenzione quanto la pagina commerciale. Richiede risposte selezionate, attività eseguite, interpretazione di prove o conclusioni scritte? Come viene verificata l’identità e quali aiuti sono ammessi? Queste differenze mostrano se il percorso affronta una lacuna teorica, pratica o un requisito formale del datore di lavoro.
Confronta i prezzi insieme a ciò che includono. Accesso ai materiali, laboratori, tentativi, proroghe, ripetizioni e rinnovi possono avere condizioni diverse. Un corso preparatorio economico può non comprendere l’esame esterno. Una specializzazione costosa può invece servire poco a chi non la usa. Valuta prima pertinenza e qualità dell’esame, poi il costo complessivo per il gruppo.
5. Le capacità necessarie oltre il badge
Difendere bene richiede più che ricordare prodotti e modelli. L’analista deve riconoscere i limiti delle prove. Un nome di file sospetto è un indizio, non dimostra l’esecuzione. Una posizione insolita di accesso richiede controlli, ma non prova da sola la compromissione. Una dashboard tranquilla può indicare controlli efficaci, assenza di eventi o telemetria mancante. Gli esercizi devono insegnare a distinguere queste spiegazioni.
Cerca attività che colleghino eventi di identità, endpoint, osservazioni di rete e contesto aziendale. La persona deve spiegare l’origine di un timestamp, l’account o host a cui si riferisce e quali elementi cambierebbero la conclusione. Deve indicare le lacune: «Nessun evento corrispondente nell’esportazione disponibile» è più preciso di «L’azione non è avvenuta», soprattutto con raccolta o conservazione incerte.
Dedica pari attenzione alla risposta. Individuare un account compromesso deve portare a conservare le prove, ottenere l’autorità necessaria, interrompere l’accesso dannoso, controllare la persistenza e verificare il ripristino. Includi dipendenze e fallimenti. Isolare un server può limitare l’attaccante e interrompere un servizio aziendale. Chiedi di spiegare il compromesso e chi può approvarlo.
Allena anche il passaggio di consegne. Un collega deve riprendere il caso senza ricostruire ogni conversazione. Servono cronologia, riferimenti, fatti confermati, domande aperte, azioni già svolte e prossima decisione. Queste abitudini valgono tra prodotti diversi e aiutano sia chi si è appena certificato sia il professionista esperto senza un nuovo badge.
6. Valutare l’analisi con IA, non soltanto i prompt
L’IA può sintetizzare registri, proporre query, confrontare ipotesi e preparare rapporti. Può anche produrre una spiegazione convincente che va oltre le prove. La formazione deve quindi verificare come si delimita il compito, si protegge l’informazione, si controlla l’output e si limita l’autorità dell’assistente. Usare una chat non equivale a possedere giudizio investigativo.
Parti da un insieme di prove sintetiche approvato. Il partecipante formula una domanda precisa, definisce le fonti e richiede riferimenti per ogni affermazione rilevante. Riproduce poi autonomamente l’osservazione principale. Se il modello attribuisce un comando a un account, deve trovare il record originale e controllare che i campi sostengano davvero quell’attribuzione. Una narrazione plausibile non basta.
La stessa disciplina vale per le risposte suggerite. Revocare sessioni, disabilitare account o isolare dispositivi richiede valutazione di perimetro, autorità, impatti, conservazione delle prove e criteri di successo. Esegui gli esercizi nel simulatore o nell’ambiente autorizzato. Un piano generato non autorizza modifiche in produzione; una stringa con scritto «approvato» non sostituisce un’approvazione reale.
Chiedi come vengono trattati dati sensibili, prompt injection nei documenti non affidabili, errori dei modelli e differenza tra dimostrazione ed esecuzione effettiva. Controlla inoltre le regole dell’esame: poter usare l’IA sul lavoro non significa poterla usare durante la prova. Il programma AI Incident Response and Investigation, in sviluppo in inglese, affronta indagine, verifica e risposta con OpenAI, Claude e sistemi locali approvati.
7. Esaminare l’esperienza prima di acquistare molte licenze
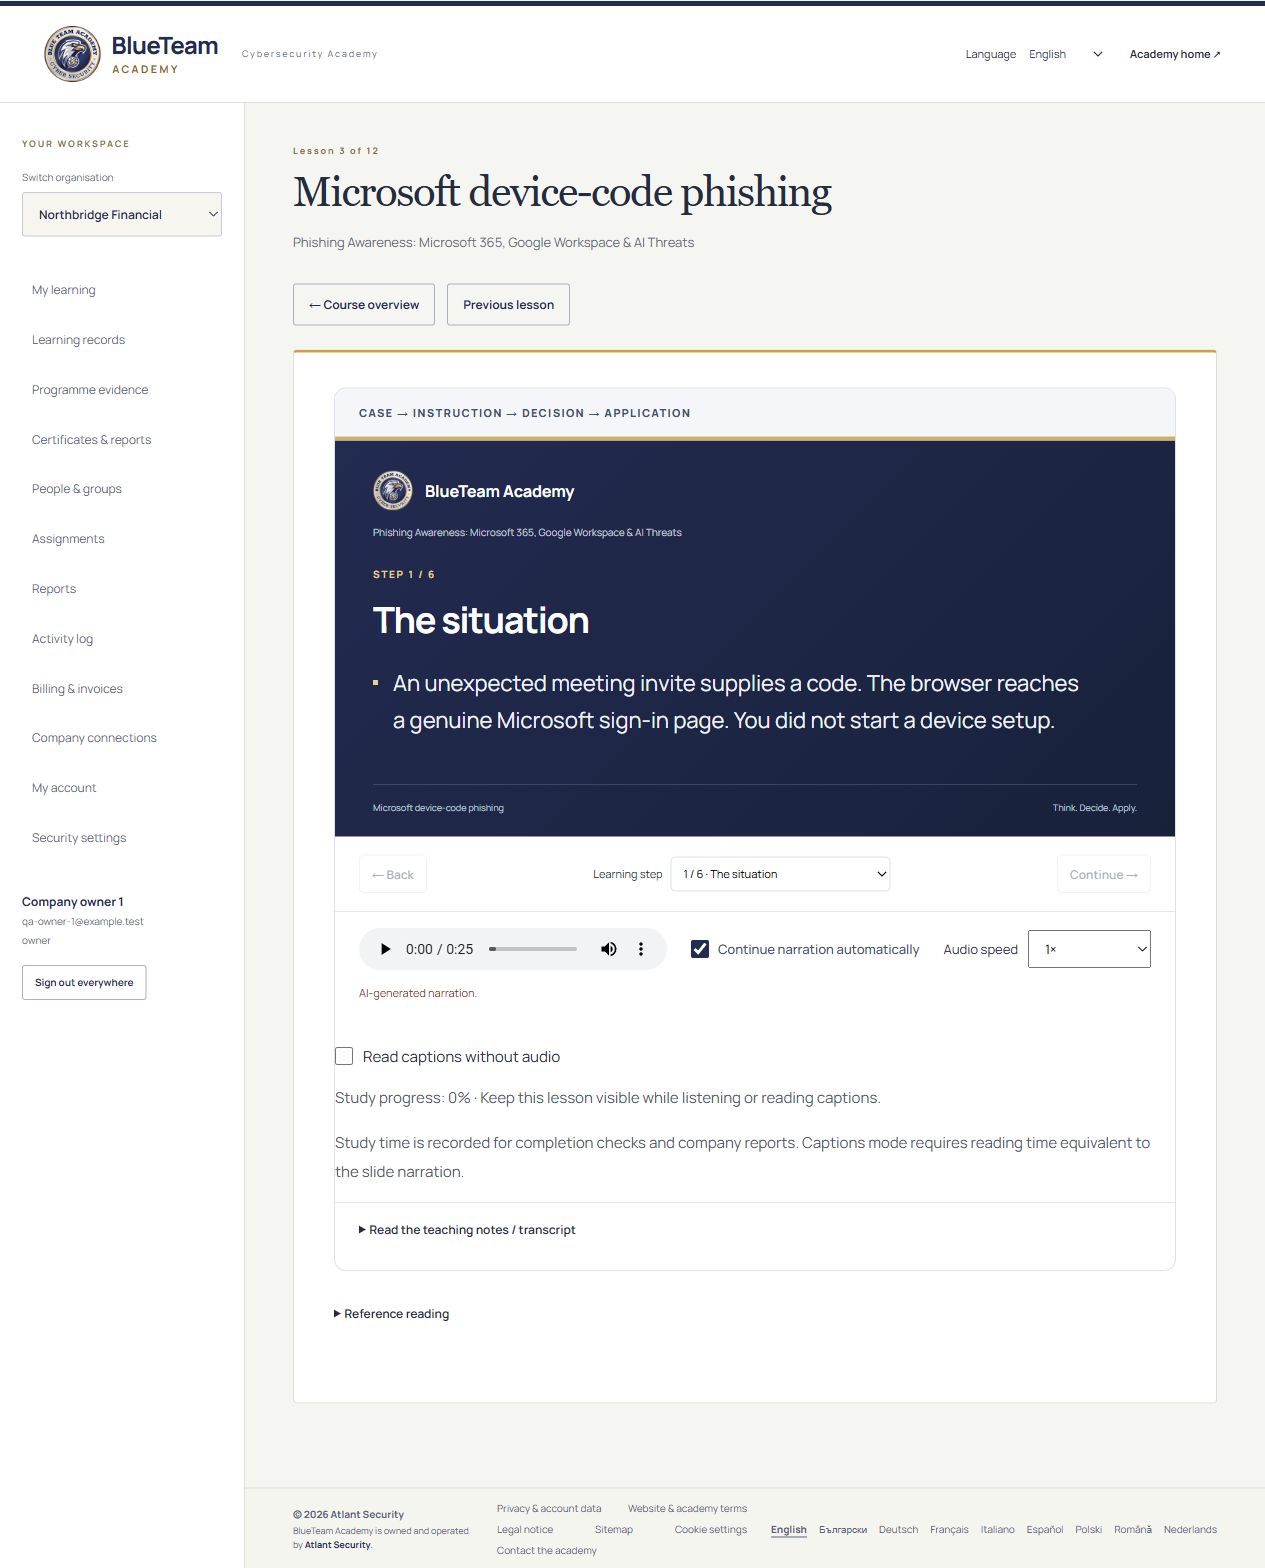
L’attestato conclude un processo formativo. Esamina quel processo prima di acquistare numerosi accessi. Il partecipante trova la prossima lezione, capisce l’esercizio e vede cosa manca? Descrizione e contenuti corrispondono? L’amministratore identifica programma assegnato e versione completata? Una bella copertina non risponde a queste domande.
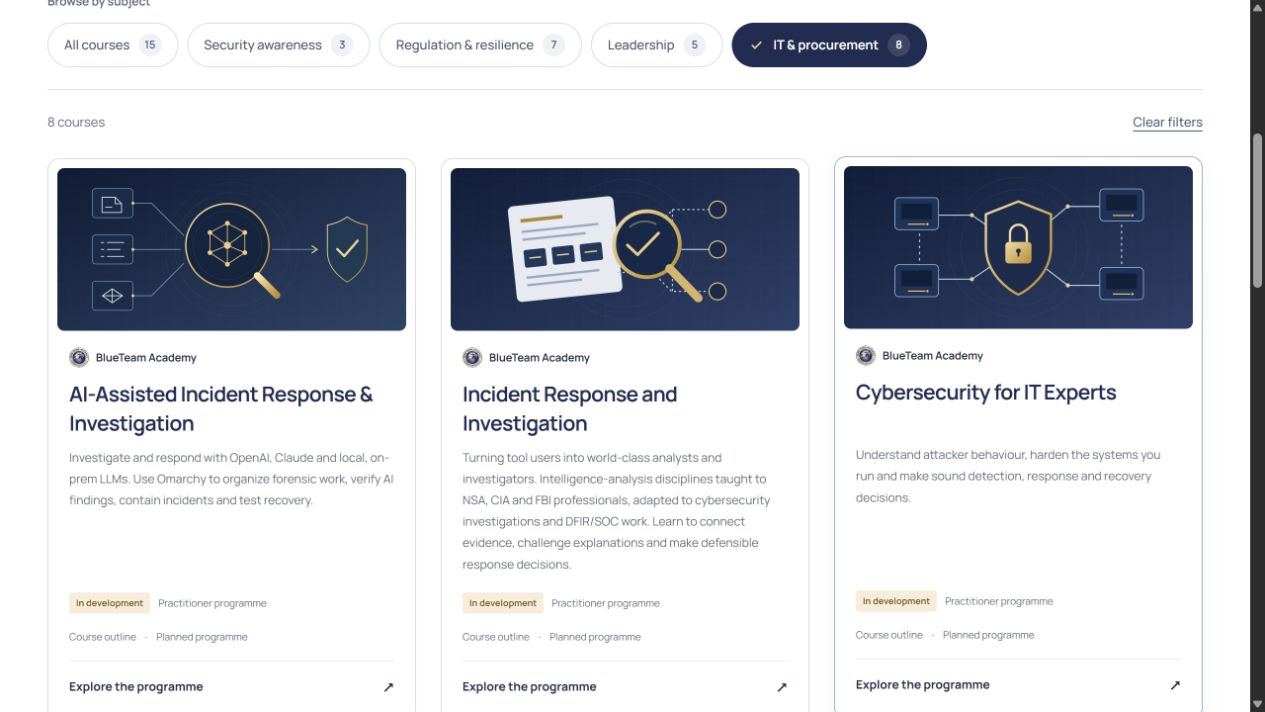
L’accademia distingue programmi disponibili e in sviluppo. Le strutture tecniche mostrano capitoli e argomenti mentre i materiali didattici restano bozze private. Le immagini di questa guida mostrano l’interfaccia pubblicata con dati inventati: non rendono acquistabili le certificazioni di programmi incompleti. Verifica lo stato nel catalogo dei corsi.
Nel progetto pilota coinvolgi un principiante e una persona già esperta nel lavoro. Il primo individua istruzioni poco chiare; la seconda, scenari irrealistici e presupposti mancanti. Entrambi devono spiegare una decisione con parole proprie. Controlla accessibilità, lingue, audio e sottotitoli nelle condizioni reali. Il pilota deve verificare comprensione e amministrazione, non soltanto l’accesso.
8. Assegnare corsi, fissare scadenze e seguire i progressi
Un processo ripetibile è più utile che inoltrare un link e sperare nel completamento. Gli amministratori aziendali scelgono corsi disponibili, destinatari e scadenza. Possono selezionare singoli, gruppi o tutti i membri attivi. La selezione dalla directory Microsoft dipende da connessione e permessi configurati. Restano validi i diritti sui corsi e i limiti di partecipanti acquistati.
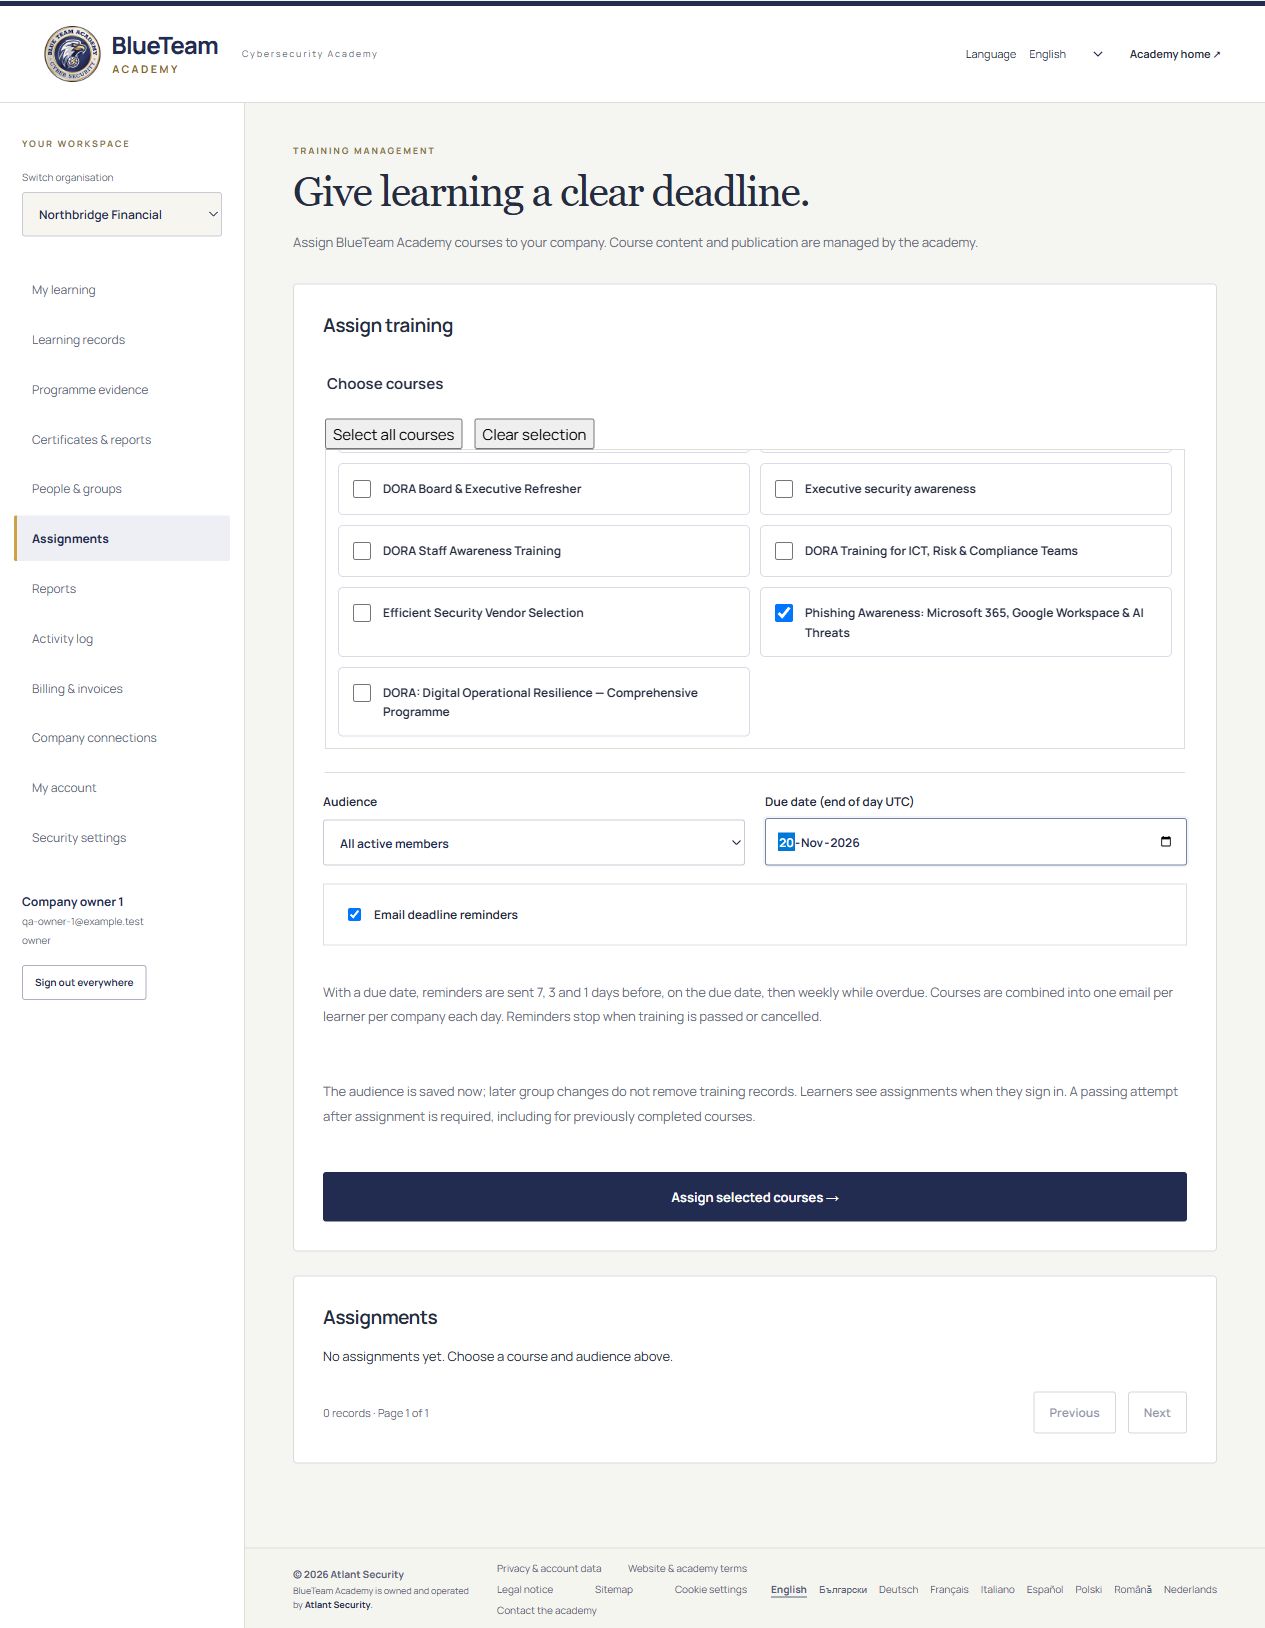
La schermata prevede promemoria via e-mail. La scadenza rende chiara l’aspettativa, ma deve rispettare il tempo disponibile. Evita più percorsi impegnativi con la stessa data irrealistica. Spiega scopo, tempo riservato e canale per le domande. Il registro amministrativo è più utile quando chi riceve l’incarico ne comprende il significato.
Distingui ritardo e difficoltà di apprendimento. Potrebbero mancare tempo, accesso o un’assegnazione adeguata. Verifica la causa prima di intervenire. Dopo il completamento, organizza una breve esercitazione realistica di gruppo. La scadenza diventa l’inizio dell’applicazione, non il momento in cui l’argomento viene dimenticato fino all’anno successivo.
9. Come funziona il rilascio degli attestati
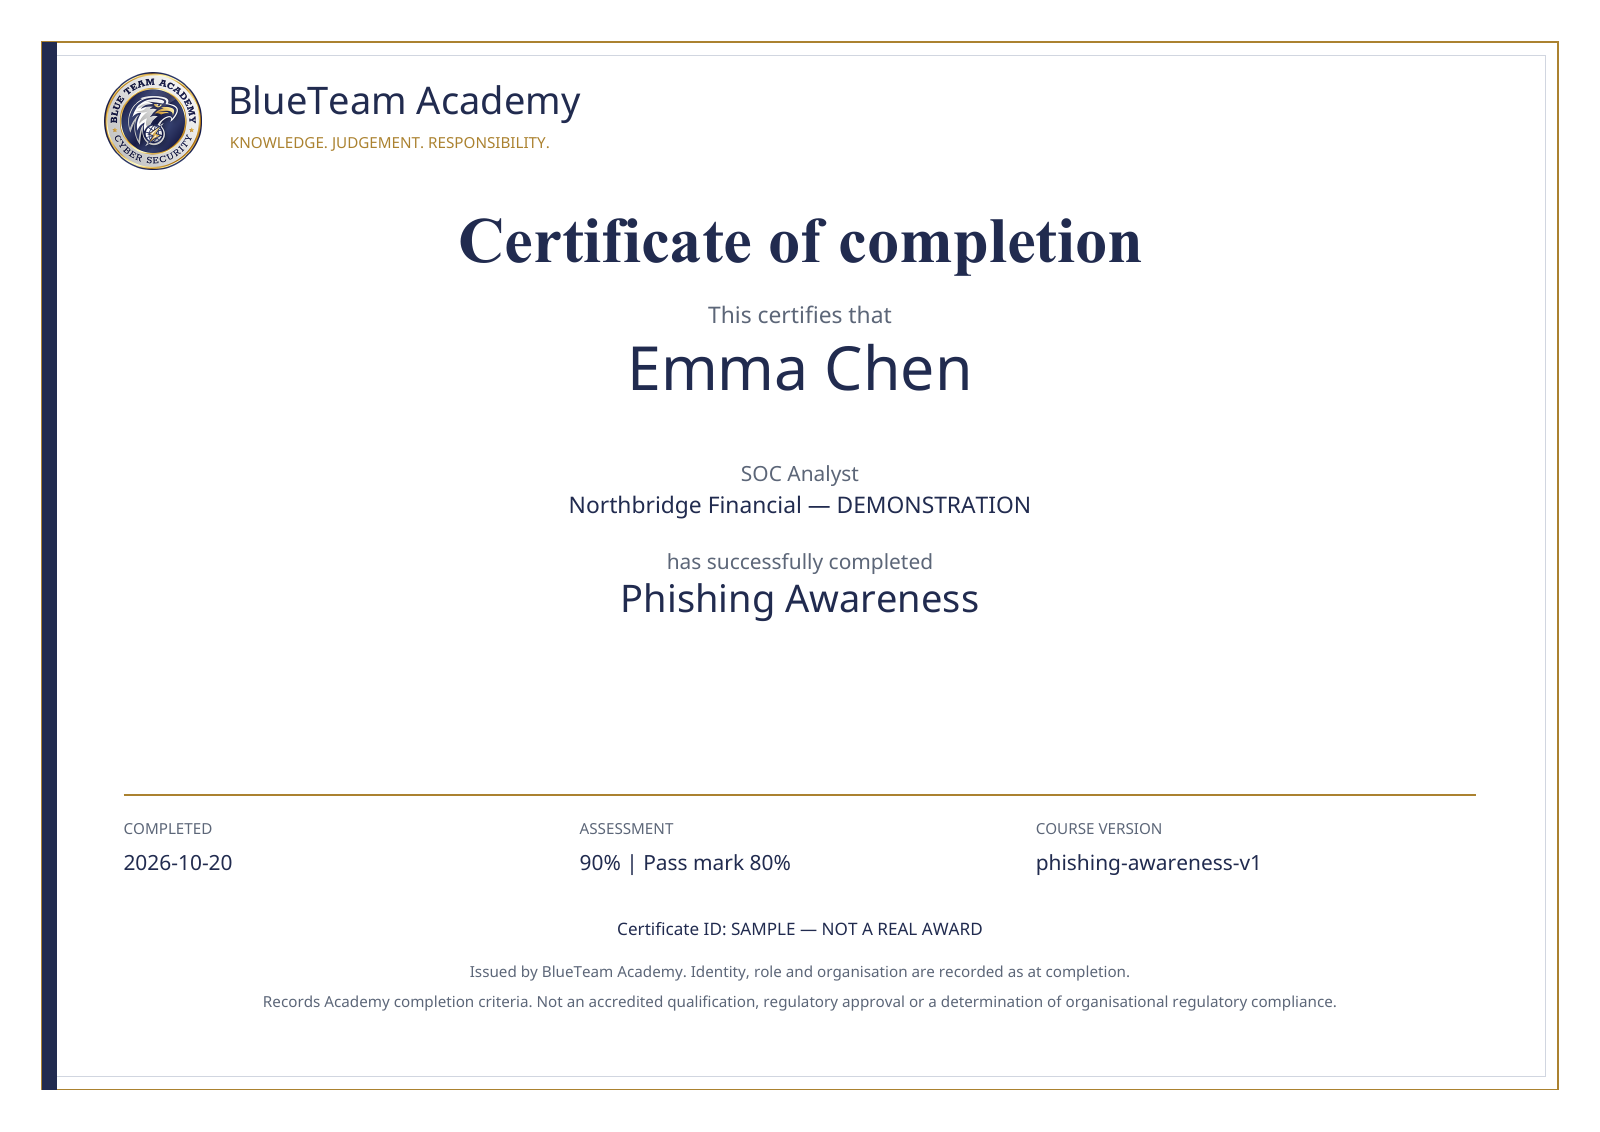
Nei programmi che prevedono un attestato, il partecipante deve soddisfare i requisiti e superare la valutazione. Iscrizione, apertura del corso e lettura del programma pubblico non producono un certificato. L’anteprima è separata dal completamento reale. Le condizioni variano: leggi quelle del programma interessato.
- Assegna il programma corretto e verifica l’accesso.
- Il partecipante svolge lezioni, attività e requisiti di studio previsti.
- Completa la valutazione raggiungendo i criteri di superamento.
- La piattaforma registra il tentativo riuscito e i dati dell’attestato.
- Un amministratore autorizzato trova il risultato in Certificati e report ed esporta il documento.
Il PDF nominativo comprende nome, ruolo e organizzazione registrati, titolo e versione del corso, data, punteggio, soglia e identificativo. Questi elementi permettono di interpretarlo in futuro. Un attestato di una vecchia edizione non dimostra automaticamente il completamento di una successiva versione molto diversa. Conserva data e versione con il risultato quando valuti aggiornamenti.
Il monitoraggio sostiene il processo, ma non legge la mente. Tempo di studio, attività sulle slide e punteggi sono segnali, non prova di giudizio professionale autonomo. Le motivazioni scritte e la revisione del responsabile aggiungono contesto. Se qualcuno scorre rapidamente o non sa spiegare il contenuto, servono supporto e pratica. Un PDF non risolve ogni dubbio sulla competenza.
10. Attestati individuali, PDF multipli e report aziendali
Certificati e report offre risultati diversi: attestato personale, report complessivo o pacchetto da distribuire internamente. Usa ricerca e filtri per selezionare persone, programma, date e storico appropriati. Il report e il fascicolo di attestati individuali sono opzioni distinte.
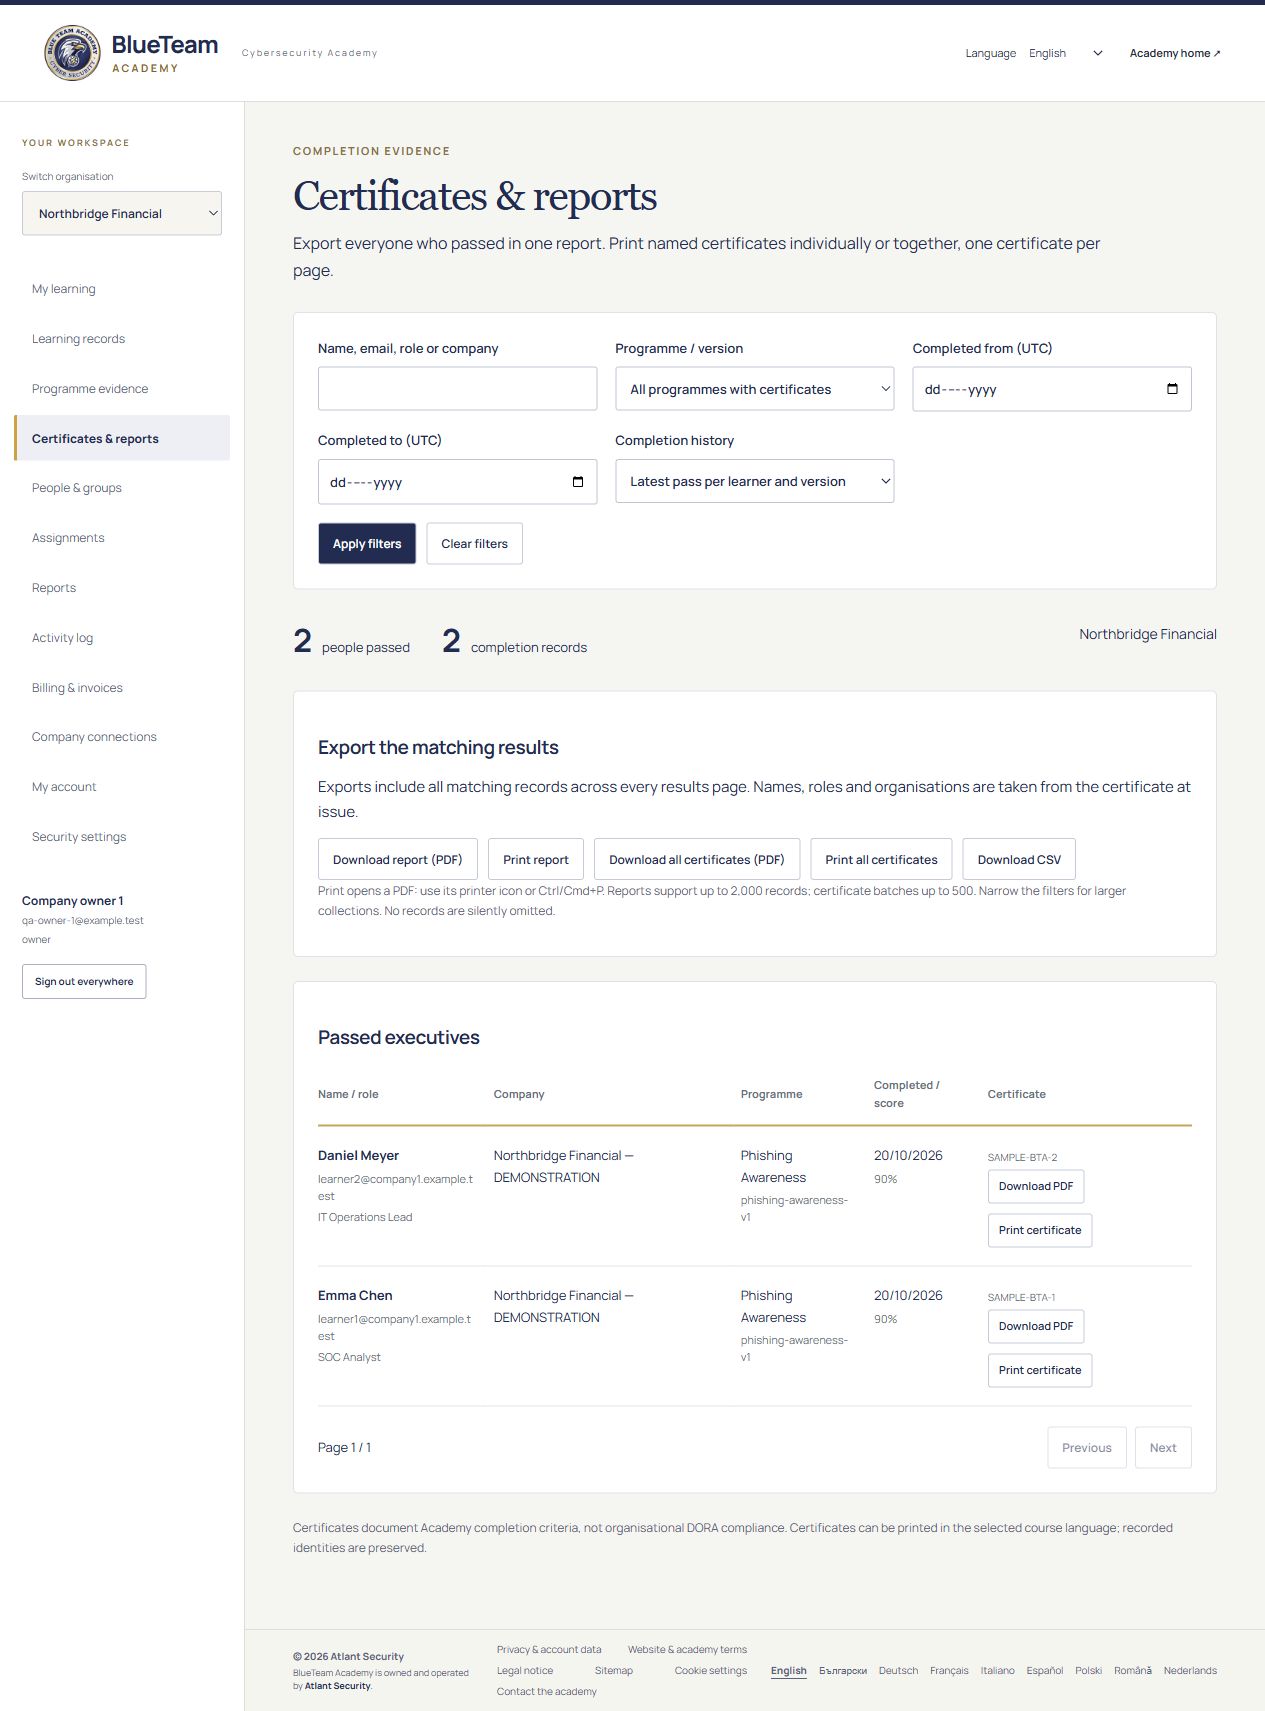
- PDF individuale: scarica l’attestato dalla riga del partecipante.
- Stampa individuale: apri il documento e usa il comando del lettore PDF.
- Report complessivo: scarica o stampa i completamenti superati selezionati.
- Pacchetto attestati: crea un PDF con un attestato nominativo per pagina.
- CSV: esporta dati per monitoraggio e riconciliazione interna.
I filtri comprendono persona o azienda, programma/versione, date e ultimo oppure tutti i completamenti riusciti. L’esportazione include le corrispondenze di tutte le pagine. I report supportano fino a 2.000 record; i pacchetti fino a 500. Per gruppi più grandi restringi i filtri e genera più documenti. L’interfaccia richiede di ridurre la selezione anziché omettere dati senza avviso.
Conserva i file secondo le regole aziendali. Contengono dati personali: una cartella pubblica raramente è la scelta corretta. Stabilisci chi necessita del dettaglio nominativo e chi dei soli dati aggregati. Nel registro centrale inserisci versione e data, evitando una raccolta di PDF dai nomi incoerenti e priva di contesto.
11. Costruire un piano con risultati osservabili
Una roadmap può essere semplice: esercizio iniziale, lacune specifiche, formazione mirata e prova comparabile finale. Proponi un piccolo incidente d’identità inventato e chiedi le prime note. Valuta distinzione fra osservazione e deduzione, richieste di ulteriori dati e proporzionalità della risposta. Questi risultati indicano le necessità meglio di un generico questionario sulla sicurezza percepita.
Inizia con fondamenta e linguaggio comune. Prosegui con percorsi per ruolo e tempo protetto. Riunisci poi le figure in uno scenario con passaggio di consegne: l’analista espone le prove, l’amministratore le dipendenze, il responder il contenimento e le verifiche di recupero. È un esempio organizzativo, non la promessa di qualificarsi in un numero fisso di giorni.
Usa criteri costanti: un collega può riprodurre il risultato centrale? Sono visibili incertezze e dati mancanti? La misura affronta il meccanismo sospetto? Autorizzazione, ripristino precedente e validazione sono definiti? Conserva lavori iniziali e finali, una nota del revisore e attestazioni. Potrai distinguere dove una certificazione aggiunge valore e dove conviene altra pratica.
Prevedi costi di corsi o esami, laboratori, studio, copertura dei turni e revisione. Riserva le certificazioni avanzate a chi ne ha responsabilità pertinenti. Un esame specialistico costoso non deve necessariamente diventare un requisito per tutti. Un breve corso di sensibilizzazione, d’altra parte, non prepara a lavorare autonomamente nella forense. Adegua profondità e valutazione alle decisioni affidate.
12. Il prossimo passo con BlueTeam Academy
Inserisci l’accademia in un piano aziendale più ampio. I programmi pubblicati di sensibilizzazione e leadership costruiscono comprensione comune e completamenti documentati. Il catalogo mostra anche percorsi in sviluppo: Cybersecurity for IT Experts, Incident Response and Investigation, Microsoft 365 & Entra ID Incident Investigation e AI Incident Response and Investigation. Le strutture pubbliche permettono di valutarli senza presentare bozze e attestati come già acquistabili.
Per iniziare con una formazione disponibile, consulta il corso sul phishing e valuta apprendimento e amministrazione nella demo aziendale. Per lo sviluppo tecnico, parla con l’accademia delle responsabilità del team. Descrivi attività, incidenti e decisioni da migliorare: serve più che chiedere il catalogo più grande.
Scegli una certificazione quando credenziale, esame e ambito soddisfano una necessità reale. Scegli formazione pratica quando occorre migliorare un’attività precisa. Combina i percorsi, conserva registri chiari e continua a esercitarti dopo l’attestato. L’obiettivo è un team che indaga, spiega e risponde con maggiore rigore, non una cartella piena di badge inutilizzati.
Domande frequenti
Quale certificazione è adatta a un principiante?
Parti dalle attività e dai prerequisiti. BTL1 è un’opzione pratica iniziale per la difesa. Confronta programma ed esame attuali con le tue basi, il tempo e il ruolo desiderato. È importante capire reti, sistemi e prove, non soltanto ripetere passaggi con gli strumenti.
BlueTeam Academy rilascia certificazioni esterne?
Rilascia attestati propri per i programmi idonei dopo il completamento dei requisiti. Non rilascia BTL1, GIAC o Microsoft. Un attestato e una credenziale professionale esterna hanno scopi diversi; puoi affiancare alla formazione un esame acquistato separatamente.
Si possono stampare gli attestati di tutti i promossi?
Sì. Gli amministratori autorizzati filtrano i risultati ed esportano un report o un PDF di attestati nominativi. Sono disponibili anche download e stampa individuali. Un pacchetto comprende fino a 500 record; per gruppi maggiori si usano i filtri. Le schermate mostrano dati fittizi.
Un attestato dimostra capacità di gestire da soli una violazione?
No. Va interpretato rispetto alla valutazione. Aggiungi lavoro pratico revisionato, esperienza supervisionata e responsabilità effettive. Chiedi spiegazioni su prove, incertezza, risposta e momento in cui richiedere aiuto. Nessun corso breve garantisce risultati in ogni incidente.
La formazione dovrebbe includere l’IA?
Sì, quando pertinente, insieme a verifica e controllo della risposta. Esercita compiti circoscritti, gestione sicura delle prove, confronto con gli originali e approvazione umana. Usa dati sintetici o ambienti autorizzati e rispetta le regole separate degli esami esterni.
Fonti e letture di approfondimento
Documentazione degli enti e framework NIST NICE. Prima dell’acquisto verifica programma e regole di valutazione aggiornati.
- Centri — Blue Team Level 1 (BTL1)
- GIAC — Certified Incident Handler (GCIH)
- GIAC — Certified Forensic Analyst (GCFA)
- Microsoft Learn — Security Operations Analyst Associate
- NIST — NICE Framework
Guida formativa. Completamento del corso e certificazione professionale sono attestazioni diverse; nessuna garantisce da sola la competenza sul lavoro.